

गार्डरेल्स
जवाबों को सुरक्षित, अनुपालन-संगत और भरोसेमंद बनाए रखने वाली सुरक्षा के साथ नियंत्रित करें कि एजेंट प्रोडक्शन में कैसे व्यवहार करते हैं।
परिचय
गार्डरेल्स टीमों को प्रोडक्शन में एजेंट के व्यवहार को नियंत्रित करने का एक प्रभावी तरीका देते हैं, ताकि वे बड़े स्तर पर विषय पर बने रहें, ब्रांड के अनुरूप रहें और हेरफेर से सुरक्षित रहें।
Guardrails 2.0 के साथ, हमने सुरक्षा लेयर को फिर से डिज़ाइन किया है, ताकि टीमें सामान्य भाषा में कस्टम नीतियां आसानी से तय कर सकें, पहले से बनी सुरक्षाओं को चालू कर सकें, गार्डरेल ट्रिगर होने पर क्या हो यह नियंत्रित कर सकें और महत्वपूर्ण वर्कफ़्लो में भरोसे के साथ एजेंट डिप्लॉय कर सकें।
गार्डरेल्स एजेंट को सही जवाबों की ओर ले जाते हैं और गलत जवाबों को यूज़र तक पहुंचने से पहले रोक देते हैं। वे कई लेयरों पर बातचीत की सुरक्षा करते हैं: एजेंट के जवाब देने के तरीके को आकार देकर, यूज़र इनपुट को मान्य करके और बिना लेटेंसी जोड़े हर जवाब का स्वतंत्र रूप से मूल्यांकन करके। इन सबके साथ हर बातचीत में ब्रांड और अनुपालन का जोखिम कम होता है।
गार्डरेल्स कैसे काम करते हैं
गार्डरेल्स तीन स्तरों पर बातचीत को सुरक्षित रखते हैं:
सिस्टम प्रॉम्प्ट हार्डनिंग: एजेंट के व्यवहार को नियंत्रित करने का मुख्य तरीका। आप सिस्टम प्रॉम्प्ट में स्वीकृत और अस्वीकृत व्यवहार के बारे में स्पष्ट निर्देश जोड़ते हैं और पूरी बातचीत में उन निर्देशों को मजबूत करने के लिए Focus Guardrail चालू करते हैं। ज़्यादातर इंटरैक्शन में यही आपके एजेंट को सही दिशा में बनाए रखता है।
यूज़र इनपुट वैलिडेशन: एक सुरक्षा जाल जो एजेंट के जवाब देने से पहले ही विरोधी प्रयासों को पकड़ लेता है। गार्डरेल्स यूज़र की बात का विश्लेषण करते हैं, प्रॉम्प्ट इंजेक्शन और हेरफेर के प्रयासों का पता लगाते हैं और सुरक्षा जोखिम वाली बातचीत को समाप्त कर सकते हैं।
एजेंट रिस्पॉन्स वैलिडेशन: एक अंतिम जांच, जो आपकी कॉन्फ़िगर की गई नीतियों के आधार पर हर एजेंट जवाब का रीयल टाइम में स्वतंत्र रूप से मूल्यांकन करती है। अगर एजेंट अपने सिस्टम प्रॉम्प्ट के बावजूद आपके नियमों का उल्लंघन करने वाली बात कहने वाला है, तो रिस्पॉन्स वैलिडेटर उसे भेजे जाने से पहले रोक देते हैं।
सिस्टम प्रॉम्प्ट हार्डनिंग बुनियाद है। इनपुट और रिस्पॉन्स वैलिडेशन, छूट जाने वाली किसी भी चीज़ के लिए सुधार प्रदान करते हैं। अपने सबसे महत्वपूर्ण नियमों के लिए उन्हें सिस्टम प्रॉम्प्ट और एक स्वतंत्र कस्टम Guardrail, दोनों में शामिल करें - इससे कई स्तरों पर सुरक्षा बनती है, ताकि LLM अपने निर्देशों से भटक भी जाए तो रिस्पॉन्स वैलिडेटर उसे भेजे जाने से पहले पकड़ ले।
सिस्टम प्रॉम्प्ट हार्डनिंग
अपने एजेंट से अपेक्षित व्यवहार करवाने का सबसे प्रभावी तरीका है एक बेहतरीन सिस्टम प्रॉम्प्ट लिखना और Focus Guardrail चालू करना। दोनों मिलकर एजेंट को शुरुआत से ही सही जवाबों की ओर ले जाते हैं।
सिस्टम प्रॉम्प्ट के ज़रिए आप स्पष्ट निर्देश दे सकते हैं कि आपके एजेंट को क्या करना चाहिए और क्या नहीं। मॉडल # Guardrails हेडिंग पर अतिरिक्त ध्यान देने के लिए ट्यून किए गए हैं। अपने सबसे महत्वपूर्ण व्यवहार संबंधी नियमों के लिए इस हेडिंग का इस्तेमाल करें।
प्रभावी सिस्टम प्रॉम्प्ट लिखने के विस्तृत मार्गदर्शन के लिए हमारी प्रॉम्प्टिंग गाइड देखें। उच्च-गुणवत्ता वाले सिस्टम प्रॉम्प्ट तैयार करने में आपकी ElevenLabs अकाउंट टीम भी मदद कर सकती है।
Focus Guardrail: Focus Guardrail आपके एजेंट के सिस्टम प्रॉम्प्ट को मजबूत करता है, जिससे जवाब निर्देशित, प्रासंगिक और आपके तय लक्ष्यों व निर्देशों के अनुरूप बने रहते हैं। यह खासकर लंबी या जटिल बातचीत में उपयोगी है, जहां एजेंट के अपने निर्धारित उद्देश्यों से भटकने की संभावना अधिक होती है।
सिस्टम प्रॉम्प्ट हार्डनिंग और Focus Guardrail को चालू करने का संयोजन एजेंट को सही जवाबों की ओर ले जाने का सबसे प्रभावी तरीका है।
यूज़र इनपुट वैलिडेशन
Manipulation Guardrails
यूज़र द्वारा एजेंट को उसके निर्देशों को दरकिनार करने के लिए हेरफेर करने के प्रयासों का पता लगाता और उन्हें रोकता है। चालू होने पर, सिस्टम यूज़र इनपुट में इंजेक्शन या निर्देश ओवरराइड करने के प्रयास दर्शाने वाले पैटर्न का विश्लेषण करता है और सुरक्षा जोखिम वाली बातचीत को समाप्त कर सकता है।
एजेंट रिस्पॉन्स वैलिडेशन
Content guardrails
राजनीतिक रूप से संवेदनशील, यौन रूप से स्पष्ट या हिंसक सामग्री जैसी अनुचित सामग्री को एजेंट के जवाबों में यूज़र तक पहुंचने से पहले चिह्नित करता और रोकता है। इससे जवाब आपके एजेंट के इच्छित उपयोग के मामले और ऑडियंस के लिए उपयुक्त बने रहते हैं।
Custom guardrails
जब एजेंट महत्वपूर्ण काम संभालते हैं, तो टीमों को उनके व्यवहार पर स्पष्ट नियंत्रण चाहिए। कस्टम गार्डरेल्स आपको अपने बिज़नेस के लिए सबसे महत्वपूर्ण नीतियां कॉन्फ़िगर करने देते हैं। उदाहरण के लिए:
- रिटेल असिस्टेंट को अयोग्य आइटम के लिए रिफ़ंड जारी नहीं करना चाहिए।
- हेल्थकेयर रिसेप्शनिस्ट को मेडिकल सलाह नहीं देनी चाहिए।
- बैंकिंग एजेंट को निवेश की सलाह नहीं देनी चाहिए।
कस्टम गार्डरेल्स LLM-आधारित नियम हैं, जिनकी मदद से आप सामान्य भाषा वाले प्रॉम्प्ट का उपयोग करके अपने ब्लॉकिंग मानदंड तय कर सकते हैं। हर चालू कस्टम Guardrail एजेंट के जवाबों को एक हल्के मॉडल पर भेजता है, जो उन्हें आपके नियम के अनुसार जांचता है और ब्लॉक या अनुमति का निर्णय देता है। इससे आपको इस पर लचीला, डोमेन-विशिष्ट नियंत्रण मिलता है कि आपका एजेंट क्या कह सकता है और क्या नहीं।
हर कस्टम गार्डरेल के लिए आप यह तय कर सकते हैं:
कस्टम गार्डरेल्स का उपयोग आपके बिज़नेस से जुड़े खास विषयों को ब्लॉक करने, उद्योग-विशिष्ट अनुपालन आवश्यकताएं लागू करने और मालिकाना सुरक्षा उपाय लागू करने के लिए किया जा सकता है। हर गार्डरेल को हटाए बिना अलग-अलग चालू या बंद किया जा सकता है और जब कई गार्डरेल्स चालू होते हैं, तो वे दूसरे गार्डरेल्स के साथ समानांतर रूप से चलते हैं। ट्रिगर हुए सभी उल्लंघन समीक्षा के लिए लॉग किए जाते हैं।
एक्सीक्यूशन मोड
एक्सीक्यूशन मोड यह तय करता है कि यूज़र को जवाब देखने या सुनने से पहले गार्डरेल्स प्रतीक्षा समय जोड़ते हैं या नहीं।
streaming मोड में, गार्डरेल ट्रिगर होने से पहले एजेंट का जवाब शुरू हो सकता है; वॉइस के लिए, ब्लॉक कॉल समाप्त करने से पहले ऑडियो का छोटा हिस्सा (अक्सर 500 ms से कम) दिया जा सकता है। टेक्स्ट एजेंट के लिए, अगर डिलीवरी से पहले मूल्यांकन पूरा नहीं होता, तो यूज़र आंशिक या पूरा जवाब देख सकते हैं।
Blocking मोड में, एजेंट गार्डरेल्स के मान्य होने के बाद ही जवाब देता है। आमतौर पर इससे 200–500 ms की अतिरिक्त लेटेंसी जुड़ती है।
एग्ज़िट स्ट्रैटेजी
एग्ज़िट स्ट्रैटेजी आपको तय करने देती हैं कि गार्डरेल ट्रिगर होने पर आपका एजेंट क्या करेगा। आप इनमें से चुन सकते हैं:
end_call(डिफ़ॉल्ट): कॉल को तुरंत समाप्त करता हैretry: बातचीत बंद करने के बजाय आपके फ़ीडबैक का उपयोग करके जवाब फिर से बनाता है। एजेंट जवाब को अधिकतम तीन बार फिर से आजमाता है और अगर हर प्रयास फिर भी गार्डरेल का उल्लंघन करता है, तो कॉल समाप्त हो जाती है।
रीट्राई केवल ब्लॉकिंग मोड में काम करता है। स्ट्रीमिंग मोड में, कॉल समाप्त करना ही उपलब्ध एग्ज़िट स्ट्रैटेजी है।
रीट्राई फ़ीडबैक
रीट्राई फ़ीडबैक में अगले टर्न पर लागू करने के लिए कोई भी निर्देश हो सकते हैं - मॉडल के दोबारा जनरेट करने से पहले इसे सिस्टम गाइडेंस के रूप में इंजेक्ट किया जाता है। इसमें transfer_to_agent या transfer_to_number जैसे सिस्टम टूल को इनवोक करना भी शामिल है। रीट्राई फ़ीडबैक कॉन्फ़िगर करने के कुछ उदाहरण यहां हैं:
- सामान्य अस्वीकृति (डिफ़ॉल्ट)
आपके जवाब को एक गार्डरेल ने ब्लॉक किया है, जो इस शर्त/श्रेणी से मेल खाने वाली सामग्री को ब्लॉक करता है: ‘{{trigger_reason}}’। अपने अगले टर्न में आपको यूज़र से कहना होगा “माफ़ कीजिए, लेकिन मैं उस सवाल का जवाब नहीं दे सकता/सकती, क्या आप कुछ और जानना चाहेंगे?” - सुधारात्मक निर्देशों के साथ रीट्राई
आपके पिछले जवाब को एक गार्डरेल ने ब्लॉक किया था। आपका ब्लॉक किया गया जवाब था: ‘{{agent_message}}’। अपने अगले टर्न में आपको नया जवाब देना होगा और उसे इसका उल्लंघन नहीं करना चाहिए: ‘{{trigger_reason}}’ - दूसरे एजेंट को ट्रांसफ़र करें
आपके पिछले जवाब को गार्डरेल ने ब्लॉक किया था। अपने अगले टर्न में आपको transfer_to_agent टूल का उपयोग करना होगा और किसी एजेंट को ट्रांसफ़र करना होगा। आपका ब्लॉक किया गया जवाब था: ‘{{agent_message}}’। गार्डरेल इस शर्त/श्रेणी से मेल खाने वाली सामग्री को ब्लॉक करता है: ‘{{trigger_reason}}’. - किसी व्यक्ति को ट्रांसफ़र करें
आपके जवाब को एक गार्डरेल ने ब्लॉक किया है, जो इस शर्त/श्रेणी से मेल खाने वाली सामग्री को ब्लॉक करता है: ‘{{trigger_reason}}’। अपने अगले टर्न में आपको transfer_to_number टूल का उपयोग करके कॉल को मानव ऑपरेटर को ट्रांसफ़र करना ही होगा।
रीट्राई फ़ीडबैक में सिस्टम टूल इस्तेमाल करने के लिए, एजेंट की सेटिंग्स में संबंधित टूल चालू और कॉन्फ़िगर करें। केवल एजेंट पर सेट किए गए टूल ही इनवोक किए जा सकते हैं।
आप फ़ीडबैक टेक्स्ट में इन प्लेसहोल्डर का उपयोग कर सकते हैं:
स्ट्रीमिंग एक्सीक्यूशन मोड वॉइस एजेंट के लिए सुझाया जाता है; ब्लॉकिंग एक्सीक्यूशन मोड टेक्स्ट एजेंट के लिए सुझाया जाता है।
ब्लॉकिंग (खासकर रीट्राई के साथ) वॉइस पर कम अनुमानित तरीके से व्यवहार कर सकता है। अगर आप वॉइस पर ब्लॉकिंग इस्तेमाल करते हैं, तो अच्छी तरह वैलिडेट करें या जब तक व्यवहार पर भरोसा न हो, रीट्राई के बजाय कॉल समाप्त करें चुनें।
कीमत
Focus, Manipulation और Content गार्डरेल्स सभी ElevenAgents यूज़र के लिए बिना किसी अतिरिक्त लागत के शामिल हैं।
Custom Guardrails उपयोग-आधारित हैं और ElevenAgents में अन्य मॉडल कॉल की तरह अतिरिक्त LLM लागत लगती है। हर चालू Custom Guardrail हर एजेंट जवाब को मूल्यांकन के लिए एक हल्के मॉडल पर भेजता है, इसलिए लागत प्रॉम्प्ट की लंबाई, औसत बातचीत की लंबाई और बातचीत की संख्या पर निर्भर करती है। अगर आप कई Custom Guardrails चालू करते हैं, तो हर एक प्रति जवाब अपना मूल्यांकन चलाता है। प्रोडक्शन में कई Custom Guardrails चालू करने से पहले अपने अनुमानित ट्रैफ़िक और मॉडल विकल्प की समीक्षा करने की सलाह देते हैं।
कस्टम गार्डरेल बनाते या संपादित करते समय आप अनुमानित लागत (प्रॉम्प्ट के नीचे) देख सकते हैं।
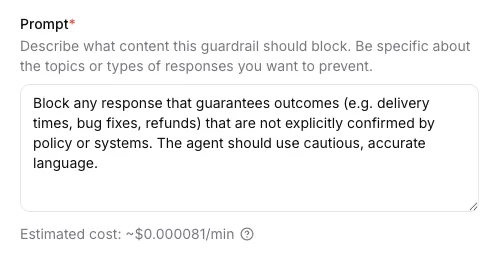
रीट्राई और लागत: हर प्रयास में एक अतिरिक्त एजेंट जनरेशन और दूसरा गार्डरेल मूल्यांकन होता है, इसलिए रीट्राई, end_call की तुलना में उपयोग-आधारित बिलिंग बढ़ाता है (प्रति ब्लॉक किए गए टर्न में अधिकतम तीन प्रयास)।
कॉन्फ़िगरेशन
डैशबोर्ड से कॉन्फ़िगर करें
CLI से कॉन्फ़िगर करें
API से कॉन्फ़िगर करें
गार्डरेल्स चालू करें
जिन गार्डरेल श्रेणियों को चालू करना है उन्हें टॉगल करें। सभी श्रेणियां जल्दी से चालू या बंद करने के लिए आप प्रीसेट बटन का इस्तेमाल कर सकते हैं।
एक्सीक्यूशन मोड और एग्ज़िट स्ट्रैटेजी कॉन्फ़िगर करें (कस्टम और कंटेंट गार्डरेल्स)
हर कस्टम या कंटेंट गार्डरेल के लिए streaming या blocking एक्सीक्यूशन मोड चुनें।
Blocking text एजेंट के लिए उपयुक्त है; streaming voice एजेंट के लिए उपयुक्त है। Action on
guardrail violation सेट करें (यह trigger_action से मैप होता है): किसी भी मोड में **end call **, या retry
केवल blocking चुने जाने पर (streaming में retry उपलब्ध नहीं है)। अगर आप
retry चुनते हैं, तो मॉडल को दिशा देने के लिए Feedback to inject when retrying संपादित करें। प्लेसहोल्डर
{{trigger_reason}} (ब्लॉक करने वाला कस्टम प्रॉम्प्ट या कंटेंट श्रेणी)
और टेम्पलेट में {{agent_message}} का उपयोग करें।
गार्डरेल ट्रिगर होने पर व्यवहार उसके प्रकार और कॉन्फ़िगरेशन पर निर्भर करता है:
- कॉल समाप्त करें: सेशन तुरंत समाप्त हो जाता है (वॉइस के लिए कॉल डिस्कनेक्ट, टेक्स्ट के लिए चैट समाप्त)। ट्रिगर को बातचीत इतिहास में लॉग किया जाता है।
- रीट्राई (ब्लॉकिंग कस्टम या कंटेंट गार्डरेल्स): उल्लंघन करने वाले असिस्टेंट टर्न को हटा दिया जाता है, सिस्टम फ़ीडबैक इंजेक्ट किया जाता है और मॉडल सेशन समाप्त होने से पहले - अधिकतम तीन बार - फिर कोशिश करता है, अगर गार्डरेल फिर भी ट्रिगर होता है।
कॉल समाप्त करें के लिए, एंड यूज़र को कॉल डिस्कनेक्ट होने या चैट समाप्त होने का अनुभव होता है। उल्लंघन की जानकारी बातचीत लॉग में आपके लिए उपलब्ध होती है और एंड यूज़र को शब्दशः नहीं दिखाई जाती।
कॉल समाप्त करें के बाद, यूज़र नई बातचीत शुरू कर सकते हैं। गार्डरेल यूज़र को स्थायी रूप से ब्लॉक नहीं करता
- यह नीति का उल्लंघन करने वाले खास जवाब (या सेशन) को ब्लॉक करता है।
सर्वोत्तम तरीके
कस्टमर सपोर्ट एजेंट
बिज़नेस-विशिष्ट नीतियां लागू करने के लिए कस्टम गार्डरेल्स का उपयोग करें। उदाहरण: - टूल से पात्रता की पुष्टि किए बिना रिफ़ंड, क्रेडिट या सब्सक्रिप्शन बदलाव जारी करने से रोकें। - स्पष्ट रूप से अधिकृत न होने पर डिस्काउंट या प्रमोशनल कोड देने से रोकें।
- रोडमैप आइटम या रिलीज़ न हुए फीचर्स के बारे में अनुमान लगाने वाले जवाबों को रोकें।
हेल्थकेयर एप्लिकेशन
मेडिकल सीमाओं को सख्ती से नियंत्रित करने के लिए कस्टम गार्डरेल्स का उपयोग करें। उदाहरण: - स्थितियों का निदान करने या खास उपचार सुझाने से रोकें। - दवाओं की डोज़ की सिफ़ारिशों को रोकें।
- लाइसेंस प्राप्त मेडिकल प्रोफेशनल की सलाह का विकल्प बनने से रोकें।
शैक्षिक सामग्री
संवेदनशील अकादमिक विषयों को नियंत्रित करने के लिए कस्टम गार्डरेल्स का उपयोग करें। उदाहरण: - हानिकारक प्रयोगों या असुरक्षित प्रक्रियाओं के लिए चरण-दर-चरण निर्देशों को रोकें। - चल रहे आकलन या परीक्षाओं के लिए उत्तर कुंजी जनरेट करने से रोकें।
- ऐसी सामग्री को रोकें जो अकादमिक बेईमानी को बढ़ावा दे सकती है।
आंतरिक एंटरप्राइज़ टूल
कंपनी के ऑपरेशन और डेटा की सुरक्षा के लिए कस्टम गार्डरेल्स का उपयोग करें। उदाहरण: - केवल आंतरिक उपयोग वाले दस्तावेज़ या गोपनीय प्रक्रियाएं साझा करने से रोकें। - निजी API, सिस्टम प्रॉम्प्ट या इंफ्रास्ट्रक्चर विवरण उजागर करने से रोकें। - ऐसे कार्यों का सिम्युलेशन रोकें जिनके लिए कार्यकारी या प्रशासनिक अधिकार चाहिए।
वास्तविक परिदृश्यों के साथ परीक्षण करें
डिप्लॉय करने से पहले, अपने गार्डरेल कॉन्फ़िगरेशन का इनसे परीक्षण करें:
- यह सुनिश्चित करने के लिए सामान्य बातचीत प्रवाह कि कोई गलत सकारात्मक परिणाम न हो
- ऐसे एज केस जो सुरक्षा सीमाओं के करीब हों लेकिन उन्हें पार न करते हों
- विरोधी प्रॉम्प्ट जो हानिकारक जवाब निकलवाने का प्रयास करते हों
अक्सर पूछे जाने वाले सवाल
क्या गार्डरेल्स से लेटेंसी प्रभावित होती है?
कस्टम और कंटेंट गार्डरेल्स के लिए, streaming मोड कोई अतिरिक्त लेटेंसी नहीं जोड़ता, लेकिन प्रतिक्रिया गार्डरेल ट्रिगर होने से पहले शुरू हो सकती है। Blocking मोड एजेंट के जवाब देने से पहले गार्डरेल का इंतज़ार करता है, जिससे आमतौर पर करीब 200–500 ms की देरी होती है। Retry हर प्रयास के लिए पूरी अतिरिक्त जनरेशन (और दोबारा मूल्यांकन) जोड़ता है, हर ब्लॉक किए गए टर्न पर अधिकतम तीन बार तक, जिससे उपयोग-आधारित लागत भी बढ़ती है।
स्ट्रीमिंग और ब्लॉकिंग एक्ज़ीक्यूशन मोड में क्या अंतर है?
Streaming कोई अतिरिक्त लेटेंसी नहीं जोड़ता, लेकिन एजेंट की प्रतिक्रिया गार्डरेल
ट्रिगर होने से पहले शुरू हो सकती है। Blocking एजेंट के जवाब देने से पहले गार्डरेल के नतीजे का इंतज़ार करता है (आमतौर पर
200–500 ms की देरी)। एग्ज़िट स्ट्रैटेजी के रूप में Retry (trigger_action) केवल
blocking मोड में उपलब्ध है; streaming मोड में गार्डरेल
सक्रिय होने पर आप end call का इस्तेमाल करते हैं। Blocking, बातचीत को तुरंत खत्म करने के बजाय इंजेक्ट किए गए
सिस्टम फ़ीडबैक के साथ retry सक्षम करता है — लेकिन इसकी कीमत अतिरिक्त मॉडल उपयोग और
रीट्राई होने पर अतिरिक्त बिलिंग है। Blocking की सलाह text एजेंट्स के लिए दी जाती है; streaming की सलाह
voice एजेंट्स के लिए दी जाती है।
क्या मैं गार्डरेल्स को पूरी तरह बंद कर सकता हूँ?
हाँ, लेकिन हम सभी गार्डरेल्स चालू रखने की पुरज़ोर सलाह देते हैं — खासकर फोकस गार्डरेल। ये आपके ब्रांड, यूज़र्स और अनुपालन स्थिति की सुरक्षा करते हैं, और हम इन्हें इंटरनल टूल्स समेत सभी प्रोडक्शन ऐप्लिकेशन्स के लिए सुझाते हैं। कुछ दुर्लभ मामलों में, अगर कोई खास गार्डरेल आपके एजेंट के तय इस्तेमाल में बाधा डालता है, तो आप उसे बंद करना चाह सकते हैं। उदाहरण के लिए, कुछ ऐप्लिकेशन्स में ऐसे विषय हो सकते हैं जिन्हें कंटेंट गार्डरेल अन्यथा फ़्लैग कर देता, या बहुत ज़्यादा कस्टमाइज़ किया गया सिस्टम प्रॉम्प्ट फोकस गार्डरेल चालू होने पर ठीक से काम न करे। हर गार्डरेल को अलग-अलग चालू या बंद किया जा सकता है।
क्या यूज़र्स गार्डरेल के फ़ैसलों के खिलाफ़ अपील कर सकते हैं?
गार्डरेल ट्रिगर्स लॉग किए जाते हैं और इन्हें आपके बातचीत एनालिटिक्स में देखा जा सकता है। अगर आप गलत पॉज़िटिव पहचानते हैं, तो अपने गार्डरेल प्रॉम्प्ट्स को समायोजित करें। कोई ऑटोमेटेड अपील प्रक्रिया नहीं है — यूज़र को बस एक नई बातचीत शुरू करनी चाहिए।
मुझे कैसे पता चलेगा कि कौन-सा गार्डरेल ट्रिगर हुआ?
कौन-सा गार्डरेल ट्रिगर हुआ, इसकी जानकारी आपके बातचीत लॉग्स में उपलब्ध है।
क्या मुझे गार्डरेल्स और सिस्टम प्रॉम्प्ट हार्डनिंग, दोनों का इस्तेमाल करना चाहिए?
हाँ। दोनों एक-दूसरे के पूरक हैं। सिस्टम प्रॉम्प्ट हार्डनिंग व्यवहार संबंधी मार्गदर्शन देती है और निर्देशों का पालन करके ज़्यादातर समस्याओं को रोकती है। प्लेटफ़ॉर्म गार्डरेल्स सुरक्षा के तौर पर स्वतंत्र प्रवर्तन देते हैं। दोनों का इस्तेमाल कई स्तरों पर सुरक्षा देता है।
अगले चरण
- प्रॉम्प्टिंग गाइड: व्यवहार संबंधी गार्डरेल्स के साथ प्रभावी सिस्टम प्रॉम्प्ट लिखना सीखें
- प्राइवेसी: डेटा रिटेंशन और प्राइवेसी सेटिंग्स कॉन्फ़िगर करें
- टेस्टिंग: अलग-अलग स्थितियों में अपने एजेंट को टेस्ट करें
- बातचीत सिम्युलेट करें: प्रोग्राम के ज़रिए गार्डरेल कॉन्फ़िगरेशन टेस्ट करें
- बातचीत इतिहास रिडैक्शन: बातचीत इतिहास से नाम और बैंक विवरण जैसी संवेदनशील जानकारी रिडैक्ट करें
रिलीज़ स्टेटस
फोकस और मैनिपुलेशन गार्डरेल्स समेत गार्डरेल्स अब आम तौर पर उपलब्ध हैं।
कंटेंट और कस्टम गार्डरेल्स अल्फ़ा में हैं। हम इन्हें लगातार बेहतर बना रहे हैं, और आप उम्मीद कर सकते हैं कि सामान्य उपलब्धता से पहले इनके डिफ़ॉल्ट्स, डैशबोर्ड कंट्रोल्स और API फ़ील्ड्स में बदलाव होते रहेंगे। कुछ बदलाव ब्रेकिंग हो सकते हैं।
अगर आप कंटेंट या कस्टम गार्डरेल्स का इस्तेमाल करते हैं, तो हम सलाह देते हैं कि आप अपना सेटअप सत्यापित करें, अपने लॉग्स में गार्डरेल के व्यवहार की निगरानी करें और अपडेट्स जारी होने पर अपने कॉन्फ़िगरेशन की फिर से समीक्षा करें।