

Beveiliging van MCP-integratie
Tips om Model Context Protocol-servers van derden veilig te integreren met je conversationele ElevenLabs-agents.
Je bent verantwoordelijk voor de beveiliging, naleving en het gedrag van elke MCP-server van derden die je integreert met je conversational agents van ElevenLabs. ElevenLabs biedt het platform voor integratie, maar beheert, onderschrijft of beveiligt geen externe MCP-servers.
Overzicht
Door externe servers via het Model Context Protocol (MCP) te integreren, kun je je conversational agents van ElevenLabs aanzienlijk verbeteren. Dit betekent echter ook dat je verbinding maakt met systemen die buiten de directe controle van ElevenLabs vallen, wat belangrijke beveiligingsoverwegingen met zich meebrengt. Als gebruiker ben je verantwoordelijk voor de beveiliging en betrouwbaarheid van elke MCP-server van derden die je kiest te integreren.
Deze handleiding beschrijft belangrijke beveiligingspraktijken om te overwegen wanneer je MCP-serverintegraties binnen ElevenLabs gebruikt.
Controles voor toolgoedkeuring
ElevenLabs biedt ingebouwde beveiligingscontroles via modi voor toolgoedkeuring, waarmee je de beveiligingsrisico’s van MCP-toolgebruik kunt beheren. Met deze controles kun je functionaliteit en beveiliging afstemmen op je specifieke behoeften.
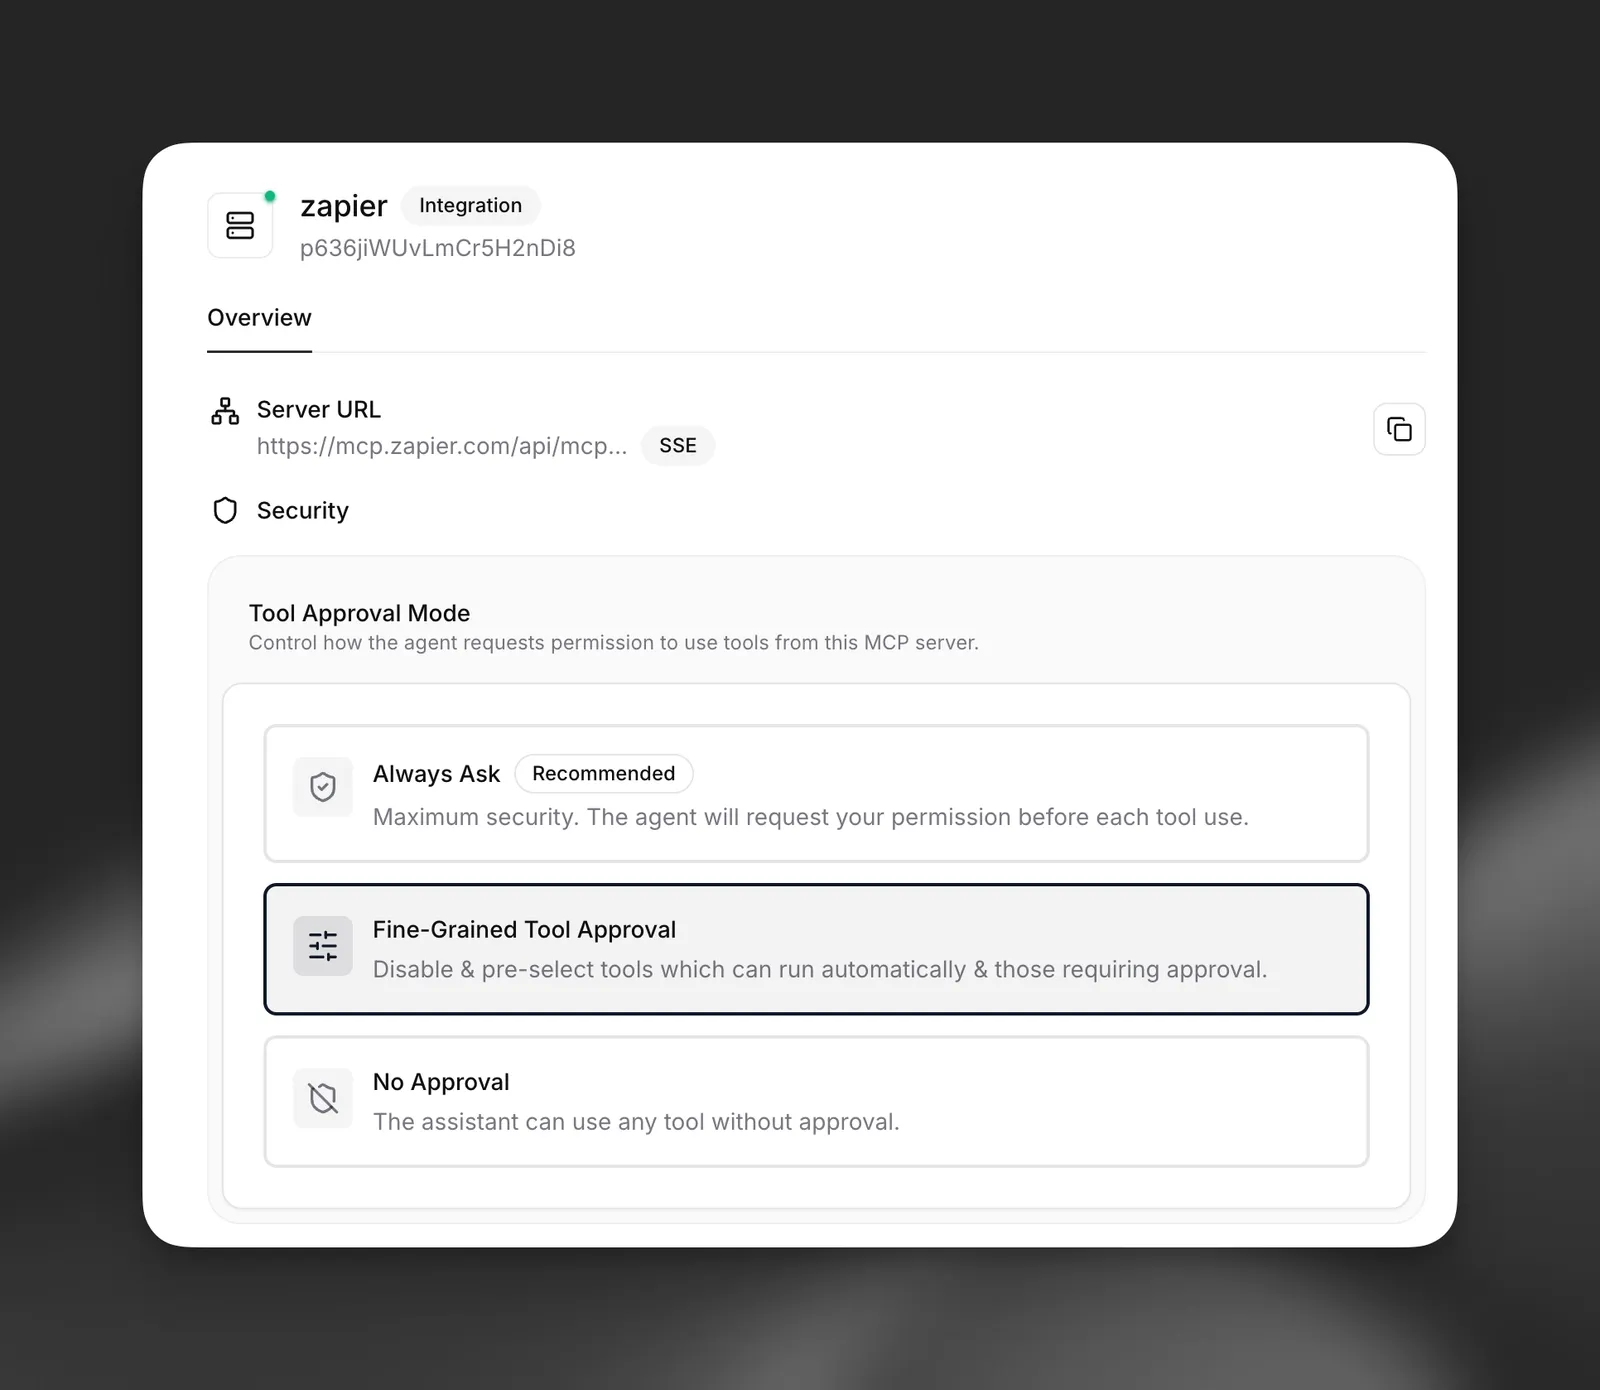
Opties voor de goedkeuringsmodus
- Always Ask (Recommended): Biedt maximale beveiliging door expliciete goedkeuring te vereisen voor elke uitvoering van een tool. Met deze modus behoud je volledige controle over al het gebruik van MCP-tools.
- Fine-Grained Tool Approval: Hiermee kun je goedkeuringsvereisten per tool configureren, zodat vertrouwde tools automatisch kunnen worden uitgevoerd terwijl voor gevoelige bewerkingen goedkeuring vereist is.
- No Approval: Staat onbeperkt gebruik van tools toe zonder goedkeuringsprompts. Gebruik deze modus alleen met grondig gecontroleerde en zeer vertrouwde MCP-servers.
Fijnmazige beveiligingscontroles
De modus Fine-Grained Tool Approval biedt de meest flexibele beveiligingsconfiguratie, waarmee je elke tool kunt classificeren op basis van het risicoprofiel:
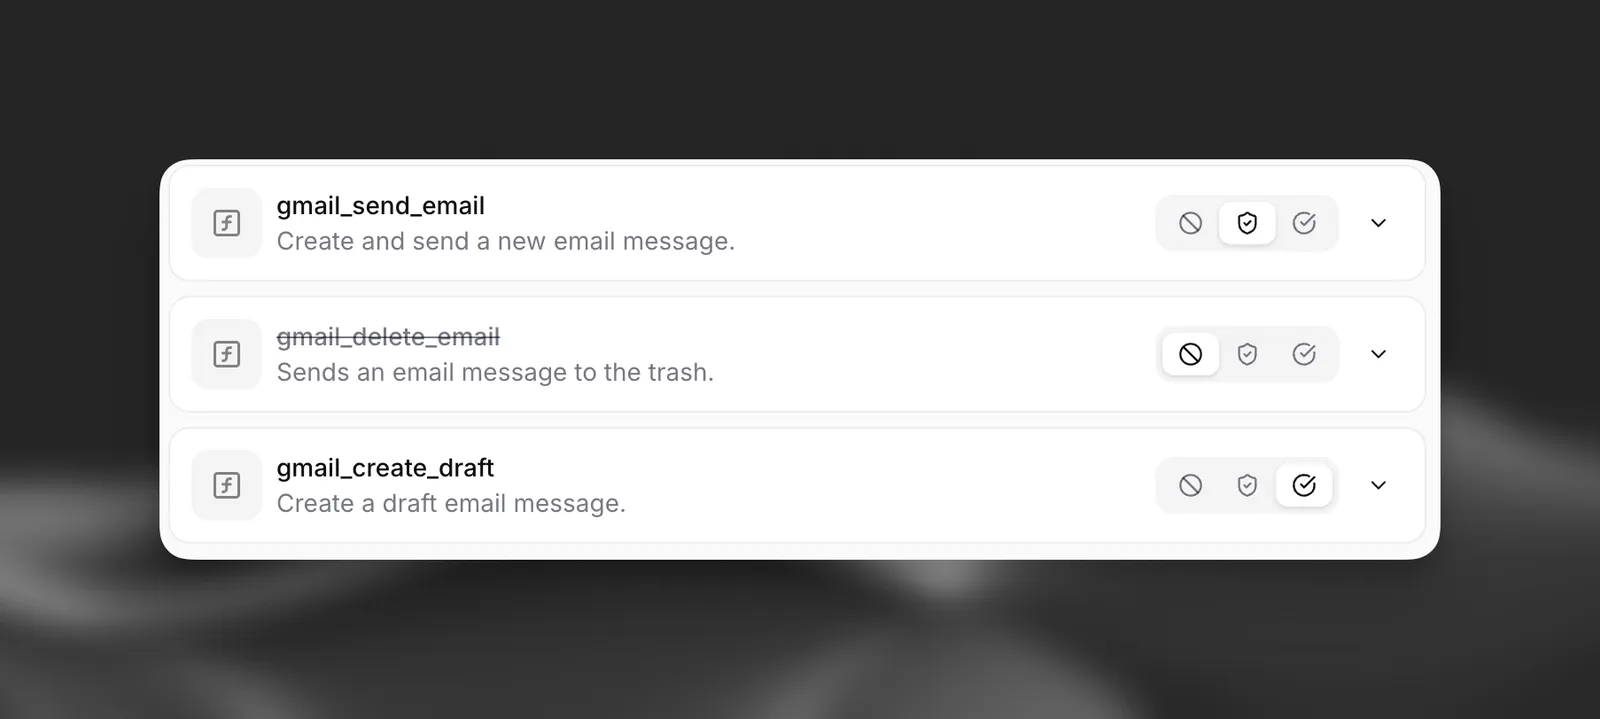
- Automatisch goedgekeurde tools: Geschikt voor bewerkingen met een laag risico, alleen-lezenbewerkingen of tools die je volledig vertrouwt
- Tools waarvoor goedkeuring is vereist: Voor tools die gegevens wijzigen, gevoelige informatie openen of mogelijk risicovolle bewerkingen uitvoeren
- Uitgeschakelde tools: Blokkeer tools volledig als ze niet nodig zijn of beveiligingsrisico’s vormen
Beoordeel de betrouwbaarheid van MCP-servers zorgvuldig en begrijp wat elke tool kan openen of wijzigen voordat je deze integreert, ook als er goedkeuringscontroles zijn ingesteld.
Beveiligingstips
1. Controleer je MCP-servers
- Vertrouwde bronnen: Integreer alleen MCP-servers van bronnen die je vertrouwt en hebt geverifieerd. Begrijp wie de server beheert en wat hun beveiligingsniveau is.
- Begrijp de mogelijkheden: Bekijk vóór de integratie grondig welke tools en gegevensbronnen de MCP-server beschikbaar stelt. Wees je bewust van de acties die de tools kunnen uitvoeren (bijvoorbeeld bestanden openen, externe API’s aanroepen of gegevens wijzigen). De annotaties
destructiveHintenreadOnlyHintvan MCP kunnen aanwijzingen geven, maar je mag er niet uitsluitend op vertrouwen voor beveiligingsbeslissingen. - Beoordeel de serverbeveiliging: Beoordeel indien mogelijk de beveiligingspraktijken van de aanbieder van de MCP-server. Zorg er bij MCP-servers die je ontwikkelt voor dat je de algemene best practices voor serverbeveiliging en de MCP-specifieke beveiligingsrichtlijnen volgt.
2. Gegevensdeling en privacy
- Gegevensstroom: Houd er rekening mee dat gegevens uit het gesprek (die gebruikersinvoer kunnen bevatten) naar die externe server worden gestuurd wanneer je agent een geïntegreerde MCP-server gebruikt.
- Gevoelige informatie: Wees voorzichtig wanneer je agents toestaat persoonlijk identificeerbare informatie (PII) of andere gevoelige gegevens naar een MCP-server te sturen. Zorg dat de server zulke gegevens veilig en in overeenstemming met relevante privacyregelgeving verwerkt.
- Doelbeperking: Configureer je agents en prompts zo dat ze alleen de noodzakelijke informatie delen met MCP-servertools om hun taken uit te voeren.
3. Beveiliging van inloggegevens en verbindingen
- Veilige opslag: Als een MCP-server API-sleutels of andere geheimen voor authenticatie vereist, gebruik je beschikbare functies voor geheimenbeheer binnen het ElevenLabs-platform om deze inloggegevens veilig op te slaan. Vermijd het hardcoden van geheimen.
- HTTPS: Zorg dat verbindingen met MCP-servers via HTTPS worden gemaakt om gegevens tijdens de overdracht te versleutelen.
- Netwerktoegang: Als de MCP-server zich in een privénetwerk bevindt, zorg dan dat passende firewallregels en netwerk-ACL’s zijn ingesteld.
IP-allowlisting
Voor extra beveiliging kun je de statische uitgaande IP’s van ElevenLabs aan je allowlist toevoegen. Bekijk IP-allowlisting voor de volledige lijst met IP-adressen.
4. Begrijp de risico’s van code-uitvoering
- Uitvoering op afstand: Tools die een MCP-server beschikbaar stelt, voeren code uit op die server. Hoewel dit de basis van hun functionaliteit is, is het een belangrijke beveiligingsoverweging. Kwaadwillende of slecht beveiligde tools kunnen een risico vormen.
- Invoervalidatie: Hoewel de MCP-server verantwoordelijk is voor het valideren van invoer voor zijn tools, moet je letten op de gegevens die je agent mogelijk verstuurt. De LLM moet worden aangestuurd om tools te gebruiken zoals bedoeld.
5. Voeg beschermingsmaatregelen toe
- Promptinjecties: Verbinding maken met onbetrouwbare externe MCP-servers brengt het risico van promptinjectie-aanvallen met zich mee. Voeg grondige beschermingsmaatregelen toe aan je systeemprompt om het risico op blootstelling aan een kwaadwillende aanval te verminderen.
- Configuratie van toolgoedkeuring: Gebruik de juiste goedkeuringsmodus voor je beveiligingsvereisten. Begin bij nieuwe integraties met “Always Ask” en schakel pas na grondig testen en het opbouwen van vertrouwen over naar minder beperkende modi.
6. Monitoren en beoordelen
- Logging (serverzijde): Implementeer uitgebreide logging van toolaanroepen en gegevenstoegang als je de MCP-server beheert.
- Regelmatige beoordeling: Beoordeel je geïntegreerde MCP-servers periodiek. Controleer of hun beveiligingsniveau is veranderd of dat er nieuwe tools zijn toegevoegd die opnieuw moeten worden beoordeeld.
- Goedkeuringspatronen: Monitor aanvragen voor toolgoedkeuring om ongebruikelijke patronen te herkennen die kunnen wijzen op beveiligingsproblemen of misbruik.
Disclaimer
Door MCP-serverintegraties in te schakelen, erken je dat dit gegevensdeling kan inhouden met diensten van derden die niet door ElevenLabs worden beheerd. Dit kan extra beveiligingsrisico’s met zich meebrengen. Zorg ervoor dat je de gevolgen volledig begrijpt, de beveiliging beoordeelt van elke MCP-server die je integreert en deze beveiligingsrichtlijnen naleeft voordat je doorgaat.
Raadpleeg voor algemene informatie over het Model Context Protocol de officiële MCP-documentatie en bronnen uit de community.