

Sicurezza dell'integrazione MCP
Sei responsabile della sicurezza, della conformità normativa e del comportamento di qualsiasi server MCP di terze parti che integri con i tuoi agenti conversazionali ElevenLabs. ElevenLabs fornisce la piattaforma per l’integrazione, ma non gestisce, approva né protegge i server MCP esterni.
Panoramica
L’integrazione di server esterni tramite il Model Context Protocol (MCP) può migliorare notevolmente i tuoi agenti conversazionali ElevenLabs. Tuttavia, comporta anche la connessione a sistemi al di fuori del controllo diretto di ElevenLabs, introducendo importanti considerazioni sulla sicurezza. In qualità di utente, sei responsabile della sicurezza e dell’affidabilità di qualsiasi server MCP di terze parti che scegli di integrare.
Questa guida illustra le principali pratiche di sicurezza da considerare quando utilizzi integrazioni di server MCP in ElevenLabs.
Controlli di approvazione degli strumenti
ElevenLabs offre controlli di sicurezza integrati tramite modalità di approvazione degli strumenti che ti aiutano a gestire i rischi di sicurezza associati all’uso degli strumenti MCP. Questi controlli ti consentono di bilanciare funzionalità e sicurezza in base alle tue esigenze specifiche.
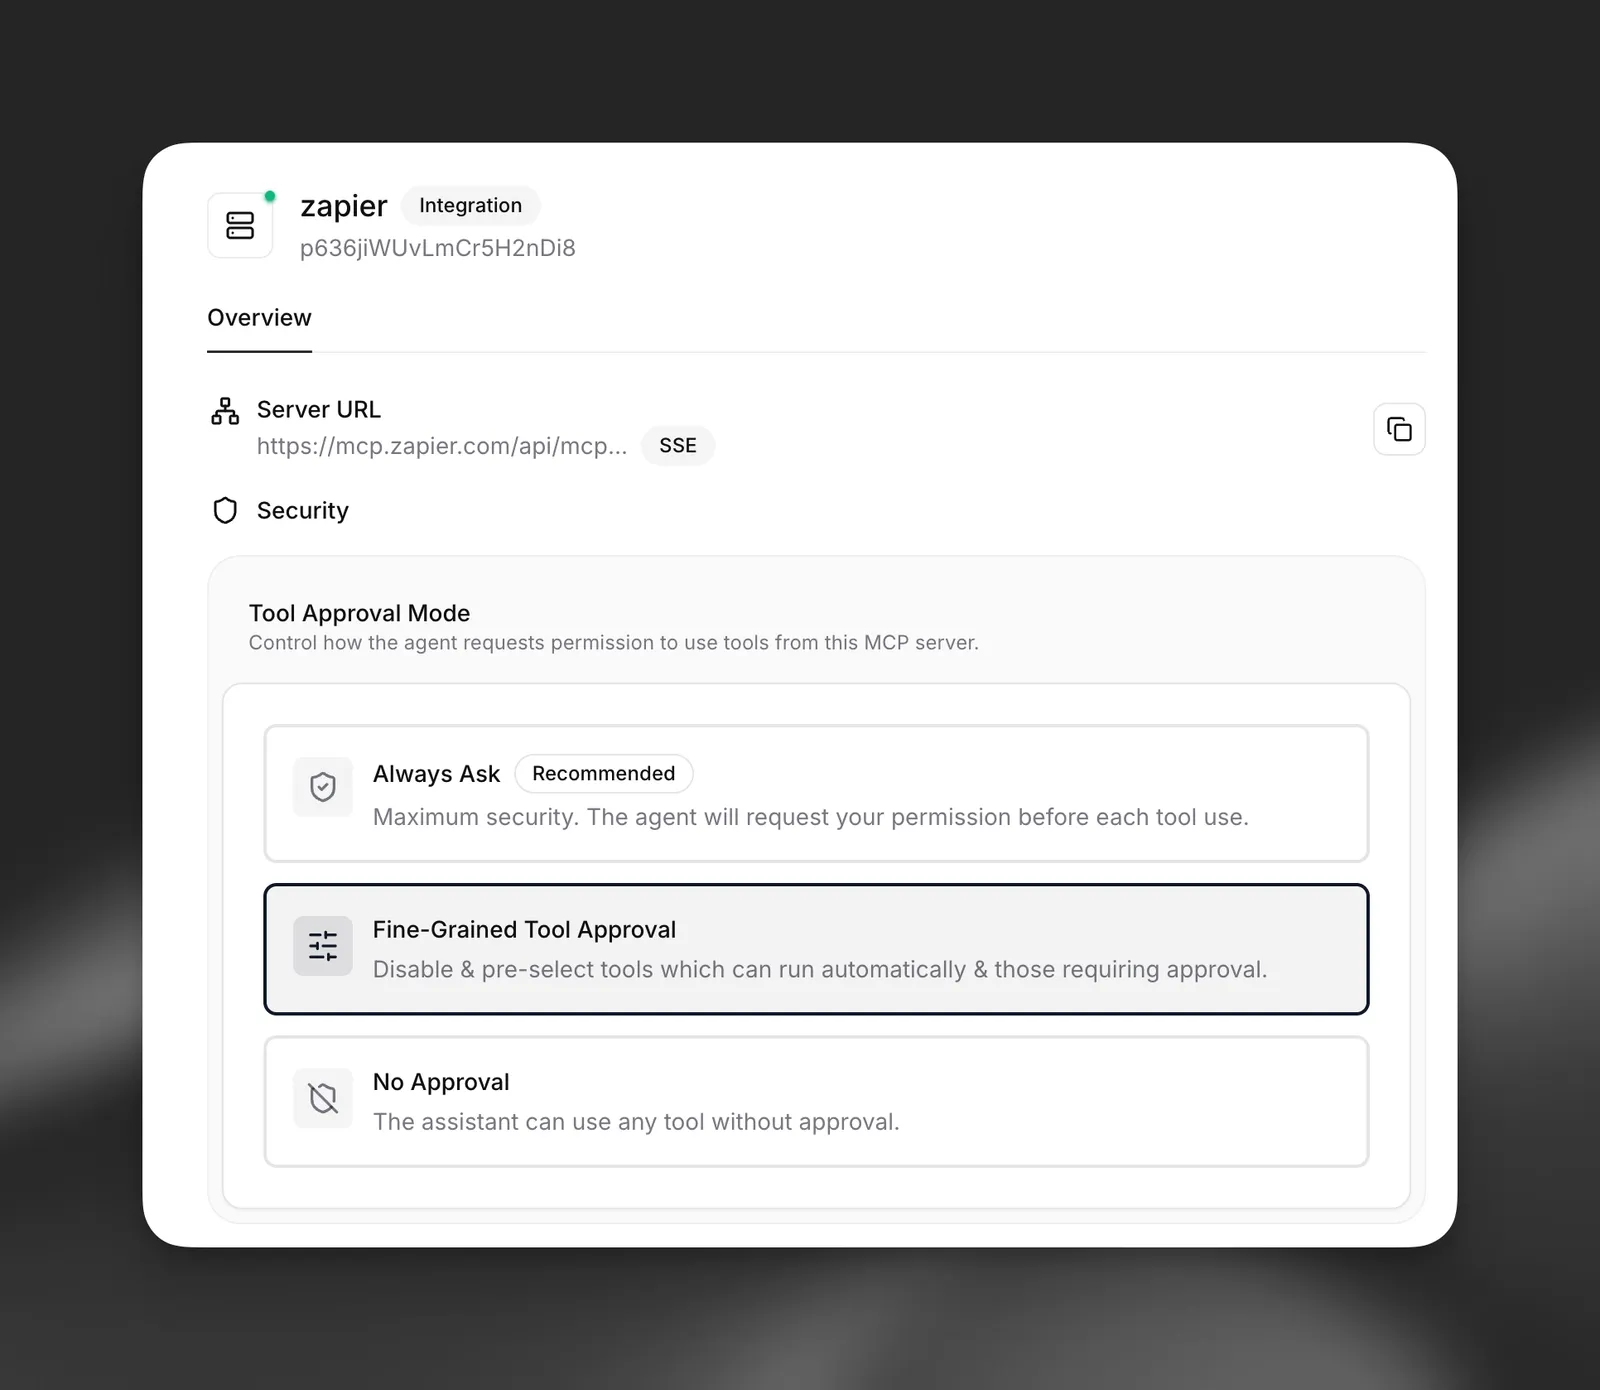
Opzioni della modalità di approvazione
- Chiedi sempre (consigliato): offre la massima sicurezza richiedendo un’approvazione esplicita per ogni esecuzione di uno strumento. Questa modalità ti garantisce il pieno controllo su tutto l’utilizzo degli strumenti MCP.
- Approvazione granulare degli strumenti: ti consente di configurare i requisiti di approvazione per ogni strumento, abilitando l’esecuzione automatica degli strumenti affidabili e richiedendo l’approvazione per le operazioni sensibili.
- Nessuna approvazione: consente l’uso illimitato degli strumenti senza richieste di approvazione. Usa questa modalità solo con server MCP sottoposti a verifiche approfondite e altamente affidabili.
Controlli di sicurezza granulari
La modalità Approvazione granulare degli strumenti offre la configurazione di sicurezza più flessibile, consentendoti di classificare ogni strumento in base al suo profilo di rischio:
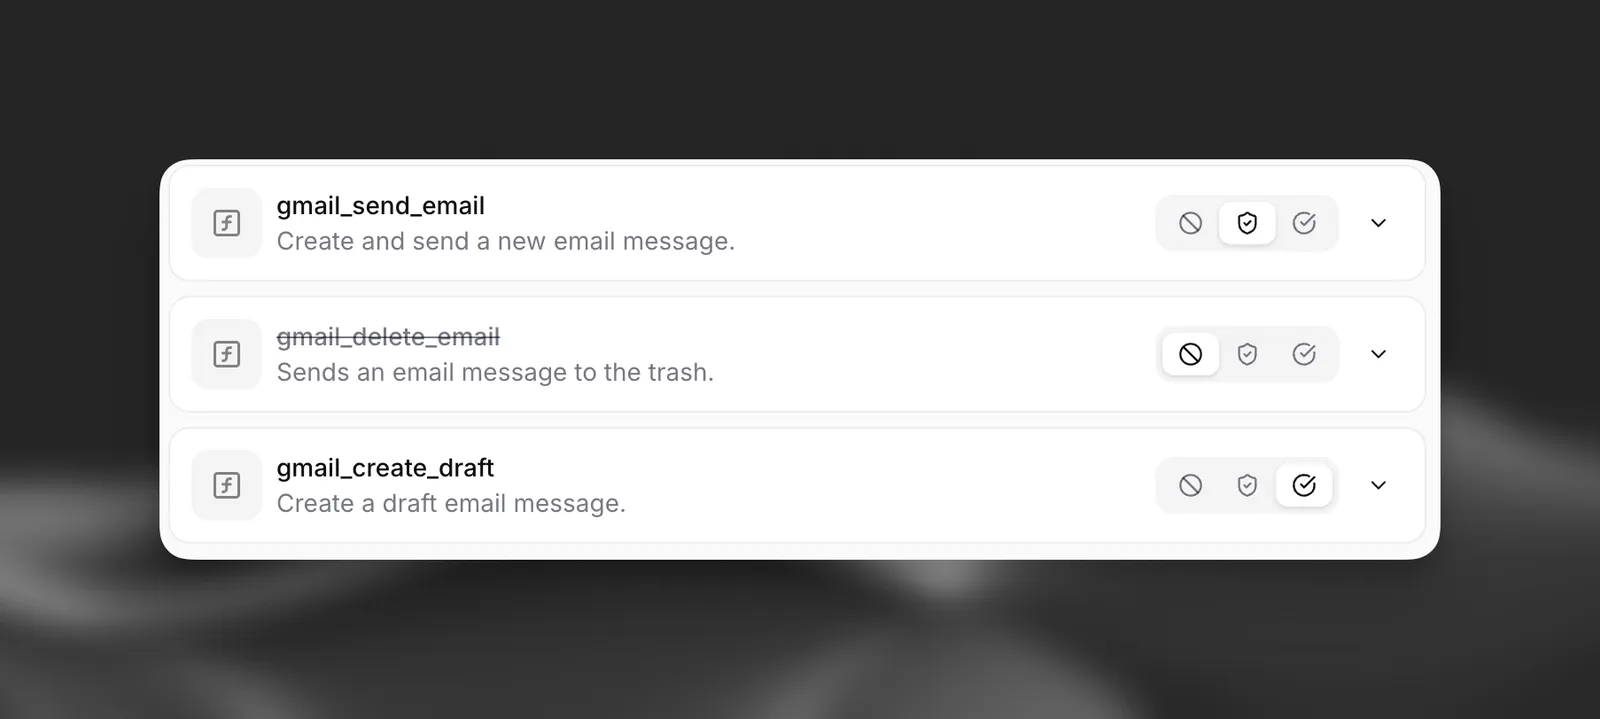
- Strumenti approvati automaticamente: adatti a operazioni a basso rischio e di sola lettura o a strumenti di cui ti fidi completamente
- Strumenti che richiedono approvazione: per strumenti che modificano dati, accedono a informazioni sensibili o eseguono operazioni potenzialmente rischiose
- Strumenti disabilitati: bloccano completamente gli strumenti non necessari o che comportano rischi per la sicurezza
Anche con i controlli di approvazione attivi, valuta attentamente l’affidabilità dei server MCP e verifica a cosa può accedere o cosa può modificare ciascuno strumento prima dell’integrazione.
Suggerimenti per la sicurezza
1. Verifica i tuoi server MCP
- Fonti affidabili: integra server MCP solo da fonti affidabili e verificate. Comprendi chi gestisce il server e il suo livello di sicurezza.
- Comprendi le funzionalità: prima dell’integrazione, esamina approfonditamente gli strumenti e le risorse di dati esposti dal server MCP. Tieni presente quali azioni possono eseguire i suoi strumenti, ad esempio accedere a file, chiamare API esterne o modificare dati. Le annotazioni MCP
destructiveHintereadOnlyHintpossono fornire indicazioni, ma non dovrebbero essere l’unico elemento su cui basare le decisioni di sicurezza. - Esamina la sicurezza del server: se possibile, esamina le pratiche di sicurezza del fornitore del server MCP. Per i server MCP che sviluppi, assicurati di seguire le best practice generali per la sicurezza dei server e le linee guida di sicurezza specifiche per MCP.
2. Condivisione dei dati e privacy
- Flusso di dati: tieni presente che, quando il tuo agente usa un server MCP integrato, i dati della conversazione, che possono includere input degli utenti, verranno inviati a quel server esterno.
- Informazioni sensibili: presta attenzione quando consenti agli agenti di inviare informazioni di identificazione personale (PII) o altri dati sensibili a un server MCP. Assicurati che il server gestisca tali dati in modo sicuro e nel rispetto delle normative sulla privacy pertinenti.
- Limitazione delle finalità: configura i tuoi agenti e prompt affinché condividano con gli strumenti del server MCP solo le informazioni necessarie per svolgere le loro attività.
3. Sicurezza delle credenziali e delle connessioni
- Archiviazione sicura: se un server MCP richiede chiavi API o altri segreti per l’autenticazione, utilizza le funzionalità di gestione dei segreti disponibili nella piattaforma ElevenLabs per archiviare in modo sicuro queste credenziali. Evita di inserire i segreti direttamente nel codice.
- HTTPS: assicurati che le connessioni ai server MCP avvengano tramite HTTPS per crittografare i dati in transito.
- Accesso alla rete: se il server MCP si trova su una rete privata, assicurati che siano presenti regole firewall e ACL di rete appropriate.
Allowlist degli IP
Per maggiore sicurezza, puoi aggiungere gli IP di uscita statici di ElevenLabs alla tua allowlist. Consulta Allowlist degli IP per l’elenco completo degli indirizzi IP.
4. Comprendi i rischi dell’esecuzione di codice
- Esecuzione remota: gli strumenti esposti da un server MCP eseguono codice su quel server. Sebbene sia alla base della loro funzionalità, è un aspetto critico per la sicurezza. Strumenti dannosi o protetti in modo inadeguato potrebbero rappresentare un rischio.
- Convalida dell’input: anche se il server MCP è responsabile della convalida degli input per i suoi strumenti, presta attenzione ai dati che il tuo agente potrebbe inviare. L’LLM deve essere guidato a usare gli strumenti come previsto.
5. Aggiungi protezioni
- Iniezioni di prompt: la connessione a server MCP esterni non affidabili espone al rischio di attacchi di prompt injection. Assicurati di aggiungere protezioni complete al prompt di sistema per ridurre il rischio di esposizione a un attacco dannoso.
- Configurazione dell’approvazione degli strumenti: usa la modalità di approvazione appropriata per i tuoi requisiti di sicurezza. Inizia con “Chiedi sempre” per le nuove integrazioni e passa a modalità meno restrittive solo dopo test approfonditi e dopo aver stabilito un rapporto di fiducia.
6. Monitora e riesamina
- Logging (lato server): se controlli il server MCP, implementa un logging completo delle invocazioni degli strumenti e degli accessi ai dati.
- Revisione periodica: riesamina periodicamente i tuoi server MCP integrati. Verifica se il loro livello di sicurezza è cambiato o se sono stati aggiunti nuovi strumenti che richiedono una nuova valutazione.
- Schemi di approvazione: monitora le richieste di approvazione degli strumenti per identificare schemi insoliti che potrebbero indicare problemi di sicurezza o uso improprio.
Esclusione di responsabilità
Abilitando le integrazioni con server MCP, riconosci che ciò potrebbe comportare la condivisione di dati con servizi di terze parti non controllati da ElevenLabs. Ciò potrebbe comportare rischi di sicurezza aggiuntivi. Assicurati di comprendere pienamente le implicazioni, di verificare la sicurezza di qualsiasi server MCP che integri e di rispettare queste linee guida sulla sicurezza prima di procedere.
Per informazioni generali sul Model Context Protocol, consulta la documentazione ufficiale di MCP e le risorse della community.