

MCPインテグレーションのセキュリティ
MCPインテグレーションのセキュリティ
サードパーティのモデルコンテキストプロトコルサーバーをElevenLabs会話型エージェントと安全に統合するためのヒント。
ElevenLabs会話型エージェントと統合するサードパーティMCPサーバーのセキュリティ、コンプライアンス、 動作については、ユーザーが責任を負います。ElevenLabsは統合のためのプラットフォームを提供しますが、 外部MCPサーバーの管理、推奨、保護は行いません。
概要
Model Context Protocol(MCP)を介して外部サーバーを統合すると、ElevenLabs会話型エージェントの機能を大幅に強化できます。ただし、これはElevenLabsが直接管理できないシステムへの接続も意味するため、重要なセキュリティ上の考慮事項が生じます。統合するサードパーティMCPサーバーのセキュリティと信頼性については、ユーザーが責任を負います。
このガイドでは、ElevenLabs内でMCPサーバー統合を使用する際に検討すべき主なセキュリティ対策を説明します。
ツール承認コントロール
ElevenLabsでは、MCPツールの利用に伴うセキュリティリスクを管理するための、ツール承認モードによる組み込みのセキュリティコントロールを提供しています。これらのコントロールにより、特定のニーズに応じて機能性とセキュリティのバランスを取ることができます。
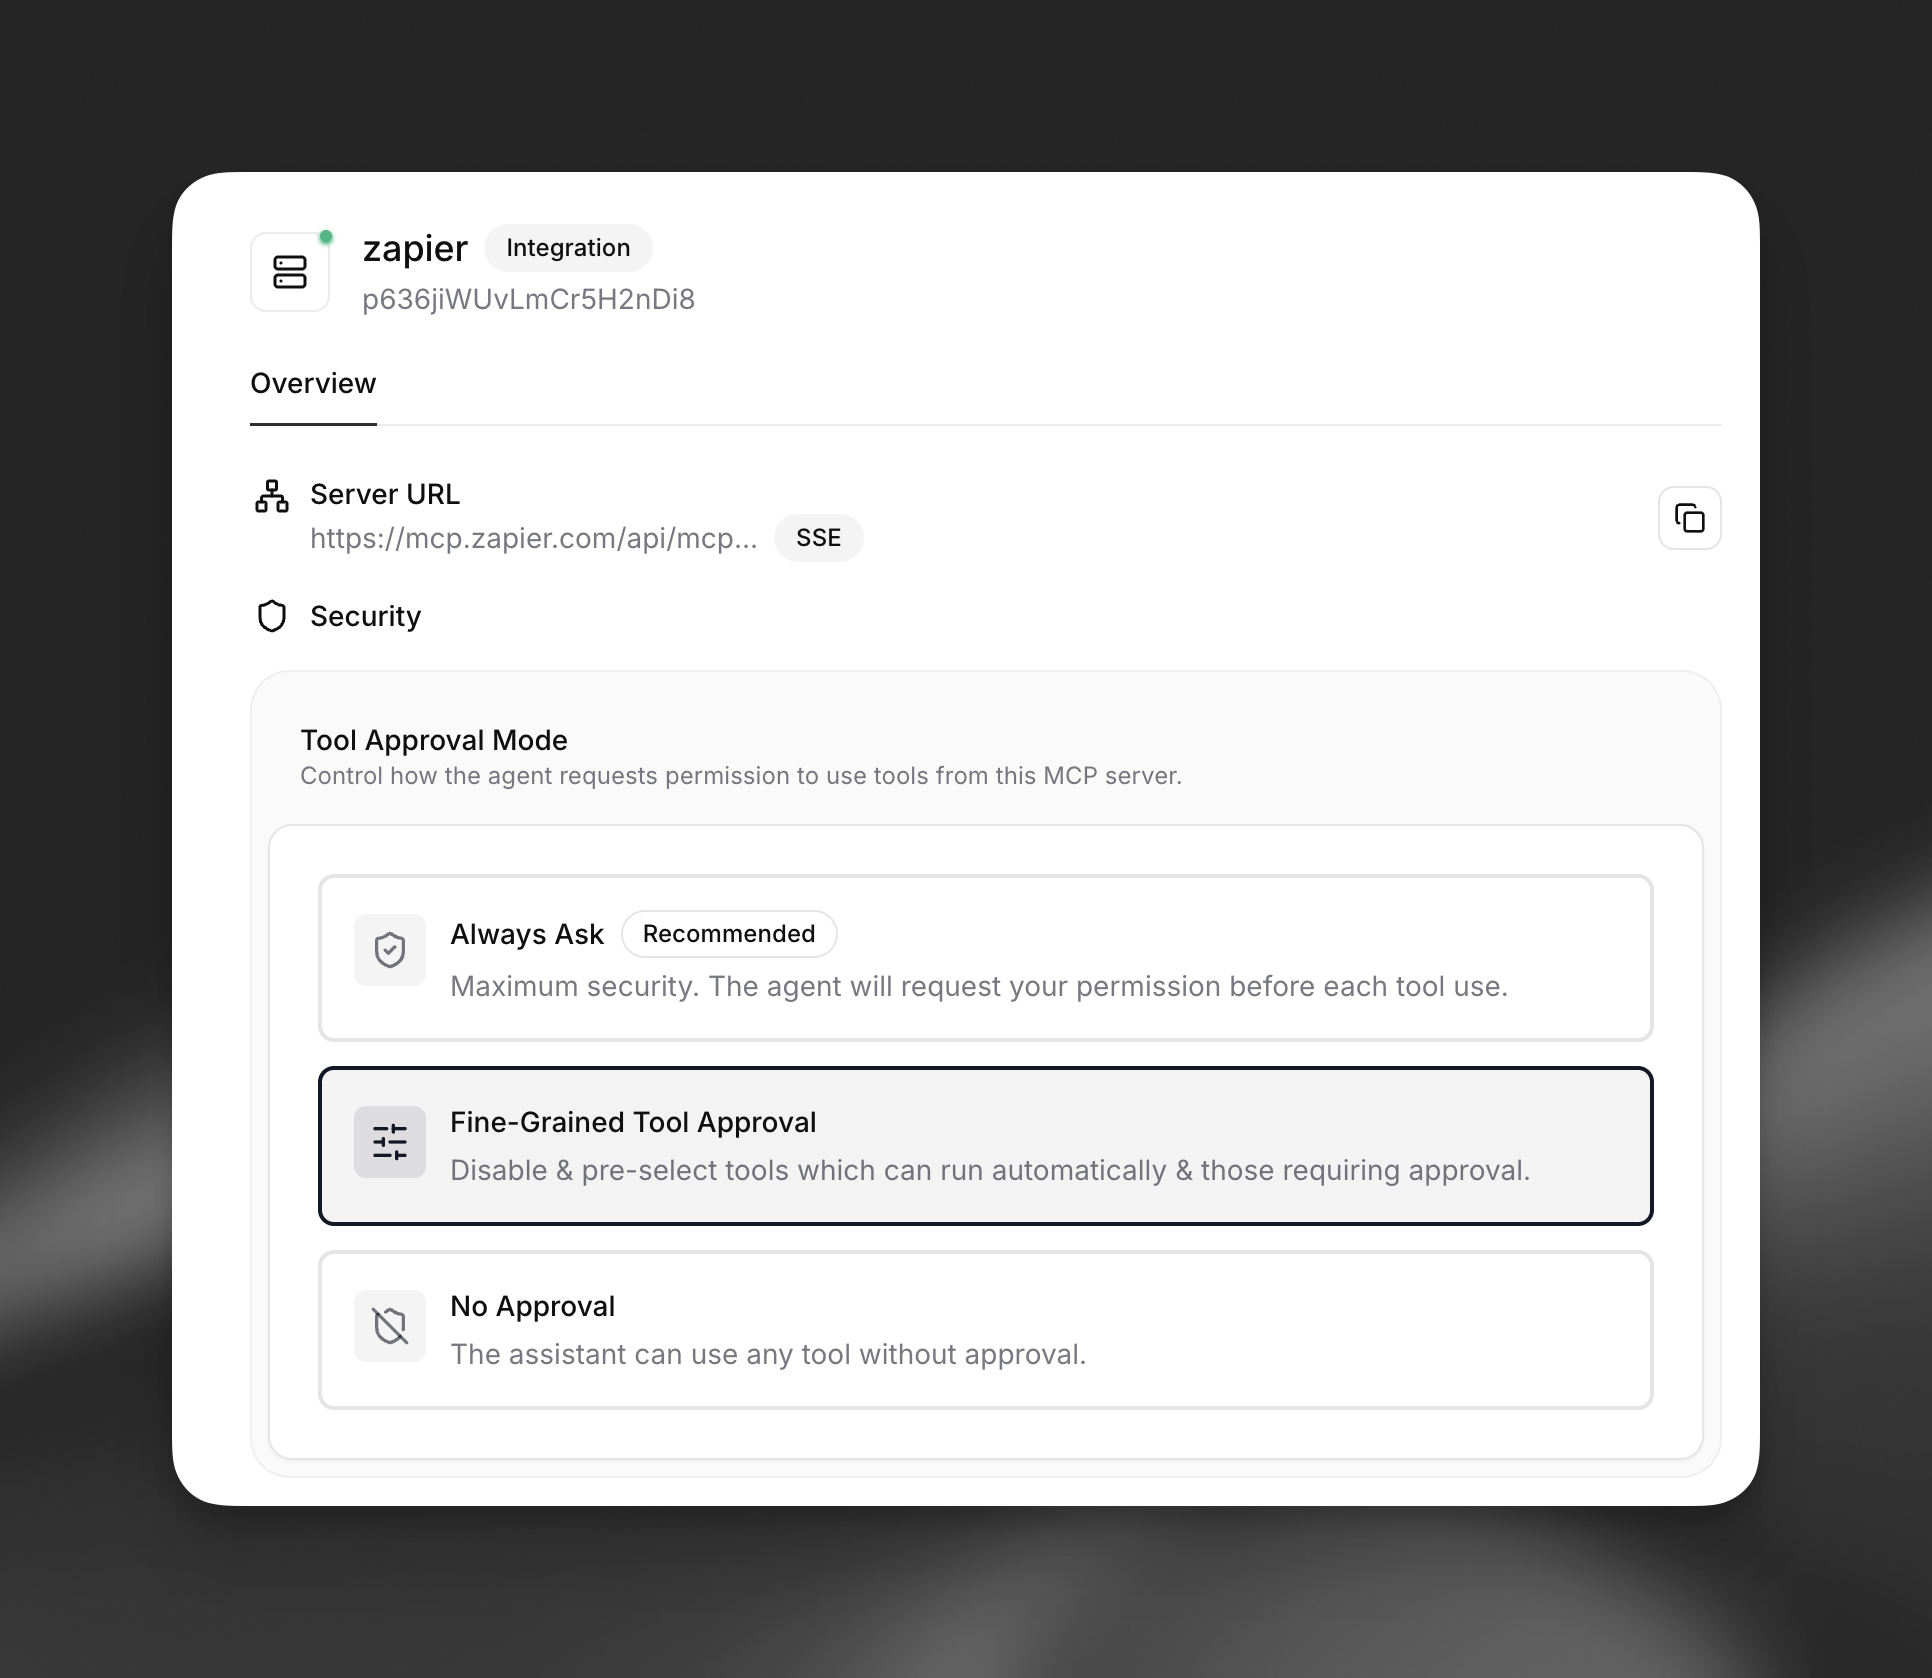
承認モードのオプション
- 常に確認(推奨):ツールを実行するたびに明示的な承認を要求することで、最大限のセキュリティを提供します。このモードでは、すべてのMCPツール利用を完全に管理できます。
- 詳細なツール承認:ツールごとに承認要件を設定できます。信頼できるツールは自動実行し、機密性の高い操作には承認を要求できます。
- 承認なし:承認プロンプトなしで、ツールを無制限に使用できます。このモードは、十分に審査され、高い信頼性を持つMCPサーバーでのみ使用してください。
詳細なセキュリティコントロール
詳細なツール承認モードでは、最も柔軟なセキュリティ設定が可能です。各ツールをリスクプロファイルに基づいて分類できます。
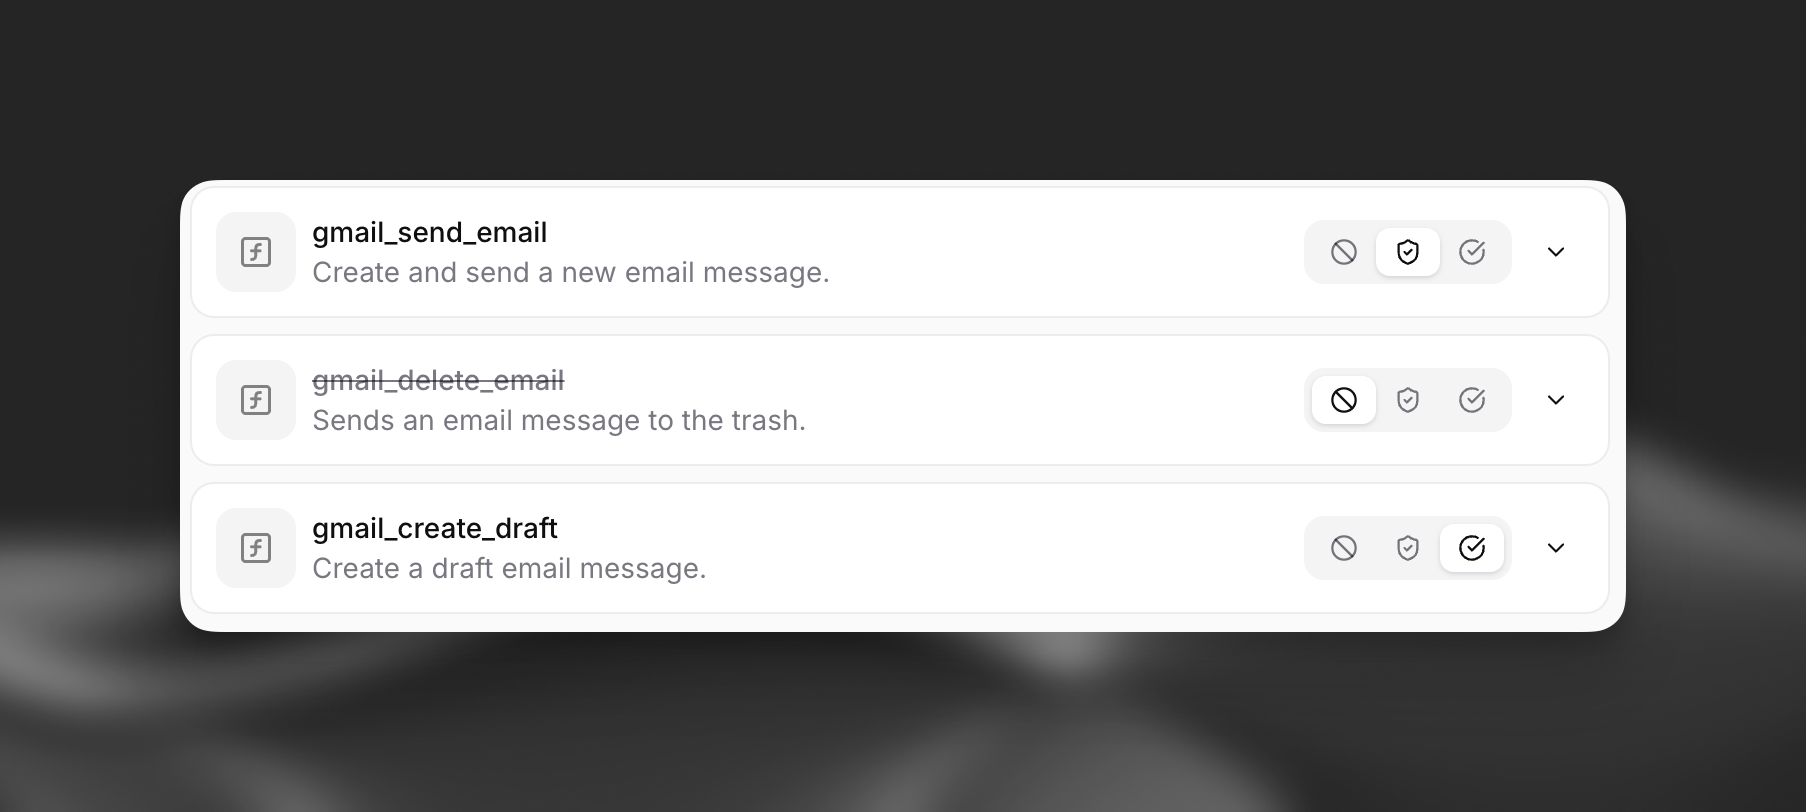
- 自動承認ツール:低リスクの読み取り専用操作、または完全に信頼できるツールに適しています
- 承認が必要なツール:データを変更するツール、機密情報にアクセスするツール、または潜在的にリスクのある操作を実行するツール向けです
- 無効なツール:不要なツールやセキュリティリスクをもたらすツールを完全にブロックします
承認コントロールを設定していても、統合前にMCPサーバーの信頼性を慎重に評価し、 各ツールがアクセスまたは変更できる対象を理解してください。
セキュリティのヒント
1. MCPサーバーを審査する
- 信頼できる提供元:信頼・検証済みの提供元からのMCPサーバーのみを統合してください。サーバーの運営者とそのセキュリティ態勢を把握してください。
- 機能を理解する:統合前に、MCPサーバーが公開するツールとデータリソースを徹底的に確認してください。ツールが実行できる操作(ファイルへのアクセス、外部APIの呼び出し、データの変更など)を把握してください。MCPの
destructiveHintおよびreadOnlyHintアノテーションは手がかりになりますが、セキュリティ上の判断をこれらだけに頼るべきではありません。 - サーバーのセキュリティを確認する:可能であれば、MCPサーバープロバイダーのセキュリティ対策を確認してください。開発したMCPサーバーについては、一般的なサーバーセキュリティのベストプラクティスと、MCP固有のセキュリティガイドラインに従ってください。
2. データ共有とプライバシー
- データフロー:エージェントが統合済みのMCPサーバーを使用すると、会話内のデータ(ユーザー入力を含む可能性があります)が外部サーバーに送信されることに注意してください。
- 機密情報:エージェントからMCPサーバーに個人識別情報(PII)やその他の機密データを送信できるようにする際は、注意してください。サーバーが関連するプライバシー規制に準拠し、そのようなデータを安全に扱うことを確認してください。
- 目的の限定:エージェントとプロンプトを設定し、タスクの実行に必要な情報のみをMCPサーバーツールと共有するようにしてください。
3. 認証情報と接続のセキュリティ
- 安全な保管:MCPサーバーが認証のためにAPIキーなどのシークレットを必要とする場合は、ElevenLabsプラットフォームで利用できるシークレット管理機能を使用して、認証情報を安全に保管してください。シークレットをハードコードしないでください。
- HTTPS:転送中のデータを暗号化するため、MCPサーバーへの接続がHTTPS経由で行われるようにしてください。
- ネットワークアクセス:MCPサーバーがプライベートネットワーク上にある場合は、適切なファイアウォールルールとネットワークACLを設定してください。
IP許可リスト
追加のセキュリティ対策として、ElevenLabsの固定送信IPを許可リストに追加できます。IPアドレスの完全な一覧は、IP許可リストを参照してください。
4. コード実行のリスクを理解する
- リモート実行:MCPサーバーが公開するツールは、そのサーバー上でコードを実行します。これは機能の基盤ですが、重要なセキュリティ上の考慮事項でもあります。悪意のあるツールや十分に保護されていないツールは、リスクをもたらす可能性があります。
- 入力検証:MCPサーバーにはツール入力を検証する責任がありますが、エージェントが送信する可能性のあるデータにも注意してください。LLMが意図したとおりにツールを使用するよう誘導する必要があります。
5. ガードレールを追加する
- プロンプトインジェクション:信頼できない外部MCPサーバーに接続すると、プロンプトインジェクション攻撃のリスクにさらされます。悪意のある攻撃にさらされるリスクを軽減するため、システムプロンプトに十分なガードレールを追加してください。
- ツール承認の設定:セキュリティ要件に適した承認モードを使用してください。新しい統合では「常に確認」から始め、十分なテストと信頼関係の確立後にのみ、制限の少ないモードへ移行してください。
6. 監視とレビュー
- ログ記録(サーバー側):MCPサーバーを管理している場合は、ツール呼び出しとデータアクセスを包括的にログ記録してください。
- 定期レビュー:統合済みのMCPサーバーを定期的にレビューしてください。セキュリティ態勢が変わっていないか、新たに追加されたツールに再評価が必要でないかを確認してください。
- 承認パターン:ツール承認リクエストを監視し、セキュリティ上の問題や不正使用を示す可能性のある異常なパターンを特定してください。
免責事項
MCPサーバー統合を有効にすると、ElevenLabsが管理していないサードパーティサービスとのデータ共有が 発生する場合があることを承認するものとします。これにより、追加のセキュリティリスクが生じる可能性があります。 続行する前に、その影響を十分に理解し、統合するMCPサーバーのセキュリティを審査し、 これらのセキュリティガイドラインを遵守してください。
Model Context Protocolに関する一般情報については、公式のMCPドキュメントおよびコミュニティリソースを参照してください。