

Bezpieczeństwo integracji MCP
Bezpieczeństwo integracji MCP
Wskazówki dotyczące bezpiecznej integracji serwerów Model Context Protocol innych firm z agentami konwersacyjnymi ElevenLabs.
Odpowiadasz za bezpieczeństwo, zgodność z przepisami i działanie każdego serwera MCP innej firmy, który integrujesz ze swoimi agentami konwersacyjnymi ElevenLabs. ElevenLabs udostępnia platformę do integracji, ale nie zarządza zewnętrznymi serwerami MCP, nie rekomenduje ich ani nie zapewnia ich bezpieczeństwa.
Omówienie
Integracja zewnętrznych serwerów przez Model Context Protocol (MCP) może znacznie rozszerzyć możliwości twoich agentów konwersacyjnych ElevenLabs. Oznacza jednak także połączenie z systemami poza bezpośrednią kontrolą ElevenLabs, co wiąże się z ważnymi kwestiami bezpieczeństwa. Jako użytkownik odpowiadasz za bezpieczeństwo i wiarygodność każdego serwera MCP innej firmy, który zdecydujesz się zintegrować.
Ten przewodnik przedstawia najważniejsze zasady bezpieczeństwa, które warto uwzględnić przy integracji serwerów MCP w ElevenLabs.
Kontrole zatwierdzania narzędzi
ElevenLabs oferuje wbudowane mechanizmy bezpieczeństwa w postaci trybów zatwierdzania narzędzi, które pomagają zarządzać ryzykiem związanym z użyciem narzędzi MCP. Pozwalają one dostosować równowagę między funkcjonalnością a bezpieczeństwem do konkretnych potrzeb.
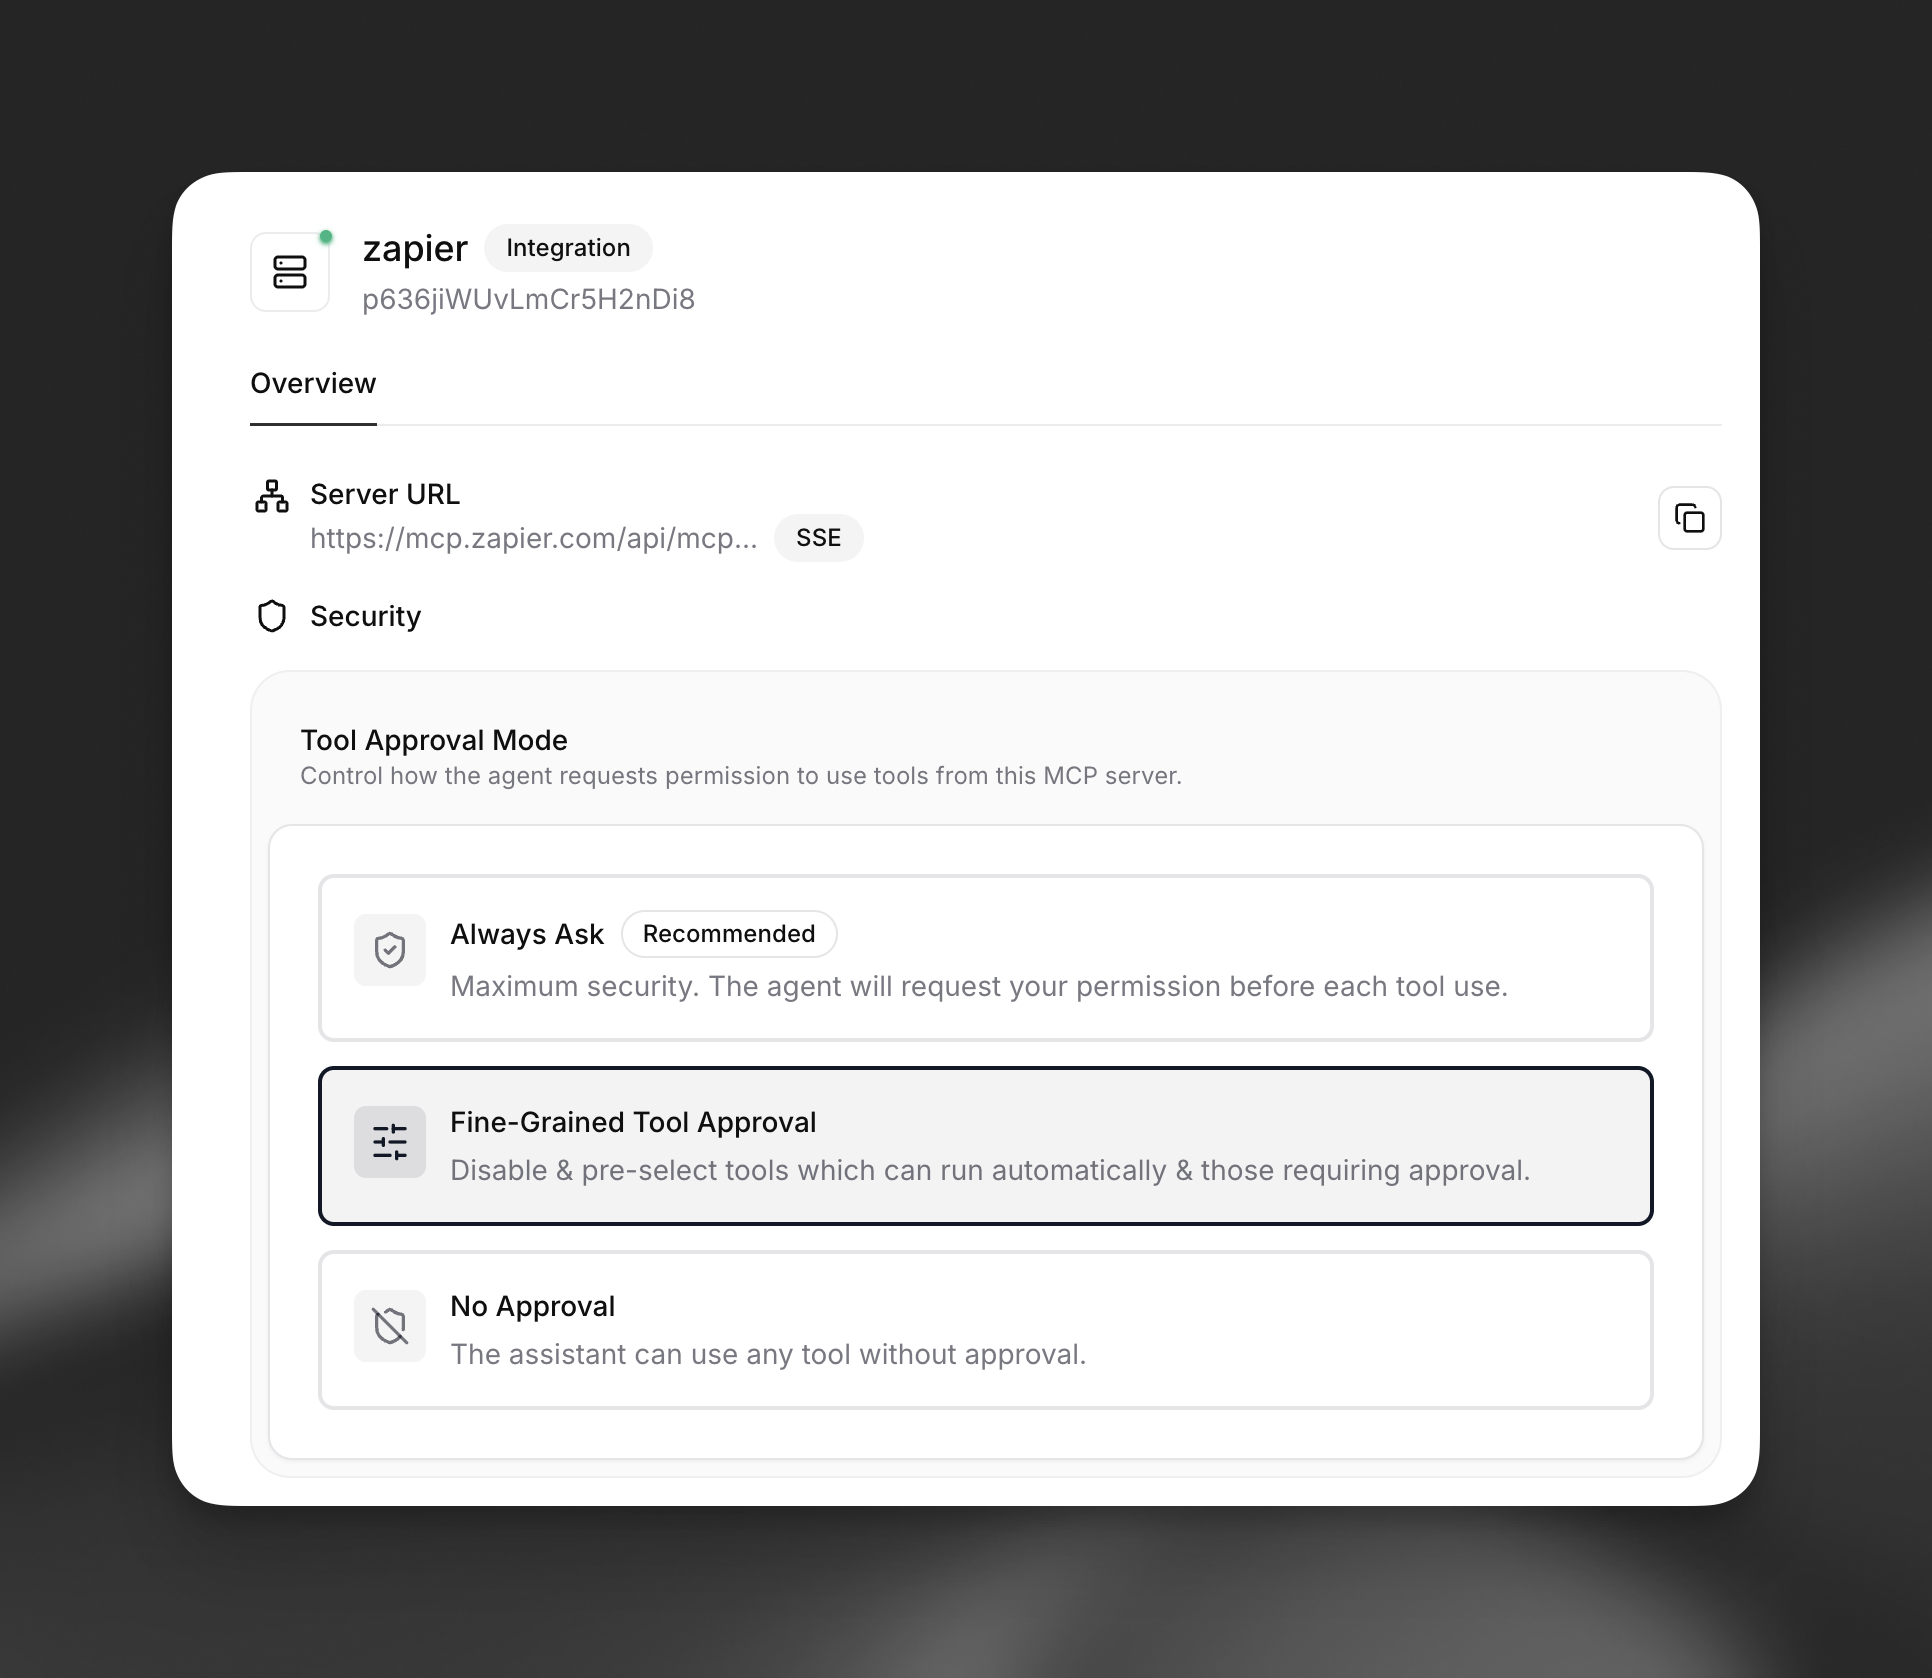
Opcje trybu zatwierdzania
- Zawsze pytaj (zalecane): Zapewnia maksymalne bezpieczeństwo, wymagając wyraźnego zatwierdzenia każdego uruchomienia narzędzia. Ten tryb pozwala zachować pełną kontrolę nad użyciem wszystkich narzędzi MCP.
- Szczegółowe zatwierdzanie narzędzi: Pozwala skonfigurować wymagania dotyczące zatwierdzania dla każdego narzędzia osobno. Zaufane narzędzia mogą działać automatycznie, a wrażliwe operacje wymagają zatwierdzenia.
- Bez zatwierdzania: Zezwala na nieograniczone użycie narzędzi bez próśb o zatwierdzenie. Używaj tego trybu tylko z dokładnie sprawdzonymi i wysoce zaufanymi serwerami MCP.
Szczegółowe mechanizmy bezpieczeństwa
Tryb szczegółowego zatwierdzania narzędzi oferuje najbardziej elastyczną konfigurację bezpieczeństwa, pozwalając klasyfikować każde narzędzie według jego profilu ryzyka:
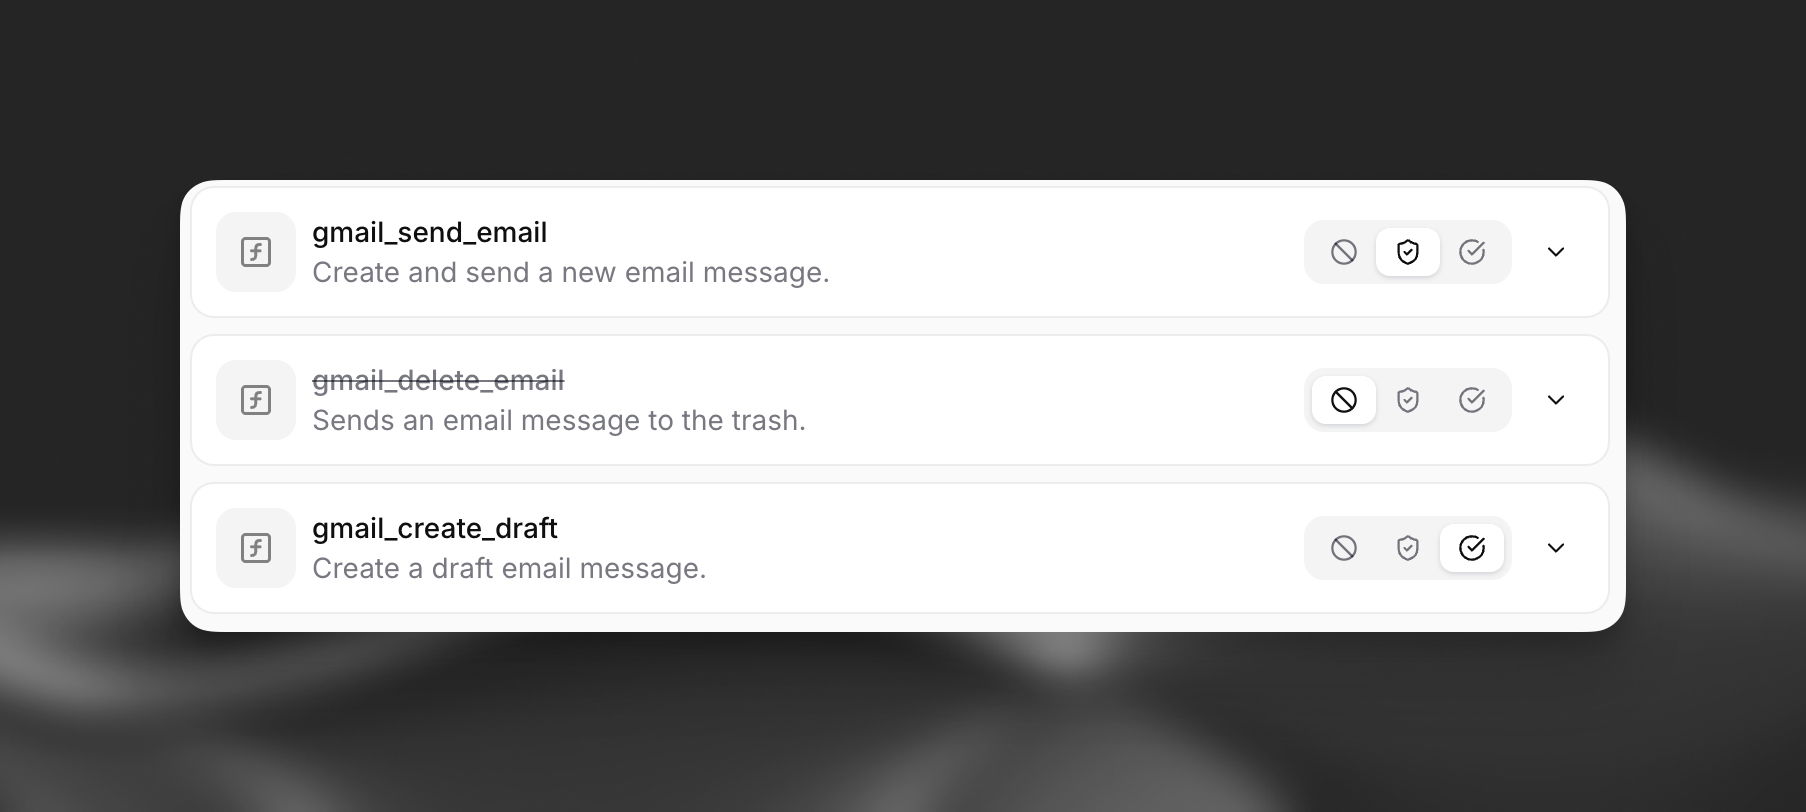
- Narzędzia zatwierdzane automatycznie: Odpowiednie dla operacji niskiego ryzyka, tylko do odczytu, lub narzędzi, którym w pełni ufasz
- Narzędzia wymagające zatwierdzenia: Dla narzędzi, które zmieniają dane, uzyskują dostęp do poufnych informacji lub wykonują potencjalnie ryzykowne operacje
- Wyłączone narzędzia: Całkowicie blokują narzędzia, które nie są potrzebne lub stwarzają zagrożenie dla bezpieczeństwa
Nawet przy włączonych kontrolach zatwierdzania dokładnie oceń wiarygodność serwerów MCP i przed integracją sprawdź, do czego każde narzędzie może uzyskać dostęp lub co może zmodyfikować.
Wskazówki dotyczące bezpieczeństwa
1. Sprawdzaj serwery MCP
- Zaufane źródła: Integruj tylko serwery MCP ze źródeł, którym ufasz i które zostały zweryfikowane. Ustal, kto obsługuje serwer i jaki jest jego poziom bezpieczeństwa.
- Poznaj możliwości: Przed integracją dokładnie sprawdź narzędzia i zasoby danych udostępniane przez serwer MCP. Dowiedz się, jakie działania mogą wykonywać jego narzędzia (np. dostęp do plików, wywoływanie zewnętrznych API, modyfikowanie danych). Adnotacje MCP
destructiveHintireadOnlyHintmogą dać wskazówki, ale nie należy opierać na nich wyłącznie decyzji dotyczących bezpieczeństwa. - Sprawdź bezpieczeństwo serwera: Jeśli to możliwe, sprawdź zasady bezpieczeństwa dostawcy serwera MCP. W przypadku serwerów MCP, które tworzysz, stosuj ogólne sprawdzone praktyki zabezpieczania serwerów i wytyczne bezpieczeństwa specyficzne dla MCP.
2. Udostępnianie danych i prywatność
- Przepływ danych: Pamiętaj, że gdy twój agent używa zintegrowanego serwera MCP, dane z rozmowy (w tym dane wprowadzone przez użytkownika) są wysyłane na ten zewnętrzny serwer.
- Poufne informacje: Zachowaj ostrożność, gdy zezwalasz agentom na wysyłanie do serwera MCP danych osobowych (PII) lub innych poufnych danych. Upewnij się, że serwer bezpiecznie obsługuje takie dane i przestrzega odpowiednich przepisów o prywatności.
- Ograniczenie celu: Skonfiguruj agentów i prompty tak, aby narzędzia serwera MCP otrzymywały tylko informacje niezbędne do wykonania zadania.
3. Bezpieczeństwo danych uwierzytelniających i połączeń
- Bezpieczne przechowywanie: Jeśli serwer MCP wymaga do uwierzytelniania kluczy API lub innych sekretów, użyj dostępnych w ElevenLabs funkcji zarządzania sekretami, aby bezpiecznie przechowywać te dane. Unikaj wpisywania sekretów bezpośrednio w kodzie.
- HTTPS: Upewnij się, że połączenia z serwerami MCP odbywają się przez HTTPS, aby szyfrować dane podczas przesyłania.
- Dostęp sieciowy: Jeśli serwer MCP działa w sieci prywatnej, upewnij się, że skonfigurowano odpowiednie reguły zapory i sieciowe ACL.
Lista dozwolonych adresów IP
Dla dodatkowego bezpieczeństwa możesz dodać statyczne wychodzące adresy IP ElevenLabs do swojej listy dozwolonych. Pełną listę adresów IP znajdziesz w Liście dozwolonych adresów IP.
4. Zrozum ryzyko wykonania kodu
- Zdalne wykonanie: Narzędzia udostępniane przez serwer MCP wykonują kod na tym serwerze. To podstawa ich działania, ale też kluczowa kwestia bezpieczeństwa. Złośliwe lub słabo zabezpieczone narzędzia mogą stwarzać ryzyko.
- Walidacja danych wejściowych: Chociaż serwer MCP odpowiada za walidację danych wejściowych swoich narzędzi, zwracaj uwagę na dane, które może wysyłać agent. LLM powinien być kierowany tak, aby używał narzędzi zgodnie z przeznaczeniem.
5. Dodaj zabezpieczenia
- Wstrzykiwanie promptów: Połączenie z niezaufanymi zewnętrznymi serwerami MCP niesie ryzyko ataków polegających na wstrzykiwaniu promptów. Dodaj dokładne zabezpieczenia do promptu systemowego, aby ograniczyć ryzyko złośliwego ataku.
- Konfiguracja zatwierdzania narzędzi: Użyj trybu zatwierdzania odpowiedniego dla swoich wymagań bezpieczeństwa. W przypadku nowych integracji zacznij od „Zawsze pytaj” i przechodź do mniej restrykcyjnych trybów dopiero po dokładnych testach i zbudowaniu zaufania.
6. Monitoruj i sprawdzaj
- Logowanie (po stronie serwera): Jeśli kontrolujesz serwer MCP, wdroż kompleksowe logowanie wywołań narzędzi i dostępu do danych.
- Regularny przegląd: Okresowo sprawdzaj zintegrowane serwery MCP. Zweryfikuj, czy ich poziom bezpieczeństwa się nie zmienił i czy nie dodano nowych narzędzi wymagających ponownej oceny.
- Wzorce zatwierdzania: Monitoruj prośby o zatwierdzenie narzędzi, aby wykrywać nietypowe wzorce, które mogą wskazywać problemy z bezpieczeństwem lub niewłaściwe użycie.
Zastrzeżenie
Włączając integracje serwerów MCP, potwierdzasz, że może to wiązać się z udostępnianiem danych usługom innych firm, których ElevenLabs nie kontroluje. Może to powodować dodatkowe zagrożenia dla bezpieczeństwa. Przed kontynuowaniem upewnij się, że w pełni rozumiesz konsekwencje, sprawdziłeś bezpieczeństwo każdego integrowanego serwera MCP i stosujesz się do tych wytycznych bezpieczeństwa.
Ogólne informacje o Model Context Protocol znajdziesz w oficjalnej dokumentacji MCP i materiałach społeczności.