

Sécurité de l’intégration MCP
Sécurité de l’intégration MCP
Conseils pour intégrer de manière sécurisée des serveurs Model Context Protocol tiers à vos agents conversationnels ElevenLabs.
Vous êtes responsable de la sécurité, de la conformité et du comportement de tout serveur MCP tiers que vous intégrez à vos agents conversationnels ElevenLabs. ElevenLabs fournit la plateforme d’ intégration, mais ne gère pas, n’approuve pas et ne sécurise pas les serveurs MCP externes.
Présentation
L’intégration de serveurs externes via le Model Context Protocol (MCP) peut considérablement améliorer vos agents conversationnels ElevenLabs. Toutefois, cela implique également de vous connecter à des systèmes hors du contrôle direct d’ElevenLabs, ce qui soulève d’importantes considérations de sécurité. En tant qu’utilisateur, vous êtes responsable de la sécurité et de la fiabilité de tout serveur MCP tiers que vous choisissez d’intégrer.
Ce guide présente les principales pratiques de sécurité à prendre en compte lors de l’utilisation d’intégrations de serveurs MCP dans ElevenLabs.
Contrôles d’approbation des outils
ElevenLabs fournit des contrôles de sécurité intégrés via des modes d’approbation des outils, afin de vous aider à gérer les risques de sécurité liés à l’utilisation d’outils MCP. Ces contrôles vous permettent d’équilibrer fonctionnalités et sécurité selon vos besoins spécifiques.
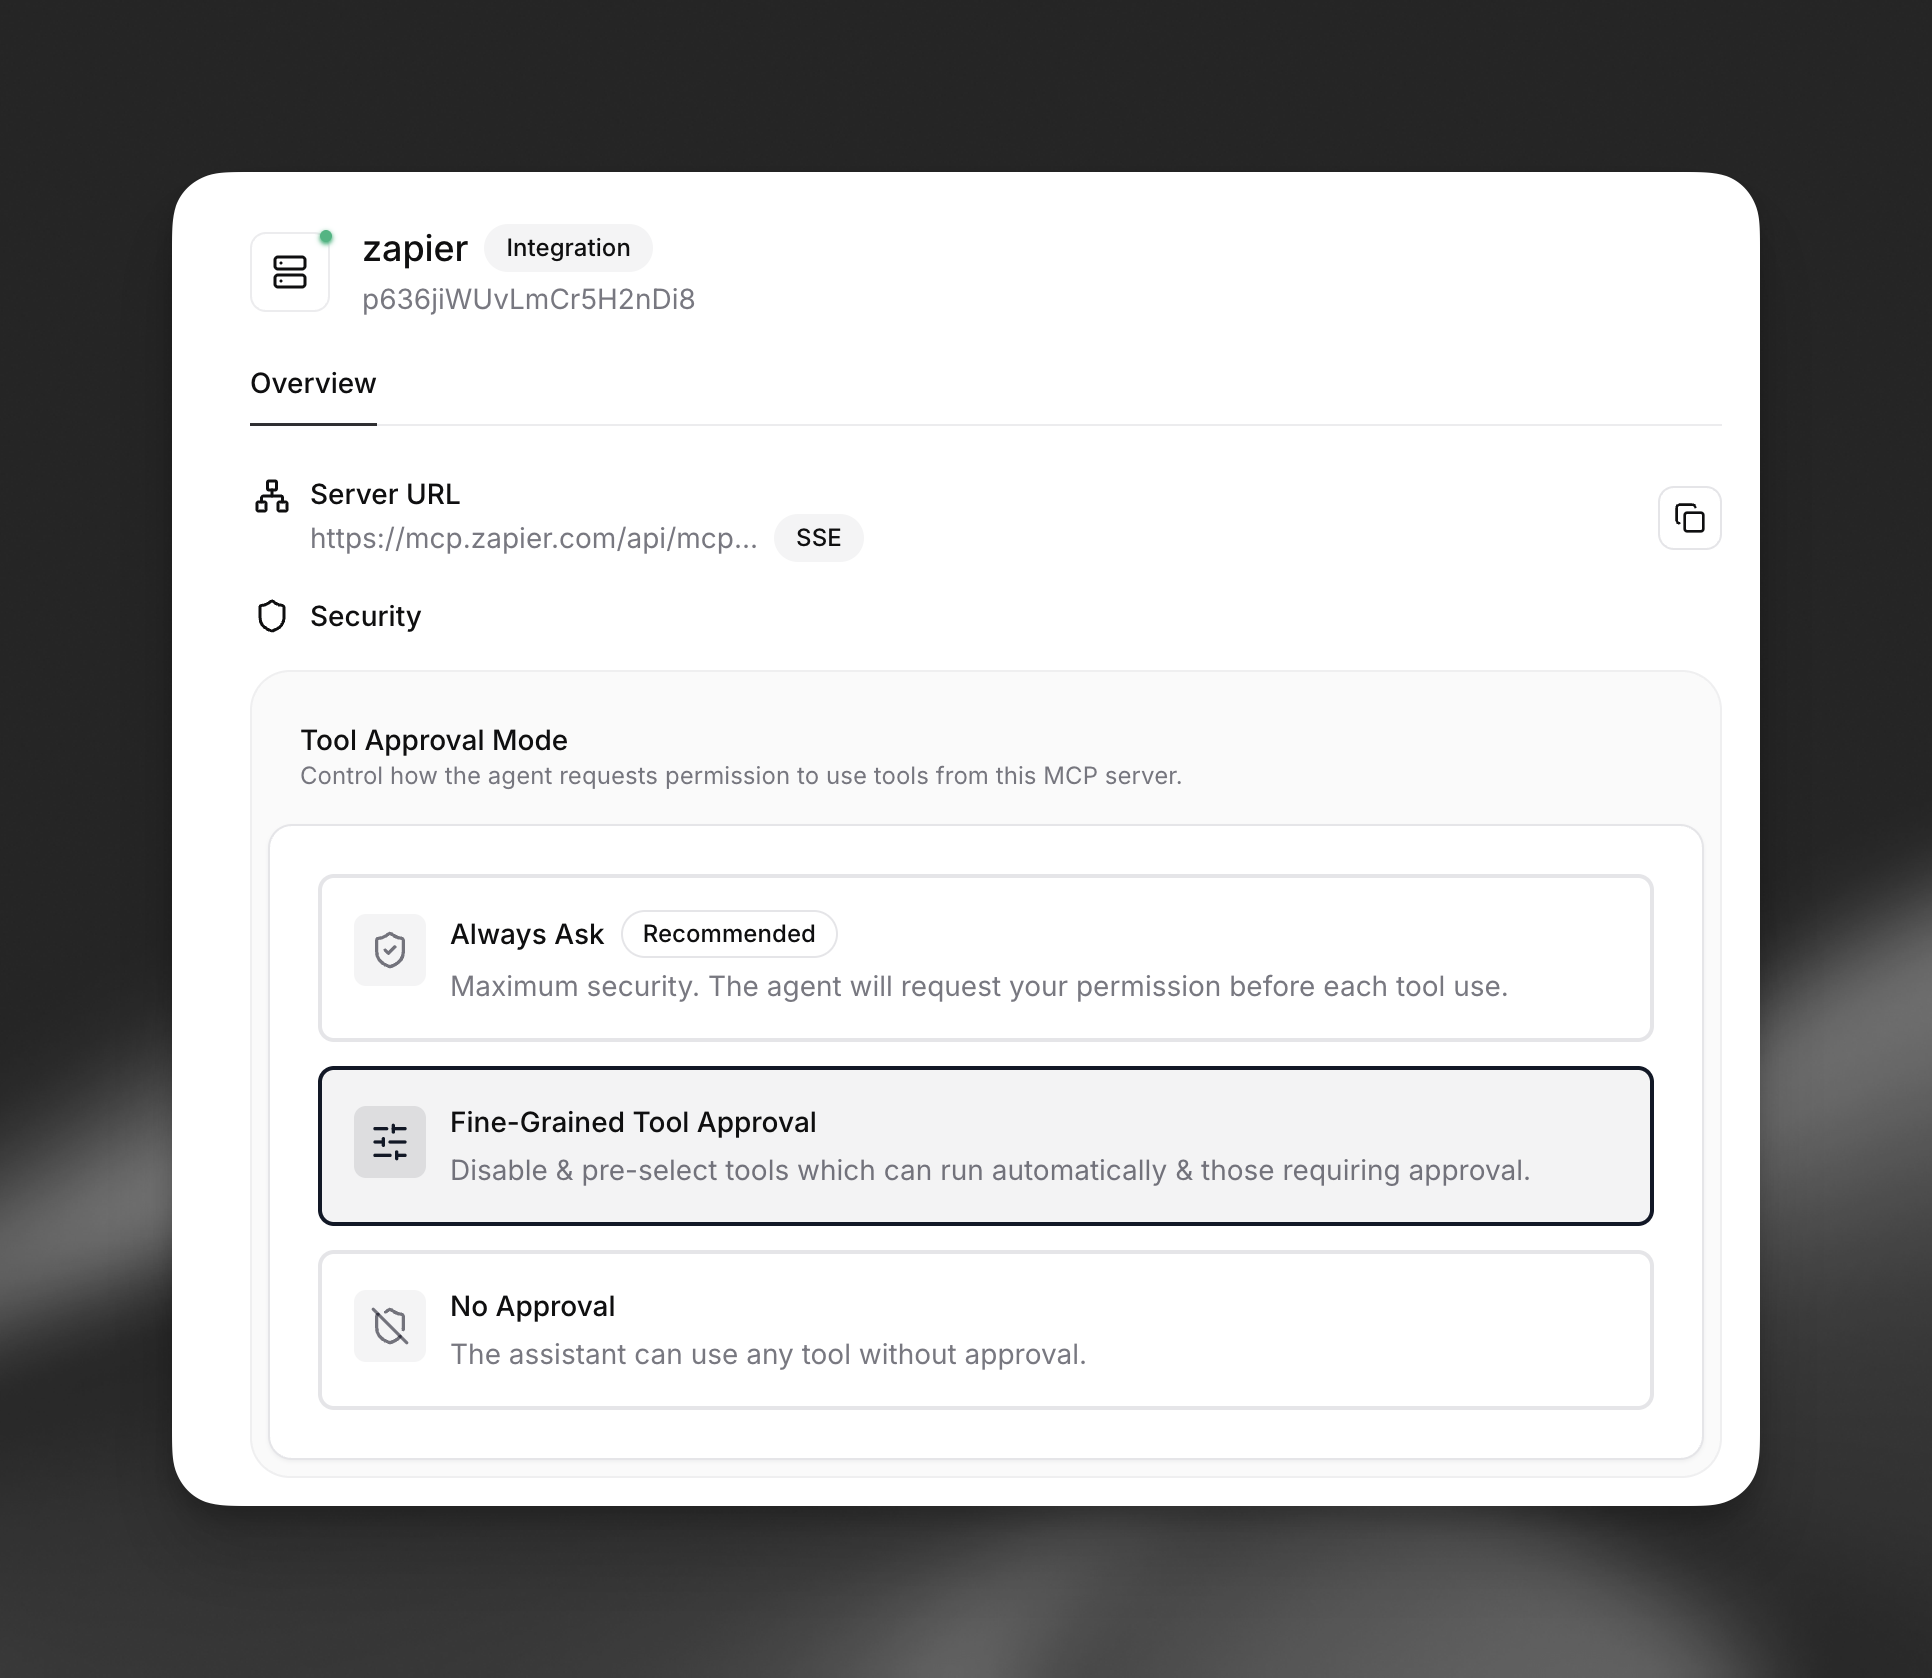
Options des modes d’approbation
- Toujours demander (recommandé) : offre un niveau de sécurité maximal en exigeant une approbation explicite pour chaque exécution d’outil. Ce mode vous garantit un contrôle total sur toute utilisation d’outil MCP.
- Approbation précise des outils : vous permet de configurer les exigences d’approbation outil par outil, afin d’exécuter automatiquement les outils fiables tout en demandant une approbation pour les opérations sensibles.
- Aucune approbation : autorise une utilisation sans restriction des outils, sans invite d’approbation. Utilisez ce mode uniquement avec des serveurs MCP rigoureusement évalués et hautement fiables.
Contrôles de sécurité précis
Le mode d’approbation précise des outils offre la configuration de sécurité la plus flexible. Il vous permet de classifier chaque outil selon son profil de risque :
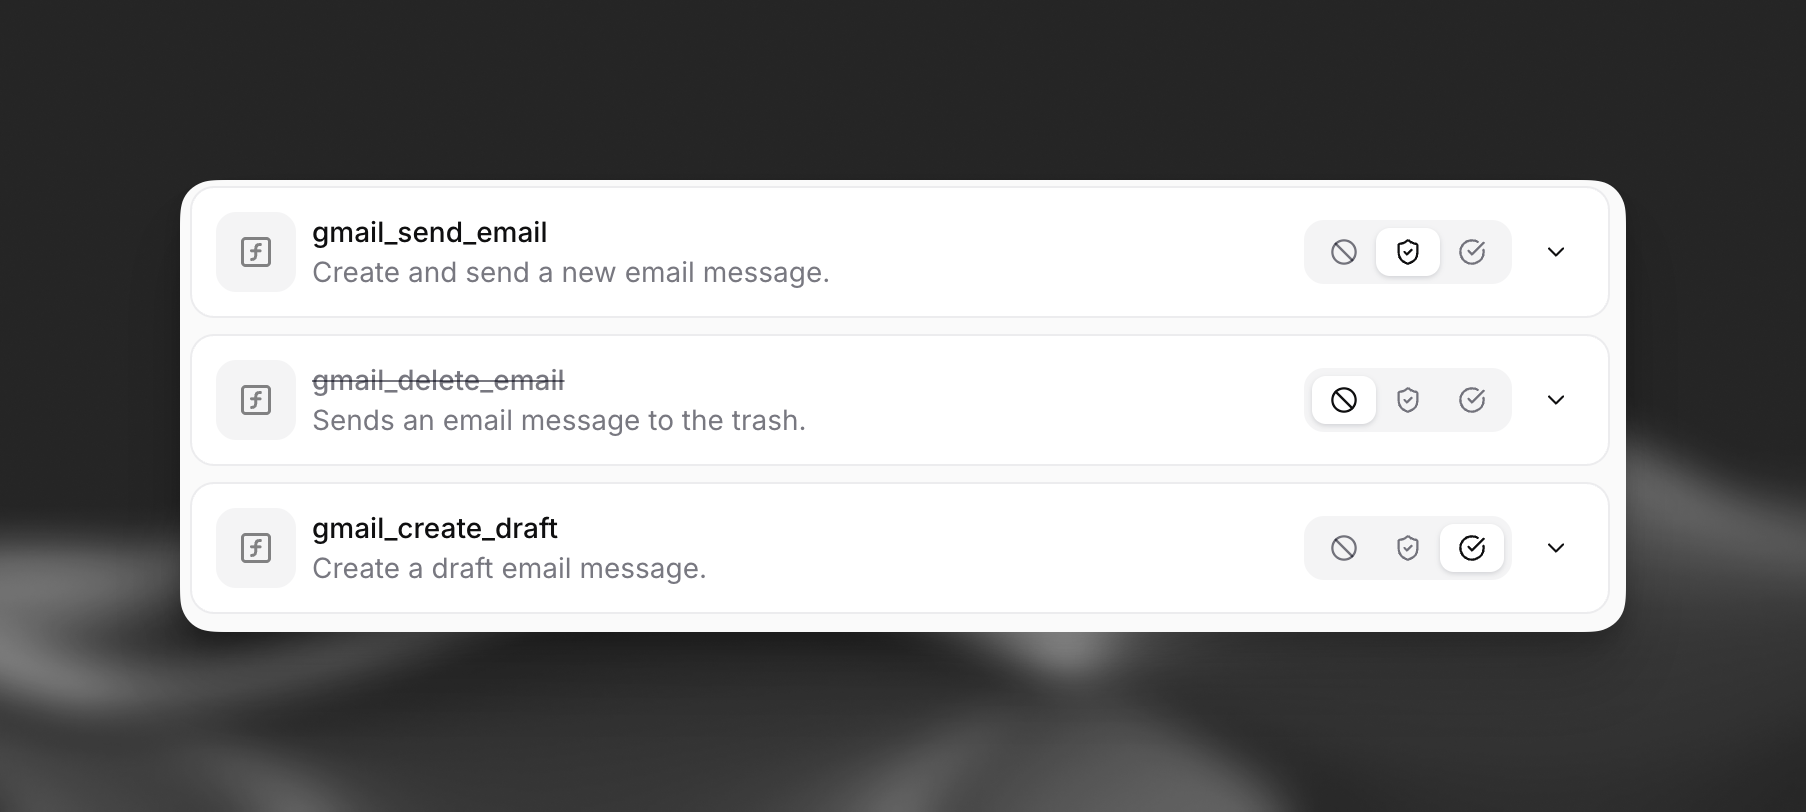
- Outils approuvés automatiquement : adaptés aux opérations à faible risque, en lecture seule, ou aux outils auxquels vous faites entièrement confiance
- Outils nécessitant une approbation : pour les outils qui modifient des données, accèdent à des informations sensibles ou effectuent des opérations potentiellement risquées
- Outils désactivés : bloquent totalement les outils inutiles ou présentant des risques de sécurité
Même avec des contrôles d’approbation, évaluez attentivement la fiabilité des serveurs MCP et déterminez ce à quoi chaque outil peut accéder ou ce qu’il peut modifier avant l’intégration.
Conseils de sécurité
1. Évaluez vos serveurs MCP
- Sources fiables : intégrez uniquement des serveurs MCP provenant de sources fiables et vérifiées. Identifiez l’opérateur du serveur et évaluez son niveau de sécurité.
- Comprendre les capacités : avant l’intégration, examinez en détail les outils et ressources de données exposés par le serveur MCP. Sachez quelles actions ses outils peuvent effectuer, par exemple accéder à des fichiers, appeler des API externes ou modifier des données. Les annotations MCP
destructiveHintetreadOnlyHintpeuvent fournir des indications, mais ne doivent pas être votre seul critère pour prendre des décisions de sécurité. - Examiner la sécurité du serveur : si possible, examinez les pratiques de sécurité du fournisseur du serveur MCP. Pour les serveurs MCP que vous développez, veillez à suivre les bonnes pratiques générales de sécurité des serveurs ainsi que les directives de sécurité propres au MCP.
2. Partage des données et confidentialité
- Flux de données : gardez à l’esprit que lorsque votre agent utilise un serveur MCP intégré, les données de la conversation, qui peuvent inclure des saisies utilisateur, sont envoyées à ce serveur externe.
- Informations sensibles : faites preuve de prudence lorsque vous autorisez les agents à envoyer des informations personnelles identifiables (PII) ou d’autres données sensibles à un serveur MCP. Assurez-vous que le serveur traite ces données de manière sécurisée et conformément aux réglementations applicables en matière de confidentialité.
- Limitation des finalités : configurez vos agents et vos prompts pour qu’ils ne partagent avec les outils du serveur MCP que les informations nécessaires à l’exécution de leurs tâches.
3. Sécurité des identifiants et des connexions
- Stockage sécurisé : si un serveur MCP nécessite des clés API ou d’autres secrets pour l’authentification, utilisez les fonctionnalités de gestion des secrets disponibles dans la plateforme ElevenLabs pour stocker ces identifiants de façon sécurisée. Évitez d’intégrer les secrets directement dans le code.
- HTTPS : assurez-vous que les connexions aux serveurs MCP utilisent HTTPS afin de chiffrer les données en transit.
- Accès réseau : si le serveur MCP se trouve sur un réseau privé, vérifiez que des règles de pare-feu et des ACL réseau appropriées sont en place.
Liste d’autorisation d’adresses IP
Pour renforcer la sécurité, vous pouvez ajouter les adresses IP de sortie statiques d’ElevenLabs à votre liste d’autorisation. Consultez la page Liste d’autorisation d’adresses IP pour obtenir la liste complète des adresses IP.
4. Comprendre les risques liés à l’exécution de code
- Exécution à distance : les outils exposés par un serveur MCP exécutent du code sur ce serveur. Bien que cela soit au cœur de leur fonctionnement, c’est un élément de sécurité essentiel. Des outils malveillants ou insuffisamment sécurisés peuvent présenter un risque.
- Validation des entrées : bien que le serveur MCP soit responsable de la validation des entrées de ses outils, soyez attentif aux données que votre agent peut envoyer. Le LLM doit être guidé pour utiliser les outils conformément à leur usage prévu.
5. Ajoutez des garde-fous
- Injections de prompts : la connexion à des serveurs MCP externes non fiables vous expose à des attaques par injection de prompt. Ajoutez des garde-fous complets à votre prompt système afin de réduire le risque d’exposition à une attaque malveillante.
- Configuration de l’approbation des outils : utilisez le mode d’approbation adapté à vos exigences de sécurité. Commencez avec « Toujours demander » pour les nouvelles intégrations, puis n’adoptez des modes moins restrictifs qu’après des tests approfondis et l’établissement d’une relation de confiance.
6. Surveillez et examinez
- Journalisation côté serveur : si vous contrôlez le serveur MCP, mettez en place une journalisation complète des appels d’outils et des accès aux données.
- Examen régulier : examinez régulièrement vos serveurs MCP intégrés. Vérifiez si leur niveau de sécurité a changé ou si de nouveaux outils nécessitant une nouvelle évaluation ont été ajoutés.
- Modèles d’approbation : surveillez les demandes d’approbation d’outils afin d’identifier des schémas inhabituels pouvant indiquer des problèmes de sécurité ou un usage abusif.
Avertissement
En activant les intégrations de serveurs MCP, vous reconnaissez que cela peut impliquer le partage de données avec des services tiers non contrôlés par ElevenLabs. Cela peut entraîner des risques de sécurité supplémentaires. Assurez-vous de bien comprendre les implications, d’évaluer la sécurité de tout serveur MCP que vous intégrez et de respecter ces directives de sécurité avant de continuer.
Pour des informations générales sur le Model Context Protocol, consultez la documentation MCP officielle et les ressources de la communauté.