

Segurança da integração MCP
Segurança da integração MCP
Dicas para integrar com segurança servidores Model Context Protocol de terceiros aos seus agentes conversacionais da ElevenLabs.
Você é responsável pela segurança, conformidade e comportamento de qualquer servidor MCP de terceiros que integrar aos seus agentes conversacionais da ElevenLabs. A ElevenLabs fornece a plataforma para integração, mas não gerencia, endossa nem protege servidores MCP externos.
Visão geral
Integrar servidores externos por meio do Model Context Protocol (MCP) pode aprimorar bastante seus agentes conversacionais da ElevenLabs. No entanto, isso também significa conectar-se a sistemas fora do controle direto da ElevenLabs, o que traz considerações importantes de segurança. Como usuário, você é responsável pela segurança e confiabilidade de qualquer servidor MCP de terceiros que decidir integrar.
Este guia apresenta práticas essenciais de segurança a considerar ao usar integrações de servidores MCP na ElevenLabs.
Controles de aprovação de ferramentas
A ElevenLabs oferece controles de segurança integrados por meio de modos de aprovação de ferramentas que ajudam você a gerenciar os riscos de segurança associados ao uso de ferramentas MCP. Esses controles permitem equilibrar funcionalidade e segurança de acordo com suas necessidades específicas.
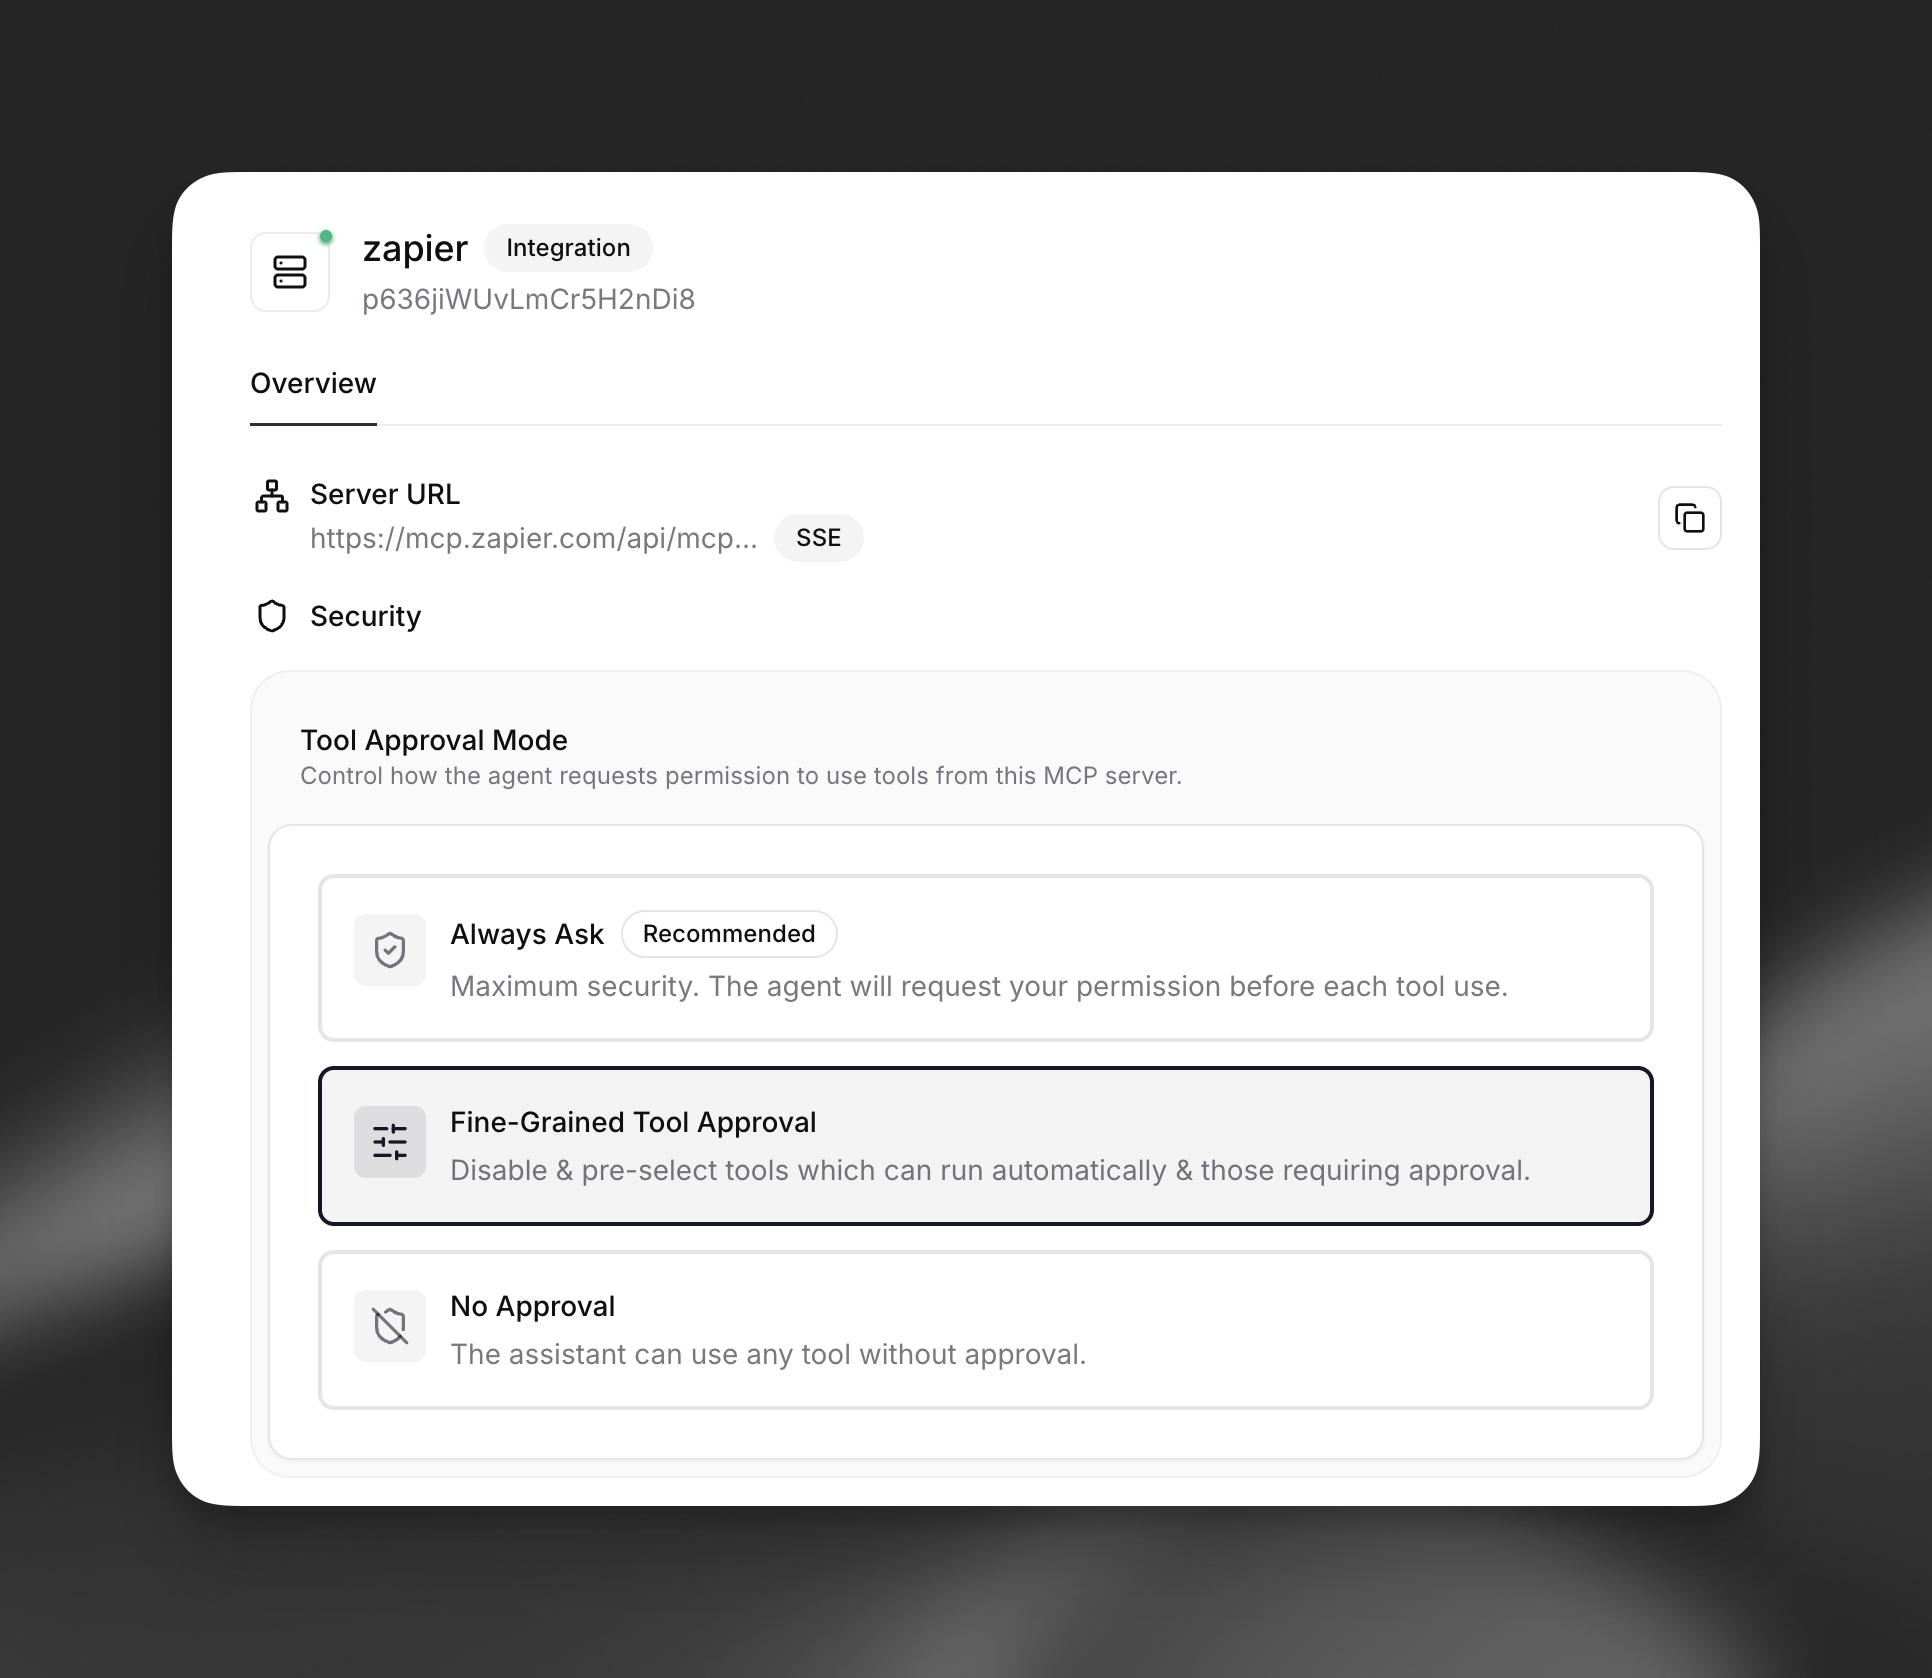
Opções de modo de aprovação
- Sempre perguntar (recomendado): Oferece o máximo de segurança ao exigir aprovação explícita para cada execução de ferramenta. Esse modo garante que você mantenha controle total sobre todo uso de ferramentas MCP.
- Aprovação detalhada de ferramentas: Permite configurar requisitos de aprovação para cada ferramenta, possibilitando a execução automática de ferramentas confiáveis e exigindo aprovação para operações sensíveis.
- Sem aprovação: Permite o uso irrestrito de ferramentas sem solicitações de aprovação. Use esse modo apenas com servidores MCP totalmente avaliados e altamente confiáveis.
Controles de segurança detalhados
O modo de Aprovação detalhada de ferramentas oferece a configuração de segurança mais flexível, permitindo classificar cada ferramenta de acordo com seu perfil de risco:
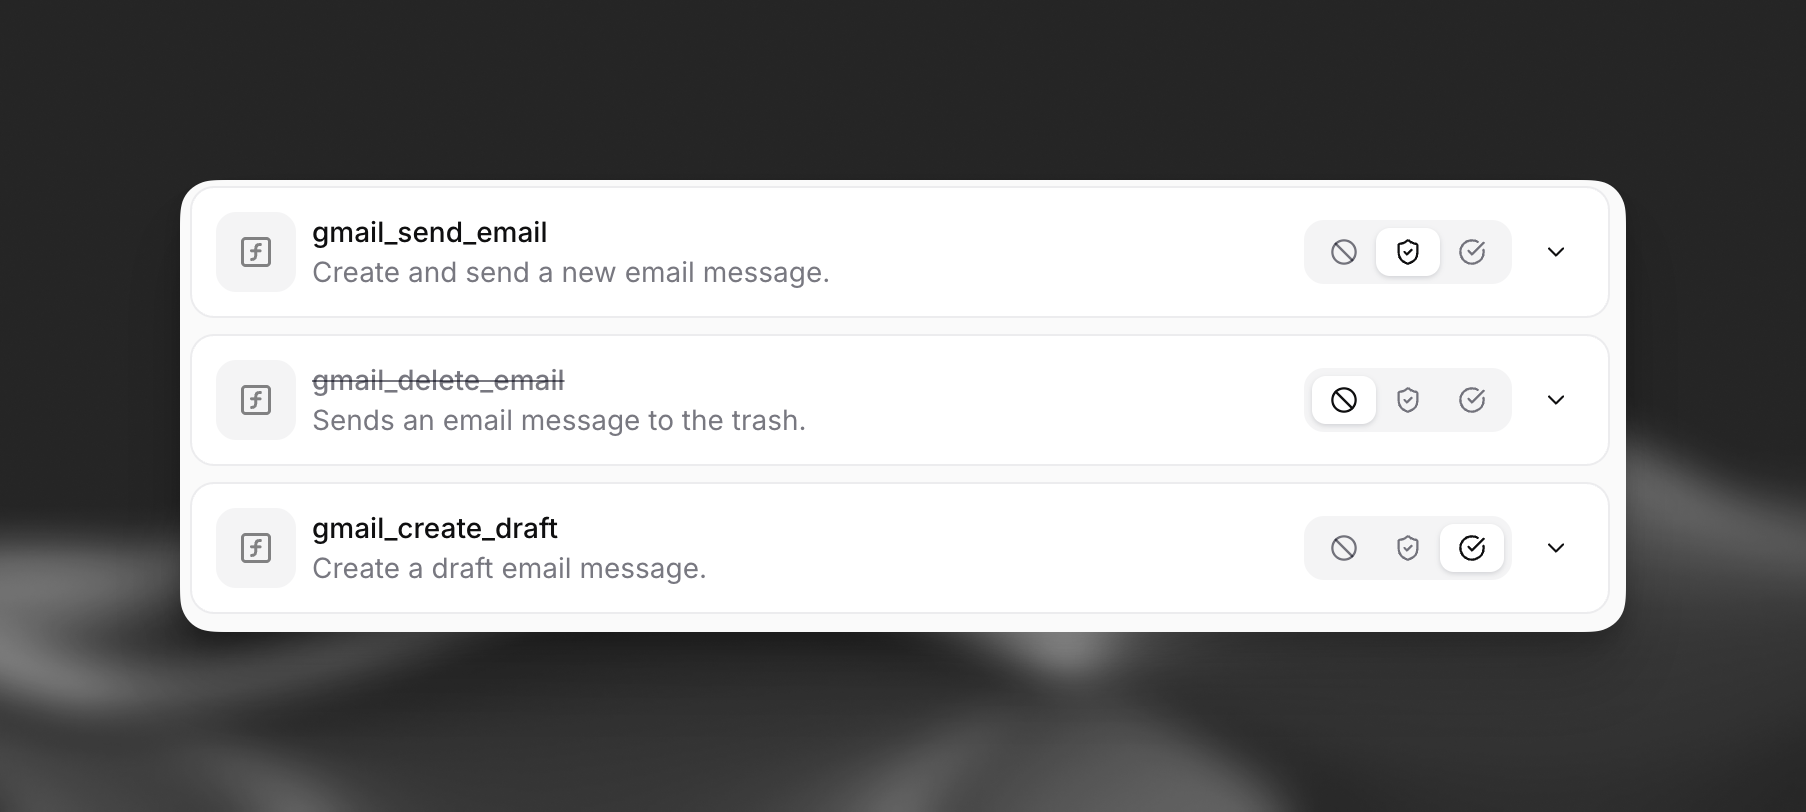
- Ferramentas aprovadas automaticamente: Adequadas para operações de baixo risco e somente leitura ou para ferramentas nas quais você confia plenamente
- Ferramentas que exigem aprovação: Para ferramentas que modificam dados, acessam informações confidenciais ou realizam operações potencialmente arriscadas
- Ferramentas desativadas: Bloqueiam completamente ferramentas desnecessárias ou que apresentam riscos de segurança
Mesmo com controles de aprovação implementados, avalie cuidadosamente a confiabilidade dos servidores MCP e entenda o que cada ferramenta pode acessar ou modificar antes da integração.
Dicas de segurança
1. Avalie seus servidores MCP
- Fontes confiáveis: Integre servidores MCP apenas de fontes em que você confia e que verificou. Entenda quem opera o servidor e sua postura de segurança.
- Entenda as capacidades: Antes de integrar, revise cuidadosamente as ferramentas e os recursos de dados expostos pelo servidor MCP. Saiba quais ações as ferramentas dele podem realizar (por exemplo, acessar arquivos, chamar APIs externas ou modificar dados). As anotações
destructiveHintereadOnlyHintdo MCP podem fornecer indícios, mas não devem ser a única base para decisões de segurança. - Revise a segurança do servidor: Se possível, revise as práticas de segurança do provedor do servidor MCP. Para servidores MCP que você desenvolve, siga as práticas recomendadas gerais de segurança de servidores e as diretrizes de segurança específicas do MCP.
2. Compartilhamento de dados e privacidade
- Fluxo de dados: Lembre-se de que, quando seu agente usa um servidor MCP integrado, os dados da conversa, que podem incluir informações fornecidas pelos usuários, serão enviados para esse servidor externo.
- Informações confidenciais: Tenha cautela ao permitir que agentes enviem Informações de Identificação Pessoal (PII) ou outros dados confidenciais para um servidor MCP. Garanta que o servidor processe esses dados de forma segura e em conformidade com as regulamentações de privacidade relevantes.
- Limitação de finalidade: Configure seus agentes e prompts para compartilhar com as ferramentas do servidor MCP somente as informações necessárias para realizar suas tarefas.
3. Segurança de credenciais e conexões
- Armazenamento seguro: Se um servidor MCP exigir chaves de API ou outros segredos para autenticação, use os recursos disponíveis de gerenciamento de segredos da plataforma ElevenLabs para armazenar essas credenciais com segurança. Evite inserir segredos diretamente no código.
- HTTPS: Garanta que as conexões com servidores MCP sejam feitas por HTTPS para criptografar os dados em trânsito.
- Acesso à rede: Se o servidor MCP estiver em uma rede privada, garanta que as regras de firewall e as ACLs de rede adequadas estejam implementadas.
Lista de IPs permitidos
Para aumentar a segurança, você pode adicionar os IPs de saída estáticos da ElevenLabs à sua lista de permissões. Consulte Lista de IPs permitidos para ver a lista completa de endereços IP.
4. Entenda os riscos da execução de código
- Execução remota: As ferramentas expostas por um servidor MCP executam código nesse servidor. Embora isso seja a base de sua funcionalidade, é uma consideração crítica de segurança. Ferramentas maliciosas ou mal protegidas podem representar um risco.
- Validação de entrada: Embora o servidor MCP seja responsável por validar as entradas das ferramentas, preste atenção aos dados que seu agente pode enviar. O LLM deve ser orientado a usar as ferramentas conforme o previsto.
5. Adicione proteções
- Injeções de prompt: Conectar-se a servidores MCP externos não confiáveis expõe você ao risco de ataques de injeção de prompt. Adicione proteções completas ao prompt do sistema para reduzir o risco de exposição a ataques maliciosos.
- Configuração de aprovação de ferramentas: Use o modo de aprovação adequado aos seus requisitos de segurança. Comece com “Sempre perguntar” para novas integrações e só passe para modos menos restritivos após testes completos e o estabelecimento de confiança.
6. Monitore e revise
- Registro de logs (lado do servidor): Se você controla o servidor MCP, implemente registros completos de chamadas de ferramentas e acesso a dados.
- Revisão regular: Revise periodicamente seus servidores MCP integrados. Verifique se a postura de segurança mudou ou se novas ferramentas foram adicionadas e exigem nova avaliação.
- Padrões de aprovação: Monitore as solicitações de aprovação de ferramentas para identificar padrões incomuns que possam indicar problemas de segurança ou uso indevido.
Aviso legal
Ao ativar integrações de servidores MCP, você reconhece que isso pode envolver o compartilhamento de dados com serviços de terceiros que não são controlados pela ElevenLabs. Isso pode gerar riscos adicionais de segurança. Entenda completamente as implicações, avalie a segurança de qualquer servidor MCP que você integrar e siga estas diretrizes de segurança antes de continuar.
Para informações gerais sobre o Model Context Protocol, consulte a documentação oficial do MCP e os recursos da comunidade.