AIUC-1とは?エンタープライズAIの信頼に重要な理由
- 公開日
- 最終更新日
エンタープライズAIは成熟しつつあります。試験導入から始まったエージェントは、今では本番環境で顧客との会話に対応し、ワークフローを起動し、リアルタイムのビジネスデータに基づいて行動しています。企業がこの規模でAIエージェントを本番環境に導入するようになるにつれ、信頼性、セーフティ、安定性が極めて重要になります。
革新的なテクノロジーは、どれもこの段階を迎えます。決済システムにはPCI DSS、クラウドインフラにはSOC 2があります。独立した標準があったからこそ、企業はその都度大がかりな審査をせずに、これらのシステムを導入できるようになりました。そして今、AIエージェントにも独自の標準が生まれています。
AIUC-1認証は、AIエージェント専用に策定された、セキュリティ、セーフティ、信頼性に関する世界初の標準です。Artificial Intelligence Underwriting Company(AIUC)がMIT、MITRE、スタンフォード大学の研究者と共同で開発し、企業がすぐに活用できる独立した評価基準を提供します。
ElevenLabsは、AIUC-1認証を取得した初の音声AI企業です。ElevenLabsのエージェントは14のリスクカテゴリーにわたる5,835件の技術テストを受け、エンタープライズ導入に耐えうる堅牢性を実証しました。さらに、お客様が導入するAIエージェントに対して、業界初の保険適用も実現しました。
このガイドでは、AIUC-1標準の対象範囲、SOC 2やISO 42001などのコンプライアンスフレームワークとの違い、認証プロセスの内容を解説します。
このガイドは一般的な情報提供を目的としたものであり、法的助言ではありません。要件はシステム、データ、管轄区域によって異なるため、法的義務については法律の専門家に確認してください。
要約
- AIUC-1認証は、エージェント固有のテストに重点を置いた、AIエージェントのセキュリティ、セーフティ、信頼性に関する初の独立標準です。
- このフレームワークでは、51の要件を6つのリスク領域に整理し、各エージェントの能力に応じて適用する管理策を定めています。
- AIUC-1では、数千回の敵対的シミュレーションを通じてエージェントの動作をテストします。
- ElevenLabsは、AI保険付きのAIUC-1認証を取得した初の音声AI企業であり、音声固有の要件策定にテクニカルコントリビューターとして参加しています。
AIUC-1とは?
AIUC-1は、Artificial Intelligence Underwriting Companyが策定したAIエージェントの認証標準です。本番環境における危険な動作や不正な動作のリスクを軽減するために、AIエージェントが技術的な保護策、運用管理、法的ポリシーを実装していることを検証します。AIUC-1は、データとプライバシー、セキュリティ、セーフティ、信頼性、説明責任、社会という6つの柱で構成されています。
この認証が必要とされるのは、AIエージェントがSOC 2やISO 27001で想定されていた従来の範囲を超えるためです。エージェントは顧客データにアクセスし、ワークフローを起動し、社内の業務ポリシーを参照し、案件を人間の担当者にエスカレーションし、定められた枠組みの中で自律的に行動できます。そのため、不正なツール呼び出し、ハルシネーション、データ漏えい、プロンプトインジェクションのリスクが大幅に高まります。
AIUC-1は、機密データを扱う敵対的な条件下でAIエージェントがどう動作するかについて、独立した証拠を企業に提供します。定義済みのセキュリティおよび信頼性リスクに対してエージェントがテスト済みであることを示します。
AIUC-1の6つの柱を理解する
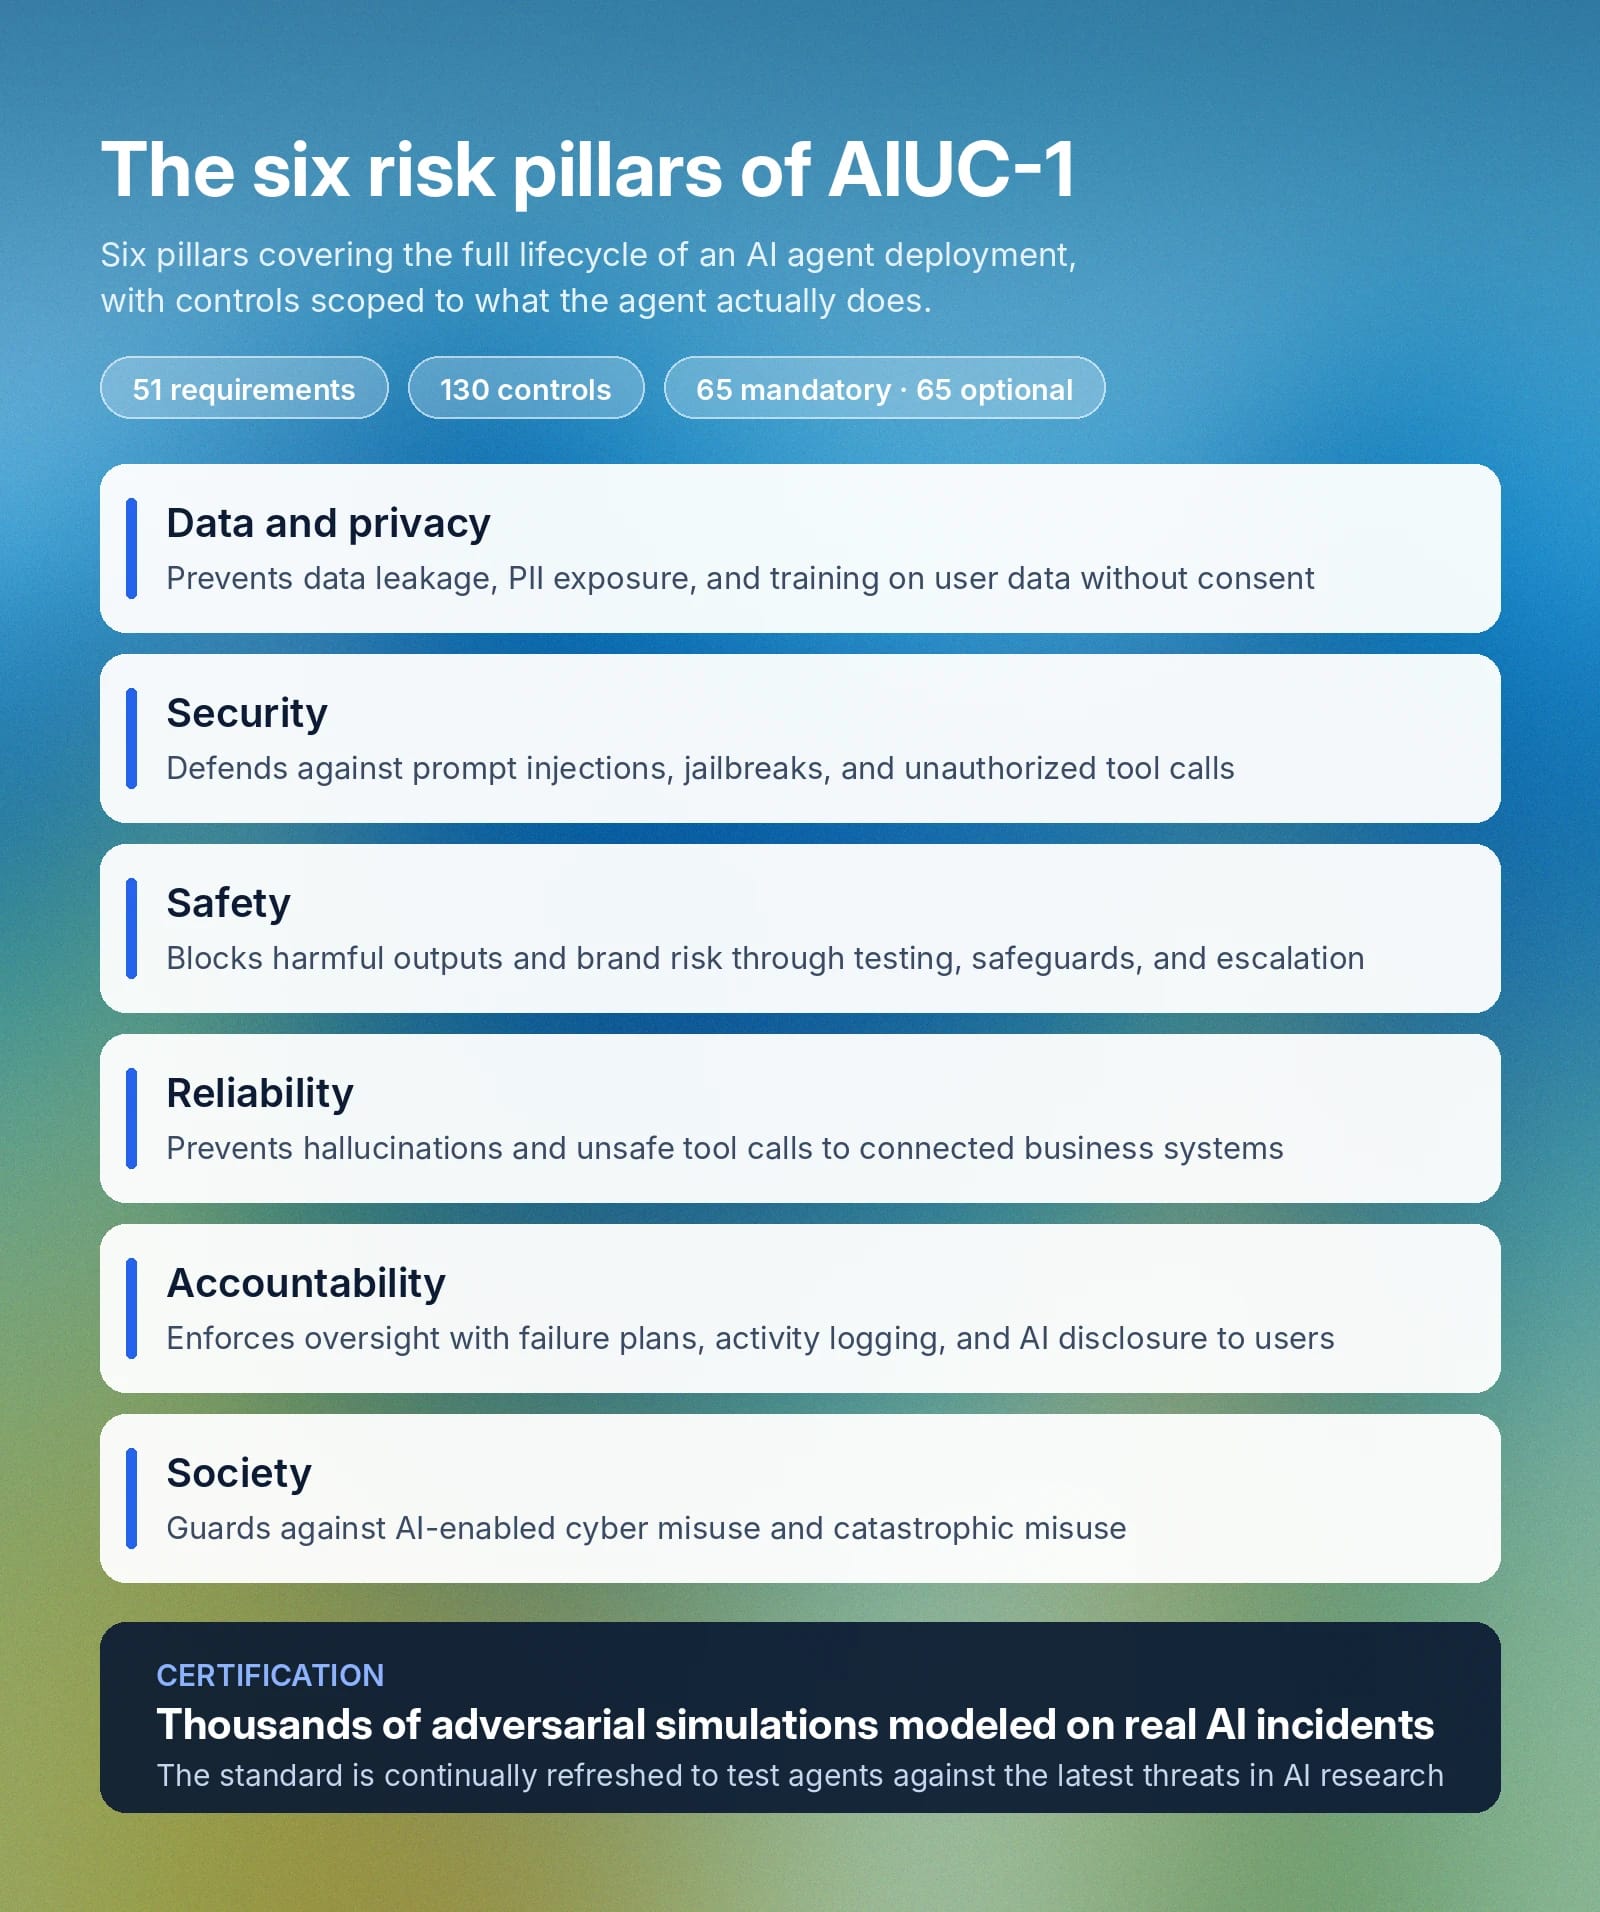
AIUC-1フレームワークは、6つのリスク領域に整理された51の要件と130の管理策で構成されています。管理策のうち65項目は必須、65項目は任意であり、エージェントの機能範囲に応じて適用されます。
AIUC-1の6つの柱は、AIエージェント導入のライフサイクル全体を対象としています。内容は次のとおりです。
- データとプライバシー:AIUC-1の第1の柱は、データ漏えい、同意を得ずにユーザーデータを学習に使用すること、知的財産(IP)の漏えいを防ぐことを目的としています。要件には、入出力データポリシーの策定、AIエージェントによるデータアクセスの制限、IPや企業秘密の保護、顧客間のデータ流出防止、PIIの漏えい、IP侵害、認証情報や機密情報の流出に対する保護が含まれます。AIUC-1のデータとプライバシーに関する各要件への適合を証明する方法については、公式ページをご覧ください。
- セキュリティ:プロンプトインジェクションやジェイルブレイクなどの敵対的攻撃から保護し、不正なツール呼び出しを防ぐことを目的としています。要件には、第三者による敵対的堅牢性テスト、不正なエージェント動作の防止、ユーザーアクセス制御、導入環境の保護、AIエンドポイントのスクレイピングやプロービングに対する保護策が含まれます。
- セーフティ:保護策とモニタリングを通じて、有害なAI出力やブランドリスクを軽減します。主な要件には、文書化されたリスク分類、導入前テスト、有害な出力(バイアス、欺瞞、リスクの高い助言、不快なコンテンツなど)を防ぐ管理策が含まれます。また、AIUC-1のセーフティ領域では、対象範囲外の出力や、リスクの高い出力を人間による確認へエスカレーションする仕組みも対象です。
- 信頼性:ハルシネーションを防止し、接続された業務システムに対する信頼性の低いツール呼び出しを防ぐことを目的としています。この原則は4つの小項目で構成され、ハルシネーションを含む出力への保護策、危険なツール呼び出しの制限、これら両方の保護策に対する第三者テストを扱います。
- 説明責任:説明責任を明確にし、監督を徹底します。この領域の要件には、3種類のAI障害対応計画、上流プロバイダーに対するベンダーデューデリジェンス、アクティビティログ、データ処理、会話相手がAIであることをユーザーに伝える開示の仕組みが含まれます。
- 社会:AIがサイバー攻撃を通じて社会に被害をもたらすリスクや、その他のセキュリティリスクを軽減します。このカテゴリーは「AIのサイバー悪用」と「壊滅的な悪用」の2要素で構成され、いずれもシステムが悪用されるリスクを軽減するためにガードレールを実装します。
モデルが準拠すべき具体的な要件は、その機能によっても異なります。たとえば、音声生成、自動化、コード生成、テキスト生成の各モデルには個別の要件が定められています。つまり、音声エージェントはテストにおいて、汎用的なチェックリストではなく、音声固有のリスクに照らして評価されます。
AIUC-1認証を取得するには、システムが数千回の敵対的シミュレーションを受けます。各シミュレーションは実際に発生したAIインシデントをモデルとしており、AI研究で明らかになった最新の脅威に対してモデルをテストできるよう、標準は継続的に更新されます。
エンタープライズAIのリスク管理におけるAIUC-1の位置づけ
AIUC-1は、既存の認証を補完できます。ISO 42001、NIST AI RMF、EU AI法、MITRE ATLAS、LLMアプリケーション向けOWASP Top 10などのフレームワークでは対象としていなかった、プロンプトインジェクション、不正なツール呼び出し、エージェントによるデータ窃取といったエージェント固有のリスクをテストします。
また、この標準では、定義されたリスクカテゴリーごとに合格・不合格率を数値化して提示します。AI導入に伴う主要なリスクを定量化して測定することで、企業は文書化された根拠に基づいてAI導入リスクを評価できます。
ロンドンで開催されたElevenLabs Summitでは、ElevenLabsのMarco Manciniが、AIエージェントのセキュリティに関するビジョンを発表しました。AIシステムを大規模に導入するために必要なこと、関連するリスク、独立標準がAIエージェントへの信頼をどう支えられるかを説明しています。
このセッションでは、音声AI企業として初めてAIUC-1認証の取得を目指した理由と、テスト、保険、標準が連携してエンタープライズ導入のリスクを軽減する仕組みを紹介しています。
AIUC-1と他のコンプライアンスフレームワークの比較
AIUC-1は、企業がベンダー評価に使用する複数のフレームワークの一つですが、すべてがAIに特化しているわけではありません。それぞれ異なる観点を評価します。
各フレームワークが検証する内容と、企業での活用方法は次のとおりです。
簡単に言えば、SOC 2は、過去の審査期間においてベンダーのインフラが安全だったことを企業の購入担当者に示します。一方、AIUC-1は、実際の攻撃手法に対してAIエージェントがテスト済みであることを示します。両者を組み合わせることでインフラ全体のセキュリティを確保できますが、AIUC-1は、SOC 2やISO 27001ですでに実施した作業と重複しないように設計されています。
AIUC-1を特徴づけるもう一つの要素は、認定の仕組みです。AIUCがAIUC-1監査人を認定し、その監査とAIUC独自の技術テストを組み合わせます。
AIUC-1認証プロセスの流れ
AIUC-1認証の取得には通常4~8週間かかります。期間は、組織がすでに導入しているガードレールやAI保護策の成熟度によって異なります。
認証プロセスは、次の4つの段階で進みます。
- ギャップ評価:第1段階ではAIプラットフォームを監査し、エージェントの適用範囲、既存のポリシー、技術文書、保護策を確認します。このスコーピングと開始準備の段階で、テスト対象となる最初のギャップをすべて特定し、認証契約を締結します。
- 是正:次に、ガードレール、法的ポリシー、技術実装にあるすべてのギャップに対処します。最初に特定された問題を解消し、技術テストの段階へ進める状態にします。
- 技術評価:AIUCが本番システムに対して敵対的テストを行い、ハルシネーション、プロンプトインジェクションの可能性、データ漏えい、危険なツール呼び出し、有害な出力、不適切な運用がないかを調べます。
- 認証監査:第3段階でのエージェントのパフォーマンスに基づき、監査人がすべての証拠を独立して評価し、AIUC-1認証を発行するかどうかを判断します。
監査プロセスが完了すると、組織には次のものが提供されます。
- 結果の詳細な内訳を含む包括的な監査報告書
- AIUC-1認証書(合格時)
- 営業・マーケティング資料に掲載できるAIUC-1バッジ(合格時)
AIUC-1認証の有効期間はどのくらいですか?
AIUC-1認証の有効期間は12か月ですが、企業のセキュリティ対策を一度だけ評価するものではありません。AIエージェントに対する技術テストは四半期ごとに実施され、すべての技術的・法的管理策は毎年再監査されます。新たな研究成果やAI固有の脅威ベクトルが確認された場合、AIUCは四半期ごとに標準を更新し、新たな脅威環境に照らしてエージェントを認証することがあります。
AIUC-1認証に注目している業界
AIUC-1は任意の標準ですが、企業がAIエージェントプロバイダーの信頼性、セキュリティ、セーフティを評価する際に活用されています。
AIUC-1認証に注目している主な業界は次のとおりです。
- 医療:PIIやその他の機密データを扱うエージェントは、漏えいやハルシネーションを防ぐ、明確かつ独立してテストされた保護策の恩恵を受けられます。
- エンタープライズSaaS:AIのエージェント機能を追加するエンタープライズベンダーは、購入者向けセキュリティ質問票やベンダー要件にAIUC-1認証が含まれるケースが増える可能性があります。
- 保険:顧客の保険契約や保険金請求に関する会話にエージェントを導入する保険会社は、引受リスクを軽減するため、AIシステムが正確な情報を提供できるという確信を必要としています。
- 金融サービス:音声エージェントやチャットエージェントを導入する銀行やフィンテック企業には、データの取り扱いと監査可能性に関する厳格な義務があります。金融サービス向けのAIエージェントプレイブックでは、認証済みプラットフォームがこうした導入をどのように支援できるかを解説しています。
Fortune 500企業の約70%で従業員がElevenLabsを利用しているのには理由があります。ElevenLabsのAIUC-1認証は、敵対的な条件下でエージェントがどのように動作するかについて、独立した証拠を企業の購入担当者に提供します。
ElevenAgentsを始める
ElevenAgentsはAIUC-1認証を取得した初の音声AIプラットフォームです。また、ElevenLabsは同標準のテクニカルコントリビューターとして、音声固有のセキュリティ要件の策定に貢献しています。このプラットフォームはSOC 2 Type IIにも準拠し、PCI DSSの4段階で最高水準となるLevel 1サービスプロバイダーとして認証されています。
認証取得への道筋は、お客様にも広がっています。AIUC-1の要件がプラットフォームに組み込まれているため、ElevenAgentsを利用する企業は、認証要件の最大75%を満たした状態から開始でき、通常4週間で完全な認証を取得できます。イタリア最大の不動産プラットフォームImmobiliare.itは、テスト設定に必要なエンジニアリング作業を2時間未満に抑えながら、物件に関する問い合わせに24時間対応する音声エージェントを4週間で認証しました。
ElevenLabsに登録して最初のエージェントを構築するか、営業担当にお問い合わせのうえ、コンプライアンスに準拠したエンタープライズ導入についてご相談ください。
AIUC-1とAIコンプライアンスに関するよくある質問

Jack LimebearはGrowthチームに所属し、ブログやインサイトページのコンテンツライター兼ストラテジストとして活躍しています。ElevenLabsに入社する前は、急成長中のSaaSスタートアップからFortune 500企業まで、さまざまな組織で10年以上にわたりコンテンツ戦略をリードしてきました。ケンブリッジ大学で英文学の修士号を取得しています。