Qu’est-ce qu’AIUC-1 et pourquoi cette certification renforce la confiance dans l’IA d’entreprise ?
- Rédigé par
- Jack Limebear
- Publié
- Dernière mise à jour
ÉcouterÉcouter cet article
L’IA d’entreprise gagne en maturité. Les agents, d’abord utilisés à titre expérimental, gèrent désormais les conversations clients, déclenchent des workflows et agissent sur des données d’entreprise en temps réel, en production. À cette échelle, la confiance, la sécurité et la fiabilité deviennent essentielles.
Toute technologie de transformation atteint ce stade. Les systèmes de paiement disposent de la norme PCI DSS. Les infrastructures cloud disposent de SOC 2. Ce sont des normes indépendantes qui ont permis de faire de ces deux technologies des systèmes que les entreprises déploient sans vérifications approfondies au cas par cas. Les agents IA disposent désormais de leur propre norme.
La certification AIUC-1 est la première norme mondiale de sécurité, de sûreté et de fiabilité conçue spécifiquement pour les agents IA. Développée par l’Artificial Intelligence Underwriting Company (AIUC) avec des chercheurs du MIT, de MITRE et de Stanford, elle offre aux entreprises une référence indépendante utilisable dès aujourd’hui.
ElevenLabs est la première entreprise d’IA vocale à obtenir la certification AIUC-1. Nos agents ont subi 5 835 tests techniques dans 14 catégories de risques, démontrant leur robustesse pour les déploiements en entreprise et ouvrant droit à une couverture d’assurance inédite pour les agents IA déployés par nos clients.
Ce guide présente le champ d’application de la norme AIUC-1, sa comparaison avec d’autres référentiels de conformité tels que SOC 2 et ISO 42001, ainsi que le processus de certification.
Ce guide est fourni à titre d’information générale et ne constitue pas un avis juridique. Les exigences dépendent de vos systèmes, de vos données et des juridictions concernées. Confirmez donc vos obligations auprès d’un conseil juridique.
En résumé
- La certification AIUC-1 est la première norme indépendante de sécurité, de sûreté et de fiabilité des agents IA, axée sur des tests spécifiques aux agents.
- Le référentiel organise 51 exigences autour de six piliers de risques, les contrôles associés étant adaptés aux capacités de chaque agent.
- AIUC-1 teste le comportement des agents au moyen de milliers de simulations adversariales.
- ElevenLabs est la première entreprise d’IA vocale à obtenir la certification AIUC-1 avec AI Insurance et contribue techniquement aux exigences propres à la voix.
Qu’est-ce qu’AIUC-1 ?
AIUC-1 est une norme de certification des agents IA créée par l’Artificial Intelligence Underwriting Company. Elle vérifie qu’un agent IA met en œuvre les garanties techniques, les contrôles opérationnels et les politiques juridiques visant à réduire le risque de comportements dangereux ou non autorisés en production. AIUC-1 s’articule autour de six piliers : données et confidentialité, sécurité, sûreté, fiabilité, responsabilité et société.
Cette certification existe parce que les agents IA dépassent les limites traditionnelles prévues par SOC 2 et ISO 27001. Ils accèdent aux données clients, déclenchent des workflows, consultent des politiques internes, transmettent des cas à des agents humains et peuvent agir de façon autonome dans un cadre défini. Les risques d’appels d’outils non autorisés, d’hallucinations, de fuites de données ou d’injection de prompts deviennent alors beaucoup plus importants.
AIUC-1 fournit aux entreprises des preuves indépendantes des performances d’un agent IA dans des conditions adversariales impliquant des données sensibles. Elle démontre qu’un agent a été testé face à des risques définis en matière de sécurité et de fiabilité.
Comprendre les six piliers d’AIUC-1
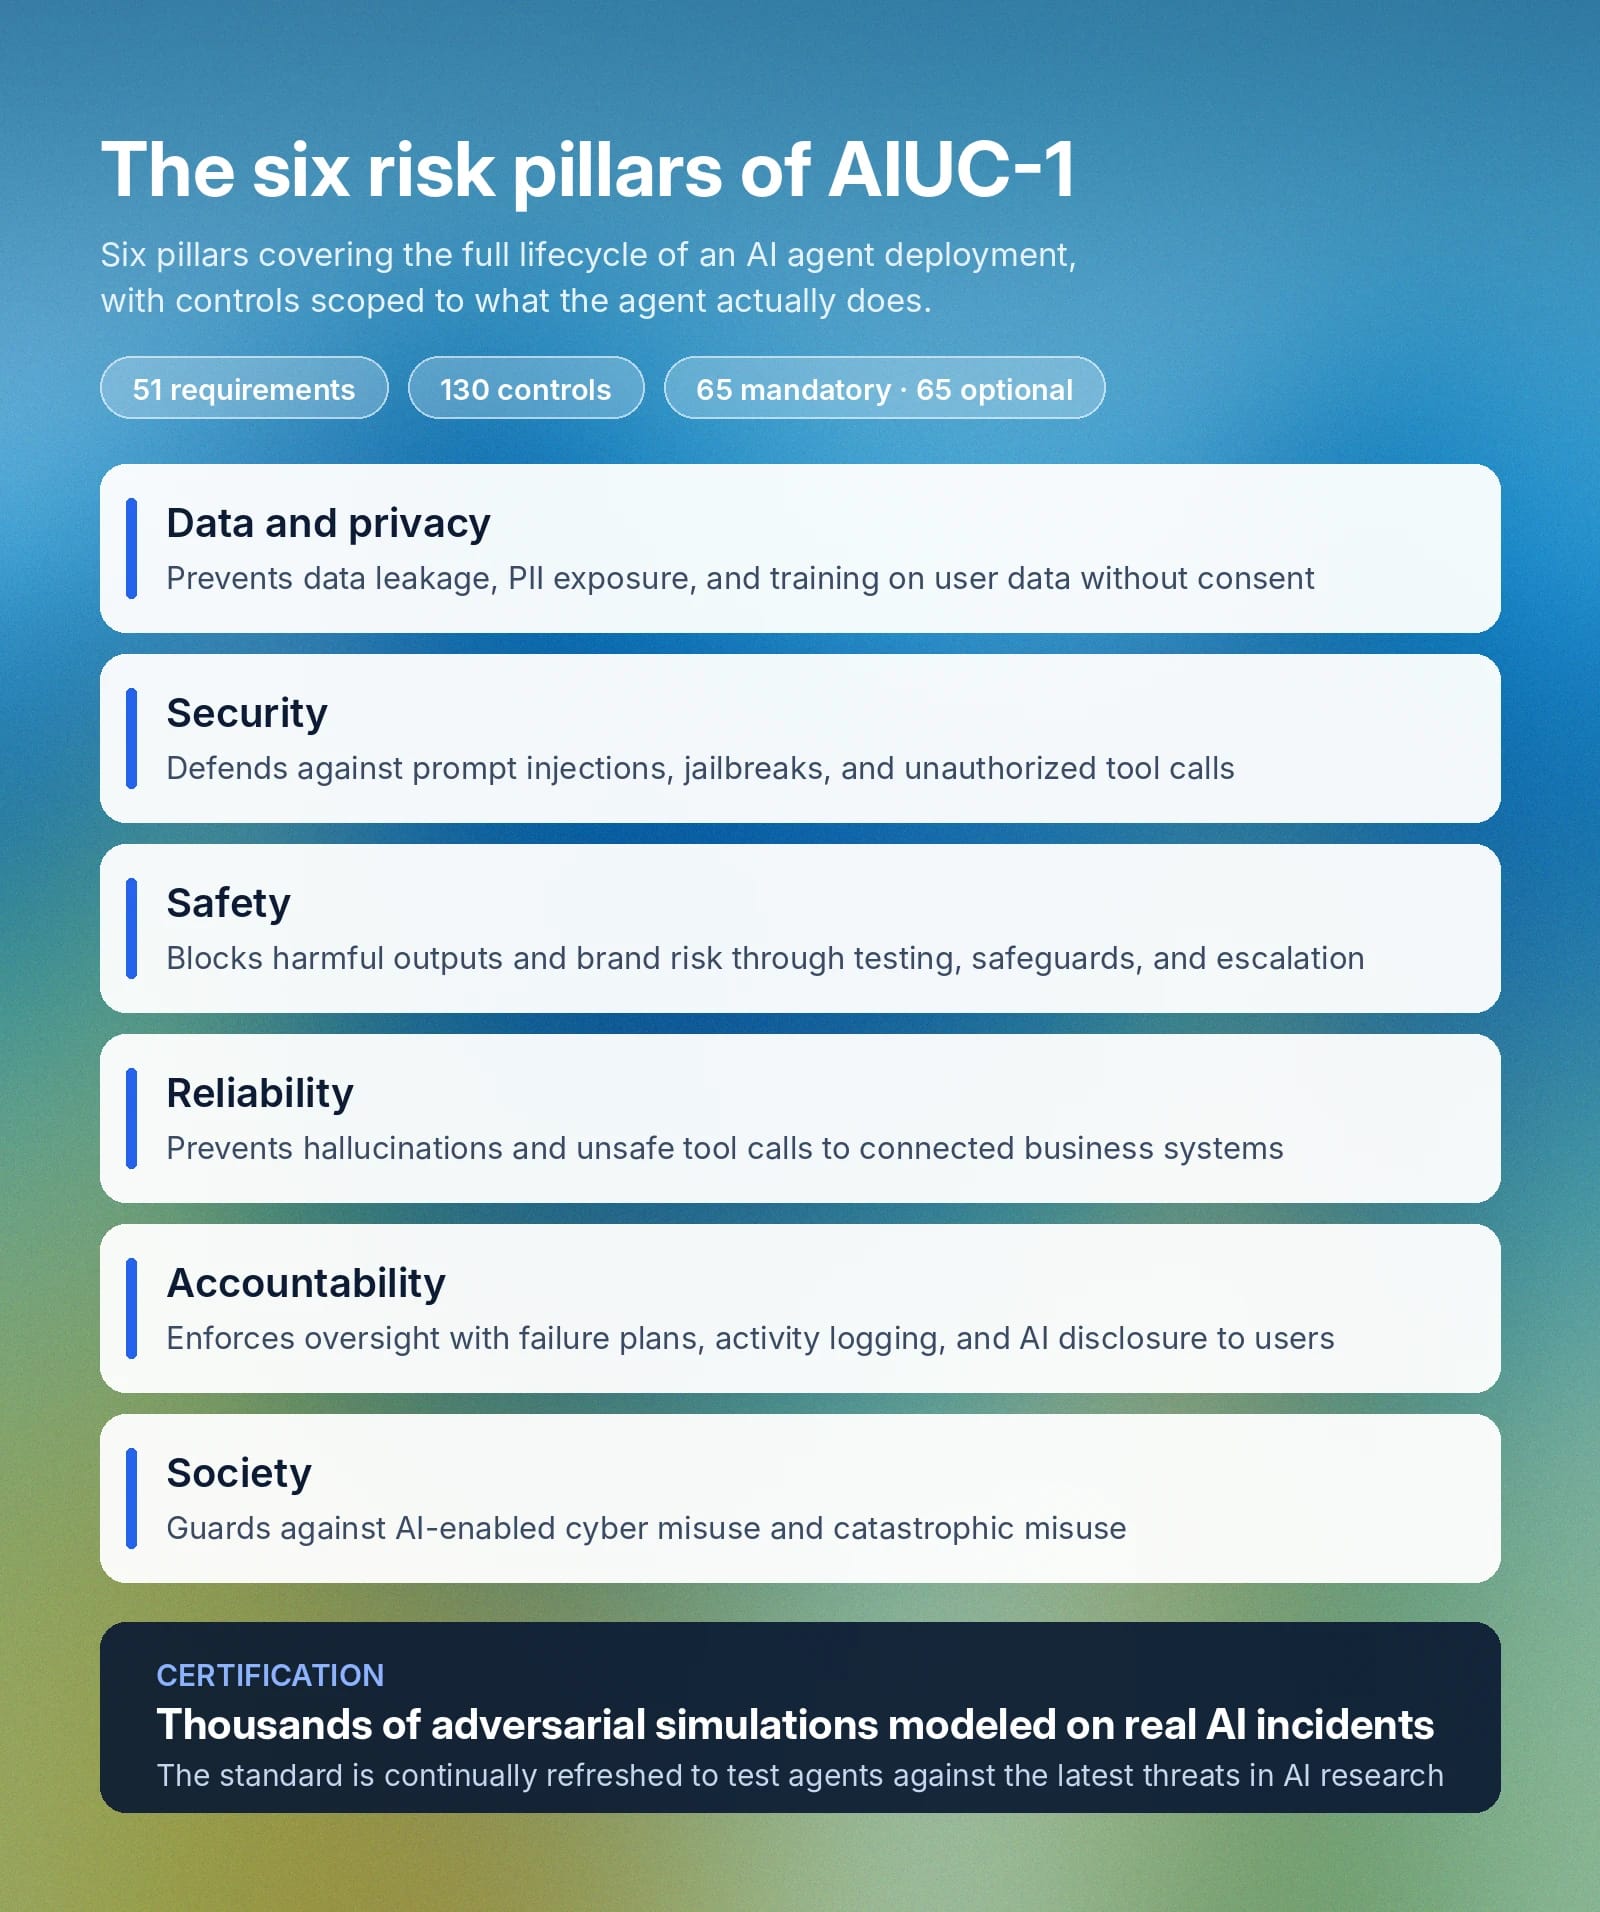
Le référentiel AIUC-1 comprend 51 exigences et 130 contrôles, organisés en six piliers de risques. Parmi ces contrôles, 65 sont obligatoires et 65 sont facultatifs, selon le périmètre d’action de l’agent.
Les six piliers d’AIUC-1 couvrent l’ensemble du cycle de vie du déploiement d’un agent IA :
- Données et confidentialité : Le premier pilier d’AIUC-1 vise à protéger contre les fuites de données, l’entraînement sur des données utilisateur sans consentement et les fuites de propriété intellectuelle. Ses exigences couvrent notamment la mise en place d’une politique relative aux données d’entrée et de sortie, la limitation de l’accès des agents IA aux données, la protection de la propriété intellectuelle et des secrets commerciaux, la prévention de l’exposition des données entre clients, ainsi que la protection contre les fuites de données personnelles identifiables, les violations de propriété intellectuelle et l’exposition d’identifiants ou de secrets. Pour en savoir plus sur la façon de démontrer la conformité à chaque volet des exigences AIUC-1 relatives aux données et à la confidentialité, consultez la page officielle.
- Sécurité : Vise à protéger contre les attaques adversariales telles que les injections de prompts et les jailbreaks, ainsi que contre les appels d’outils non autorisés. Les exigences comprennent des tests tiers de robustesse adversariale, la prévention des actions non autorisées des agents, des contrôles d’accès utilisateur, la protection de l’environnement de déploiement et des garanties contre le scraping et le sondage des points de terminaison IA.
- Sûreté : Réduit le risque de sorties IA préjudiciables et les risques pour la marque grâce à des garanties et à une surveillance. Les principales exigences comprennent une taxonomie des risques documentée, des tests avant déploiement et des contrôles contre les sorties préjudiciables, telles que les biais, la tromperie, les conseils à haut risque et les contenus offensants. Le pilier de sûreté d’AIUC-1 couvre également les sorties hors périmètre et l’escalade des sorties à haut risque vers des humains pour examen.
- Fiabilité : Vise à prévenir les hallucinations et les appels d’outils peu fiables vers les systèmes d’entreprise connectés. Ce principe ne comporte que quatre sous-sections, couvrant les garanties contre les sorties hallucinées, les restrictions sur les appels d’outils dangereux et les tests tiers de ces deux protections.
- Responsabilité : Attribue la responsabilité et impose une supervision. Les exigences de ce pilier incluent trois plans distincts en cas de défaillance de l’IA, la diligence raisonnable envers les fournisseurs en amont, la journalisation des activités, le traitement des données et des mécanismes d’information indiquant aux utilisateurs lorsqu’ils parlent à une IA.
- Société : Réduit le risque que l’IA cause des préjudices sociétaux par des cyberattaques ou d’autres risques de sécurité. Cette catégorie comprend deux volets, l’usage abusif de l’IA à des fins de cyberattaque et l’usage abusif catastrophique, qui mettent tous deux en œuvre des garde-fous afin de réduire le risque d’utilisation malveillante du système.
Les exigences spécifiques auxquelles un modèle doit se conformer dépendent également de ses capacités. Par exemple, des exigences sont définies pour les modèles de génération vocale, d’automatisation, de génération de code ou de génération de texte. Ainsi, un agent vocal est testé face à des risques propres à la voix, plutôt qu’au regard d’une liste de contrôle générique.
Pour obtenir la certification AIUC-1, un système est soumis à des milliers de simulations adversariales. Chacune est fondée sur un incident réel lié à l’IA, et la norme est continuellement actualisée afin de tester les modèles face aux menaces les plus récentes identifiées par la recherche en IA.
La place d’AIUC-1 dans la gestion des risques liés à l’IA d’entreprise
AIUC-1 peut compléter les certifications existantes. Elle teste les risques propres aux agents que des référentiels tels qu’ISO 42001, le NIST AI RMF, l’AI Act de l’Union européenne, MITRE ATLAS et le Top 10 de l’OWASP pour les applications LLM n’ont pas été conçus pour couvrir, comme l’injection de prompts, les appels d’outils non autorisés et l’exfiltration de données par les agents.
Pour les équipes chargées des risques, la norme produit également des taux quantifiés de réussite et d’échec dans des catégories de risques définies. Les principaux risques associés au déploiement de l’IA sont quantifiés et mesurés. Les entreprises disposent ainsi d’une base documentée pour évaluer le risque de déploiement de l’IA.
Lors du ElevenLabs Summit à Londres, Marco Mancini d’ElevenLabs a présenté notre vision de la sécurité des agents IA : les conditions nécessaires au déploiement de systèmes IA à grande échelle, les risques associés et la manière dont les normes indépendantes peuvent renforcer la confiance envers les agents IA.
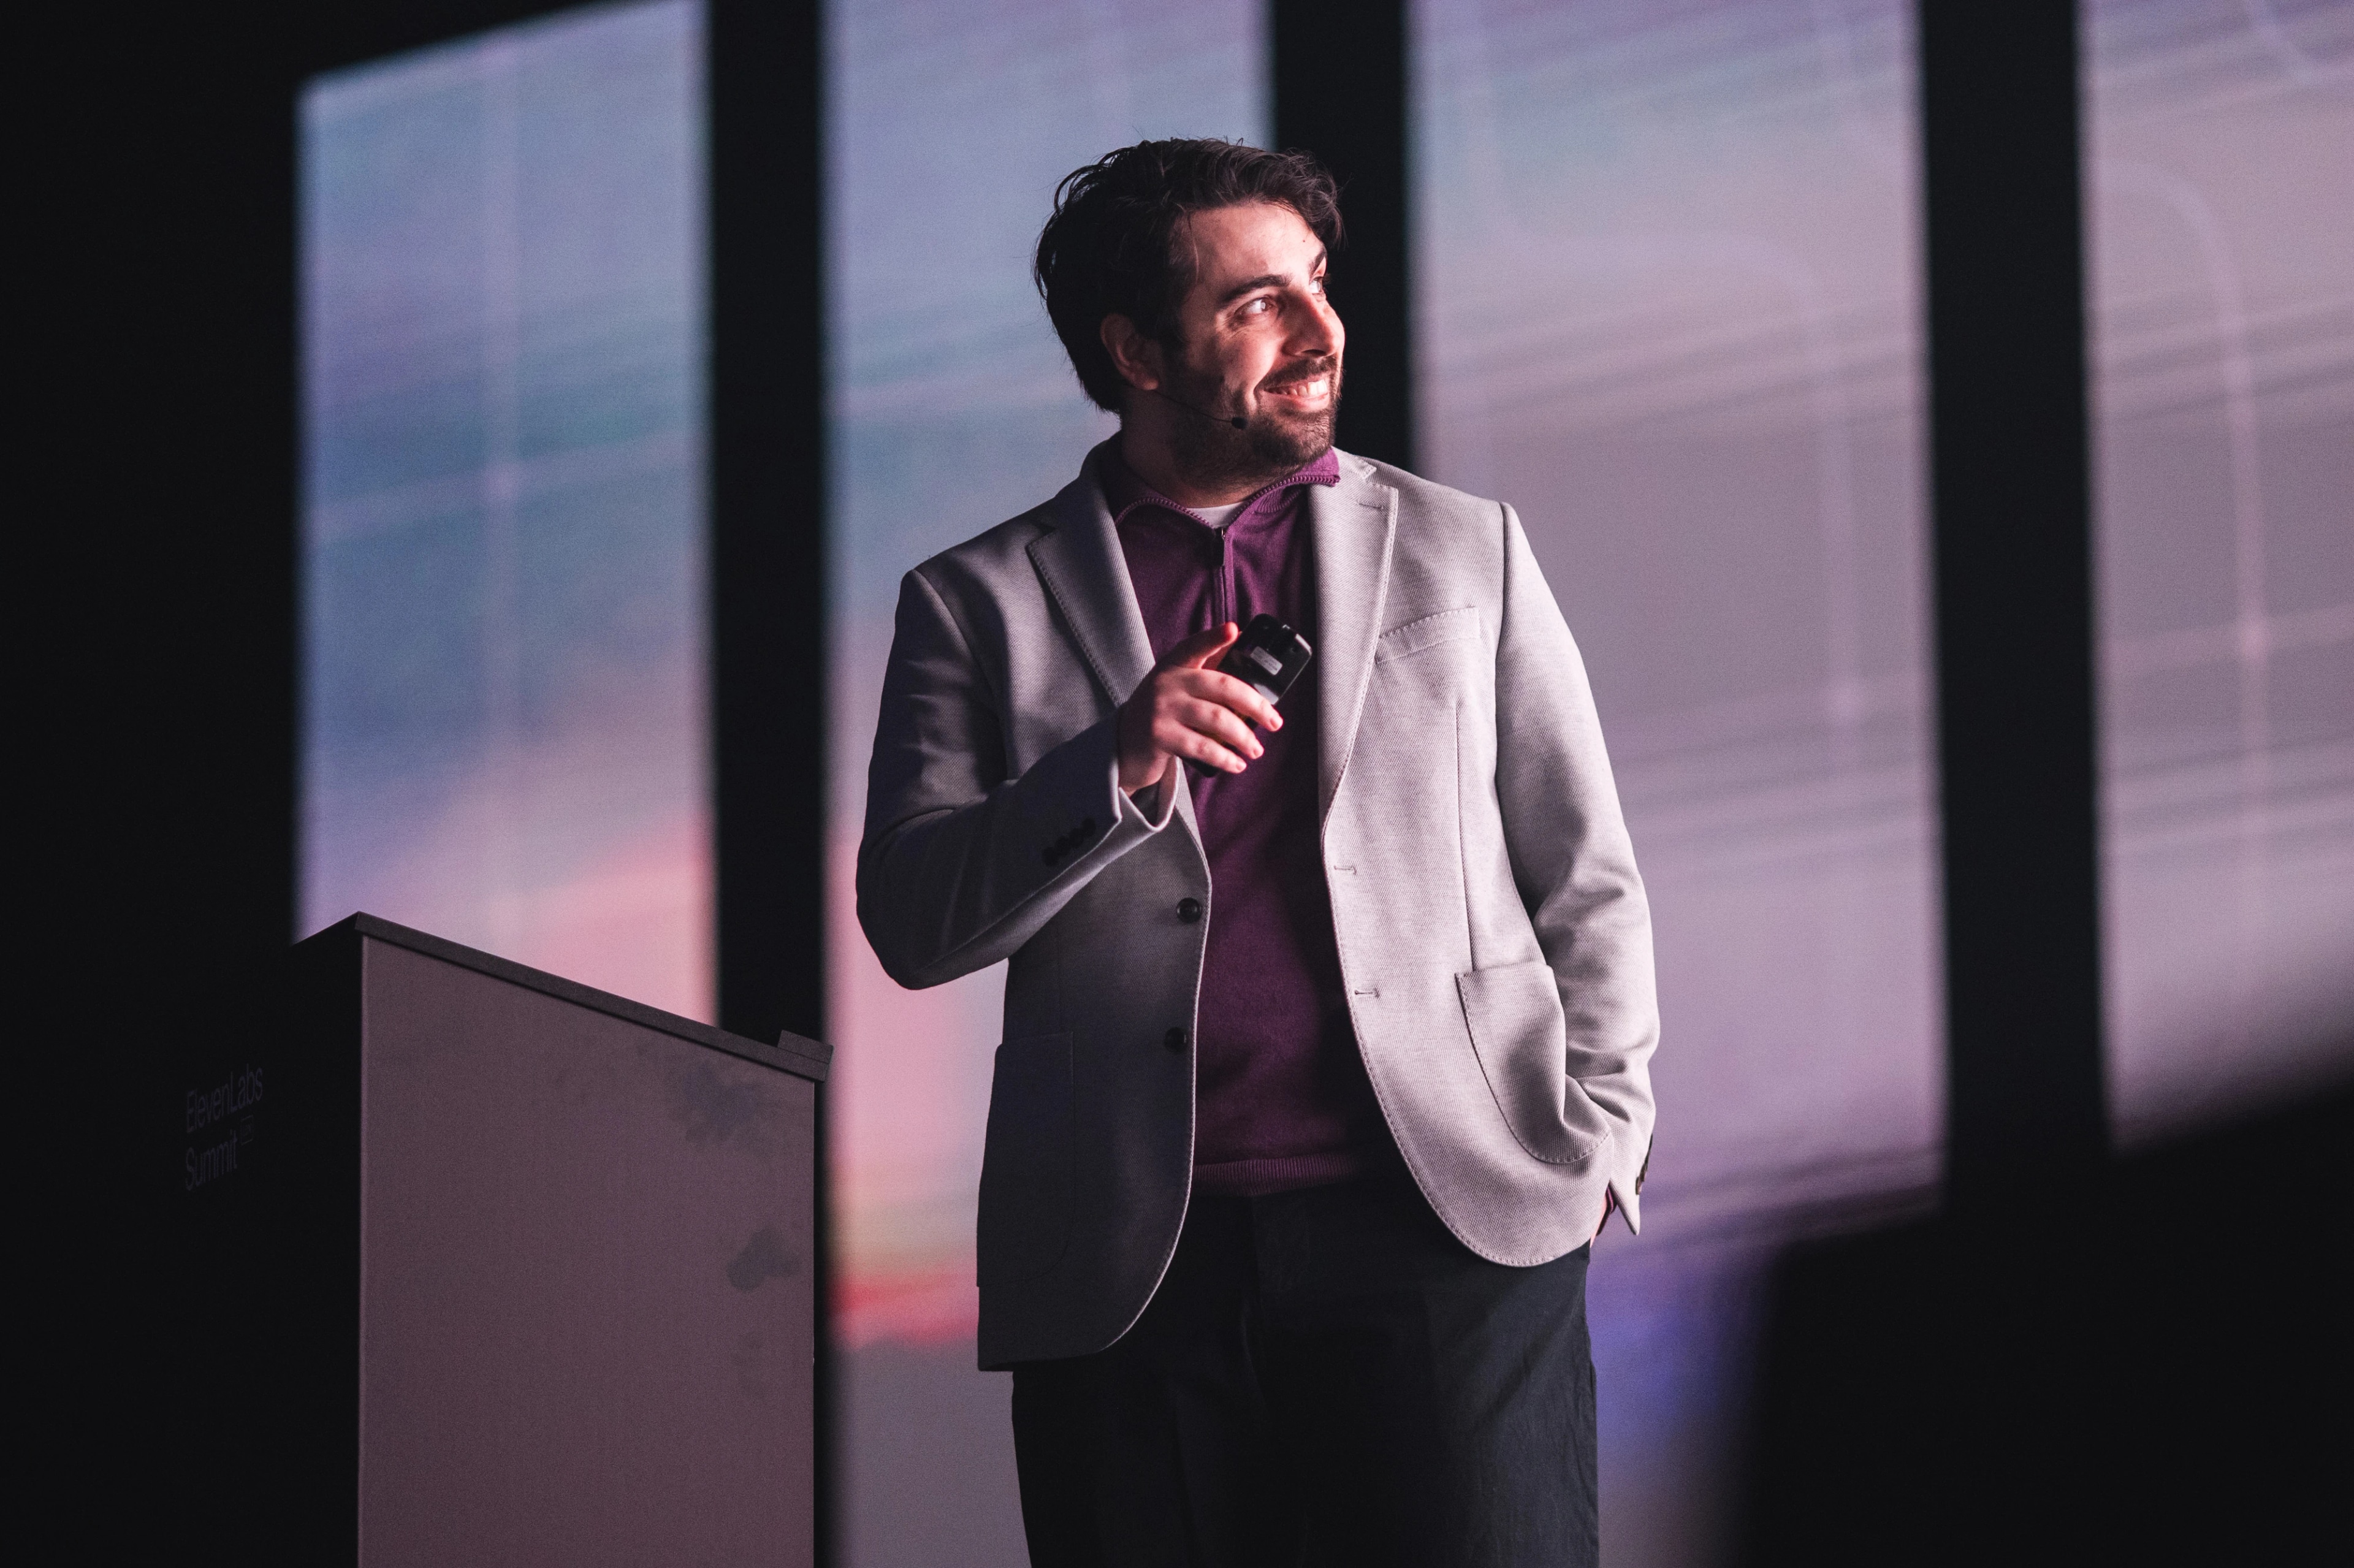
Cette session explique notre décision de poursuivre en premier la certification AIUC-1 parmi les entreprises d’IA vocale, et comment les tests, l’assurance et les normes agissent ensemble pour réduire les risques liés au déploiement en entreprise.
Comparer AIUC-1 aux autres référentiels de conformité
AIUC-1 s’ajoute à plusieurs référentiels utilisés par les entreprises pour évaluer leurs fournisseurs, même si tous ne sont pas spécifiques à l’IA. Chacun répond à un ensemble de questions différent.
Voici ce que chaque référentiel valide et comment les entreprises l’utilisent :
En termes simples, SOC 2 indique à un acheteur d’entreprise que l’infrastructure d’un fournisseur était sécurisée sur une période d’examen passée, tandis qu’AIUC-1 montre qu’un agent IA est testé contre des vecteurs d’attaque réels. Ces référentiels fonctionnent ensemble pour assurer la sécurité de l’ensemble de l’infrastructure, mais AIUC-1 évite délibérément de dupliquer le travail déjà effectué pour SOC 2 ou ISO 27001.
Un autre élément qui distingue AIUC-1 est son mécanisme d’accréditation. L’AIUC accrédite les auditeurs AIUC-1, puis associe l’audit à ses propres tests techniques.
Le processus de certification AIUC-1
La certification AIUC-1 prend généralement entre quatre et huit semaines, selon le niveau de maturité des garde-fous et protections IA déjà en place au sein de l’organisation.
Le processus de certification se déroule en quatre étapes distinctes :
- Évaluation des écarts : La première étape consiste à auditer une plateforme IA afin de déterminer le périmètre de ses agents, les politiques existantes qu’ils utilisent, leur documentation technique et les garde-fous appliqués. Cette étape de cadrage et de lancement identifie les premiers écarts à tester et correspond à la signature d’un contrat de certification.
- Remédiation : Votre organisation comble ensuite les lacunes relevées dans ses garde-fous, politiques juridiques ou implémentations techniques. Cela corrige les écarts initiaux identifiés et permet de passer à l’étape des tests techniques.
- Évaluation technique : L’AIUC réalise des tests adversariaux sur votre système en production afin de détecter les hallucinations, les possibilités d’injection de prompts, les fuites de données, les appels d’outils dangereux, les sorties préjudiciables ou les pratiques non sûres.
- Audit de certification : Selon les performances de vos agents à l’étape 3, un auditeur évalue indépendamment l’ensemble des preuves et décide ensuite d’accorder ou non la certification AIUC-1.
À l’issue du processus d’audit, les organisations reçoivent :
- Un rapport d’audit complet présentant le détail intégral des résultats
- Le certificat AIUC-1, en cas de réussite
- Le badge AIUC-1 à afficher sur les supports commerciaux ou marketing, en cas de réussite
Combien de temps une certification AIUC-1 est-elle valide ?
La certification AIUC-1 est valide pendant 12 mois, mais ne constitue pas un état ponctuel des mesures de sécurité d’une entreprise. Des tests techniques sont effectués chaque trimestre sur les agents IA, et l’ensemble des contrôles techniques et juridiques est réaudité chaque année. En fonction des nouvelles recherches ou de l’apparition de vecteurs de menace propres à l’IA, l’AIUC peut mettre à jour la norme chaque trimestre et certifier les agents face au nouveau paysage des menaces.
Quels secteurs suivent la certification AIUC-1 ?
AIUC-1 est une norme volontaire, mais les entreprises l’utilisent pour évaluer la fiabilité, la sécurité et la sûreté des fournisseurs d’agents IA.
Plusieurs secteurs s’intéressent à la certification AIUC-1 :
- Santé : Les agents qui traitent des données personnelles identifiables ou d’autres données sensibles bénéficient de garde-fous explicites, testés de manière indépendante, contre les fuites et les hallucinations.
- SaaS d’entreprise : Les fournisseurs d’entreprise qui ajoutent des capacités d’agent IA pourraient voir la certification AIUC-1 apparaître dans les questionnaires de sécurité des acheteurs et les exigences envers les fournisseurs.
- Assurance : Les assureurs qui déploient des agents pour gérer les conversations clients sur les polices et les sinistres recherchent l’assurance que leurs systèmes IA fournissent des informations exactes, afin de réduire le risque lié à la souscription.
- Services financiers : Les banques et fintechs qui déploient des agents vocaux et conversationnels sont soumises à des obligations strictes en matière de traitement des données et d’auditabilité. Notre guide des agents IA pour les services financiers explique comment les plateformes certifiées peuvent prendre en charge ces déploiements.
Ce n’est pas un hasard si les employés de près de 70 % des entreprises du Fortune 500 utilisent ElevenLabs. La certification AIUC-1 d’ElevenLabs apporte aux acheteurs d’entreprise des preuves indépendantes des performances de nos agents dans des conditions adversariales.
Commencer avec ElevenAgents
ElevenAgents est la première plateforme d’IA vocale à obtenir la certification AIUC-1, et ElevenLabs contribue techniquement à la norme afin de façonner les exigences de sécurité propres à la voix. La plateforme est également conforme à SOC 2 Type II et certifiée en tant que fournisseur de services PCI DSS de niveau 1, le plus élevé des quatre niveaux de conformité PCI DSS.
Le parcours de certification s’étend aux clients. Les exigences AIUC-1 étant intégrées à la plateforme, les entreprises qui développent avec ElevenAgents répondent déjà à jusqu’à 75 % des exigences de certification et obtiennent généralement la certification complète en quatre semaines. Immobiliare.it, la plus grande plateforme immobilière d’Italie, a certifié son agent vocal de gestion des demandes immobilières 24 h/24 et 7 j/7 en quatre semaines, avec moins de deux heures de travail d’ingénierie nécessaires pour configurer les tests.
S’inscrire à ElevenLabs pour créer votre premier agent, ou réserver une démo pour discuter d’un déploiement d’entreprise conforme.
Questions fréquentes sur AIUC-1 et la conformité de l’IA

Jack Limebear fait partie de l’équipe Growth, où il rédige et conçoit des contenus pour le blog et les pages d’analyses. Avant de rejoindre ElevenLabs, il a passé plus de dix ans à piloter la stratégie de contenu pour des organisations allant de start-ups SaaS en forte croissance à des entreprises du Fortune 500. Il est titulaire d’un master en littérature anglaise de l’Université de Cambridge.