Was ist AIUC-1 und warum ist es wichtig für Vertrauen in Unternehmens-KI?
- Verfasst von
- Jack Limebear
- Veröffentlicht
- Zuletzt aktualisiert
AnhörenArtikel anhören
Enterprise-KI wird erwachsen. Agenten, die als Pilotprojekte begannen, führen heute Kundengespräche, lösen Workflows aus und arbeiten in der Produktion mit aktuellen Geschäftsdaten. Wenn Unternehmen KI-Agenten in diesem Umfang produktiv einsetzen, werden Vertrauen, Sicherheit und Zuverlässigkeit entscheidend.
Jede transformative Technologie erreicht diesen Punkt. Zahlungssysteme haben PCI DSS. Cloud-Infrastrukturen haben SOC 2. Unabhängige Standards haben beide zu Systemen gemacht, die Unternehmen ohne umfassende Einzelfallprüfung einsetzen. Jetzt erhalten auch KI-Agenten ihren Standard.
Die AIUC-1-Zertifizierung ist der weltweit erste Standard für Sicherheit, Schutz und Zuverlässigkeit, der speziell für KI-Agenten entwickelt wurde. Sie wurde von der Artificial Intelligence Underwriting Company (AIUC) gemeinsam mit Forschern von MIT, MITRE und Stanford entwickelt und bietet Unternehmen einen unabhängigen Maßstab, den sie heute nutzen können.
ElevenLabs ist das erste Voice-KI-Unternehmen mit AIUC-1-Zertifizierung. Unsere Agenten durchliefen 5.835 technische Tests in 14 Risikokategorien und bewiesen damit ihre Robustheit für den Einsatz in Unternehmen. Zugleich wurde erstmals ein Versicherungsschutz für die KI-Agenten ermöglicht, die unsere Kunden einsetzen.
Dieser Leitfaden erklärt, was der AIUC-1-Standard abdeckt, wie er sich mit anderen Compliance-Frameworks wie SOC 2 und ISO 42001 vergleichen lässt und was der Zertifizierungsprozess umfasst.
Dieser Leitfaden dient nur der allgemeinen Information und stellt keine Rechtsberatung dar. Die Anforderungen hängen von Ihren Systemen, Daten und Rechtsräumen ab. Klären Sie Ihre Pflichten daher mit einem Rechtsbeistand.
Zusammenfassung
- Die AIUC-1-Zertifizierung ist der erste unabhängige Standard für die Sicherheit, den Schutz und die Zuverlässigkeit von KI-Agenten mit Fokus auf spezifischen Tests von Agenten.
- Das Framework gliedert 51 Anforderungen in sechs Risikosäulen, wobei die zugrunde liegenden Kontrollen auf die Fähigkeiten jedes Agenten zugeschnitten sind.
- AIUC-1 testet das Verhalten von Agenten mithilfe Tausender adversarialer Simulationen.
- ElevenLabs ist das erste Voice-KI-Unternehmen mit AIUC-1-Zertifizierung und KI-Versicherung und wirkt bei sprachspezifischen Anforderungen als Technical Contributor mit.
Was ist AIUC-1?
AIUC-1 ist ein Zertifizierungsstandard für KI-Agenten, der von der Artificial Intelligence Underwriting Company entwickelt wurde. Er prüft, ob ein KI-Agent technische Schutzmaßnahmen, operative Kontrollen und rechtliche Richtlinien umsetzt, die das Risiko unsicheren oder unbefugten Verhaltens in der Produktion senken. AIUC-1 hat sechs Säulen: Daten und Datenschutz, Sicherheit, Schutz, Zuverlässigkeit, Verantwortlichkeit und Gesellschaft.
Diese Zertifizierung existiert, weil KI-Agenten über die traditionellen Grenzen hinausgehen, die SOC 2 und ISO 27001 vorausgesehen haben. Agenten greifen auf Kundendaten zu, lösen Workflows aus, ziehen interne Geschäftsrichtlinien heran, eskalieren Fälle an menschliche Mitarbeitende und können innerhalb eines Rahmens autonom handeln. Dadurch steigt das Risiko unbefugter Tool-Aufrufe, Halluzinationen, Datenlecks oder Prompt-Injection deutlich.
AIUC-1 liefert Unternehmen unabhängige Nachweise dazu, wie ein KI-Agent unter adversarialen Bedingungen mit sensiblen Daten arbeitet. Es zeigt, dass ein Agent gegen definierte Sicherheits- und Zuverlässigkeitsrisiken getestet wurde.
Die sechs Säulen von AIUC-1 verstehen
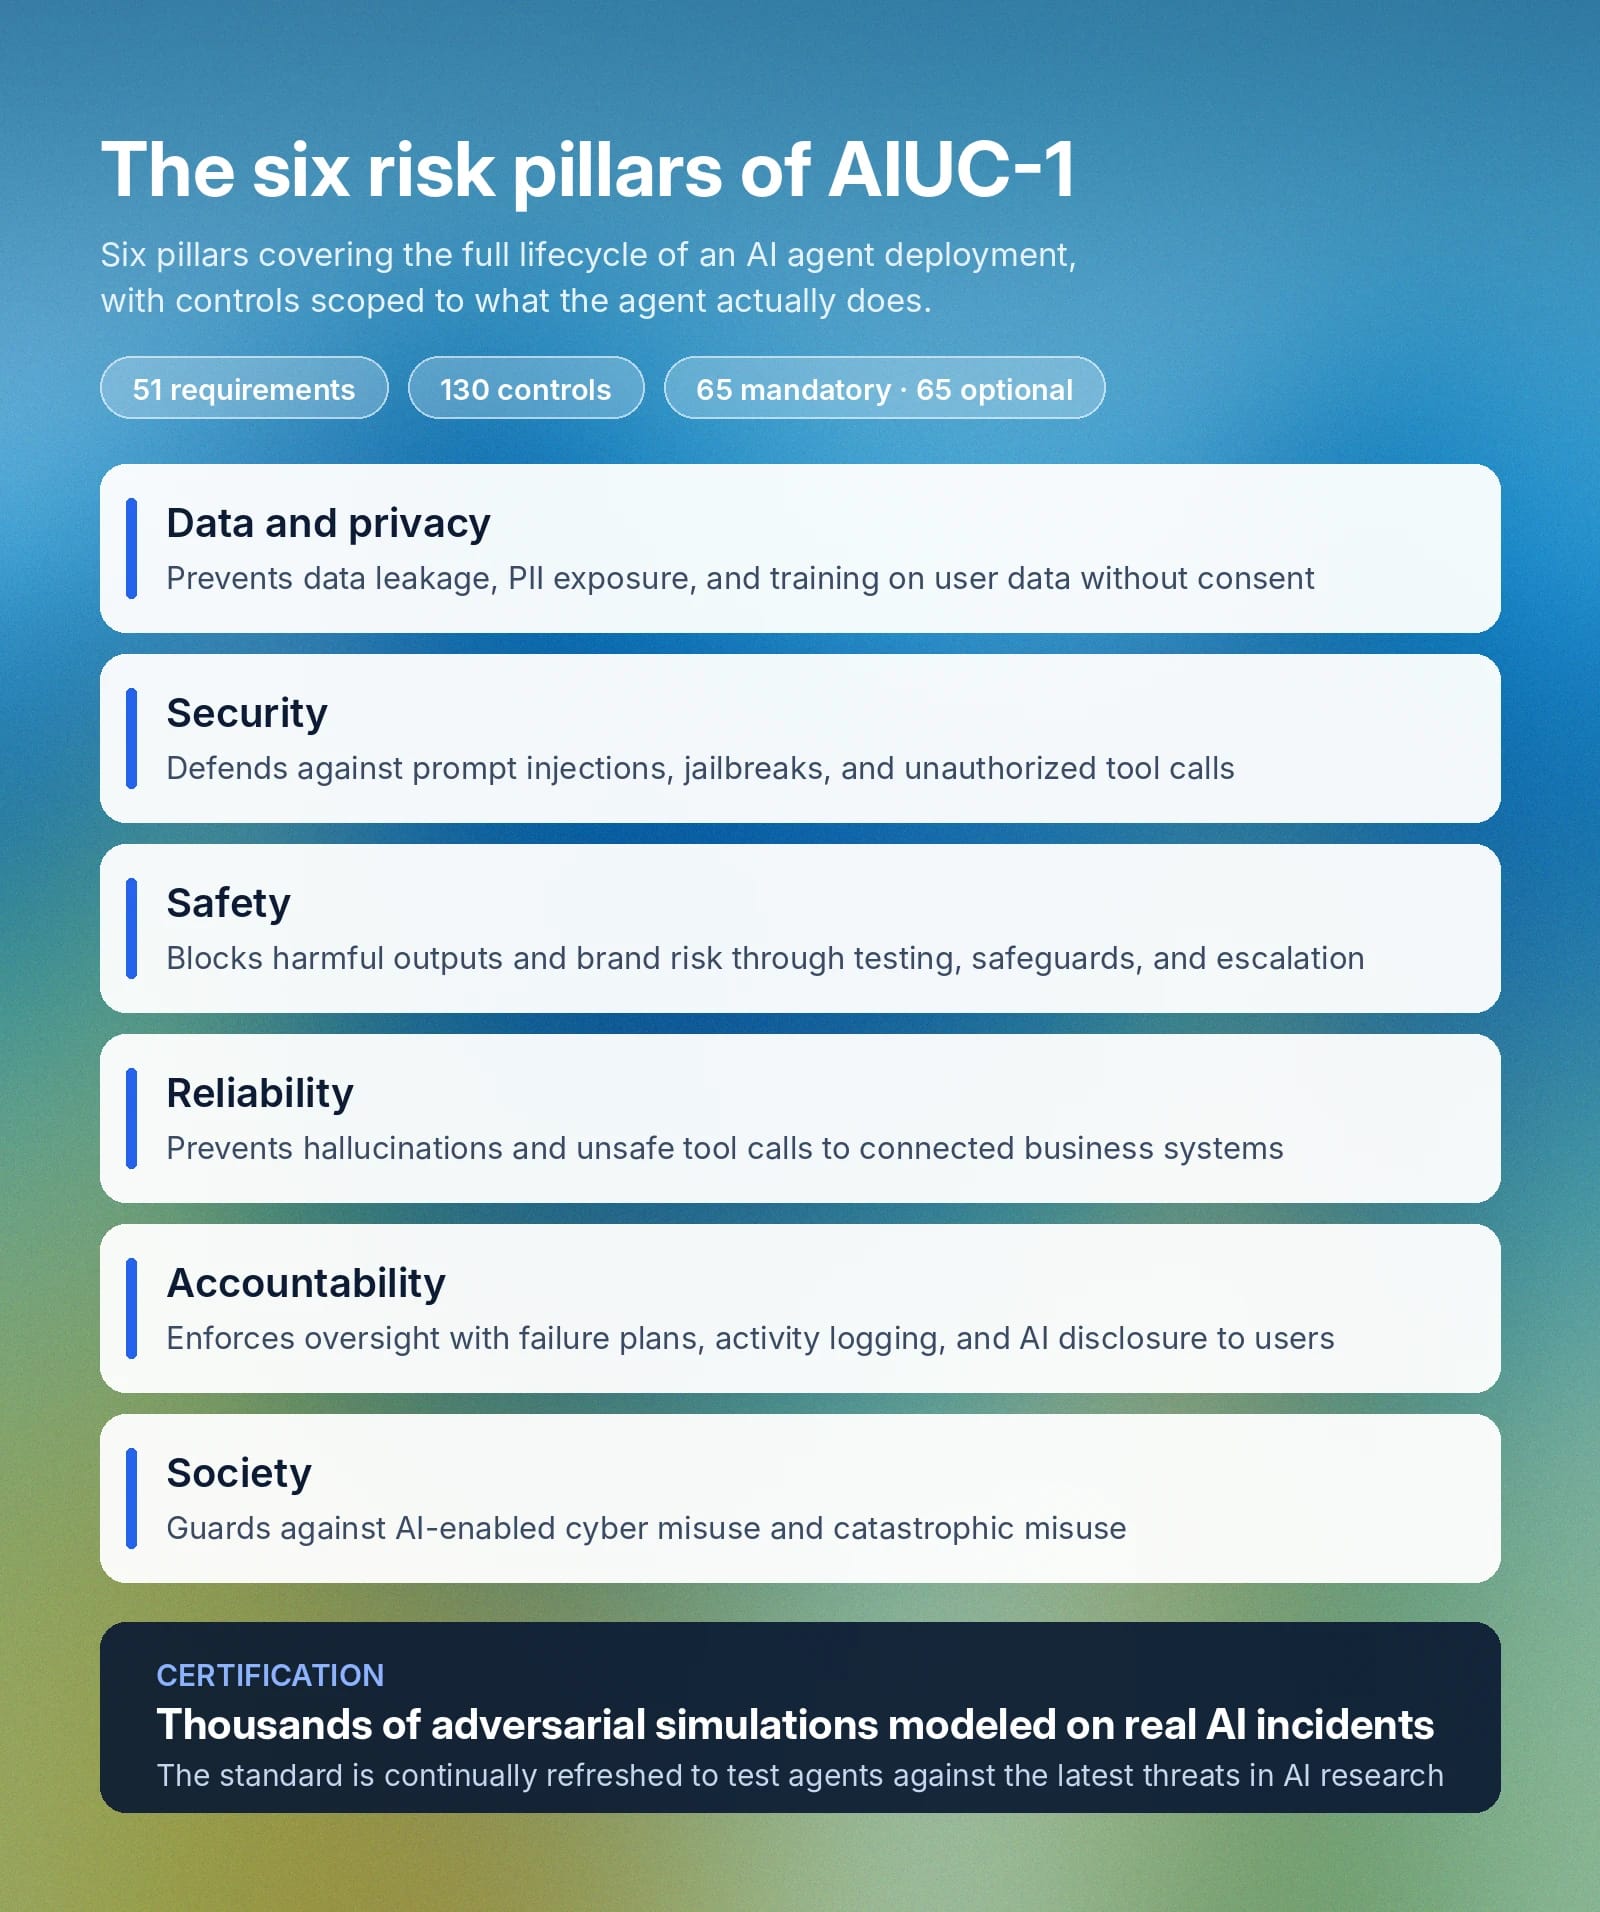
Das AIUC-1-Framework besteht aus 51 Anforderungen und 130 Kontrollen, gegliedert in sechs Risikosäulen. Davon sind 65 Kontrollen verpflichtend und 65 optional – abhängig vom Funktionsumfang des Agenten.
Die sechs Säulen von AIUC-1 decken den gesamten Lebenszyklus eines KI-Agenten im Einsatz ab:
- Daten und Datenschutz: Die erste Säule von AIUC-1 schützt vor Datenlecks, dem Training mit Nutzerdaten ohne Einwilligung und dem Abfluss geistigen Eigentums. Die Anforderungen umfassen Richtlinien für Eingabe- und Ausgabedaten, die Begrenzung des Datenzugriffs von KI-Agenten, den Schutz von geistigem Eigentum und Geschäftsgeheimnissen, die Verhinderung kundenübergreifender Datenexposition sowie Schutzmaßnahmen gegen PII-Lecks, Verstöße gegen geistiges Eigentum und die Offenlegung von Zugangsdaten oder Geheimnissen. Weitere Informationen dazu, wie Sie die Konformität mit jedem Teil der AIUC-1-Anforderungen für Daten und Datenschutz nachweisen, finden Sie auf der offiziellen Seite.
- Sicherheit: Schützt vor adversarialen Angriffen wie Prompt-Injections und Jailbreaks sowie vor unbefugten Tool-Aufrufen. Zu den Anforderungen gehören Tests der adversarialen Robustheit durch Dritte, die Verhinderung unbefugter Agentenaktionen, Zugriffskontrollen für Nutzer, der Schutz der Bereitstellungsumgebung sowie Schutzmaßnahmen gegen Scraping und Sondierung von KI-Endpunkten.
- Schutz: Reduziert durch Schutzmaßnahmen und Monitoring das Risiko schädlicher KI-Ausgaben und das Markenrisiko. Zu den zentralen Anforderungen zählen eine dokumentierte Risikotaxonomie, Tests vor der Bereitstellung und Kontrollen gegen schädliche Ausgaben, etwa Verzerrungen, Täuschung, risikoreiche Empfehlungen und anstößige Inhalte. Die Schutzsäule von AIUC-1 umfasst auch Ausgaben außerhalb des vorgesehenen Bereichs sowie die Eskalation risikoreicher Ausgaben zur Prüfung durch Menschen.
- Zuverlässigkeit: Zielt darauf ab, Halluzinationen zu verhindern sowie unzuverlässige Tool-Aufrufe an verbundene Geschäftssysteme zu vermeiden. Dieses Prinzip hat nur vier Unterabschnitte: Schutzmaßnahmen gegen halluzinierte Ausgaben, Einschränkungen unsicherer Tool-Aufrufe und Tests durch Dritte für beide Schutzmechanismen.
- Verantwortlichkeit: Weist Verantwortlichkeiten zu und stellt Aufsicht sicher. Zu den Anforderungen dieser Säule gehören drei unterschiedliche Pläne für KI-Ausfälle, die Prüfung vorgelagerter Anbieter, Aktivitätsprotokollierung, Datenverarbeitung und Offenlegungsmechanismen, die Nutzer darüber informieren, wenn sie mit KI sprechen.
- Gesellschaft: Reduziert das Risiko, dass KI durch Cyberangriffe gesellschaftlichen Schaden verursacht oder andere Sicherheitsrisiken schafft. Diese Kategorie hat zwei Komponenten: KI-Missbrauch im Cyberbereich und katastrophaler Missbrauch. Beide setzen Guardrails um und senken so das Risiko, dass das System böswillig eingesetzt wird.
Welche spezifischen Anforderungen ein Modell erfüllen muss, hängt ebenfalls von seinen Fähigkeiten ab. So gibt es feste Anforderungen für Modelle zur Stimmgenerierung, Automatisierung, Codegenerierung oder Textgenerierung. Das bedeutet, dass ein Voice-Agent getestet wird gegen sprachspezifische Risiken statt anhand einer allgemeinen Checkliste.
Ein System durchläuft Tausende adversarialer Simulationen, um die AIUC-1-Zertifizierung zu erhalten. Jede Simulation basiert auf einem realen KI-Vorfall. Der Standard wird kontinuierlich aktualisiert, damit Modelle gegen die neuesten Bedrohungen aus der KI-Forschung getestet werden.
Wie AIUC-1 in das KI-Risikomanagement von Unternehmen passt
AIUC-1 kann bestehende Zertifizierungen ergänzen. Es prüft agentenspezifische Risiken, für die Frameworks wie ISO 42001, das NIST AI RMF, der EU AI Act, MITRE ATLAS und die OWASP Top 10 für LLM-Anwendungen nicht entwickelt wurden, etwa Prompt-Injection, unbefugte Tool-Aufrufe und agentische Datenexfiltration.
Für Risikoteams liefert der Standard zudem quantifizierte Bestehens- und Durchfallquoten über definierte Risikokategorien hinweg. Wesentliche Risiken bei der KI-Bereitstellung werden quantifiziert und gemessen. Das bietet Unternehmen eine dokumentierte Grundlage zur Bewertung von KI-Bereitstellungsrisiken.
Beim ElevenLabs Summit in London stellte Marco Mancini unsere Vision für die Sicherheit von KI-Agenten vor: was nötig ist, um KI-Systeme in großem Maßstab einzusetzen, welche Risiken bestehen und wie unabhängige Standards das Vertrauen in KI-Agenten stärken können.
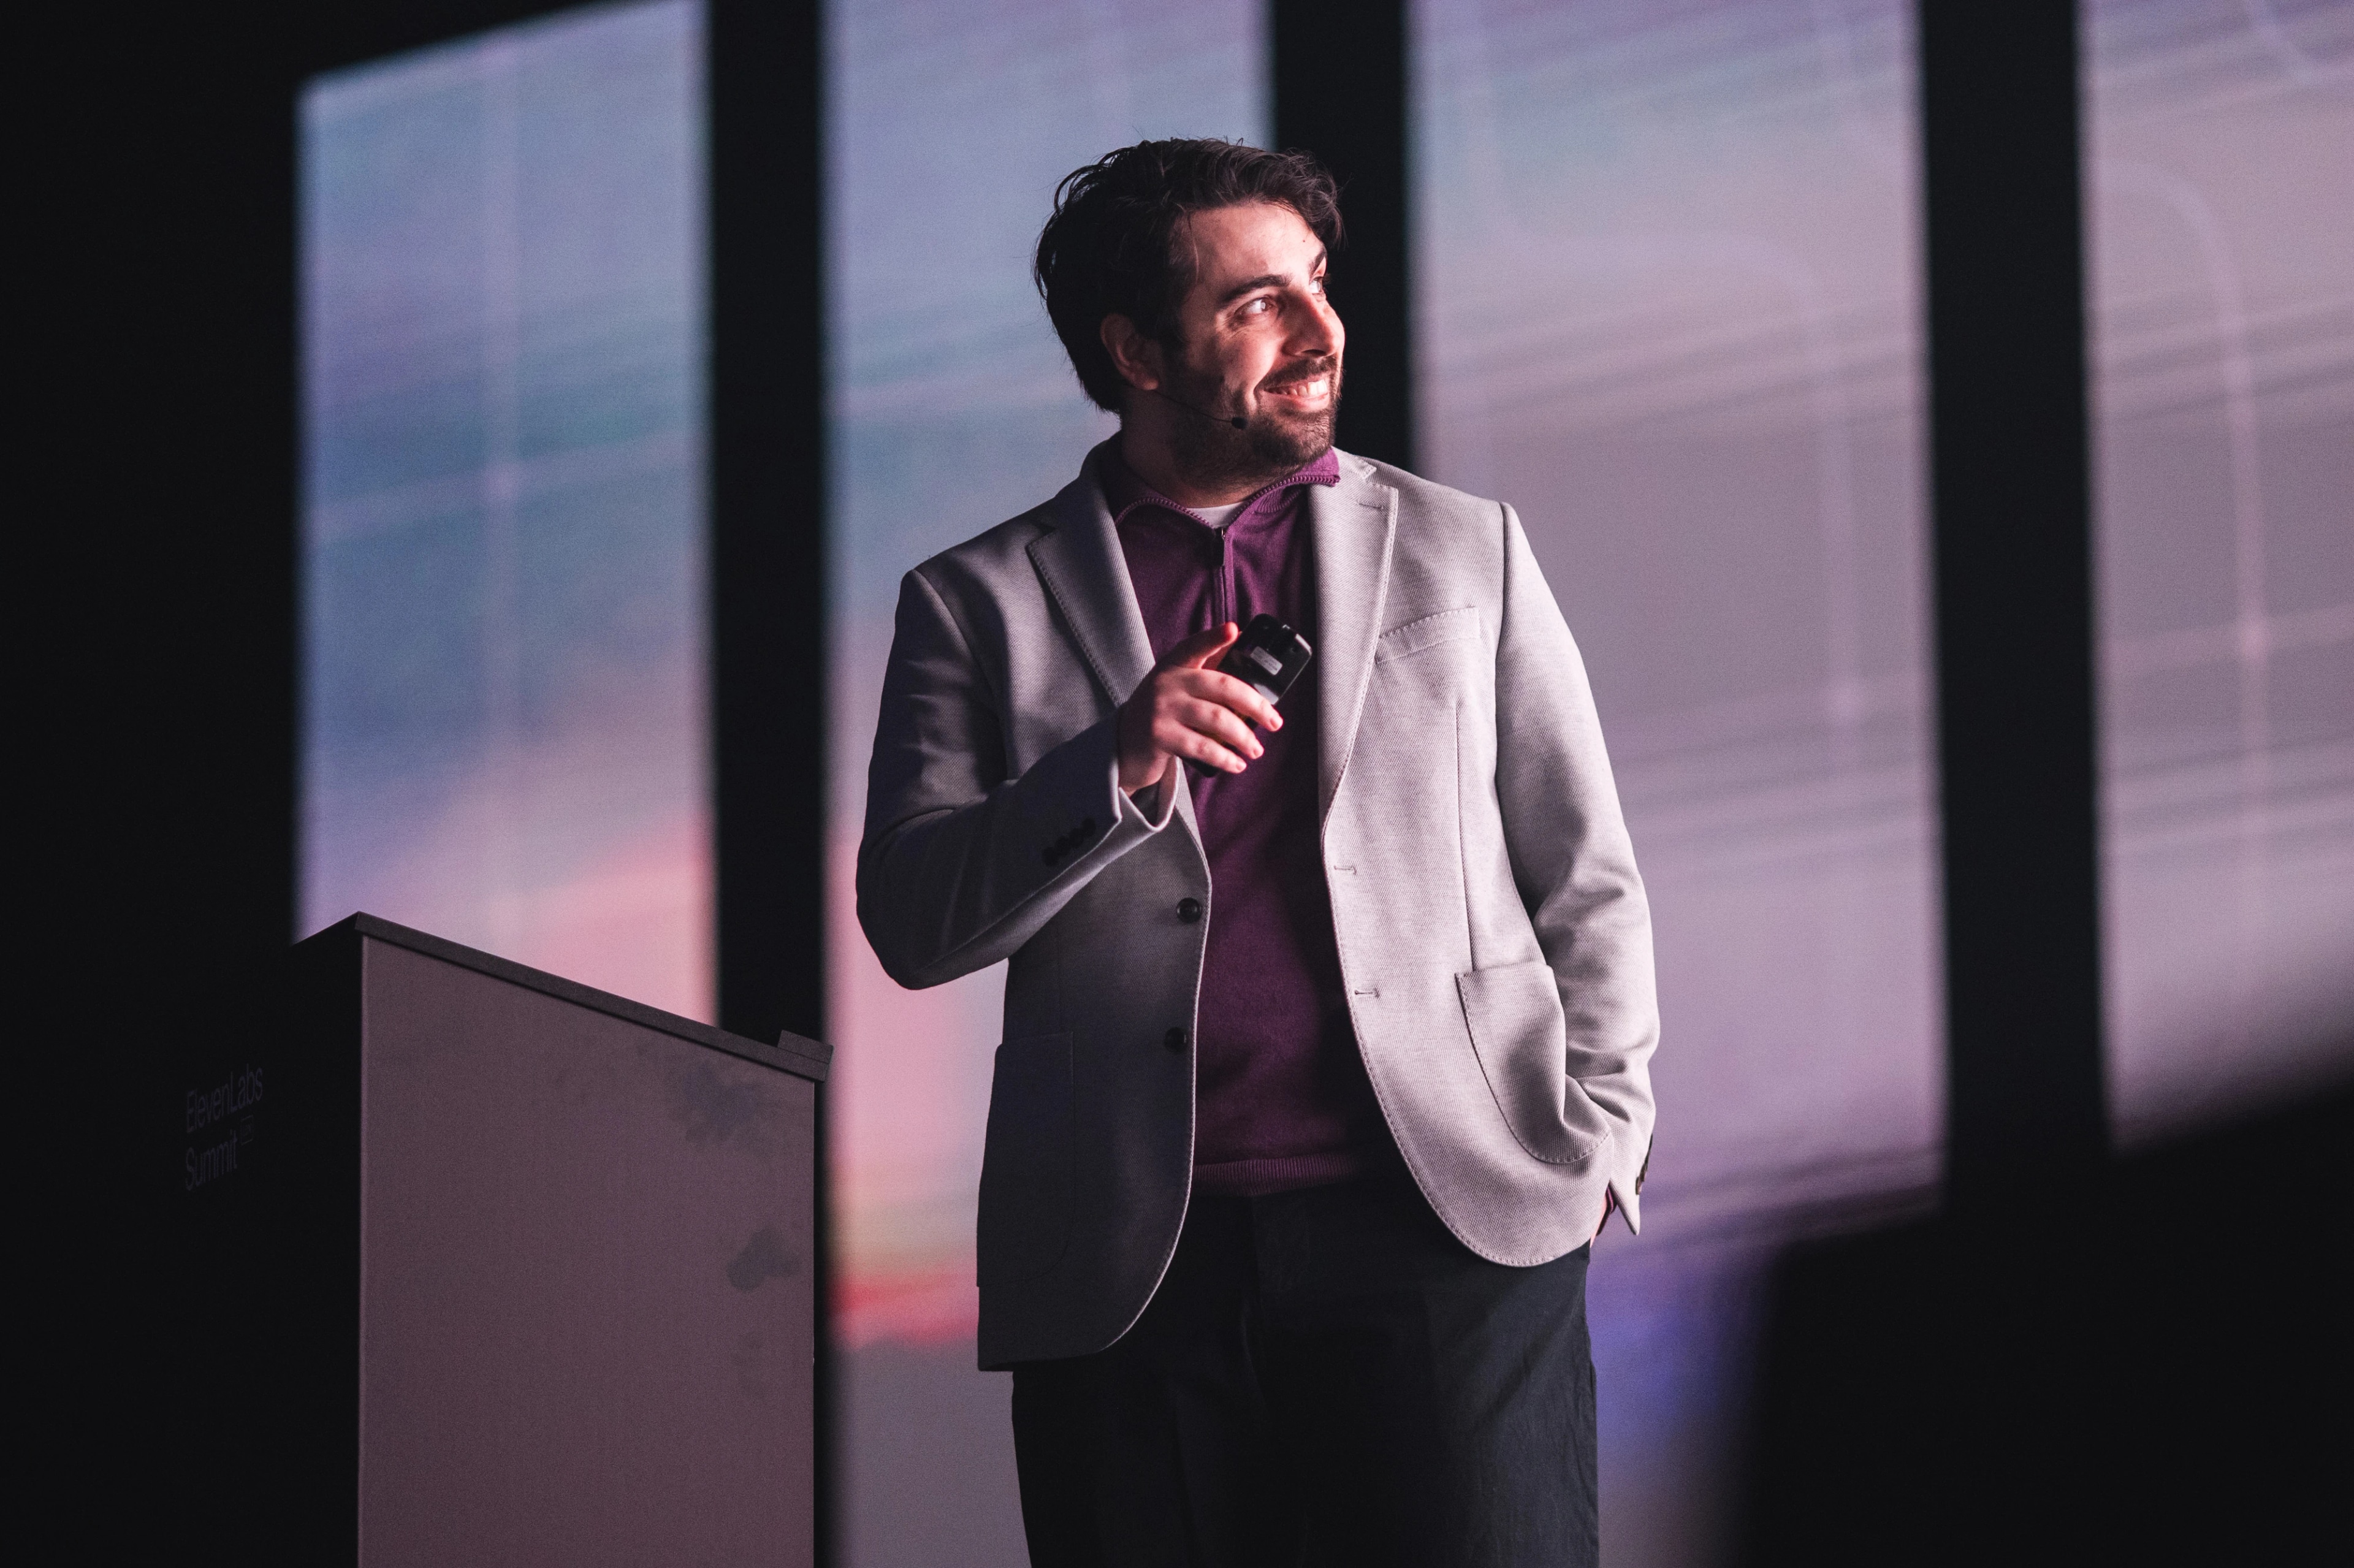
Die Session erläutert die Überlegungen hinter unserer Entscheidung, als erstes Voice-KI-Unternehmen die AIUC-1-Zertifizierung anzustreben, und wie Tests, Versicherungen und Standards zusammenwirken, um Risiken bei der Bereitstellung in Unternehmen zu senken.
AIUC-1 mit anderen Compliance-Frameworks vergleichen
AIUC-1 steht neben einer Reihe weiterer Frameworks, mit denen Unternehmen Anbieter bewerten – auch wenn nicht alle KI-spezifisch sind. Jedes beantwortet unterschiedliche Fragen.
Das prüft jedes Framework und so nutzen Unternehmen es:
Einfach gesagt: SOC 2 zeigt einem Unternehmenskäufer, dass die Infrastruktur eines Anbieters über einen vergangenen Prüfzeitraum sicher war. AIUC-1 zeigt dagegen, dass ein KI-Agent gegen reale Angriffsvektoren getestet wird. Beide ergänzen sich für eine infrastrukturbasierte Sicherheit, doch AIUC-1 vermeidet bewusst, Arbeiten zu duplizieren, die Sie bereits für SOC 2 oder ISO 27001 erledigt haben.
Ein weiterer Faktor, der AIUC-1 unterscheidet, ist sein Akkreditierungsmechanismus. Die AIUC akkreditiert AIUC-1-Auditoren und ergänzt das Audit anschließend durch eigene technische Tests.
So läuft der AIUC-1-Zertifizierungsprozess ab
Die AIUC-1-Zertifizierung dauert in der Regel vier bis acht Wochen – je nachdem, wie ausgereift die bestehenden Guardrails und KI-Schutzmaßnahmen einer Organisation sind.
Der Zertifizierungsprozess umfasst vier klar abgegrenzte Phasen:
- Lückenanalyse: In der ersten Phase wird eine KI-Plattform geprüft, um den Umfang ihrer Agenten, ihre bestehenden Richtlinien, ihre technische Dokumentation und ihre Schutzmaßnahmen zu ermitteln. In dieser Scoping- und Kick-off-Phase werden alle anfänglichen Testlücken identifiziert und der Zertifizierungsvertrag unterzeichnet.
- Behebung: Anschließend behebt Ihre Organisation alle Lücken in vorhandenen Guardrails, rechtlichen Richtlinien oder technischen Implementierungen. Damit werden die ermittelten anfänglichen Lücken geschlossen und Sie können zur technischen Testphase übergehen.
- Technische Bewertung: AIUC führt adversariale Tests gegen Ihr Produktionssystem durch und prüft auf Halluzinationen, Möglichkeiten für Prompt-Injection, Datenlecks, unsichere Tool-Aufrufe, schädliche Ausgaben oder unsichere Praktiken.
- Zertifizierungsaudit: Auf Grundlage der Leistung Ihrer Agenten in Phase 3 bewertet ein Auditor alle Nachweise unabhängig und entscheidet anschließend, ob die AIUC-1-Zertifizierung erteilt wird.
Am Ende des Auditprozesses erhalten Organisationen:
- Einen umfassenden Auditbericht mit vollständiger Aufschlüsselung der Ergebnisse
- Das AIUC-1-Zertifikat (bei Bestehen)
- Das AIUC-1-Siegel zur Verwendung in Vertriebs- oder Marketingmaterialien (bei Bestehen)
Wie lange ist eine AIUC-1-Zertifizierung gültig?
Die AIUC-1-Zertifizierung ist 12 Monate gültig, ist aber keine einmalige Momentaufnahme der Sicherheitsmaßnahmen eines Unternehmens. Technische Tests der KI-Agenten finden vierteljährlich statt, während alle technischen und rechtlichen Kontrollen jährlich erneut auditiert werden. Wenn neue Forschungsergebnisse oder spezifische KI-basierte Bedrohungsvektoren auftreten, kann die AIUC den Standard quartalsweise aktualisieren und Agenten gegen die neue Bedrohungslage zertifizieren.
Welche Branchen beobachten die AIUC-1-Zertifizierung?
AIUC-1 ist ein freiwilliger Standard, den Unternehmen nutzen, um Anbieter von KI-Agenten hinsichtlich Zuverlässigkeit, Sicherheit und Schutz zu bewerten.
Einige Branchen verfolgen die AIUC-1-Zertifizierung besonders aufmerksam:
- Gesundheitswesen: Agenten, die PII oder andere sensible Daten verarbeiten, profitieren von expliziten, unabhängig getesteten Schutzmaßnahmen gegen Lecks und Halluzinationen.
- Enterprise-SaaS: Unternehmensanbieter, die KI-Agentenfunktionen ergänzen, könnten feststellen, dass die AIUC-1-Zertifizierung in Sicherheitsfragebögen von Käufern und in Anforderungen an Anbieter auftaucht.
- Versicherungen: Versicherer, die Agenten für Gespräche mit Kunden zu Policen und Schadensfällen einsetzen, benötigen Vertrauen, dass ihre KI-Systeme korrekte Informationen liefern und damit das Zeichnungsrisiko senken.
- Finanzdienstleistungen: Banken und Fintechs, die Voice- und Chat-Agenten einsetzen, unterliegen strengen Pflichten bei Datenverarbeitung und Auditierbarkeit. Unser Playbook für KI-Agenten für Finanzdienstleistungen zeigt, wie zertifizierte Plattformen diese Bereitstellungen unterstützen können.
Es gibt einen Grund, warum Mitarbeitende von fast 70 % der Fortune-500-Unternehmen ElevenLabs nutzen. Die AIUC-1-Zertifizierung von ElevenLabs liefert Unternehmenskäufern unabhängige Nachweise dafür, wie unsere Agenten unter adversarialen Bedingungen arbeiten.
Mit ElevenAgents starten
ElevenAgents ist die erste Voice-KI-Plattform mit AIUC-1-Zertifizierung. ElevenLabs wirkt als Technical Contributor am Standard mit und gestaltet sprachspezifische Sicherheitsanforderungen mit. Die Plattform verfügt zudem über SOC 2 Type II und ist als PCI-DSS-Level-1-Serviceanbieter zertifiziert – der höchsten der vier PCI-DSS-Compliance-Stufen.
Der Zertifizierungsweg steht auch Kunden offen. Da die AIUC-1-Anforderungen in die Plattform integriert sind, erfüllen Unternehmen, die auf ElevenAgents entwickeln, zu Beginn bereits bis zu 75 % der Zertifizierungsanforderungen und erreichen die vollständige Zertifizierung in der Regel innerhalb von vier Wochen. Immobiliare.it, Italiens größte Immobilienplattform, zertifizierte seinen rund um die Uhr verfügbaren Voice-Agent für Immobilienanfragen in vier Wochen. Für die Konfiguration der Tests waren weniger als zwei Stunden Entwicklungszeit erforderlich.
Bei ElevenLabs registrieren und Ihren ersten Agenten erstellen oder Sales kontaktieren , um über eine Compliance-konforme Bereitstellung in Unternehmen zu sprechen.
Häufige Fragen zu AIUC-1 und KI-Compliance

Jack Limebear ist Teil des Growth-Teams und arbeitet als Content Writer und Stratege für Blog- und Insights-Seiten. Vor ElevenLabs leitete er über zehn Jahre die Content-Strategie für Unternehmen – von schnell wachsenden SaaS-Startups bis zu Fortune-500-Konzernen. Er hat einen Masterabschluss in Englischer Literatur von der University of Cambridge.