Qué es AIUC-1 y por qué es importante para la confianza en la IA empresarial
- Escrito por
- Jack Limebear
- Publicado
- Última actualización
EscucharEscucha este artículo
La IA empresarial está madurando. Agentes que comenzaron como proyectos piloto ahora gestionan conversaciones con clientes, activan flujos de trabajo y operan con datos empresariales en tiempo real en producción. A medida que las empresas implantan agentes de IA en producción a esta escala, la confianza, la seguridad y la fiabilidad se vuelven fundamentales.
Toda tecnología transformadora llega a este punto. Los sistemas de pago cuentan con PCI DSS. La infraestructura en la nube cuenta con SOC 2. Los estándares independientes fueron lo que convirtió ambos en sistemas que las empresas implantan sin necesidad de realizar exhaustivas evaluaciones individuales. Ahora los agentes de IA tienen el suyo.
La certificación AIUC-1 es el primer estándar del mundo de seguridad, protección y fiabilidad creado específicamente para agentes de IA. Desarrollado por la Artificial Intelligence Underwriting Company (AIUC) junto con investigadores de MIT, MITRE y Stanford, ofrece a las empresas una referencia independiente que ya pueden utilizar.
ElevenLabs es la primera empresa de IA de voz en obtener la certificación AIUC-1. Nuestros agentes superaron 5.835 pruebas técnicas en 14 categorías de riesgo, lo que demuestra su solidez para la implantación empresarial y habilita una cobertura de seguros pionera para los agentes de IA que implantan nuestros clientes.
Esta guía explica qué cubre el estándar AIUC-1, cómo se compara con otros marcos de cumplimiento normativo como SOC 2 e ISO 42001, y en qué consiste el proceso de certificación.
Esta guía tiene fines informativos generales y no constituye asesoramiento jurídico. Los requisitos dependen de tus sistemas, datos y jurisdicciones, así que confirma tus obligaciones con asesoramiento legal.
Resumen
- La certificación AIUC-1 es el primer estándar independiente para la seguridad, protección y fiabilidad de agentes de IA centrado en pruebas específicas de agentes.
- El marco organiza 51 requisitos en seis pilares de riesgo, con controles adaptados a las capacidades de cada agente.
- AIUC-1 prueba el comportamiento de los agentes mediante miles de simulaciones adversariales.
- ElevenLabs es la primera empresa de IA de voz en obtener la certificación AIUC-1 con seguro de IA y actúa como colaborador técnico en los requisitos específicos para voz.
¿Qué es AIUC-1?
AIUC-1 es un estándar de certificación para agentes de IA creado por la Artificial Intelligence Underwriting Company. Verifica que un agente de IA implemente las salvaguardas técnicas, los controles operativos y las políticas legales diseñados para reducir el riesgo de comportamientos inseguros o no autorizados en producción. AIUC-1 cuenta con seis pilares: datos y privacidad, seguridad, protección, fiabilidad, responsabilidad y sociedad.
Esta certificación existe porque los agentes de IA van más allá de los límites tradicionales previstos por SOC 2 e ISO 27001. Los agentes acceden a datos de clientes, activan flujos de trabajo, consultan políticas internas de la empresa, escalan casos a agentes humanos y pueden actuar de forma autónoma dentro de un marco. Por ello, el riesgo de llamadas a herramientas no autorizadas, alucinaciones, filtraciones de datos o inyección de prompts se vuelve mucho más significativo.
AIUC-1 proporciona a las empresas pruebas independientes de cómo se comporta un agente de IA en condiciones adversariales con datos sensibles. Demuestra que un agente ha sido probado frente a riesgos definidos de seguridad y fiabilidad.
Los seis pilares de AIUC-1
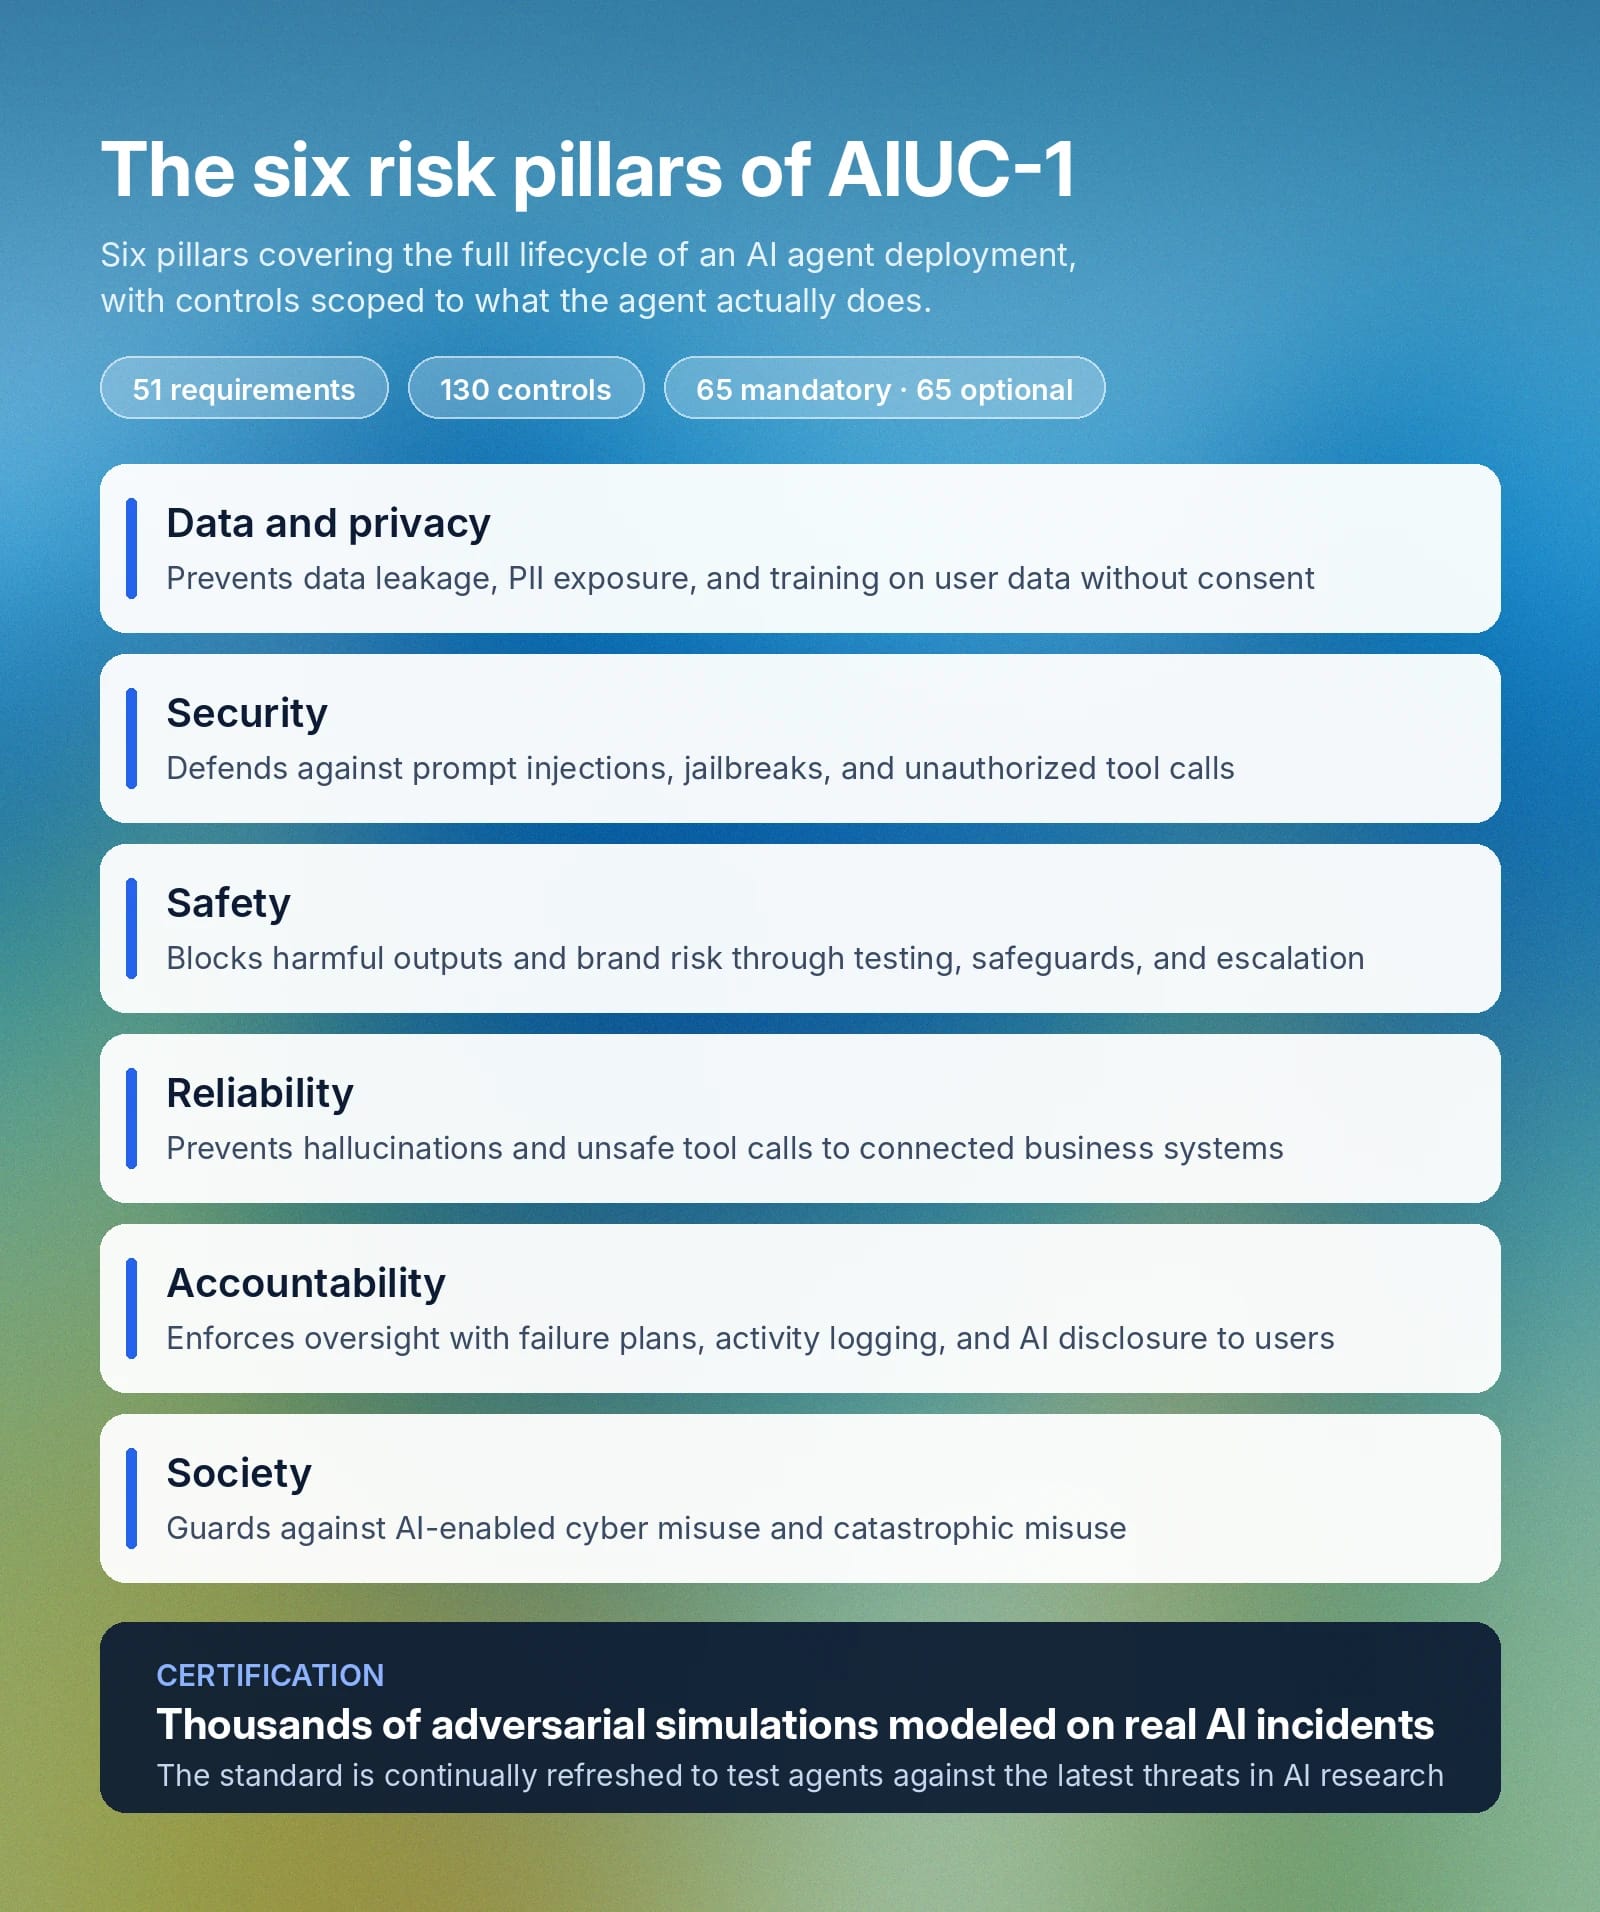
El marco AIUC-1 consta de 51 requisitos y 130 controles, organizados en seis pilares de riesgo. De estos controles, 65 son obligatorios y 65 opcionales, según el alcance de las funciones del agente.
Los seis pilares de AIUC-1 cubren todo el ciclo de vida de la implantación de un agente de IA y son los siguientes:
- Datos y privacidad: El primer pilar de AIUC-1 busca proteger frente a filtraciones de datos, el entrenamiento con datos de usuarios sin consentimiento y la filtración de propiedad intelectual. Sus requisitos abarcan la definición de una política de datos de entrada y salida, la limitación del acceso a datos de los agentes de IA, la protección de la propiedad intelectual y los secretos comerciales, la prevención de la exposición de datos entre clientes y la protección frente a filtraciones de PII, infracciones de propiedad intelectual y la exposición de credenciales o secretos. Para obtener más información sobre cómo demostrar la conformidad con cada parte de los requisitos de datos y privacidad de AIUC-1, consulta la página oficial.
- Seguridad: Busca proteger frente a ataques adversariales como las inyecciones de prompts y los jailbreaks, así como frente a llamadas a herramientas no autorizadas. Los requisitos incluyen pruebas de robustez adversarial realizadas por terceros, la prevención de acciones no autorizadas de los agentes, controles de acceso de usuarios, la protección del entorno de implantación y salvaguardas frente al scraping y sondeo de rutas de API de IA.
- Protección: Reduce el riesgo de resultados perjudiciales de la IA y el riesgo para la marca mediante salvaguardas y supervisión. Los principales requisitos incluyen una taxonomía de riesgos documentada, pruebas previas a la implantación y controles frente a resultados perjudiciales (como sesgos, engaños, consejos de alto riesgo y contenido ofensivo). El pilar de protección de AIUC-1 también cubre resultados fuera de alcance y la escalada de resultados de alto riesgo a personas para su revisión.
- Fiabilidad: Busca evitar alucinaciones y llamadas poco fiables a herramientas de sistemas empresariales conectados. Este principio solo tiene cuatro subsecciones, que abarcan salvaguardas frente a resultados alucinados, restricciones sobre llamadas a herramientas inseguras y pruebas realizadas por terceros para ambas protecciones.
- Responsabilidad: Asigna responsabilidades y exige supervisión. Los requisitos de este pilar incluyen tres planes diferenciados para fallos de IA, diligencia debida de proveedores previos, registro de actividad, procesamiento de datos y mecanismos de divulgación que informan a usuarios de cuándo están hablando con una IA.
- Sociedad: Reduce el riesgo de que la IA cause daños sociales mediante ciberataques u otros riesgos de seguridad. Esta categoría tiene dos componentes, el uso indebido de la IA en ciberataques y el uso indebido catastrófico, ambos implementan medidas de protección para reducir el riesgo de que el sistema se utilice con fines maliciosos.
Los requisitos específicos que debe cumplir un modelo también dependen de sus capacidades. Por ejemplo, hay requisitos establecidos para modelos de generación de voz, automatización, generación de código o generación de texto, lo que significa que un agente de voz se evalúa frente a riesgos específicos de voz, en lugar de con una lista de comprobación genérica.
Un sistema se someterá a miles de simulaciones adversariales para obtener la certificación AIUC-1. Cada una de estas simulaciones se basa en un incidente real de IA, y el estándar se actualiza constantemente para evaluar modelos frente a las amenazas más recientes de la investigación en IA.
Cómo encaja AIUC-1 en la gestión de riesgos de IA empresarial
AIUC-1 puede complementar las certificaciones existentes. Evalúa riesgos específicos de agentes que marcos como ISO 42001, el NIST AI RMF, la Ley de IA de la UE, MITRE ATLAS y el Top 10 de OWASP para aplicaciones LLM no se diseñaron para cubrir, como la inyección de prompts, las llamadas a herramientas no autorizadas y la exfiltración de datos mediante agentes.
Para los equipos de riesgo, el estándar también genera tasas cuantificadas de aprobado/suspenso en categorías de riesgo definidas. Los principales riesgos relacionados con la implantación de IA se cuantifican y miden. Esto proporciona a las empresas una base documentada para evaluar el riesgo de implantar IA.
En la cumbre de ElevenLabs en Londres, Marco Mancini de ElevenLabs presentó nuestra visión de la seguridad de los agentes de IA: qué hace falta para implantar sistemas de IA a escala, los riesgos implicados y cómo los estándares independientes pueden respaldar la confianza en los agentes de IA.
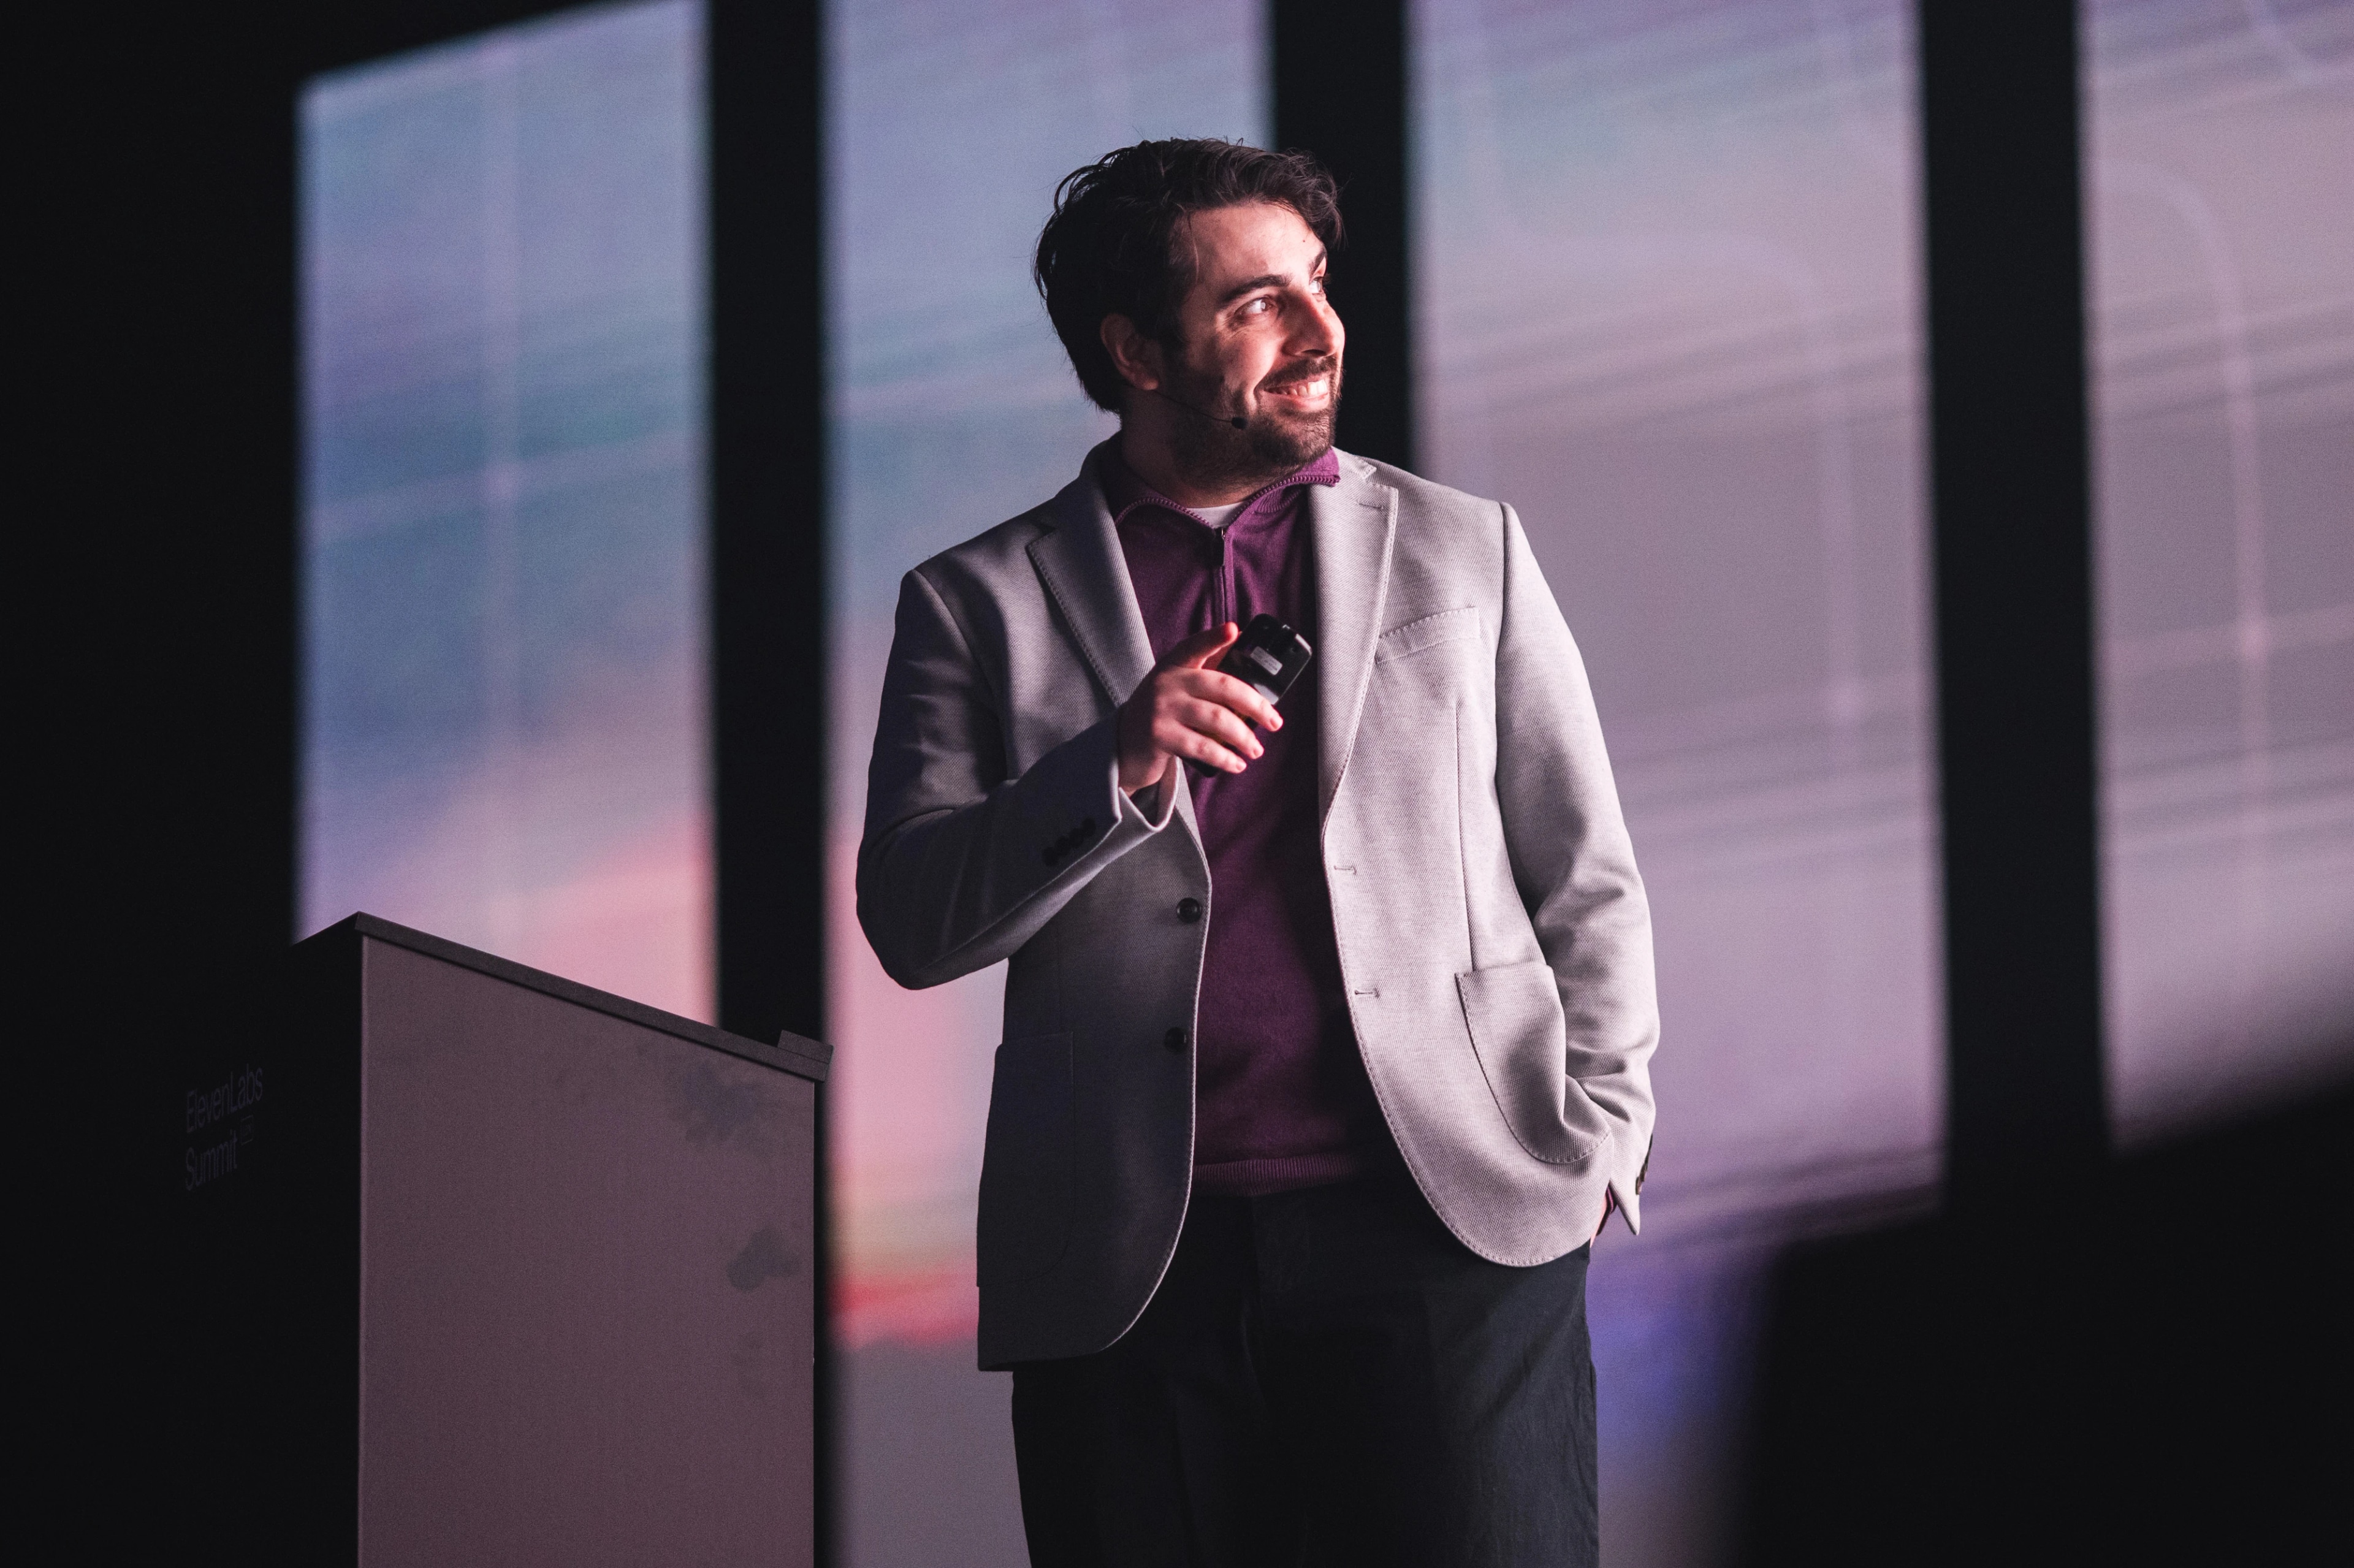
La sesión expone el razonamiento detrás de nuestra decisión de buscar la certificación AIUC-1 antes que otras empresas de IA de voz, y cómo las pruebas, los seguros y los estándares trabajan conjuntamente para reducir el riesgo en la implantación empresarial.
Comparativa de AIUC-1 con otros marcos de cumplimiento normativo
AIUC-1 se suma a otros marcos que las empresas utilizan para evaluar proveedores, aunque no todos son específicos de IA. Cada uno aborda un conjunto diferente de cuestiones.
Esto es lo que valida cada marco y cómo lo utilizan las empresas:
En términos sencillos, SOC 2 indica a un comprador empresarial que la infraestructura de un proveedor fue segura durante un periodo de revisión histórico, mientras que AIUC-1 demuestra que un agente de IA se ha probado frente a vectores de ataque reales. Ambos trabajan juntos para proporcionar seguridad en toda la infraestructura, pero AIUC-1 evita deliberadamente duplicar el trabajo que ya habrás realizado para SOC 2 o ISO 27001.
Otro factor que distingue a AIUC-1 es su mecanismo de acreditación. AIUC acredita a los auditores de AIUC-1 y, después, combina la auditoría con sus propias pruebas técnicas.
Cómo es el proceso de certificación AIUC-1
La certificación AIUC-1 suele tardar entre cuatro y ocho semanas, según la madurez de las medidas de protección y salvaguardas de IA existentes en una organización.
El proceso de certificación se desarrolla en cuatro fases distintas:
- Evaluación de carencias: La primera fase audita una plataforma de IA para determinar el alcance de sus agentes, qué políticas existentes utilizan, qué documentación técnica tienen y qué salvaguardas emplean. Esta fase de definición del alcance e inicio identifica todas las carencias iniciales que se deben evaluar y es donde firmas un contrato de certificación.
- Corrección: A continuación, tu organización abordará todas las carencias de las medidas de protección, políticas legales o implementaciones técnicas que tengas. Esto corrige las carencias iniciales detectadas y permite pasar a la fase de pruebas técnicas.
- Evaluación técnica: AIUC realiza pruebas adversariales en tu sistema de producción para detectar alucinaciones, oportunidades de inyección de prompts, filtraciones de datos, llamadas a herramientas inseguras, resultados perjudiciales o prácticas inseguras.
- Auditoría de certificación: En función del rendimiento de tus agentes en la fase 3, un auditor evaluará de forma independiente todas las pruebas y decidirá si concede la certificación AIUC-1.
Al final del proceso de auditoría, las organizaciones reciben:
- Un informe de auditoría completo con un desglose detallado de los resultados
- El certificado AIUC-1 (si se supera la evaluación)
- El distintivo AIUC-1 para mostrar en materiales comerciales o de marketing (si se supera la evaluación)
¿Cuánto dura una certificación AIUC-1?
La certificación AIUC-1 es válida durante 12 meses, pero no es una instantánea puntual de las medidas de seguridad de una empresa. Las pruebas técnicas se realizan trimestralmente en los agentes de IA, y todos los controles técnicos y legales completos se vuelven a auditar anualmente. Según surjan nuevas investigaciones o aparezcan vectores de amenaza específicos basados en IA, AIUC puede actualizar el estándar cada trimestre y certificar a los agentes frente al nuevo panorama de amenazas.
¿Qué sectores siguen de cerca la certificación AIUC-1?
AIUC-1 es un estándar voluntario, pero las empresas lo utilizan para evaluar a proveedores de agentes de IA en términos de fiabilidad, seguridad y protección.
Algunos sectores están prestando atención a la certificación AIUC-1:
- Sanidad: Los agentes que gestionan PII u otros datos sensibles se benefician de salvaguardas explícitas, probadas de forma independiente, frente a filtraciones y alucinaciones.
- SaaS empresarial: Los proveedores empresariales que añaden capacidades de agentes de IA pueden encontrarse con que la certificación AIUC-1 aparece en cuestionarios de seguridad de compradores y requisitos de proveedores.
- Seguros: Las aseguradoras que implantan agentes para gestionar conversaciones con clientes sobre pólizas y siniestros quieren tener la certeza de que sus sistemas de IA proporcionan información precisa, reduciendo el riesgo de exposición en la suscripción de seguros.
- Servicios financieros: Los bancos y fintechs que implantan agentes de voz y chat afrontan obligaciones estrictas en torno al tratamiento de datos y la auditabilidad. Nuestra guía de agentes de IA para servicios financieros explica cómo las plataformas certificadas pueden respaldar estas implantaciones.
Hay una razón por la que empleados de casi el 70 % de las empresas Fortune 500 utilizan ElevenLabs. La certificación AIUC-1 de ElevenLabs ofrece a compradores empresariales pruebas independientes de cómo se comportan nuestros agentes en condiciones adversariales.
Empieza con ElevenAgents
ElevenAgents es la primera plataforma de IA de voz en obtener la certificación AIUC-1, y ElevenLabs actúa como colaborador técnico del estándar, ayudando a definir requisitos de seguridad específicos para voz. La plataforma también cuenta con SOC 2 Tipo II y está certificada como proveedor de servicios PCI DSS de nivel 1, el más alto de los cuatro niveles de cumplimiento de PCI DSS.
La vía de certificación se extiende a clientes. Como los requisitos de AIUC-1 están integrados en la plataforma, las empresas que desarrollan con ElevenAgents comienzan con hasta el 75 % de los requisitos de certificación ya cumplidos y suelen obtener la certificación completa en cuatro semanas. Immobiliare.it, la mayor plataforma inmobiliaria de Italia, certificó su agente de voz de consultas sobre propiedades disponible 24/7 en cuatro semanas, con menos de dos horas de trabajo de ingeniería para configurar las pruebas.
Regístrate en ElevenLabs para crear tu primer agente o contacta con ventas para hablar sobre una implantación empresarial conforme a la normativa.
Preguntas frecuentes sobre AIUC-1 y el cumplimiento normativo de IA

Jack Limebear forma parte del equipo de Growth, donde escribe y desarrolla estrategias de contenido para el blog y la sección de insights. Antes de unirse a ElevenLabs, pasó más de diez años liderando la estrategia de contenido en organizaciones que van desde startups SaaS en rápido crecimiento hasta empresas Fortune 500. Tiene un máster en Literatura Inglesa por la Universidad de Cambridge.