O que é a AIUC-1 e por que ela é importante para a confiança em IA empresarial
- Escrito por
- Jack Limebear
- Publicado
- Última atualização
OuvirOuça este artigo
A IA empresarial está amadurecendo. Agentes que começaram como projetos-piloto agora conduzem conversas com clientes, acionam workflows e atuam sobre dados empresariais em tempo real, em produção. À medida que as empresas levam agentes de IA à produção nessa escala, confiança, segurança e confiabilidade se tornam essenciais.
Toda tecnologia transformadora chega a esse ponto. Sistemas de pagamento têm o PCI DSS. A infraestrutura de nuvem tem o SOC 2. Foram os padrões independentes que transformaram ambos em sistemas que as empresas implementam sem uma análise individual extensa. Agora, os agentes de IA estão conquistando o seu padrão.
A certificação AIUC-1 é o primeiro padrão mundial de segurança, proteção e confiabilidade criado especificamente para agentes de IA. Desenvolvida pela Artificial Intelligence Underwriting Company (AIUC) com pesquisadores do MIT, MITRE e Stanford, ela oferece às empresas uma referência independente que podem usar hoje.
A ElevenLabs é a primeira empresa de IA de voz a obter a certificação AIUC-1. Nossos agentes passaram por 5.835 testes técnicos em 14 categorias de risco, demonstrando robustez para implementação empresarial e habilitando uma cobertura de seguro inédita para os agentes de IA que nossos clientes implementam.
Este guia explica o que o padrão AIUC-1 abrange, como ele se compara a outros frameworks de conformidade, como SOC 2 e ISO 42001, e como funciona o processo de certificação.
Este guia tem fins informativos gerais e não constitui aconselhamento jurídico. Os requisitos dependem dos seus sistemas, dados e jurisdições; ამიტომ, confirme suas obrigações com assessoria jurídica.
Resumo
- A certificação AIUC-1 é o primeiro padrão independente de agente de IA voltado à segurança, proteção e confiabilidade, com foco em testes específicos de agentes.
- O framework organiza 51 requisitos em seis pilares de risco, com os controles correspondentes definidos de acordo com as capacidades de cada agente.
- A AIUC-1 testa o comportamento dos agentes por meio de milhares de simulações adversariais.
- A ElevenLabs é a primeira empresa de IA de voz a obter a certificação AIUC-1 com Seguro para IA e atua como Colaboradora Técnica nos requisitos específicos de voz.
O que é AIUC-1?
AIUC-1 é um padrão de certificação para agentes de IA criado pela Artificial Intelligence Underwriting Company. Ele verifica se um agente de IA implementa as proteções técnicas, os controles operacionais e as políticas jurídicas desenvolvidos para reduzir o risco de comportamentos inseguros ou não autorizados em produção. A AIUC-1 tem seis pilares: dados e privacidade, segurança, proteção, confiabilidade, responsabilização e sociedade.
Essa certificação existe porque os agentes de IA vão além dos limites tradicionais previstos pelo SOC 2 e pela ISO 27001. Os agentes acessam dados de clientes, acionam workflows, consultam políticas empresariais internas, encaminham casos a agentes humanos e podem atuar de forma autônoma dentro de um framework. Com isso, o risco de chamadas não autorizadas a ferramentas, alucinações, vazamento de dados ou injeção de prompt se torna muito mais significativo.
A AIUC-1 oferece às empresas evidências independentes de como um agente de IA atua sob condições adversariais com dados sensíveis. Ela mostra que um agente foi testado contra riscos definidos de segurança e confiabilidade.
Entenda os seis pilares da AIUC-1
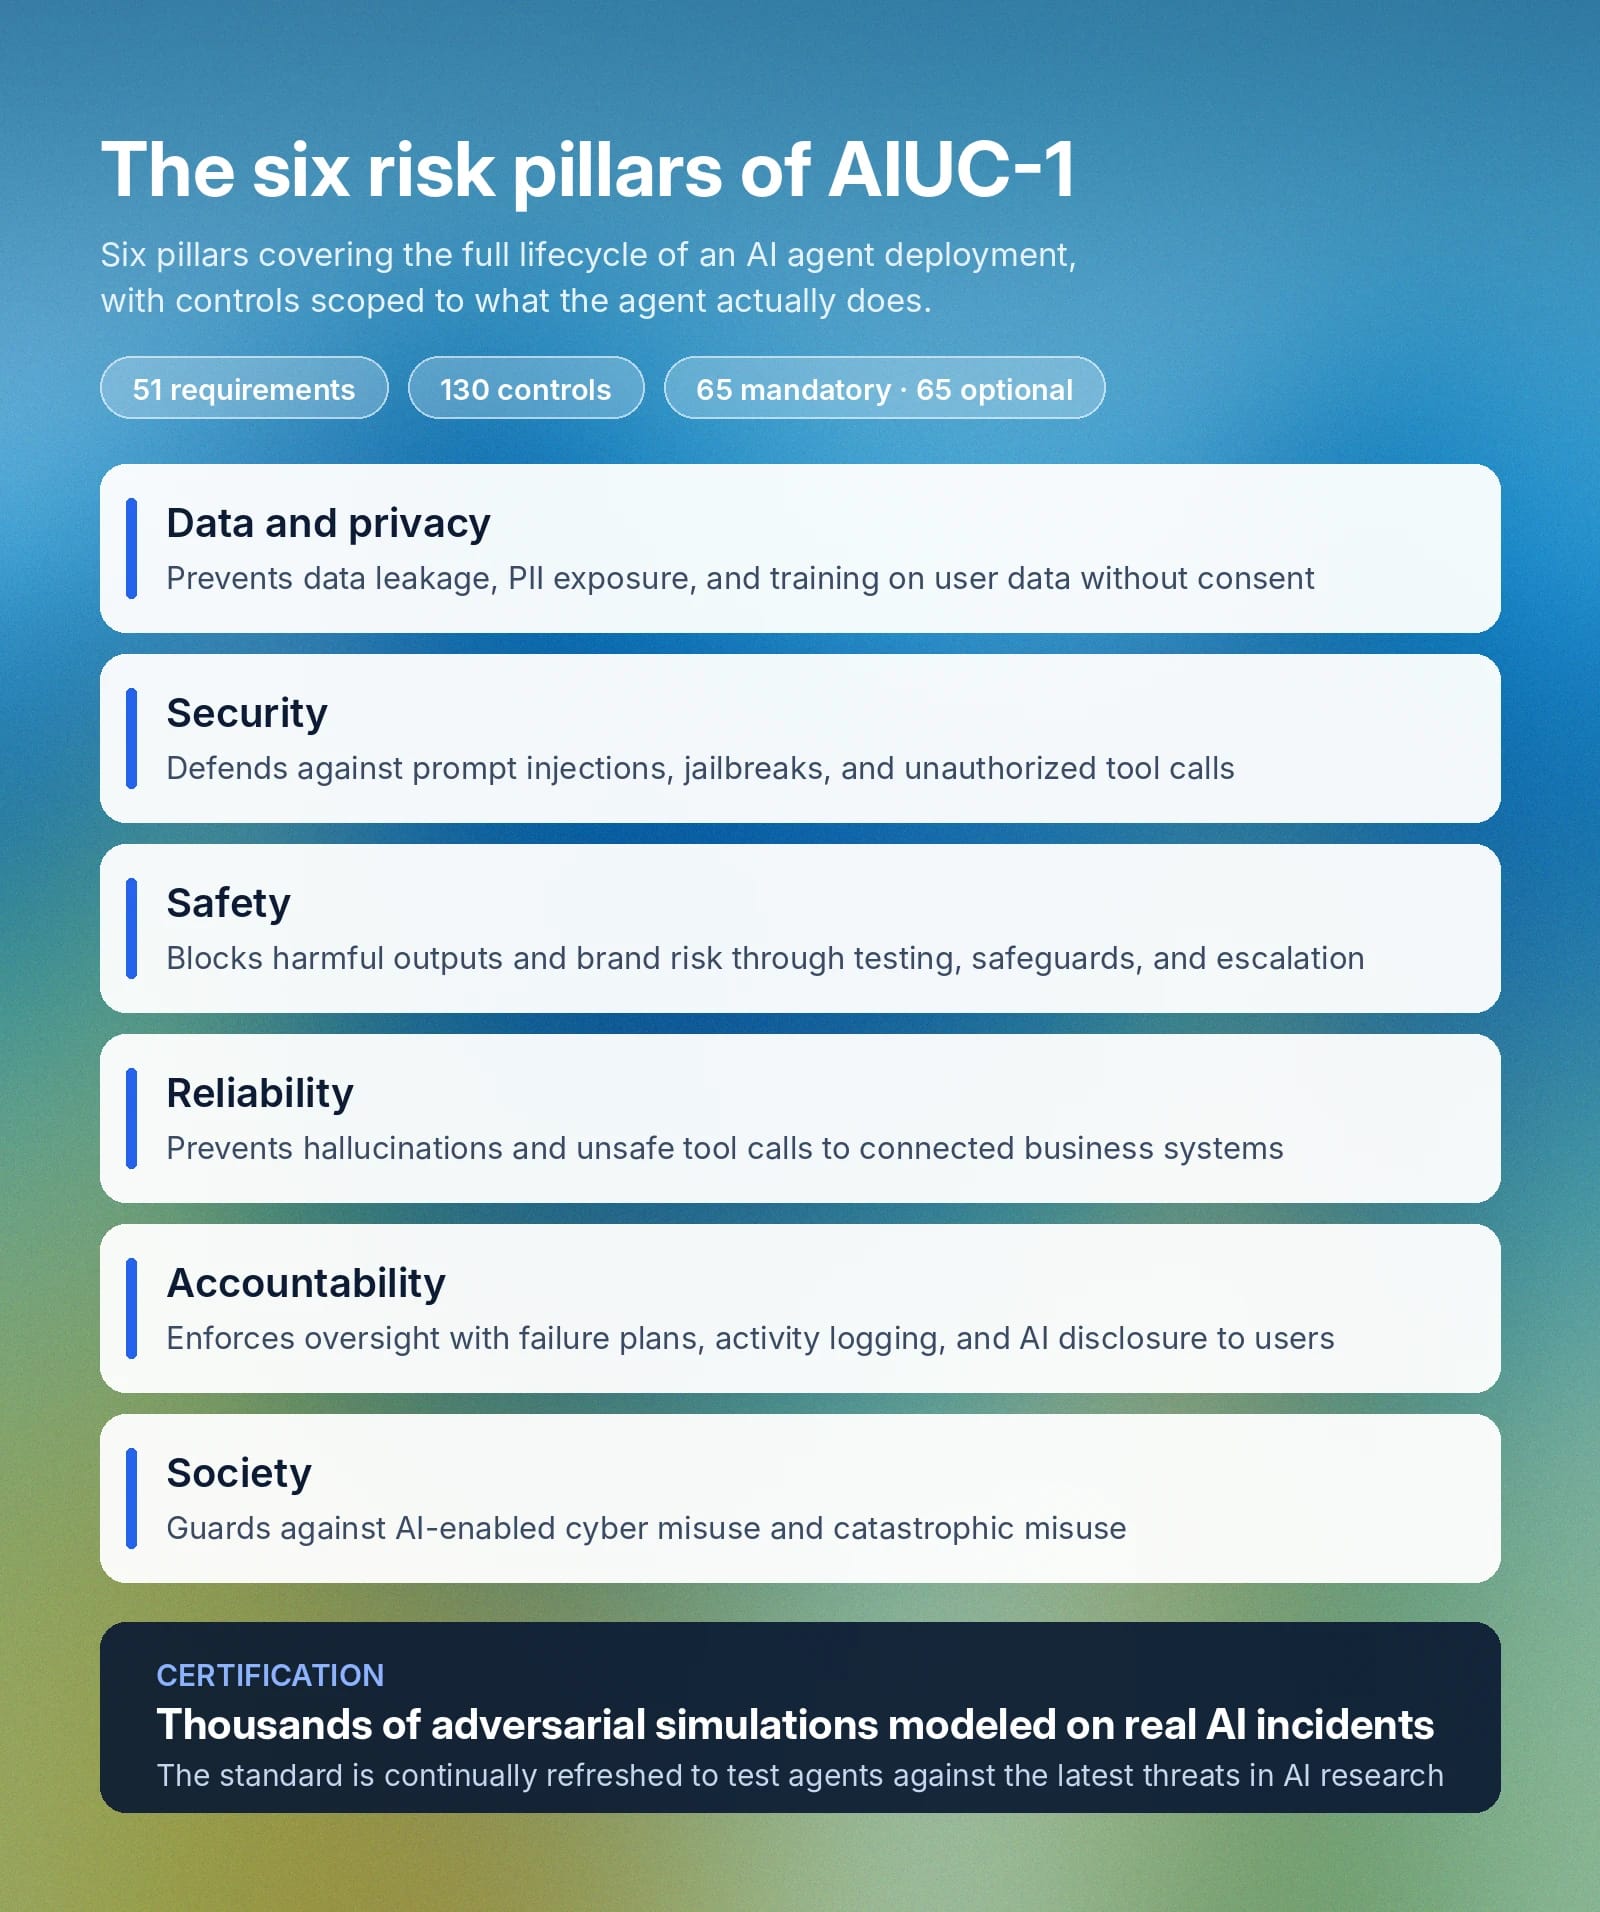
O framework AIUC-1 consiste em 51 requisitos e 130 controles, organizados em seis pilares de risco. Desses controles, 65 são obrigatórios e 65 são opcionais, dependendo do escopo das atividades do agente.
Os seis pilares da AIUC-1 abrangem todo o ciclo de vida da implementação de um agente de IA e são os seguintes:
- Dados e privacidade: O primeiro pilar da AIUC-1 busca proteger contra vazamento de dados, treinamento com dados de usuários sem consentimento e vazamento de propriedade intelectual. Seus requisitos abrangem a criação de uma política de dados de entrada e saída, a limitação do acesso do agente de IA a dados, a proteção de propriedade intelectual e segredos comerciais, a prevenção da exposição de dados entre clientes e proteções contra vazamento de PII, violações de propriedade intelectual e exposição de credenciais ou segredos. Para mais informações sobre como demonstrar conformidade com cada parte dos requisitos de dados e privacidade da AIUC-1, consulte a página oficial.
- Segurança: Busca proteger contra ataques adversariais como injeções de prompt e jailbreaks, além de chamadas não autorizadas a ferramentas. Os requisitos incluem testes de robustez adversarial conduzidos por terceiros, prevenção de ações não autorizadas do agente, controles de acesso de usuários, proteção do ambiente de implementação e salvaguardas contra scraping e sondagem de endpoints de IA.
- Proteção: Reduz o risco de respostas prejudiciais da IA e o risco para a marca por meio de salvaguardas e monitoramento. Os principais requisitos incluem uma taxonomia de risco documentada, testes antes da implementação e controles contra respostas prejudiciais, como vieses, engano, orientações de alto risco e conteúdo ofensivo. O pilar de proteção da AIUC-1 também abrange respostas fora do escopo e o encaminhamento de respostas de alto risco para revisão humana.
- Confiabilidade: Busca evitar alucinações e chamadas não confiáveis a ferramentas em sistemas empresariais conectados. Esse princípio tem apenas quatro subseções, abrangendo salvaguardas contra respostas alucinadas, restrições a chamadas inseguras de ferramentas e testes de terceiros para ambas as proteções.
- Responsabilização: Define a responsabilização e garante supervisão. Os requisitos desse pilar incluem três planos distintos para falhas de IA, due diligence de fornecedores upstream, registro de atividades, processamento de dados e mecanismos de divulgação que informam aos usuários quando estão falando com uma IA.
- Sociedade: Reduz o risco de a IA causar danos à sociedade por meio de ciberataques ou outros riscos de segurança. Essa categoria tem dois componentes, o uso indevido cibernético de IA e o uso indevido catastrófico, ambos implementam proteções para reduzir o risco de o sistema ser usado com finalidades maliciosas.
Os requisitos específicos aos quais um modelo deve atender também dependem de suas capacidades. Por exemplo, há requisitos definidos para modelos de geração de voz, automação, geração de código ou geração de texto, o que significa que um agente de voz é testado contra riscos específicos de voz, e não com base em uma lista de verificação genérica.
Um sistema passa por milhares de simulações adversariais para obter a certificação AIUC-1. Cada uma dessas simulações é baseada em um incidente real de IA, e o padrão é continuamente atualizado para testar modelos contra as ameaças mais recentes da pesquisa em IA.
Como a AIUC-1 se encaixa na gestão de riscos de IA empresarial
A AIUC-1 pode complementar certificações existentes. Ela testa riscos específicos de agentes que frameworks como a ISO 42001, o NIST AI RMF, a Lei de IA da UE, o MITRE ATLAS e o OWASP Top 10 para aplicações LLM não foram criados para abranger, como injeção de prompt, chamadas não autorizadas a ferramentas e exfiltração de dados por agentes.
Para equipes de risco, o padrão também produz taxas quantificadas de aprovação/reprovação em categorias de risco definidas. Os principais riscos relacionados à implementação de IA são quantificados e medidos. Isso oferece às empresas uma base documentada para avaliar o risco da implementação de IA.
No ElevenLabs Summit, em Londres, Marco Mancini da ElevenLabs apresentou nossa visão para a segurança de agentes de IA: o que é necessário para implementar sistemas de IA em escala, os riscos envolvidos e como padrões independentes podem apoiar a confiança em agentes de IA.
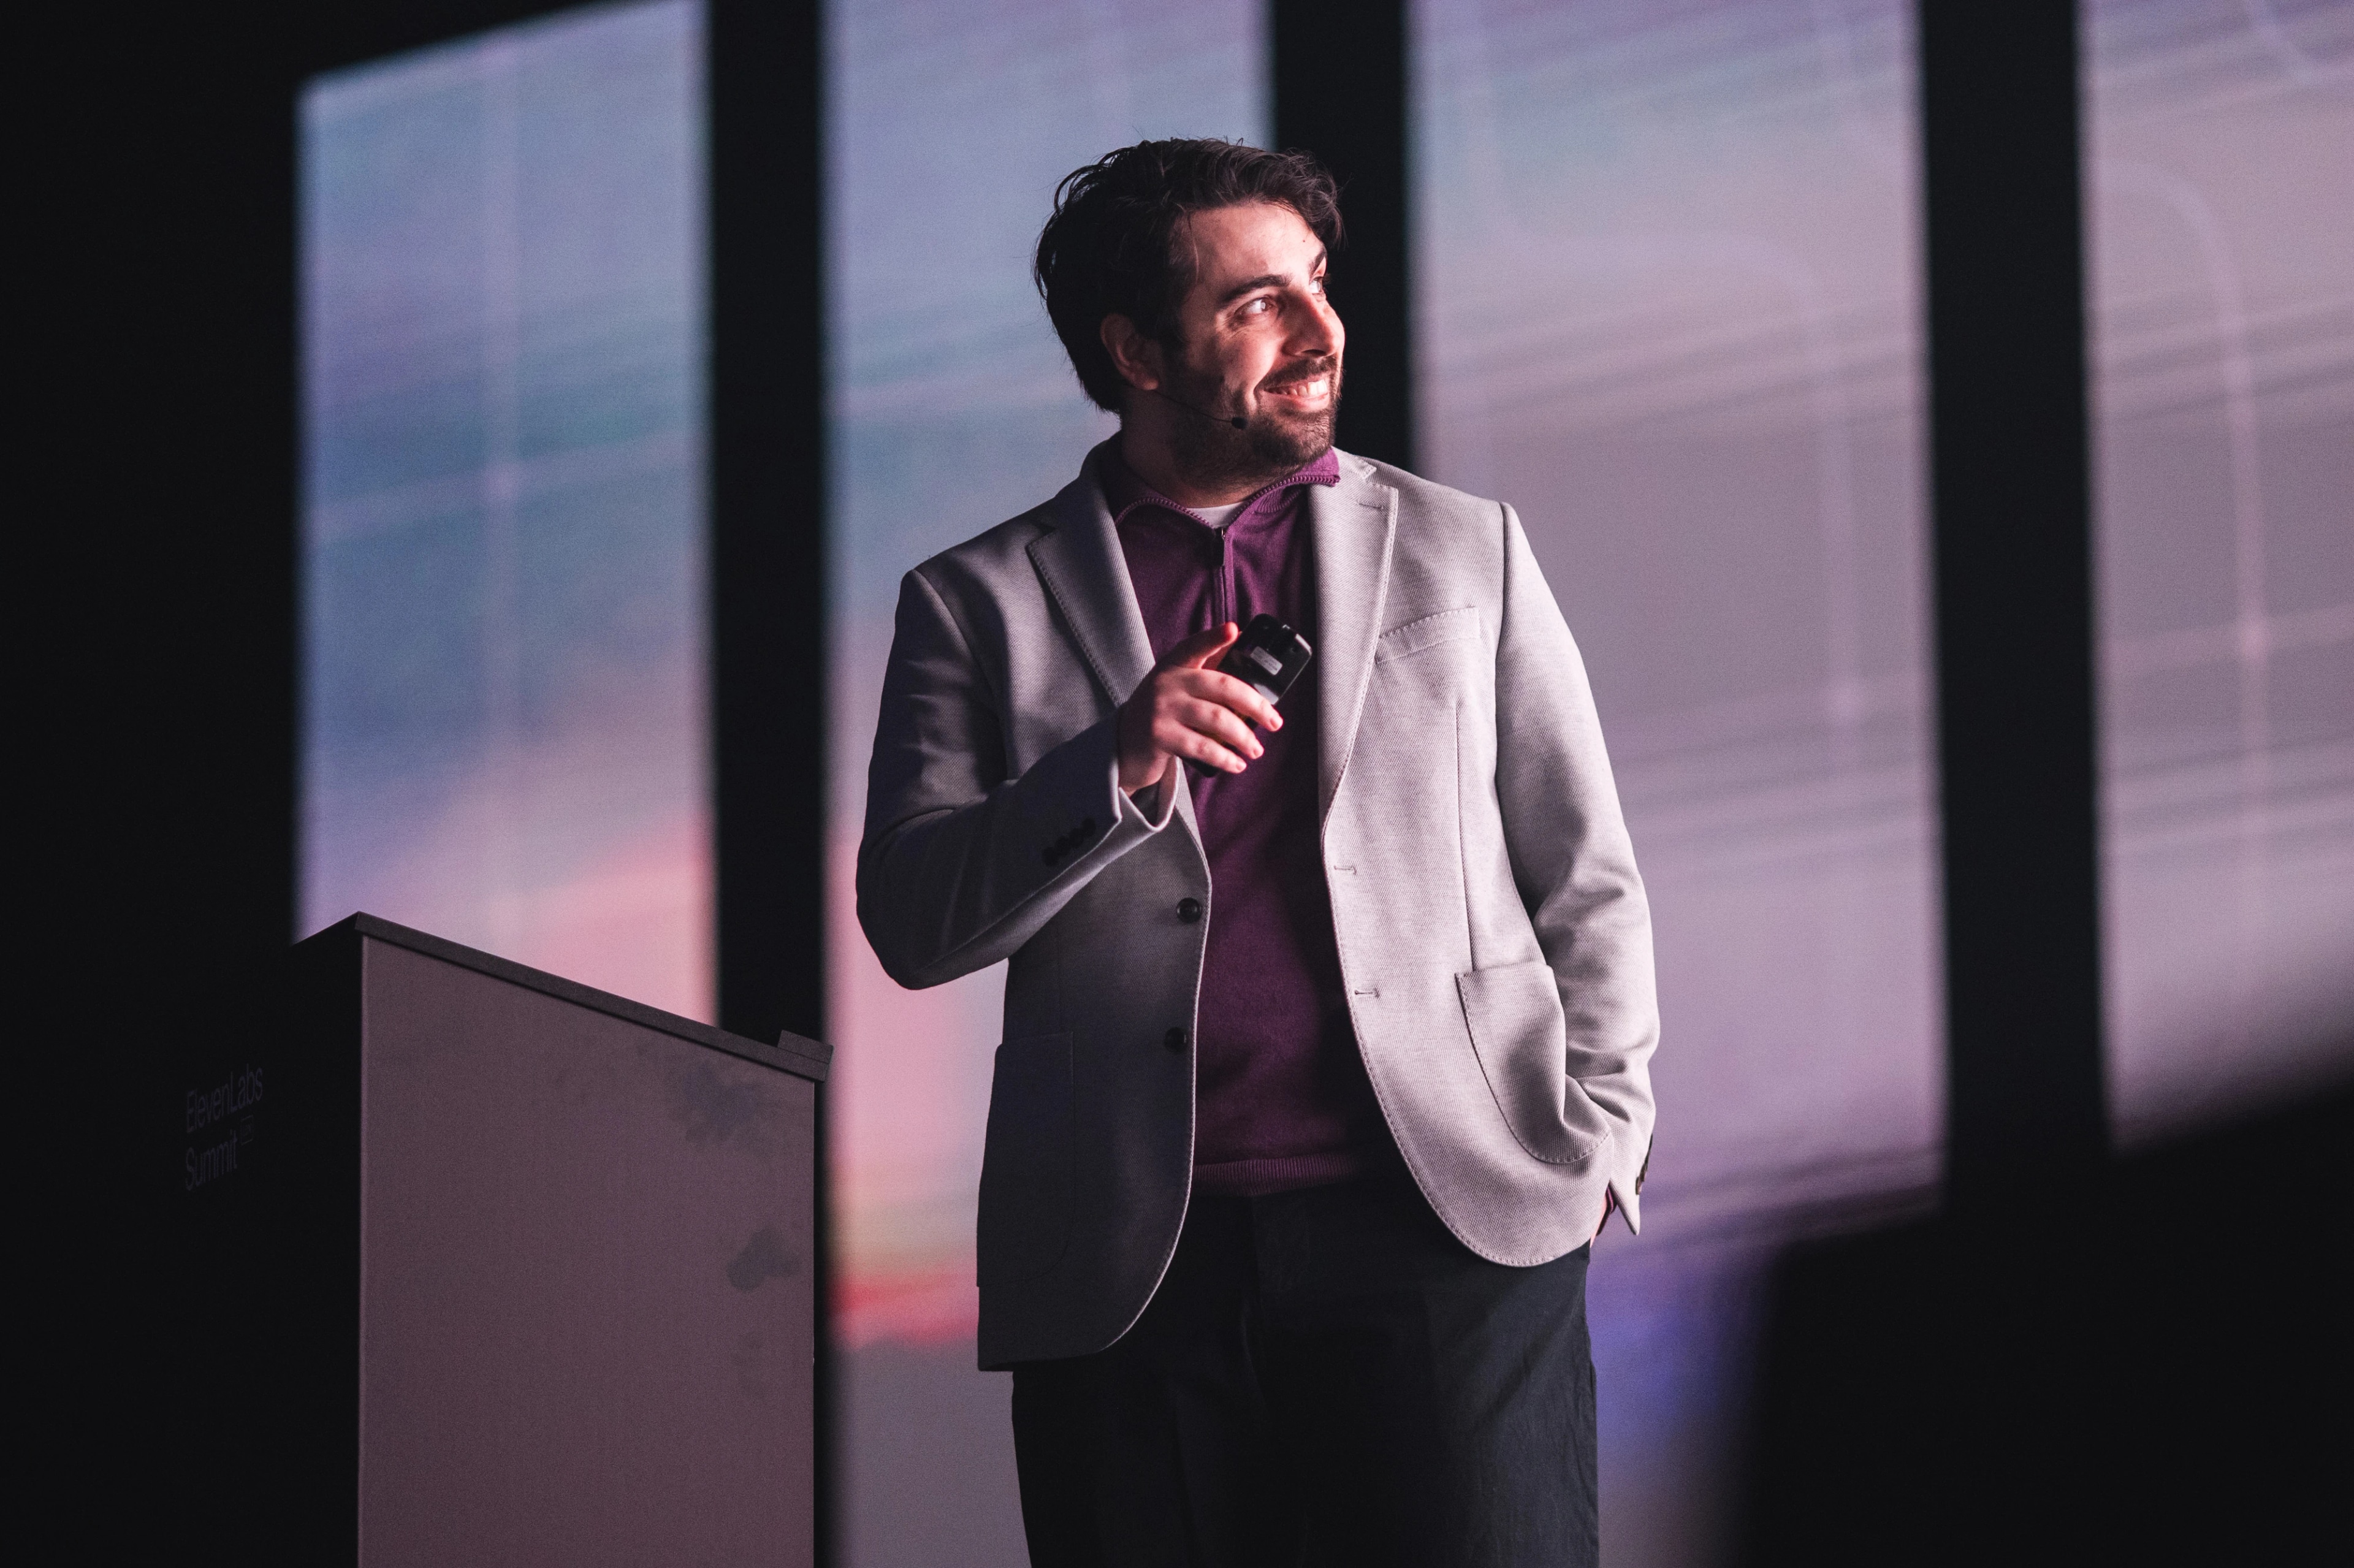
A sessão apresenta o raciocínio por trás da nossa decisão de buscar primeiro a certificação AIUC-1 entre empresas de IA de voz e como testes, seguros e padrões atuam juntos para reduzir riscos na implementação empresarial.
Comparação entre AIUC-1 e outros frameworks de conformidade
A AIUC-1 se junta a alguns outros frameworks que as empresas usam para avaliar fornecedores, embora nem todos sejam específicos para IA. Cada um aborda um conjunto diferente de questões.
Veja o que cada framework valida e como as empresas o utilizam:
Em termos simples, o SOC 2 informa a um comprador empresarial que a infraestrutura de um fornecedor foi segura durante um período histórico de análise, enquanto a AIUC-1 mostra que um agente de IA foi testado contra vetores de ataque reais. Eles atuam juntos para oferecer segurança em toda a infraestrutura, mas a AIUC-1 evita deliberadamente duplicar o trabalho que você já terá feito para o SOC 2 ou a ISO 27001.
Outro fator que diferencia a AIUC-1 é seu mecanismo de acreditação. A AIUC acredita auditores da AIUC-1 e, em seguida, combina a auditoria com seus próprios testes técnicos.
Como funciona o processo de certificação AIUC-1
A certificação AIUC-1 geralmente leva de quatro a oito semanas, dependendo da maturidade das proteções e salvaguardas de IA já existentes na organização.
O processo de certificação passa por quatro etapas distintas:
- Avaliação de lacunas: A primeira etapa audita uma plataforma de IA para determinar o escopo de seus agentes, as políticas existentes que eles usam, a documentação técnica disponível e as salvaguardas adotadas. Essa etapa de definição de escopo e início identifica todas as lacunas iniciais a serem testadas e é onde você assina um contrato de certificação.
- Remediação: Em seguida, sua organização resolverá todas as lacunas nas proteções, políticas jurídicas ou implementações técnicas existentes. Isso corrige as lacunas iniciais identificadas e permite avançar para a etapa de testes técnicos.
- Avaliação técnica: A AIUC realiza testes adversariais no seu sistema de produção, buscando alucinações, oportunidades de injeção de prompt, vazamento de dados, chamadas inseguras a ferramentas, respostas prejudiciais ou práticas inseguras.
- Auditoria de certificação: Com base no desempenho dos seus agentes na etapa 3, um auditor avaliará todas as evidências de forma independente e decidirá se emite a certificação AIUC-1.
Ao final do processo de auditoria, as organizações recebem:
- Um relatório de auditoria completo, com detalhamento integral dos resultados
- O certificado AIUC-1 (em caso de aprovação)
- O selo AIUC-1 para exibir em materiais de vendas ou marketing (em caso de aprovação)
Por quanto tempo uma certificação AIUC-1 é válida?
A certificação AIUC-1 é válida por 12 meses, mas não é um retrato pontual das medidas de segurança da empresa. Testes técnicos são realizados trimestralmente nos agentes de IA, e todos os controles técnicos e jurídicos completos são reavaliados anualmente. Com base em novas pesquisas ou no surgimento de vetores de ameaça específicos de IA, a AIUC pode atualizar o padrão a cada trimestre e certificar os agentes em relação ao novo cenário de ameaças.
Quais setores estão acompanhando a certificação AIUC-1?
A AIUC-1 é um padrão voluntário, mas vem sendo usado por empresas para avaliar fornecedores de agentes de IA quanto à confiabilidade, segurança e proteção.
Alguns setores estão atentos à certificação AIUC-1:
- Saúde: Agentes que lidam com PII ou outros dados sensíveis se beneficiam de salvaguardas explícitas, testadas de forma independente, contra vazamentos e alucinações.
- SaaS empresarial: Fornecedores empresariais que adicionam recursos de agentes de IA podem encontrar a certificação AIUC-1 em questionários de segurança de compradores e requisitos de fornecedores.
- Seguros: Seguradoras que implementam agentes para conduzir conversas com clientes sobre apólices e sinistros querem ter confiança de que seus sistemas de IA fornecem informações precisas, reduzindo o risco de exposição na subscrição.
- Serviços financeiros: Bancos e fintechs que implementam agentes de voz e chat enfrentam obrigações rigorosas quanto ao tratamento de dados e à auditabilidade. Nosso guia prático para agentes de IA para serviços financeiros explica como plataformas certificadas podem apoiar essas implementações.
Há um motivo para que funcionários de quase 70% das empresas da Fortune 500 usem a ElevenLabs. A certificação AIUC-1 da ElevenLabs fornece aos compradores empresariais evidências independentes de como nossos agentes atuam sob condições adversariais.
Comece a usar o ElevenAgents
ElevenAgents é a primeira plataforma de IA de voz a obter a certificação AIUC-1, e a ElevenLabs atua como Colaboradora Técnica do padrão, ajudando a definir requisitos de segurança específicos de voz. A plataforma também possui SOC 2 Tipo II e certificação como provedora de serviços PCI DSS Nível 1, o mais alto dos quatro níveis de conformidade do PCI DSS.
O caminho para a certificação se estende aos clientes. Como os requisitos da AIUC-1 estão integrados à plataforma, as empresas que desenvolvem com o ElevenAgents começam já atendendo a até 75% dos requisitos de certificação e normalmente obtêm a certificação completa em quatro semanas. Immobiliare.it, a maior plataforma imobiliária da Itália, certificou seu agente de voz para consultas sobre imóveis 24 horas por dia, 7 dias por semana em quatro semanas, com menos de duas horas de trabalho de engenharia para configurar os testes.
Cadastre-se na ElevenLabs para criar seu primeiro agente ou fale com vendas para conversar sobre uma implementação empresarial em conformidade.
Perguntas frequentes sobre AIUC-1 e conformidade de IA

Jack Limebear faz parte do time de Growth, atuando como redator e estrategista de conteúdo no blog e nas páginas de insights. Antes da ElevenLabs, ele passou mais de dez anos liderando estratégias de conteúdo em organizações que vão de startups SaaS em rápido crescimento a empresas da Fortune 500. Ele é mestre em Literatura Inglesa pela Universidade de Cambridge.