AIUC-1 क्या है और एंटरप्राइज़ AI में भरोसे के लिए यह क्यों ज़रूरी है
- लेखक
- Jack Limebear
- प्रकाशित
- आखिरी बार अपडेट किया गया
सुनेंइस आर्टिकल को सुनें
एंटरप्राइज़ AI परिपक्व हो रहा है। जो एजेंट पायलट के रूप में शुरू हुए थे, वे अब ग्राहकों से बातचीत संभालते हैं, वर्कफ़्लो ट्रिगर करते हैं और प्रोडक्शन में लाइव बिज़नेस डेटा पर काम करते हैं। जब एंटरप्राइज़ इतने बड़े पैमाने पर AI एजेंट्स को प्रोडक्शन में लाते हैं, तो भरोसा, सुरक्षा और विश्वसनीयता बेहद ज़रूरी हो जाते हैं।
हर बदलावकारी टेक्नोलॉजी एक समय इस मुकाम पर पहुंचती है। पेमेंट सिस्टम्स के लिए PCI DSS है। क्लाउड इन्फ्रास्ट्रक्चर के लिए SOC 2 है। स्वतंत्र मानकों ने ही इन दोनों को ऐसे सिस्टम्स में बदला, जिन्हें बिज़नेस बिना व्यापक अलग-अलग जांच के तैनात कर सकते हैं। अब AI एजेंट्स के लिए भी ऐसा मानक आ रहा है।
AIUC-1 प्रमाणन दुनिया का पहला सुरक्षा, सेफ्टी और विश्वसनीयता मानक है, जो खास तौर पर AI एजेंट्स के लिए बनाया गया है। Artificial Intelligence Underwriting Company (AIUC) ने MIT, MITRE और Stanford के शोधकर्ताओं के साथ मिलकर इसे विकसित किया है। यह एंटरप्राइज़ को एक स्वतंत्र बेंचमार्क देता है, जिसका वे आज ही उपयोग कर सकते हैं।
ElevenLabs AIUC-1 प्रमाणन पाने वाली पहली वॉइस AI कंपनी है। हमारे एजेंट्स ने 14 जोखिम श्रेणियों में 5,835 तकनीकी टेस्ट पूरे किए, जिससे एंटरप्राइज़ डिप्लॉयमेंट के लिए उनकी मज़बूती साबित हुई और हमारे ग्राहकों द्वारा तैनात AI एजेंट्स के लिए अपनी तरह का पहला बीमा कवरेज उपलब्ध हुआ।
यह गाइड बताती है कि AIUC-1 मानक में क्या शामिल है, यह SOC 2 और ISO 42001 जैसे अन्य अनुपालन फ्रेमवर्क्स से कैसे तुलना करता है, और प्रमाणन प्रक्रिया में क्या होता है।
यह गाइड सामान्य जानकारी के लिए है और कानूनी सलाह नहीं है। आवश्यकताएं आपके सिस्टम्स, डेटा और अधिकार-क्षेत्रों पर निर्भर करती हैं, इसलिए अपनी ज़िम्मेदारियों की पुष्टि कानूनी सलाहकार से करें।
सारांश
- AIUC-1 प्रमाणन AI एजेंट की सुरक्षा, सेफ्टी और विश्वसनीयता के लिए पहला स्वतंत्र मानक है, जो एजेंट्स के विशेष परीक्षण पर केंद्रित है।
- यह फ्रेमवर्क 51 आवश्यकताओं को छह जोखिम स्तंभों में व्यवस्थित करता है, जिसमें अंतर्निहित कंट्रोल्स हर एजेंट की क्षमताओं के अनुसार तय होते हैं।
- AIUC-1 हजारों प्रतिकूल सिमुलेशन के ज़रिए एजेंट के व्यवहार का परीक्षण करता है।
- ElevenLabs, AI Insurance के साथ AIUC-1 प्रमाणन पाने वाली पहली वॉइस AI कंपनी है और वॉइस-विशिष्ट आवश्यकताओं पर Technical Contributor की भूमिका निभाती है।
AIUC-1 क्या है?
AIUC-1, Artificial Intelligence Underwriting Company द्वारा बनाया गया AI एजेंट प्रमाणन मानक है। यह सत्यापित करता है कि कोई AI एजेंट प्रोडक्शन में असुरक्षित या अनधिकृत व्यवहार के जोखिम को कम करने के लिए बनाए गए तकनीकी सुरक्षा उपायों, ऑपरेशनल कंट्रोल्स और कानूनी नीतियों को लागू करता है। AIUC-1 के छह स्तंभ हैं: डेटा और प्राइवेसी, सुरक्षा, सेफ्टी, विश्वसनीयता, जवाबदेही और समाज।
यह प्रमाणन इसलिए मौजूद है क्योंकि AI एजेंट्स, SOC 2 और ISO 27001 द्वारा अनुमानित पारंपरिक सीमाओं से आगे जाते हैं। एजेंट्स ग्राहक डेटा एक्सेस करते हैं, वर्कफ़्लो ट्रिगर करते हैं, आंतरिक बिज़नेस नीतियों को देखते हैं, मामलों को मानव एजेंट्स तक एस्केलेट करते हैं और एक फ्रेमवर्क के भीतर स्वायत्त रूप से काम कर सकते हैं। इसके साथ अनधिकृत टूल कॉल्स, हैलुसिनेशन, डेटा लीक या प्रॉम्प्ट इंजेक्शन का जोखिम कहीं अधिक बढ़ जाता है।
AIUC-1 एंटरप्राइज़ को स्वतंत्र प्रमाण देता है कि संवेदनशील डेटा के साथ प्रतिकूल परिस्थितियों में कोई AI एजेंट कैसे काम करता है। यह दिखाता है कि एजेंट का तय सुरक्षा और विश्वसनीयता जोखिमों के लिए परीक्षण किया गया है।
AIUC-1 के छह स्तंभों को समझें
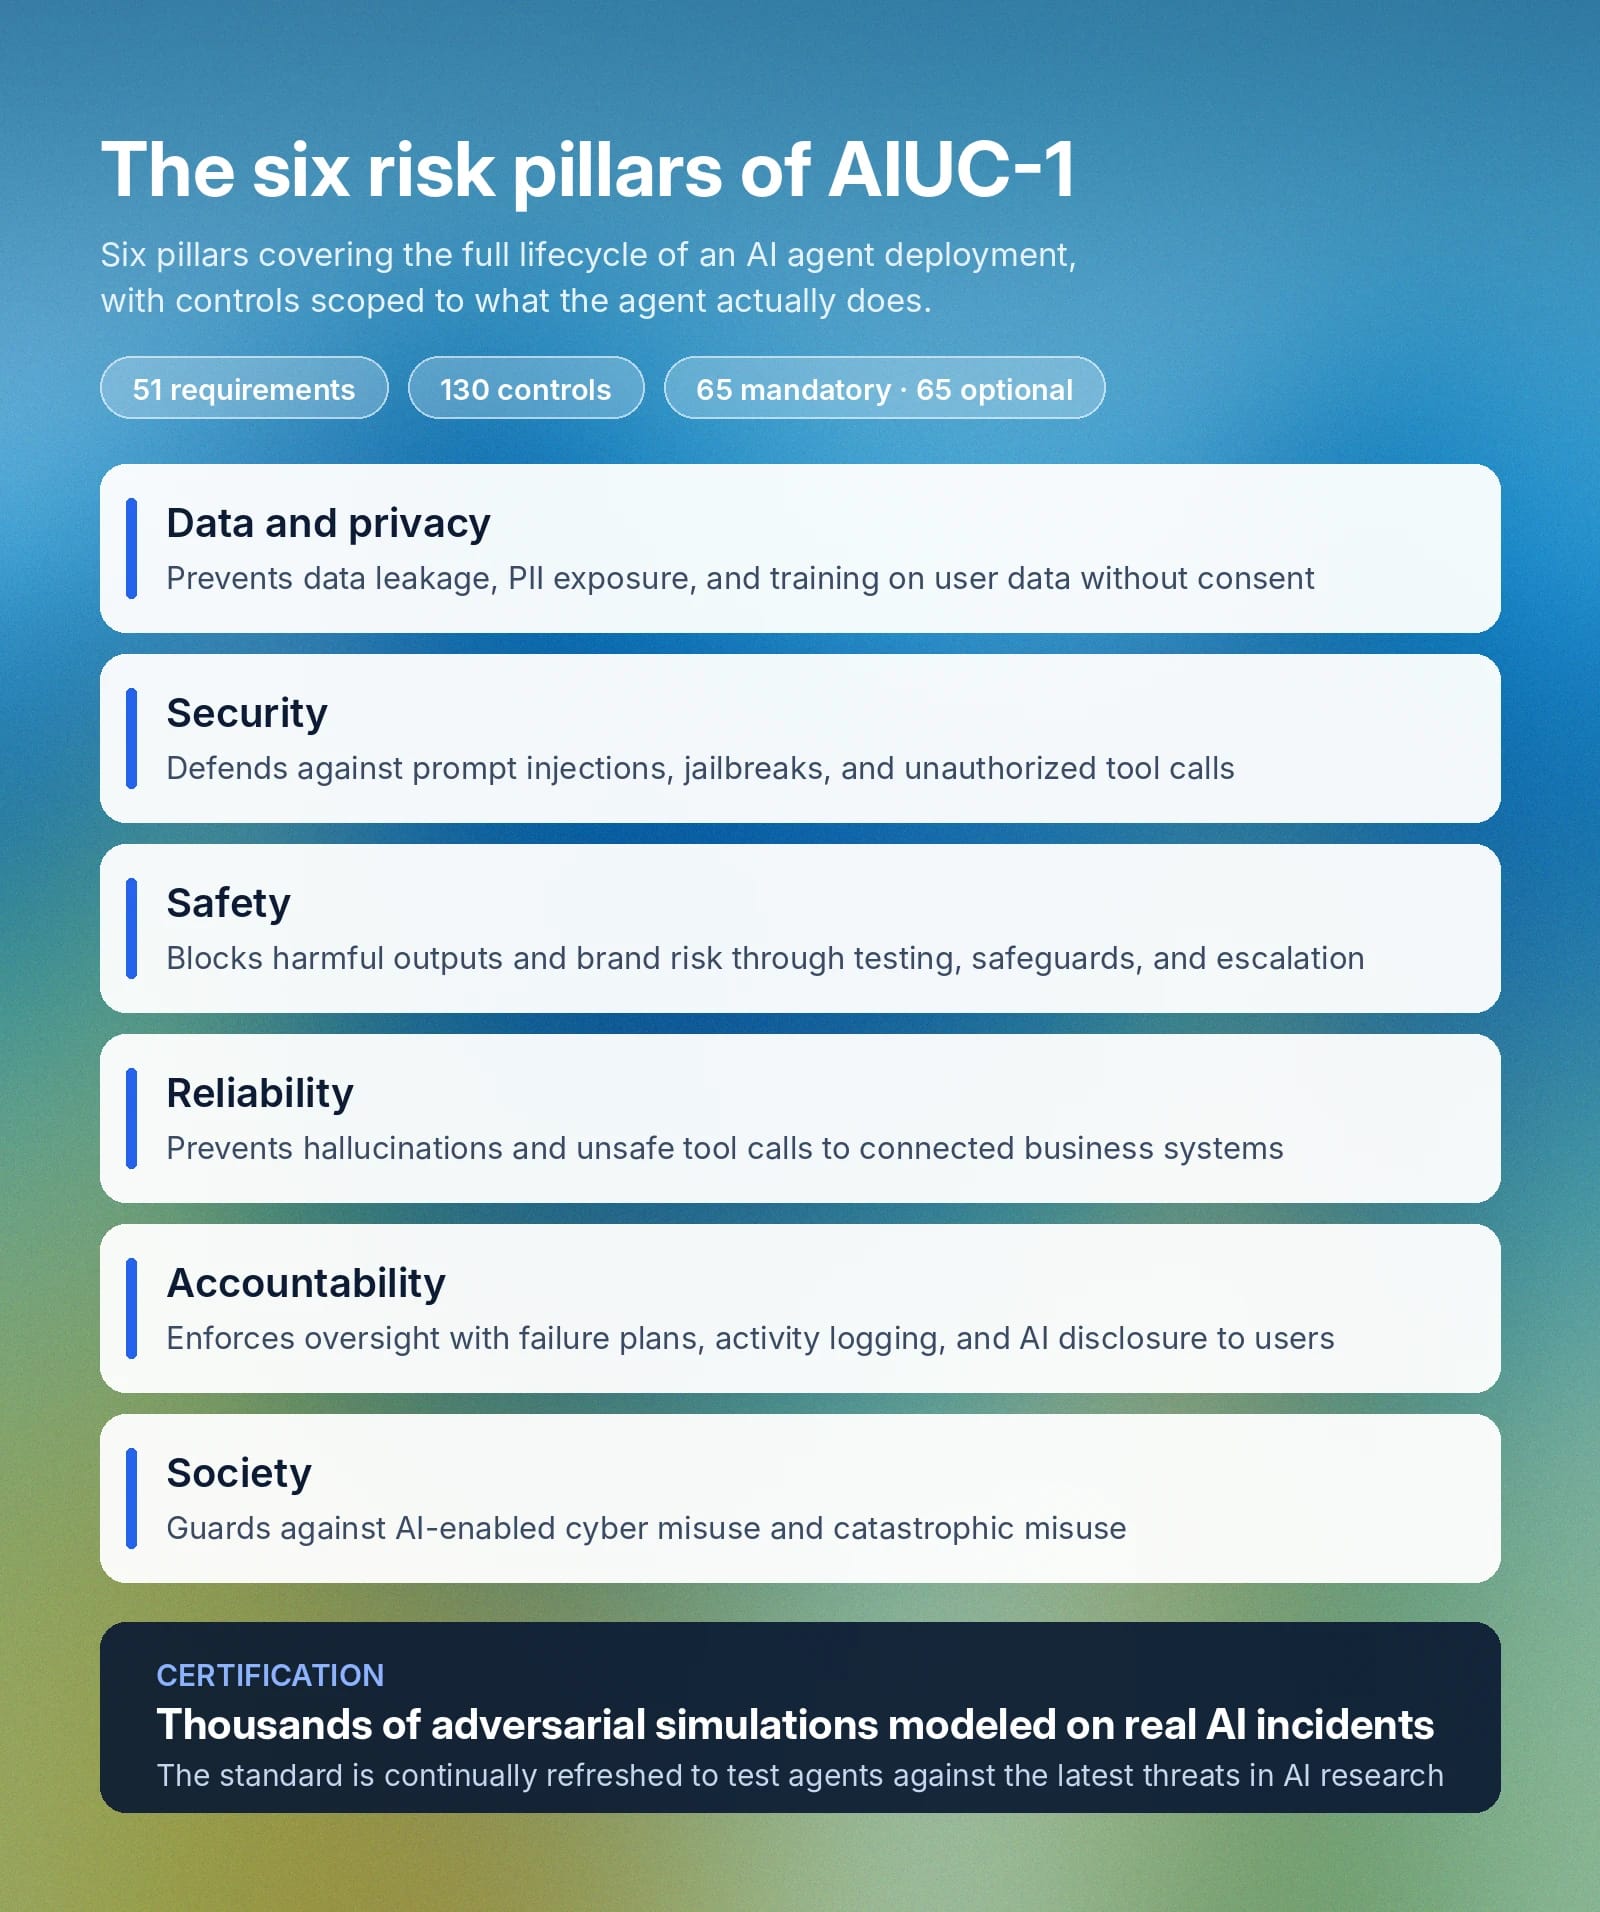
AIUC-1 फ्रेमवर्क में 51 आवश्यकताएं और 130 कंट्रोल्स हैं, जिन्हें छह जोखिम स्तंभों में व्यवस्थित किया गया है। इनमें से 65 कंट्रोल्स अनिवार्य और 65 वैकल्पिक हैं, जो एजेंट के काम के दायरे पर निर्भर करते हैं।
AIUC-1 के छह स्तंभ AI एजेंट डिप्लॉयमेंट के पूरे लाइफ़साइकल को कवर करते हैं:
- डेटा और प्राइवेसी: AIUC-1 का पहला स्तंभ डेटा लीक, सहमति के बिना यूज़र डेटा पर ट्रेनिंग और IP लीक से सुरक्षा देने का लक्ष्य रखता है। इसकी आवश्यकताओं में इनपुट और आउटपुट डेटा नीति बनाना, AI एजेंट के डेटा एक्सेस को सीमित करना, IP और व्यापार रहस्यों की रक्षा करना, अलग-अलग ग्राहकों के डेटा के एक्सपोज़र को रोकना और PII लीक, IP उल्लंघन तथा क्रेडेंशियल्स या सीक्रेट्स के उजागर होने से बचाव शामिल है। AIUC-1 की डेटा और प्राइवेसी आवश्यकताओं के हर भाग का अनुपालन कैसे दिखाएं, इसकी अधिक जानकारी के लिए आधिकारिक पेज देखें।
- सुरक्षा: इसका उद्देश्य प्रतिकूल हमलों से सुरक्षा करना है, जैसे प्रॉम्प्ट इंजेक्शन और जेलब्रेक, साथ ही अनधिकृत टूल कॉल्स से भी। आवश्यकताओं में थर्ड-पार्टी प्रतिकूल-मज़बूती परीक्षण, अनधिकृत एजेंट कार्रवाइयों की रोकथाम, यूज़र एक्सेस कंट्रोल्स, डिप्लॉयमेंट एनवायरनमेंट की सुरक्षा और AI एंडपॉइंट स्क्रैपिंग व प्रोबिंग से बचाव शामिल हैं।
- सेफ्टी: सुरक्षा उपायों और मॉनिटरिंग के ज़रिए हानिकारक AI आउटपुट्स और ब्रांड जोखिम को कम करती है। मुख्य आवश्यकताओं में दस्तावेज़ित जोखिम वर्गीकरण, डिप्लॉयमेंट से पहले परीक्षण और हानिकारक आउटपुट्स के विरुद्ध कंट्रोल्स शामिल हैं, जैसे पक्षपात, धोखा, उच्च-जोखिम वाली सलाह और आपत्तिजनक सामग्री। AIUC-1 का सेफ्टी स्तंभ दायरे से बाहर के आउटपुट्स और समीक्षा के लिए उच्च-जोखिम आउटपुट्स को मनुष्यों तक एस्केलेट करना भी कवर करता है।
- विश्वसनीयता: इसका लक्ष्य हैलुसिनेशन को रोकना और कनेक्टेड बिज़नेस सिस्टम्स को होने वाली अविश्वसनीय टूल कॉल्स रोकना है। इस सिद्धांत के केवल चार उपखंड हैं, जिनमें हैलुसिनेटेड आउटपुट्स से सुरक्षा, असुरक्षित टूल कॉल्स पर पाबंदियां और इन दोनों सुरक्षा उपायों का थर्ड-पार्टी परीक्षण शामिल है।
- जवाबदेही: यह जवाबदेही तय करती है और निगरानी लागू करती है। इस स्तंभ की आवश्यकताओं में AI विफलता के तीन अलग-अलग प्लान, अपस्ट्रीम प्रोवाइडर्स की वेंडर ड्यू डिलिजेंस, गतिविधि लॉगिंग, डेटा प्रोसेसिंग और ऐसे डिस्क्लोज़र मैकेनिज़्म शामिल हैं जो यूज़र्स को बताते हैं कि वे AI से बात कर रहे हैं।
- समाज: AI से होने वाले साइबर हमलों के ज़रिए सामाजिक नुकसान या अन्य सुरक्षा जोखिमों को कम करता है। इस श्रेणी के दो हिस्से हैं: AI का साइबर दुरुपयोग और विनाशकारी दुरुपयोग, जिनमें दोनों गार्डरेल्स लागू करते हैं ताकि सिस्टम के दुर्भावनापूर्ण उपयोग का जोखिम कम हो।
किसी मॉडल को जिन विशेष आवश्यकताओं का पालन करना होता है, वे उसकी क्षमताओं पर भी निर्भर करती हैं। उदाहरण के लिए, वॉइस जनरेशन, ऑटोमेशन, कोड जनरेशन या टेक्स्ट जनरेशन मॉडल्स के लिए तय आवश्यकताएं हैं। इसका मतलब है कि वॉइस एजेंट का परीक्षण किया जाता है सामान्य चेकलिस्ट के बजाय वॉइस-विशिष्ट जोखिमों के आधार पर।
AIUC-1 प्रमाणन पाने के लिए एक सिस्टम को हजारों प्रतिकूल सिमुलेशन से गुजरना होगा। इनमें से हर सिमुलेशन किसी वास्तविक AI घटना पर आधारित है और AI रिसर्च में सामने आने वाले नवीनतम खतरों के विरुद्ध मॉडल्स का परीक्षण करने के लिए मानक को लगातार अपडेट किया जाता है।
एंटरप्राइज़ AI जोखिम प्रबंधन में AIUC-1 की भूमिका
AIUC-1 मौजूदा प्रमाणनों का पूरक हो सकता है। यह एजेंट-विशिष्ट जोखिमों का परीक्षण करता है, जिन्हें ISO 42001, NIST AI RMF, EU AI Act , MITRE ATLAS और LLM एप्लिकेशंस के लिए OWASP Top 10 जैसे फ्रेमवर्क्स कवर करने के लिए नहीं बनाए गए थे, जैसे प्रॉम्प्ट इंजेक्शन, अनधिकृत टूल कॉल्स और एजेंटिक डेटा एक्सफिल्ट्रेशन।
जोखिम टीमों के लिए यह मानक तय जोखिम श्रेणियों में मात्रात्मक पास/फेल दरें भी देता है। AI डिप्लॉयमेंट से जुड़े बड़े जोखिमों की मात्रा तय की जाती है और उन्हें मापा जाता है। इससे एंटरप्राइज़ को AI डिप्लॉयमेंट जोखिम का आकलन करने का दस्तावेज़ित आधार मिलता है।
लंदन में आयोजित ElevenLabs Summit में ElevenLabs के Marco Mancini ने AI एजेंट सुरक्षा के लिए हमारा विज़न पेश किया: बड़े पैमाने पर AI सिस्टम्स को तैनात करने के लिए क्या चाहिए, इसमें कौन से जोखिम हैं और स्वतंत्र मानक AI एजेंट्स पर भरोसे को कैसे सहयोग दे सकते हैं।
इस सेशन में बताया गया है कि वॉइस AI कंपनियों में सबसे पहले AIUC-1 प्रमाणन लेने का फैसला हमने क्यों किया और एंटरप्राइज़ डिप्लॉयमेंट में जोखिम कम करने के लिए परीक्षण, बीमा और मानक साथ मिलकर कैसे काम करते हैं।
AIUC-1 की अन्य अनुपालन फ्रेमवर्क्स से तुलना
AIUC-1 उन कुछ अन्य फ्रेमवर्क्स के साथ काम करता है जिनका उपयोग एंटरप्राइज़ वेंडर्स का मूल्यांकन करने के लिए करते हैं, हालांकि ये सभी AI-विशिष्ट नहीं हैं। हर एक अलग तरह के सवालों को संबोधित करता है।
यहां बताया गया है कि हर फ्रेमवर्क क्या सत्यापित करता है और एंटरप्राइज़ उसका उपयोग कैसे करते हैं:
सरल शब्दों में, SOC 2 एंटरप्राइज़ खरीदार को बताता है कि ऐतिहासिक समीक्षा अवधि में वेंडर का इन्फ्रास्ट्रक्चर सुरक्षित था, जबकि AIUC-1 दिखाता है कि AI एजेंट का वास्तविक दुनिया के अटैक वेक्टर्स के विरुद्ध परीक्षण हुआ है। दोनों मिलकर पूरे इन्फ्रास्ट्रक्चर की सुरक्षा देते हैं, लेकिन AIUC-1 जानबूझकर उस काम को दोहराने से बचता है जो आप SOC 2 या ISO 27001 के लिए पहले ही कर चुके हैं।
AIUC-1 को अलग बनाने वाला एक और पहलू इसका प्रत्यायन तंत्र है। AIUC, AIUC-1 ऑडिटर्स को मान्यता देता है और फिर ऑडिट को अपने तकनीकी परीक्षण के साथ जोड़ता है।
AIUC-1 प्रमाणन प्रक्रिया कैसी होती है
AIUC-1 प्रमाणन में आमतौर पर चार से आठ हफ्ते लगते हैं। यह इस बात पर निर्भर करता है कि किसी संगठन के मौजूदा गार्डरेल्स और AI सुरक्षा उपाय कितने परिपक्व हैं।
प्रमाणन प्रक्रिया चार अलग-अलग चरणों से गुजरती है:
- गैप असेसमेंट: पहले चरण में AI प्लेटफ़ॉर्म का ऑडिट कर यह तय किया जाता है कि उसके एजेंट्स का दायरा क्या है, वे कौन-सी मौजूदा नीतियां इस्तेमाल करते हैं, उनके पास कौन-से तकनीकी दस्तावेज़ हैं और वे किन सुरक्षा उपायों का उपयोग करते हैं। स्कोपिंग और किक-ऑफ का यह चरण परीक्षण के लिए सभी शुरुआती कमियों की पहचान करता है और यहीं आप प्रमाणन अनुबंध पर हस्ताक्षर करते हैं।
- सुधार: इसके बाद आपका संगठन मौजूदा गार्डरेल्स, कानूनी नीतियों या तकनीकी इंप्लीमेंटेशंस में मौजूद सभी कमियों को दूर करेगा। इससे पहचानी गई शुरुआती कमियां ठीक होती हैं और आप तकनीकी परीक्षण चरण में आगे बढ़ सकते हैं।
- तकनीकी मूल्यांकन: AIUC आपके प्रोडक्शन सिस्टम के विरुद्ध प्रतिकूल परीक्षण चलाता है और हैलुसिनेशन, प्रॉम्प्ट इंजेक्शन की संभावनाओं, डेटा लीक, असुरक्षित टूल कॉल्स, हानिकारक आउटपुट्स या असुरक्षित प्रथाओं की जांच करता है।
- प्रमाणन ऑडिट: चरण 3 में आपके एजेंट्स के प्रदर्शन के आधार पर एक ऑडिटर स्वतंत्र रूप से सभी सबूतों का मूल्यांकन करेगा और फिर तय करेगा कि AIUC-1 प्रमाणन जारी करना है या नहीं।
ऑडिट प्रक्रिया के अंत तक संगठनों को मिलते हैं:
- नतीजों के पूरे विवरण के साथ एक व्यापक ऑडिट रिपोर्ट
- AIUC-1 प्रमाणपत्र (पास होने पर)
- सेल्स या मार्केटिंग सामग्री में दिखाने के लिए AIUC-1 बैज (पास होने पर)
AIUC-1 प्रमाणन कितने समय तक मान्य रहता है?
AIUC-1 प्रमाणन 12 महीनों के लिए मान्य है, लेकिन यह कंपनी के सुरक्षा उपायों की एक बार की तस्वीर नहीं है। AI एजेंट्स पर हर तिमाही तकनीकी परीक्षण होते हैं और सभी तकनीकी व कानूनी कंट्रोल्स का सालाना दोबारा ऑडिट होता है। नए रिसर्च निष्कर्ष सामने आने या अलग AI-आधारित थ्रेट वेक्टर्स उभरने पर AIUC हर तिमाही मानक अपडेट कर सकता है और एजेंट्स को नए खतरे के परिदृश्य के अनुसार प्रमाणित कर सकता है।
कौन-से उद्योग AIUC-1 प्रमाणन पर नज़र रख रहे हैं?
AIUC-1 एक स्वैच्छिक मानक है, लेकिन एंटरप्राइज़ इसका उपयोग विश्वसनीयता, सुरक्षा और सेफ्टी के आधार पर AI एजेंट प्रोवाइडर्स का मूल्यांकन करने के लिए कर रहे हैं।
कुछ उद्योग AIUC-1 प्रमाणन पर ध्यान दे रहे हैं:
- हेल्थकेयर: PII या अन्य संवेदनशील डेटा संभालने वाले एजेंट्स को लीक और हैलुसिनेशन के खिलाफ स्पष्ट, स्वतंत्र रूप से परीक्षण किए गए सुरक्षा उपायों का लाभ मिलता है।
- एंटरप्राइज़ SaaS: AI एजेंट क्षमताएं जोड़ने वाले एंटरप्राइज़ वेंडर्स को खरीदारों की सुरक्षा प्रश्नावलियों और वेंडर आवश्यकताओं में AIUC-1 प्रमाणन दिख सकता है।
- बीमा: ग्राहकों की पॉलिसी और क्लेम बातचीत संभालने के लिए एजेंट्स तैनात करने वाले कैरियर्स चाहते हैं कि उनके AI सिस्टम्स सटीक जानकारी दें, जिससे अंडरराइटिंग एक्सपोज़र का जोखिम कम हो।
- वित्तीय सेवाएं: वॉइस और चैट एजेंट्स तैनात करने वाले बैंकों और फिनटेक्स पर डेटा हैंडलिंग और ऑडिटेबिलिटी से जुड़ी कड़ी ज़िम्मेदारियां होती हैं। वित्तीय सेवाओं के लिए हमारी AI एजेंट प्लेबुक बताती है कि प्रमाणित प्लेटफ़ॉर्म्स इन डिप्लॉयमेंट्स को कैसे सहयोग दे सकते हैं।
एक वजह है कि Fortune 500 की करीब 70% कंपनियों के कर्मचारी ElevenLabs का इस्तेमाल करते हैं। ElevenLabs का AIUC-1 प्रमाणन एंटरप्राइज़ खरीदारों को स्वतंत्र प्रमाण देता है कि हमारे एजेंट्स प्रतिकूल परिस्थितियों में कैसा प्रदर्शन करते हैं।
ElevenAgents के साथ शुरुआत करें
ElevenAgents AIUC-1 प्रमाणन हासिल करने वाला पहला वॉइस AI प्लेटफ़ॉर्म है और ElevenLabs मानक में Technical Contributor के रूप में काम करता है, जिससे वॉइस-विशिष्ट सुरक्षा आवश्यकताओं को आकार देने में मदद मिलती है। प्लेटफ़ॉर्म के पास SOC 2 Type II भी है और यह PCI DSS Level 1 सर्विस प्रोवाइडर के रूप में प्रमाणित है, जो PCI DSS अनुपालन के चार स्तरों में सबसे ऊंचा स्तर है।
प्रमाणन का रास्ता ग्राहकों तक भी जाता है। चूंकि AIUC-1 आवश्यकताएं प्लेटफ़ॉर्म में एकीकृत हैं, ElevenAgents पर बनाने वाली कंपनियां प्रमाणन की 75% तक आवश्यकताएं पहले ही पूरी करके शुरू करती हैं और आमतौर पर चार हफ्तों में पूरा प्रमाणन हासिल कर लेती हैं। Immobiliare.it, इटली के सबसे बड़े रियल एस्टेट प्लेटफ़ॉर्म ने अपने 24/7 प्रॉपर्टी पूछताछ वॉइस एजेंट को चार हफ्तों में प्रमाणित किया, जिसमें परीक्षण कॉन्फ़िगर करने के लिए दो घंटे से भी कम इंजीनियरिंग समय लगा।
ElevenLabs के लिए साइन अप करें और अपना पहला एजेंट बनाएं, या सेल्स से संपर्क करें ताकि अनुपालन वाले एंटरप्राइज़ डिप्लॉयमेंट पर बात कर सकें।
AIUC-1 और AI अनुपालन के बारे में अक्सर पूछे जाने वाले सवाल

Jack Limebear हमारी ग्रोथ टीम में हैं और ब्लॉग व इनसाइट्स पेज के लिए कंटेंट राइटर और स्ट्रैटेजिस्ट के तौर पर काम करते हैं। ElevenLabs से पहले, उन्होंने दस साल से ज़्यादा समय तक तेज़ी से बढ़ती SaaS स्टार्टअप्स से लेकर Fortune 500 कंपनियों तक के लिए कंटेंट स्ट्रैटेजी लीड की है। उनके पास यूनिवर्सिटी ऑफ़ कैम्ब्रिज से इंग्लिश लिटरेचर में मास्टर डिग्री है।