AI एजेंट्स के लिए हमारा लेयर्ड सुरक्षा फ्रेमवर्क
- प्रकाशित
- आखिरी बार अपडेट किया गया
सुनेंइस आर्टिकल को सुनें
जैसे-जैसे AI एजेंट महत्वपूर्ण काम संभालते हैं, टीमों को भरोसा चाहिए कि उनके एजेंट सुरक्षित और अनुमान के मुताबिक व्यवहार करेंगे।
ElevenAgents में हम सुरक्षा की एक बहुस्तरीय संरचना का इस्तेमाल करते हैं, जिसमें बातचीत के हर चरण पर गार्डरेल्स, लॉन्च से पहले प्रतिकूल परीक्षण, प्रोडक्शन में मॉनिटरिंग, डेटा सुरक्षा और स्वतंत्र सत्यापन शामिल हैं।
हालाँकि कोई भी गैर-नियतात्मक सिस्टम हर जोखिम से सुरक्षा नहीं दे सकता, फिर भी यह व्यापक सुरक्षा ढाँचा ElevenAgents पर काम करने वाले प्रमुख उद्यमों और सरकारों को ऐसे एजेंट डिज़ाइन करने में मदद करता है जो कम विफल हों, सहजता से उबरें और सुरक्षा के उच्च मानकों पर खरे उतरें।
बातचीत के हर चरण पर सुरक्षा
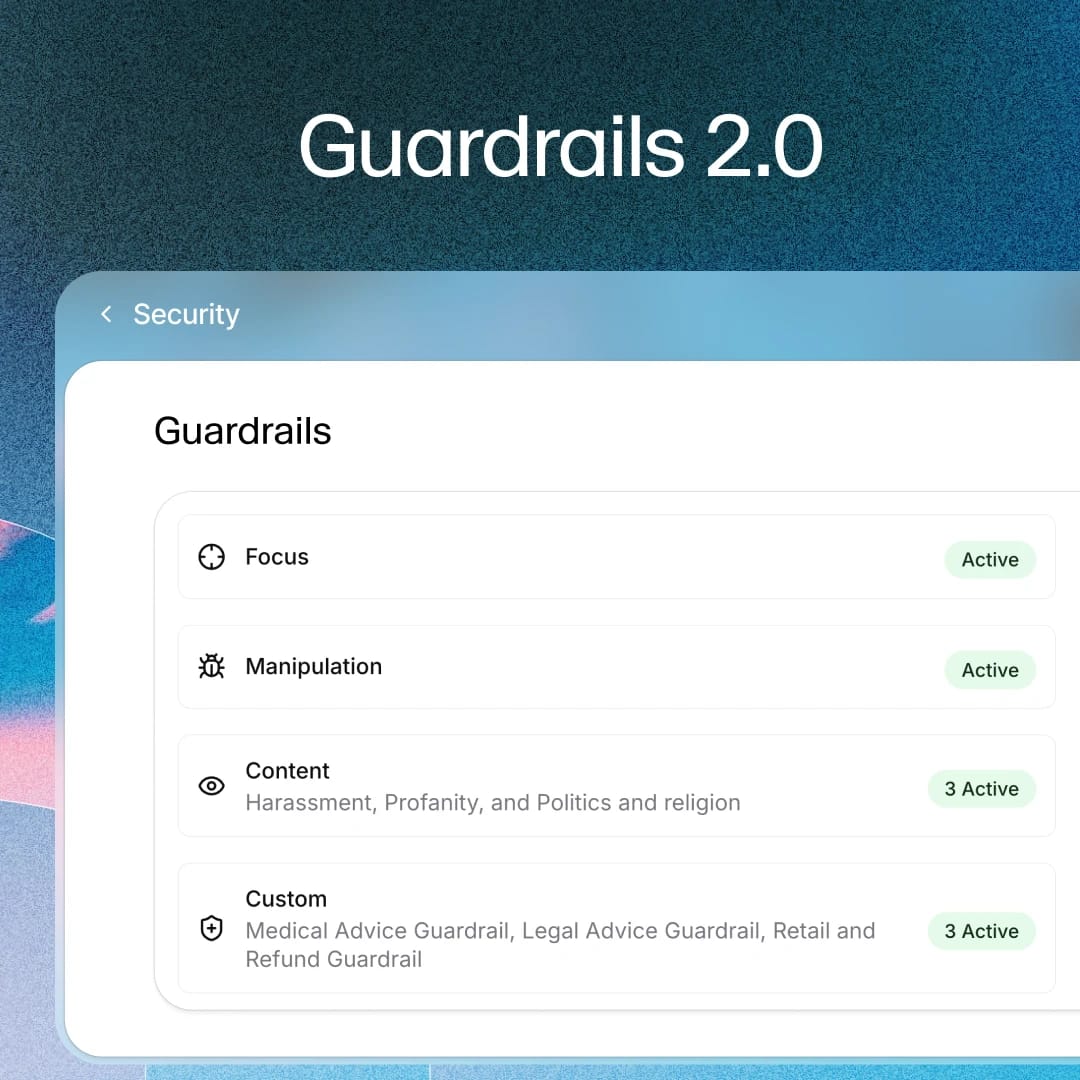
आप ऐसे कंट्रोल आसानी से सक्षम और कॉन्फ़िगर कर सकते हैं जो हर इंटरैक्शन के तीनों चरणों को सुरक्षित रखते हैं। यही ElevenAgents में Guardrails 2.0 का आधार है।
इनपुट - यूज़र द्वारा भेजे गए कंटेंट की रीयल-टाइम जाँच।
- मैनिपुलेशन गार्डरेल्स यूज़र इनपुट का स्वतंत्र रूप से विश्लेषण करते हैं और प्रॉम्प्ट इंजेक्शन के संकेत मिलने पर बातचीत समाप्त कर सकते हैं।
निर्णय - एजेंट को क्या करना है तय करते समय उसे कैसे दिशा दी जाती है और ट्रैक पर रखा जाता है।
- सिस्टम प्रॉम्प्ट्स में एजेंट के लिए स्पष्ट निर्देश होने चाहिए, जैसे अनुचित विषयों से बचना, यह तय करना कि एजेंट खुद को कैसे प्रस्तुत करेगा और उसका दायरा सीमित रखना।
- वर्कफ़्लोज़ और प्रक्रियाएँ सबसे संवेदनशील कार्रवाइयों को टूल कॉल्स के पीछे रख सकते हैं, जैसे किसी भी अकाउंट की जानकारी साझा करने से पहले कॉलर की पहचान सत्यापित करना।
- Focus गार्डरेल मौजूदा सिस्टम निर्देशों को मज़बूत करता है और भटकाव कम करता है, जो लंबी या जटिल बातचीत में खास तौर पर महत्वपूर्ण है।
आउटपुट - स्वतंत्र वैलिडेटर रिस्पॉन्स जनरेशन के साथ समानांतर चलते हैं और बहुत कम लेटेंसी जोड़ते हैं। इन्हें संवेदनशील कंटेंट वाले या आपकी नीतियों का उल्लंघन करने वाले रिस्पॉन्स को ब्लॉक करने के लिए सक्षम किया जा सकता है।
- कंटेंट गार्डरेल्स हर कैटेगरी के लिए तय थ्रेशहोल्ड के साथ संवेदनशील श्रेणियों की जाँच करते हैं।
- कस्टम गार्डरेल्स सरल भाषा में लिखे डोमेन-विशिष्ट नियम लागू करते हैं, जिनमें से हर नियम का मूल्यांकन एक हल्के मॉडल से होता है।
- एग्ज़िट स्ट्रैटेजीज़ आपको यह तय करने देती हैं कि गार्डरेल ट्रिगर होने पर क्या होगा, जैसे कॉल समाप्त करना, किसी व्यक्ति को ट्रांसफ़र करना या सुधारात्मक निर्देशों के साथ रिस्पॉन्स फिर से आज़माना।
लॉन्च से पहले मज़बूत परीक्षण
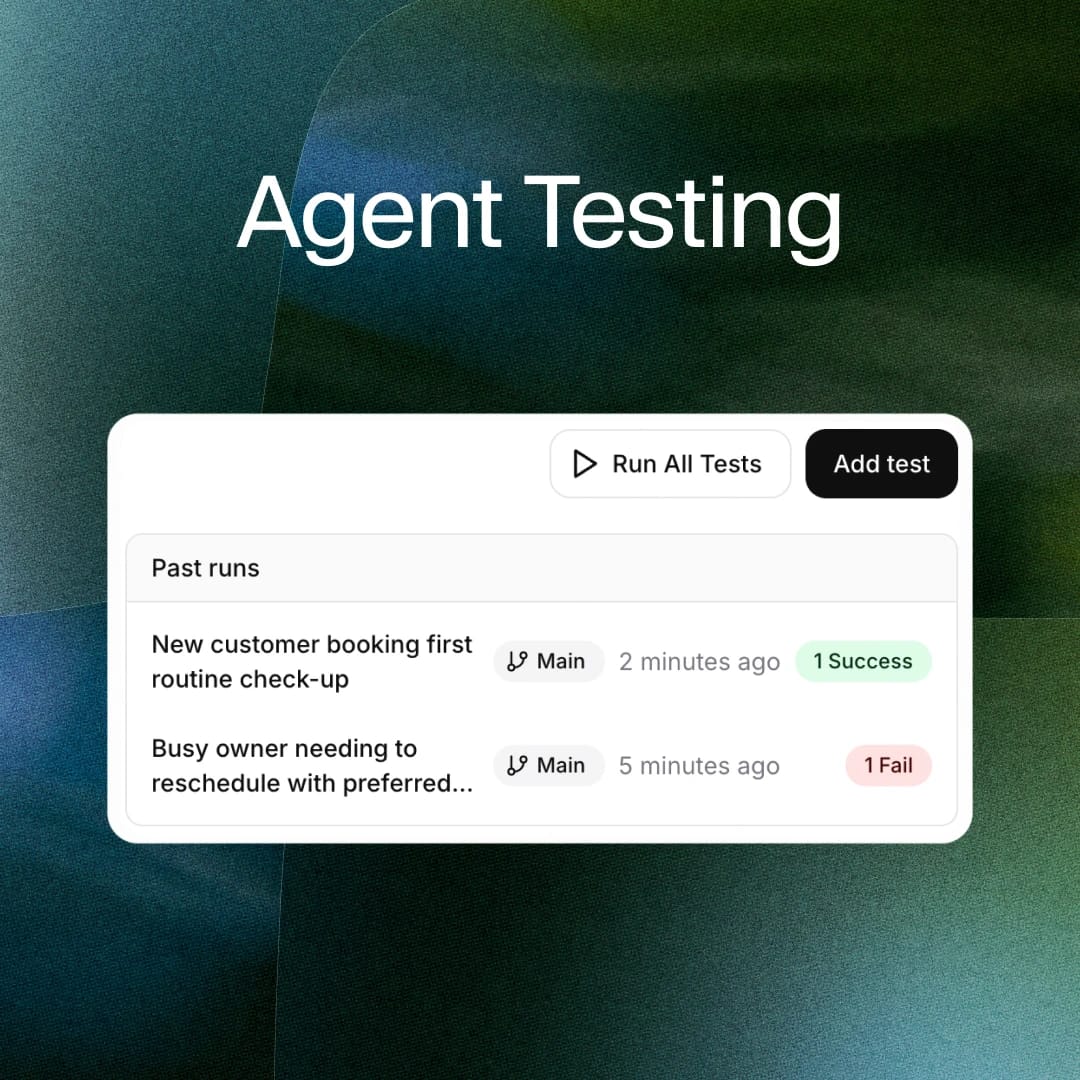
ElevenAgents मज़बूत टेस्टिंग सुविधाएँ देता है, ताकि प्लेटफ़ॉर्म पर काम करने वाले लोग एजेंट या कॉन्फ़िगरेशन में बदलाव लाइव होने से पहले समस्याएँ ढूँढ और ठीक कर सकें।
सिम्युलेशंस आपको किसी भी वास्तविक इंटरैक्शन से पहले सिम्युलेटेड यूज़र के साथ पूरी मल्टी-टर्न बातचीत चलाने देते हैं। आप सिनेरियो तय करते हैं और सिम्युलेटर बातचीत को समाधान तक ले जाता है, जिसमें वास्तविक या मॉक टूल कॉल्स शामिल हो सकती हैं। चूँकि सिम्युलेटेड यूज़र आपके नियंत्रण में होता है, आप उसे शत्रुतापूर्ण या मैनिपुलेटिव बना सकते हैं, ताकि नियमित पाथ को वैलिडेट करने वाला वही मैकेनिज़्म प्रतिकूल स्थितियों की भी जाँच करे।
कई सुविधाएँ इस कवरेज को बढ़ाती हैं:
- रिपीट रन किसी टेस्ट को कई बार चलाते हैं और एरर पैटर्न व एज केस सामने लाने के लिए विफलताओं को कारण के आधार पर समूहित करते हैं।
- नेक्स्ट रिप्लाई और टूल इन्वोकेशन टेस्ट अलग-अलग रिस्पॉन्स और महत्वपूर्ण कार्रवाइयों की जाँच करते हैं।
- चैनल-विशिष्ट टेस्टिंग सत्यापित करती है कि एजेंट हर उस माध्यम पर अपेक्षा के मुताबिक काम करेगा जहाँ उसे उपलब्ध कराया गया है, क्योंकि एजेंट के आउटपुट को चैनल के अनुसार बदला जा सकता है (जैसे कॉल पर संक्षिप्त, लेकिन ईमेल में विस्तृत)।
- API से रेड-टीमिंग। टेस्ट API के ज़रिए रेड-टीमिंग SDKs के साथ भी चलाए जा सकते हैं।
लॉन्च के बाद एजेंट का मूल्यांकन और सुधार
जब आप अपने एजेंट डिप्लॉय करते हैं, तो लाइव बातचीत पर मूल्यांकन लगातार चलता रहता है। LLM-as-a-judge तरीके से, हर कॉल का आपके तय मानदंडों के आधार पर अपने-आप मूल्यांकन किया जा सकता है। आप डैशबोर्ड में बातचीत के नतीजे देख सकते हैं और खोजे जा सकने वाले ट्रांसक्रिप्ट, स्रोत, टूल कॉल्स और गार्डरेल ट्रिगर्स वाले विस्तृत बातचीत लॉग्स से समस्याओं को ट्रेस कर सकते हैं।
प्रोडक्शन में मिली किसी भी समस्या को आसानी से टेस्ट सुइट में वापस शामिल किया जा सकता है। जब बदलाव प्रस्तावित हो, तो आप एक्सपेरिमेंट्स का उपयोग करके लाइव ट्रैफ़िक के एक हिस्से को किसी वेरिएंट पर भेज सकते हैं और उसे व्यापक रूप से लागू करने से पहले वास्तविक नतीजे माप सकते हैं।
हम चरणों में डिप्लॉय करने की सलाह देते हैं। ट्रैफ़िक का सीमित हिस्सा अपने एजेंट को भेजें, उन बातचीत का मूल्यांकन करें और एजेंट के अपेक्षा के मुताबिक काम करने की पुष्टि होने पर उसे अतिरिक्त उपयोग मामलों, चैनलों या क्षेत्रों तक बढ़ाएँ।
संवेदनशील डेटा की सुरक्षा
एजेंट पेमेंट विवरण, स्वास्थ्य जानकारी और व्यक्तिगत पहचानकर्ताओं को संभाल सकते हैं, इसलिए यह विचार करना ज़रूरी है कि कौन-सा डेटा स्टोर किया जाता है, कहाँ किया जाता है और कितने समय के लिए।
हम ग्राहकों के डेटा की सुरक्षा के लिए कई अलग-अलग तरीके देते हैं:
- Zero Retention Mode को पात्र सेवाओं के लिए सक्षम किया जा सकता है, ताकि कुछ प्रकार का डेटा रिटेन न हो। इसे सख्त नियामक परिवेशों के लिए डिज़ाइन किया गया है।
- कन्वर्सेशन हिस्ट्री रिडैक्शन कॉल के बाद संवेदनशील एंटिटीज़ हटा देता है और उन्हें टेक्स्ट में प्लेसहोल्डर्स तथा ऑडियो में बीप्स से बदल देता है—व्यक्तिगत एंटिटी प्रकार तक।
- कॉन्फ़िगर करने योग्य रिटेंशन स्टोरेज अवधि को आपकी नियामक आवश्यकताओं के अनुरूप बनाता है।
- डेटा रेज़िडेंसी प्रोसेसिंग को आवश्यक अधिकार-क्षेत्र के भीतर रखती है।
- प्राइवेट डिप्लॉयमेंट्स (VPC) अत्यधिक संवेदनशील वर्कलोड्स के लिए एनवायरनमेंट को अलग रखते हैं।
- एन्क्रिप्शन ट्रांज़िट और स्टोरेज, दोनों स्थितियों में डेटा की सुरक्षा करता है।
प्लेटफ़ॉर्म-स्तरीय सुरक्षा उपाय और बाहरी सत्यापन
ऊपर बताई गई हर चीज़ हमारे व्यापक प्लेटफ़ॉर्म-स्तरीय सुरक्षा उपायों पर आधारित है—एक व्यापक प्रोग्राम, जिसमें कंटेंट प्रोवेनेंस, दुरुपयोग का पता लगाना, निषिद्ध उपयोगों को लागू करना और मॉडल रेड-टीमिंग शामिल है। हमारे सेफ़्टी पार्टनरशिप प्रोग्राम के ज़रिए हम AI सुरक्षा के क्षेत्र में अग्रणी कंपनियों के साथ भी काम करते हैं और उनके प्रोडक्ट्स व उभरते उद्योग मानकों में योगदान देते हैं।
हम अपने तरीके को स्वतंत्र समीक्षा के लिए भी प्रस्तुत करते हैं, जिसमें SOC 2 Type II, ISO 27001 और GDPR जैसे सामान्य सुरक्षा व प्राइवेसी मानक, साथ ही पेमेंट प्रोसेसिंग के लिए PCI DSS Level 1 और अमेरिकी हेल्थकेयर के लिए HIPAA जैसे इंडस्ट्री और उपयोग-केस-विशिष्ट सर्टिफ़िकेशन शामिल हैं। अधिक जानकारी के लिए हमारा ट्रस्ट सेंटर देखें।
हम ISO 42001 जैसे नए, AI-नेटिव मानकों का भी पालन करते हैं, जो AI मैनेजमेंट सिस्टम्स को नियंत्रित करता है, और AIUC-1 का भी, जिसके तहत AI एजेंटों को स्वतंत्र मूल्यांकनकर्ताओं के तिमाही प्रतिकूल सिम्युलेशंस का सामना करने में सक्षम होना चाहिए। AIUC-1 के पीछे की यही क्षमताएँ उद्योग की कुछ पहली एजेंट इंश्योरेंस पॉलिसीज़ तक पहुँच भी देती हैं।
बड़े या जटिल रोलआउट्स के लिए, हमारे Forward Deployed Engineers आपकी टीम के साथ मिलकर कॉन्फ़िगरेशन, गार्डरेल्स, टेस्टिंग, मॉनिटरिंग और रोलआउट स्ट्रैटेजी समेत आपकी एजेंट रणनीति डिज़ाइन और लागू करते हैं।
निष्कर्ष
ElevenAgents में सुरक्षा के लिए हमारा तरीका बहुस्तरीय है, जिसमें हर तत्व दूसरे को मज़बूत बनाता है:
- एजेंट कॉन्फ़िगरेशन: सिस्टम प्रॉम्प्ट्स, वर्कफ़्लोज़ और प्रक्रियाएँ जो व्यवहार को आकार देती हैं, और सबसे संवेदनशील कार्रवाइयों को टूल कॉल्स के पीछे रखती हैं।
- गार्डरेल्स: हर चरण पर स्वतंत्र जाँच: इनपुट पर मैनिपुलेशन डिटेक्शन, निर्णय पर Focus और आउटपुट पर कंटेंट व कस्टम वैलिडेटर, साथ में कॉन्फ़िगर करने योग्य एग्ज़िट स्ट्रैटेजीज़।
- टेस्टिंग: लॉन्च से पहले प्रतिकूल सिम्युलेशंस, रिपीट रन, चैनल-विशिष्ट टेस्ट और रेड-टीमिंग।
- मॉनिटरिंग: चरणबद्ध रोलआउट, फिर लगातार मूल्यांकन, खोजे जा सकने वाले लॉग्स और ट्रांसक्रिप्ट्स, तथा लॉन्च के बाद फ़ीडबैक लूप।
- डेटा सुरक्षा: रिडैक्शन, Zero Retention Mode, कॉन्फ़िगर करने योग्य रिटेंशन, डेटा रेज़िडेंसी, प्राइवेट (VPC) डिप्लॉयमेंट्स और एन्क्रिप्शन।
- बाहरी सत्यापन: सर्टिफ़िकेशन, AIUC-1 की स्वतंत्र प्रतिकूल टेस्टिंग, एजेंट इंश्योरेंस, रेड-टीमिंग और विशेषज्ञ सहायता।