

Okta SAML SSO
将 Okta 配置为 ElevenLabs SSO 的 SAML 身份提供商。
Okta SAML SSO 支持工作区成员通过 Okta SAML 2.0 应用集成登录 ElevenLabs。
SSO 仅适用于企业版工作区。只有工作区管理员可以配置 SSO 设置。
ElevenLabs 支持由服务提供商(SP)发起的 SAML SSO。要开始登录,请使用
https://elevenlabs.io/app/sign-in?use_sso=true。你可以添加 email=user@example.com 作为查询
参数,预填邮箱字段。
前提条件
- 一个企业版 ElevenLabs 工作区。
- ElevenLabs 中的工作区管理员权限。
- Okta 中的管理员权限。
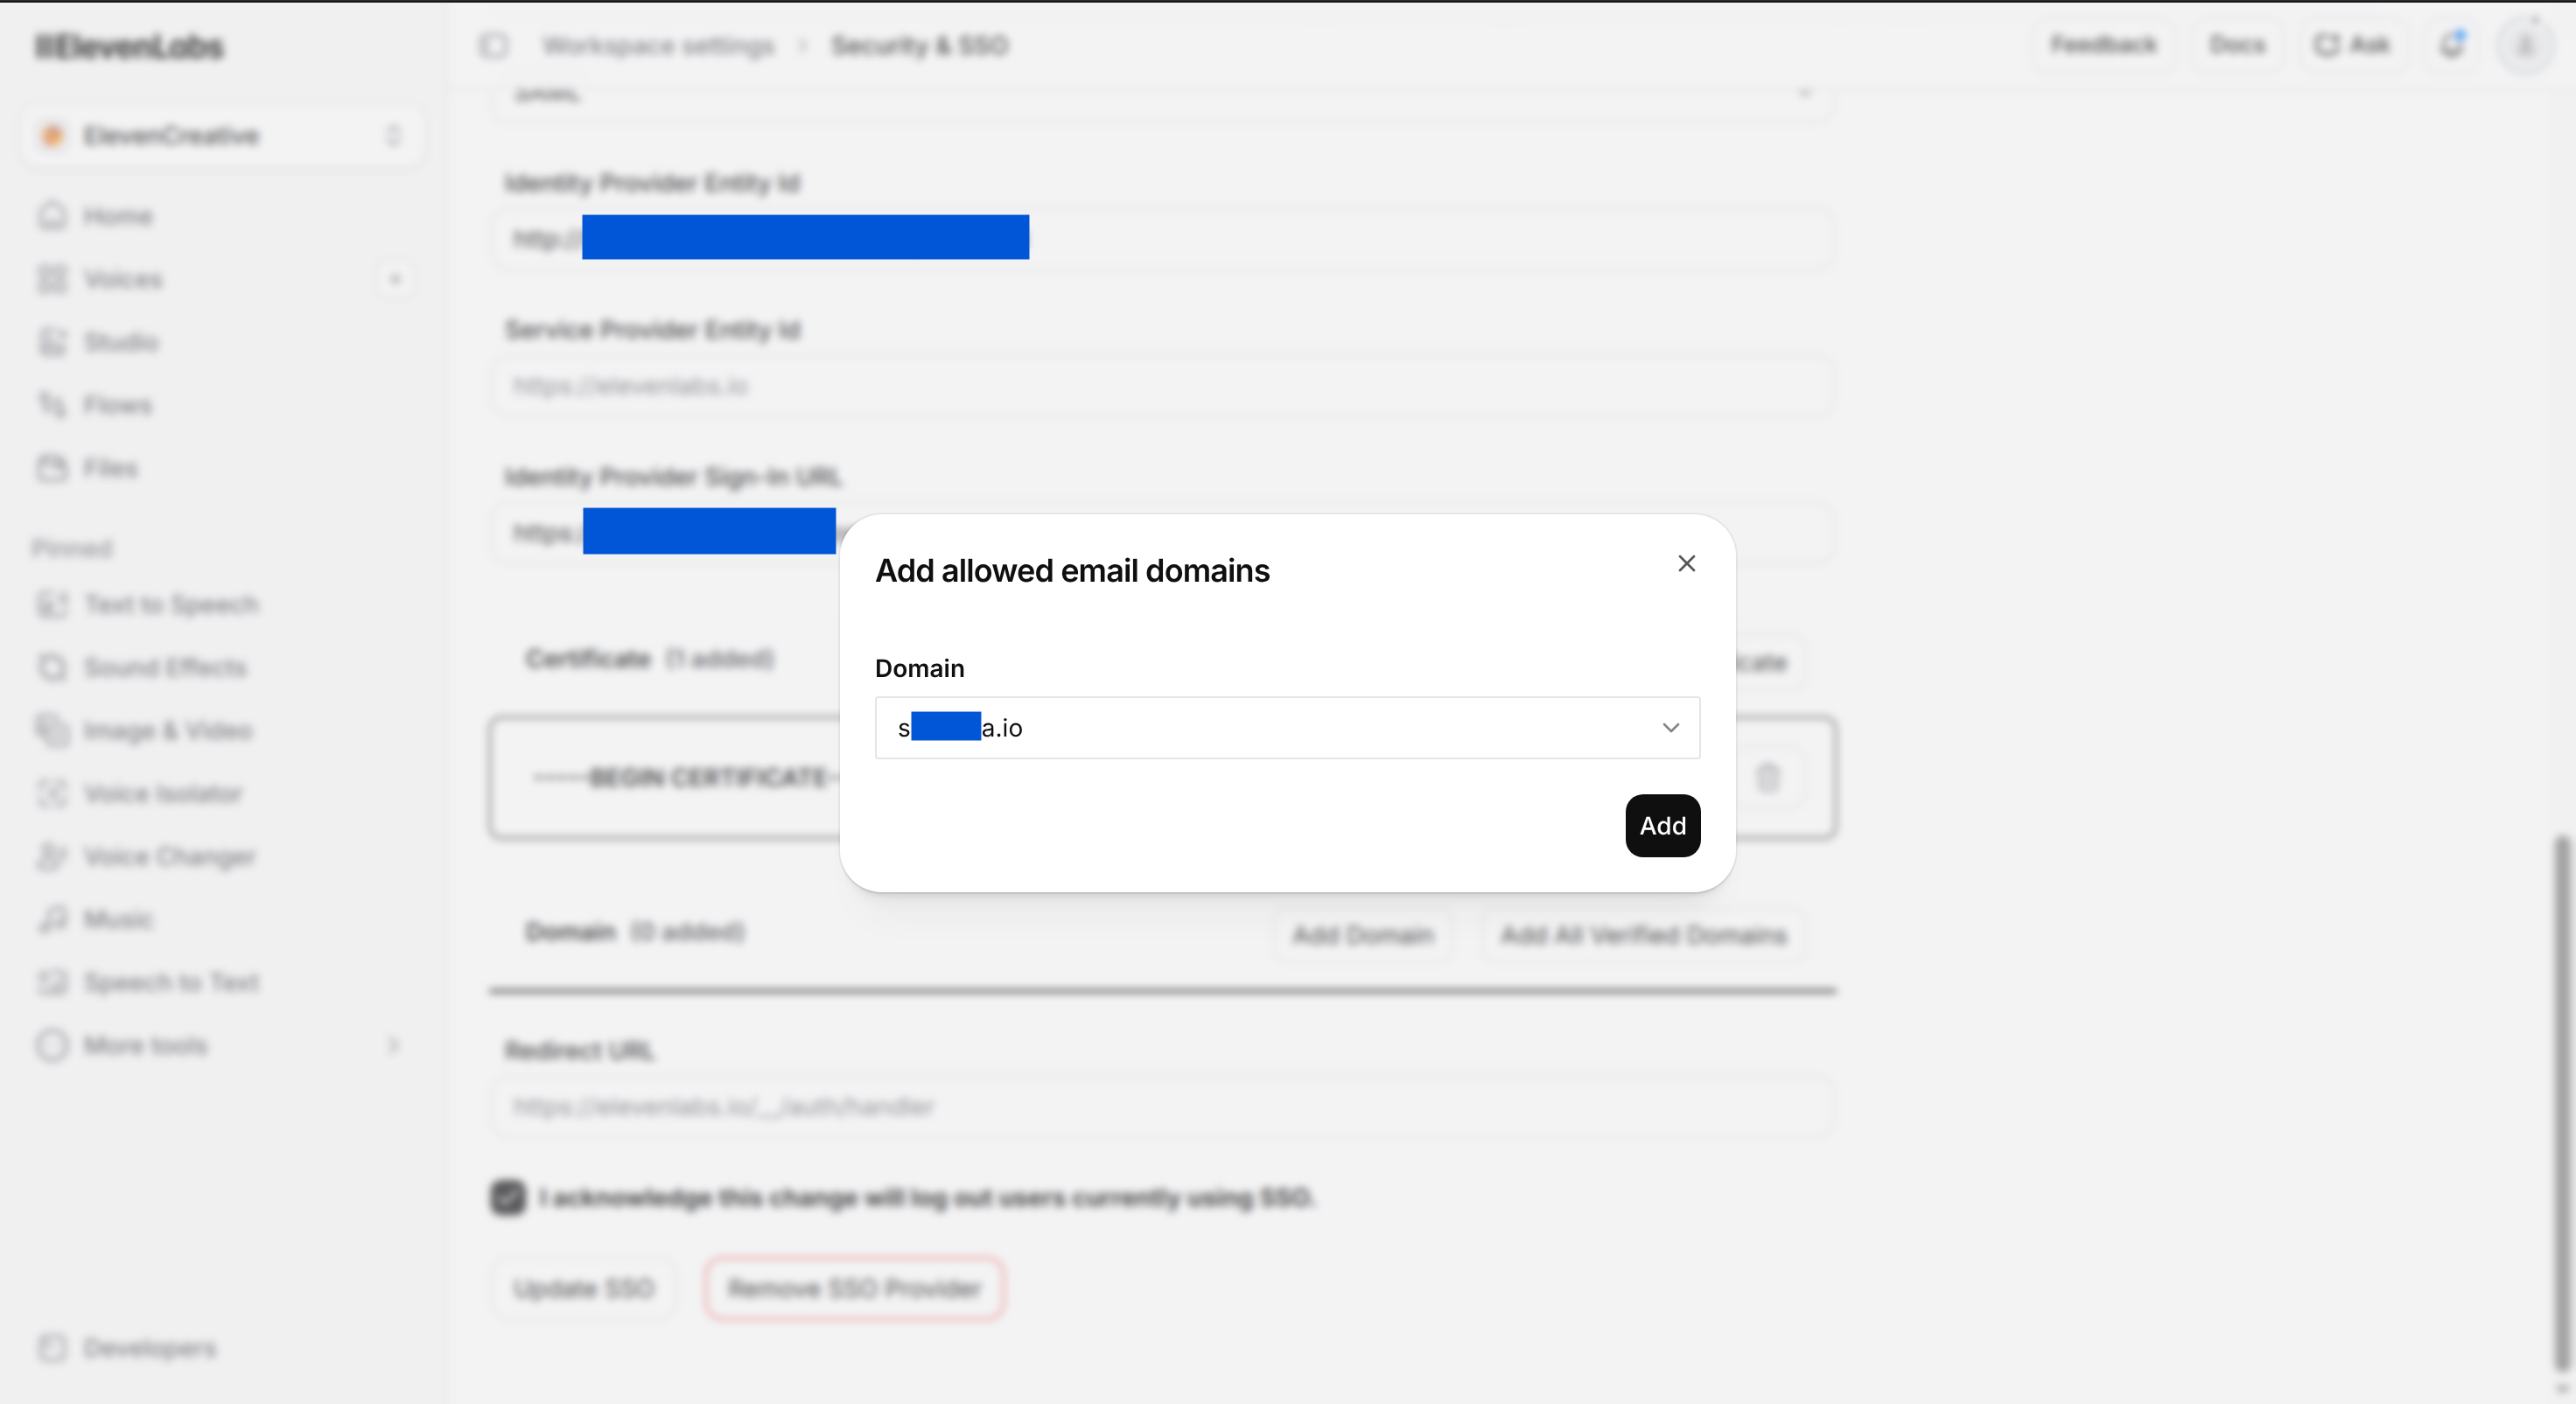
- 将通过 Okta 登录的用户,需在 ElevenLabs 中拥有已验证的邮箱域名。
设置 Okta SAML SSO
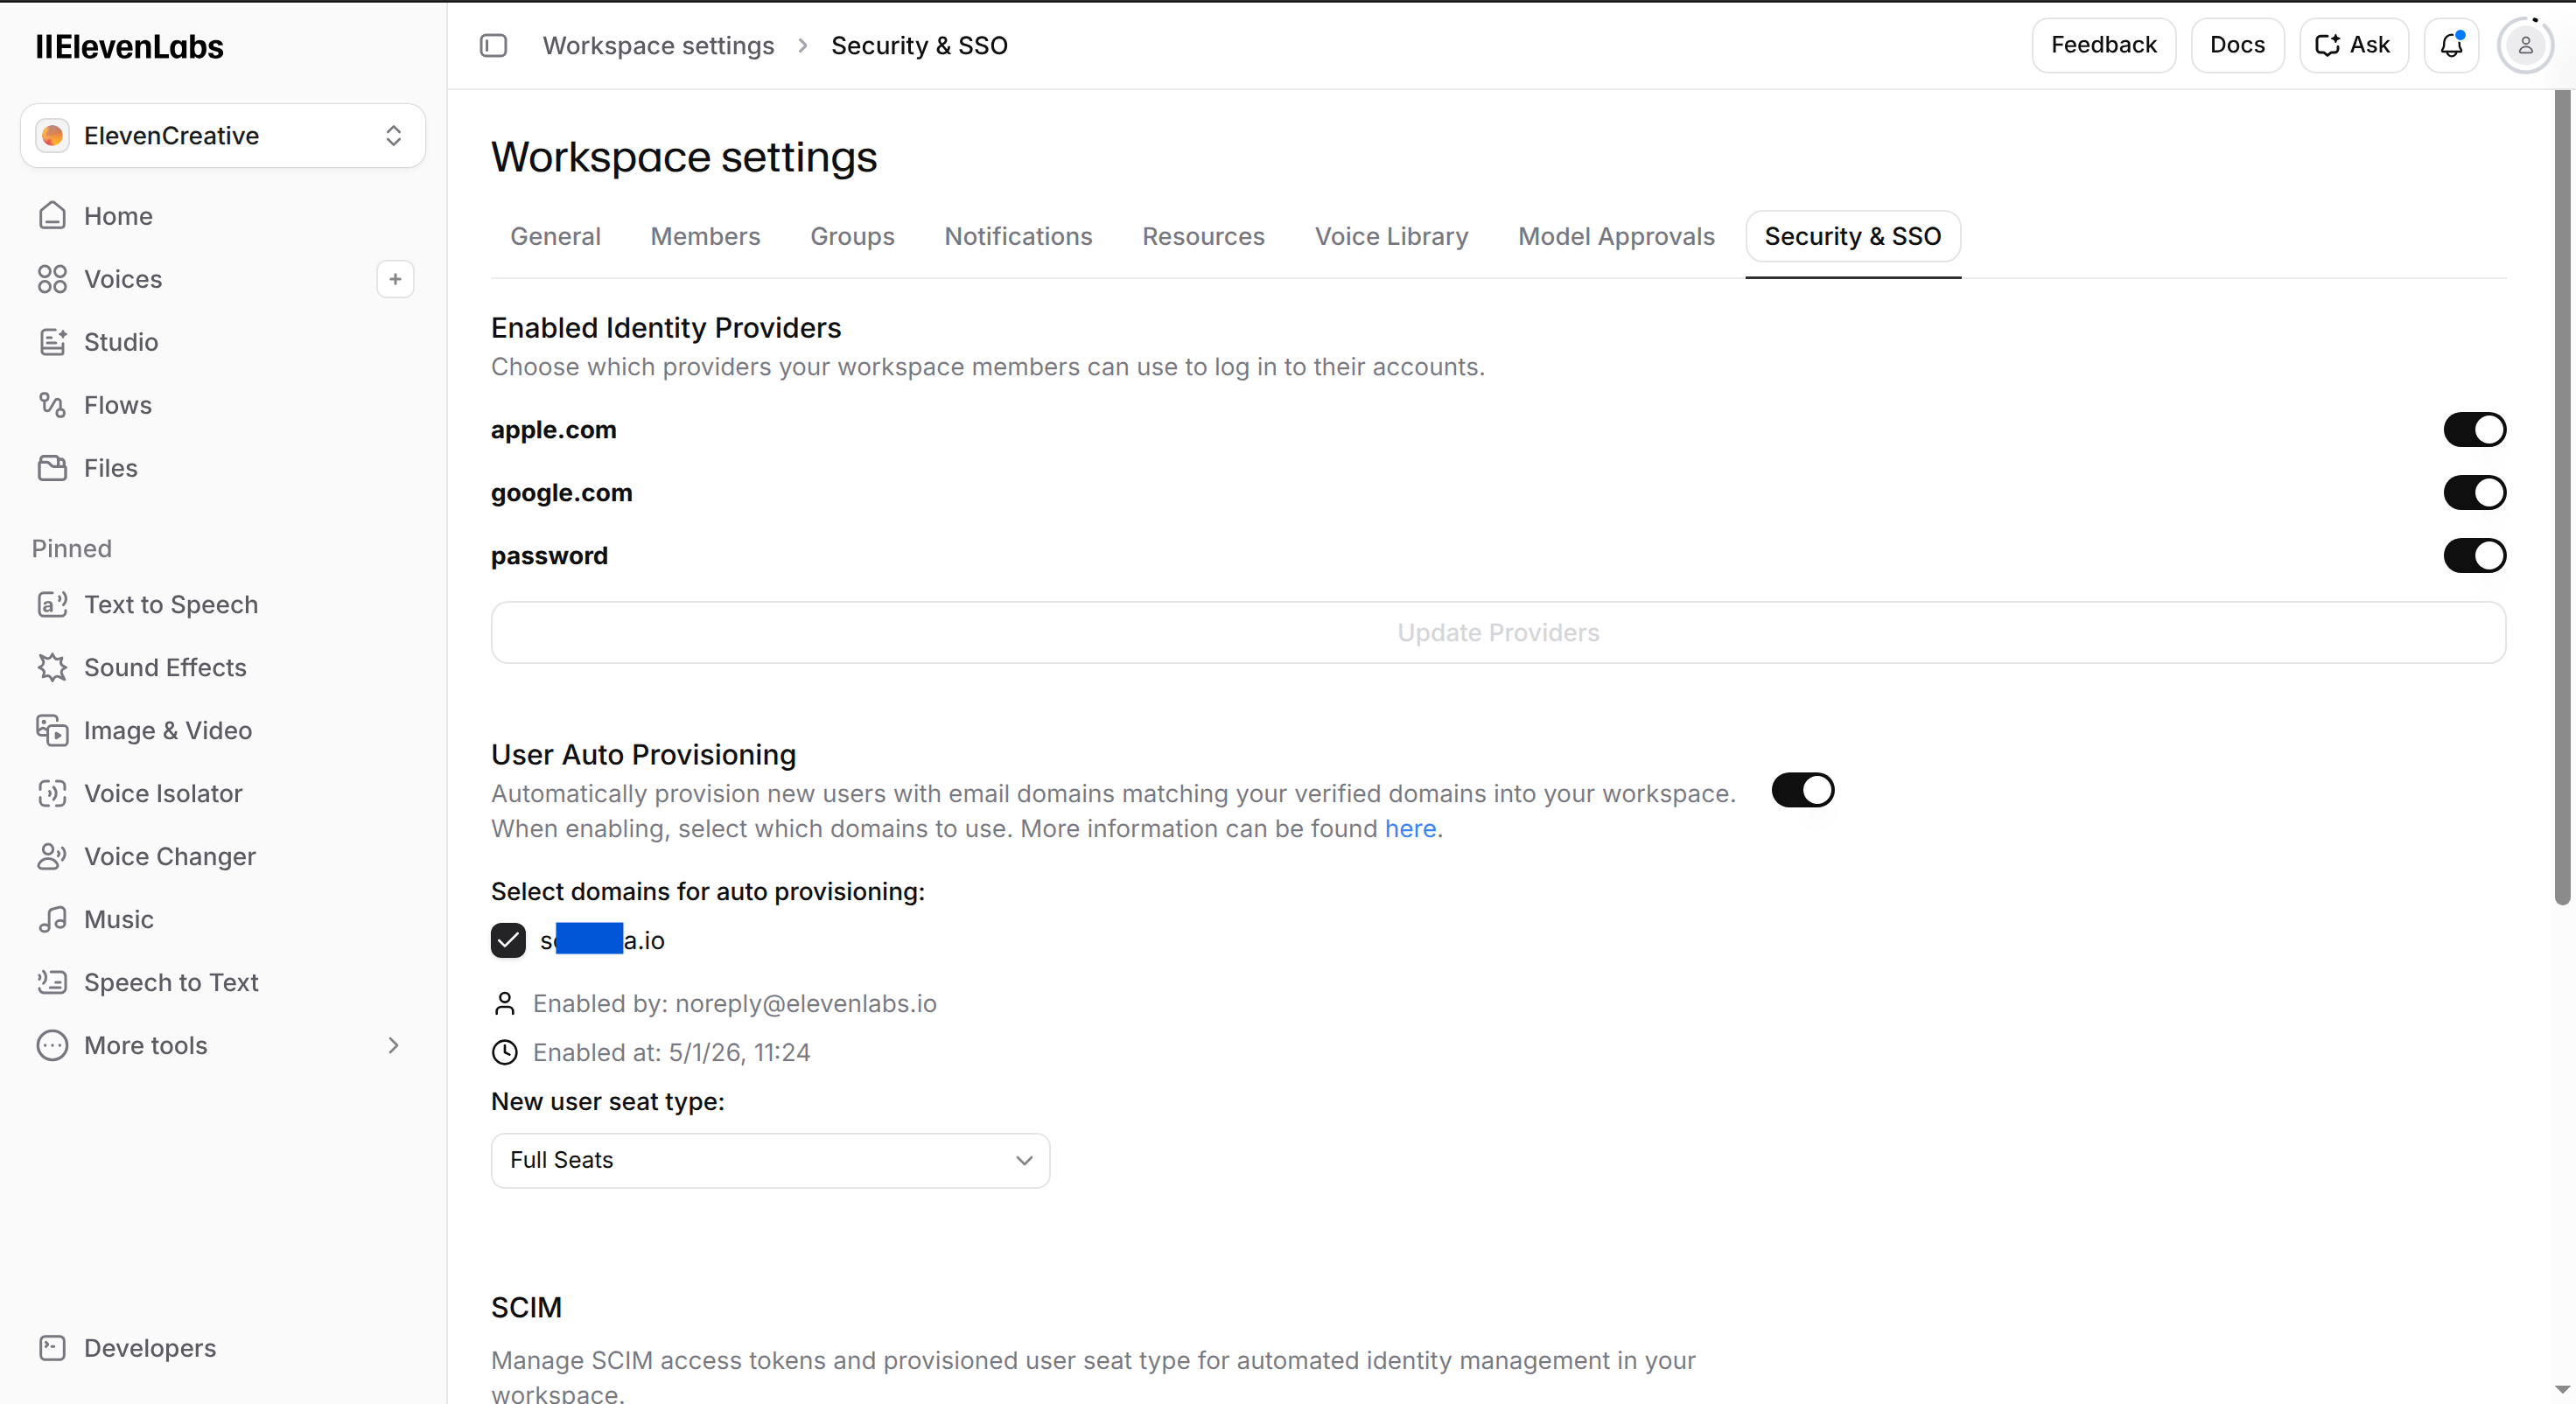
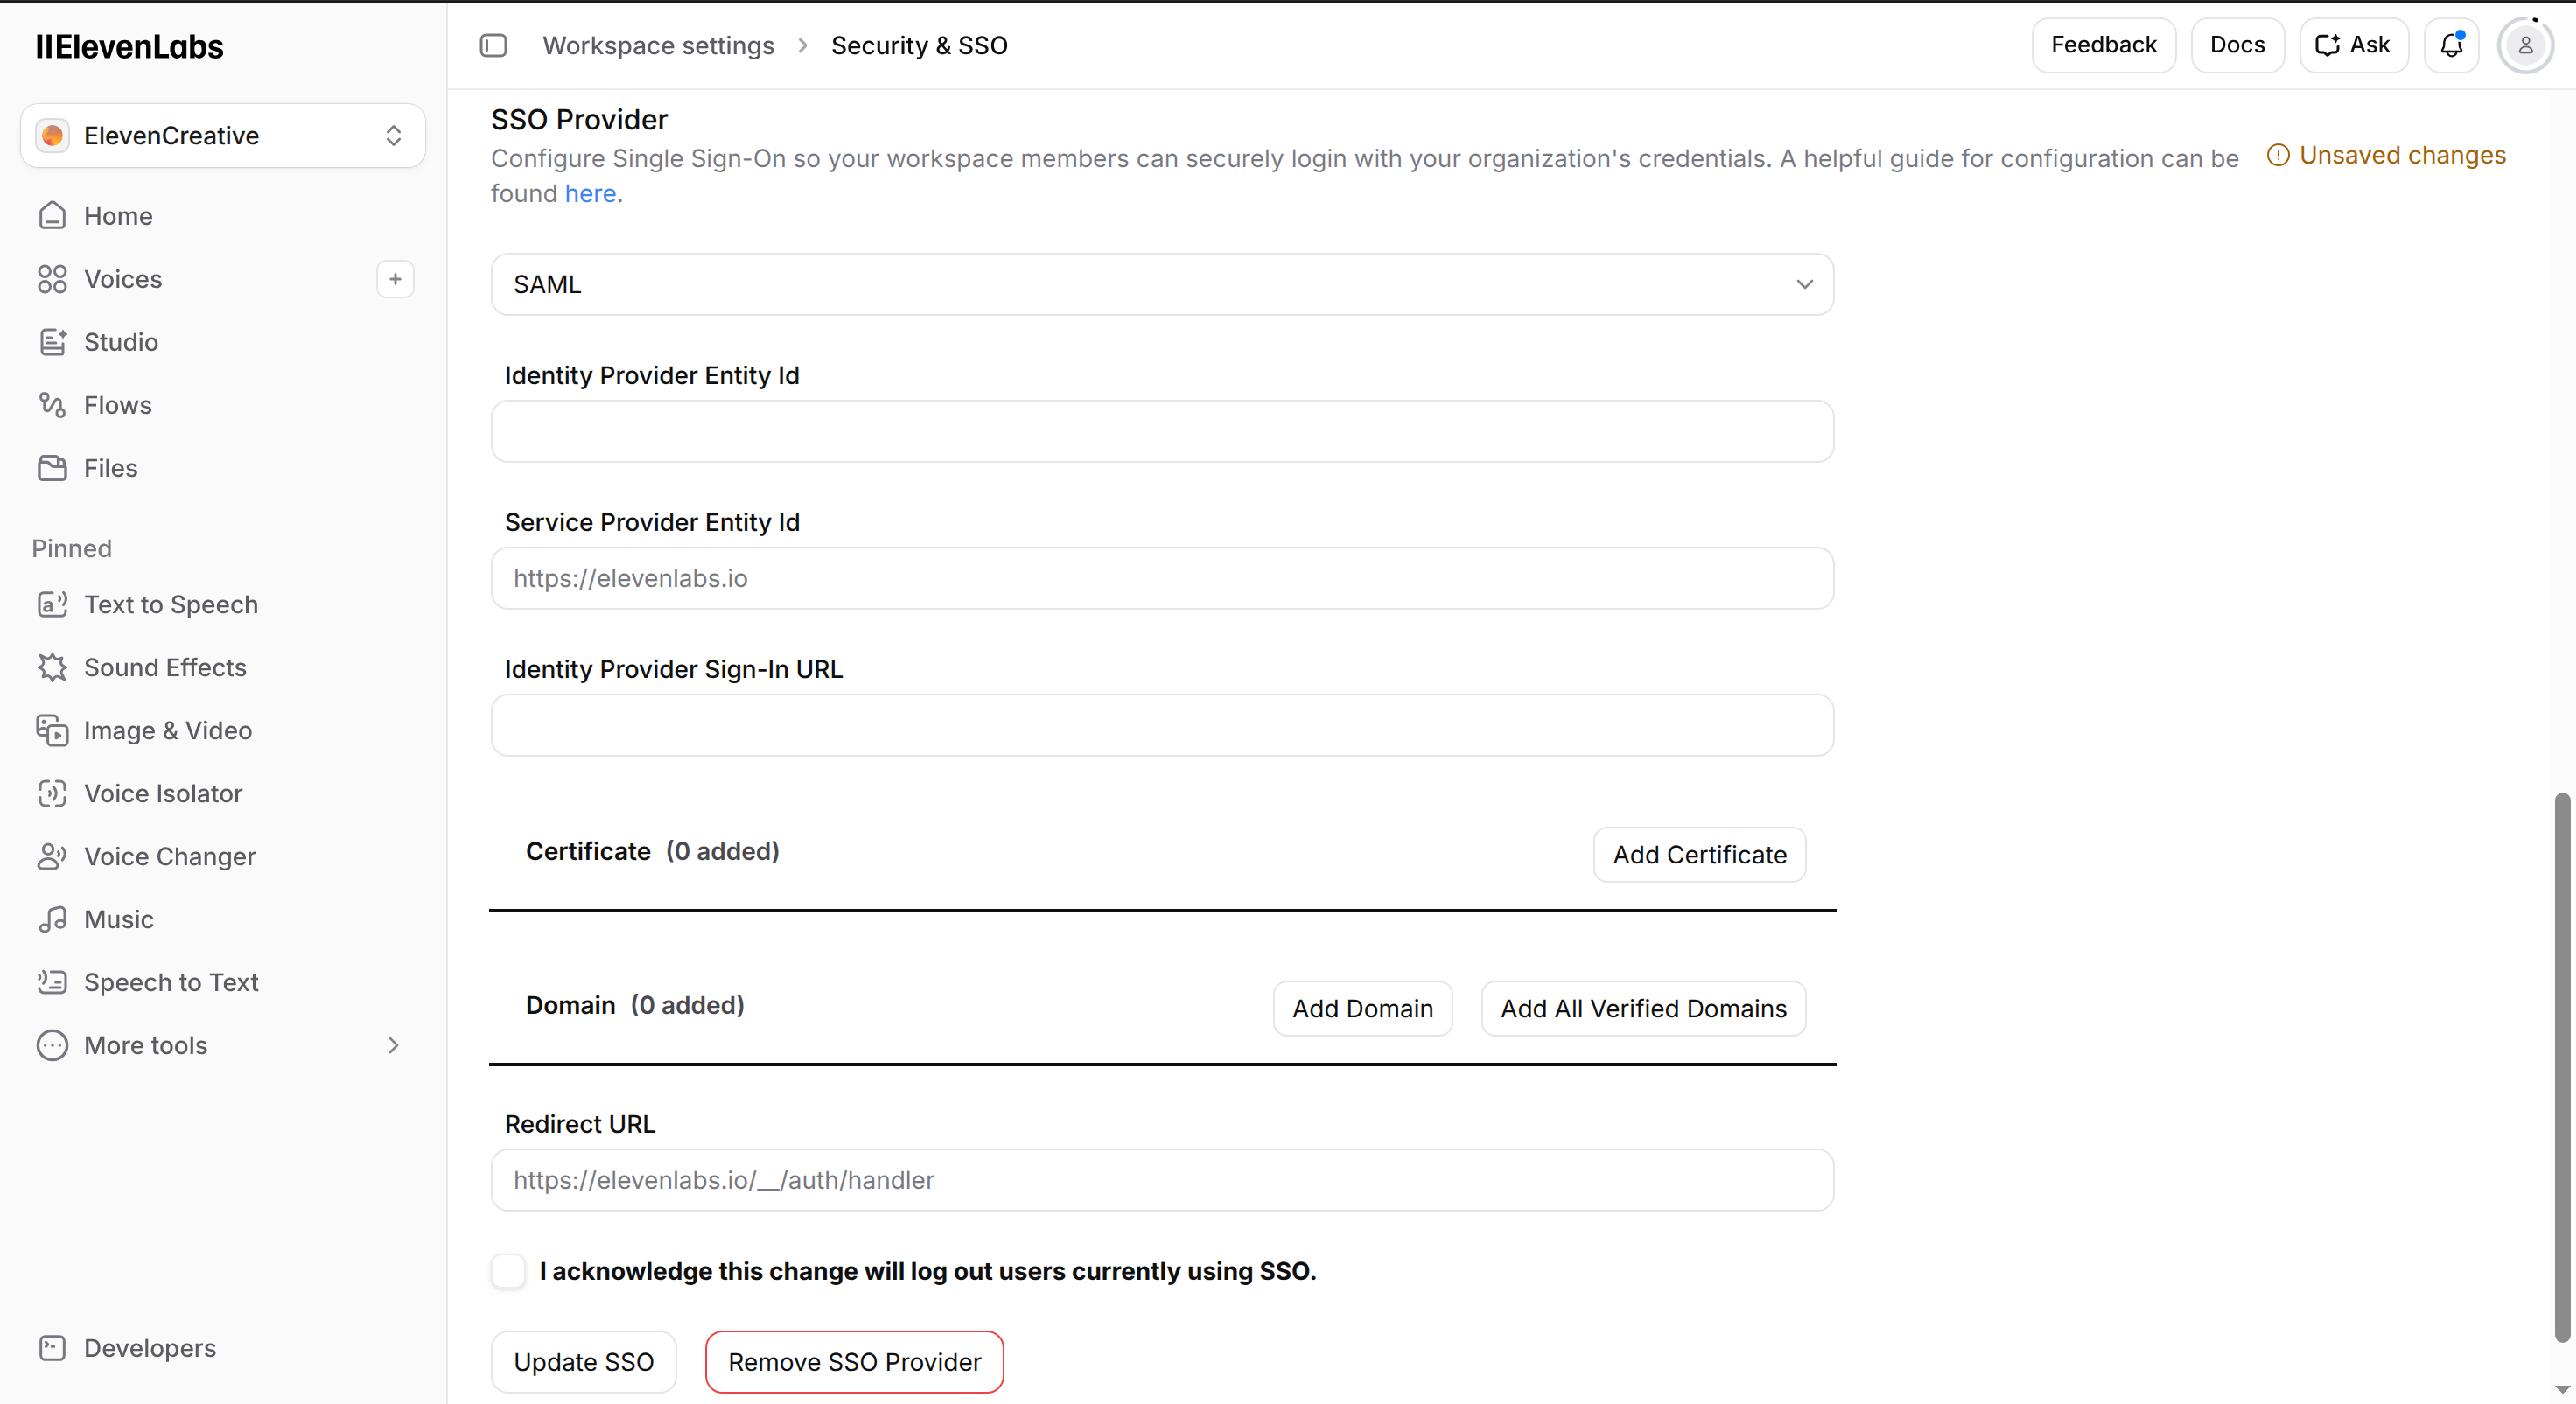
创建 Okta 应用集成
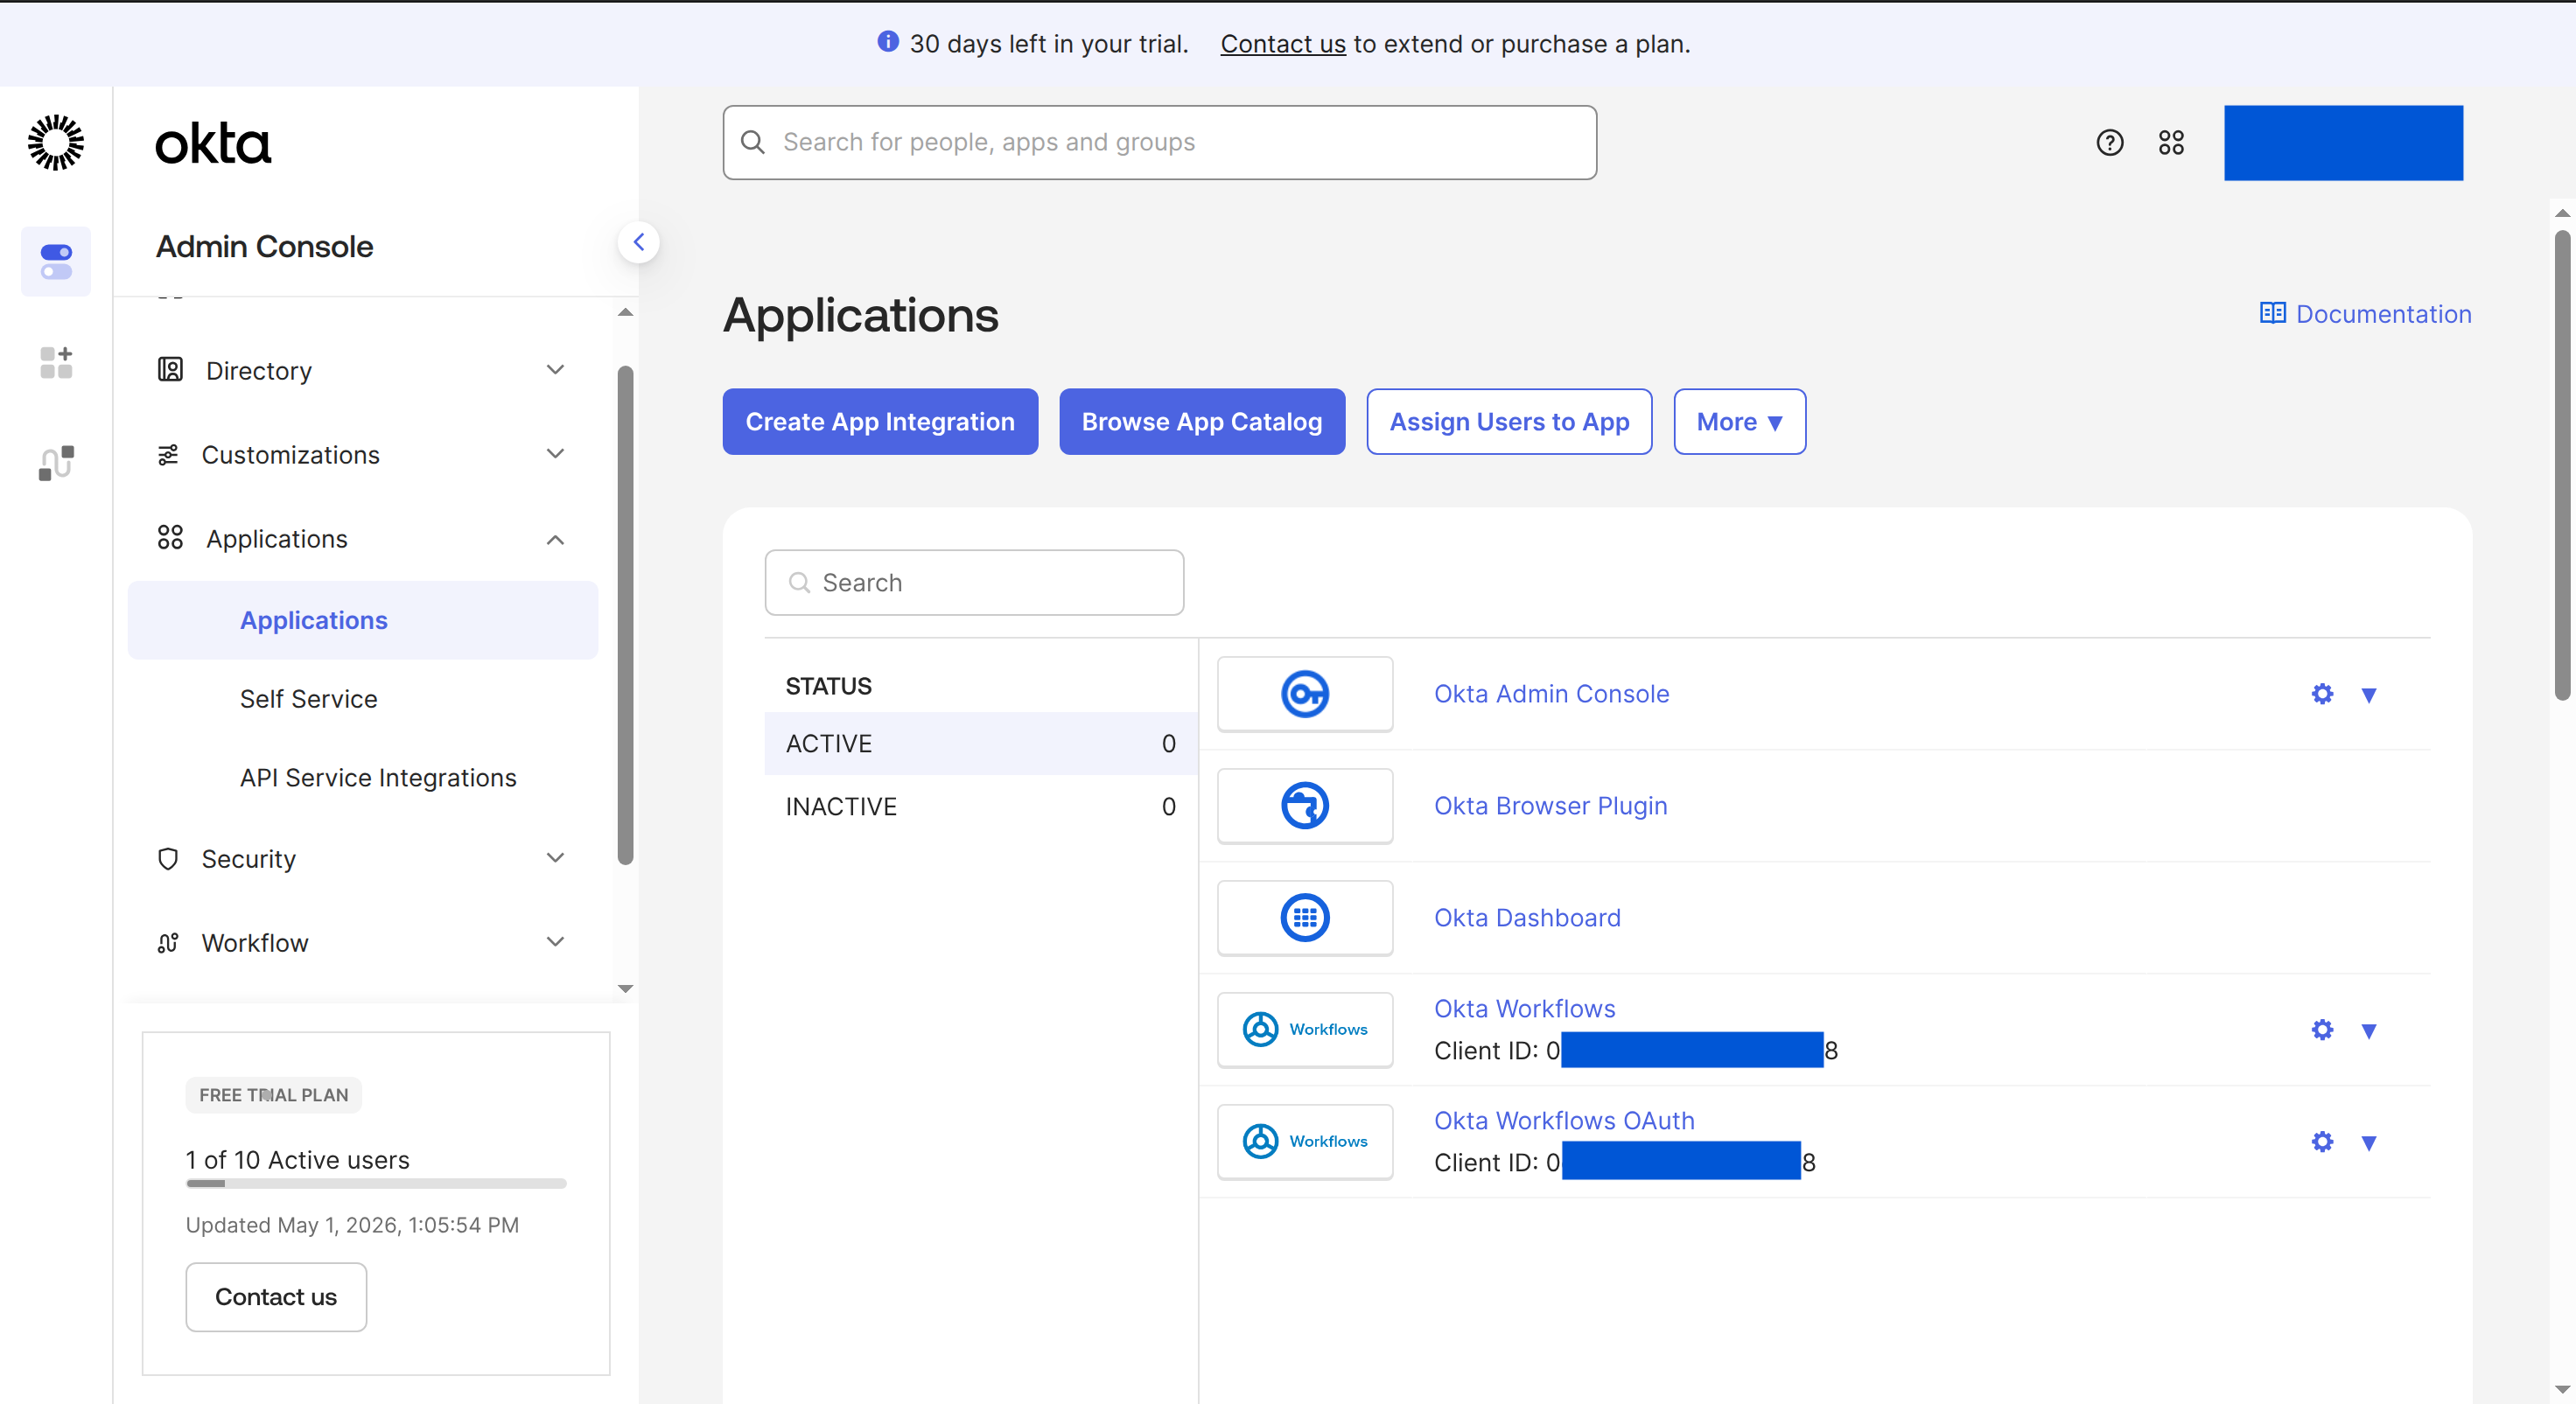
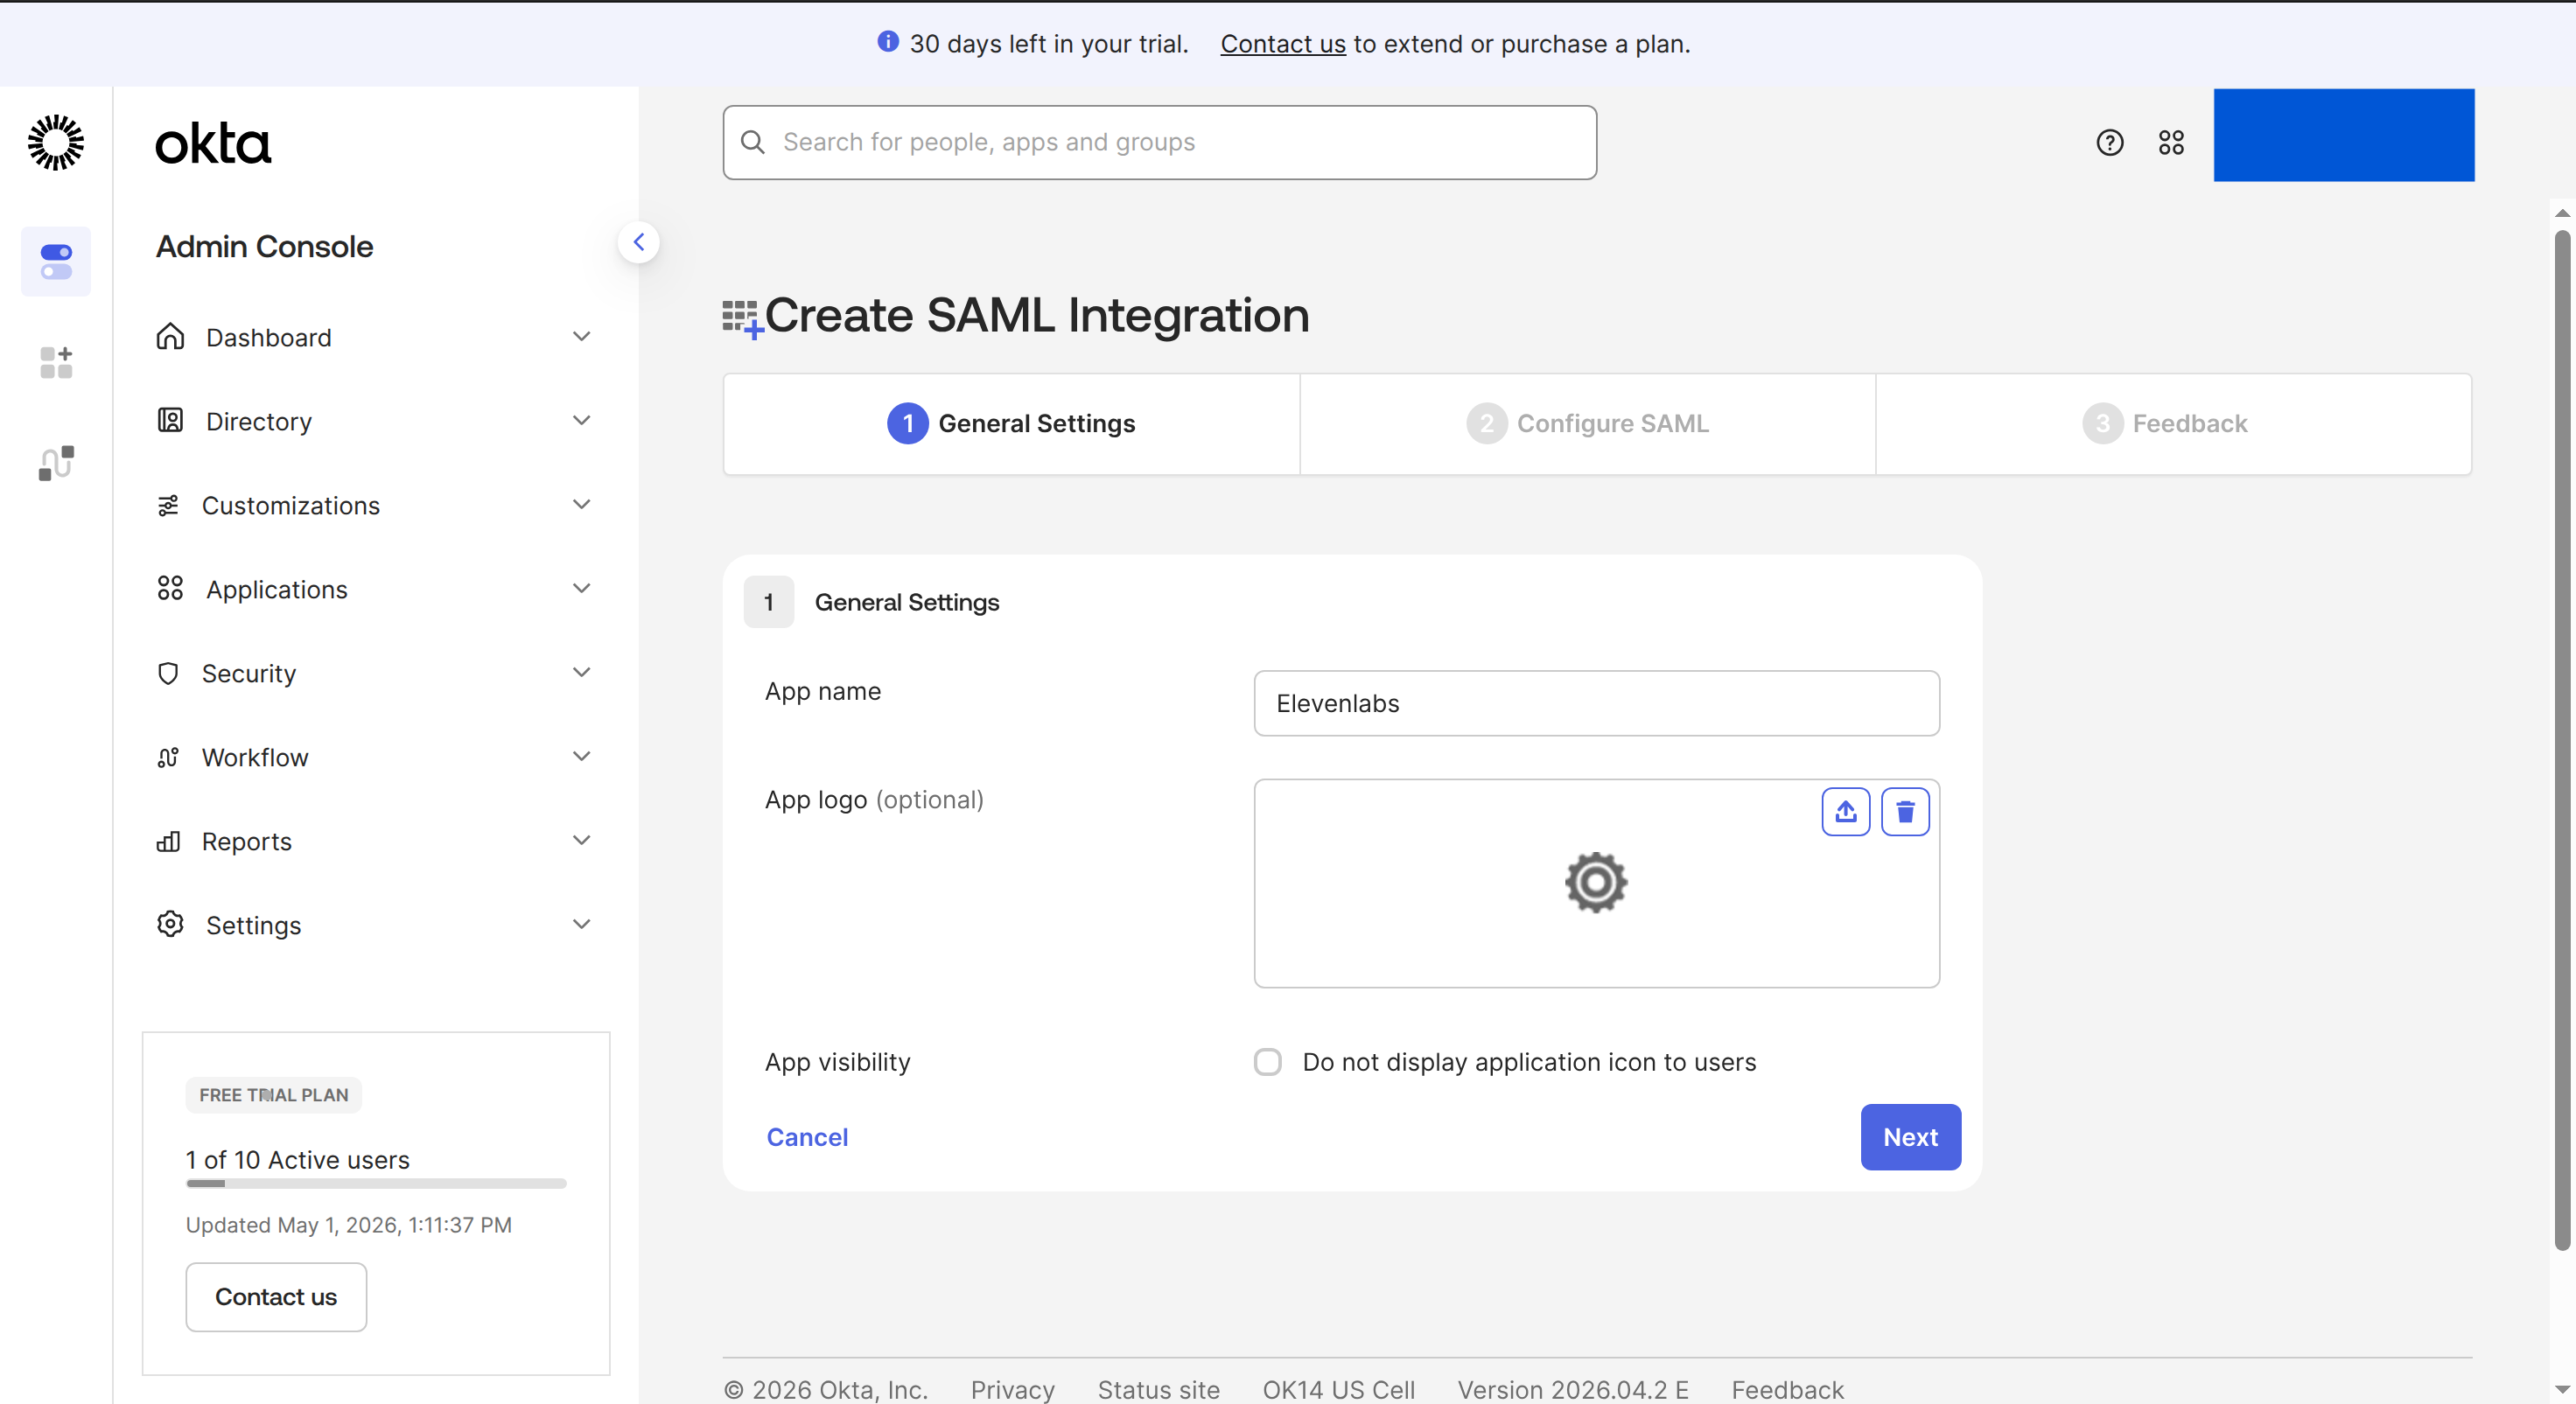
在 Okta 管理控制台中,前往 Applications > Applications,然后点击 **Create App Integration **。
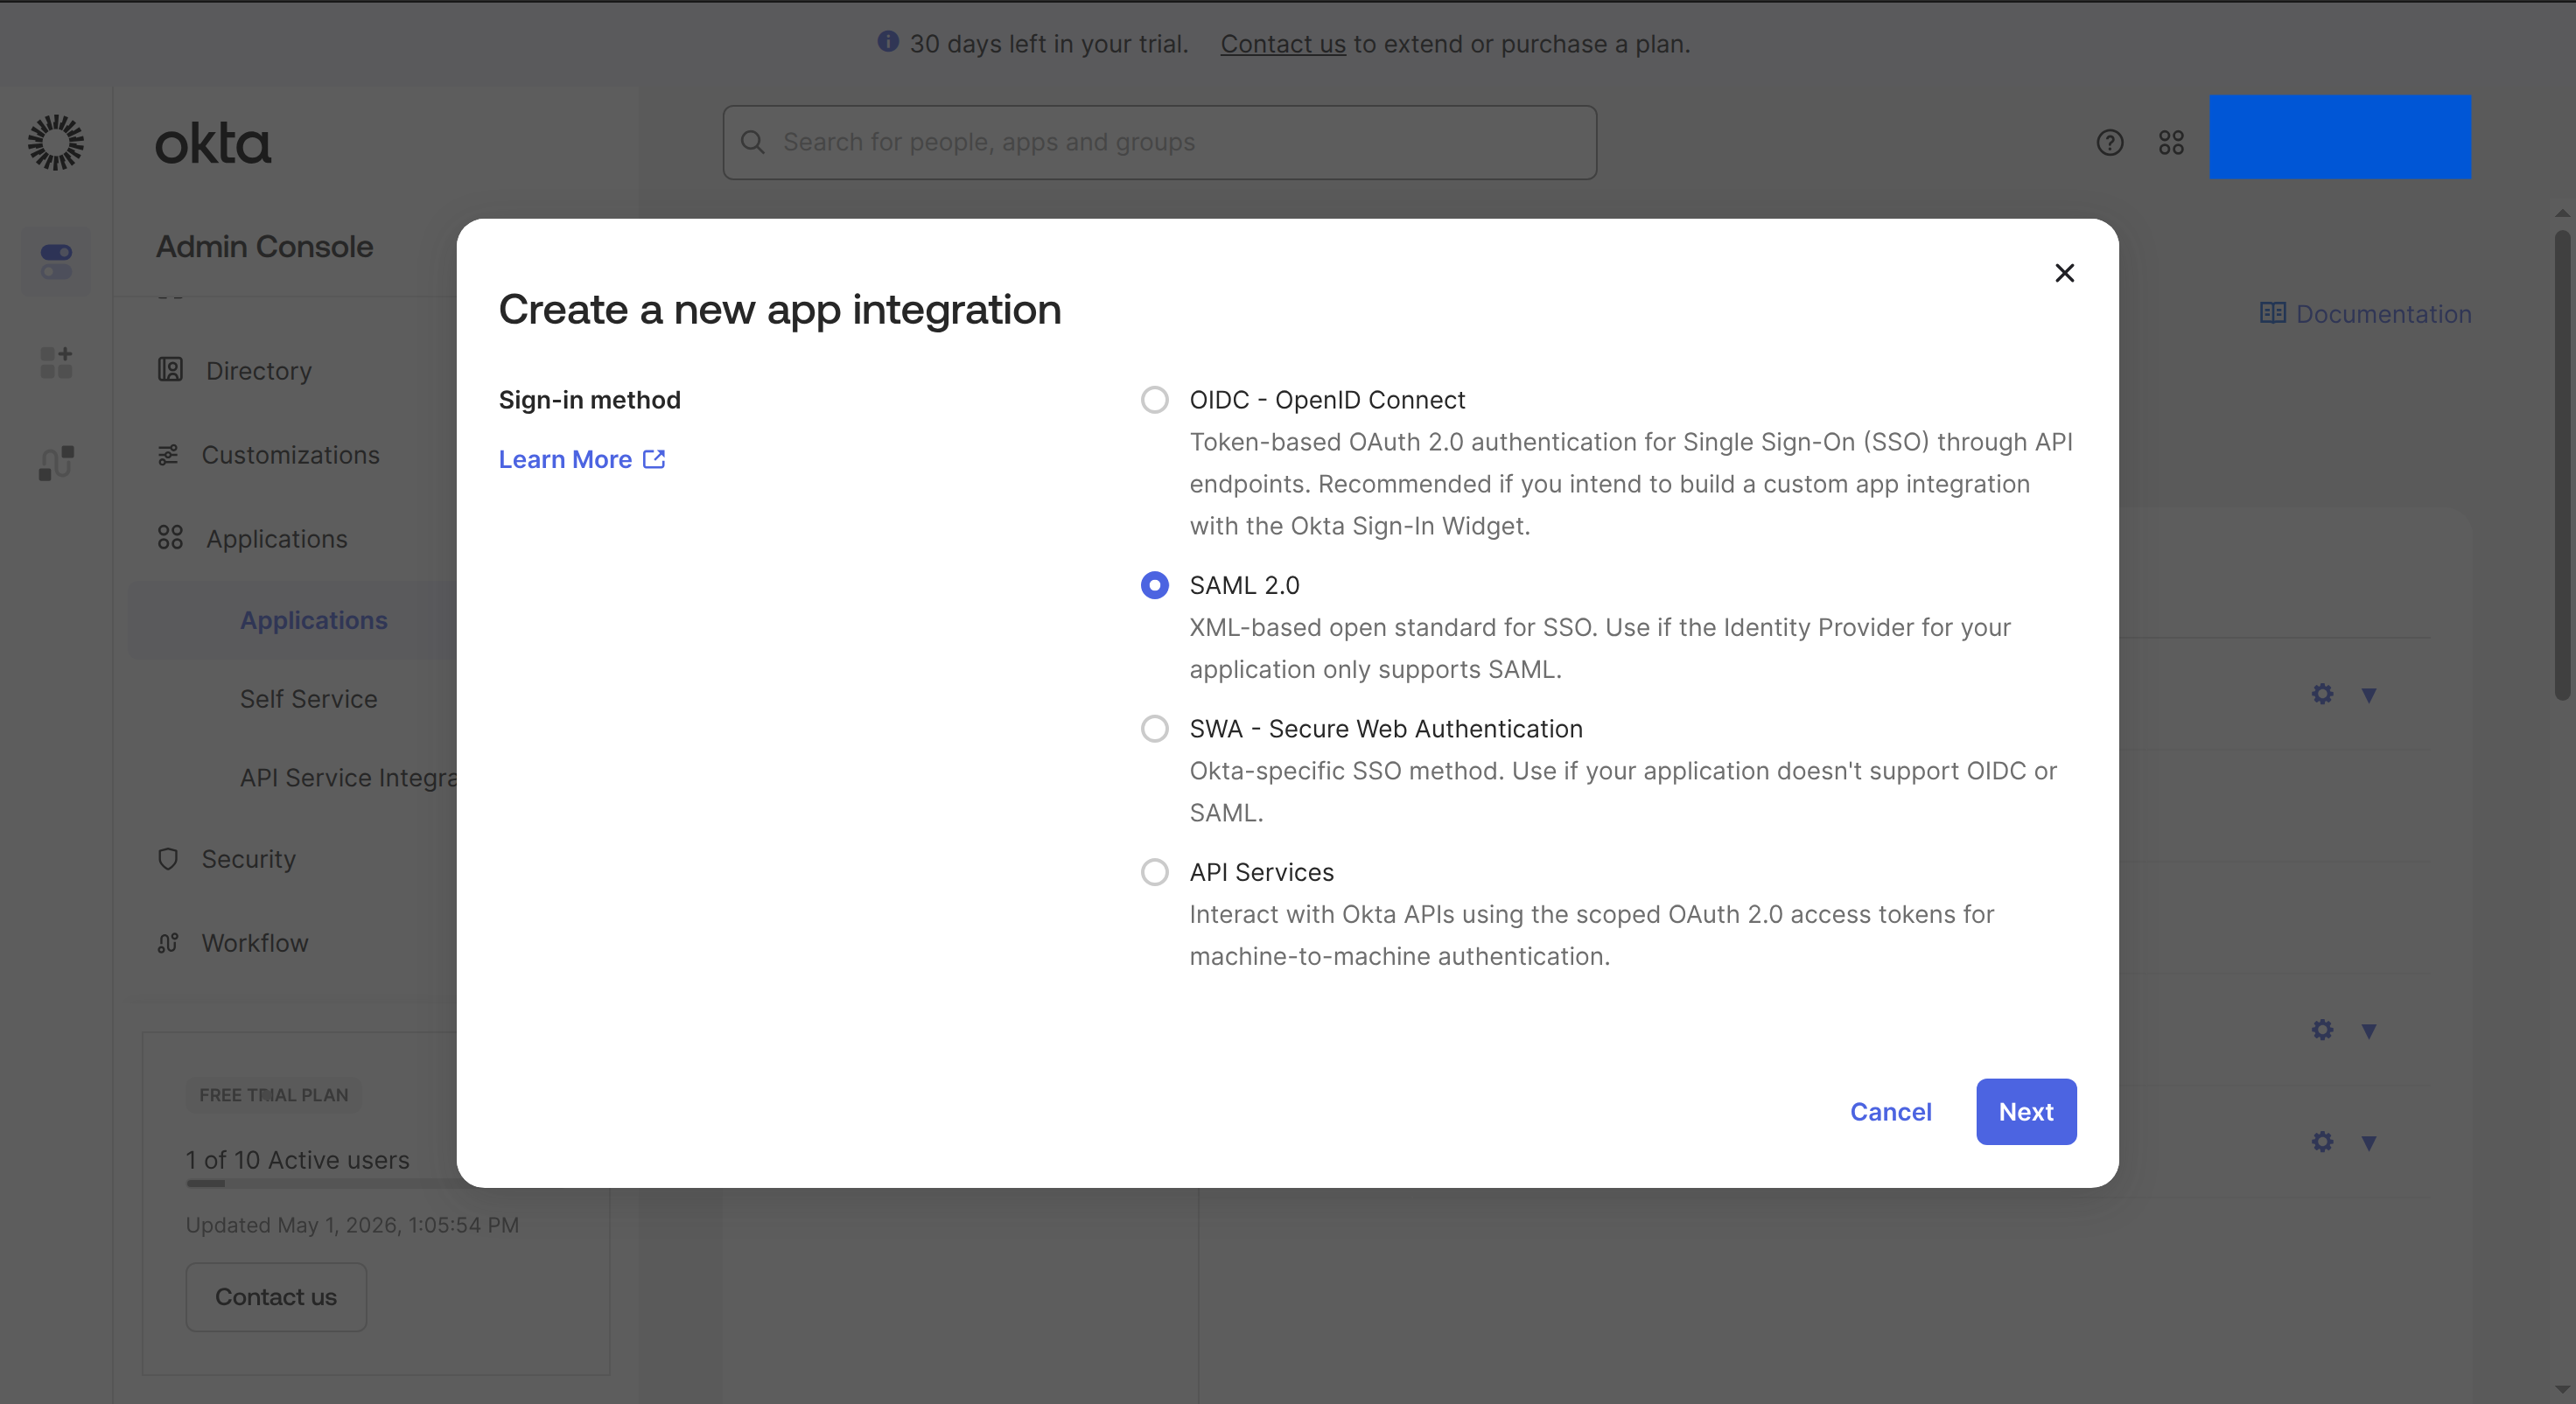
选择 SAML 2.0,然后点击 Next。
在 Okta 中配置 SAML 设置
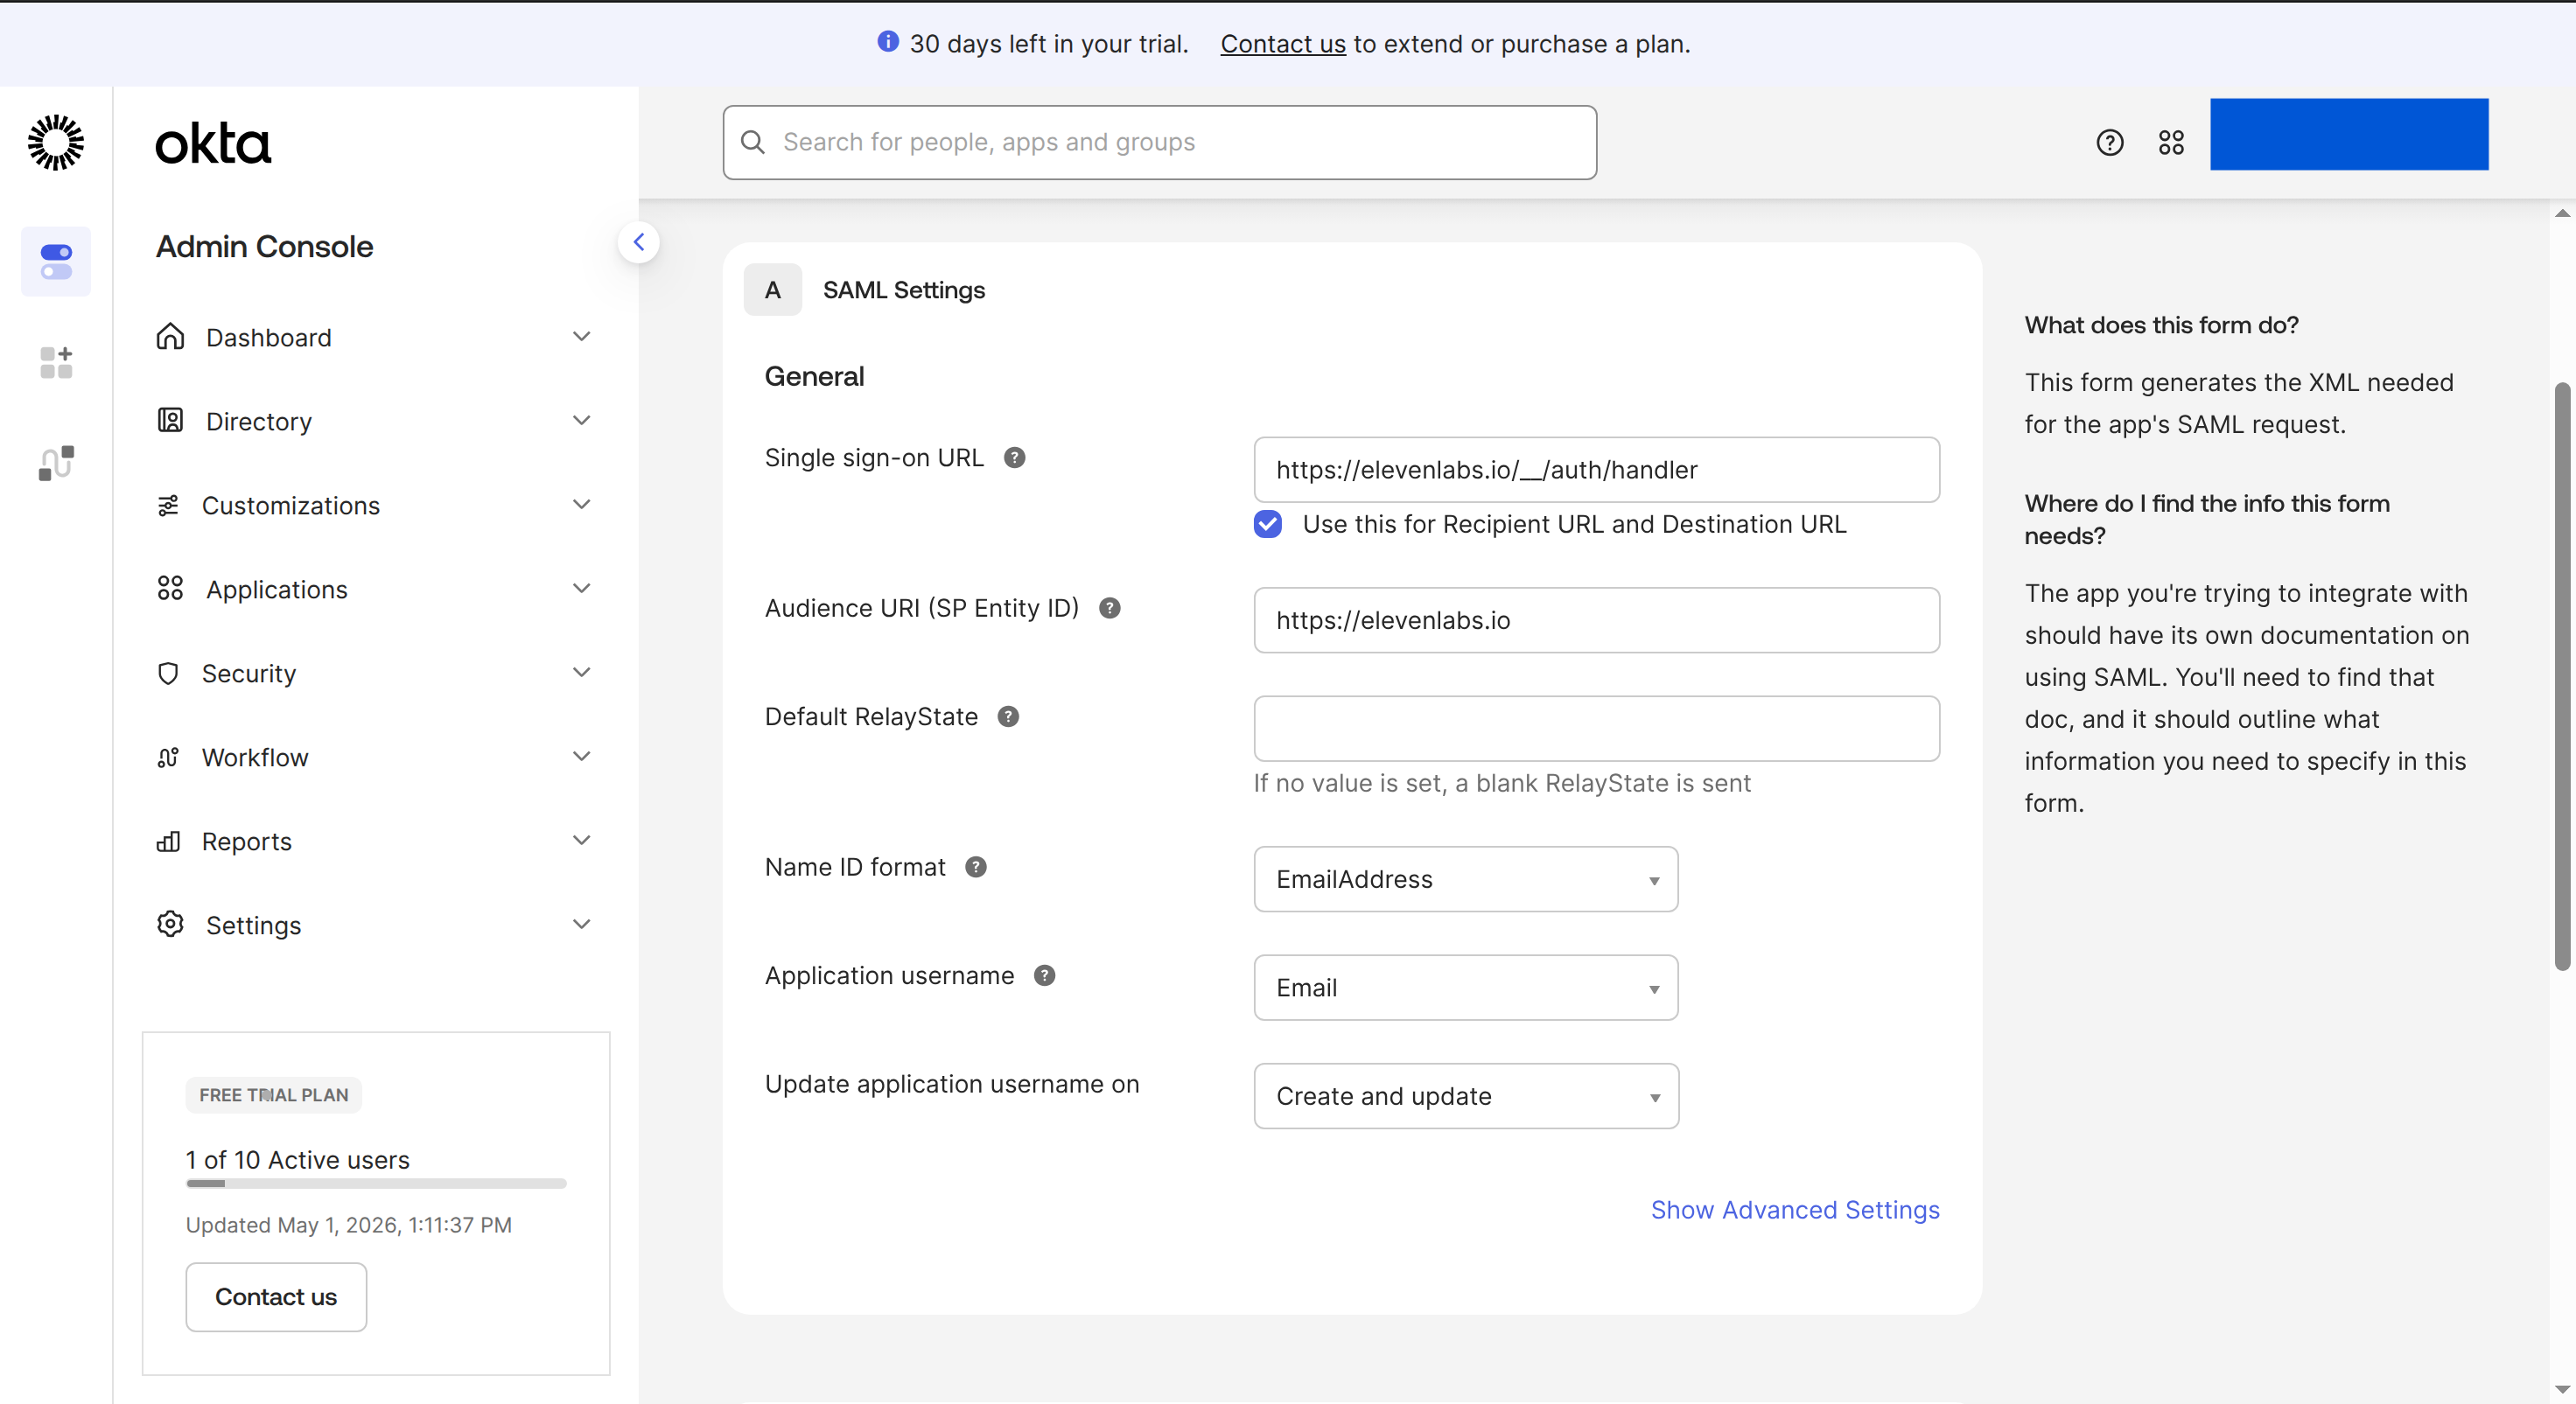
在 SAML Settings 中,使用 ElevenLabs 的值配置应用:
- 将 Single sign-on URL 设置为 ElevenLabs 的 Redirect URL。
- 选择 Use this for Recipient URL and Destination URL。
- 将 Audience URI (SP Entity ID) 设置为 ElevenLabs 的 Service Provider Entity Id。
- 将 Name ID format 设置为 EmailAddress。
- 将 Application username 设置为 Email。
将 Okta 证书添加到 ElevenLabs
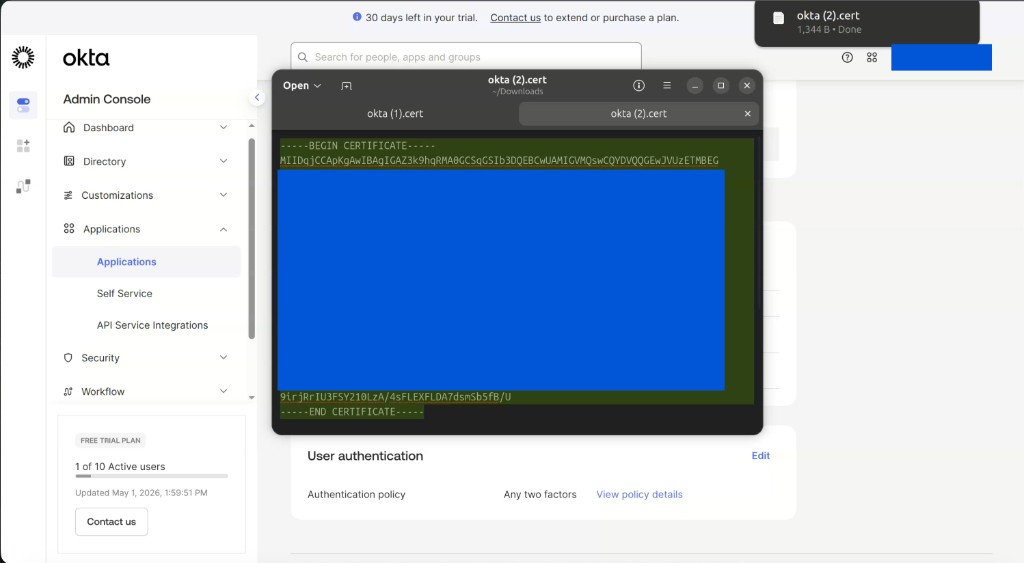
在 Okta 中,打开 SAML Signing Certificates,然后针对有效证书使用 Actions > Download certificate。
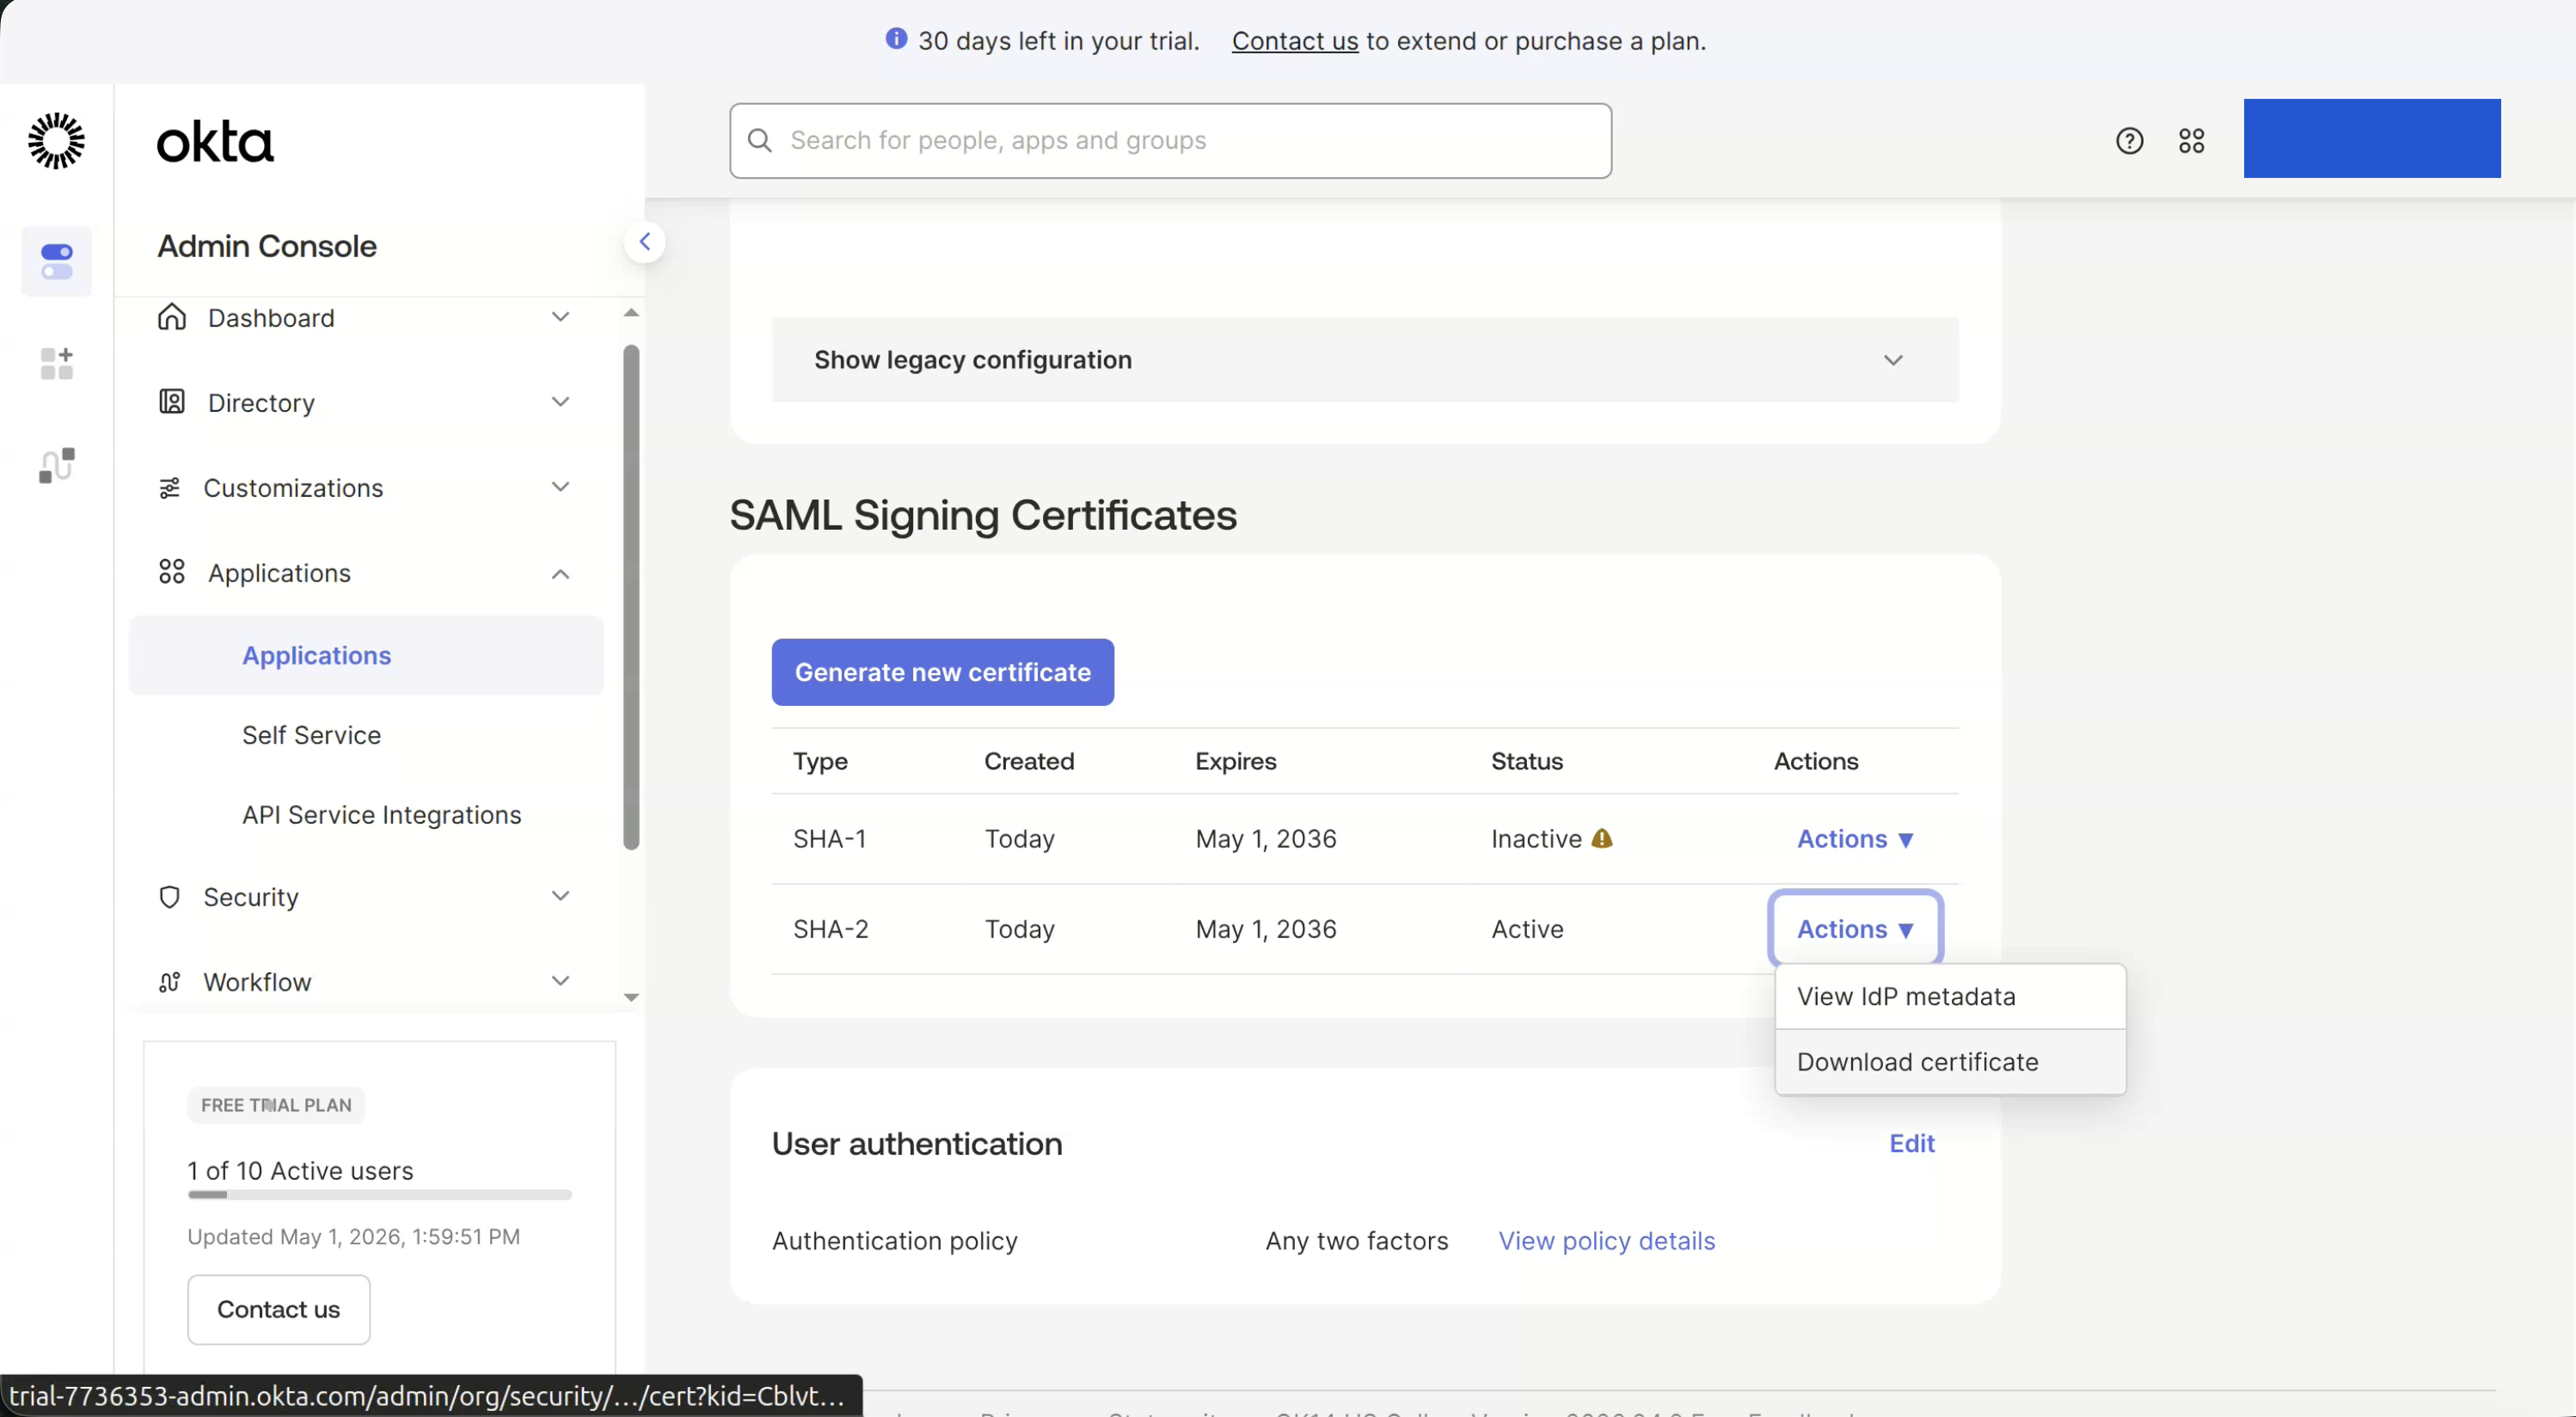
打开证书文件并复制完整的 PEM 证书,包括
-----BEGIN CERTIFICATE----- 和 -----END CERTIFICATE-----。
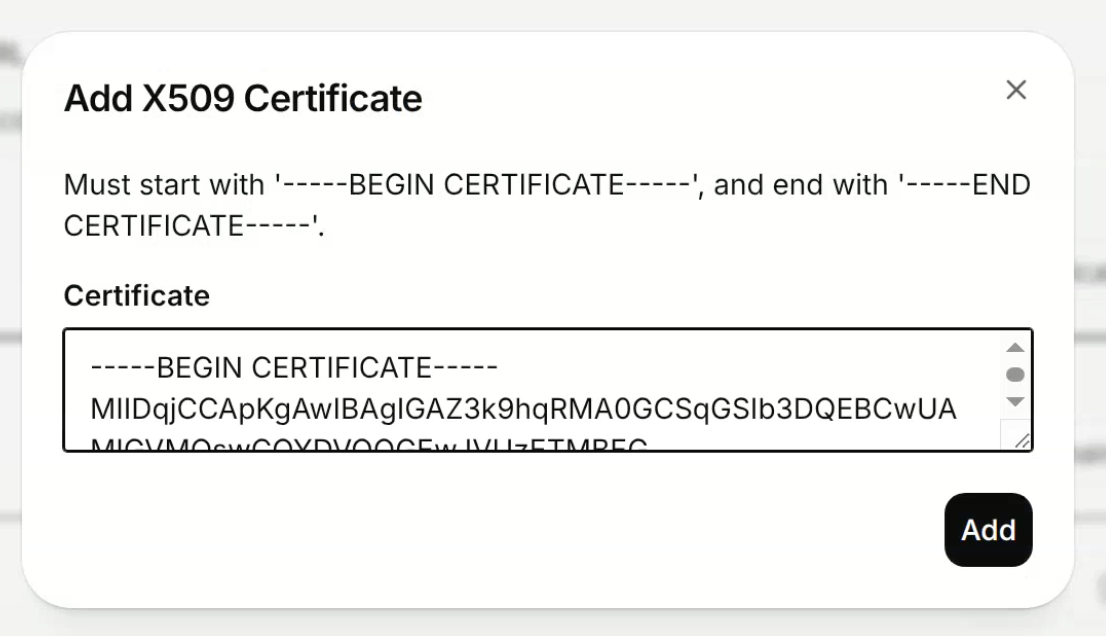
在 ElevenLabs 中,点击 Add Certificate,粘贴 Okta 证书,然后点击 Add。
字段映射
使用此表将 Okta SAML 设置映射到 ElevenLabs SSO 字段。
故障排除
Okta 显示登录成功,但 ElevenLabs 显示无法登录
检查浏览器网络响应中的 accounts:signInWithIdp。例如 User single sign on to app SUCCESS 的 Okta 系统日志条目仅确认 Okta 已验证该用户。若断言值与 SSO 配置不匹配,ElevenLabs
仍可能拒绝 SAML 响应。
INVALID_IDP_RESPONSE: 解析证书时出错
浏览器网络响应可能显示 INVALID_IDP_RESPONSE: Error when parsing certificate。
从 ElevenLabs 中移除证书,然后以有效 PEM
格式重新添加 Okta X.509 证书。请勿使用 LLM 格式化证书。务必原样复制证书,包括
-----BEGIN CERTIFICATE----- 和 -----END CERTIFICATE-----。
用户或身份验证不匹配错误
确保 Okta 将用户邮箱地址作为 NameID 发送。在 Okta 中,将 Name ID format 设置为
EmailAddress,并将 Application username 设置为 Email。
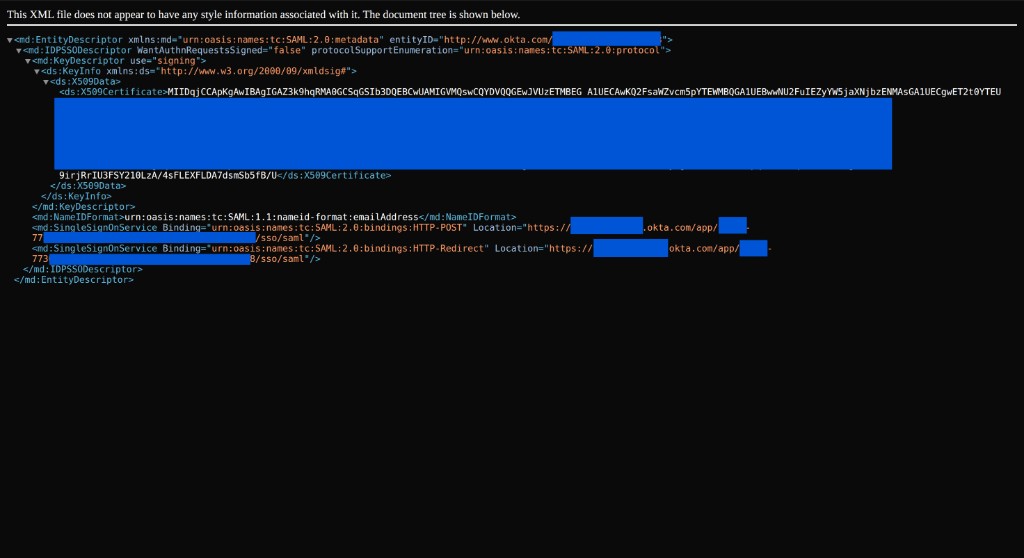
应使用哪些 Okta 元数据值?
将元数据 entityID 用于 身份提供商实体 ID,将 SingleSignOnService Location 用于
身份提供商登录 URL,将 ds:X509Certificate 用于 证书。