

Okta SAML SSO
ElevenLabs SSO용 SAML ID 공급자로 Okta를 구성합니다.
Okta SAML SSO를 사용하면 워크스페이스 멤버가 Okta SAML 2.0 앱 통합을 통해 ElevenLabs에 로그인할 수 있습니다.
SSO는 엔터프라이즈 워크스페이스에서 사용할 수 있습니다. 워크스페이스 관리자만 SSO 설정을 구성할 수 있습니다.
ElevenLabs는 서비스 제공업체(SP) 시작 SAML SSO를 지원합니다. 로그인을 시작하려면
https://elevenlabs.io/app/sign-in?use_sso=true를 사용하세요. 이메일 필드를 미리 채우려면 쿼리
매개변수로 email=user@example.com을 추가할 수 있습니다.
사전 요구 사항
- 엔터프라이즈 ElevenLabs 워크스페이스
- ElevenLabs의 워크스페이스 관리자 액세스 권한
- Okta의 관리자 액세스 권한
- Okta를 통해 로그인할 사용자를 위한 ElevenLabs의 인증된 이메일 도메인
Okta SAML SSO 설정
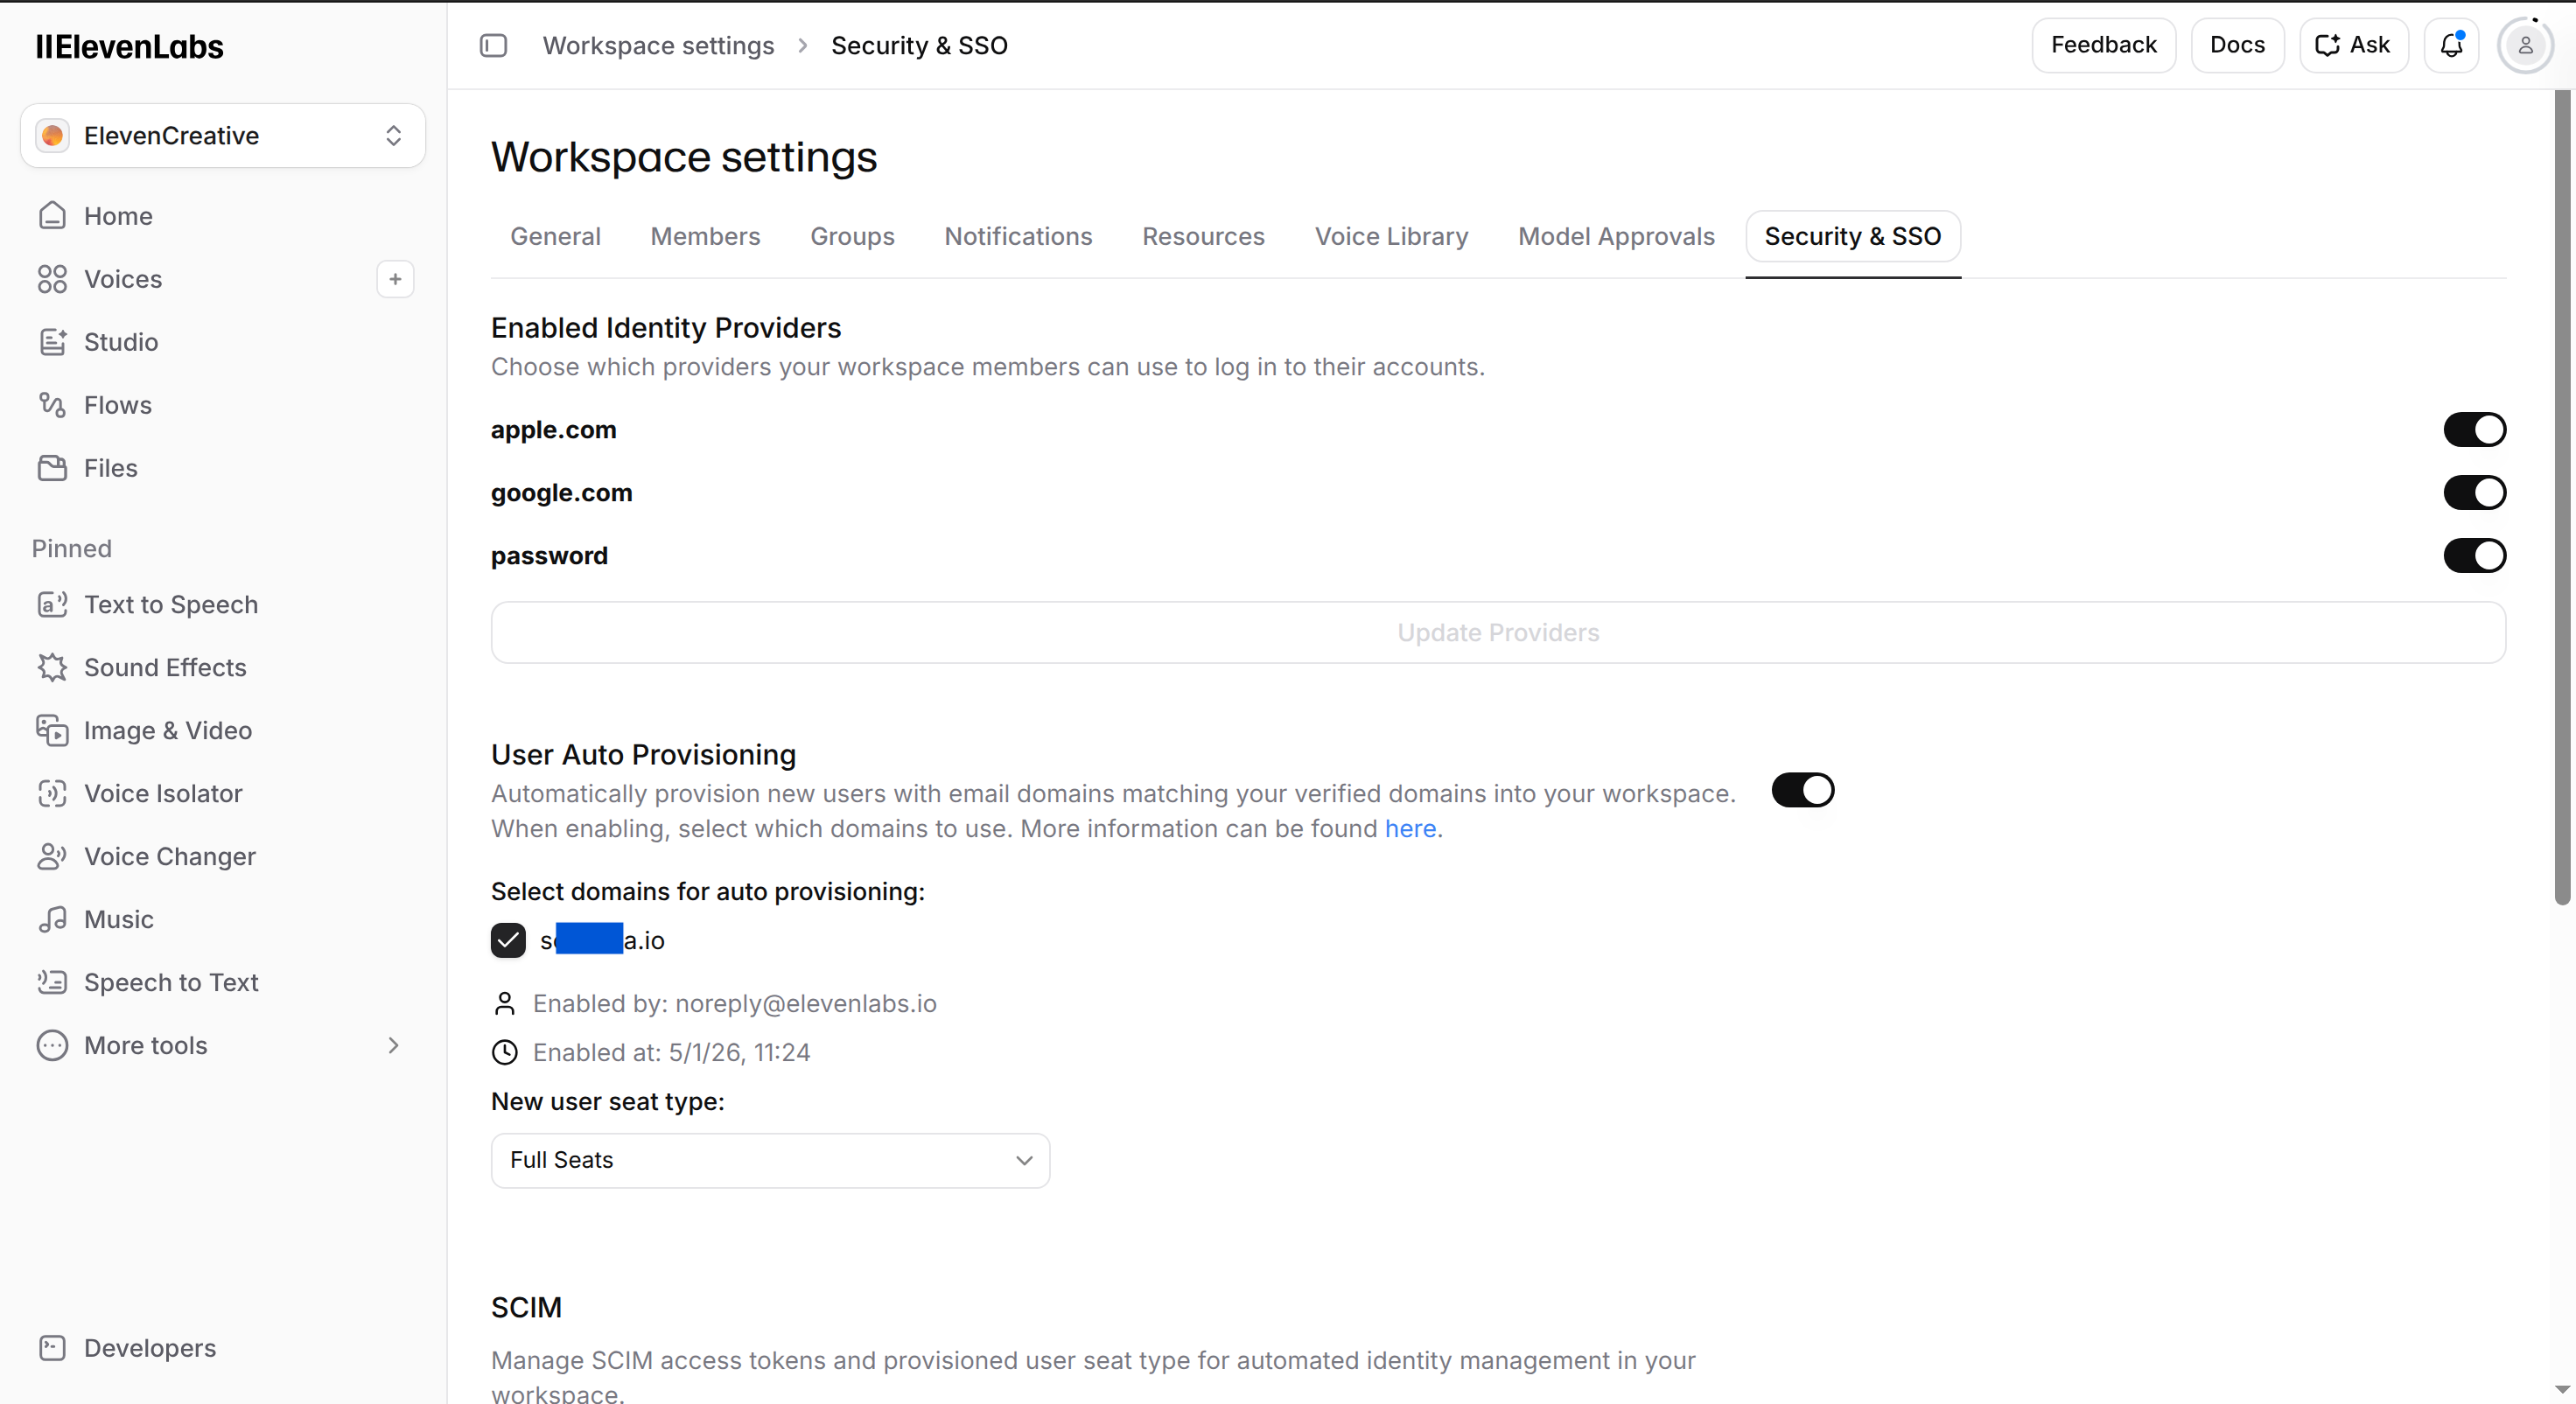
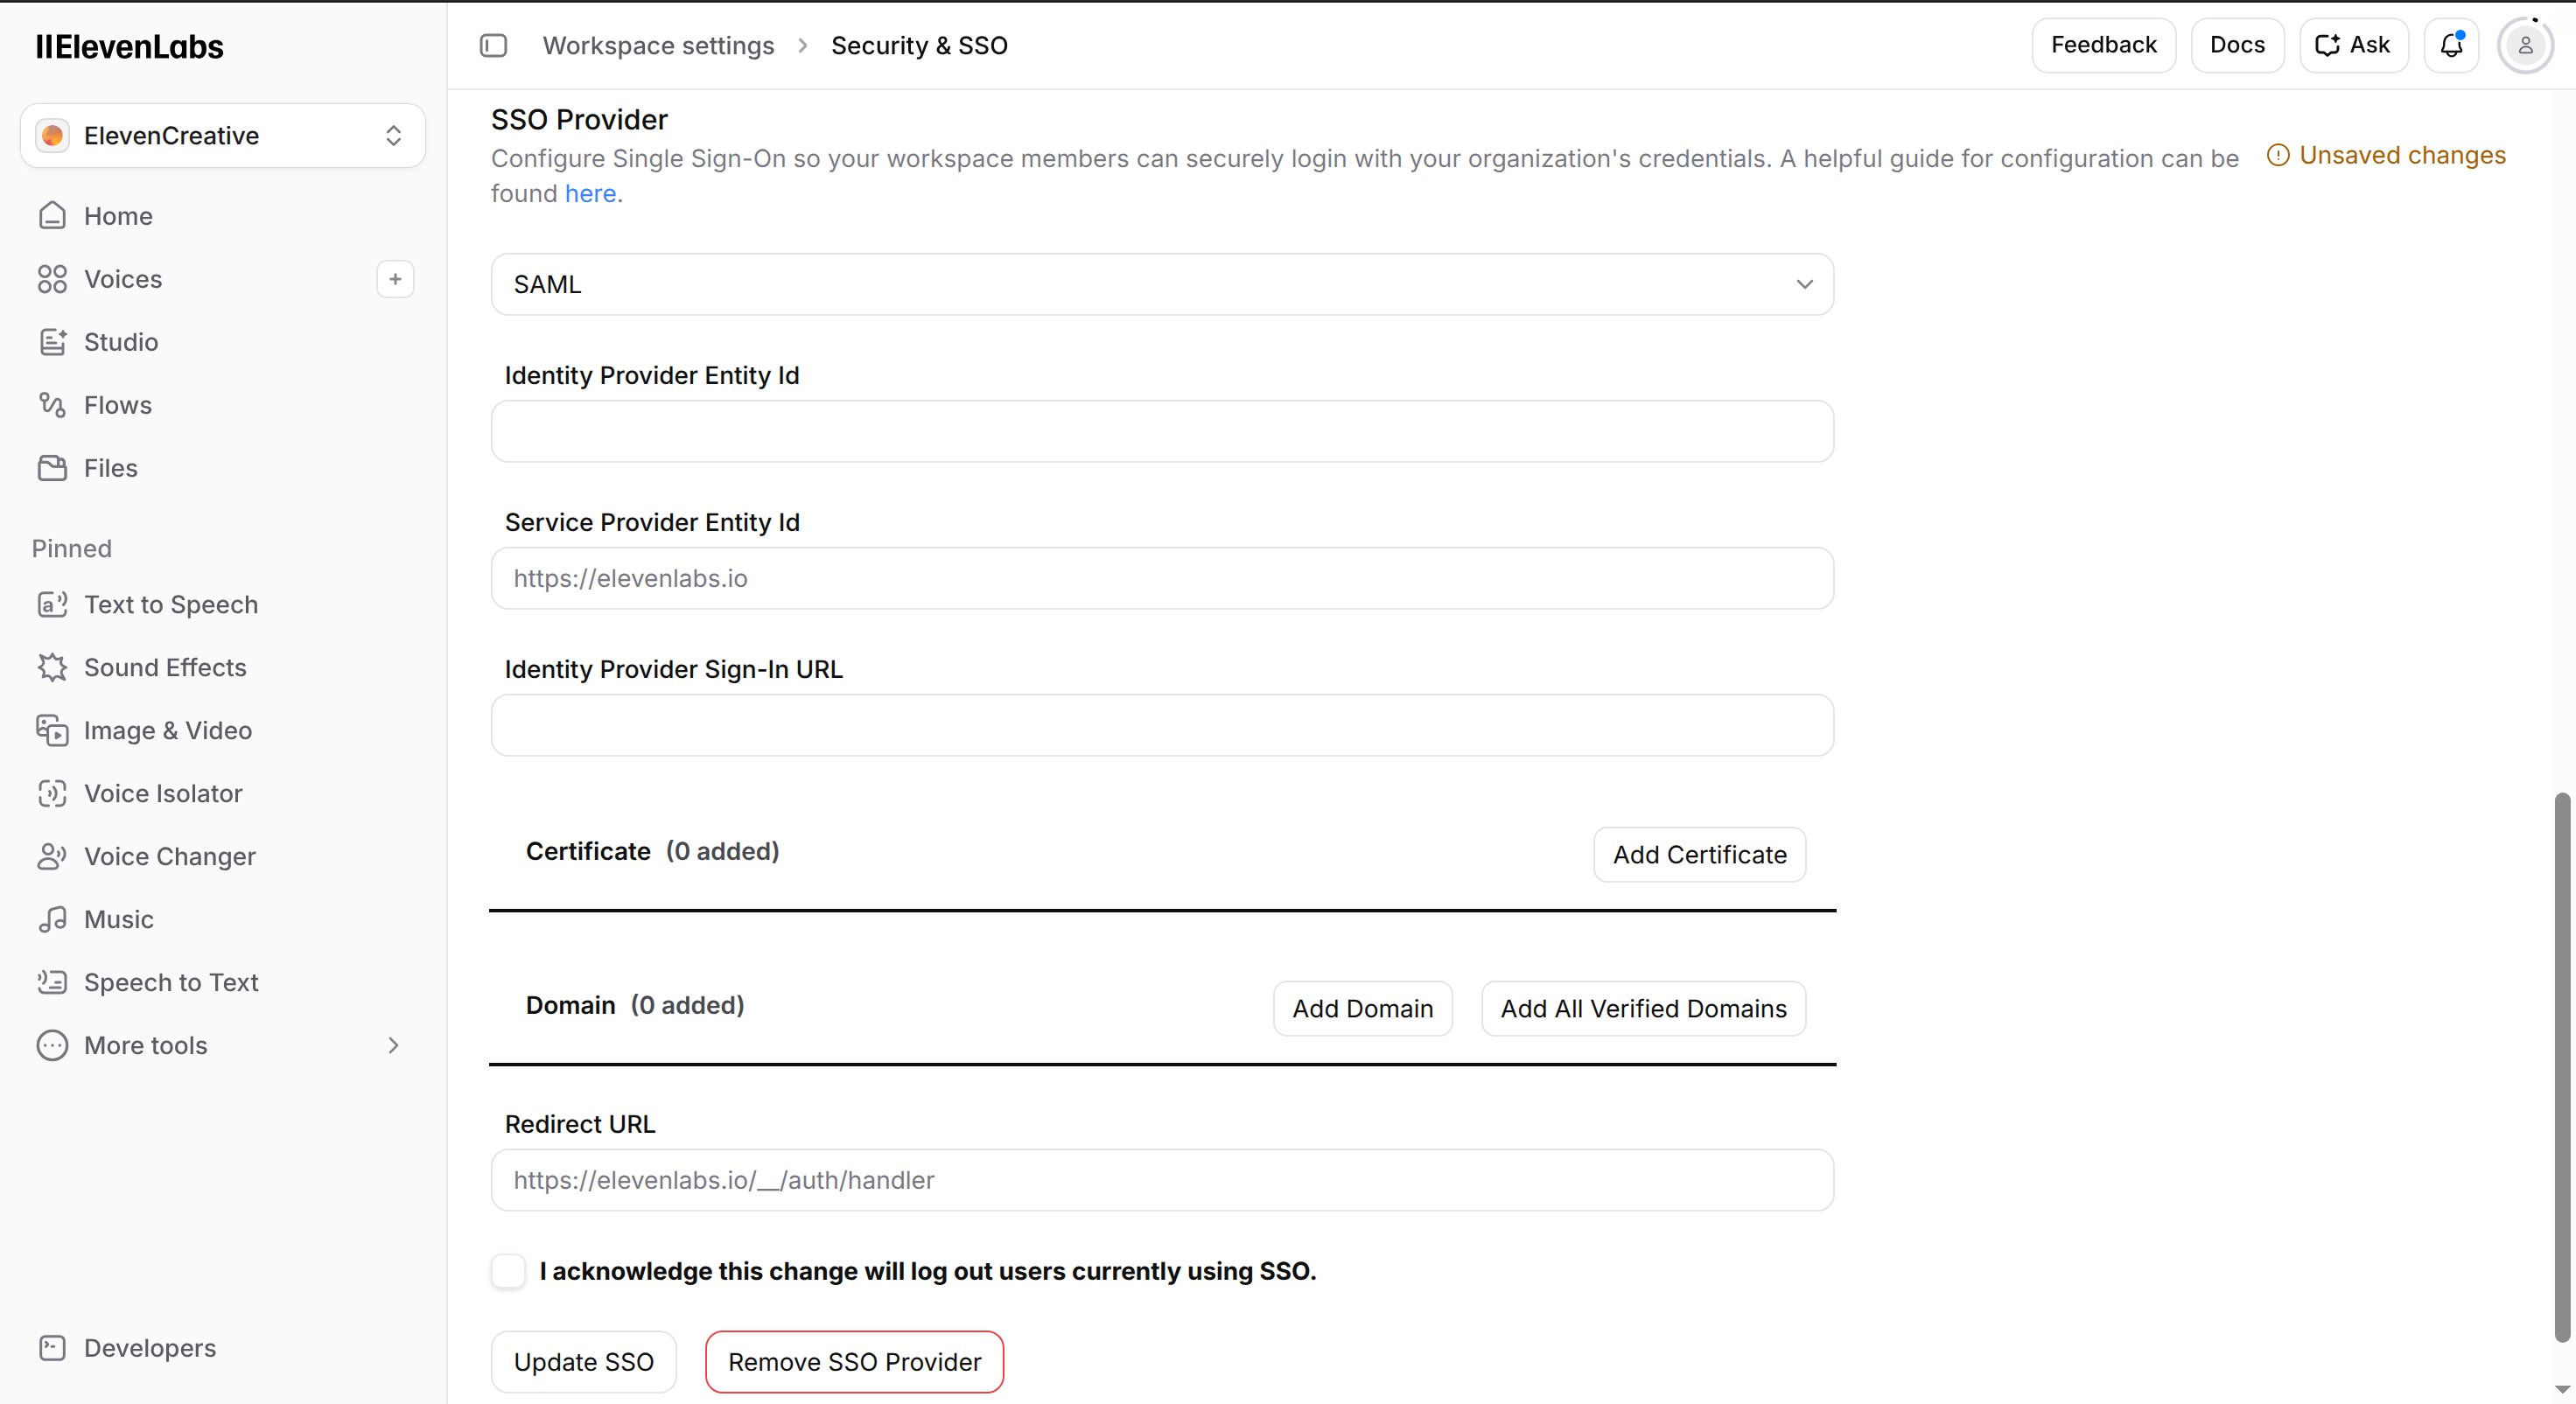
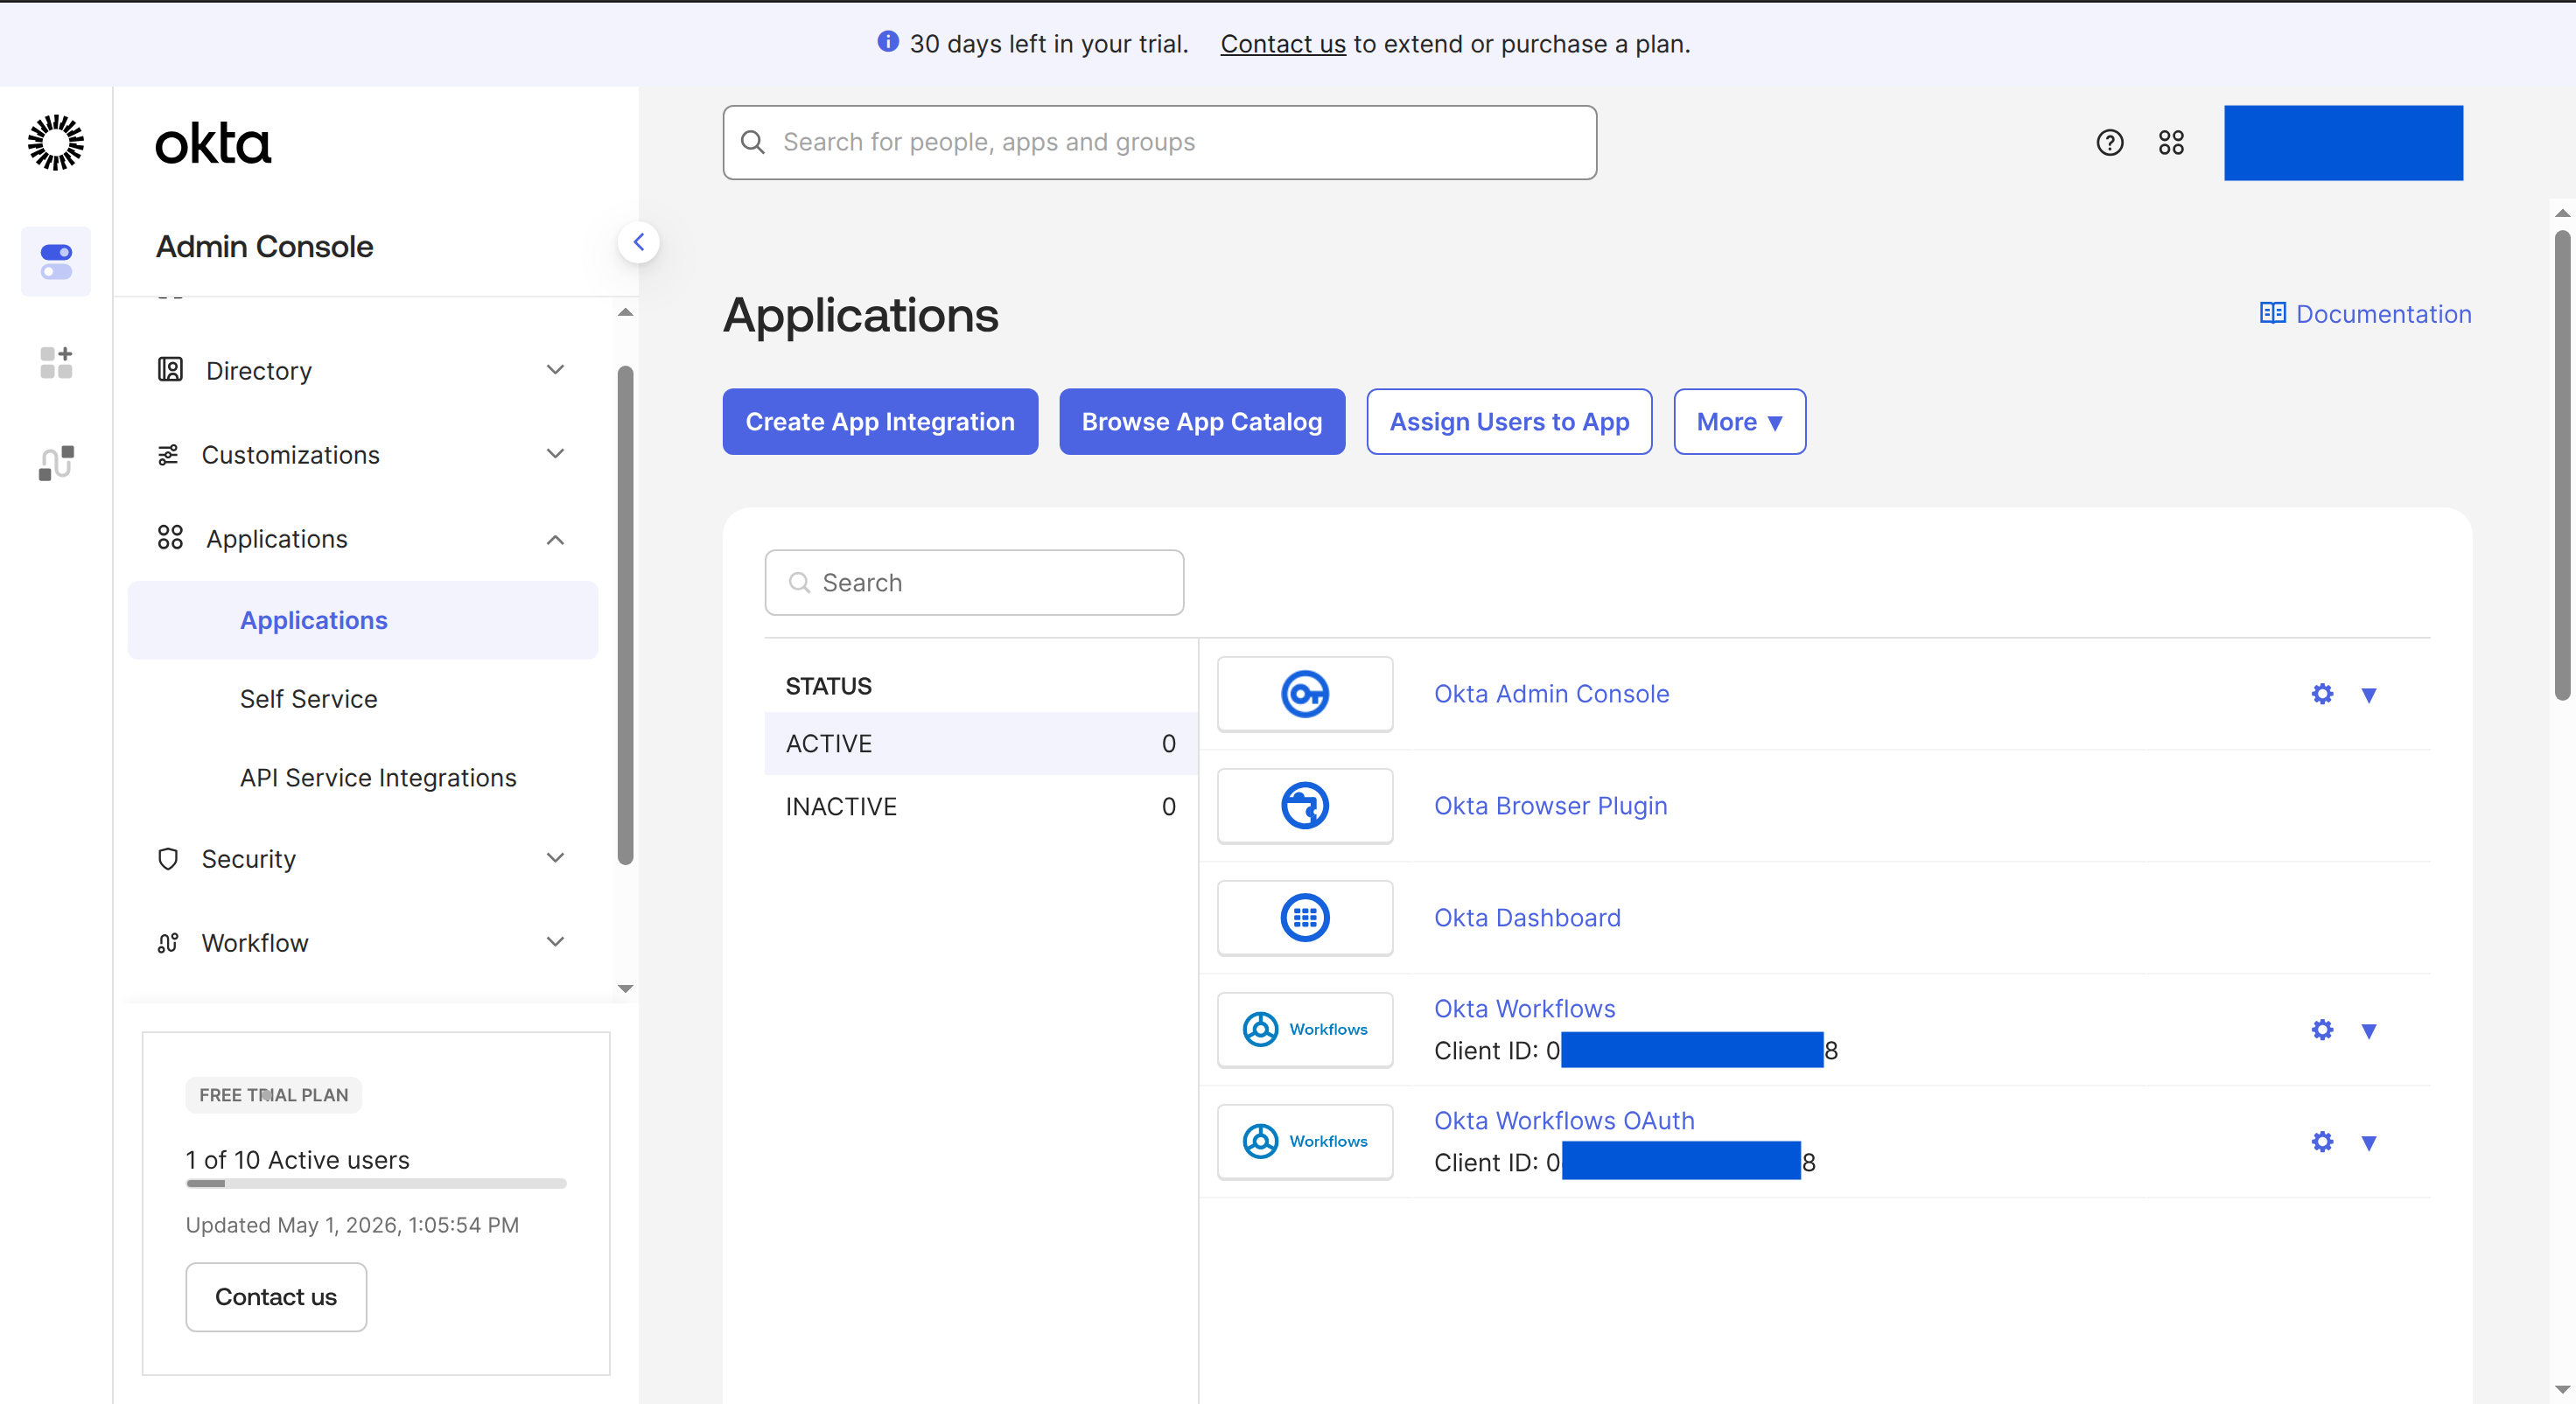
Okta 앱 통합 만들기
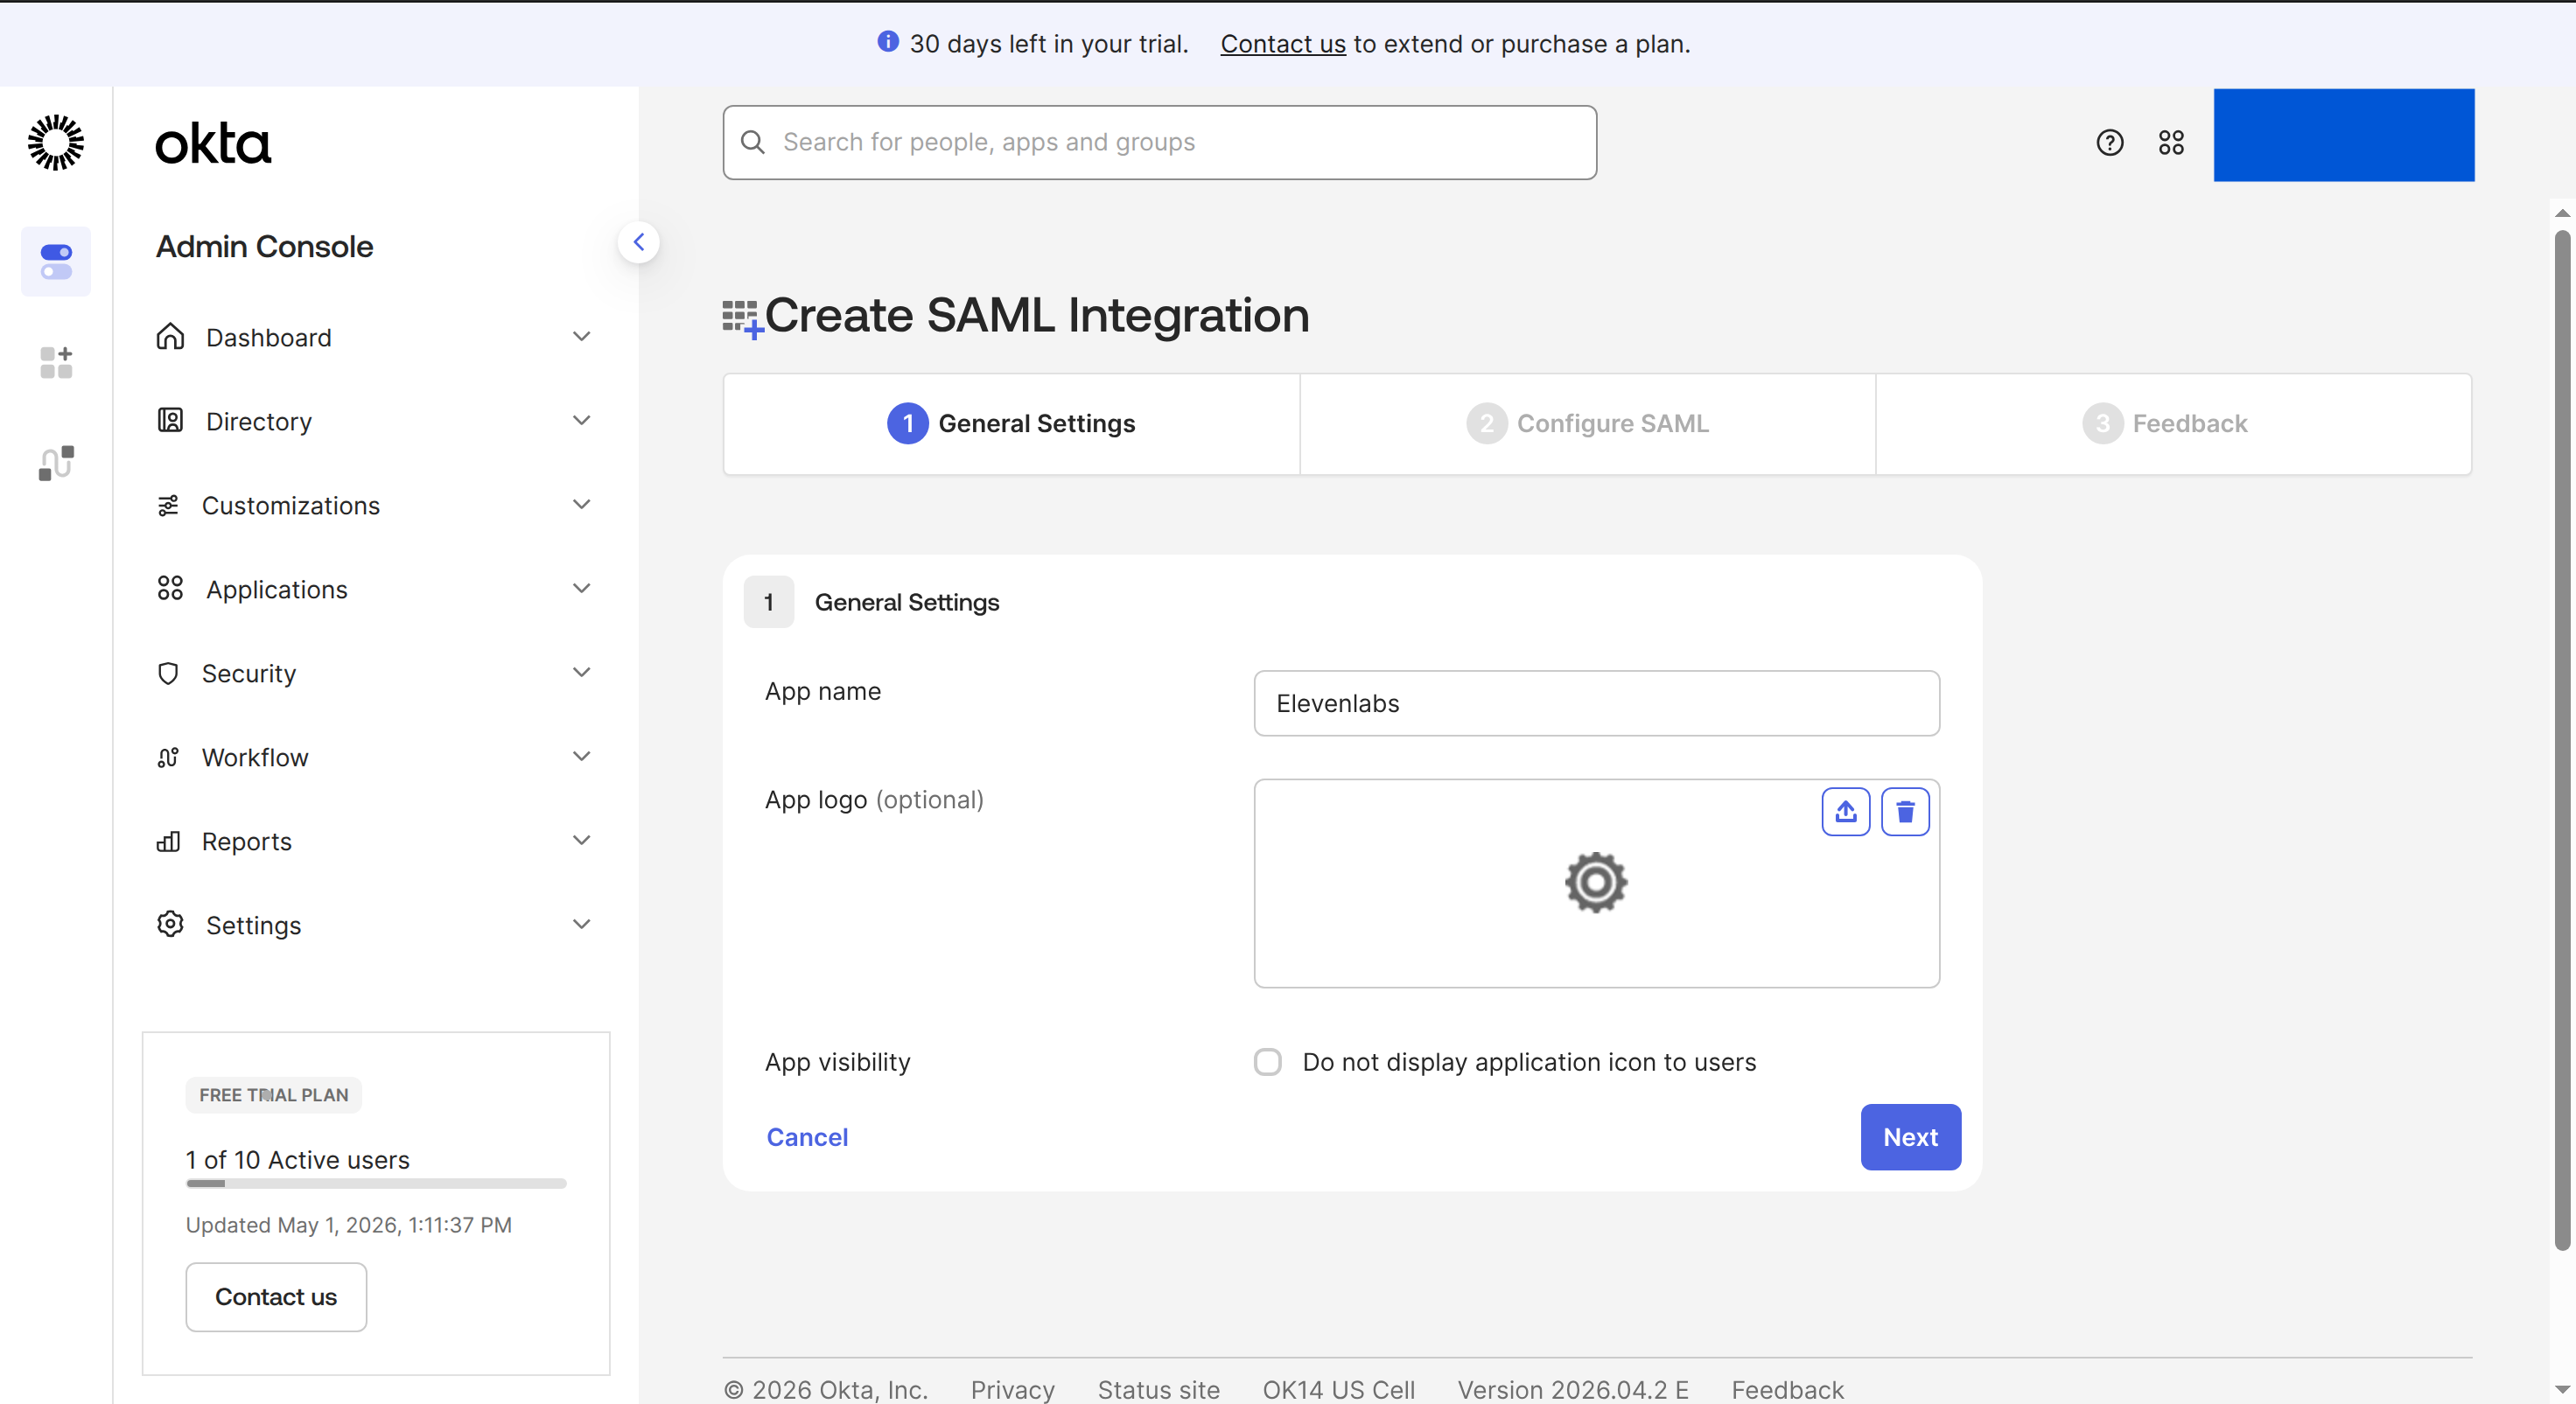
Okta Admin Console에서 Applications > Applications로 이동한 후 Create App Integration을 클릭하세요.
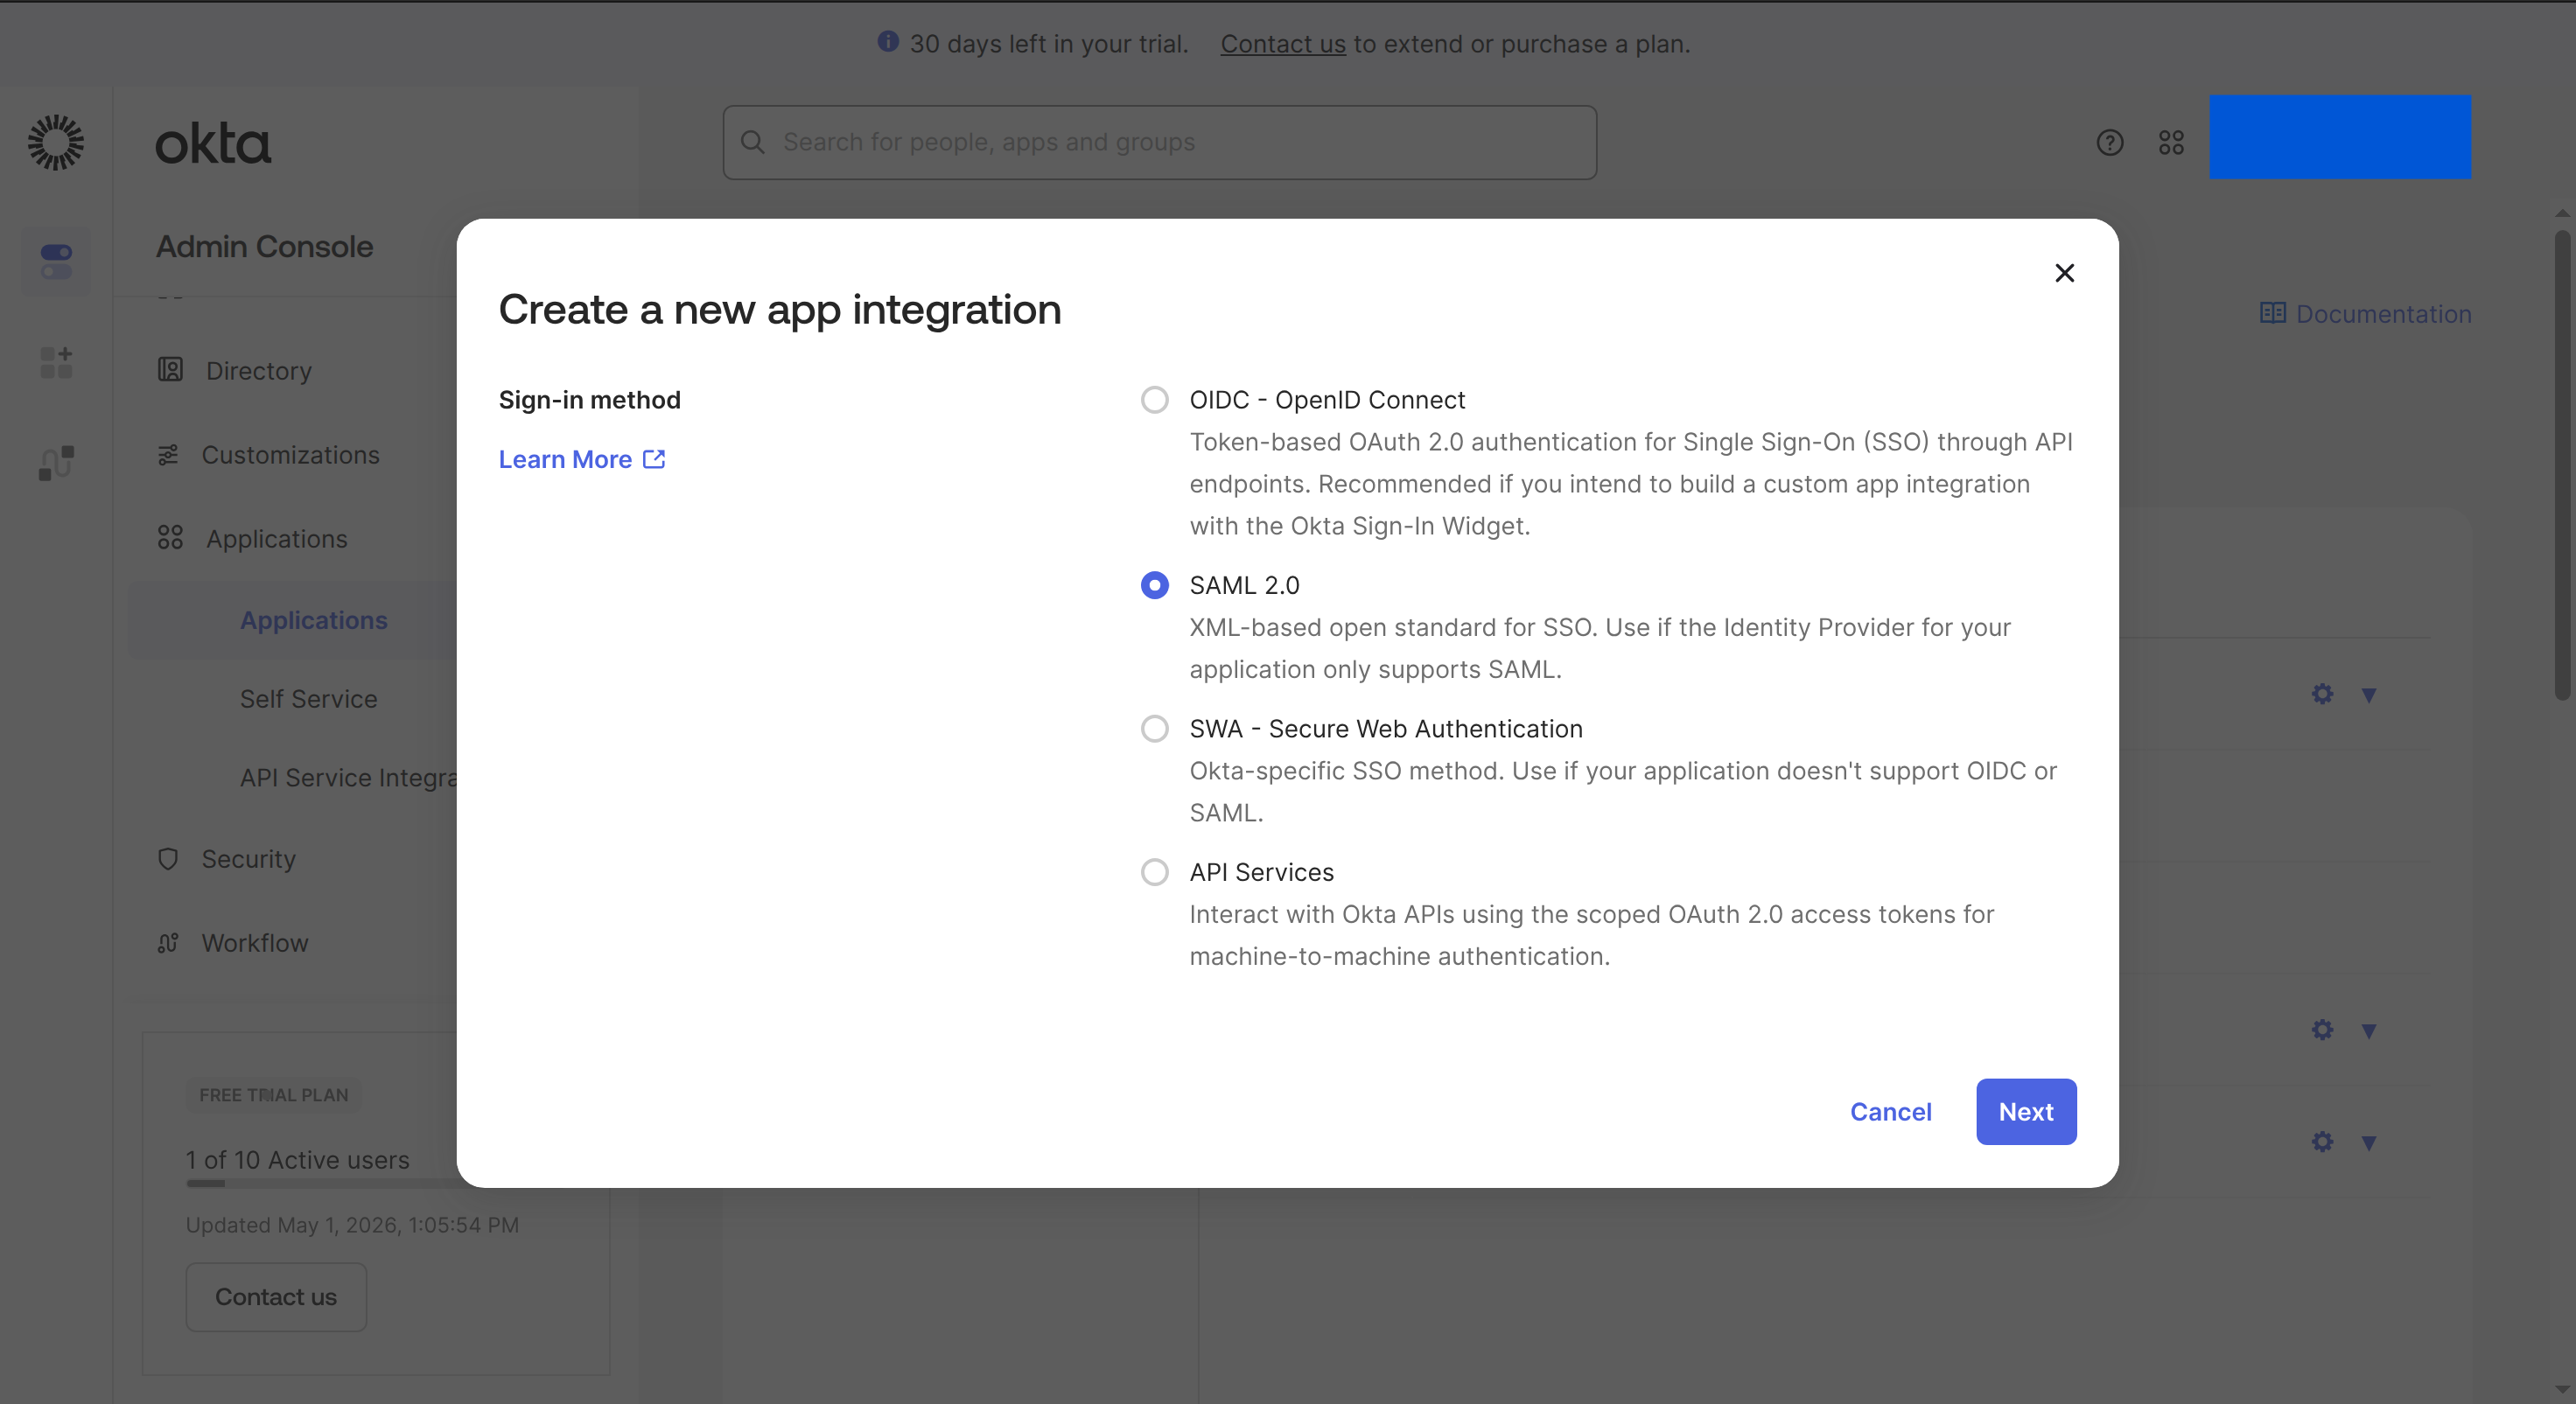
SAML 2.0을 선택한 다음 Next를 클릭하세요.
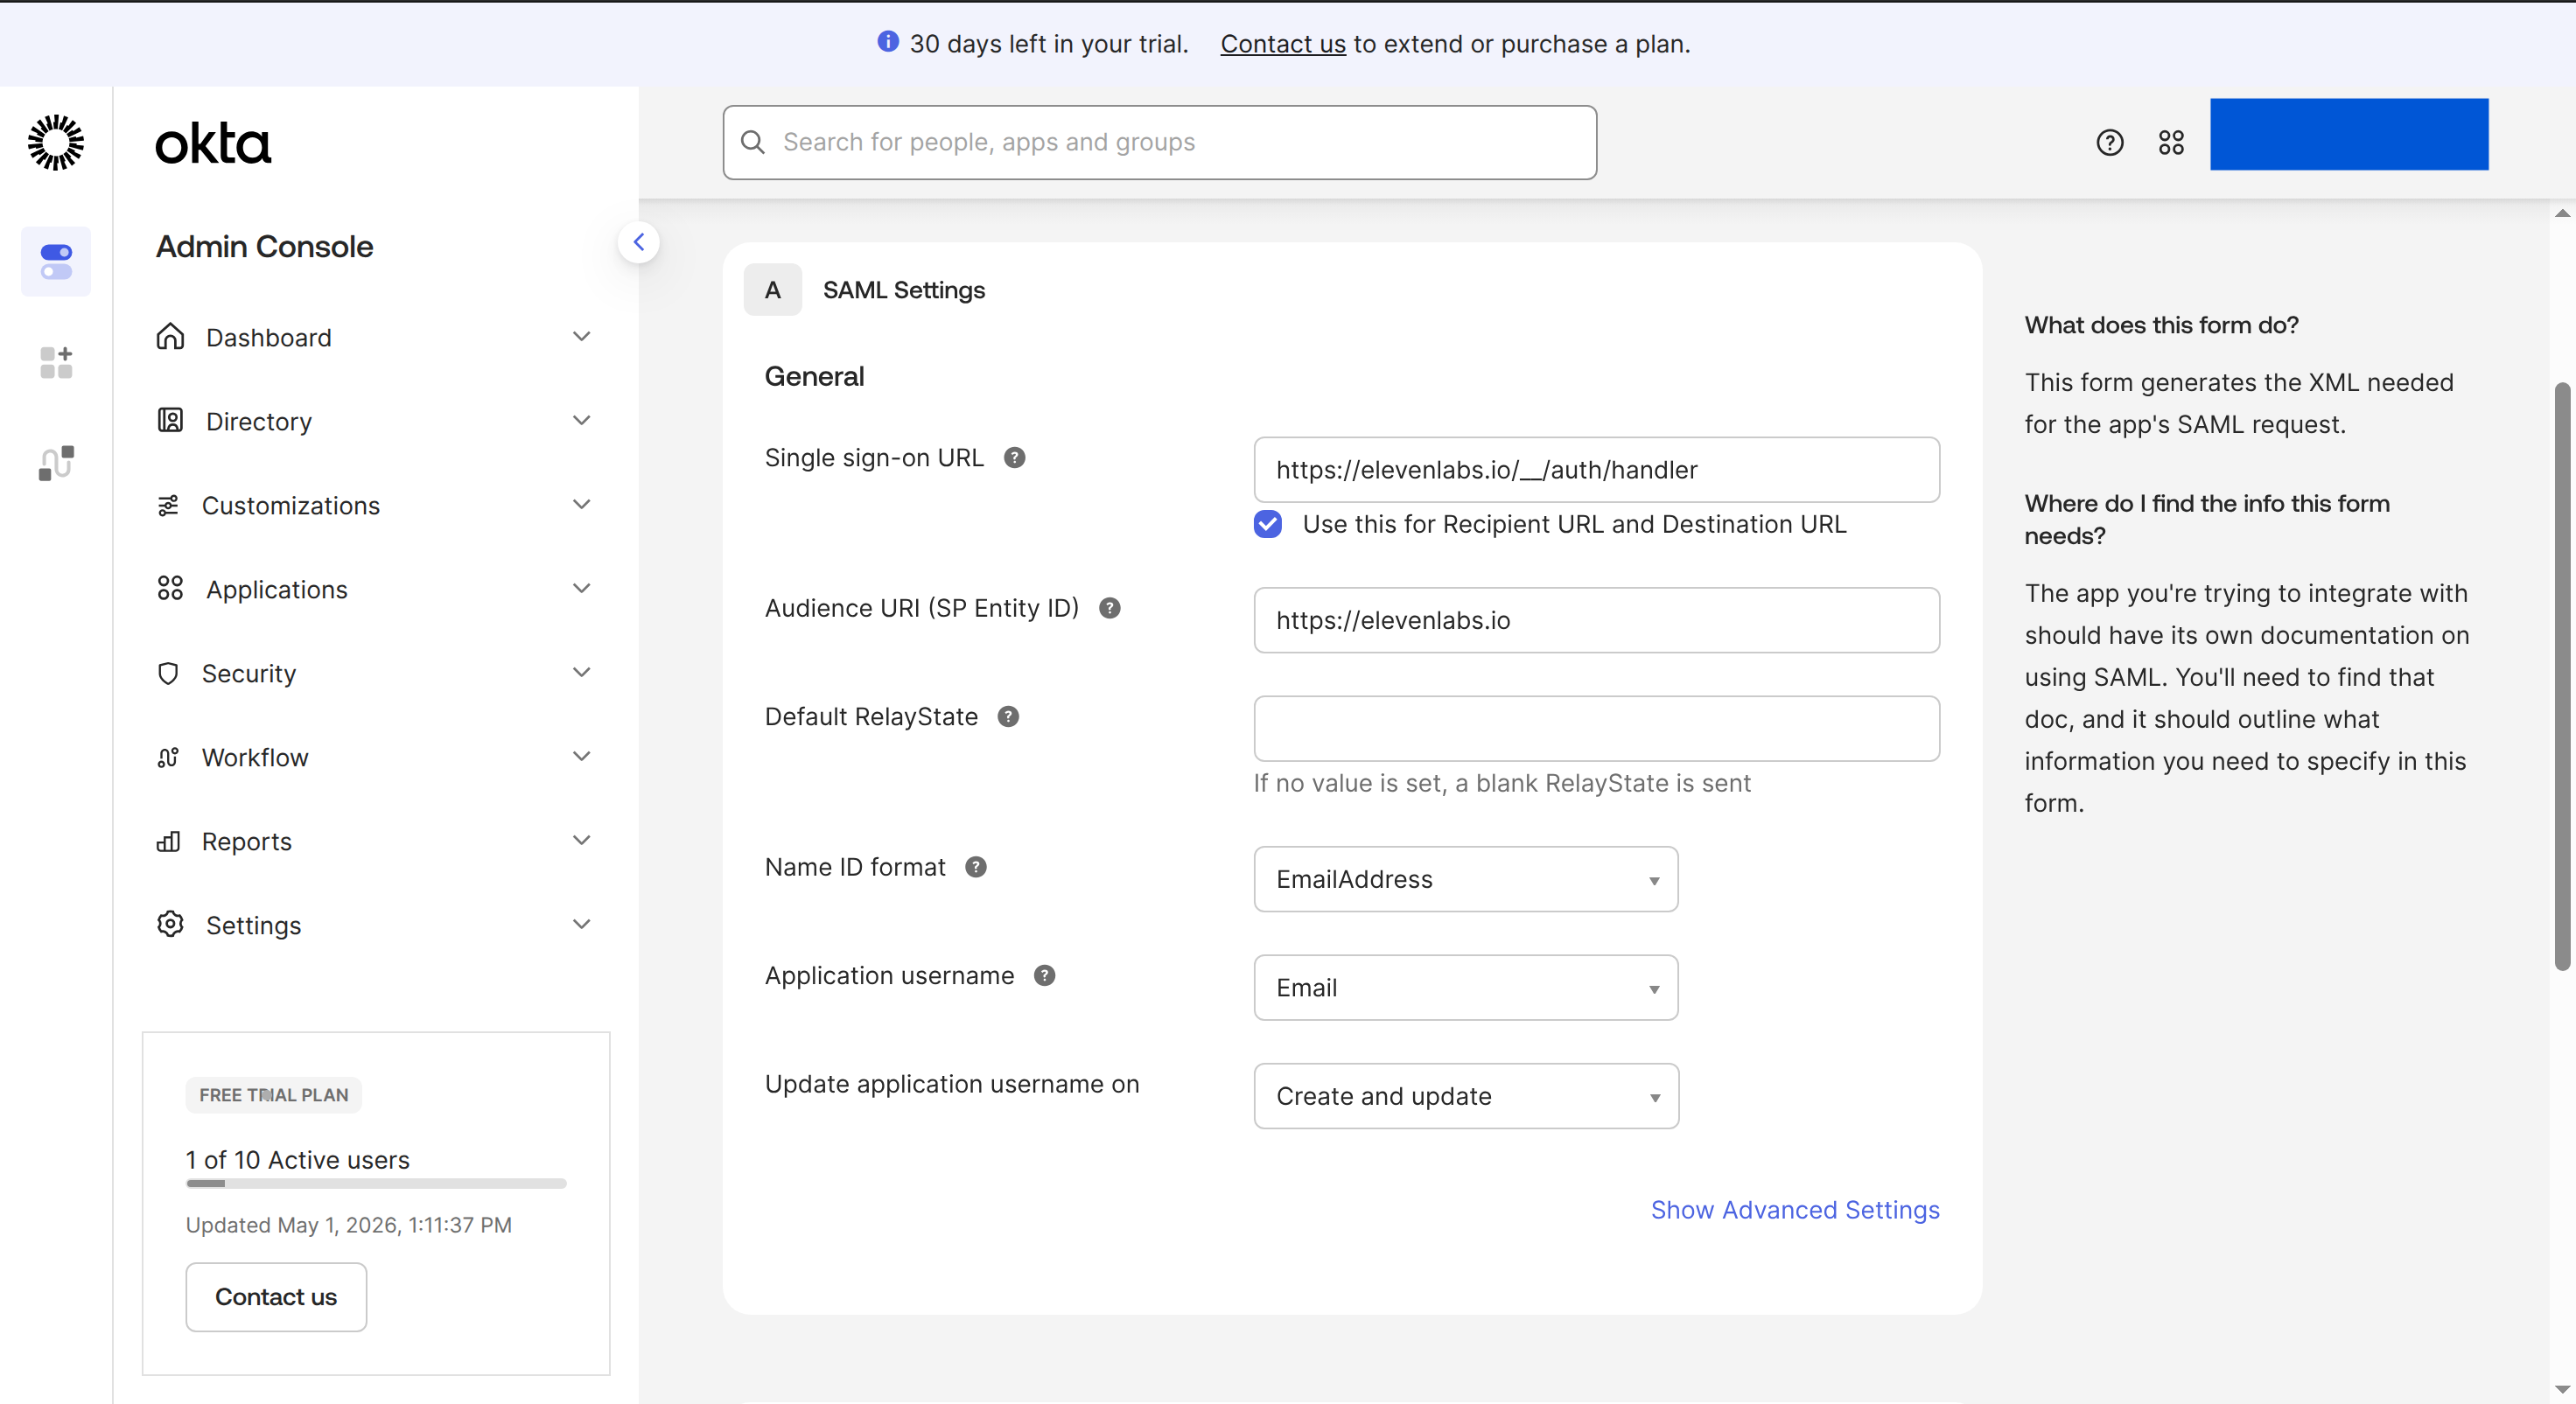
Okta에서 SAML 설정 구성
SAML Settings에서 ElevenLabs의 값을 사용해 앱을 구성하세요.
- Single sign-on URL을 ElevenLabs 리디렉션 URL로 설정하세요.
- Use this for Recipient URL and Destination URL을 선택하세요.
- Audience URI (SP Entity ID) 를 ElevenLabs 서비스 제공업체 엔터티 ID로 설정하세요.
- Name ID format을 EmailAddress로 설정하세요.
- Application username을 Email로 설정하세요.
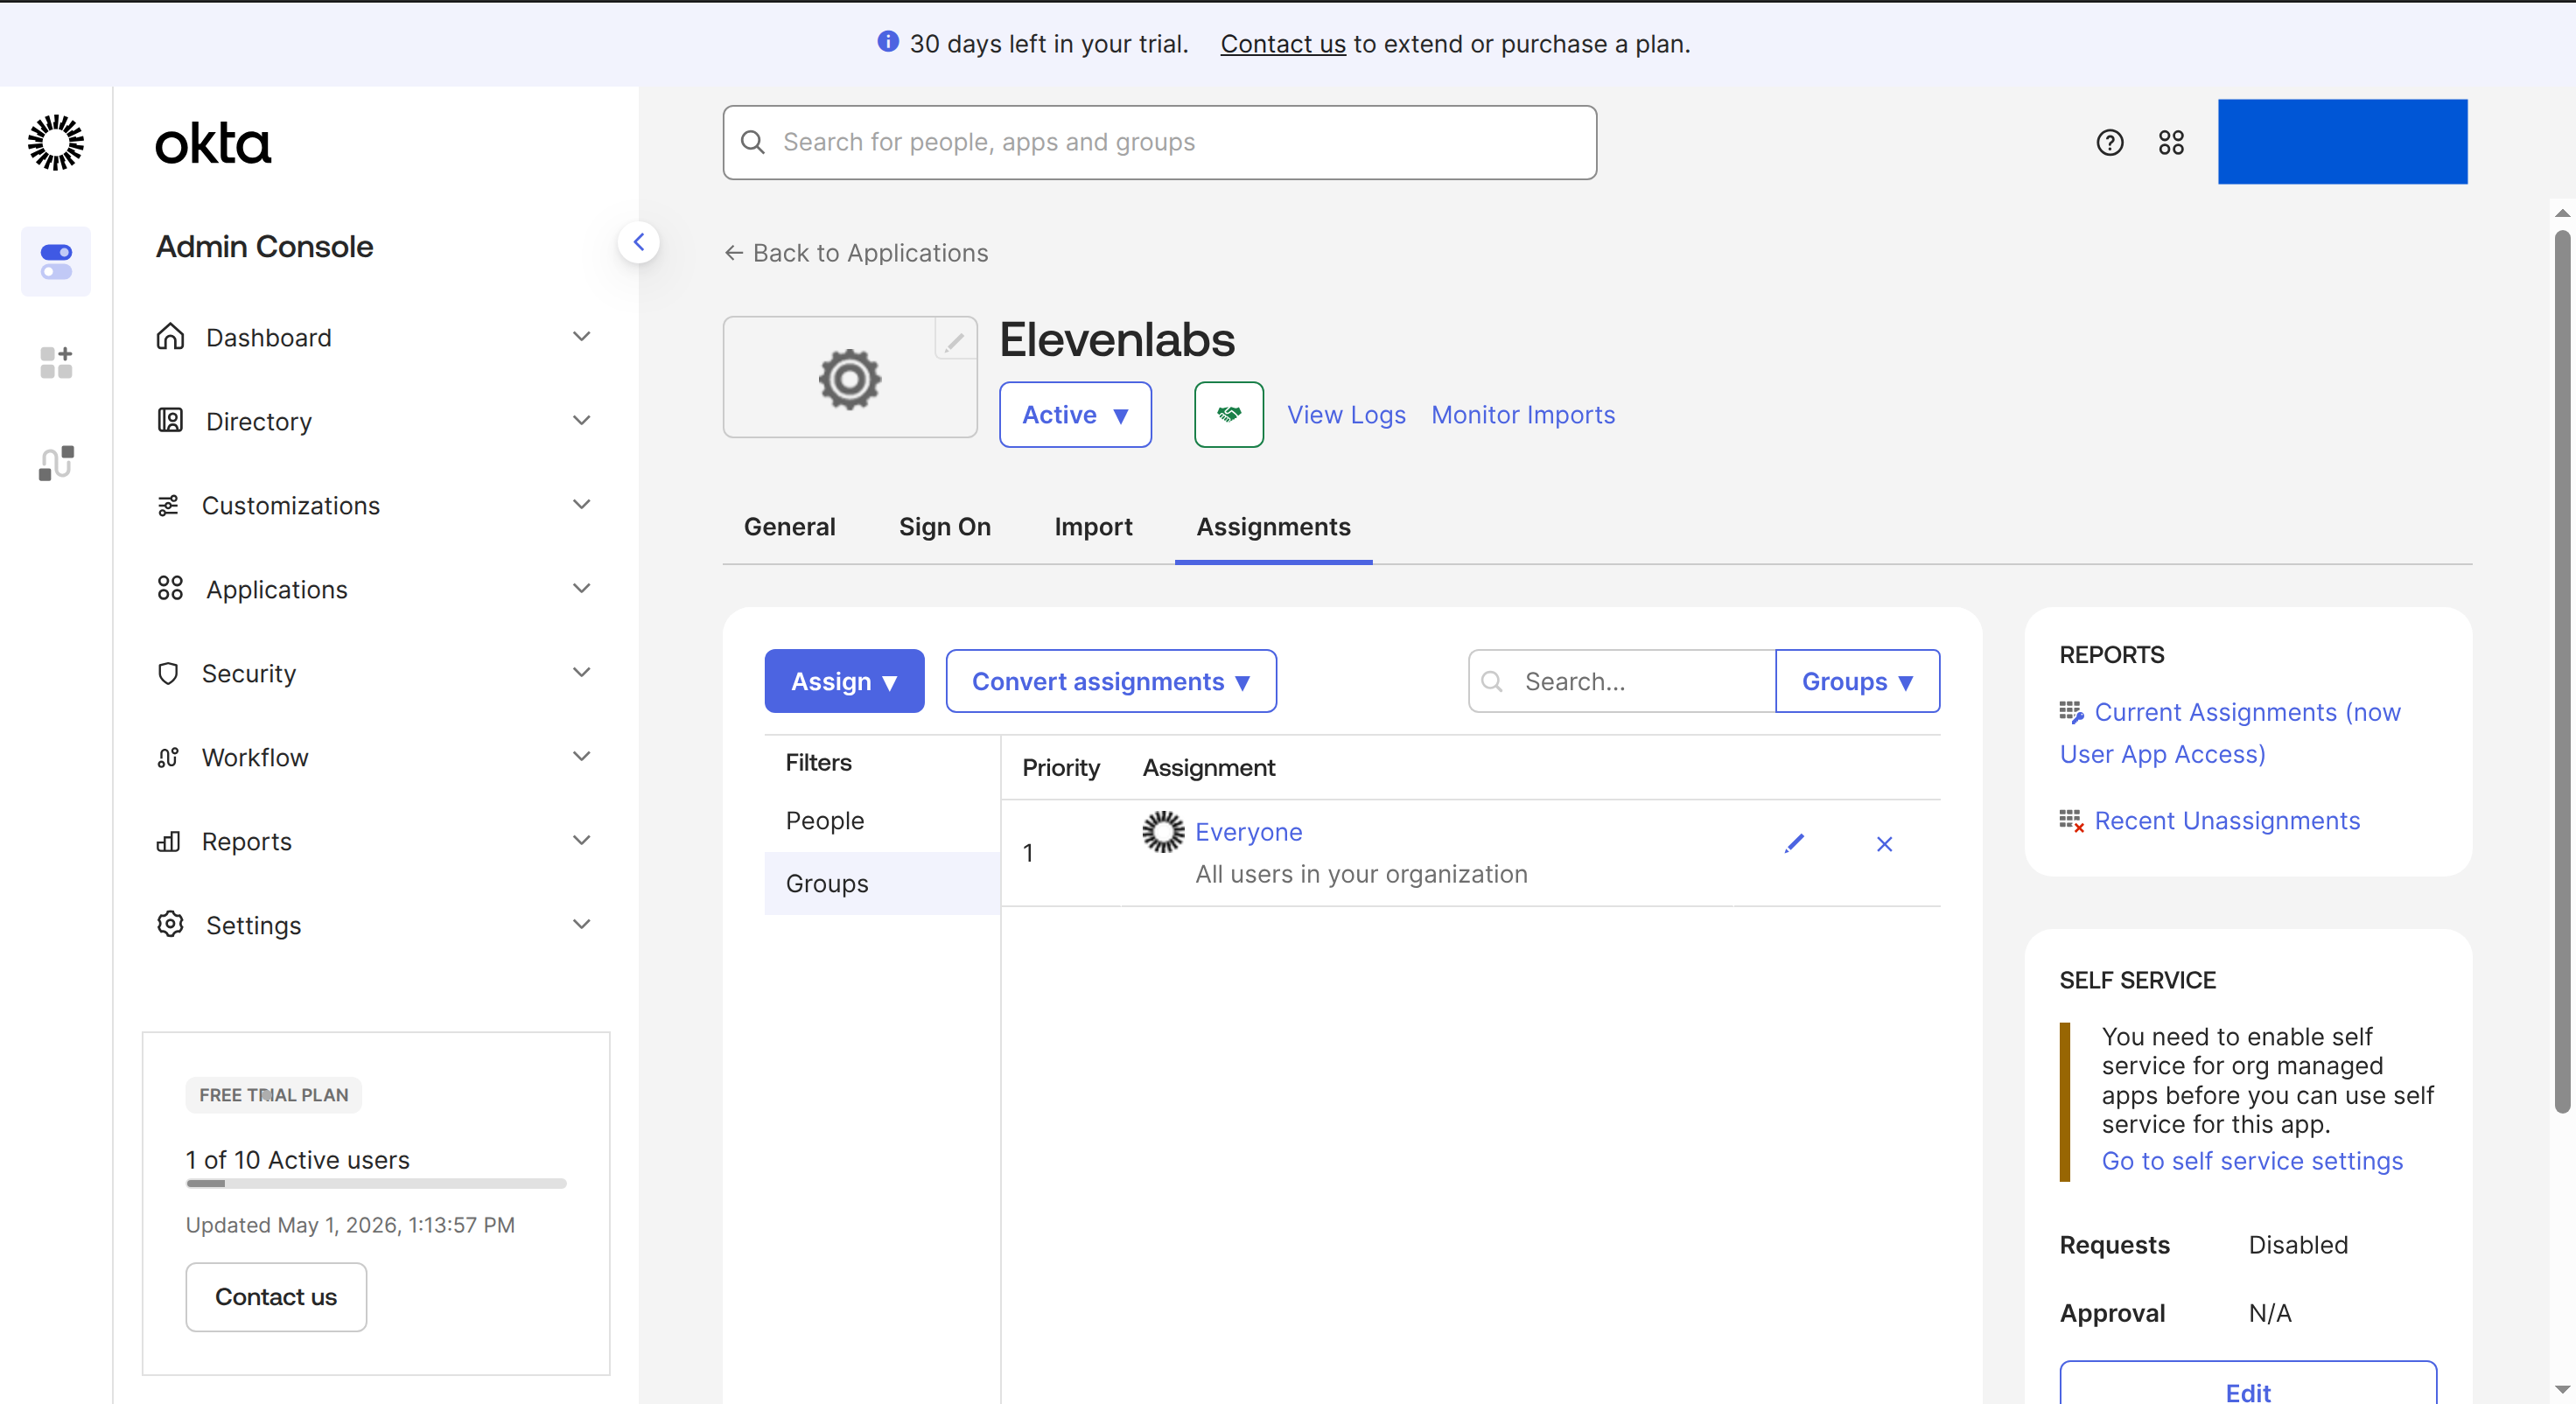
ElevenLabs에 Okta 인증서 추가
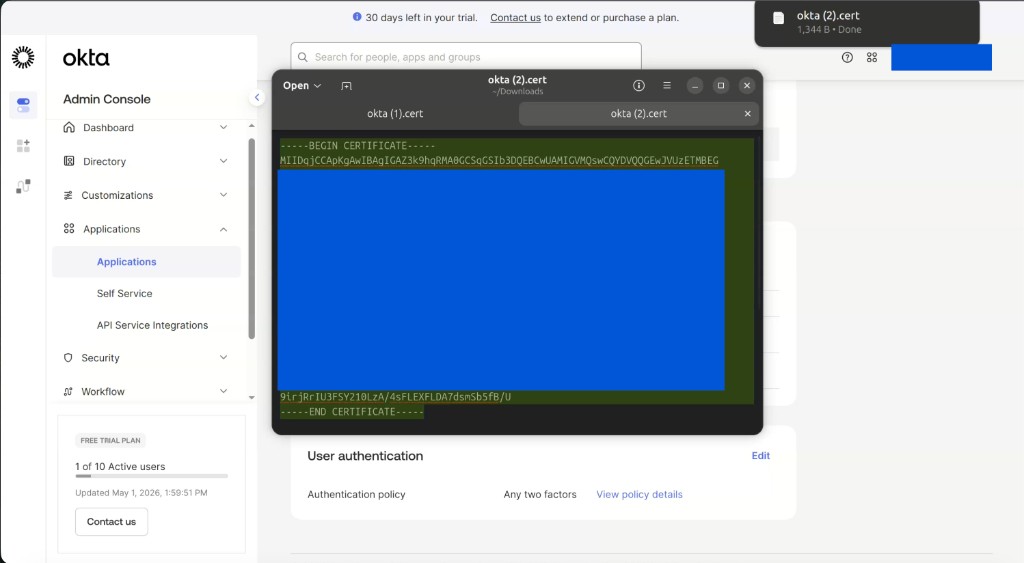
Okta에서 SAML Signing Certificates를 열고 활성 인증서의 Actions > Download certificate를 사용하세요.
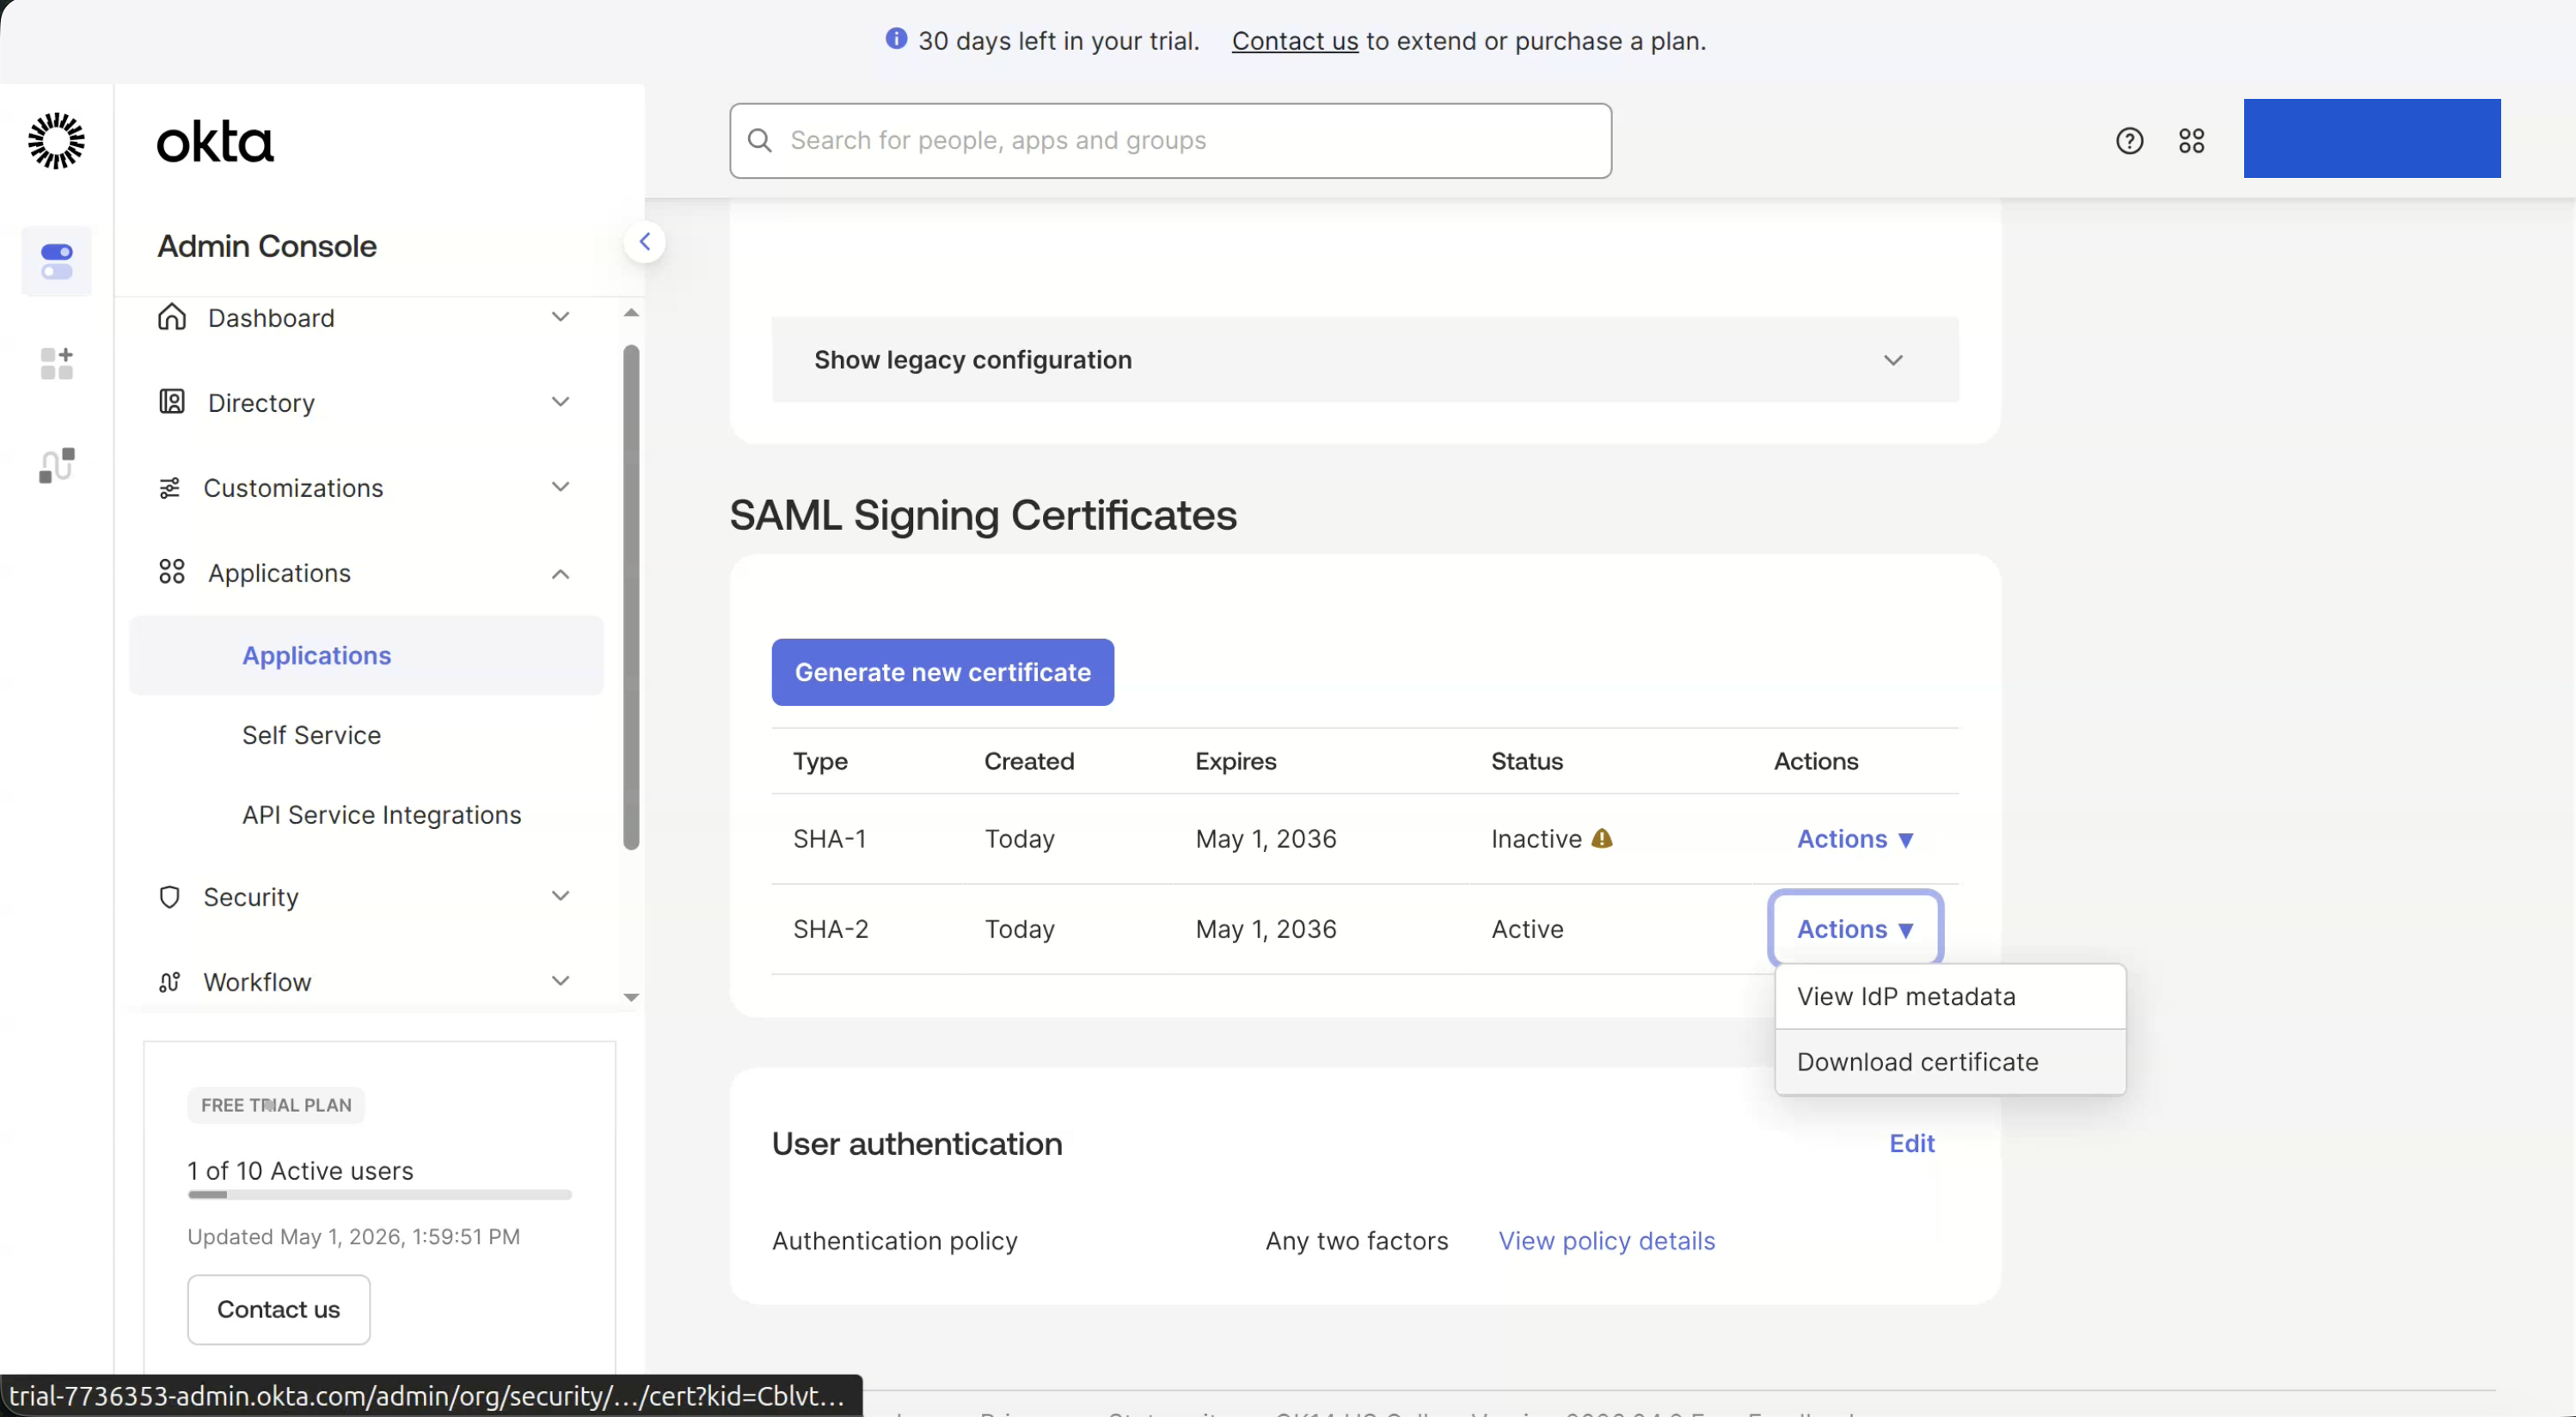
인증서 파일을 열고 -----BEGIN CERTIFICATE----- 및 -----END CERTIFICATE-----를 포함한
전체 PEM 인증서를 복사하세요.
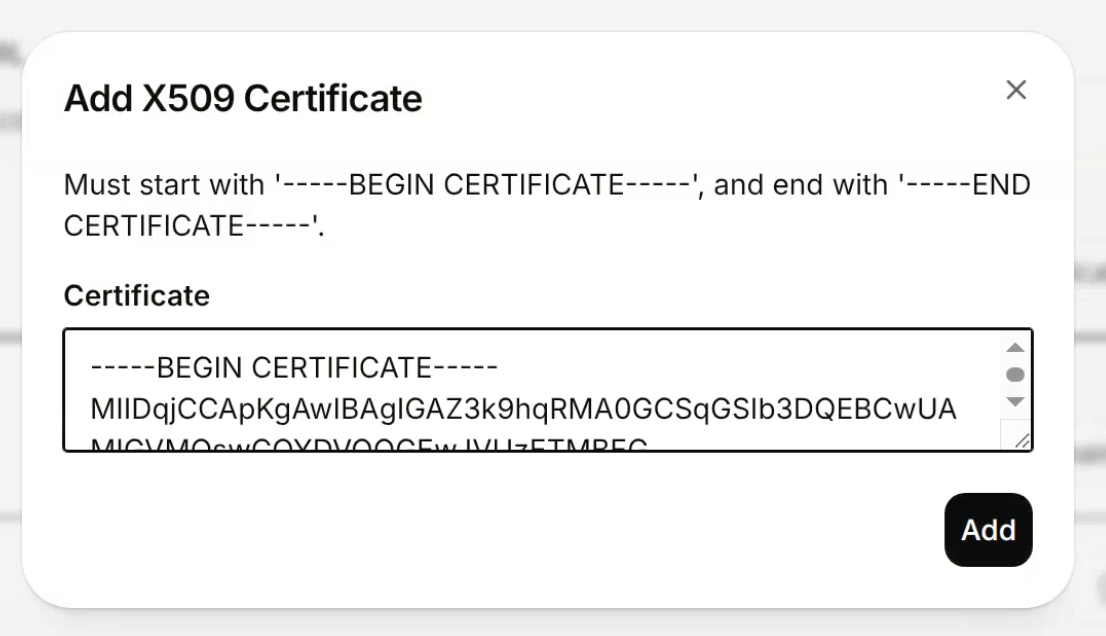
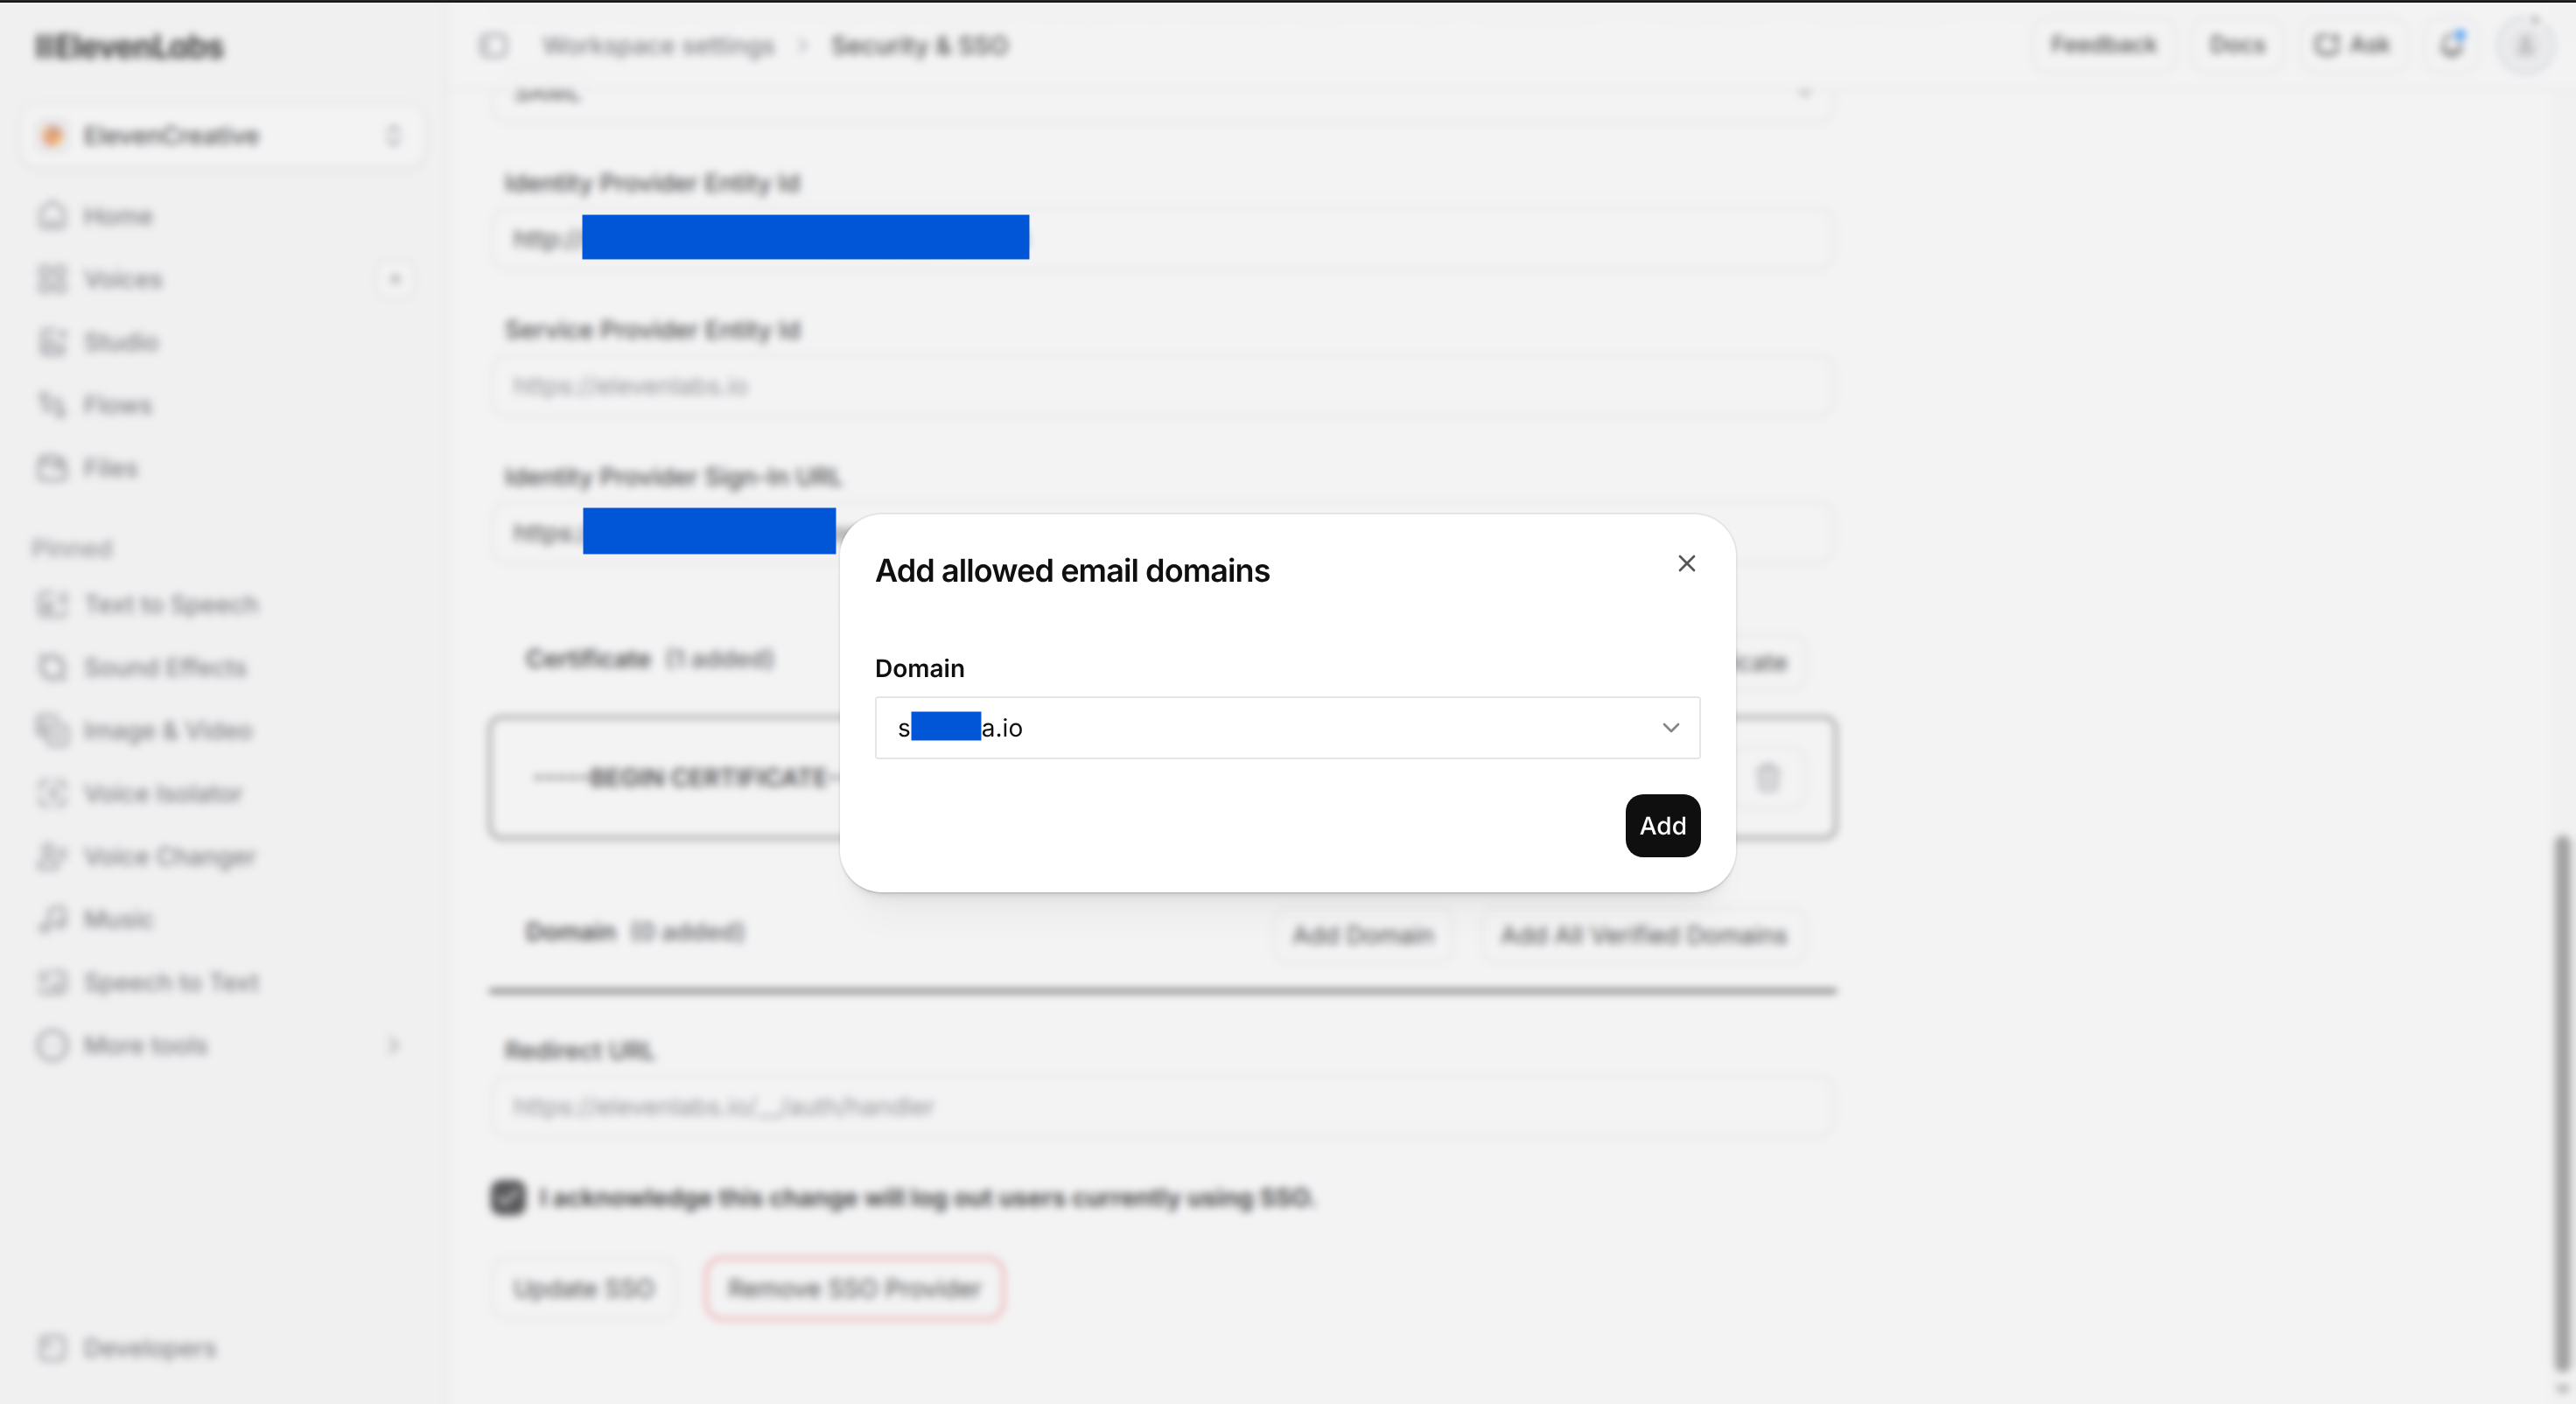
ElevenLabs에서 Add Certificate를 클릭하고 Okta 인증서를 붙여넣은 다음 Add를 클릭하세요.
필드 매핑
이 표를 사용하여 Okta SAML 설정을 ElevenLabs SSO 필드에 매핑하세요.
문제 해결
Okta에는 로그인 성공으로 표시되지만 ElevenLabs에서 로그인할 수 없다고 표시됩니다
브라우저 네트워크 응답에서 accounts:signInWithIdp를 확인하세요. User single sign on to app SUCCESS와
같은 Okta System Log 항목은 Okta가 사용자를 인증했음을 확인할 뿐입니다. 어설션 값이 SSO 구성과 일치하지 않으면 ElevenLabs가
SAML 응답을 거부할 수 있습니다.
INVALID_IDP_RESPONSE: 인증서 파싱 중 오류
브라우저 네트워크 응답에 INVALID_IDP_RESPONSE: Error when parsing certificate가 표시될 수 있습니다.
ElevenLabs에서 인증서를 제거한 다음 유효한 PEM 형식의 Okta X.509 인증서를 다시 추가하세요.
LLM을 사용하여 인증서를 형식화하지 마세요. -----BEGIN CERTIFICATE----- 및 -----END CERTIFICATE-----를 포함해
인증서를 정확히 복사하세요.
사용자 또는 인증 불일치 오류
Okta가 사용자의 이메일 주소를 NameID로 전송하는지 확인하세요. Okta에서 Name ID format을
EmailAddress로, Application username을 Email로 설정하세요.
어떤 Okta 메타데이터 값을 사용해야 하나요?
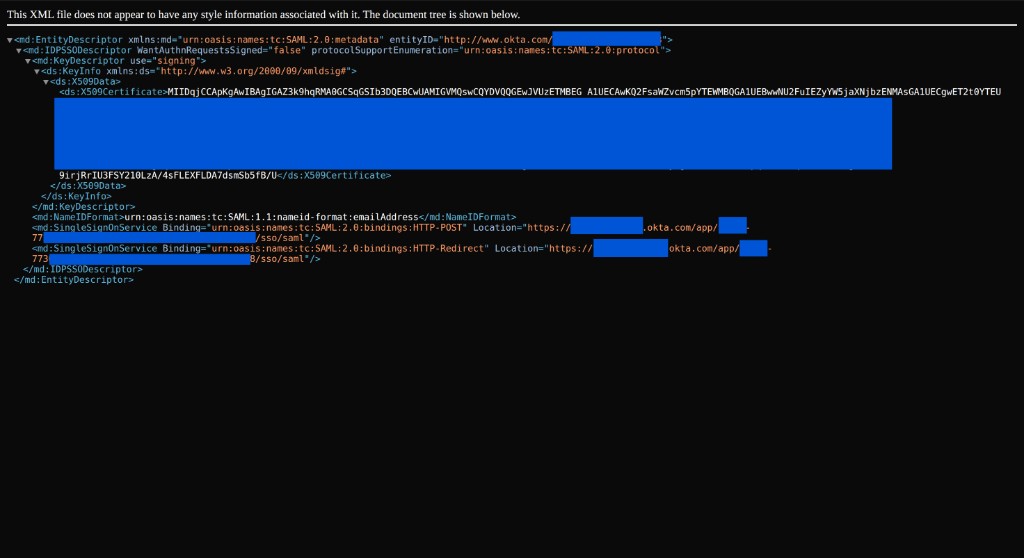
ID 공급자 엔터티 ID에는 메타데이터 entityID를, ID 공급자 로그인 URL에는 SingleSignOnService Location을,
인증서에는 ds:X509Certificate를 사용하세요.