Was ist ein API-Endpunkt? Ein Leitfaden für vernetzte Software
- Verfasst von
- Jack Limebear
- Veröffentlicht
- Zuletzt aktualisiert
AnhörenArtikel anhören
Ein API-Endpunkt (Application Programming Interface) ist die spezifische URL, über die eine API Anfragen empfängt und Antworten zurücksendet.
API-Endpunkte dienen als genaue Webadresse, über die sich eine Anwendung mit einem Server verbindet, um Daten anzufordern oder einen Befehl auszuführen. Traditionelle Architekturen werden weiterhin genutzt, moderne Anwendungen setzen jedoch auf REST-APIs, um HTTP-Anfragen über verschiedene Dienste hinweg zu verarbeiten.
Dieser Leitfaden erklärt, wie Endpunkte Anfragen verarbeiten, wie Sie Ihre Aufrufe formatieren und wie Sie die Sicherheit von API-Endpunkten in Produktionsumgebungen gewährleisten. Außerdem zeigen wir Ihnen, wie Sie Ihre Systeme mit ElevenAPI sauber verbinden und produktionsreife Audio-Workflows bereitstellen.
Zusammenfassung
- Ein API-Endpunkt ist die spezifische URL, über die eine API Anfragen empfängt und Antworten zurücksendet.
- Automatisierte Kommunikationswege zwischen Client-Anwendungen und Serverinfrastruktur reduzieren den Aufwand für Datenaustausch und Systemintegration.
- Zu den sieben gängigen API-Typen zählen REST-API-Endpunkte, SOAP, GraphQL, RPC, WebSocket, gRPC und Web-APIs.
- Zu den gängigen Best Practices für das Design von API-Endpunkten gehören intuitive, ressourcenbasierte Benennungen sowie die Kombination standardisierter HTTP-Statuscodes mit strukturierten JSON-Fehler-Payloads.
- Entwicklungsteams testen und überwachen API-Endpunkte, indem sie HTTP-Codes validieren, die grundlegende Verbindung für Anfragen prüfen und die Echtzeit-Parallelität verfolgen.
- Die Absicherung von API-Endpunkten umfasst schlüsselbasierte Authentifizierung, Berechtigungen nach dem Least-Privilege-Prinzip und parallelitätsbasierte Rate Limits.
API-Endpunkte erklärt: Anfragen, Antworten und Routen
Ein API-Endpunkt ist ein digitaler Ort, den eine API nutzt, um Anfragen zu empfangen und Antworten zurückzugeben. Client-Anwendungen verwenden eine spezifische URL, die mit diesem Endpunkt verknüpft ist, um auf Serverressourcen zuzugreifen.
Jede Endpunkt-Route verarbeitet eine bestimmte Interaktion, indem sie eine HTTP-Methode mit einem Ressourcenpfad kombiniert. Der Client sendet eine Anfrage an diese Route, und der Server verarbeitet die Daten, bevor er eine Antwort mit einem Statuscode sendet.
Wenn eine Anwendung beispielsweise Benutzer-Metadaten anfordert oder eine Daten-Payload übermittelt, sendet sie eine HTTP-Anfrage an eine festgelegte Endpunkt-URL auf dem API-Server.
API vs. Endpunkt vs. URL: Was ist der Unterschied?
Die Begriffe API, API-Endpunkt und URL werden zwar oft zusammen verwendet, stehen jedoch für unterschiedliche Komponenten der Softwarearchitektur.
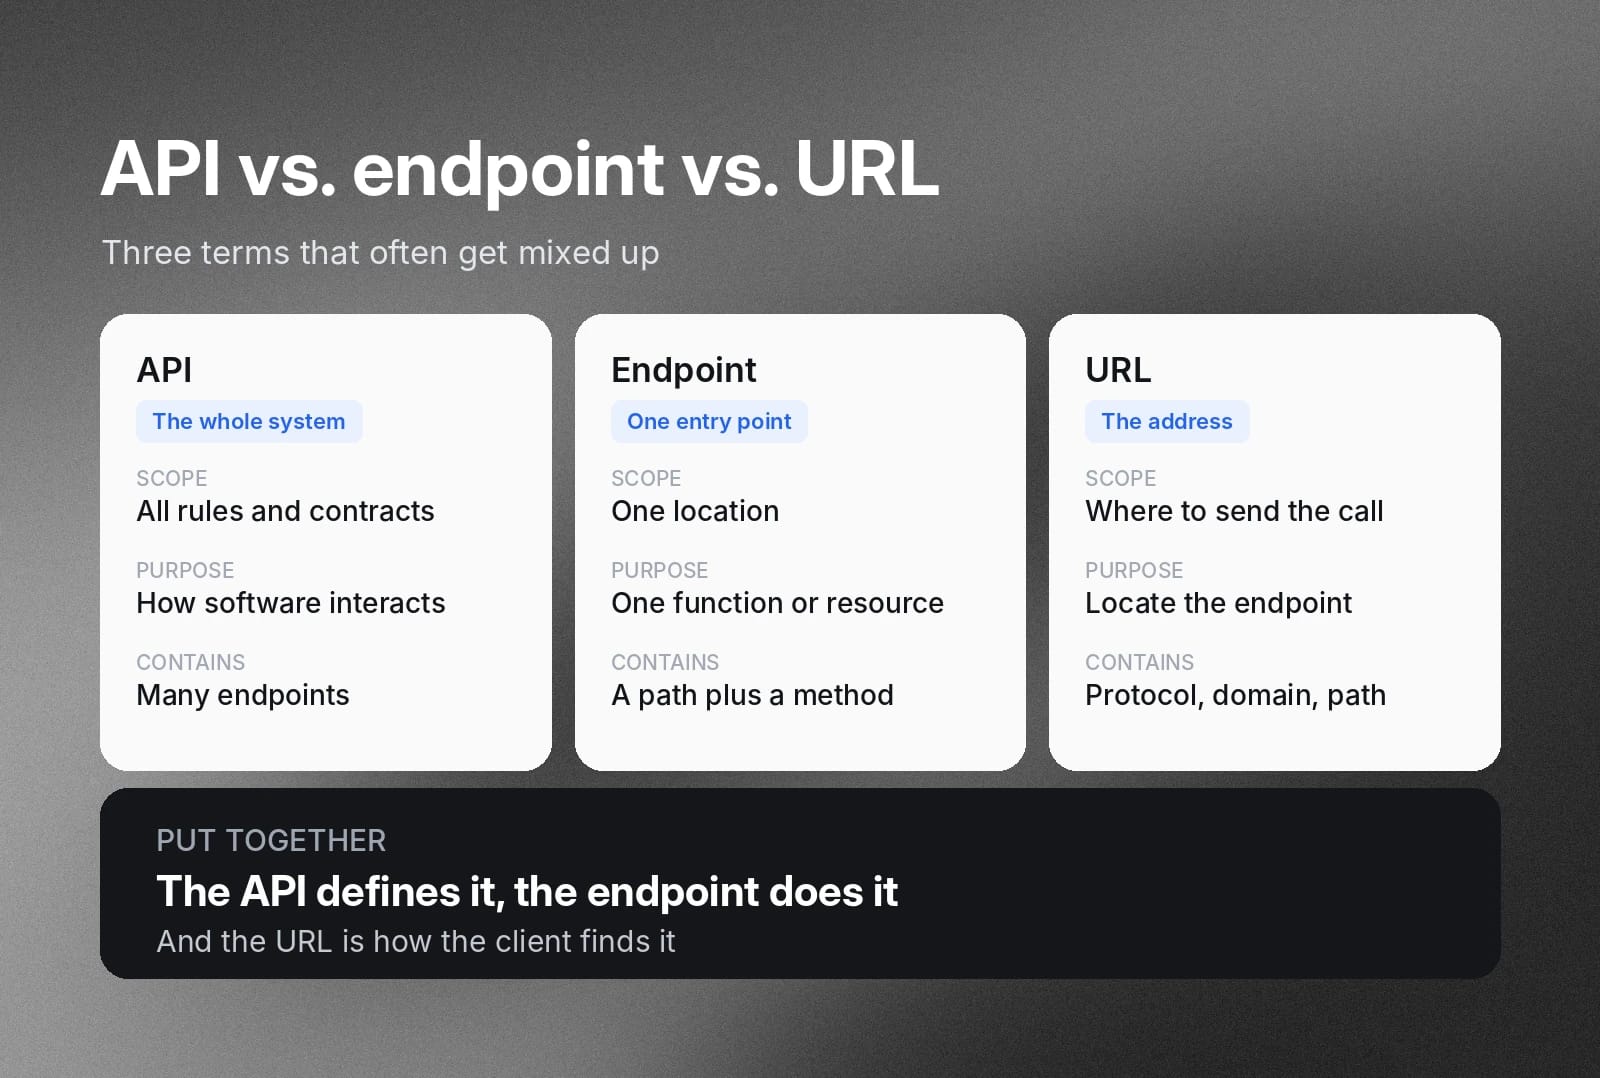
Eine API stellt die vollständige Softwareschnittstelle bereit, die Regeln und Protokolle für die Kommunikation zwischen zwei Anwendungen festlegt. Ein API-Endpunkt dient dagegen als spezifischer digitaler Einstiegspunkt auf einem Server, den die Anwendungen für die bidirektionale Kommunikation nutzen. Eine URL ist schließlich die vollständige Webadresse, über die Client-Anwendungen diesen Endpunkt im Netzwerk finden und sich mit ihm verbinden.
Die wichtigsten Unterschiede zwischen API, Endpunkten und URLs sind:
- Umfang und Architektur: Eine API umfasst das gesamte System aus Regeln und Datenverträgen, während ein API-Endpunkt nur einen bestimmten Ort abdeckt und die URL die Adresse dieses Orts ist.
- Funktion und Zweck: Eine API legt fest, wie Softwarekomponenten miteinander interagieren. API-Endpunkte bieten Zugriff auf eine bestimmte Funktion oder Datenressource, und die URL zeigt der Client-Anwendung genau, wohin sie ihren Aufruf senden muss.
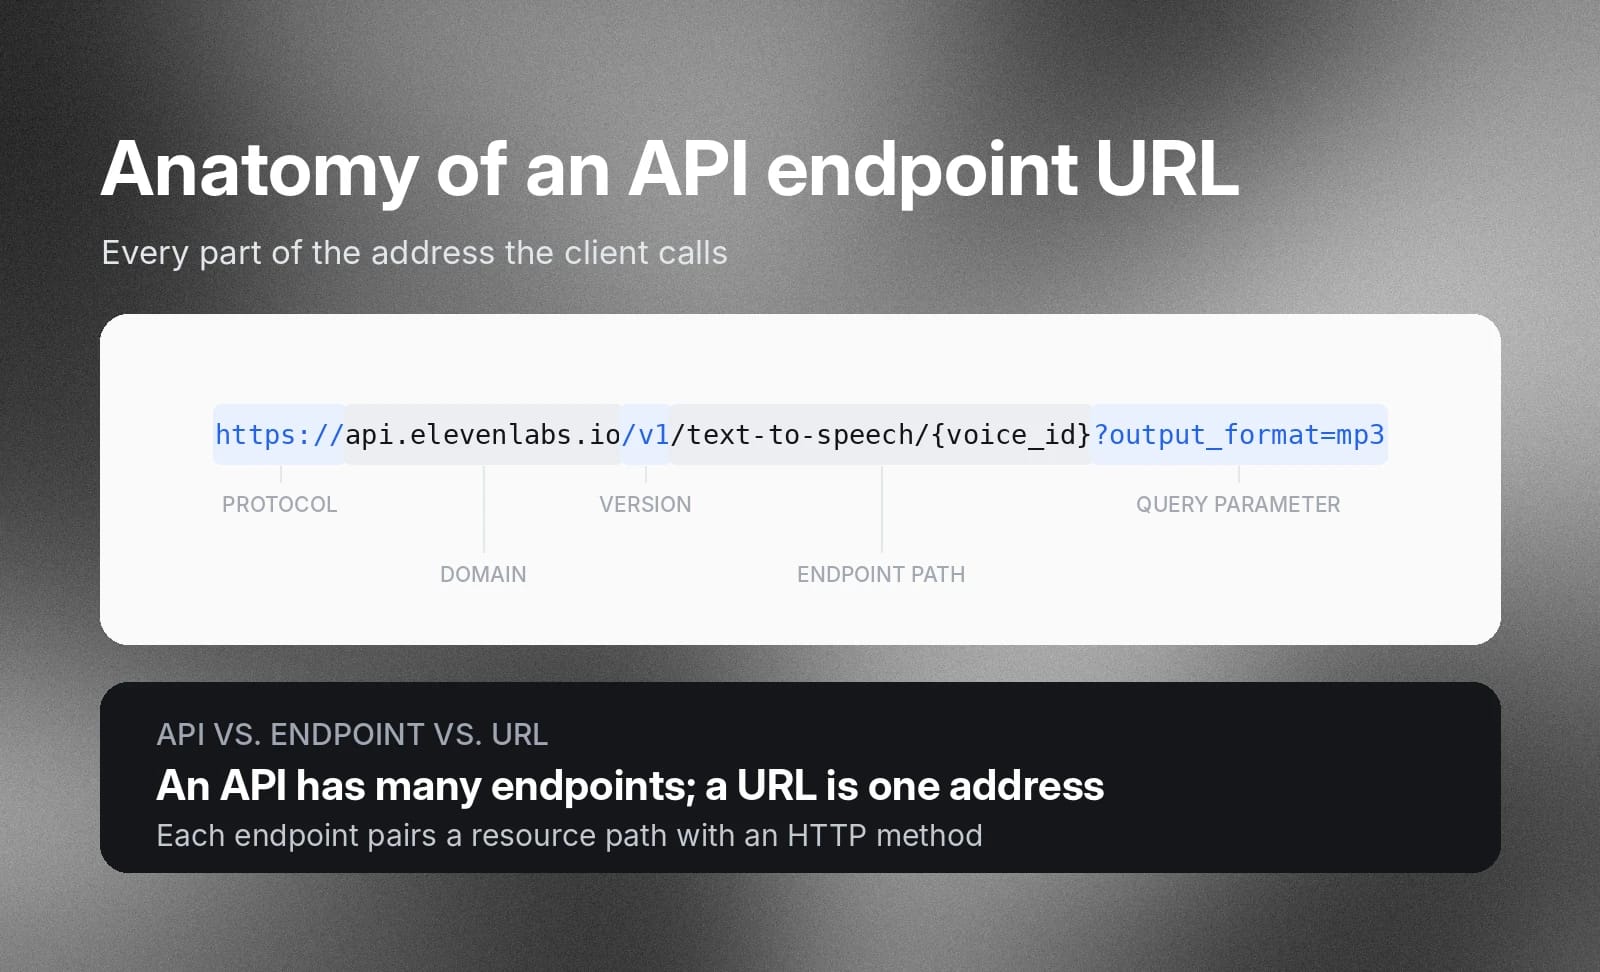
- Aufbau: Eine API besitzt mehrere Endpunkte, aber ein API-Endpunkt ordnet einen bestimmten Ressourcenpfad einer HTTP-Methode zu. Eine URL enthält ebenfalls viele Bestandteile, etwa Netzwerkprotokoll, Domainname, Endpunktpfad und Abfrageparameter.
Wie funktionieren API-Endpunkte?
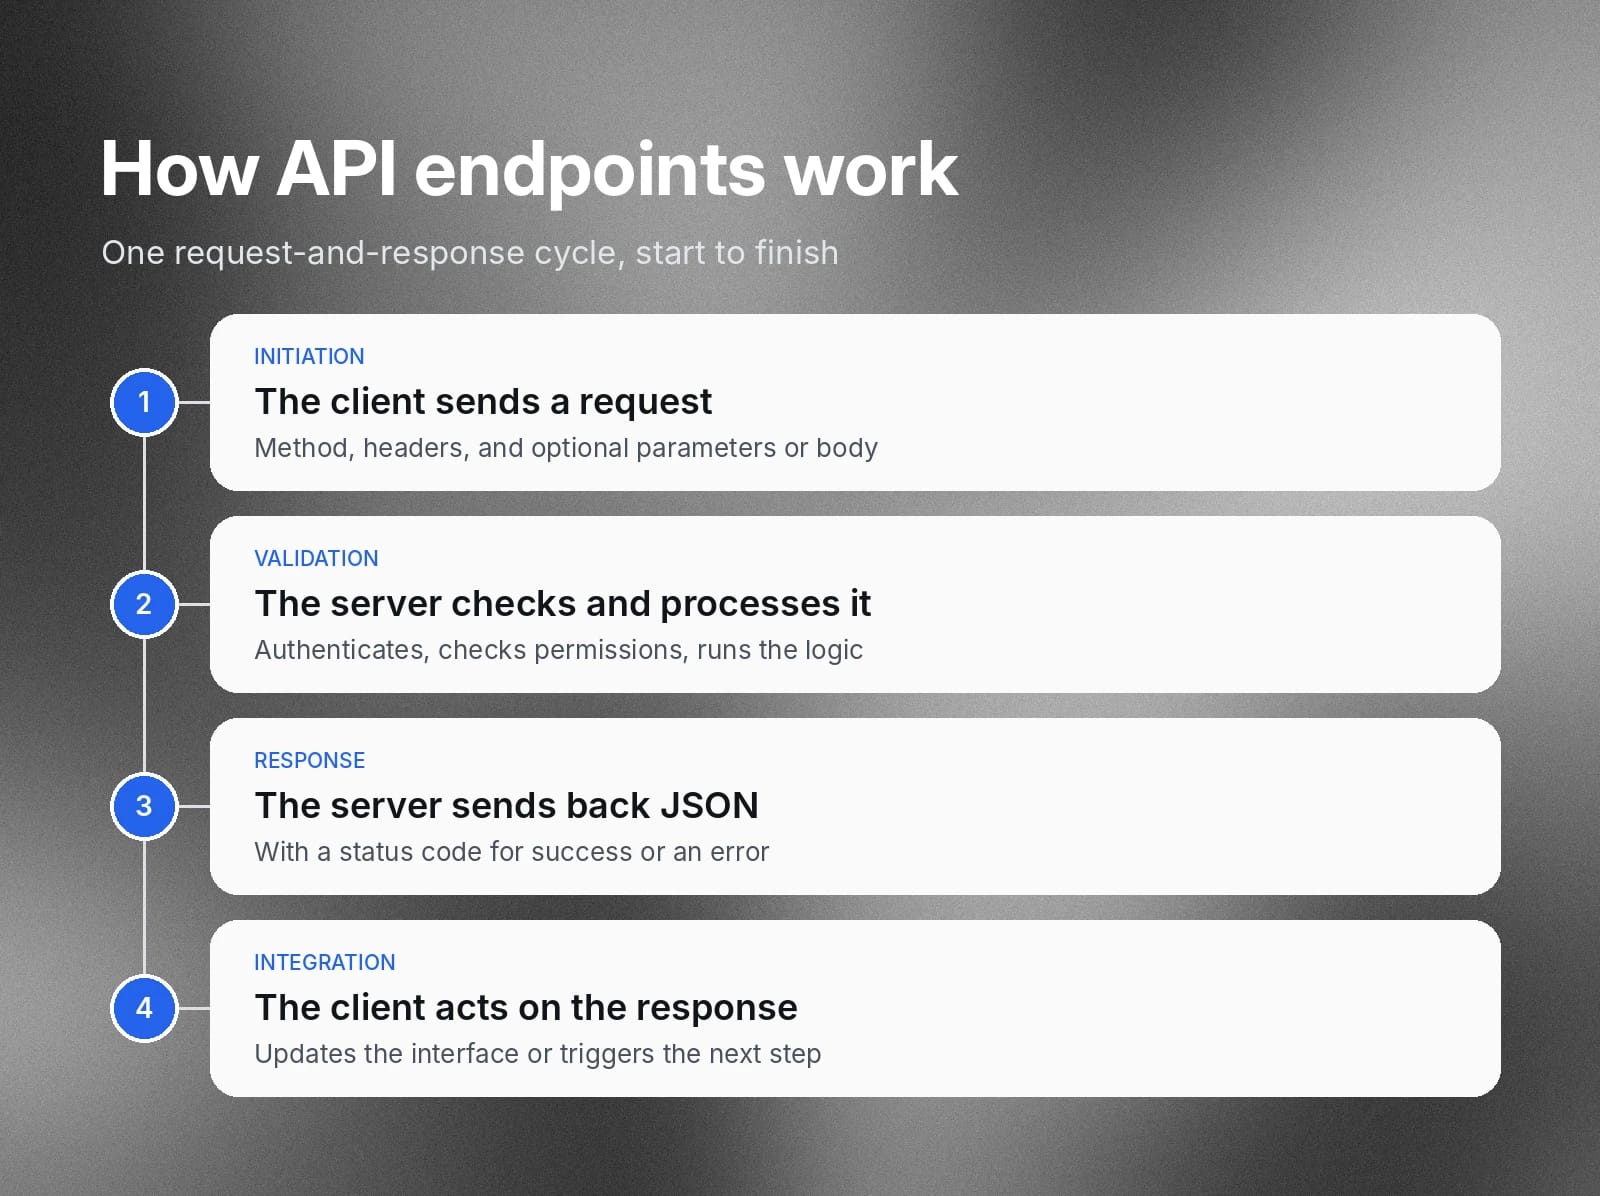
API-Endpunkte nutzen einen strukturierten Anfrage-Antwort-Zyklus zwischen Client-Anwendungen und Servern, der in der Regel diesen Schritten folgt:
- Start: Der Client sendet eine HTTP-Anfrage direkt an die Endpunkt-URL. Diese Anfrage enthält eine HTTP-Methode, HTTP-Header, optionale Abfrageparameter und optionale Daten im Anfrage-Body.
- Validierung und Verarbeitung: Der Server empfängt die Anfrage, authentifiziert die Client-Anmeldedaten und prüft die Zugriffsberechtigungen. Anschließend fragt das Backend-System interne Datenbanken ab oder führt serverseitige Geschäftslogik aus, um den angeforderten Vorgang zu verarbeiten.
- Antwortübermittlung: Der Server erstellt aus der Ausgabe eine strukturierte JSON-Payload. Er sendet diese Payload zusammen mit einem HTTP-Statuscode an den Client zurück, der eine erfolgreiche Ausführung bestätigt oder Details zu aufgetretenen Fehlern liefert.
- Integrationsausführung: Die Client-Anwendung analysiert die zurückgegebene Payload, um Benutzeroberflächen zu aktualisieren, Daten zu verarbeiten und nachgelagerte Aktionen auszulösen.
REST-API-Endpunkte und die verwendeten HTTP-Methoden
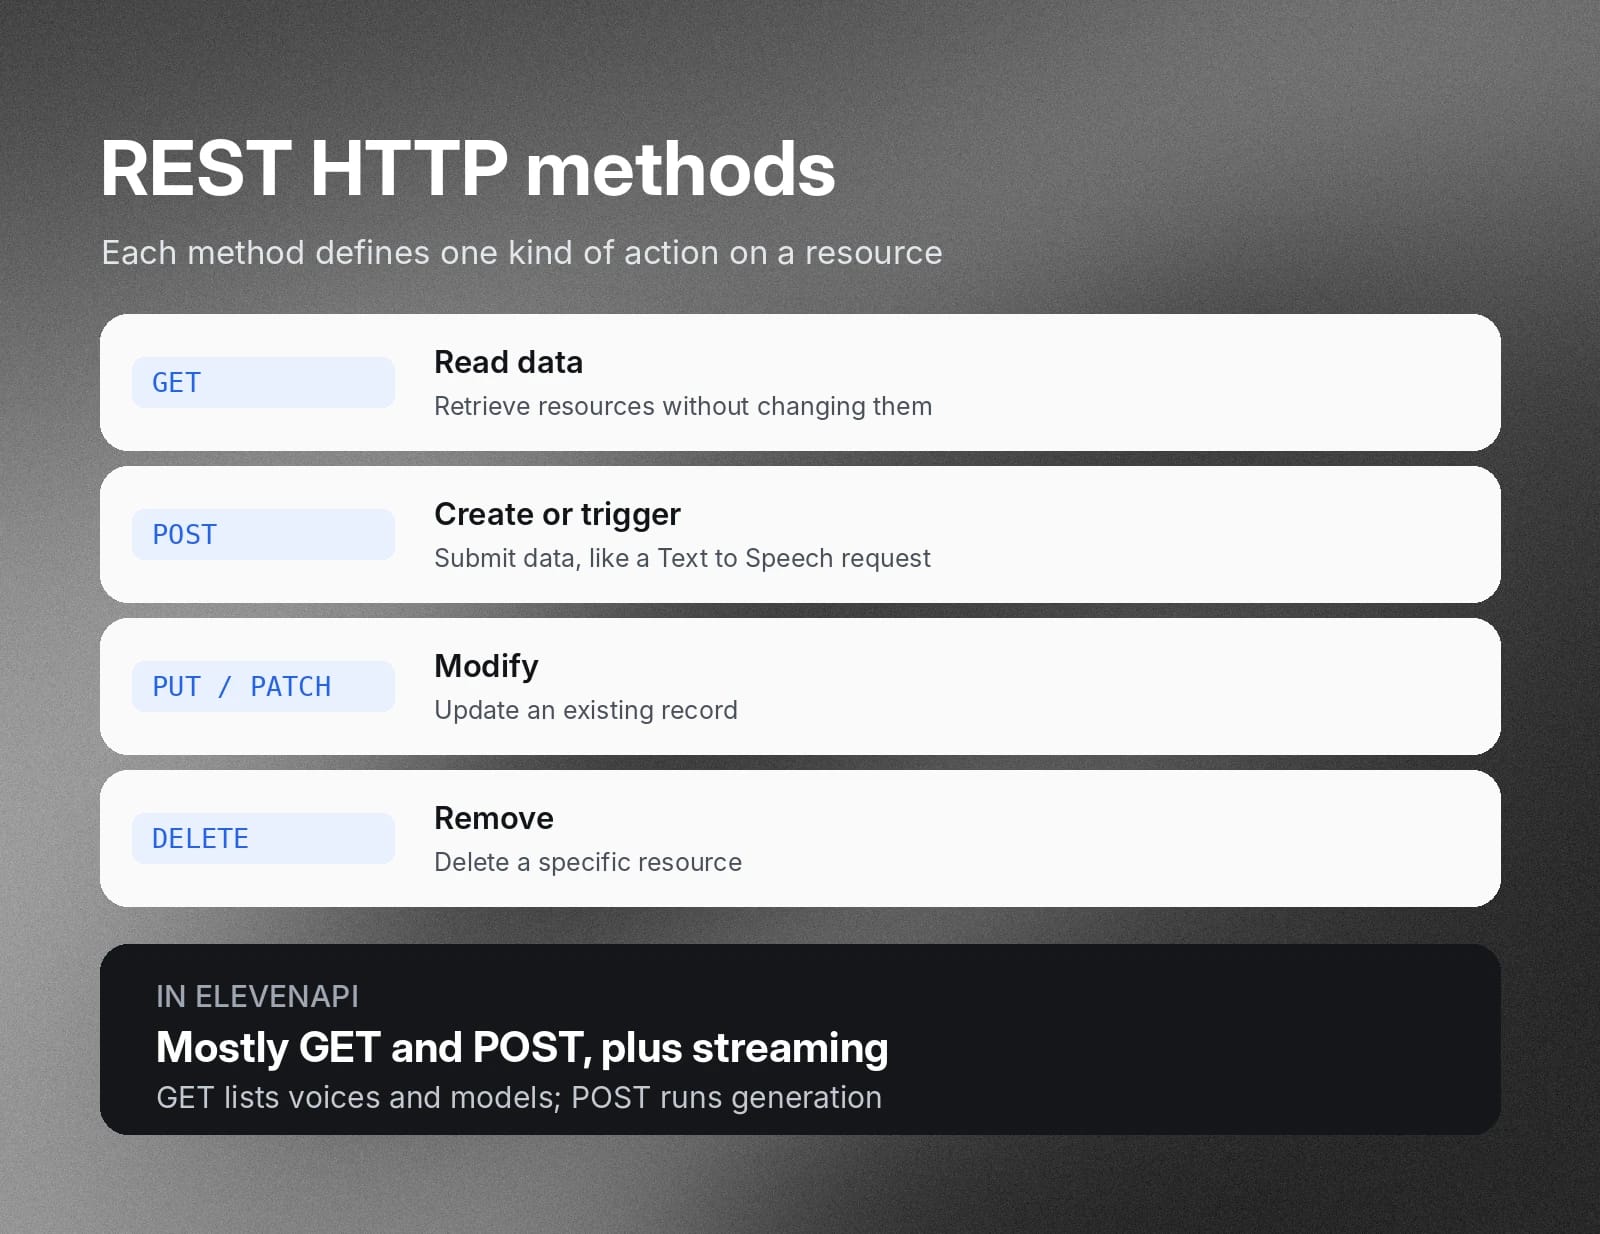
REST-API-Endpunkte verwenden Standard-HTTP-Methoden, um die Aktionen zu definieren, die Clients für eine Serverressource ausführen. GET-Anfragen lesen Daten und ändern keine Backend-Ressourcen. POST-Anfragen schreiben dagegen Daten, indem sie neue Daten übermitteln, um Ressourcen zu erstellen oder serverseitige Aktionen auszulösen.
Entwickler verwenden außerdem PUT- oder PATCH-Anfragen, um bestehende Datensätze zu ändern, sowie DELETE, um bestimmte Ressourcen aus der Datenbank zu entfernen.
In ElevenAPI basieren Integrationen hauptsächlich auf GET- und POST-Anfragen sowie auf Streaming- und WebSocket-Endpunkten für Echtzeit-Audio. GET-Endpunkte rufen verfügbare Metadaten zu Stimmen und Modellen ab, während POST-Endpunkte Generierungsaufgaben ausführen, etwa die Text to Speech-Synthese.
Beispiele für API-Endpunkte: Ein praktischer Blick auf gängige Anfragen
Die Betrachtung realer Anfragen in ElevenAPI zeigt, wie API-Endpunkte in Produktionsumgebungen funktionieren.
Bei ElevenAPI ordnet jede Endpunkt-Route bestimmten HTTP-Methoden konkrete Aufgaben zu, etwa das Abrufen von Systemmetadaten oder das Generieren von Audio. Client-Anwendungen senden GET-Anfragen, um Informationen abzurufen, und POST-Anfragen, um Daten zu übermitteln und Verarbeitungsaufgaben auszuführen.
So funktionieren diese zentralen Routen in der Produktion.
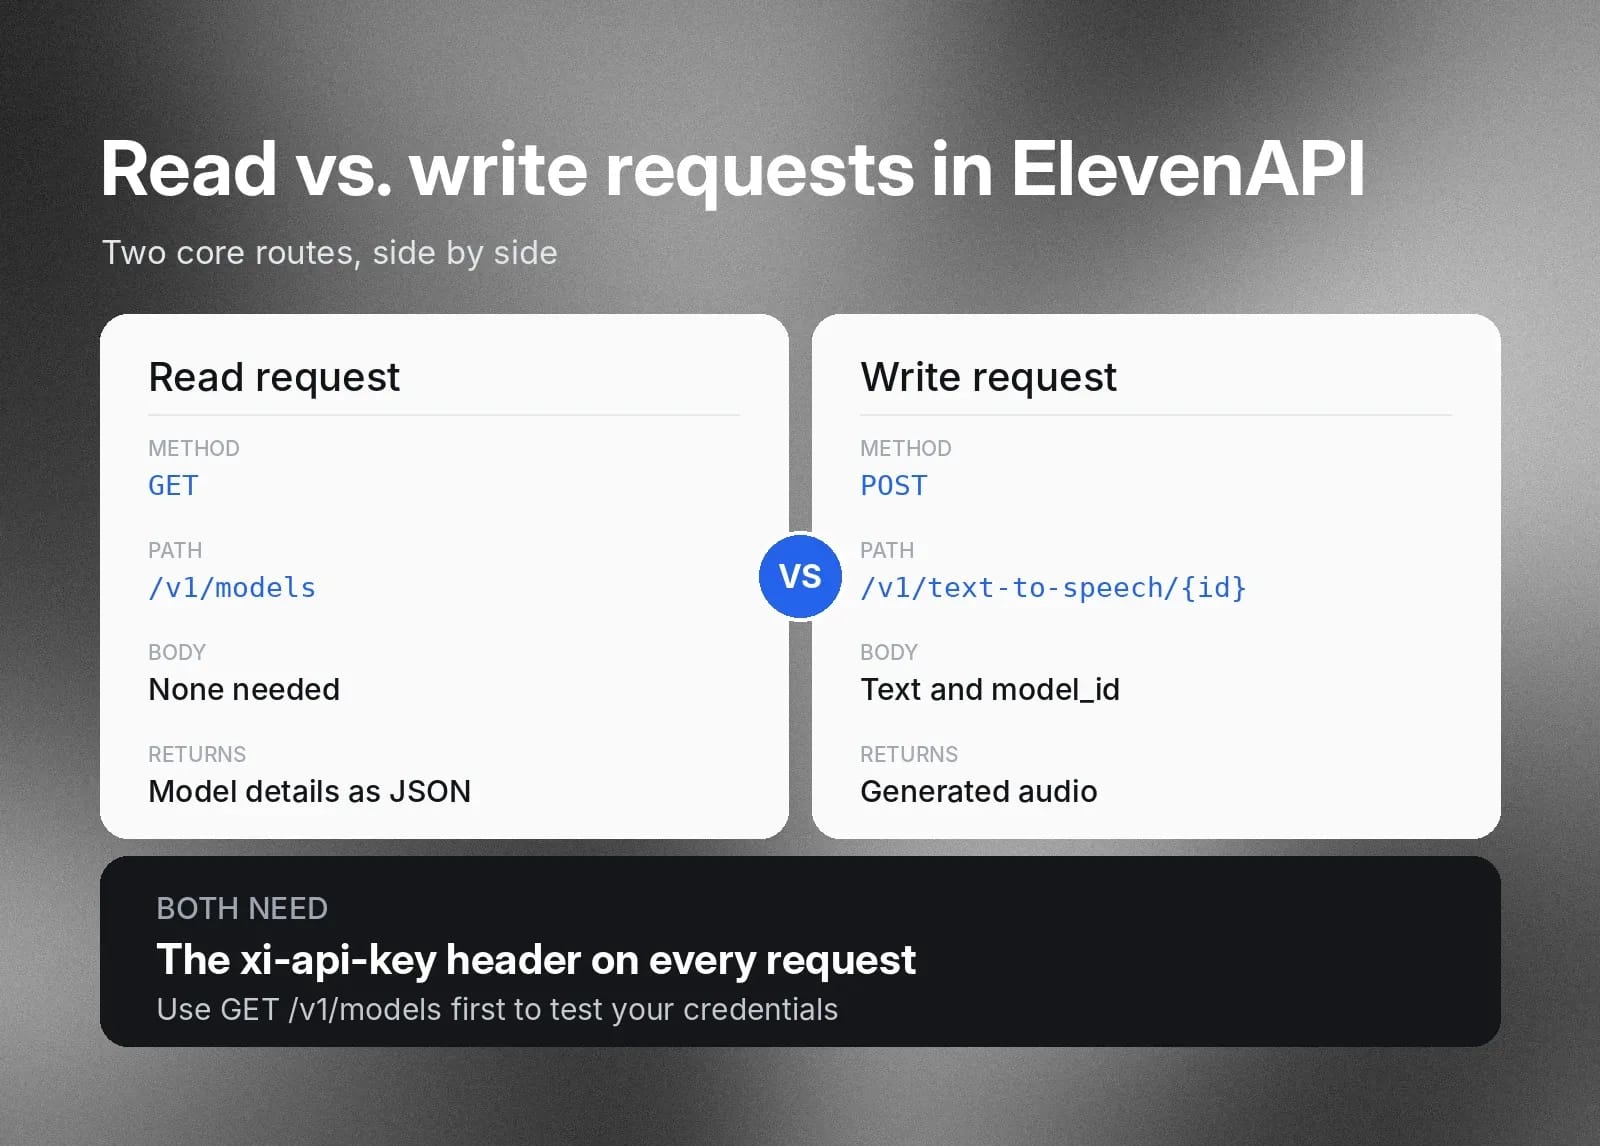
Leseanfrage
GET https://api.elevenlabs.io/v1/models ruft eine Liste verfügbarer Sprachsynthesemodelle und ihrer Funktionen ab. Diese Anfrage benötigt zur Authentifizierung den HTTP-Header xi-api-key, jedoch keinen Anfrage-Body. Der Server verarbeitet die Abfrage und gibt eine JSON-Payload mit Modelldetails zurück.
Schreibanfrage
POST https://api.elevenlabs.io/v1/text-to-speech/{voice_id} sendet Payload-Daten zur Audiogenerierung an den Server. Ihre Anwendung sendet einen JSON-Body mit Parametern wie text und model_id, um die Text to Speech-Synthese auszuführen. Der Endpunkt verarbeitet diese Parameter und streamt formatiertes Audio zurück an Ihre Anwendung.
Mehr erfahren in der Text to Speech API-Referenz.
Die sieben gängigen API-Typen und ihre Einsatzbereiche
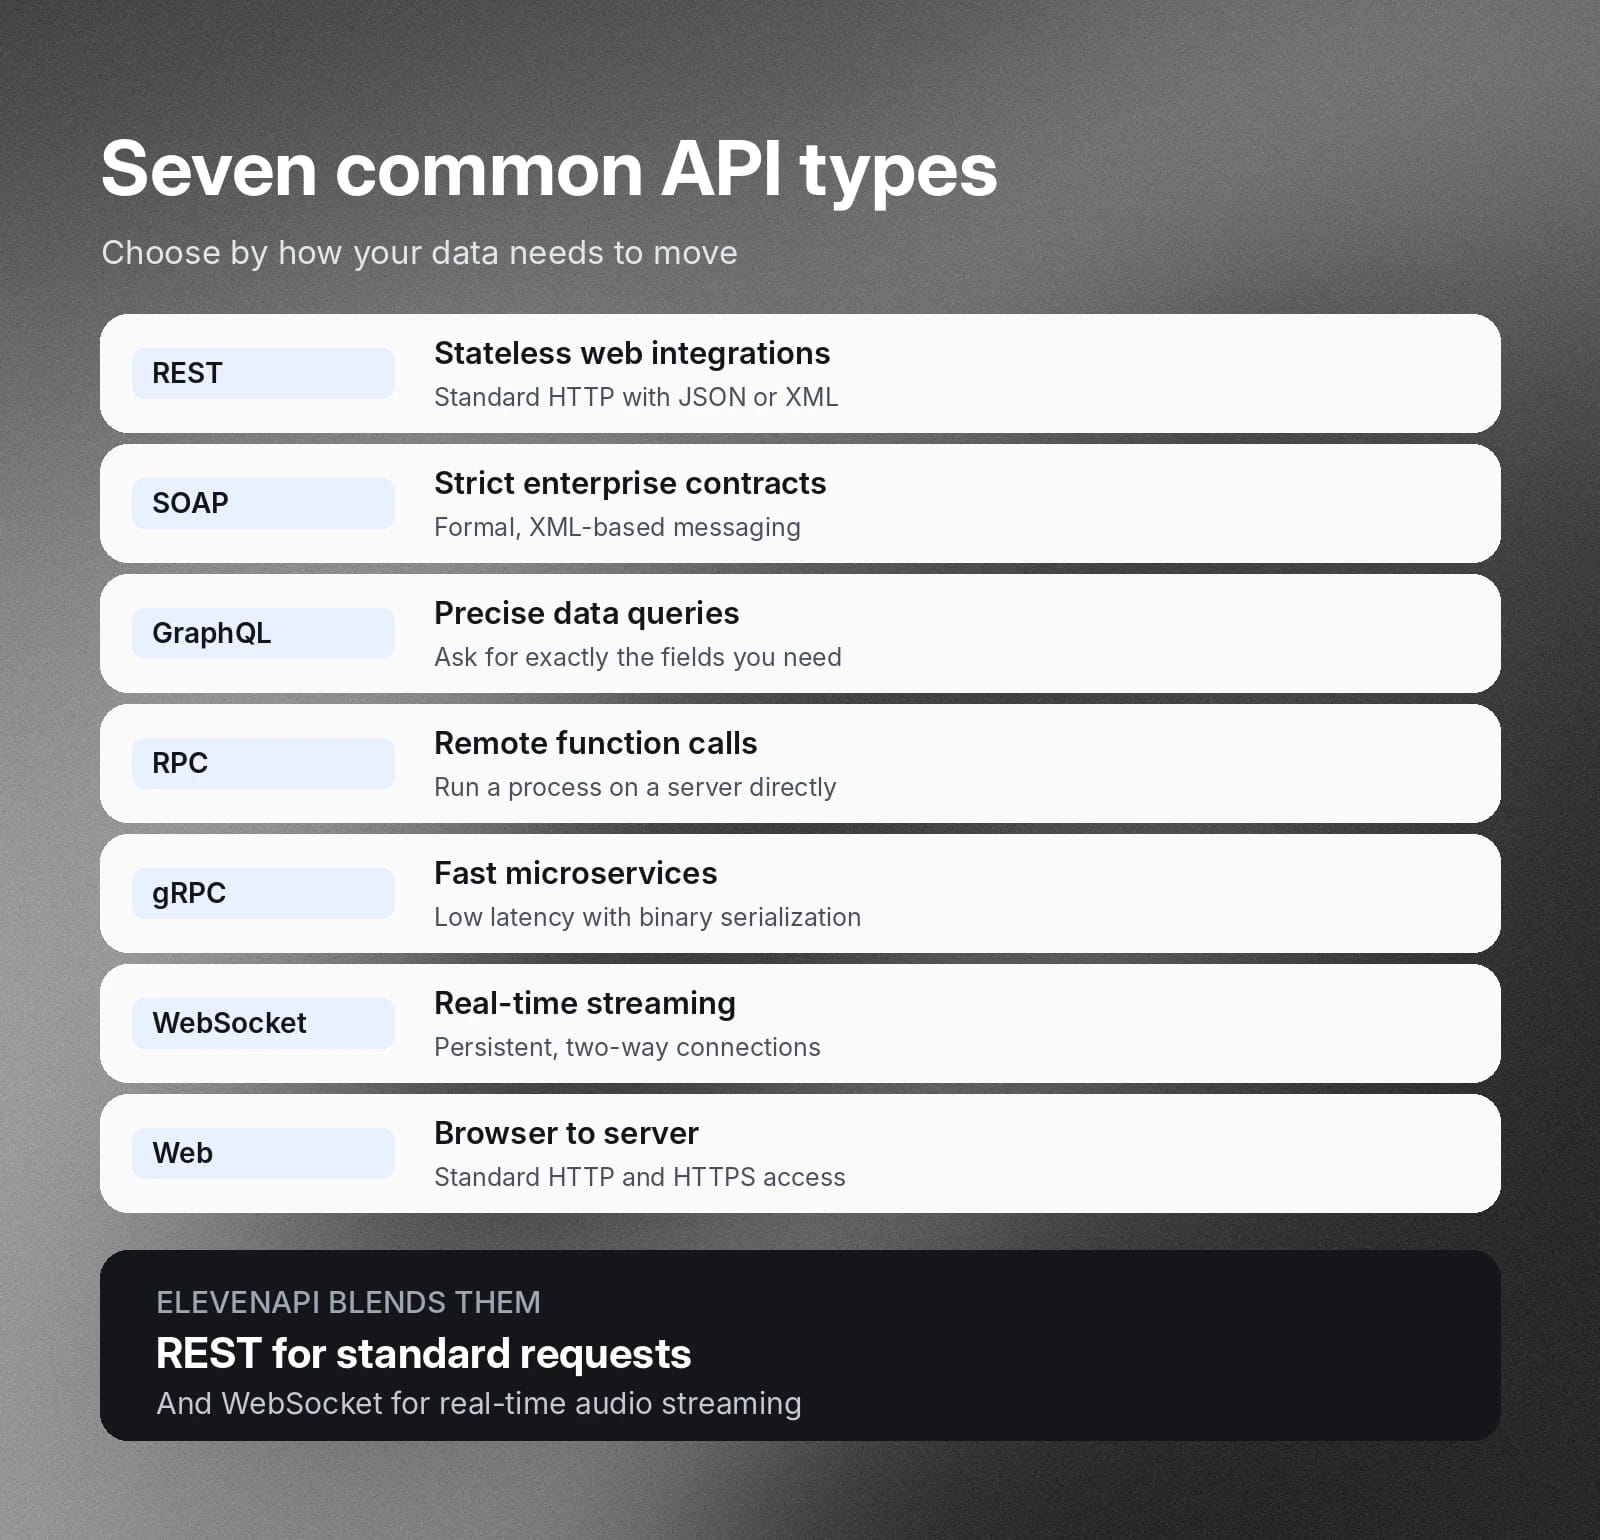
Entwicklungsteams wählen aus sieben gängigen API-Architekturen und entscheiden anhand ihrer Anforderungen an die Datenübertragung.
API-Architekturen
Wann einsetzen
REST
Webintegrationen entwickeln, die zustandslose, standardisierte HTTP-Kommunikation mit strukturierten JSON- oder XML-Datenformaten benötigen
SOAP
Enterprise-Anwendungen benötigen strenge Sicherheitsprotokolle, formelle Nachrichtenverträge und XML-basierten Datenaustausch
GraphQL
Client-Anwendungen müssen präzise Datenfelder in einer einzigen Anfrage abfragen, um zu viele oder zu wenige Daten abzurufen
RPC
Client-Anwendungen führen bestimmte Funktionen oder Prozesse mit geringem Netzwerk-Overhead direkt auf einem Remote-Server aus
gRPC
Leistungsstarke Microservices verbinden, die Kommunikation mit geringer Latenz und binäre Serialisierung benötigen
WebSocket
Interaktive Anwendungen entwickeln, die dauerhafte bidirektionale Verbindungen für Echtzeit-Datenstreaming und sofortige Antworten benötigen
Web
Webbrowser und Client-Anwendungen über Standard-HTTP- und HTTPS-Protokolle mit serverseitigen Ressourcen verbinden
ElevenAPI kombiniert mehrere Architekturstile in einer Plattform, um die Effizienz zu maximieren und die Latenz zu minimieren. In der Regel nutzt es REST für Standardanfragen und WebSocket-Protokolle für Echtzeit-Audio-Streaming.
Best Practices für das Design von API-Endpunkten für vorhersehbare Integrationen
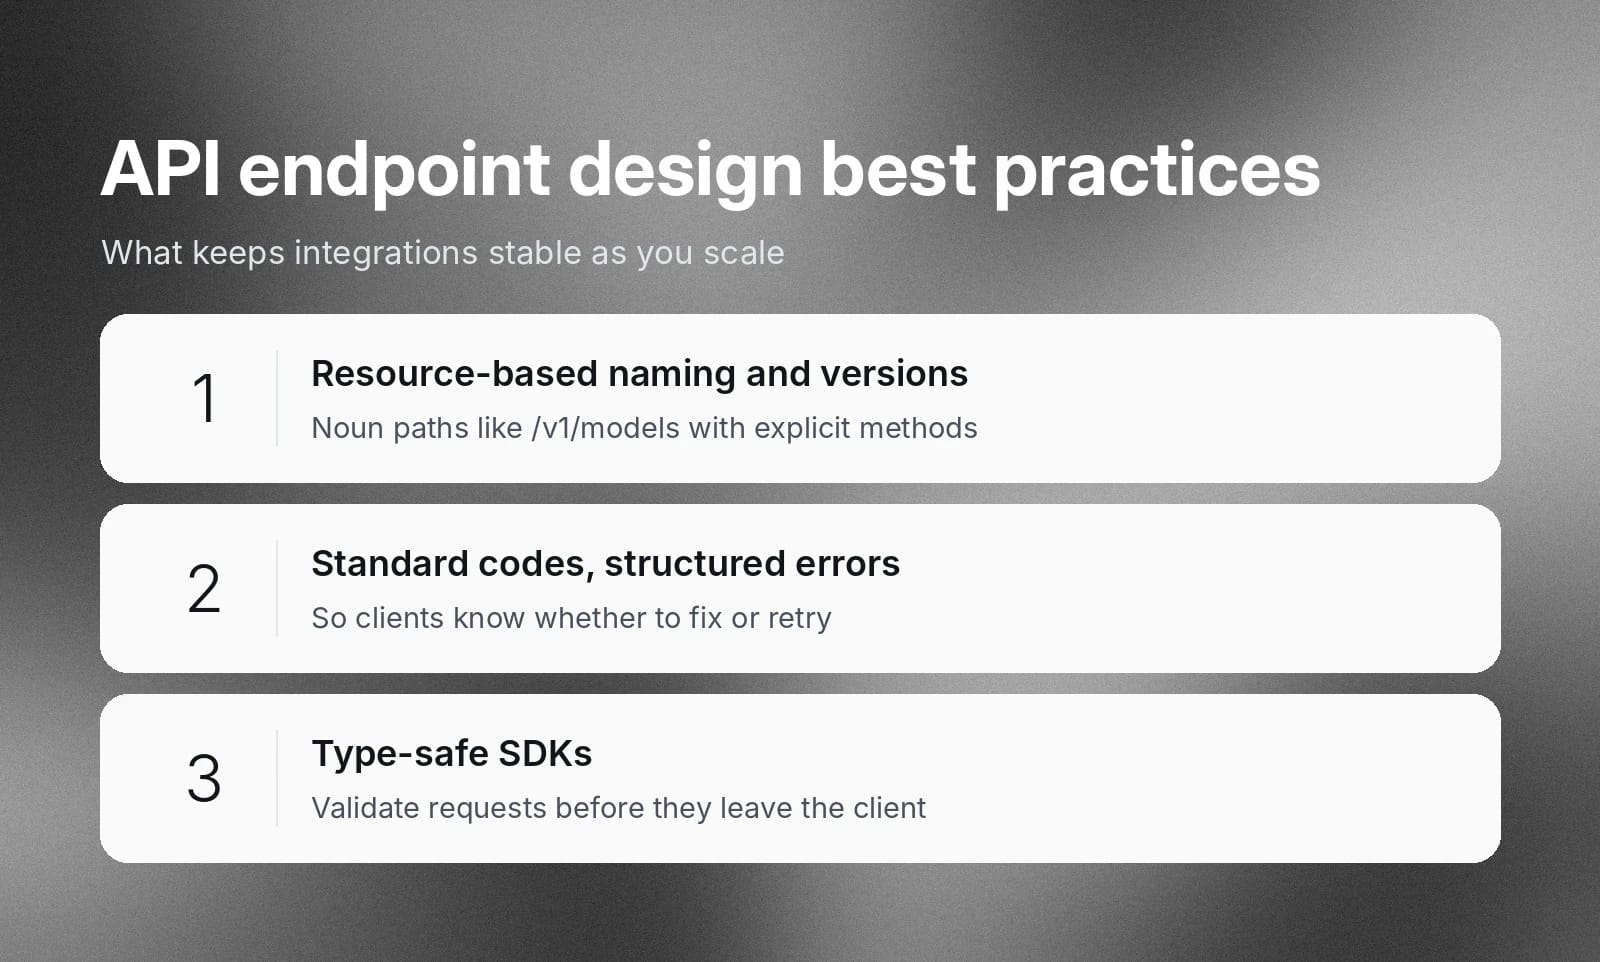
Best Practices beim Design halten API-Endpunkte stabil, wartbar und robust – auch wenn sich zugrunde liegende Plattformen verändern und Anwendungsfälle skalieren. ElevenAPI nutzt klare REST-Regeln, um die Integration für Entwicklungsteams zu vereinfachen, darunter:
- Intuitive ressourcenbasierte Benennung und Versionierung: Endpunkte sollten pfadbasierte Substantive verwenden, die direkt nach der bereitgestellten Ressource benannt sind, und diese für Aktionen mit expliziten HTTP-Methoden kombinieren. Zum Beispiel
/v1/models or /v1/text-to-speech/{voice_id}. - Standardisierte HTTP-Statuscodes und strukturierte Fehler-Payloads: Vorhersehbare Endpunkte geben Standard-HTTP-Statuscodes zurück, um das genaue Ergebnis einer Anfrage zu melden. In Kombination mit strukturierten JSON-Fehler-Payloads können Client-Anwendungen programmatisch entscheiden, ob sie Anfrageparameter korrigieren oder Backoff-Wiederholungen ausführen.
- Typsichere SDKs und Validierung von SDK-Parametern: Offizielle, stark typisierte SDKs in Sprachen wie Python und TypeScript vereinfachen die Integration. Diese Methode erzwingt außerdem Anfrageschemas, bevor Netzwerkaufrufe den Client verlassen.
API-Endpunkte testen und überwachen
Das frühzeitige Testen von API-Endpunkten bestätigt die Authentifizierung und validiert die Netzwerkverbindung, bevor Entwickler Anwendungslogik schreiben.
Senden Sie mit dem HTTP-Header xi-api-key eine Anfrage an GET https://api.elevenlabs.io/v1/models (oder führen Sie curl https://api.elevenlabs.io/v1/models aus), um Anmeldedaten und Netzwerkzugriff zu prüfen sowie verfügbare Modelle abzurufen.
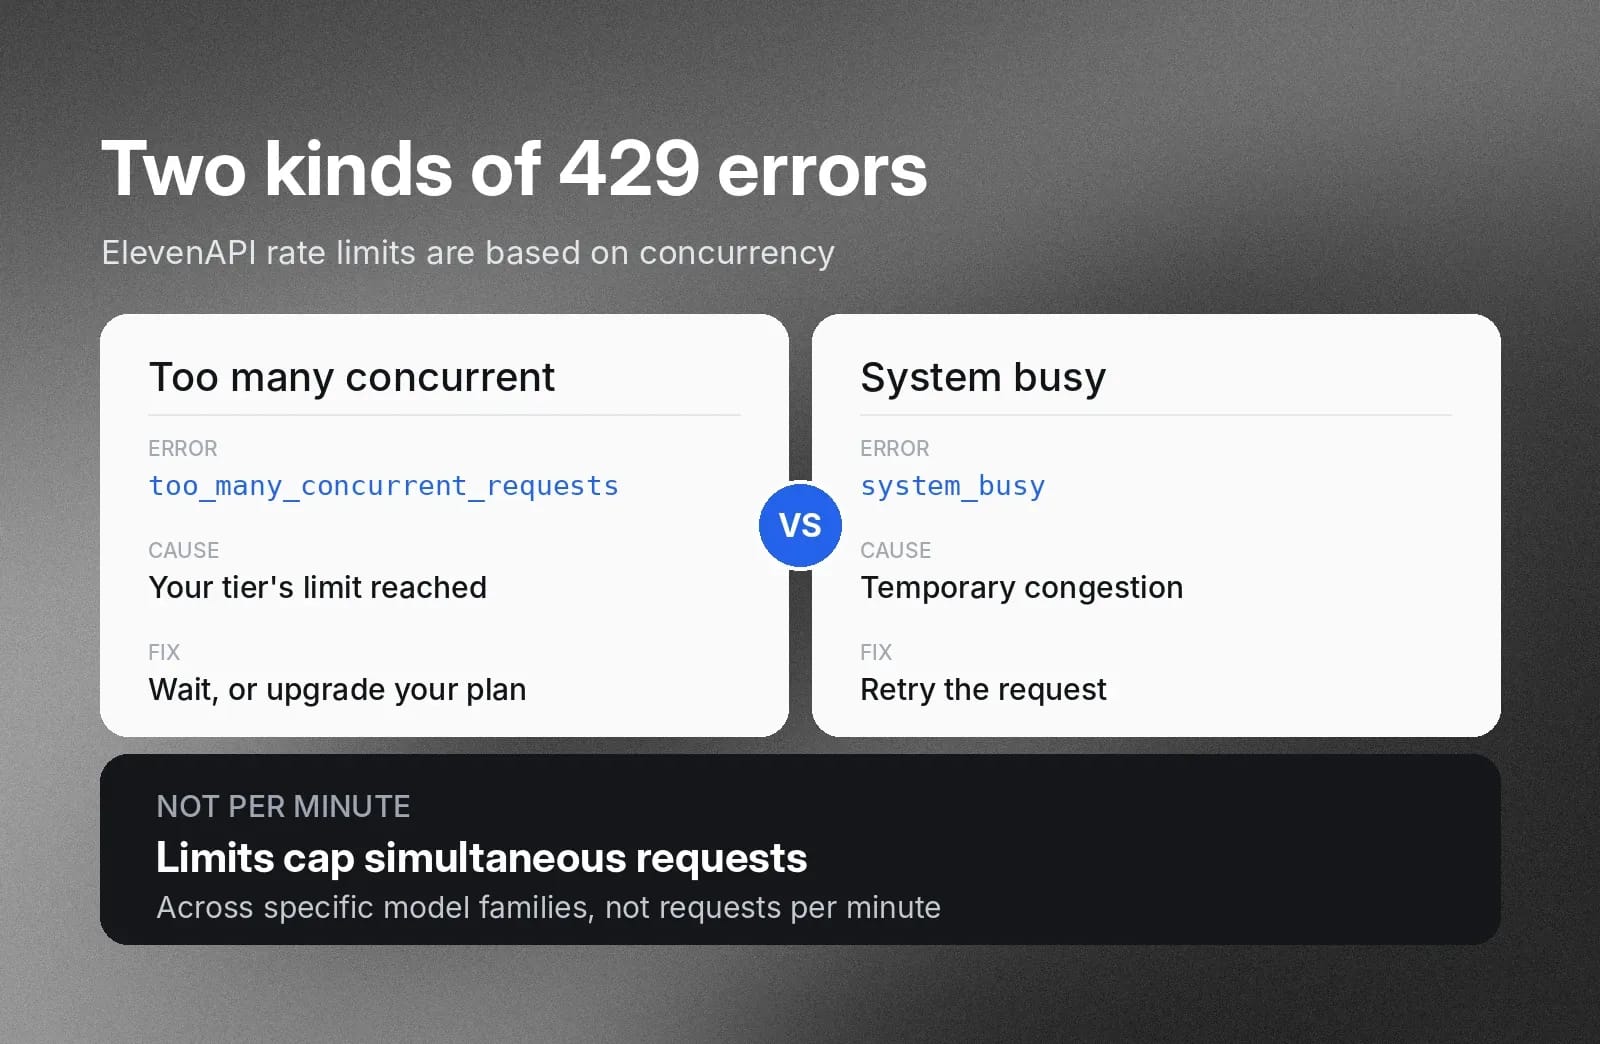
Überwachen Sie anschließend den Live-Traffic und achten Sie auf HTTP-429-Fehlerantworten. Entwicklungsteams verfolgen Metriken, um unerwartete Nutzungsspitzen zu erkennen und die Rate ausgehender Anfragen entsprechend anzupassen.
Ein Fehler too_many_concurrent_requests bedeutet, dass ein Konto sein Parallelitätslimit für den Tarif erreicht hat. Warten Sie, bis laufende Anfragen abgeschlossen sind, oder wechseln Sie zu einem höheren Tarif. Ein Fehler system_busy bedeutet dagegen, dass die Plattform vorübergehend überlastet ist. Eine Wiederholung der Anfrage ist in der Regel erfolgreich.
Sicherheit von API-Endpunkten: Authentifizierung, Autorisierung und Rate Limits
Zum Absichern von API-Endpunkten müssen geheime Zugangsdaten geschützt und präzise Grenzen dafür festgelegt werden, was jede Zugangsdaten ausführen darf. ElevenAPI nutzt zusätzlich zu den empfohlenen Best Practices drei zentrale Mechanismen, um Backend-Vorgänge und Client-Integrationen abzusichern.
1. Authentifizierung
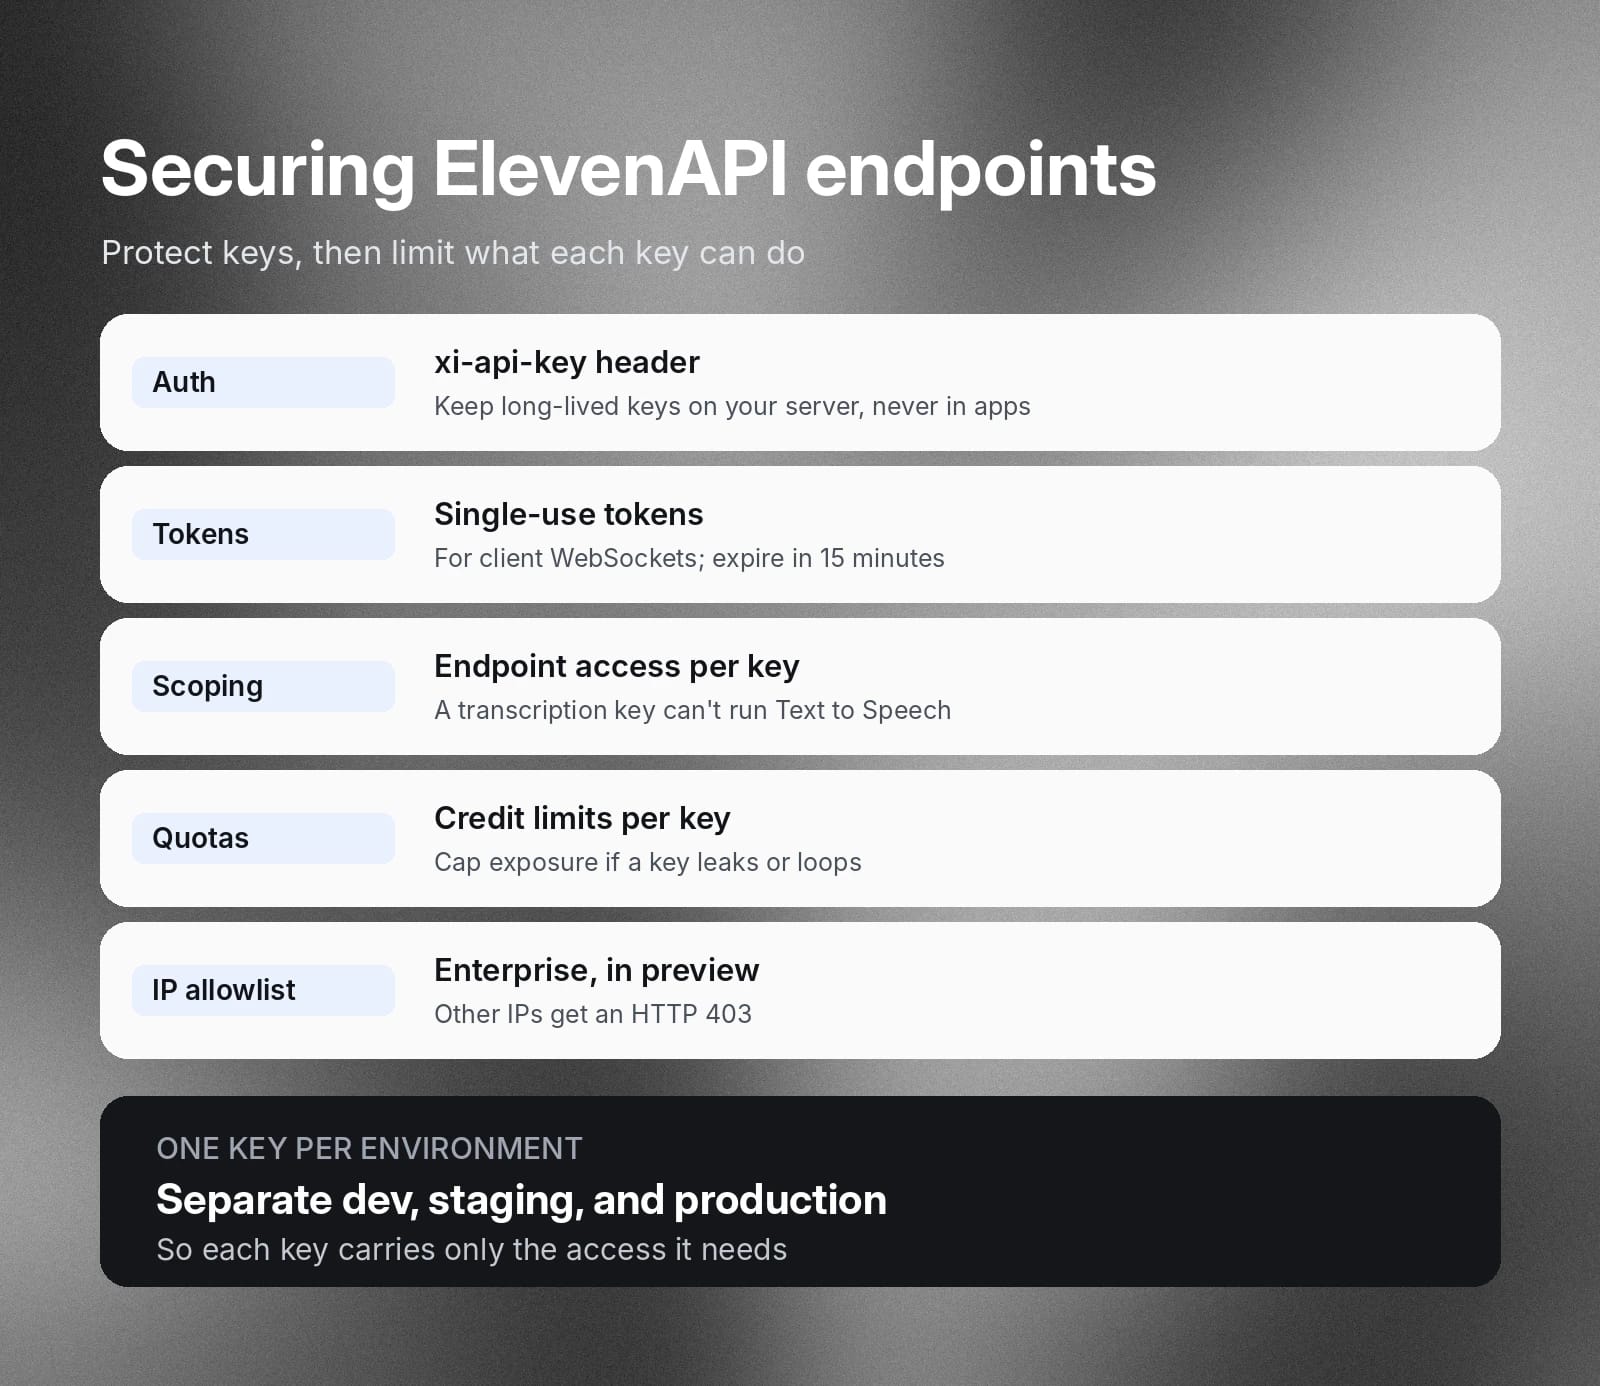
Jede Anfrage enthält den geheimen Anmeldewert im HTTP-Header xi-api-key. Langlebige API-Schlüssel müssen ausschließlich auf sicheren Servern bleiben und dürfen nicht im clientseitigen Code, etwa in Browsern oder mobilen Apps, angezeigt werden. Für clientseitige WebSocket-Verbindungen mit Scribe und Text to Speech erstellt Ihr Server ein Einmal-Token, damit der langlebige Schlüssel geschützt bleibt.
Einmal-Tokens laufen nach 15 Minuten ab und werden bei der ersten Verwendung verbraucht. Mehr erfahren in der Dokumentation zu Einmal-Tokens.
2. Autorisierung und Berechtigungseinschränkung
Erstellen Sie separate Schlüssel für Entwicklungs-, Staging- und Produktionsumgebungen. Konfigurieren Sie anschließend jeden Schlüssel anhand dieser drei präzisen Sicherheitsmechanismen:
- Endpunktzugriff: Beschränken Sie die Endpunkte, die eine API aufrufen kann, damit jeder Anmeldewert nur die Berechtigung erhält, die für die jeweilige Aufgabe erforderlich ist. Beispielsweise benötigt ein Schlüssel für die Speech to Text-Transkription keinen Zugriff auf die Text-to-Speech-Generierung.
- Credit-Kontingente: Weisen Sie jedem Schlüssel individuelle Credit-Limits zu, um die finanzielle Belastung durch unerwartet hohe Nutzung zu begrenzen, Ausführungsschleifen im Anwendungscode einzudämmen und Kontoguthaben zu schützen, falls ein Schlüssel offengelegt wird.
- IP-Allowlisting: Enterprise-Konten können die Schlüsselnutzung auf bestimmte IP-Adressen oder CIDR-Bereiche beschränken (derzeit als Vorschau verfügbar, über Ihren Account Manager). Anfragen von anderen IPs werden mit einem HTTP-403-Fehler abgelehnt.
Rate Limits
Rate Limits basieren auf Parallelität statt auf einfachen Kontingenten pro Minute. Sie begrenzen die Anzahl gleichzeitig laufender Generierungen oder ausstehender Anfragen in bestimmten Modellfamilien.
Erstellen Sie Voice- und dialogorientierte KI-Workflows mit ElevenAPI
ElevenAPI bietet programmatischen Zugriff auf ein umfassendes Set an KI-Audiofunktionen, darunter Voice Agents, Text to Speech und Speech to Text. Mit geringer Latenz, hoher emotionaler Ausdruckskraft und Unterstützung für mehr als 90 Sprachen in der gesamten Modellpalette integriert ElevenAPI menschenähnliches Audio direkt in Ihren Tech-Stack. Das erweitert die Fähigkeiten der Technologie hinter Ihren Geschäftslösungen im Kundensupport, in der Mitarbeiterschulung, Content-Produktion und im Marketing.
Ob Sie dialogorientierte Echtzeit-Agenten bereitstellen oder mehrsprachige Lokalisierung automatisieren: ElevenAPI bietet die Infrastruktur, Geschwindigkeit und Sicherheit, die Produktionsanwendungen benötigen.
Entdecken Sie ElevenAPI, um Endpunktreferenzen und Integrationsleitfäden zu prüfen, oder fordern Sie einen API-Schlüssel an, um noch heute mit der Entwicklung zu beginnen.
Häufig gestellte Fragen zu API-Endpunkten

Jack Limebear ist Teil des Growth-Teams und arbeitet als Content Writer und Stratege für Blog- und Insights-Seiten. Vor ElevenLabs leitete er über zehn Jahre die Content-Strategie für Unternehmen – von schnell wachsenden SaaS-Startups bis zu Fortune-500-Konzernen. Er hat einen Masterabschluss in Englischer Literatur von der University of Cambridge.