Vad är AIUC-1 och varför är det viktigt för förtroendet för AI i företag?
- Skriven av
- Jack Limebear
- Publicerad
- Senast uppdaterad
LyssnaLyssna på den här artikeln
AI för företag mognar. Agenter som började som pilotprojekt hanterar nu kundsamtal, utlöser workflow och agerar på verksamhetsdata i realtid i produktion. När företag tar AI-agenter i produktion i den här skalan blir förtroende, säkerhet och tillförlitlighet avgörande.
All omvälvande teknik når den här punkten. Betalsystem har PCI DSS. Molninfrastruktur har SOC 2. Oberoende standarder gjorde båda till system som företag kan driftsätta utan omfattande individuella granskningar. Nu får AI-agenter sina.
AIUC-1-certifieringen är världens första standard för säkerhet, trygghet och tillförlitlighet, särskilt framtagen för AI-agenter. Den har utvecklats av Artificial Intelligence Underwriting Company (AIUC) tillsammans med forskare från MIT, MITRE och Stanford och ger företag ett oberoende riktmärke som de kan använda redan i dag.
ElevenLabs är det första företaget inom röst-AI som har uppnått AIUC-1-certifiering. Våra agenter genomgick 5 835 tekniska tester inom 14 riskkategorier, vilket visar att de är robusta för driftsättning i företag och möjliggör en banbrytande försäkring för de AI-agenter som våra kunder driftsätter.
Den här guiden förklarar vad AIUC-1-standarden omfattar, hur den jämförs med andra ramverk för efterlevnad som SOC 2 och ISO 42001 samt vad certifieringsprocessen innebär.
Den här guiden är endast avsedd som allmän information och utgör inte juridisk rådgivning. Kraven beror på dina system, data och jurisdiktioner, så bekräfta dina skyldigheter med juridisk rådgivare.
Sammanfattning
- AIUC-1-certifiering är den första oberoende standarden för AI-agenters säkerhet, trygghet och tillförlitlighet, med fokus på specifik testning av agenter.
- Ramverket organiserar 51 krav inom sex riskpelare, där de underliggande kontrollerna anpassas efter varje agents funktioner.
- AIUC-1 testar agenters beteende genom tusentals motståndssimuleringar.
- ElevenLabs är det första företaget inom röst-AI som har fått AIUC-1-certifiering med AI Insurance och medverkar som Technical Contributor för röstspecifika krav.
Vad är AIUC-1?
AIUC-1 är en certifieringsstandard för AI-agenter som har skapats av Artificial Intelligence Underwriting Company. Den verifierar att en AI-agent tillämpar de tekniska skyddsåtgärder, operativa kontroller och juridiska policyer som är utformade för att minska risken för osäkert eller obehörigt beteende i produktion. AIUC-1 har sex pelare: data och integritet, säkerhet, trygghet, tillförlitlighet, ansvar och samhälle.
Den här certifieringen finns eftersom AI-agenter går utöver de traditionella gränser som SOC 2 och ISO 27001 förutsåg. Agenter får åtkomst till kunddata, utlöser workflow, konsulterar interna verksamhetspolicyer, eskalerar ärenden till mänskliga agenter och kan agera självständigt inom ett ramverk. Därmed blir risken för obehöriga verktygsanrop, hallucinationer, dataläckage eller promptinjektion betydligt större.
AIUC-1 ger företag oberoende bevis på hur en AI-agent fungerar under motståndsförhållanden med känsliga data. Det visar att en agent har testats mot definierade säkerhets- och tillförlitlighetsrisker.
Förstå AIUC-1:s sex pelare
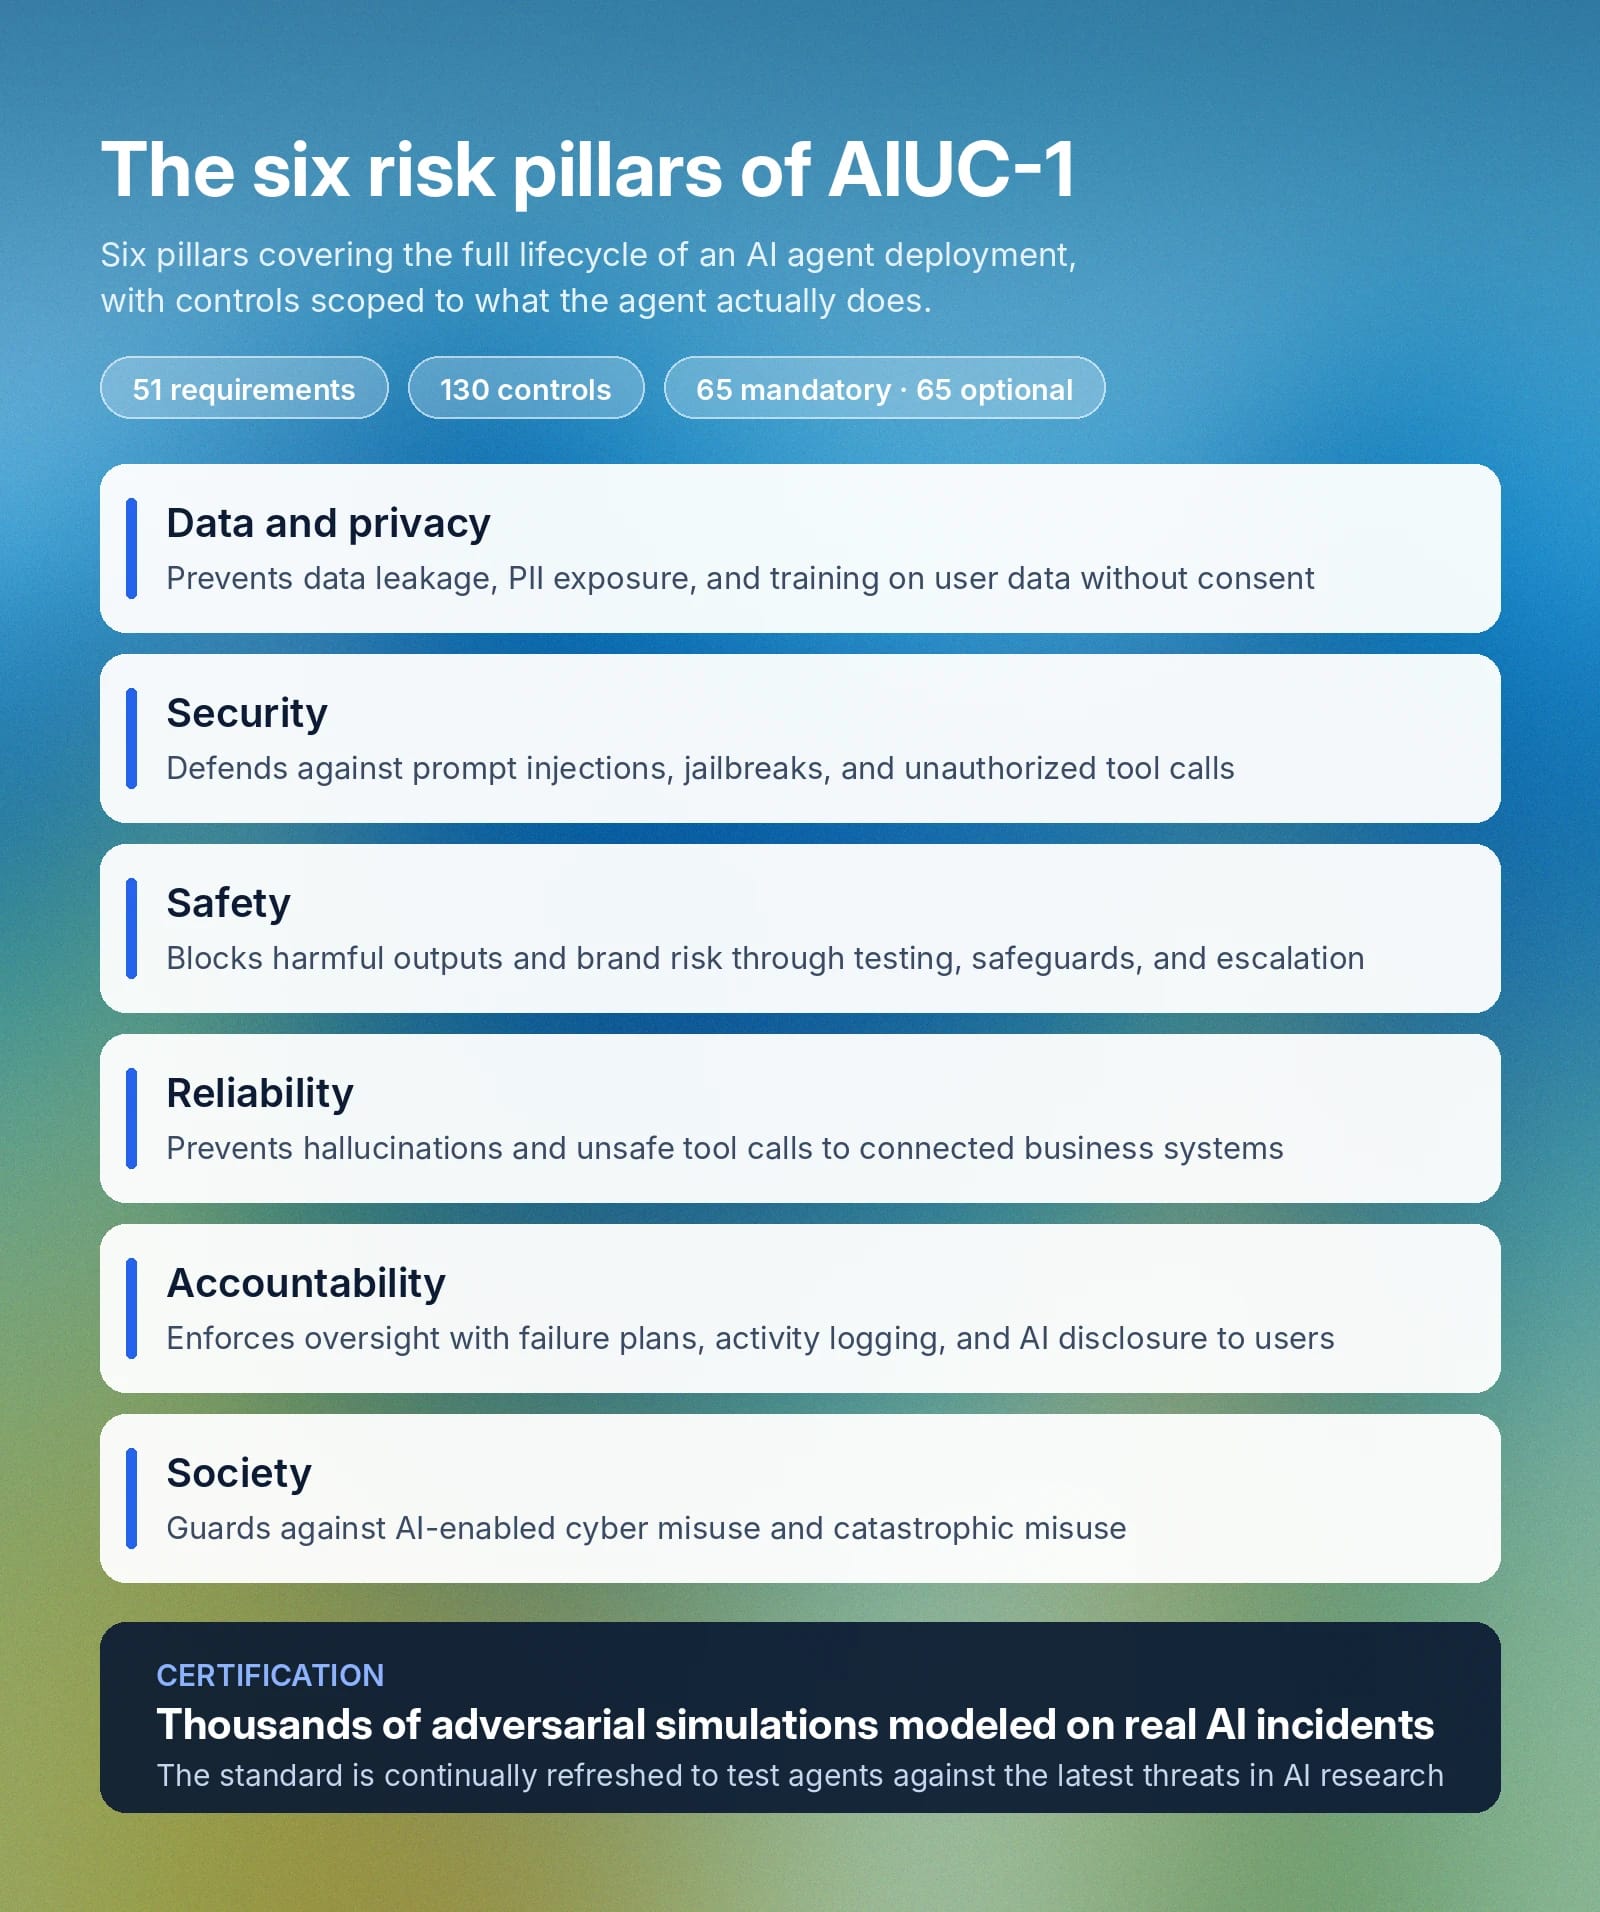
AIUC-1-ramverket består av 51 krav och 130 kontroller, organiserade i sex riskpelare. Av dessa kontroller är 65 obligatoriska och 65 valfria, beroende på omfattningen av agentens funktioner.
AIUC-1:s sex pelare täcker hela livscykeln för en AI-agent i produktion och är följande:
- Data och integritet: AIUC-1:s första pelare syftar till att skydda mot dataläckage, träning på användardata utan samtycke och läckage av immateriella rättigheter. Kraven omfattar bland annat att fastställa en policy för in- och utdata, begränsa AI-agenters dataåtkomst, skydda immateriella rättigheter och företagshemligheter, förhindra att data exponeras mellan kunder samt skydda mot läckage av PII, intrång i immateriella rättigheter och exponering av autentiseringsuppgifter eller hemligheter. Mer information om hur du visar efterlevnad för varje del av AIUC-1:s krav på data och integritet finns på den officiella sidan.
- Säkerhet: Syftar till att skydda mot motståndsattacker som promptinjektioner och jailbreaks, samt obehöriga verktygsanrop. Kraven omfattar tredjepartstestning av motståndskraft, förebyggande av obehöriga agentåtgärder, åtkomstkontroller för användare, skydd av driftsättningsmiljön samt skydd mot skrapning och sondering av AI-slutpunkter.
- Trygghet: Minskar risken för skadliga AI-svar och varumärkesrisker genom skyddsåtgärder och övervakning. De viktigaste kraven omfattar en dokumenterad risktaxonomi, tester före driftsättning och kontroller mot skadliga svar, såsom partiskhet, vilseledande information, råd med hög risk och stötande innehåll. AIUC-1:s trygghetspelare omfattar även svar utanför agentens tillämpningsområde och eskalering av svar med hög risk till människor för granskning.
- Tillförlitlighet: Syftar till att förhindra hallucinationer och opålitliga verktygsanrop till anslutna verksamhetssystem. Principen har endast fyra underavsnitt, som omfattar skydd mot hallucinerade svar, begränsningar av osäkra verktygsanrop och tredjepartstestning av båda dessa skydd.
- Ansvar: Tilldelar ansvar och säkerställer tillsyn. Kraven i den här pelaren omfattar tre olika planer för AI-fel, leverantörsgranskning av uppströmsleverantörer, aktivitetsloggning, databehandling och informationsmekanismer som berättar för användare när de talar med AI.
- Samhälle: Minskar risken för att AI orsakar samhällsskada genom cyberattacker eller andra säkerhetsrisker. Den här kategorin har två delar, cybermissbruk av AI och katastrofalt missbruk, som båda inför skyddsräcken för att minska risken att systemet används i illvilliga syften.
De specifika krav som en modell måste uppfylla beror också på dess kapacitet. Det finns till exempel fastställda krav för modeller för röstgenerering, automatisering, kodgenerering eller textgenerering, vilket innebär att en röstagent testas mot röstspecifika risker i stället för mot en generell checklista.
Ett system genomgår tusentals motståndssimuleringar för att uppnå AIUC-1-certifiering. Varje simulering bygger på en verklig AI-incident, och standarden uppdateras kontinuerligt för att testa modeller mot de senaste hoten inom AI-forskning.
Så passar AIUC-1 in i företags riskhantering för AI
AIUC-1 kan komplettera befintliga certifieringar. Den testar agentspecifika risker som ramverk som ISO 42001, NIST AI RMF, EU:s AI-förordning, MITRE ATLAS och OWASP Top 10 för LLM-applikationer inte har utformats för att täcka, till exempel promptinjektion, obehöriga verktygsanrop och agentbaserad dataexfiltrering.
För riskteam ger standarden även kvantifierade godkänd-/underkändfrekvenser inom definierade riskkategorier. Stora risker kopplade till AI-driftsättning kvantifieras och mäts. Det ger företag ett dokumenterat underlag för att bedöma risken med AI-driftsättning.
På ElevenLabs Summit i London presenterade ElevenLabs Marco Mancini vår vision för AI-agentsäkerhet: vad som krävs för att driftsätta AI-system i stor skala, riskerna som ingår och hur oberoende standarder kan stärka förtroendet för AI-agenter.
Sessionen beskriver tankarna bakom vårt beslut att som första företag inom röst-AI satsa på AIUC-1-certifiering, och hur testning, försäkring och standarder samverkar för att minska risken vid driftsättning i företag.
Jämförelse mellan AIUC-1 och andra ramverk för efterlevnad
AIUC-1 finns vid sidan av en handfull andra ramverk som företag använder för att utvärdera leverantörer, även om inte alla är AI-specifika. Vart och ett behandlar olika frågor.
Här är vad varje ramverk validerar och hur företag använder det:
Enkelt uttryckt visar SOC 2 en företagsköpare att en leverantörs infrastruktur var säker under en historisk granskningsperiod, medan AIUC-1 visar att en AI-agent testas mot verkliga attackvektorer. De fungerar tillsammans för att ge säkerhet i hela infrastrukturen, men AIUC-1 undviker medvetet att duplicera det arbete du redan har gjort för SOC 2 eller ISO 27001.
En annan faktor som skiljer AIUC-1 från andra är dess ackrediteringsmekanism. AIUC ackrediterar AIUC-1-revisorer och kombinerar sedan revisionen med sina egna tekniska tester.
Så går AIUC-1-certifieringsprocessen till
AIUC-1-certifiering tar vanligtvis mellan fyra och åtta veckor, beroende på hur mogna en organisations befintliga skyddsräcken och AI-skyddsåtgärder är.
Certifieringsprocessen går igenom fyra tydliga steg:
- Gapanalys: I det första steget granskas en AI-plattform för att fastställa omfattningen av dess agenters funktioner, vilka befintliga policyer de använder, vilken teknisk dokumentation de har och vilka skyddsåtgärder de använder. I detta avgränsnings- och uppstartssteget identifieras alla inledande luckor som ska testas, och här tecknar du ett certifieringsavtal.
- Åtgärdande: Därefter åtgärdar organisationen alla luckor i era skyddsräcken, juridiska policyer eller tekniska implementeringar. Det löser de initiala brister som identifierats och låter er gå vidare till steget med teknisk testning.
- Teknisk utvärdering: AIUC genomför motståndstester mot ert produktionssystem och undersöker hallucinationer, möjligheter till promptinjektion, dataläckage, osäkra verktygsanrop, skadliga svar eller osäkra metoder.
- Certifieringsrevision: Baserat på era agenters resultat i steg 3 utvärderar en revisor självständigt all bevisning och beslutar sedan om AIUC-1-certifieringen ska utfärdas.
När revisionsprocessen är klar får organisationer:
- En omfattande revisionsrapport med en fullständig genomgång av resultaten
- AIUC-1-certifikatet (vid godkänt resultat)
- AIUC-1-märket att visa i sälj- eller marknadsföringsmaterial (vid godkänt resultat)
Hur länge gäller en AIUC-1-certifiering?
AIUC-1-certifieringen gäller i 12 månader, men är inte en engångsbild av företagets säkerhetsåtgärder. Tekniska tester genomförs kvartalsvis på AI-agenter, och alla tekniska och juridiska kontroller granskas på nytt varje år. Baserat på ny forskning eller nya AI-baserade hotvektorer kan AIUC uppdatera standarden varje kvartal och certifiera agenter mot det nya hotlandskapet.
Vilka branscher följer AIUC-1-certifieringen?
AIUC-1 är en frivillig standard som företag använder för att utvärdera leverantörer av AI-agenter utifrån tillförlitlighet, säkerhet och trygghet.
Några branscher uppmärksammar AIUC-1-certifiering:
- Hälso- och sjukvård: Agenter som hanterar PII eller andra känsliga data drar nytta av tydliga, oberoende testade skydd mot läckage och hallucinationer.
- SaaS för företag: Företagsleverantörer som lägger till AI-agentfunktioner kan märka att AIUC-1-certifiering dyker upp i köpares säkerhetsfrågeformulär och leverantörskrav.
- Försäkring: Försäkringsbolag som använder agenter för samtal med kunder om försäkringar och skadeärenden vill vara säkra på att deras AI-system levererar korrekt information, vilket minskar risken vid riskbedömning.
- Finansiella tjänster: Banker och fintechföretag som driftsätter röst- och chattagenter har strikta skyldigheter kring datahantering och granskningsbarhet. Vår handbok för AI-agenter för finansiella tjänster beskriver hur certifierade plattformar kan stödja dessa driftsättningar.
Det finns en anledning till att medarbetare på nästan 70 % av Fortune 500-företagen använder ElevenLabs. ElevenLabs AIUC-1-certifiering ger företagsköpare oberoende bevis på hur våra agenter fungerar under motståndsförhållanden.
Kom igång med ElevenAgents
ElevenAgents är den första plattformen för röst-AI som har uppnått AIUC-1-certifiering, och ElevenLabs medverkar som Technical Contributor till standarden och hjälper till att utforma röstspecifika säkerhetskrav. Plattformen har även SOC 2 Type II och är certifierad som PCI DSS Level 1-tjänsteleverantör, den högsta av de fyra PCI DSS-nivåerna för efterlevnad.
Certifieringsvägen omfattar även kunder. Eftersom AIUC-1-kraven är integrerade i plattformen börjar företag som bygger med ElevenAgents med upp till 75 % av certifieringskraven redan uppfyllda och uppnår vanligtvis full certifiering på fyra veckor. Immobiliare.it, Italiens största fastighetsplattform, certifierade sin röstagent för fastighetsförfrågningar dygnet runt röstagent på fyra veckor, med mindre än två timmars utvecklingstid för att konfigurera testningen.
Registrera dig för ElevenLabs för att bygga din första agent, eller kontakta säljteamet för att diskutera driftsättning i företag som uppfyller kraven.
Vanliga frågor om AIUC-1 och AI-efterlevnad

Jack Limebear jobbar i Growth-teamet och skriver innehåll samt planerar strategier för bloggen och insiktssidorna. Innan ElevenLabs ledde han innehållsstrategi i över tio år för allt från snabbt växande SaaS-startups till Fortune 500-företag. Han har en masterexamen i engelsk litteratur från University of Cambridge.