Webbinar-sammanfattning: AI Agent Playbook för finanssektorn
- Publicerad
- Senast uppdaterad
LyssnaLyssna på den här artikeln
Sammanfattning av webbinariet: Handbok för AI-agenter inom finansiella tjänster
Kunder inom finansiella tjänster förväntar sig mer än telefonmenyer och väntemusik musik – de förväntar sig smidiga, intelligenta upplevelser som faktiskt löser deras problem.
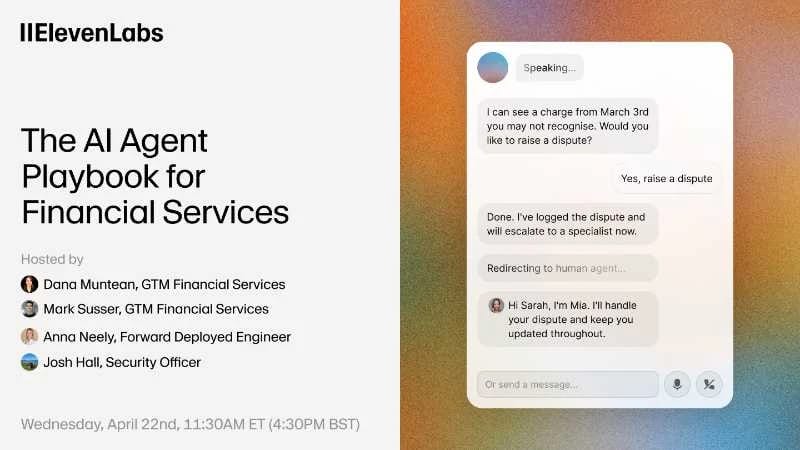
I vårt senaste webbinarium, Handbok för AI-agenter inom finansiella tjänster, gick vi igenom hur AI-agenter byggs, driftsätts och får förtroende i stor skala inom finansiella tjänster – från livedemonstrationer till verkliga resultat hos Revolut, Klarna och Better.
Varför detta är viktigt för finansiella tjänster
Branschen har lagt mer än 2,8 biljoner dollar på digital omvandling sedan 2011. Ändå känner kunderna fortfarande att de inte får den service de behöver. Digitala kanaler tog bort friktionen med att gå in på ett kontor, men ersatte den med en annan typ av frustration: opersonliga, automatiserade och känslomässigt platta interaktioner som behandlar människor som ärenden.
Klyftan har ett pris som märks överallt. En betydande andel av interaktionerna är återkommande samtal från kunder som inte fick hjälp första gången. Agenter blir utbrända och personalomsättningen ökar, medan tjänstekvaliteten står still.
Resultatet är ett lojalitetsproblem. Kunder sprider sina affärer över flera banker eftersom ingen enskild institution behandlar dem som en strategisk relation.
Klyftan handlar inte bara om automatisering – utan om att leverera konsekventa upplevelser som följer reglerna i stor skala, utan att förlora det mänskliga bemötandet.
Multimodala AI-agenter för flera kanaler bidrar till att minska den klyftan.
Demo: AI-agent för privatbankstjänster
Scenario: En kund inom banktjänster för privatpersoner ringer för att kontrollera sitt kontosaldo, gå igenom senaste transaktioner, rapportera ett misstänkt uttag och fråga om sitt privatlån.
Det här visades:
- Agenten autentiserade den som ringde genom en strukturerad serie säkerhetsfrågor innan åtkomst till kontot beviljades
- Efter verifieringen hämtade agenten aktuella saldon för konto och sparande via direkta anrop till backendverktyg
- När kunden rapporterade ett okänt uttag i en bankomat eskalerade agenten det omedelbart som en misstänkt transaktion, genererade ett bedrägerireferensnummer i realtid och registrerade det hos bedrägeriteamet
- Samtalet övergick mitt i samtalet till en fråga om privatlån – agenten upptäckte ändringen i avsikt och dirigerade utan friktion vidare till rätt specialiserad underagent
- När kunden bad om råd kring hur mycket som skulle betalas av avstod agenten från att ge finansiell rådgivning, förklarade tydligt varför och erbjöd i stället den hjälp den kunde ge
Varför det är viktigt: Det här är inte en skriptad chattbot som följer ett beslutsträd.
Agenten hanterar autentisering, kontofrågor, rapportering av bedrägerier och lånefrågor i ett enda samtal – samtidigt som den följer regelefterlevnadskraven.
Skyddsräcken finns i flera lager, är inbyggda i systemprompten och omfattar anpassade regler, till exempel en begränsning för finansiell rådgivning. Varje samtal genererar automatiska sammanfattningar, utvärderingspoäng och analyser på workflow-nivå, så att team kan följa resultatet i tusentals samtal.
Regelefterlevnad och säkerhet
AI-användning inom finansiella tjänster misslyckas sällan för att tekniken inte fungerar. Den misslyckas eftersom organisationer inte kan få den godkänd i sina säkerhets- och regelefterlevnadsgranskningar.
ElevenLabs har certifieringarna SOC 2 Type II och GDPR och är en PCI DSS-tjänsteleverantör på nivå 1 – den högsta tillgängliga standarden och den första plattformen för AI-agenter som har uppnått den. Det innebär att inlösande banker och handlare kan använda plattformen utan krav på egen drift eller VPC. Du behöver inte välja mellan snabbhet och säkerhet.
För team som behöver gå längre tar ElevenLabs Agents dig 75 % av vägen mot AIUC-1-certifiering direkt från start.
AIUC-1-certifieringen är den första standarden för säkerhet, trygghet och tillförlitlighet som är särskilt utvecklad för AI-agenter – framtagen tillsammans med över 75 CISO:er från Fortune 500-företag och forskare från Stanford, MIT och MITRE.
Den omfattar tre saker som organisationer konsekvent efterfrågar: 1) validerad säkerhet genom fler än 5 000 adversarial simulations, 2) snabbare driftsättning genom en tydlig förtroendesignal som påskyndar säkerhetsgranskningar och 3) tillgång till försäkring för AI-agenter via Lloyd's of London, som täcker hallucinationer, dataläckage och obehöriga åtgärder.
Bästa praxis för att driftsätta AI-agenter inom finansiella tjänster
- Dela upp komplexa agenter i specialiserade underagenter. Att lägga alla instruktioner i en enda prompt försämrar tillförlitligheten i produktion. Modulära underagenter – var och en med egen prompt, egna verktyg och egen kunskapsbas – är enklare att testa, uppdatera och lita på.
- Kombinera deterministiska kontroller med LLM-flexibilitet. Använd hårdkodad dirigering för steg som autentisering, där det inte finns utrymme för tolkning. Använd LLM-baserade villkor för att förstå avsikter och hantera öppna frågor. Du behöver båda.
- Skapa skyddsräcken i flera lager. Instruktioner på promptnivå är en startpunkt. Inbyggda skyddsräcken för fokus, manipulation och innehåll lägger till ett andra lager. Anpassade skyddsräcken – till exempel att blockera finansiell rådgivning – ger dig exakt kontroll över gränsfall som är specifika för din verksamhet.
- Definiera utvärderingskriterier innan du driftsätter. Bygg in poängsättning av samtal, kategorisering av avsikter, identifiering av hallucinationer och uppföljning av containment från början. Team som driftsätter i stor skala använder vanligtvis mellan tjugo och sjuttio utvärderingskriterier per agent.
- Övervaka på workflow-nivå, inte bara samtalsnivå. Förstå hur användare rör sig mellan under-agenter, var de fastnar och vilka noder som skapar upprepade loopar. Workflow-analyser synliggör problem som granskningar på samtalsnivå missar.
- Ta upp autentisering tidigt i designprocessen. Autentiseringsmetoder varierar – säkerhetsfrågor, engångskoder, notiser i appen och uppströms telefoni. Rätt metod beror på din riskmodell. Bestäm dig innan du bygger, inte efter.
Se hela sessionen
Se hela webbinariet här.