Czym jest AIUC-1 i dlaczego ma znaczenie dla zaufania do AI w firmach
- Autor
- Jack Limebear
- Opublikowano
- Ostatnia aktualizacja
PosłuchajPosłuchaj tego artykułu
AI dla firm dojrzewa. Agenci, którzy zaczynali jako projekty pilotażowe, teraz obsługują rozmowy z klientami, uruchamiają workflow i działają na danych biznesowych w środowisku produkcyjnym. Gdy firmy wdrażają agentów AI na taką skalę, kluczowe stają się zaufanie, bezpieczeństwo i niezawodność.
Każda przełomowa technologia dochodzi do tego etapu. Systemy płatności mają PCI DSS. Infrastruktura chmurowa ma SOC 2. To niezależne standardy sprawiły, że firmy wdrażają oba te rozwiązania bez szeroko zakrojonej indywidualnej weryfikacji. Agenci AI właśnie zyskują własny standard.
Certyfikacja AIUC-1 to pierwszy na świecie standard bezpieczeństwa, ochrony i niezawodności stworzony specjalnie dla agentów AI. Opracowany przez Artificial Intelligence Underwriting Company (AIUC) wraz z badaczami z MIT, MITRE i Stanfordu, daje firmom niezależny punkt odniesienia, z którego mogą korzystać już dziś.
ElevenLabs to pierwsza firma voice AI z certyfikacją AIUC-1. Nasi agenci przeszli 5835 testów technicznych w 14 kategoriach ryzyka, potwierdzając gotowość do wdrożeń w firmach i otwierając dostęp do pierwszej w swoim rodzaju ochrony ubezpieczeniowej dla agentów AI wdrażanych przez naszych klientów.
Ten przewodnik wyjaśnia, co obejmuje standard AIUC-1, jak wypada na tle innych ram zgodności, takich jak SOC 2 i ISO 42001, oraz jak wygląda proces certyfikacji.
Ten przewodnik ma charakter ogólny i nie stanowi porady prawnej. Wymagania zależą od twoich systemów, danych i jurysdykcji, dlatego potwierdź swoje obowiązki z doradcą prawnym.
Podsumowanie
- Certyfikacja AIUC-1 to pierwszy niezależny standard bezpieczeństwa, ochrony i niezawodności agentów AI, skupiony na konkretnym testowaniu agentów.
- Ramy obejmują 51 wymagań w sześciu filarach ryzyka, a zakres podstawowych kontroli zależy od możliwości każdego agenta.
- AIUC-1 testuje zachowanie agentów w tysiącach symulacji adversarialnych.
- ElevenLabs to pierwsza firma voice AI, która uzyskała certyfikację AIUC-1 z AI Insurance, oraz Technical Contributor w zakresie wymagań dotyczących głosu.
Czym jest AIUC-1?
AIUC-1 to standard certyfikacji agentów AI stworzony przez Artificial Intelligence Underwriting Company. Weryfikuje, czy agent AI wdraża zabezpieczenia techniczne, kontrole operacyjne i zasady prawne, które ograniczają ryzyko niebezpiecznych lub nieautoryzowanych działań w środowisku produkcyjnym. AIUC-1 opiera się na sześciu filarach: dane i prywatność, bezpieczeństwo, ochrona, niezawodność, odpowiedzialność i społeczeństwo.
Ta certyfikacja powstała, ponieważ agenci AI wykraczają poza tradycyjne granice przewidziane przez SOC 2 i ISO 27001. Uzyskują dostęp do danych klientów, uruchamiają workflow, korzystają z wewnętrznych zasad firmy, przekazują sprawy ludzkim agentom i mogą działać autonomicznie w określonych ramach. Zwiększa to ryzyko nieautoryzowanych wywołań narzędzi, halucynacji, wycieku danych czy prompt injection.
AIUC-1 daje firmom niezależne dowody na to, jak agent AI działa w warunkach adversarialnych i z wrażliwymi danymi. Pokazuje, że agent został przetestowany pod kątem określonych zagrożeń dla bezpieczeństwa i niezawodności.
Sześć filarów AIUC-1
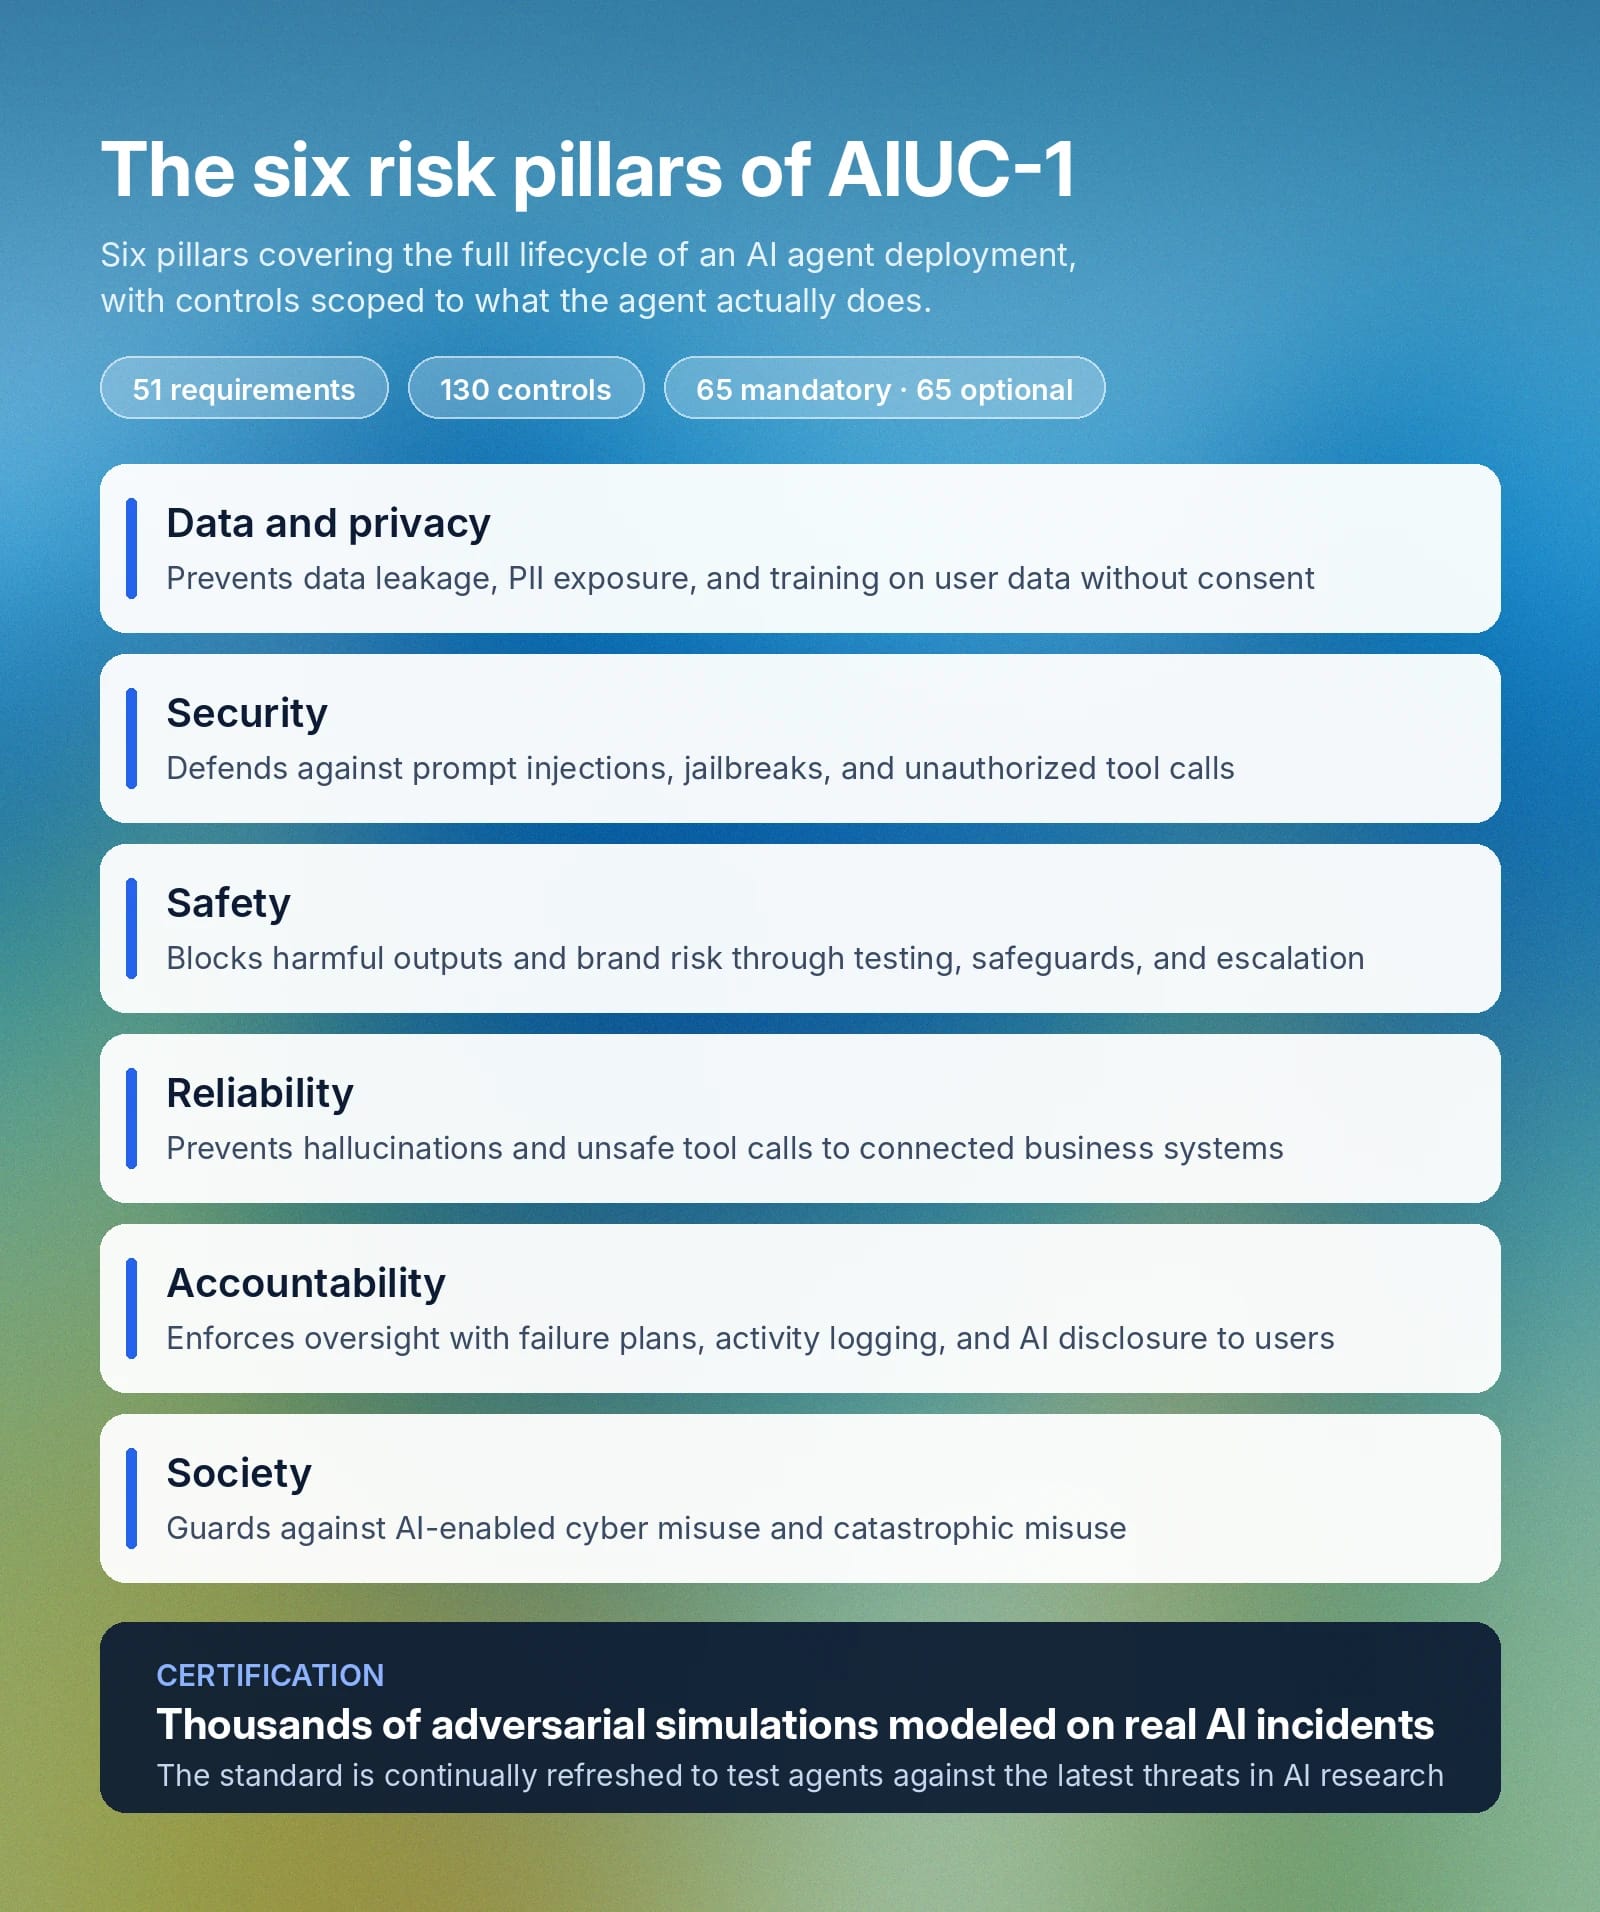
Ramy AIUC-1 obejmują 51 wymagań i 130 kontroli, podzielonych na sześć filarów ryzyka. Spośród tych kontroli 65 jest obowiązkowych, a 65 opcjonalnych — zależnie od zakresu działania agenta.
Sześć filarów AIUC-1 obejmuje cały cykl życia wdrożenia agenta AI:
- Dane i prywatność: Pierwszy filar AIUC-1 ma chronić przed wyciekiem danych, trenowaniem na danych użytkowników bez zgody oraz wyciekiem własności intelektualnej. Wymagania obejmują politykę danych wejściowych i wyjściowych, ograniczanie dostępu agenta AI do danych, ochronę własności intelektualnej i tajemnic handlowych, zapobieganie ujawnianiu danych między klientami oraz ochronę przed wyciekiem PII, naruszeniami IP i ujawnieniem danych uwierzytelniających lub sekretów. Więcej informacji o wykazywaniu zgodności z każdą częścią wymagań AIUC-1 dotyczących danych i prywatności znajdziesz na oficjalnej stronie.
- Bezpieczeństwo: Ma na celu ochronę przed atakami adversarialnymi — takimi jak prompt injection i jailbreak — oraz nieautoryzowanymi wywołaniami narzędzi. Wymagania obejmują zewnętrzne testy odporności na ataki adversarialne, zapobieganie nieautoryzowanym działaniom agenta, kontrolę dostępu użytkowników, ochronę środowiska wdrożeniowego oraz zabezpieczenia przed skanowaniem i sondowaniem endpointów AI.
- Ochrona: Ogranicza ryzyko szkodliwych odpowiedzi AI i ryzyko dla marki dzięki zabezpieczeniom i monitorowaniu. Główne wymagania obejmują udokumentowaną taksonomię ryzyka, testy przed wdrożeniem i kontrolę szkodliwych odpowiedzi, takich jak stronniczość, oszustwo, porady wysokiego ryzyka i obraźliwe treści. Filar ochrony AIUC-1 obejmuje też odpowiedzi wykraczające poza zakres oraz przekazywanie odpowiedzi wysokiego ryzyka ludziom do weryfikacji.
- Niezawodność: Ma na celu zapobieganie halucynacjom i niewiarygodnym wywołaniom narzędzi w połączonych systemach biznesowych. Ta zasada ma tylko cztery podsekcje: zabezpieczenia przed halucynowanymi odpowiedziami, ograniczenia niebezpiecznych wywołań narzędzi oraz zewnętrzne testy obu tych zabezpieczeń.
- Odpowiedzialność: Przypisuje odpowiedzialność i zapewnia nadzór. Wymagania tego filaru obejmują trzy osobne plany na wypadek awarii AI, due diligence dostawców upstream, rejestrowanie aktywności, przetwarzanie danych i mechanizmy informujące użytkowników, kiedy rozmawiają z AI.
- Społeczeństwo: Ogranicza ryzyko, że AI spowoduje szkody społeczne przez cyberataki lub inne zagrożenia dla bezpieczeństwa. Ta kategoria ma dwa elementy: cybernadużycia AI i nadużycia katastrofalne, które wdrażają mechanizmy ochronne ograniczające ryzyko wykorzystania systemu w złych celach.
Konkretne wymagania, które musi spełnić model, zależą też od jego możliwości. Na przykład istnieją określone wymagania dla modeli generujących głos, automatyzujących, generujących kod lub tekst, więc agent głosowy jest testowany pod kątem ryzyk związanych z głosem, a nie według ogólnej listy kontrolnej.
Aby uzyskać certyfikację AIUC-1, system przechodzi tysiące symulacji adversarialnych. Każda z nich opiera się na rzeczywistym incydencie AI, a standard jest stale aktualizowany, by testować modele pod kątem najnowszych zagrożeń identyfikowanych w badaniach nad AI.
Jak AIUC-1 wpisuje się w zarządzanie ryzykiem AI w firmie
AIUC-1 może uzupełniać istniejące certyfikacje. Testuje ryzyka specyficzne dla agentów, których ramy takie jak ISO 42001, NIST AI RMF, EU AI Act, MITRE ATLAS oraz OWASP Top 10 dla aplikacji LLM nie zostały stworzone, by obejmować — np. prompt injection, nieautoryzowane wywołania narzędzi i eksfiltrację danych przez agentów.
Dla zespołów ds. ryzyka standard dostarcza też mierzalnych wskaźników zaliczenia i niezaliczenia w zdefiniowanych kategoriach ryzyka. Kluczowe ryzyka związane z wdrożeniem AI są kwantyfikowane i mierzone. Daje to firmom udokumentowaną podstawę do oceny ryzyka wdrożenia AI.
Podczas ElevenLabs Summit w Londynie Marco Mancini z ElevenLabs przedstawił naszą wizję bezpieczeństwa agentów AI: co jest potrzebne, by wdrażać systemy AI na dużą skalę, jakie wiążą się z tym ryzyka oraz jak niezależne standardy mogą wspierać zaufanie do agentów AI.
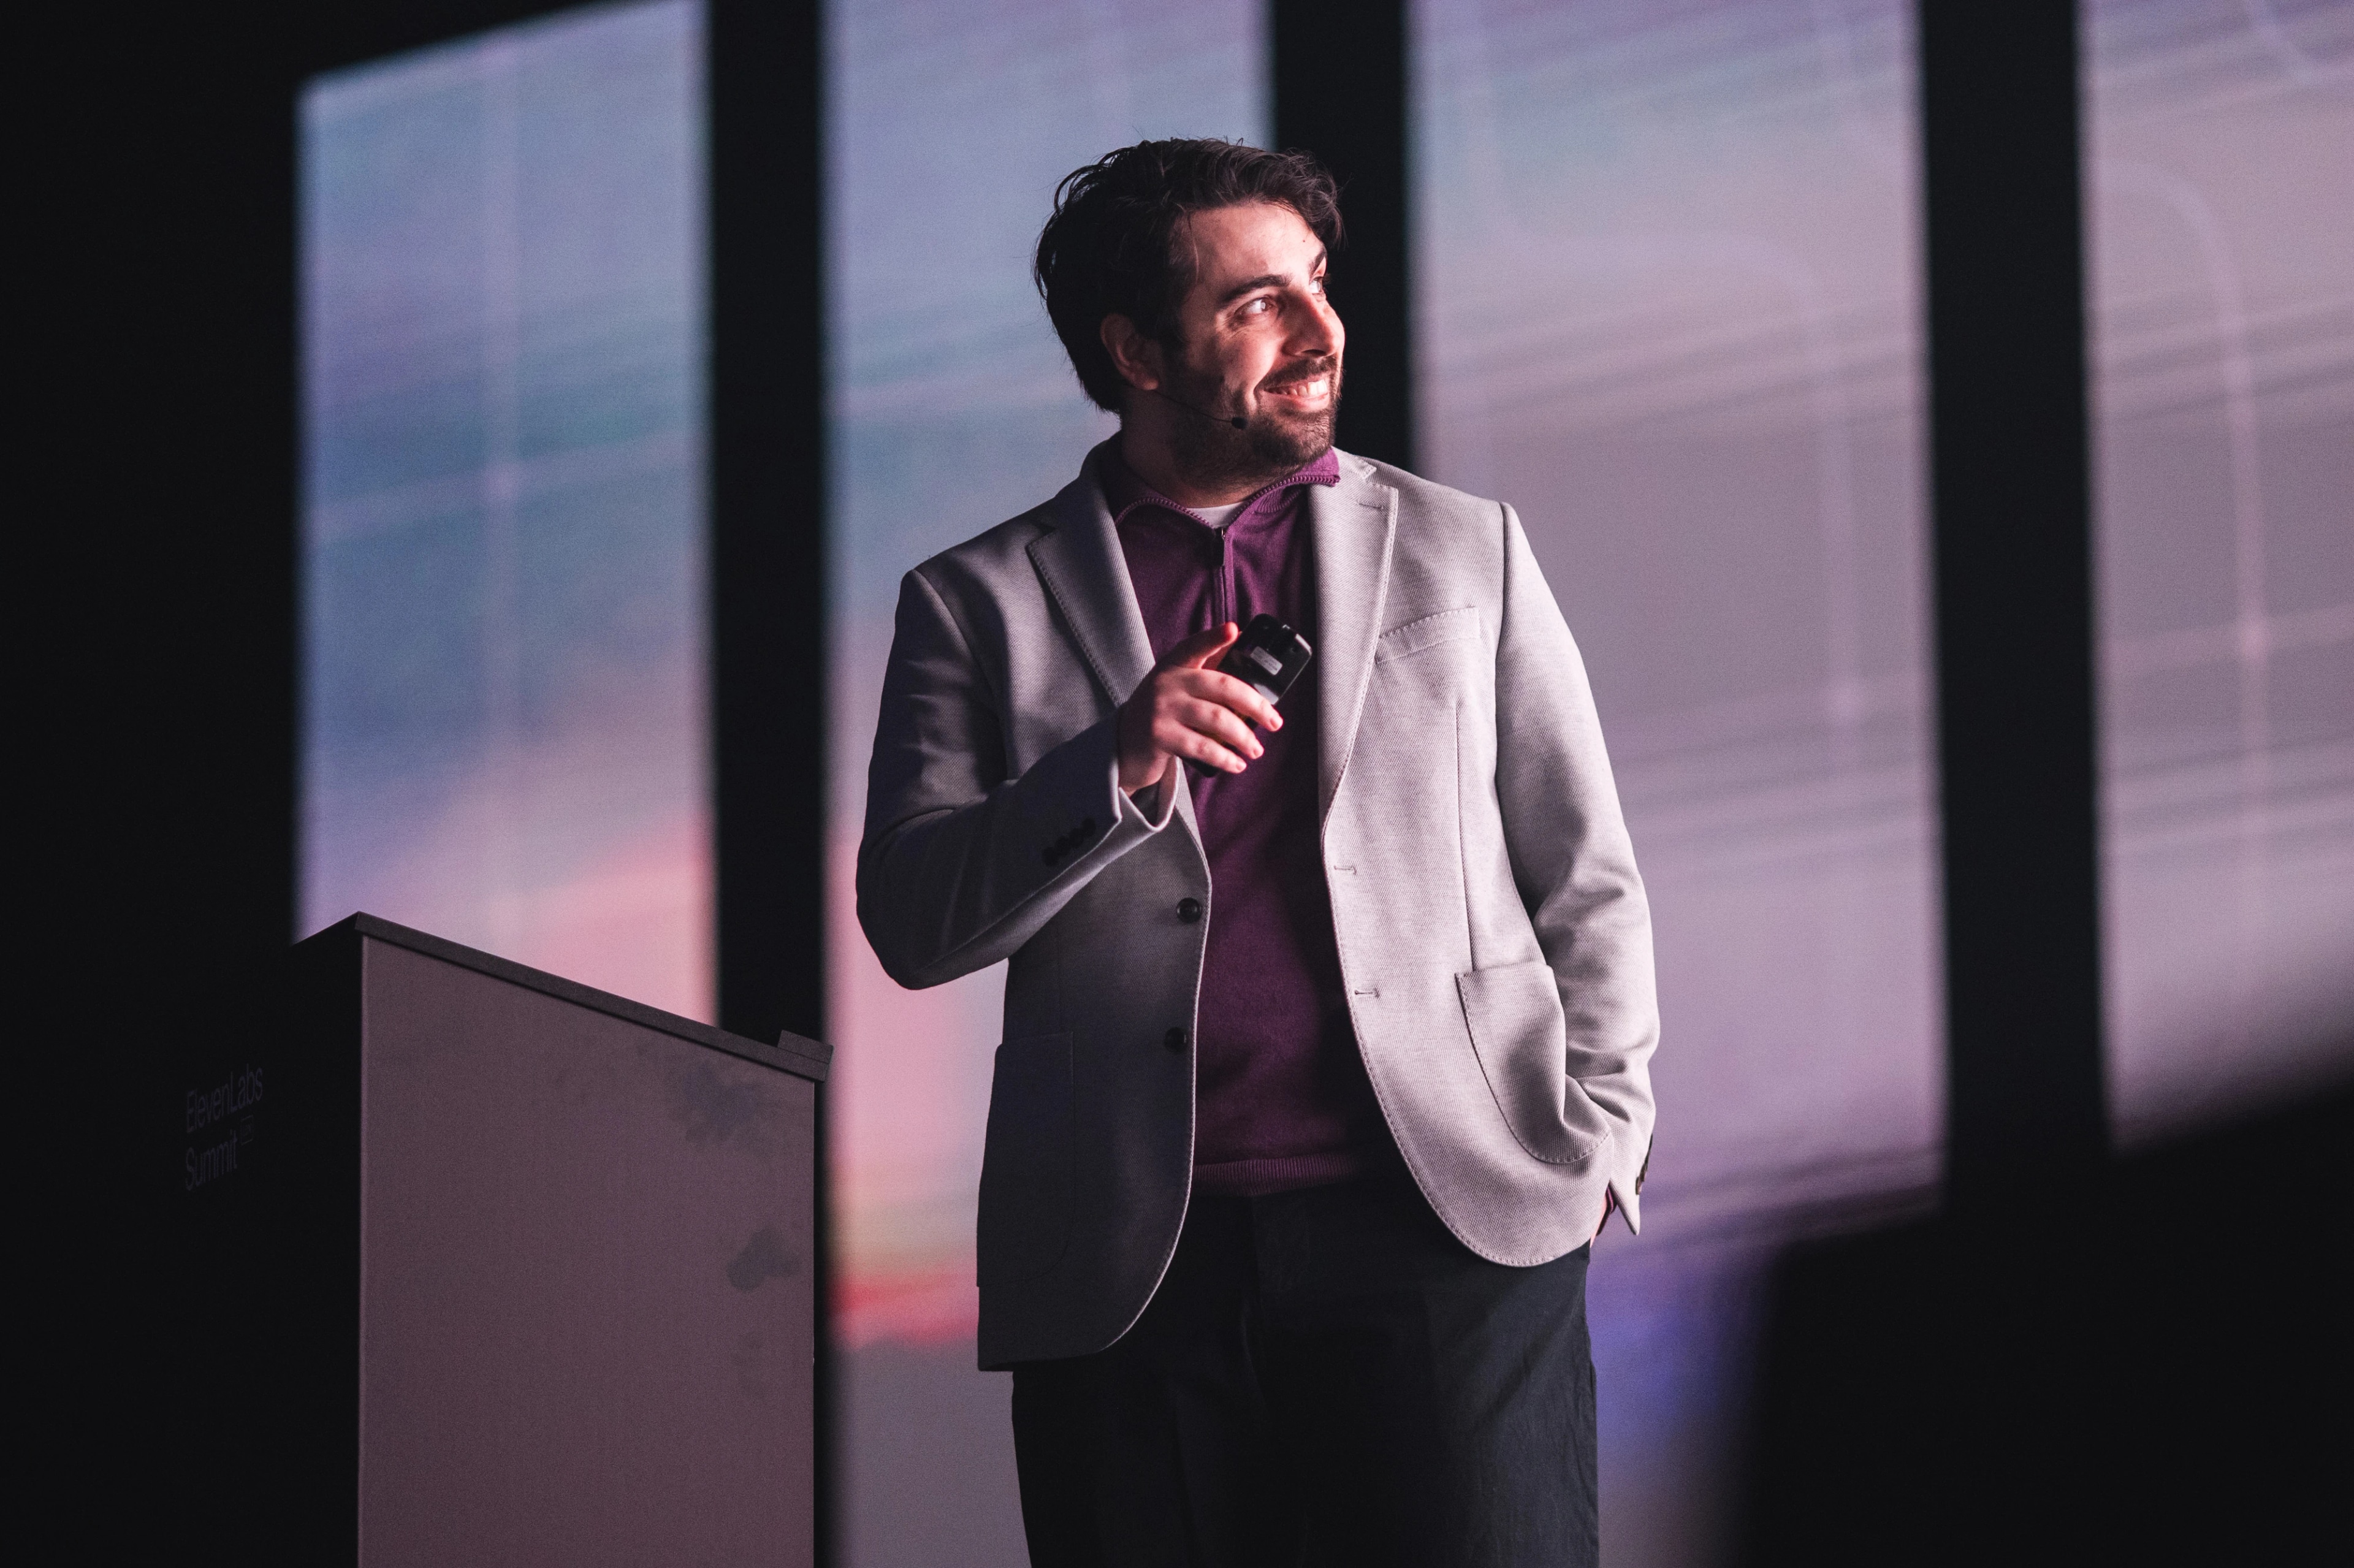
Sesja wyjaśnia, dlaczego jako pierwsza firma voice AI zdecydowaliśmy się na certyfikację AIUC-1 oraz jak testy, ubezpieczenie i standardy wspólnie ograniczają ryzyko we wdrożeniach firmowych.
Porównanie AIUC-1 z innymi ramami zgodności
AIUC-1 funkcjonuje obok kilku innych ram, których firmy używają do oceny dostawców, choć nie wszystkie dotyczą konkretnie AI. Każde z nich odpowiada na inny zestaw pytań.
Oto co weryfikują poszczególne ramy i jak korzystają z nich firmy:
Mówiąc prościej, SOC 2 informuje kupującego z firmy, że infrastruktura dostawcy była bezpieczna w badanym okresie historycznym, a AIUC-1 pokazuje, że agent AI jest testowany pod kątem rzeczywistych wektorów ataku. Oba standardy razem zapewniają bezpieczeństwo całej infrastruktury, ale AIUC-1 celowo nie powiela pracy wykonanej już na potrzeby SOC 2 lub ISO 27001.
Kolejnym wyróżnikiem AIUC-1 jest mechanizm akredytacji. AIUC akredytuje audytorów AIUC-1, a następnie łączy audyt z własnymi testami technicznymi.
Jak wygląda proces certyfikacji AIUC-1
Certyfikacja AIUC-1 zwykle trwa od czterech do ośmiu tygodni, zależnie od dojrzałości istniejących mechanizmów ochronnych i zabezpieczeń AI w organizacji.
Proces certyfikacji obejmuje cztery etapy:
- Ocena luk: Pierwszy etap to audyt platformy AI, który określa zakres działania jej agentów, stosowane zasady, dostępną dokumentację techniczną i używane zabezpieczenia. Na tym etapie ustala się zakres, rozpoczyna proces, identyfikuje wstępne luki do przetestowania i podpisuje umowę certyfikacyjną.
- Usunięcie luk: Następnie organizacja usuwa wszystkie luki w mechanizmach ochronnych, zasadach prawnych lub wdrożeniach technicznych. Pozwala to wyeliminować wykryte problemy i przejść do etapu testów technicznych.
- Ocena techniczna: AIUC przeprowadza testy adversarialne twojego systemu produkcyjnego, sprawdzając halucynacje, możliwości prompt injection, wycieki danych, niebezpieczne wywołania narzędzi, szkodliwe odpowiedzi i niebezpieczne praktyki.
- Audyt certyfikacyjny: Na podstawie wyników agentów z etapu 3 audytor niezależnie ocenia wszystkie dowody, a następnie decyduje, czy przyznać certyfikację AIUC-1.
Po zakończeniu audytu organizacje otrzymują:
- Kompletny raport z audytu ze szczegółowym zestawieniem wyników
- Certyfikat AIUC-1 (po pozytywnym wyniku)
- Odznakę AIUC-1 do umieszczenia w materiałach sprzedażowych lub marketingowych (po pozytywnym wyniku)
Jak długo ważna jest certyfikacja AIUC-1?
Certyfikacja AIUC-1 jest ważna przez 12 miesięcy, ale nie jest jednorazowym obrazem zabezpieczeń firmy. Testy techniczne agentów AI odbywają się co kwartał, a pełne kontrole techniczne i prawne są ponownie audytowane co roku. Wraz z pojawianiem się nowych badań lub odrębnych wektorów zagrożeń opartych na AI, AIUC może co kwartał aktualizować standard i certyfikować agentów względem nowego krajobrazu zagrożeń.
Które branże obserwują certyfikację AIUC-1?
AIUC-1 to dobrowolny standard, którego firmy używają do oceny dostawców agentów AI pod kątem niezawodności, bezpieczeństwa i ochrony.
Kilka branż zwraca uwagę na certyfikację AIUC-1:
- Ochrona zdrowia: Agenci obsługujący PII lub inne wrażliwe dane korzystają z jasno określonych, niezależnie przetestowanych zabezpieczeń przed wyciekami i halucynacjami.
- SaaS dla firm: Dostawcy dla firm, którzy dodają do AI możliwości agentowe, mogą zauważyć wymóg certyfikacji AIUC-1 w ankietach bezpieczeństwa kupujących i wymaganiach wobec dostawców.
- Ubezpieczenia: Ubezpieczyciele wdrażający agentów do rozmów z klientami o polisach i roszczeniach chcą mieć pewność, że ich systemy AI przekazują dokładne informacje, co ogranicza ryzyko w procesie underwritingu.
- Usługi finansowe: Banki i firmy fintech wdrażające agentów głosowych i czatowych podlegają ścisłym obowiązkom dotyczącym przetwarzania danych i audytowalności. Nasz playbook dla agentów AI dla usług finansowych opisuje, jak certyfikowane platformy mogą wspierać te wdrożenia.
Nie bez powodu pracownicy niemal 70% firm z Fortune 500 korzystają z ElevenLabs. Certyfikacja AIUC-1 ElevenLabs daje kupującym z firm niezależne dowody na to, jak nasi agenci działają w warunkach adversarialnych.
Zacznij korzystać z ElevenAgents
ElevenAgents to pierwsza platforma voice AI z certyfikacją AIUC-1, a ElevenLabs jako Technical Contributor pomaga kształtować wymagania bezpieczeństwa specyficzne dla głosu. Platforma ma też SOC 2 Type II i certyfikat dostawcy usług PCI DSS Level 1 — najwyższy z czterech poziomów zgodności PCI DSS.
Ścieżka certyfikacji obejmuje także klientów. Ponieważ wymagania AIUC-1 są zintegrowane z platformą, firmy budujące na ElevenAgents zaczynają z już spełnionymi nawet 75% wymagań certyfikacyjnych i zwykle uzyskują pełną certyfikację w cztery tygodnie. Immobiliare.it, największa platforma nieruchomości we Włoszech, certyfikowała swojego działającego 24/7 agenta głosowego do obsługi zapytań o nieruchomości w cztery tygodnie. Konfiguracja testów wymagała mniej niż dwóch godzin pracy inżynierów.
Zarejestruj się w ElevenLabs i stwórz swojego pierwszego agenta lub skontaktuj się z działem sprzedaży , aby omówić zgodne z wymaganiami wdrożenie w firmie.
Najczęstsze pytania o AIUC-1 i zgodność AI

Jack Limebear jest w zespole Growth, gdzie pisze teksty i tworzy strategie na bloga i stronę z insightami. Zanim dołączył do ElevenLabs, przez ponad dekadę prowadził strategie contentowe dla firm – od szybko rosnących startupów SaaS po spółki z listy Fortune 500. Ma tytuł magistra literatury angielskiej z Uniwersytetu Cambridge.