Cos'è AIUC-1 e perché è importante per la fiducia nell'IA aziendale
- Scritto da
- Jack Limebear
- Pubblicato
- Ultimo aggiornamento
AscoltaAscolta questo articolo
L’IA enterprise sta maturando. Gli agenti, nati come progetti pilota, ora gestiscono conversazioni con i clienti, attivano workflow e operano su dati aziendali in tempo reale in produzione. Man mano che le aziende portano gli agenti IA in produzione su questa scala, fiducia, sicurezza e affidabilità diventano fondamentali.
Ogni tecnologia trasformativa raggiunge questo punto. I sistemi di pagamento hanno il PCI DSS. L’infrastruttura cloud ha il SOC 2. Gli standard indipendenti hanno trasformato entrambi in sistemi che le aziende implementano senza dover effettuare approfondite valutazioni individuali. Ora anche gli agenti IA hanno il loro standard.
La certificazione AIUC-1 è il primo standard al mondo di sicurezza, protezione e affidabilità creato specificamente per gli agenti IA. Sviluppata dall’Artificial Intelligence Underwriting Company (AIUC) con ricercatori di MIT, MITRE e Stanford, offre alle aziende un benchmark indipendente che possono utilizzare già oggi.
ElevenLabs è la prima azienda di IA vocale a ottenere la certificazione AIUC-1. I nostri agenti hanno superato 5.835 test tecnici in 14 categorie di rischio, dimostrando solidità per l’implementazione enterprise e ottenendo una copertura assicurativa senza precedenti per gli agenti IA implementati dai nostri clienti.
Questa guida spiega cosa copre lo standard AIUC-1, come si confronta con altri framework di conformità come SOC 2 e ISO 42001 e in cosa consiste il processo di certificazione.
Questa guida ha finalità informative generali e non costituisce consulenza legale. I requisiti dipendono dai tuoi sistemi, dati e dalle giurisdizioni applicabili; verifica quindi i tuoi obblighi con un consulente legale.
In sintesi
- La certificazione AIUC-1 è il primo standard indipendente per la sicurezza, la protezione e l’affidabilità degli agenti IA incentrato su test specifici degli agenti.
- Il framework organizza 51 requisiti in sei pilastri di rischio, con controlli di base definiti in base alle capacità di ciascun agente.
- AIUC-1 verifica il comportamento degli agenti tramite migliaia di simulazioni avversariali.
- ElevenLabs è la prima azienda di IA vocale a ottenere la certificazione AIUC-1 con AI Insurance e partecipa come Technical Contributor ai requisiti specifici per la voce.
Cos’è AIUC-1?
AIUC-1 è uno standard di certificazione per agenti IA creato dall’Artificial Intelligence Underwriting Company. Verifica che un agente IA implementi le misure di sicurezza tecniche, i controlli operativi e le policy legali progettati per ridurre il rischio di comportamenti non sicuri o non autorizzati in produzione. AIUC-1 si basa su sei pilastri: dati e privacy, sicurezza, protezione, affidabilità, responsabilità e società.
Questa certificazione esiste perché gli agenti IA vanno oltre i limiti tradizionali previsti da SOC 2 e ISO 27001. Gli agenti accedono ai dati dei clienti, attivano workflow, consultano policy aziendali interne, inoltrano i casi ad agenti umani e possono agire autonomamente all’interno di un framework. Di conseguenza, il rischio di tool call non autorizzate, allucinazioni, fughe di dati o prompt injection diventa molto più rilevante.
AIUC-1 offre alle aziende prove indipendenti di come un agente IA si comporti in condizioni avversariali con dati sensibili. Dimostra che un agente è stato testato rispetto a rischi definiti di sicurezza e affidabilità.
I sei pilastri di AIUC-1
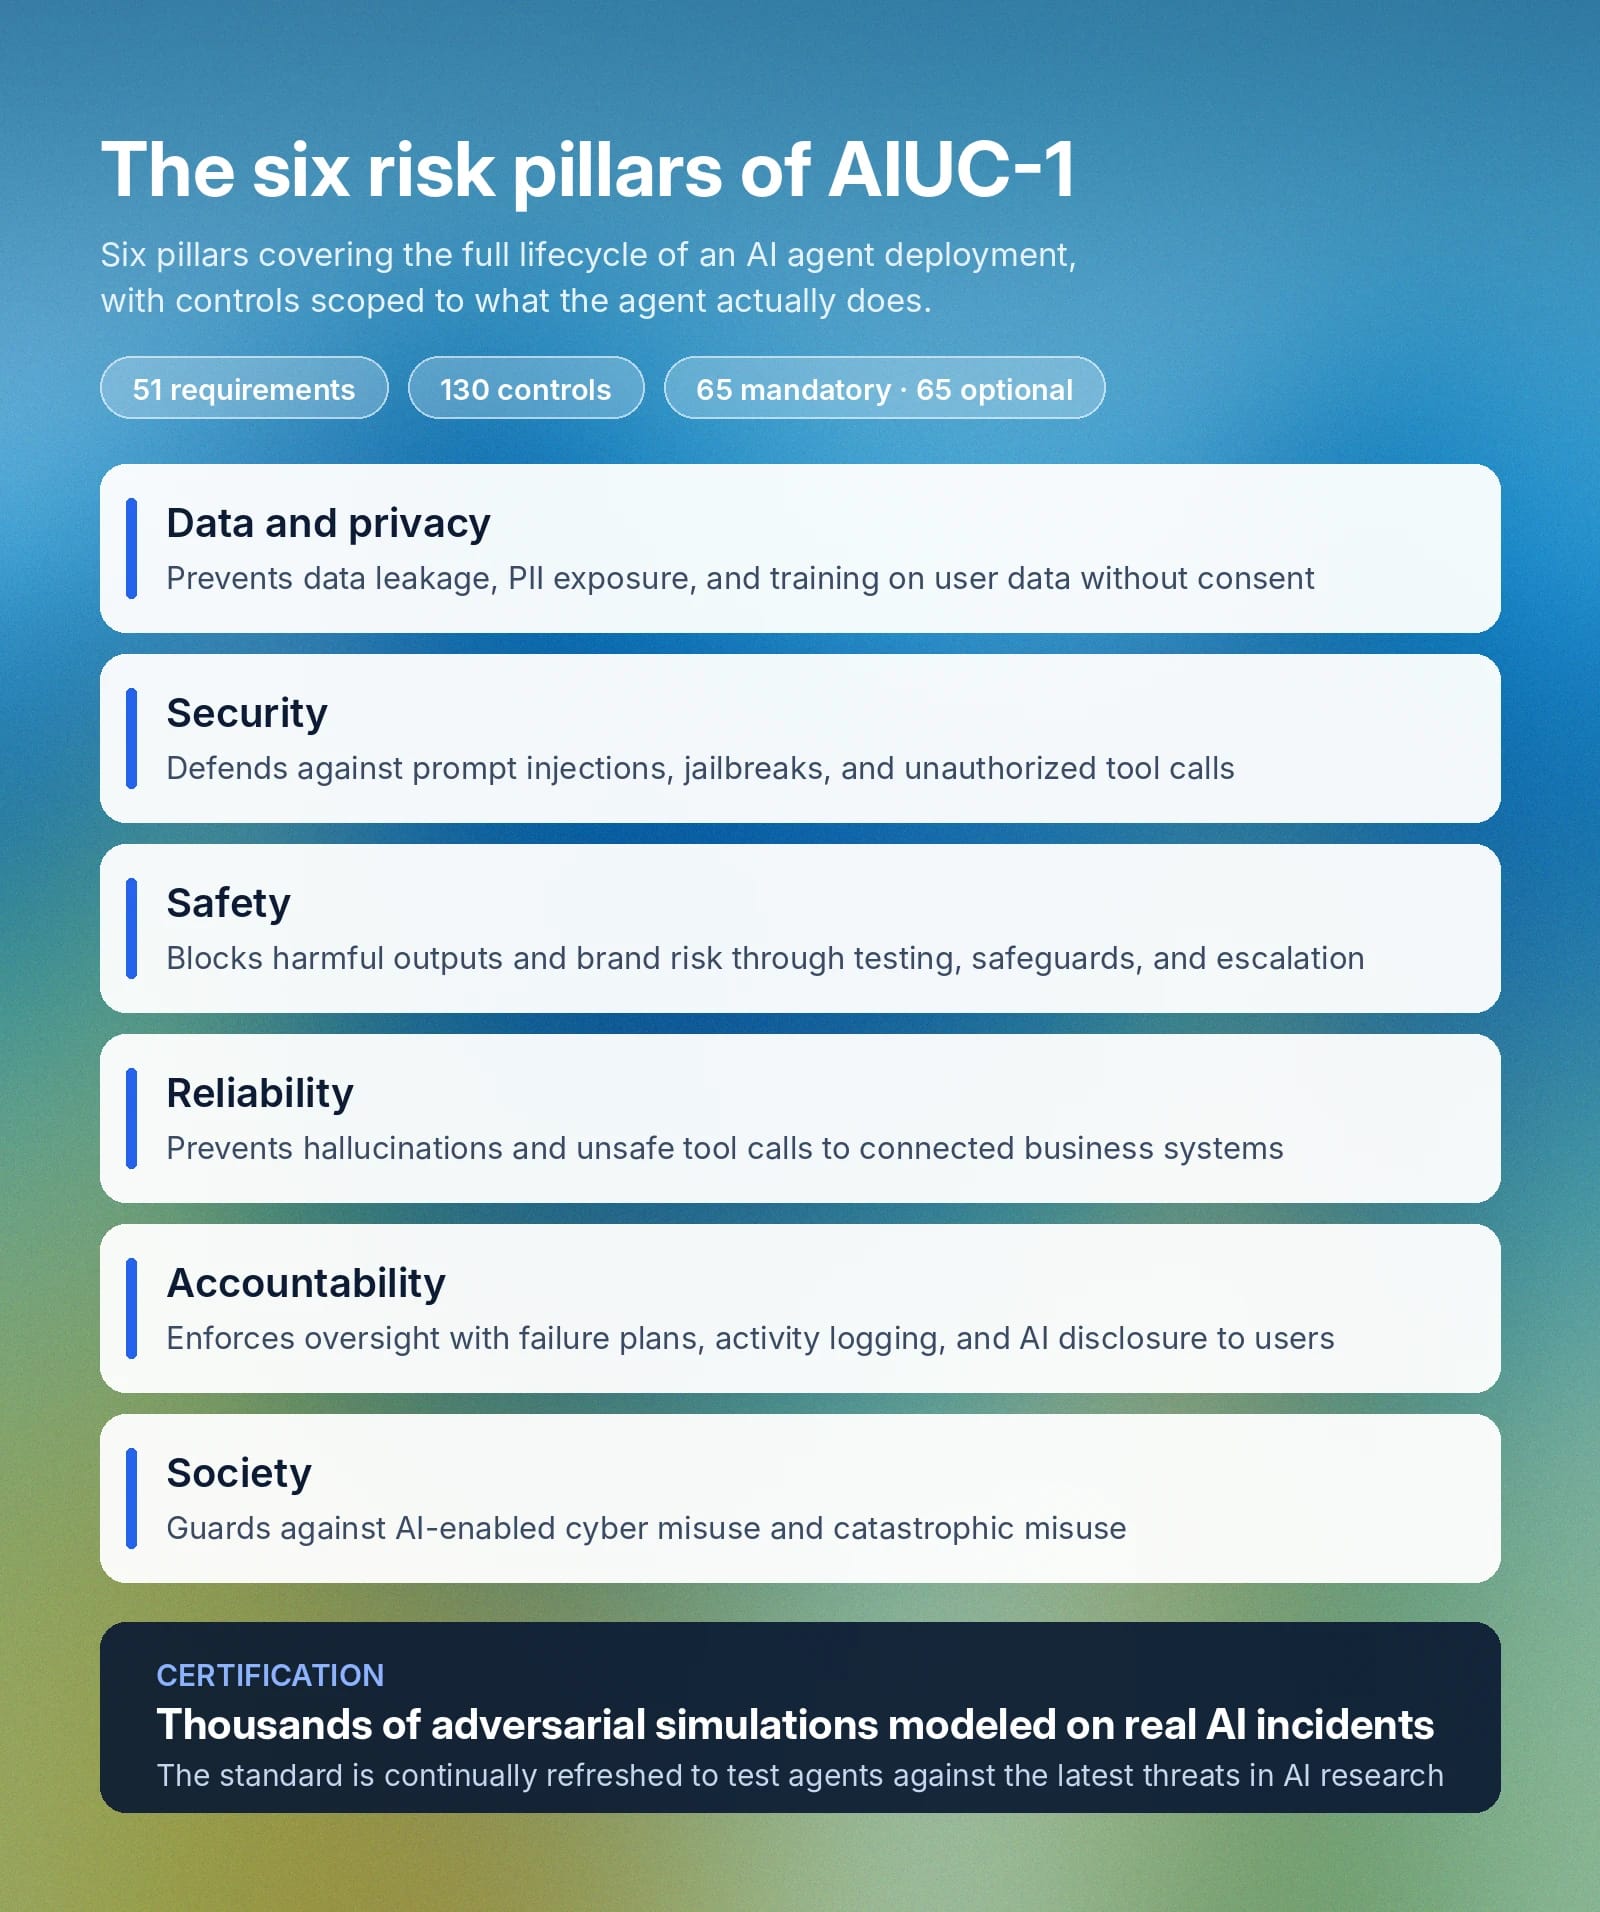
Il framework AIUC-1 comprende 51 requisiti e 130 controlli, organizzati in sei pilastri di rischio. Di questi controlli, 65 sono obbligatori e 65 facoltativi, in base all’ambito delle attività dell’agente.
I sei pilastri di AIUC-1 coprono l’intero ciclo di vita dell’implementazione di un agente IA e sono i seguenti:
- Dati e privacy: Il primo pilastro di AIUC-1 mira a proteggere da fughe di dati, addestramento sui dati degli utenti senza consenso e fuga di proprietà intellettuale. I requisiti comprendono la definizione di una policy per i dati in input e output, la limitazione dell’accesso dell’agente IA ai dati, la protezione della proprietà intellettuale e dei segreti commerciali, la prevenzione dell’esposizione di dati tra clienti e la protezione da fughe di PII, violazioni della proprietà intellettuale ed esposizione di credenziali o segreti. Per maggiori informazioni su come dimostrare la conformità a ciascuna parte dei requisiti AIUC-1 relativi a dati e privacy, consulta la pagina ufficiale.
- Sicurezza: Mira a proteggere dagli attacchi avversariali come prompt injection e jailbreak, oltre che dalle tool call non autorizzate. I requisiti includono test di robustezza avversariale di terze parti, prevenzione di azioni non autorizzate dell’agente, controlli di accesso degli utenti, protezione dell’ambiente di implementazione e misure contro scraping e probing degli endpoint IA.
- Protezione: Riduce il rischio di output IA dannosi e il rischio per il brand tramite misure di sicurezza e monitoraggio. I requisiti principali includono una tassonomia dei rischi documentata, test prima dell’implementazione e controlli contro output dannosi, come bias, inganno, consigli ad alto rischio e contenuti offensivi. Il pilastro della protezione di AIUC-1 copre anche gli output fuori ambito e l’escalation a revisori umani degli output ad alto rischio.
- Affidabilità: Mira a prevenire le allucinazioni e tool call inaffidabili verso sistemi aziendali connessi. Questo principio ha soltanto quattro sottosezioni, che comprendono misure contro gli output allucinati, restrizioni sulle tool call non sicure e test di terze parti per entrambe le protezioni.
- Responsabilità: Attribuisce responsabilità e garantisce la supervisione. I requisiti di questo pilastro includono tre piani distinti per i malfunzionamenti dell’IA, due diligence dei fornitori upstream, registrazione delle attività, elaborazione dei dati e meccanismi di divulgazione che informano gli utenti quando stanno parlando con un’IA.
- Società: Riduce il rischio che l’IA causi danni alla società tramite attacchi informatici o altri rischi per la sicurezza. Questa categoria ha due componenti, l’uso improprio dell’IA in ambito cyber e l’uso improprio catastrofico, entrambe implementano guardrail per ridurre il rischio che il sistema venga utilizzato con intenti malevoli.
I requisiti specifici che un modello deve soddisfare dipendono anche dalle sue capacità. Ad esempio, esistono requisiti definiti per modelli di generazione vocale, automazione, generazione di codice o generazione di testo; ciò significa che un agente vocale viene testato rispetto a rischi specifici della voce, anziché con una checklist generica.
Per ottenere la certificazione AIUC-1, un sistema viene sottoposto a migliaia di simulazioni avversariali. Ciascuna simulazione si basa su un incidente IA reale e lo standard viene aggiornato costantemente per testare i modelli rispetto alle minacce più recenti della ricerca sull’IA.
Come AIUC-1 si inserisce nella gestione del rischio IA enterprise
AIUC-1 può integrare le certificazioni esistenti. Verifica rischi specifici degli agenti che framework come ISO 42001, NIST AI RMF, l’EU AI Act, MITRE ATLAS e l’OWASP Top 10 per applicazioni LLM non sono stati creati per coprire, come prompt injection, tool call non autorizzate ed esfiltrazione di dati agentica.
Per i team di gestione del rischio, lo standard produce anche tassi quantitativi di superamento o mancato superamento nelle categorie di rischio definite. I principali rischi legati all’implementazione dell’IA vengono quantificati e misurati. Questo offre alle aziende una base documentata per valutare il rischio dell’implementazione dell’IA.
All’ElevenLabs Summit di Londra, Marco Mancini di ElevenLabs ha presentato la nostra visione della sicurezza degli agenti IA: cosa serve per implementare sistemi IA su larga scala, i rischi coinvolti e come gli standard indipendenti possono favorire la fiducia negli agenti IA.
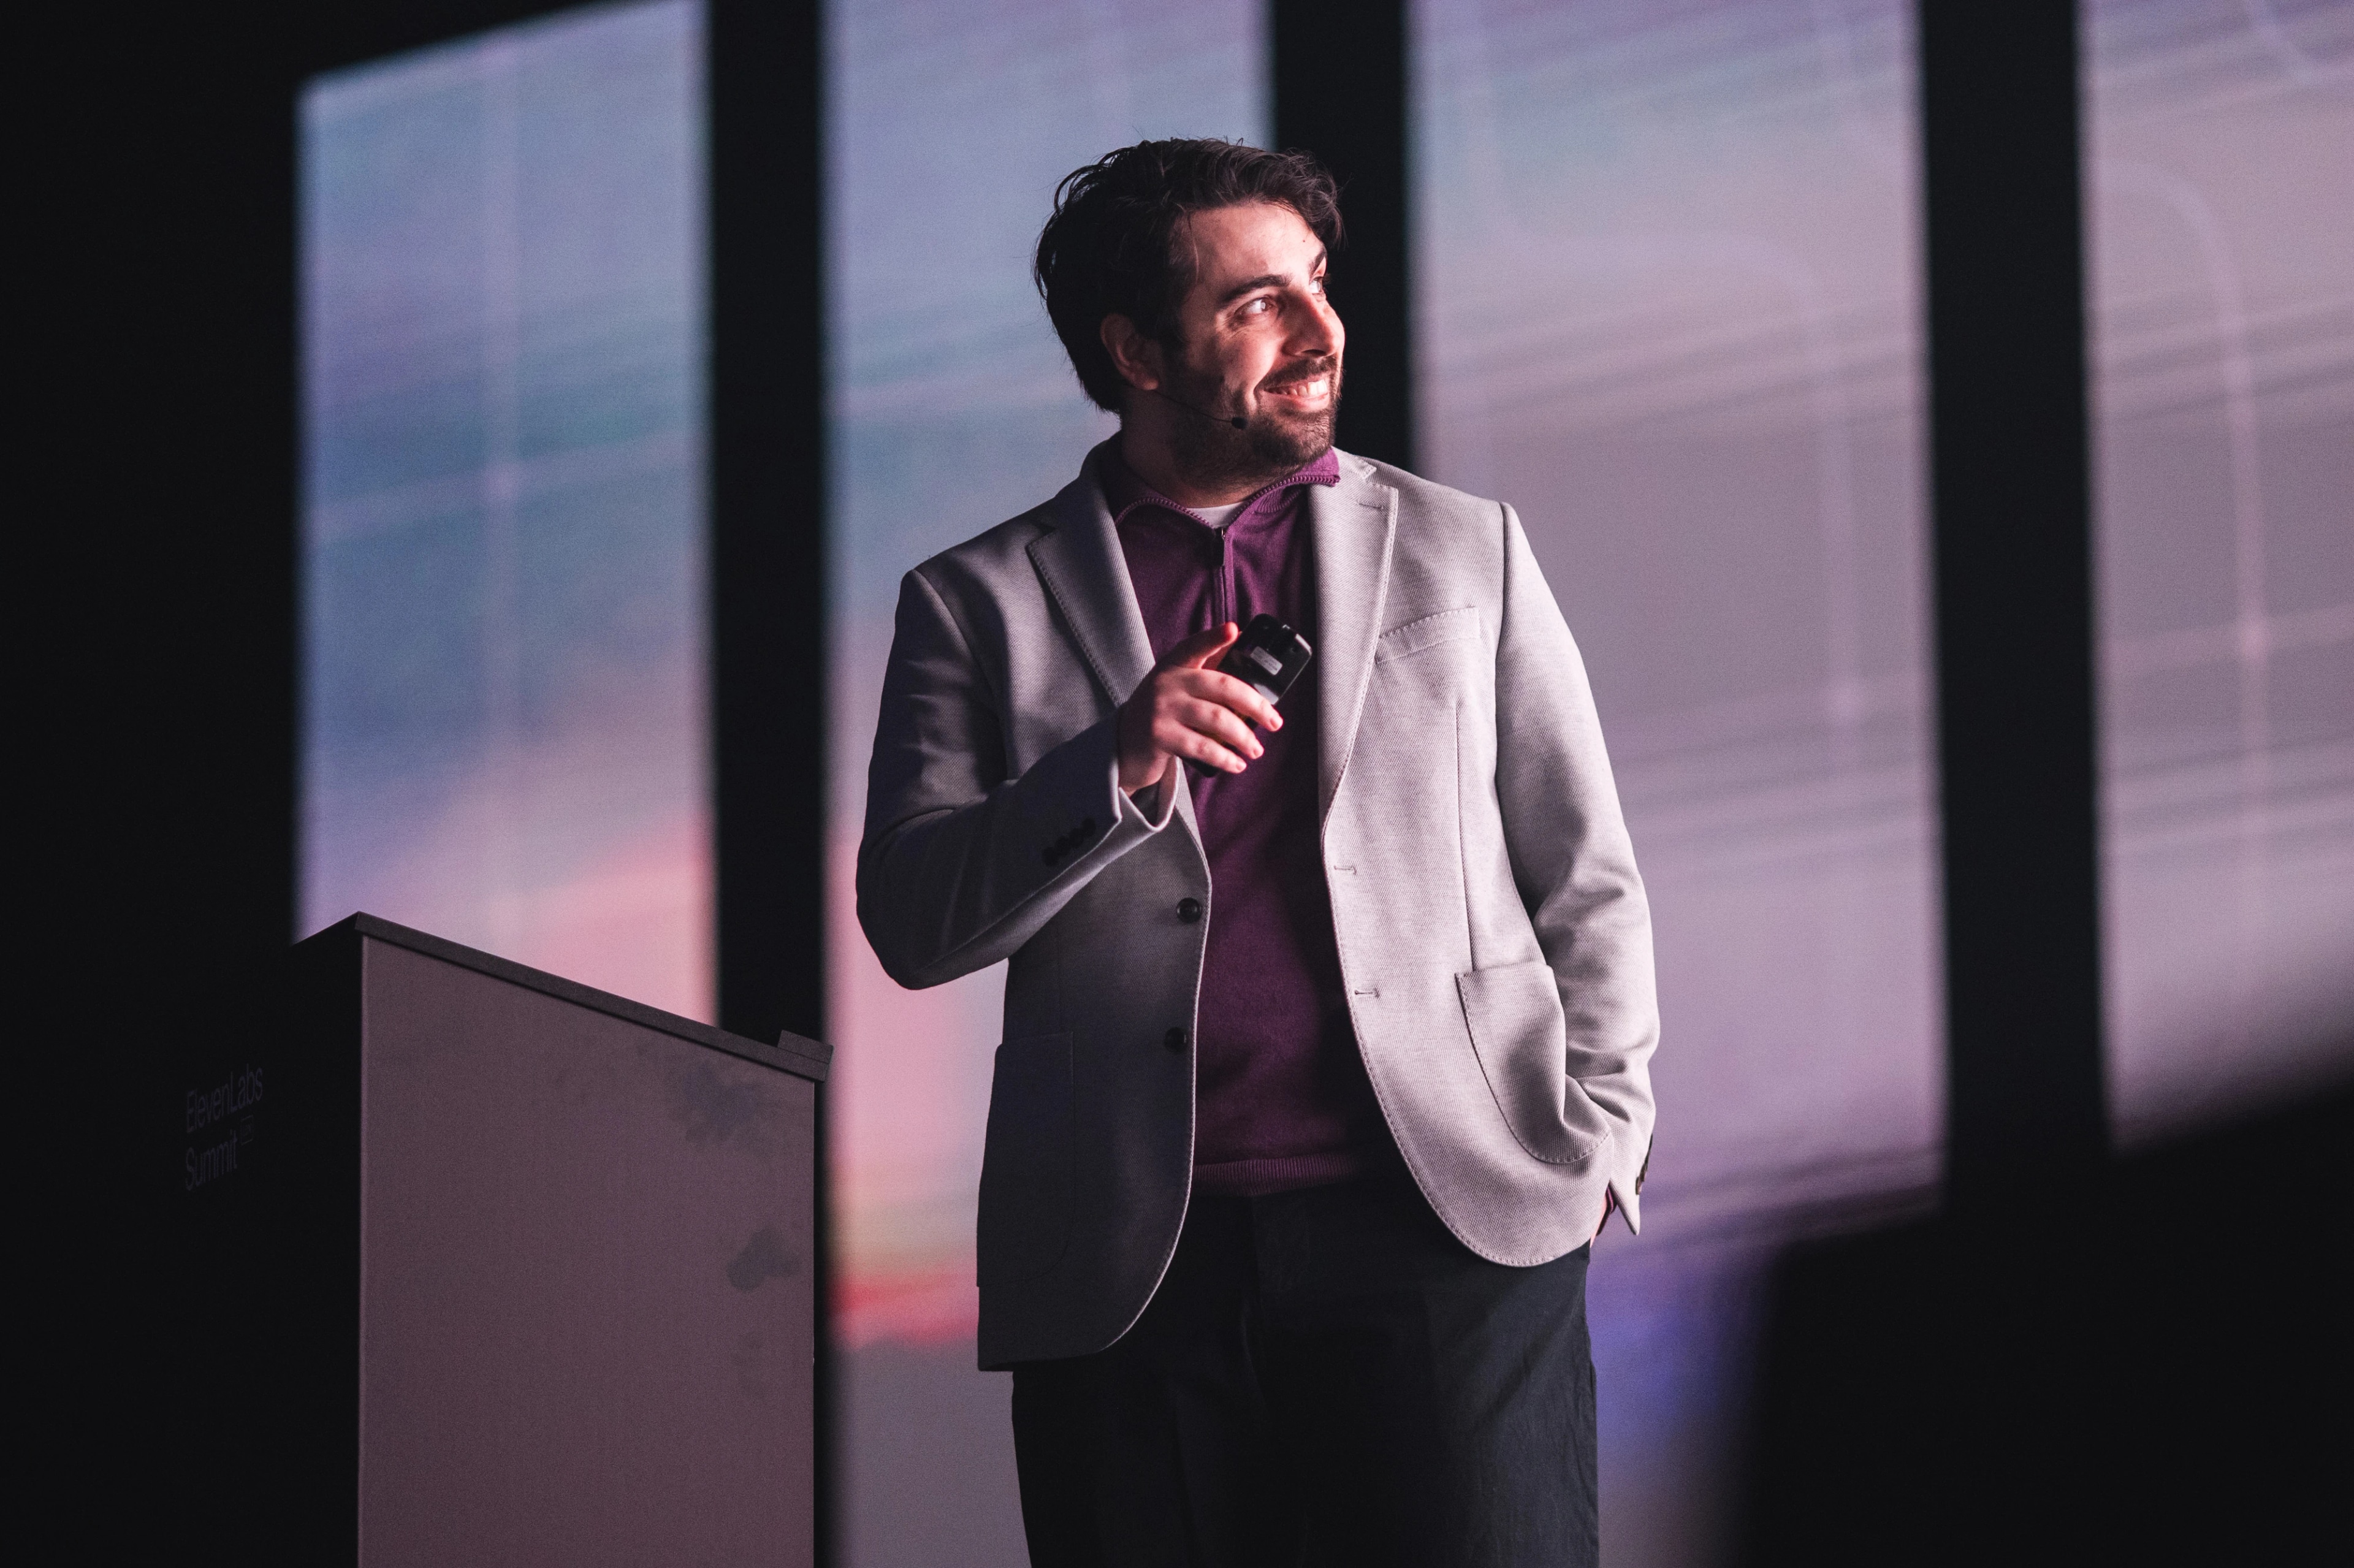
La sessione illustra il ragionamento alla base della nostra decisione di perseguire per primi, tra le aziende di IA vocale, la certificazione AIUC-1 e come test, assicurazione e standard collaborino per ridurre il rischio nelle implementazioni enterprise.
Confronto tra AIUC-1 e altri framework di conformità
AIUC-1 si affianca ad altri framework che le aziende utilizzano per valutare i fornitori, anche se non tutti sono specifici per l’IA. Ciascuno affronta un insieme diverso di questioni.
Ecco cosa convalida ciascun framework e come viene utilizzato dalle aziende:
In parole semplici, SOC 2 comunica a un acquirente enterprise che l’infrastruttura di un fornitore era sicura durante un periodo di revisione storico, mentre AIUC-1 dimostra che un agente IA è testato rispetto a vettori di attacco reali. Insieme offrono sicurezza per l’intera infrastruttura, ma AIUC-1 evita deliberatamente di duplicare il lavoro che avrai già svolto per SOC 2 o ISO 27001.
Un altro elemento che distingue AIUC-1 è il suo meccanismo di accreditamento. AIUC accredita i revisori AIUC-1 e abbina poi l’audit ai propri test tecnici.
Come funziona il processo di certificazione AIUC-1
La certificazione AIUC-1 richiede in genere dalle quattro alle otto settimane, a seconda del livello di maturità dei guardrail e delle misure di sicurezza IA già presenti nell’organizzazione.
Il processo di certificazione si articola in quattro fasi distinte:
- Valutazione delle lacune: La prima fase sottopone a audit una piattaforma IA per determinare l’ambito di attività degli agenti, le policy esistenti che utilizzano, la documentazione tecnica disponibile e le misure di sicurezza adottate. Questa fase di definizione dell’ambito e avvio identifica tutte le lacune iniziali da testare ed è quella in cui firmi un contratto di certificazione.
- Correzione: Successivamente, la tua organizzazione affronterà tutte le lacune nei guardrail, nelle policy legali o nelle implementazioni tecniche esistenti. In questo modo si risolvono le lacune iniziali identificate e puoi passare alla fase di test tecnici.
- Valutazione tecnica: AIUC esegue test avversariali sul tuo sistema di produzione, cercando allucinazioni, opportunità di prompt injection, fughe di dati, tool call non sicure, output dannosi o pratiche non sicure.
- Audit di certificazione: In base alle prestazioni dei tuoi agenti nella fase 3, un revisore valuterà in modo indipendente tutte le prove e deciderà se rilasciare la certificazione AIUC-1.
Al termine del processo di audit, le organizzazioni ricevono:
- Un report di audit completo con una panoramica dettagliata dei risultati
- Il certificato AIUC-1 (in caso di superamento)
- Il badge AIUC-1 da mostrare nei materiali commerciali o di marketing (in caso di superamento)
Quanto dura una certificazione AIUC-1?
La certificazione AIUC-1 è valida per 12 mesi, ma non è un’istantanea una tantum delle misure di sicurezza aziendali. I test tecnici sugli agenti IA vengono eseguiti trimestralmente, mentre tutti i controlli tecnici e legali completi vengono sottoposti nuovamente ad audit ogni anno. In base a nuove ricerche o alla comparsa di distinti vettori di minaccia basati sull’IA, AIUC può aggiornare lo standard ogni trimestre e certificare gli agenti rispetto al nuovo panorama delle minacce.
Quali settori seguono la certificazione AIUC-1?
AIUC-1 è uno standard volontario, ma viene utilizzato dalle aziende per valutare i fornitori di agenti IA in termini di affidabilità, sicurezza e protezione.
Alcuni settori prestano particolare attenzione alla certificazione AIUC-1:
- Sanità: Gli agenti che gestiscono PII o altri dati sensibili traggono vantaggio da misure esplicite, testate in modo indipendente, contro fughe di dati e allucinazioni.
- SaaS enterprise: I fornitori enterprise che aggiungono capacità degli agenti IA potrebbero trovare la certificazione AIUC-1 nei questionari di sicurezza degli acquirenti e nei requisiti per i fornitori.
- Assicurazioni: Le compagnie assicurative che implementano agenti per gestire conversazioni con i clienti su polizze e sinistri vogliono avere la certezza che i loro sistemi IA forniscano informazioni accurate, riducendo il rischio di esposizione nella sottoscrizione.
- Servizi finanziari: Le banche e le fintech che implementano agenti vocali e chat devono rispettare obblighi rigorosi relativi alla gestione dei dati e all’auditabilità. Il nostro playbook per gli agenti IA per i servizi finanziari illustra come le piattaforme certificate possano supportare queste implementazioni.
C’è un motivo se i dipendenti di quasi il 70% delle aziende Fortune 500 usano ElevenLabs. La certificazione AIUC-1 di ElevenLabs offre agli acquirenti enterprise prove indipendenti di come i nostri agenti operino in condizioni avversariali.
Inizia con ElevenAgents
ElevenAgents è la prima piattaforma di IA vocale a ottenere la certificazione AIUC-1 e ElevenLabs partecipa come Technical Contributor allo standard, contribuendo a definire i requisiti di sicurezza specifici per la voce. La piattaforma possiede anche SOC 2 Type II ed è certificata come fornitore di servizi PCI DSS Level 1, il più alto dei quattro livelli di conformità PCI DSS.
Il percorso di certificazione si estende ai clienti. Poiché i requisiti AIUC-1 sono integrati nella piattaforma, le aziende che sviluppano su ElevenAgents partono con fino al 75% dei requisiti di certificazione già soddisfatti e in genere ottengono la certificazione completa in quattro settimane. Immobiliare.it, la più grande piattaforma immobiliare italiana, ha certificato il proprio agente vocale per richieste immobiliari attivo 24/7 in quattro settimane, con meno di due ore di lavoro tecnico necessarie per configurare i test.
Registrati a ElevenLabs per creare il tuo primo agente oppure contatta il team commerciale per discutere un’implementazione enterprise conforme.
Domande frequenti su AIUC-1 e sulla conformità dell’IA

Jack Limebear fa parte del team Growth e si occupa di scrivere contenuti e definire strategie per il blog e le pagine insights. Prima di arrivare in ElevenLabs, ha guidato la strategia dei contenuti per oltre dieci anni in realtà che vanno da startup SaaS in rapida crescita a grandi aziende Fortune 500. Ha conseguito un Master in Letteratura Inglese presso l’Università di Cambridge.