Qu’est-ce qu’un endpoint API ? Guide des logiciels connectés
- Rédigé par
- Jack Limebear
- Publié
- Dernière mise à jour
ÉcouterÉcouter cet article
Un endpoint API (interface de programmation d’application) est l’URL spécifique où une API reçoit des requêtes et renvoie des réponses.
Les endpoints API constituent l’adresse web exacte à laquelle une application se connecte à un serveur pour demander des données ou exécuter une commande. Bien que les architectures traditionnelles soient toujours utilisées, les applications modernes s’appuient sur des API REST pour traiter les requêtes HTTP entre divers services.
Ce guide explique comment les endpoints traitent les requêtes, comment formater vos appels et comment maintenir la sécurité des endpoints API dans les environnements de production. Nous vous montrons également comment connecter efficacement vos systèmes avec ElevenAPI et déployer des workflows audio prêts pour la production.
En résumé
- Un endpoint API est l’URL spécifique où une API reçoit des requêtes et renvoie des réponses.
- La mise en place de canaux de communication automatisés entre les applications clientes et l’infrastructure serveur réduit les frictions liées aux échanges de données et à l’intégration des systèmes.
- Les sept types d’API courants comprennent les endpoints d’API REST, SOAP, GraphQL, RPC, WebSocket, gRPC et les API Web.
- Les bonnes pratiques courantes de conception des endpoints API incluent une dénomination intuitive basée sur les ressources et l’association de codes d’état HTTP standardisés à des charges utiles d’erreur JSON structurées.
- Les équipes d’ingénierie testent et surveillent les endpoints API en validant les codes HTTP, en vérifiant la connectivité élémentaire des requêtes et en suivant les requêtes simultanées en temps réel.
- La sécurisation des endpoints API repose sur l’authentification par clé, des autorisations limitées au strict nécessaire et des limites de débit basées sur les requêtes simultanées.
Comprendre les endpoints API : requêtes, réponses et routes
Un endpoint API est un emplacement numérique qu’une API utilise pour recevoir des requêtes et renvoyer des réponses. Les applications clientes utilisent une URL spécifique associée à cet endpoint pour accéder aux ressources du serveur.
Chaque route d’endpoint gère une interaction distincte en associant une méthode HTTP à un chemin de ressource. Le client envoie une requête à cette route, puis le serveur traite les données avant d’envoyer une réponse accompagnée d’un code d’état.
Par exemple, lorsqu’une application demande des métadonnées utilisateur ou soumet une charge utile de données, elle envoie une requête HTTP à l’URL d’un endpoint désigné, hébergé sur le serveur API.
API, endpoint et URL : quelle différence ?
Bien que les termes API, endpoint API et URL soient souvent employés ensemble, ils désignent des composants distincts de l’architecture logicielle.
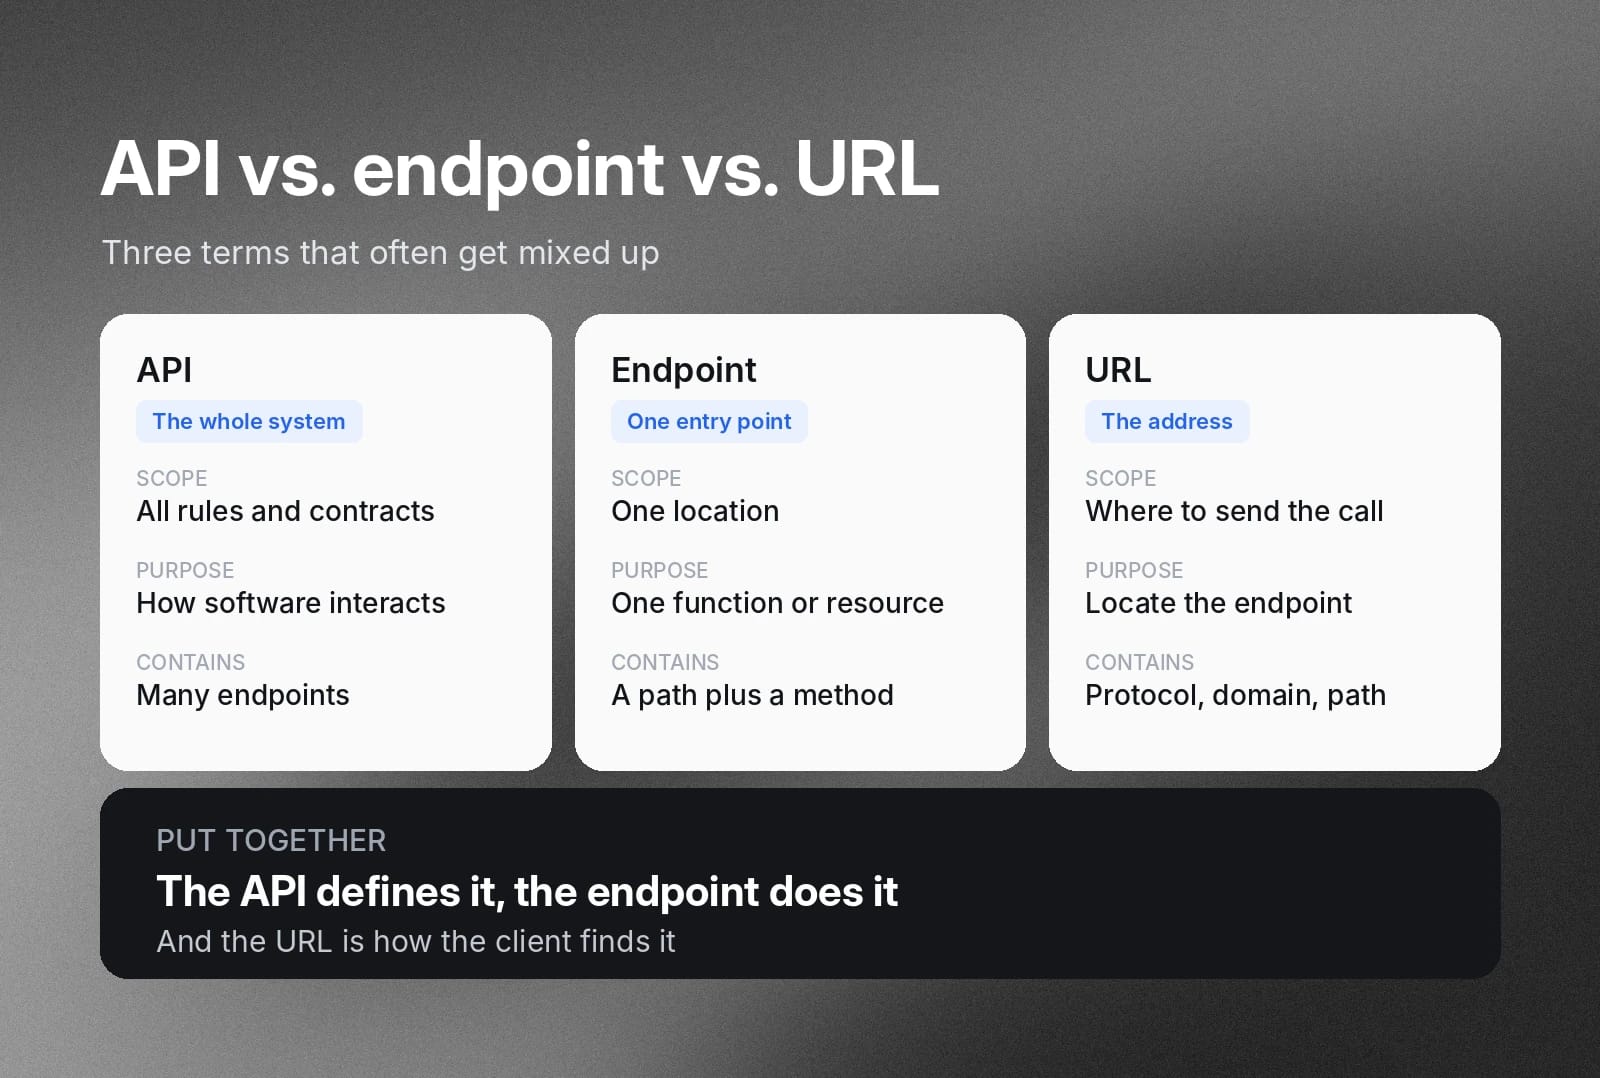
Une API fournit l’interface logicielle complète qui définit les règles et les protocoles permettant à deux applications de communiquer. Un endpoint API constitue quant à lui un point d’entrée numérique précis sur un serveur, utilisé par les applications pour communiquer dans les deux sens. Enfin, une URL est l’adresse web complète que les applications clientes utilisent pour localiser cet endpoint et s’y connecter via le réseau.
Les principales différences entre les API, les endpoints et les URL sont les suivantes :
- Périmètre et architecture : une API couvre l’ensemble des règles et des contrats de données, tandis qu’un endpoint API ne correspond qu’à un emplacement précis et qu’une URL est l’adresse de cet emplacement.
- Fonction et objectif : une API définit comment les composants logiciels interagissent, tandis que les endpoints API donnent accès à une fonction ou une ressource de données spécifique, et l’URL indique précisément à l’application cliente où diriger son appel.
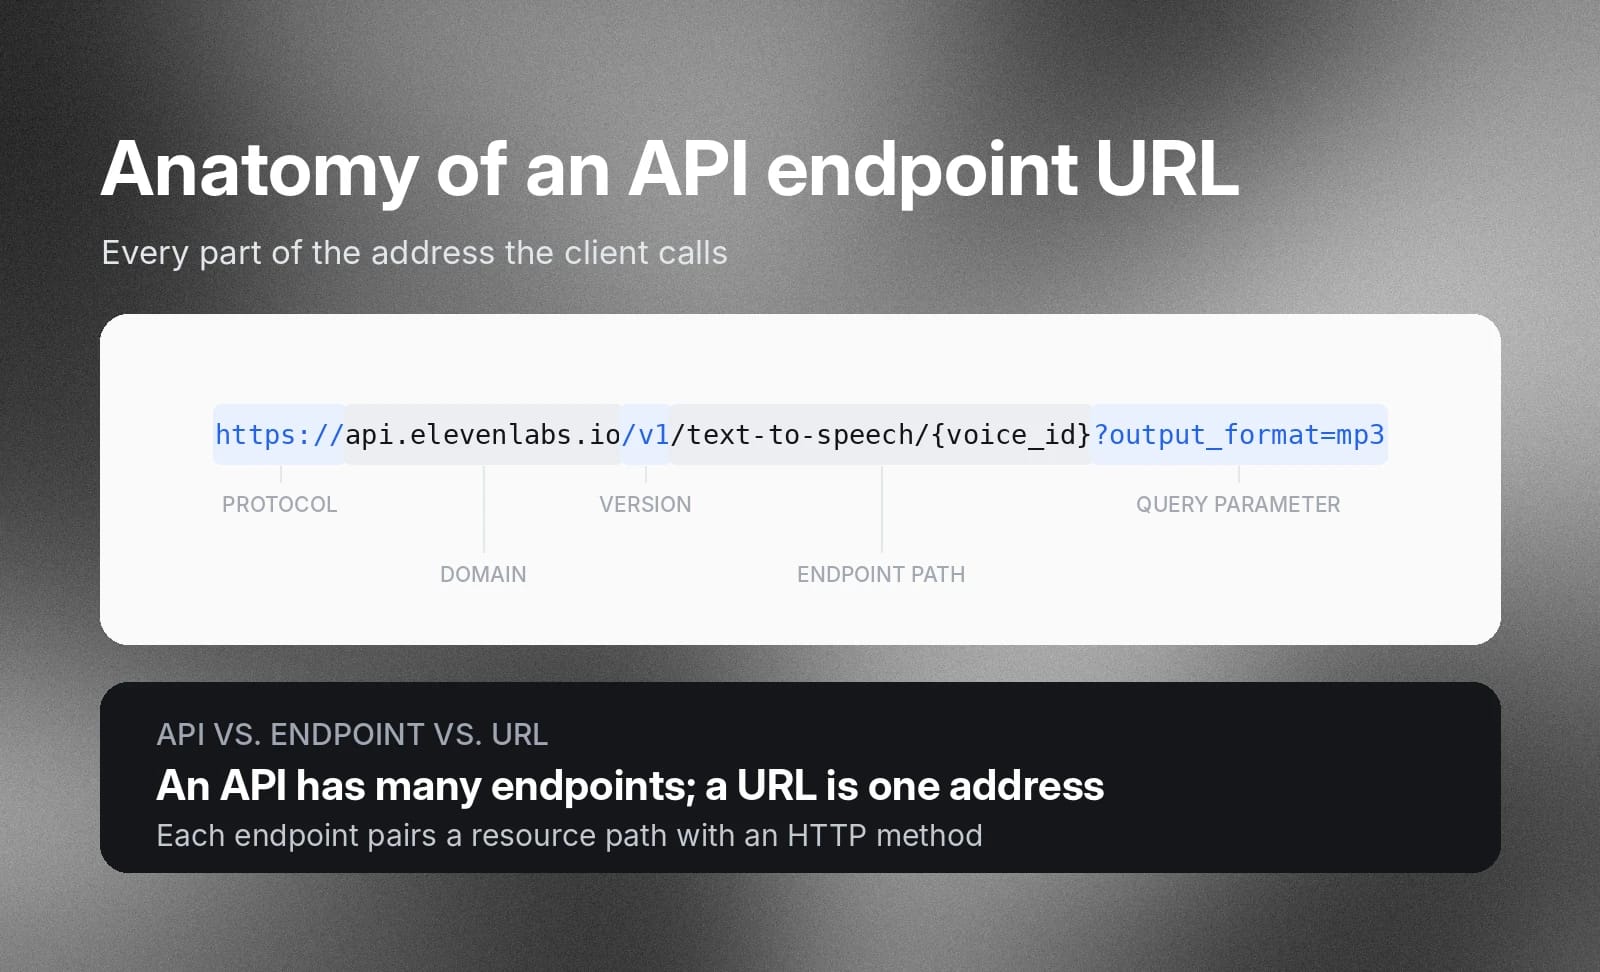
- Composition : une API comporte plusieurs endpoints, mais un endpoint API associe un chemin de ressource précis à une méthode HTTP. Une URL comprend également de nombreux éléments, tels que le protocole réseau, le nom de domaine, le chemin de l’endpoint et les paramètres de requête.
Comment fonctionnent les endpoints API ?
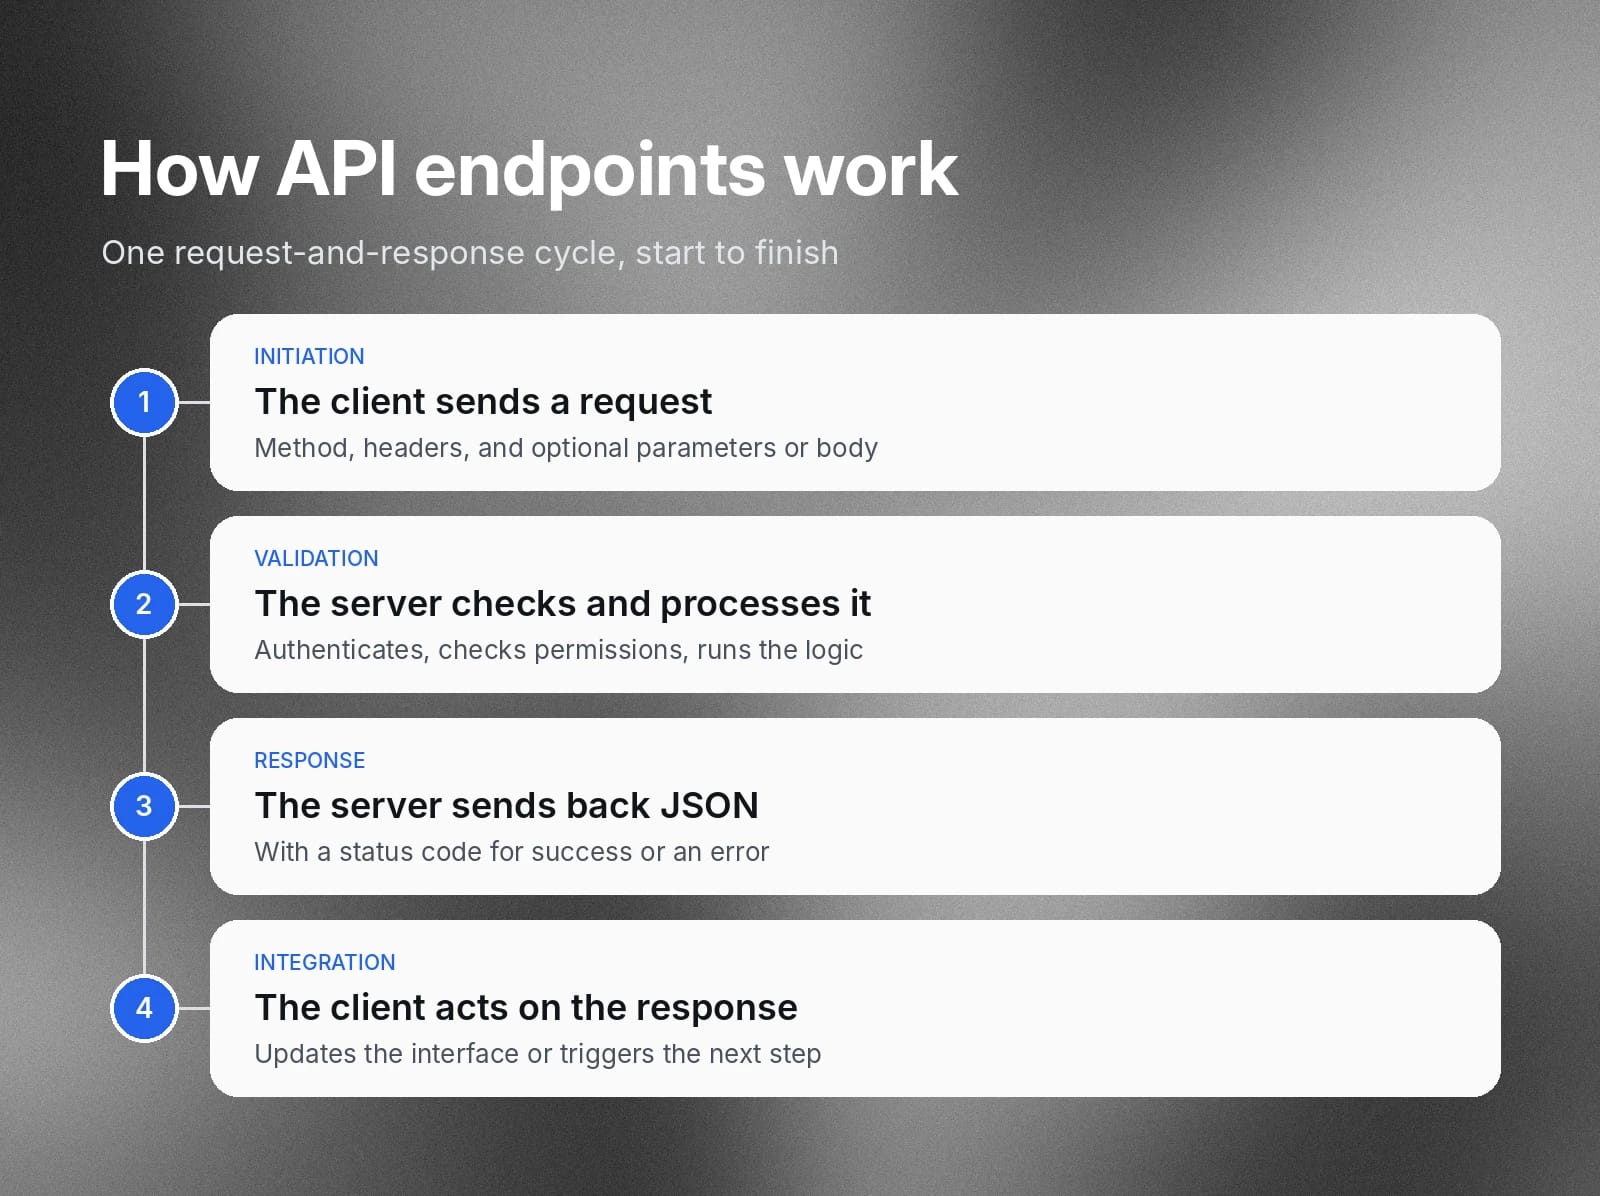
Les endpoints API reposent sur un cycle structuré de requêtes et de réponses entre les applications clientes et les serveurs, qui suit généralement les étapes suivantes :
- Initiation : le client envoie une requête HTTP directement à l’URL de l’endpoint. Cette requête comprend une méthode HTTP, des en-têtes HTTP, des paramètres de requête facultatifs et, éventuellement, des données dans le corps de la requête.
- Validation et traitement : le serveur reçoit la requête, authentifie les identifiants du client et vérifie les autorisations d’accès. Le système backend interroge ensuite les bases de données internes ou exécute la logique métier côté serveur pour traiter l’opération demandée.
- Envoi de la réponse : le serveur rassemble le résultat dans une charge utile JSON structurée. Il renvoie cette charge utile au client avec un code d’état HTTP qui confirme la réussite de l’exécution ou fournit des détails sur les erreurs générées.
- Exécution de l’intégration : l’application cliente analyse la charge utile renvoyée afin de mettre à jour les interfaces utilisateur, traiter les données et déclencher les actions en aval.
Endpoints d’API REST et méthodes HTTP utilisées
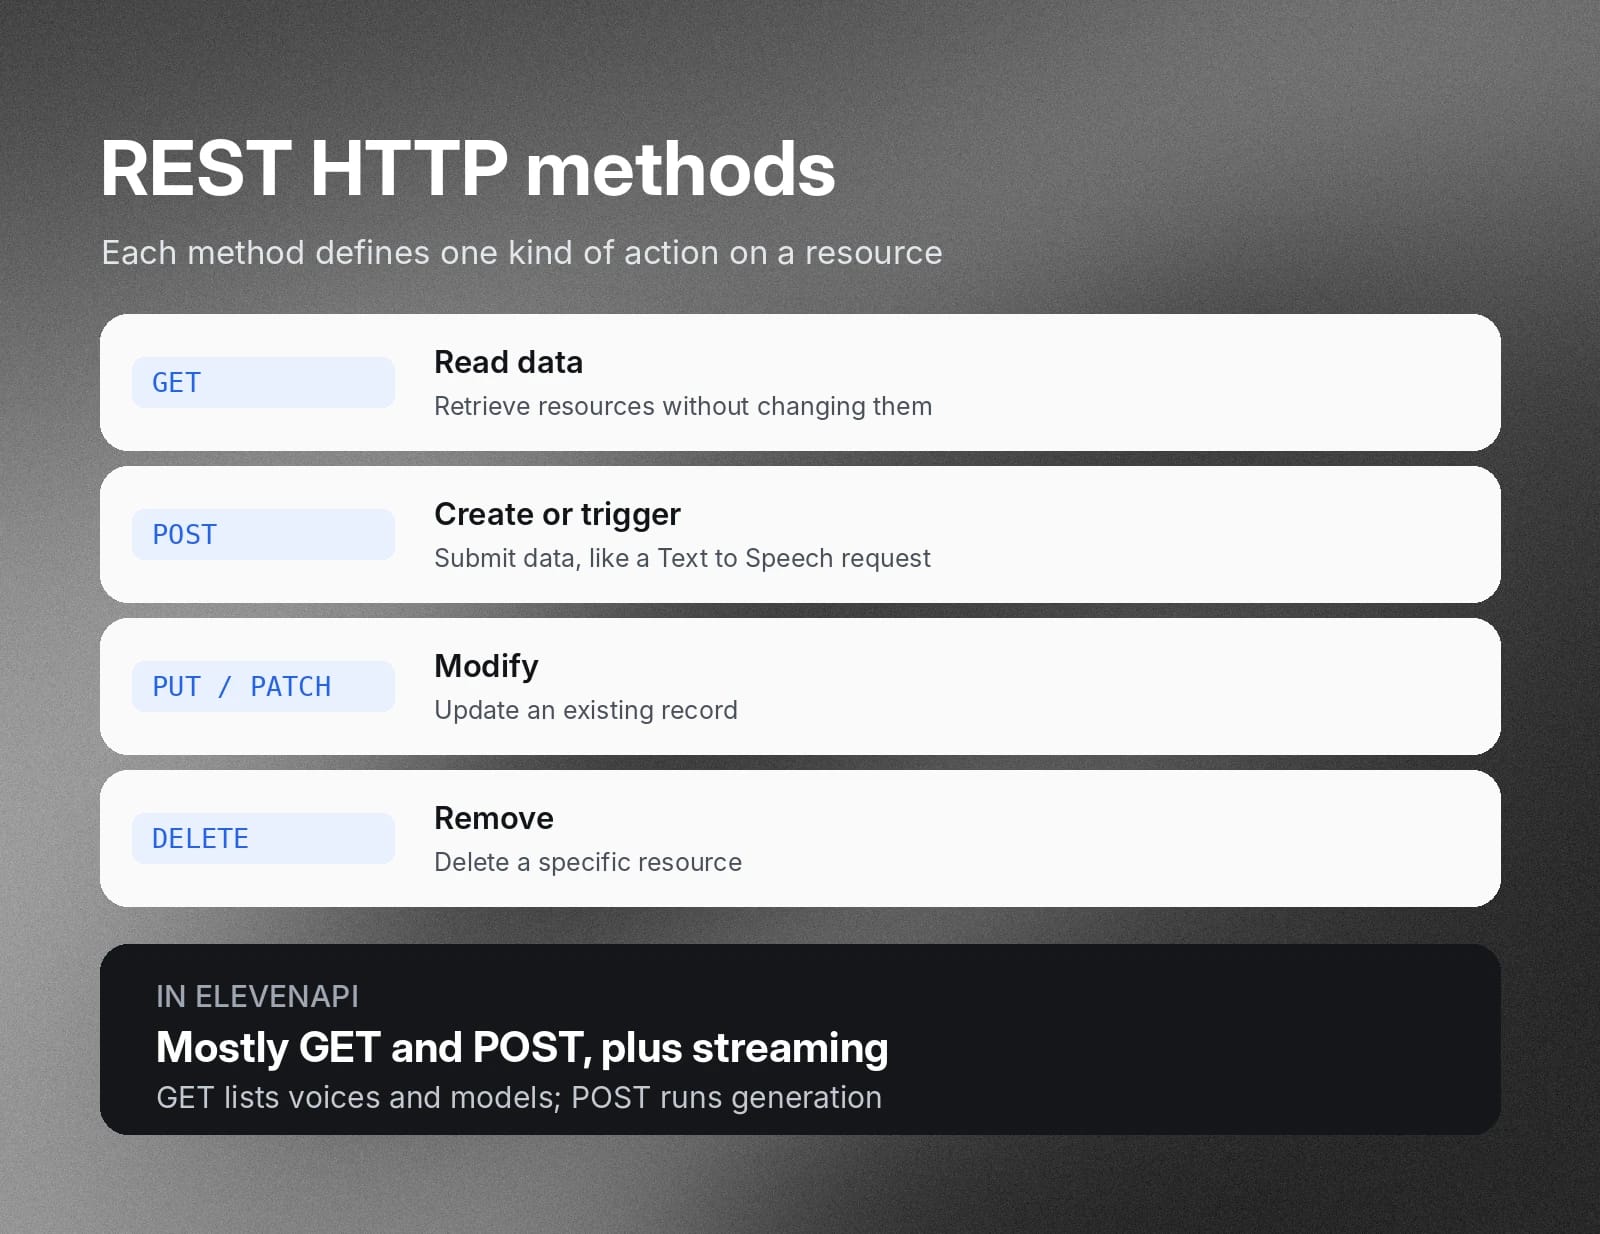
Les endpoints d’API REST utilisent des méthodes HTTP standard pour définir les actions que les clients exécutent sur une ressource serveur. Les requêtes GET lisent les données sans modifier les ressources backend. À l’inverse, les requêtes POST écrivent des données en soumettant de nouvelles données pour créer des ressources ou déclencher des actions côté serveur.
Les développeurs utilisent également les requêtes PUT ou PATCH pour modifier des enregistrements existants, et DELETE pour supprimer des ressources spécifiques de la base de données.
Dans ElevenAPI, les intégrations reposent principalement sur des requêtes GET et POST, ainsi que sur des endpoints de streaming et WebSocket pour l'audio en temps réel. Les endpoints GET récupèrent les métadonnées disponibles sur les voix et les modèles, tandis que les endpoints POST exécutent des tâches de génération, comme la synthèse Text to Speech.
Exemples d’endpoints API : aperçu pratique des requêtes courantes
L’examen de requêtes réelles dans ElevenAPI illustre le fonctionnement des endpoints API dans les environnements de production.
Avec ElevenAPI, chaque route d’endpoint est associée à des méthodes HTTP précises qui exécutent certaines tâches, comme récupérer des métadonnées système ou générer de l’audio. Les applications clientes envoient des requêtes GET pour récupérer des informations et des requêtes POST pour soumettre des données et exécuter des tâches de traitement.
Voici comment ces routes essentielles fonctionnent en production.
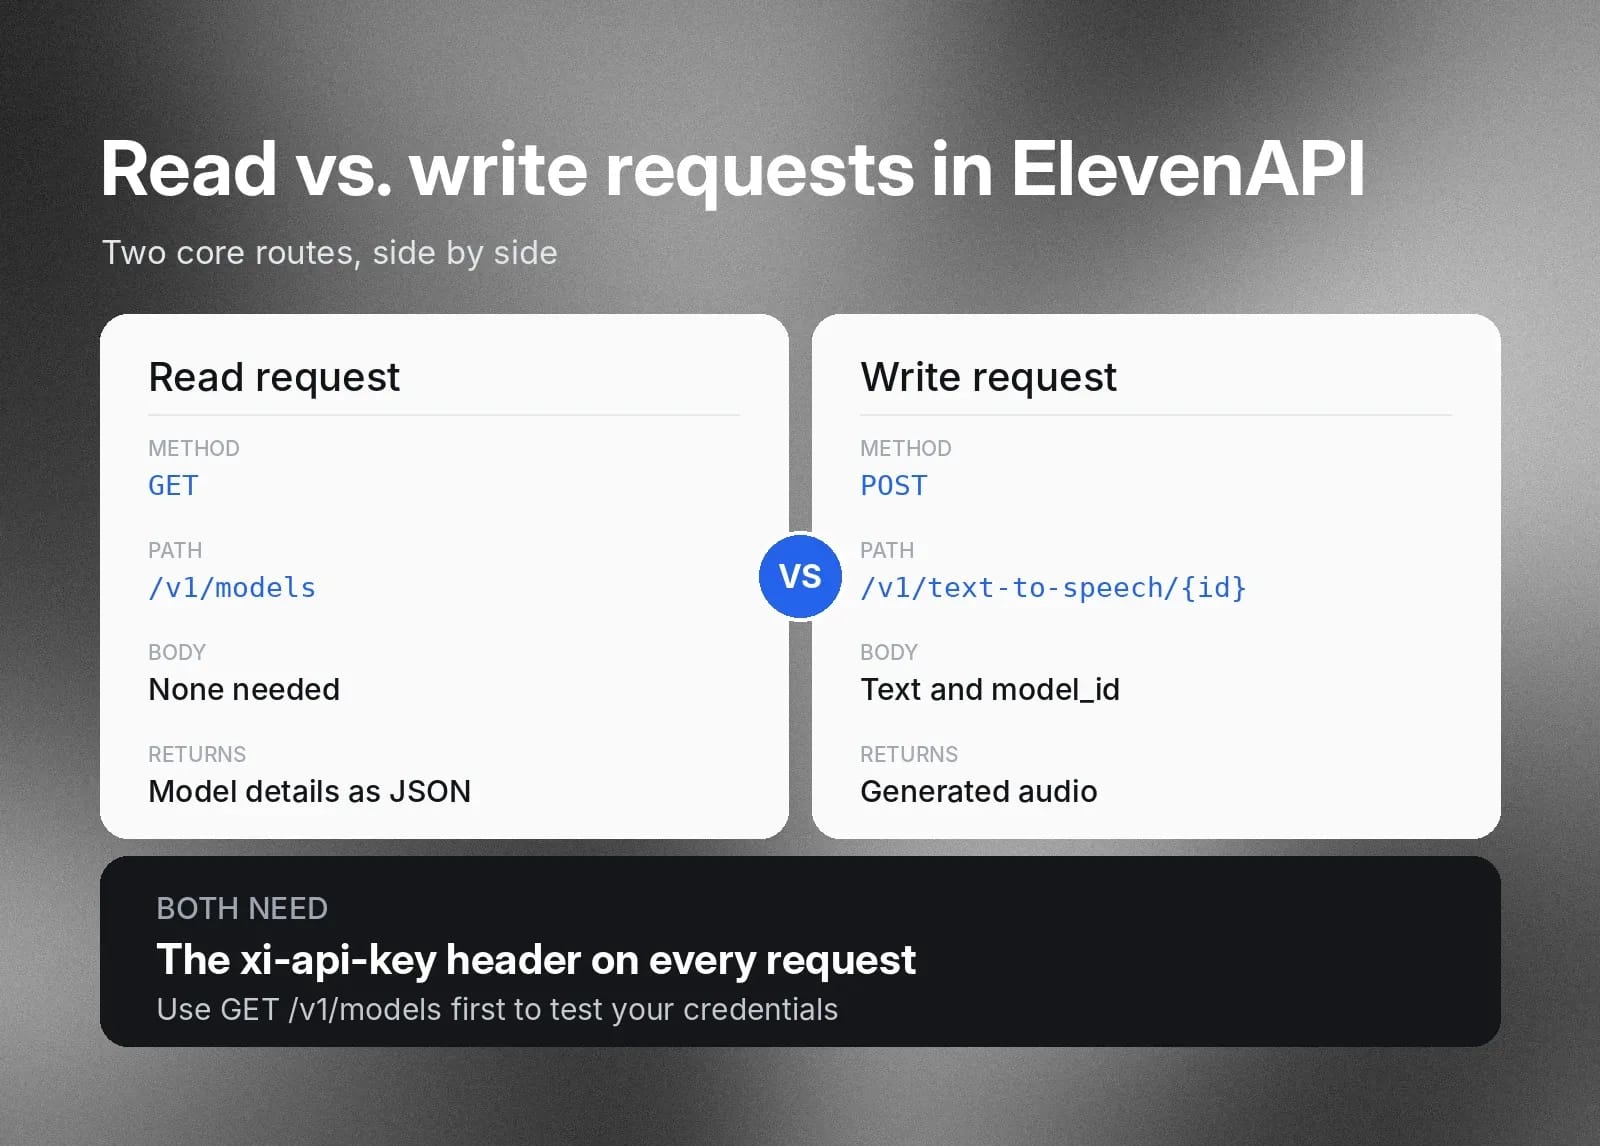
Requête de lecture
GET https://api.elevenlabs.io/v1/models récupère une liste des modèles de synthèse vocale disponibles et de leurs capacités. Cette requête nécessite l’en-tête HTTP xi-api-key pour l’authentification, mais ne requiert pas de corps de requête. Le serveur traite la requête et renvoie une charge utile JSON contenant les détails du modèle.
Requête d’écriture
POST https://api.elevenlabs.io/v1/text-to-speech/{voice_id} envoie des données de charge utile au serveur pour générer de l’audio. Votre application envoie un corps JSON contenant des paramètres tels que text et model_id afin d’exécuter la synthèse Text to Speech. L’endpoint traite ces paramètres et transmet l’audio formaté à votre application en streaming.
Retrouvez de plus amples informations ici.
Les sept types d’API courants et quand les utiliser
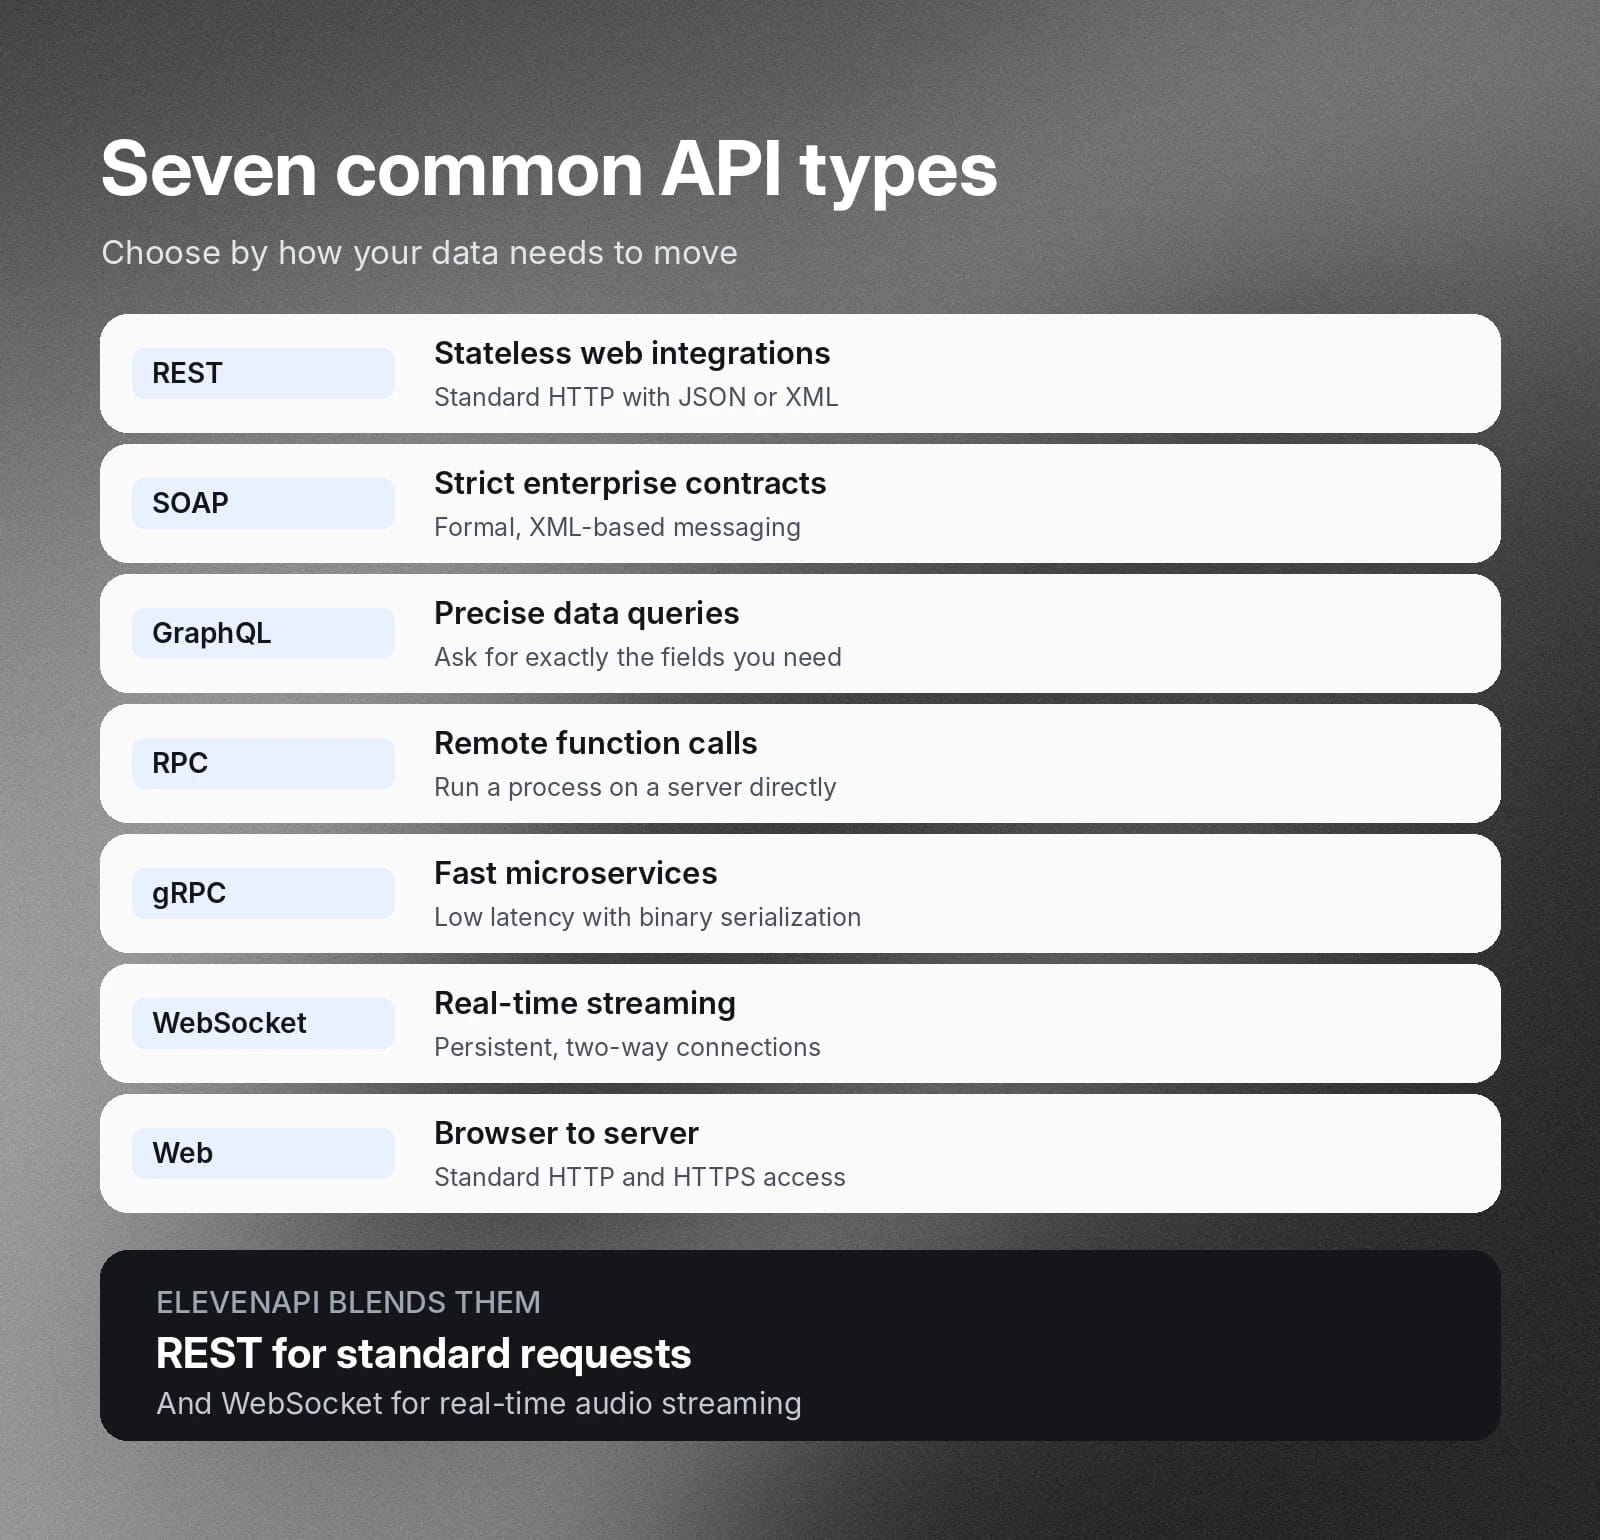
Les équipes de développement choisissent parmi sept architectures d’API courantes, selon leurs besoins en transfert de données.
Architectures d’API
Quand l’utiliser
REST
Concevoir des intégrations web nécessitant une communication HTTP standardisée et sans état, avec des formats de données JSON ou XML structurés
SOAP
Les applications d’entreprise exigent des protocoles de sécurité stricts, des contrats de messagerie formels et des échanges de données basés sur XML
GraphQL
Les applications clientes doivent interroger des champs de données précis dans une seule requête afin d’éviter de récupérer trop ou trop peu de données
RPC
Les applications clientes exécutent directement des fonctions ou des processus spécifiques sur un serveur distant, avec une surcharge réseau minimale
gRPC
Connecter des microservices hautes performances nécessitant une communication à faible latence et une sérialisation binaire
WebSocket
Concevoir des applications interactives nécessitant des connexions persistantes et bidirectionnelles pour le streaming de données en temps réel et des réponses instantanées
Web
Connecter des navigateurs web et des applications clientes à des ressources côté serveur via les protocoles HTTP et HTTPS standard
ElevenAPI combine plusieurs styles architecturaux au sein d’une plateforme unique pour maximiser l’efficacité et réduire la latence. Elle utilise généralement REST pour les requêtes standard et les protocoles WebSocket pour le streaming audio en temps réel.
Bonnes pratiques de conception des endpoints API pour des intégrations prévisibles
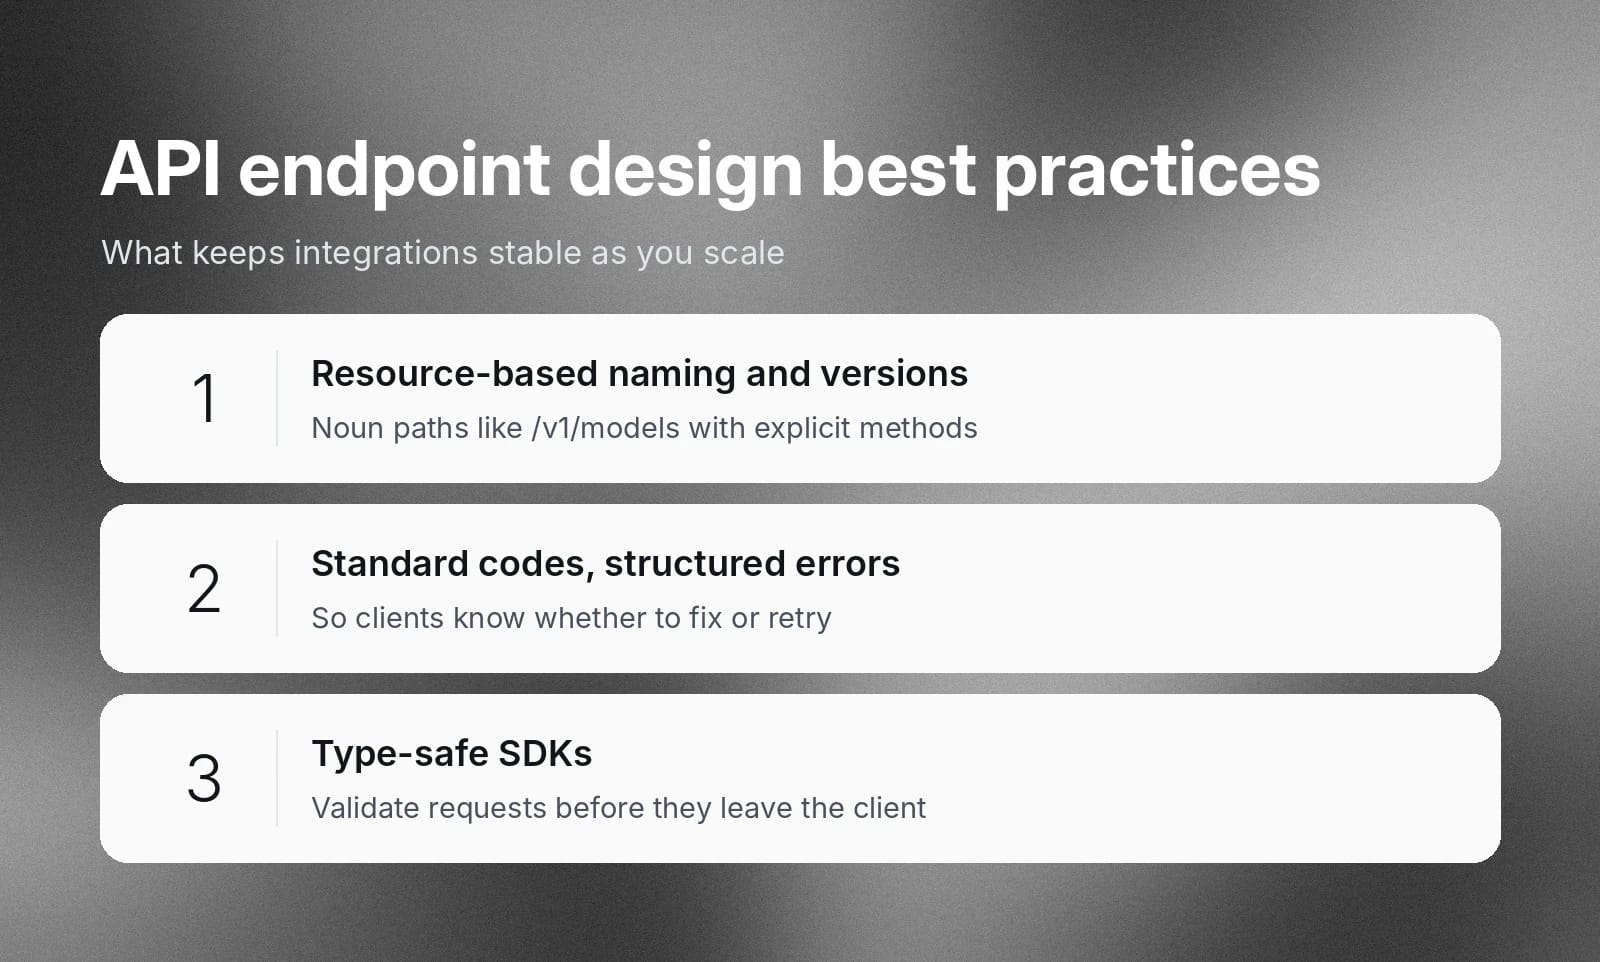
L’application des bonnes pratiques de conception maintient les endpoints API stables, faciles à gérer et résilients, même lorsque les plateformes sous-jacentes évoluent et que les cas d’utilisation se développent. ElevenAPI applique des règles REST claires pour simplifier l’intégration des équipes d’ingénierie, notamment :
- Nommage et versionnage intuitifs basés sur les ressources : Les endpoints doivent utiliser des chemins fondés sur des noms, directement associés à la ressource qu'ils fournissent, puis les associer à des méthodes HTTP explicites pour les actions. Par exemple,
/v1/models or /v1/text-to-speech/{voice_id}. - Codes d’état HTTP standardisés et charges utiles d’erreur structurées : les endpoints prévisibles renvoient des codes d’état HTTP standard pour indiquer le résultat exact d’une requête. L’association de ces codes d’état à des charges utiles d’erreur JSON structurées permet aux logiciels clients de déterminer par programmation s’ils doivent corriger les paramètres de la requête ou effectuer de nouvelles tentatives avec délai d’attente progressif.
- SDK sécurisés par typage et validation des paramètres SDK : proposer des SDK officiels et fortement typés dans des langages comme Python et TypeScript simplifie l’intégration. Cette méthode applique également les schémas de requête avant que les appels réseau ne quittent le client.
Comment tester et surveiller les endpoints API
Tester les endpoints API dès le début confirme l’authentification et valide la connectivité réseau avant que les développeurs n’écrivent la logique applicative.
Envoyez une requête à GET https://api.elevenlabs.io/v1/models (ou exécutez curl https://api.elevenlabs.io/v1/models) avec l’en-tête HTTP xi-api-key pour valider les identifiants, vérifier l’accès réseau et récupérer les modèles disponibles.
Surveillez ensuite le trafic en direct et les réponses d’erreur HTTP 429. Les équipes d’ingénierie suivent les métriques afin de détecter les pics d’utilisation inattendus et d’ajuster les taux de requêtes sortantes en conséquence.
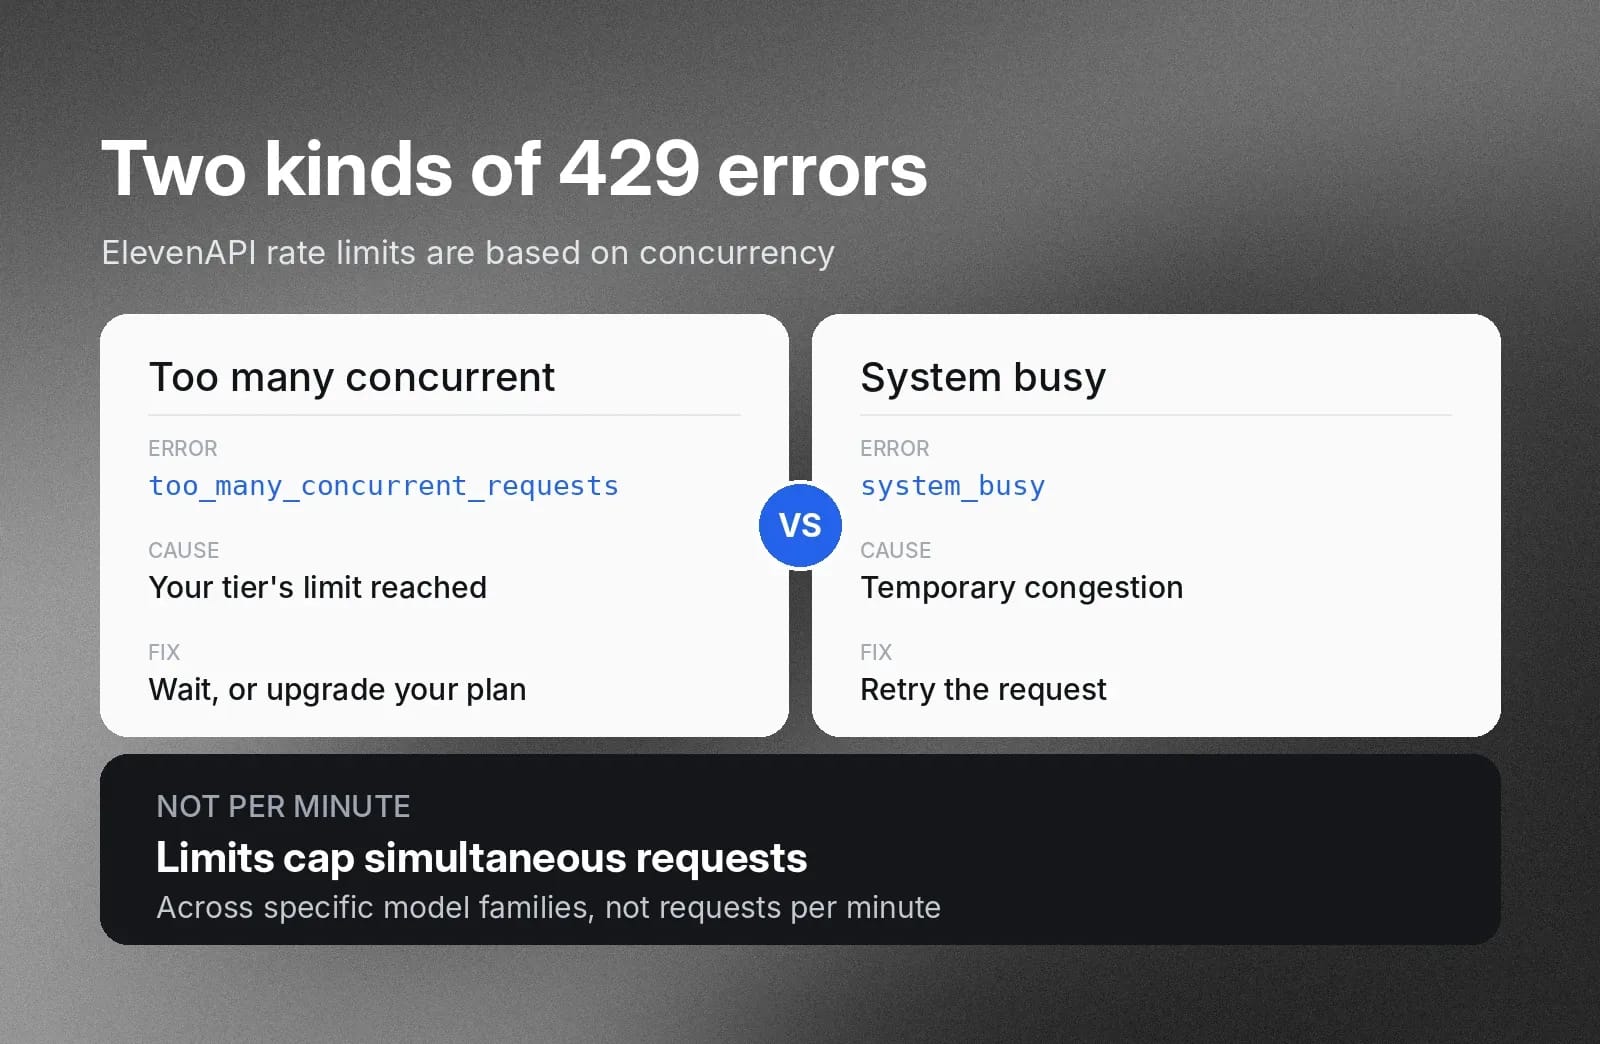
Une erreur too_many_concurrent_requests indique qu’un compte a atteint la limite de requêtes simultanées de son niveau. Attendez que les requêtes en cours se terminent ou passez à un forfait supérieur. À l’inverse, une erreur system_busy signifie que la plateforme connaît une congestion temporaire. Réessayer la requête aboutit généralement.
Sécurité des endpoints API : authentification, autorisation et limites de débit
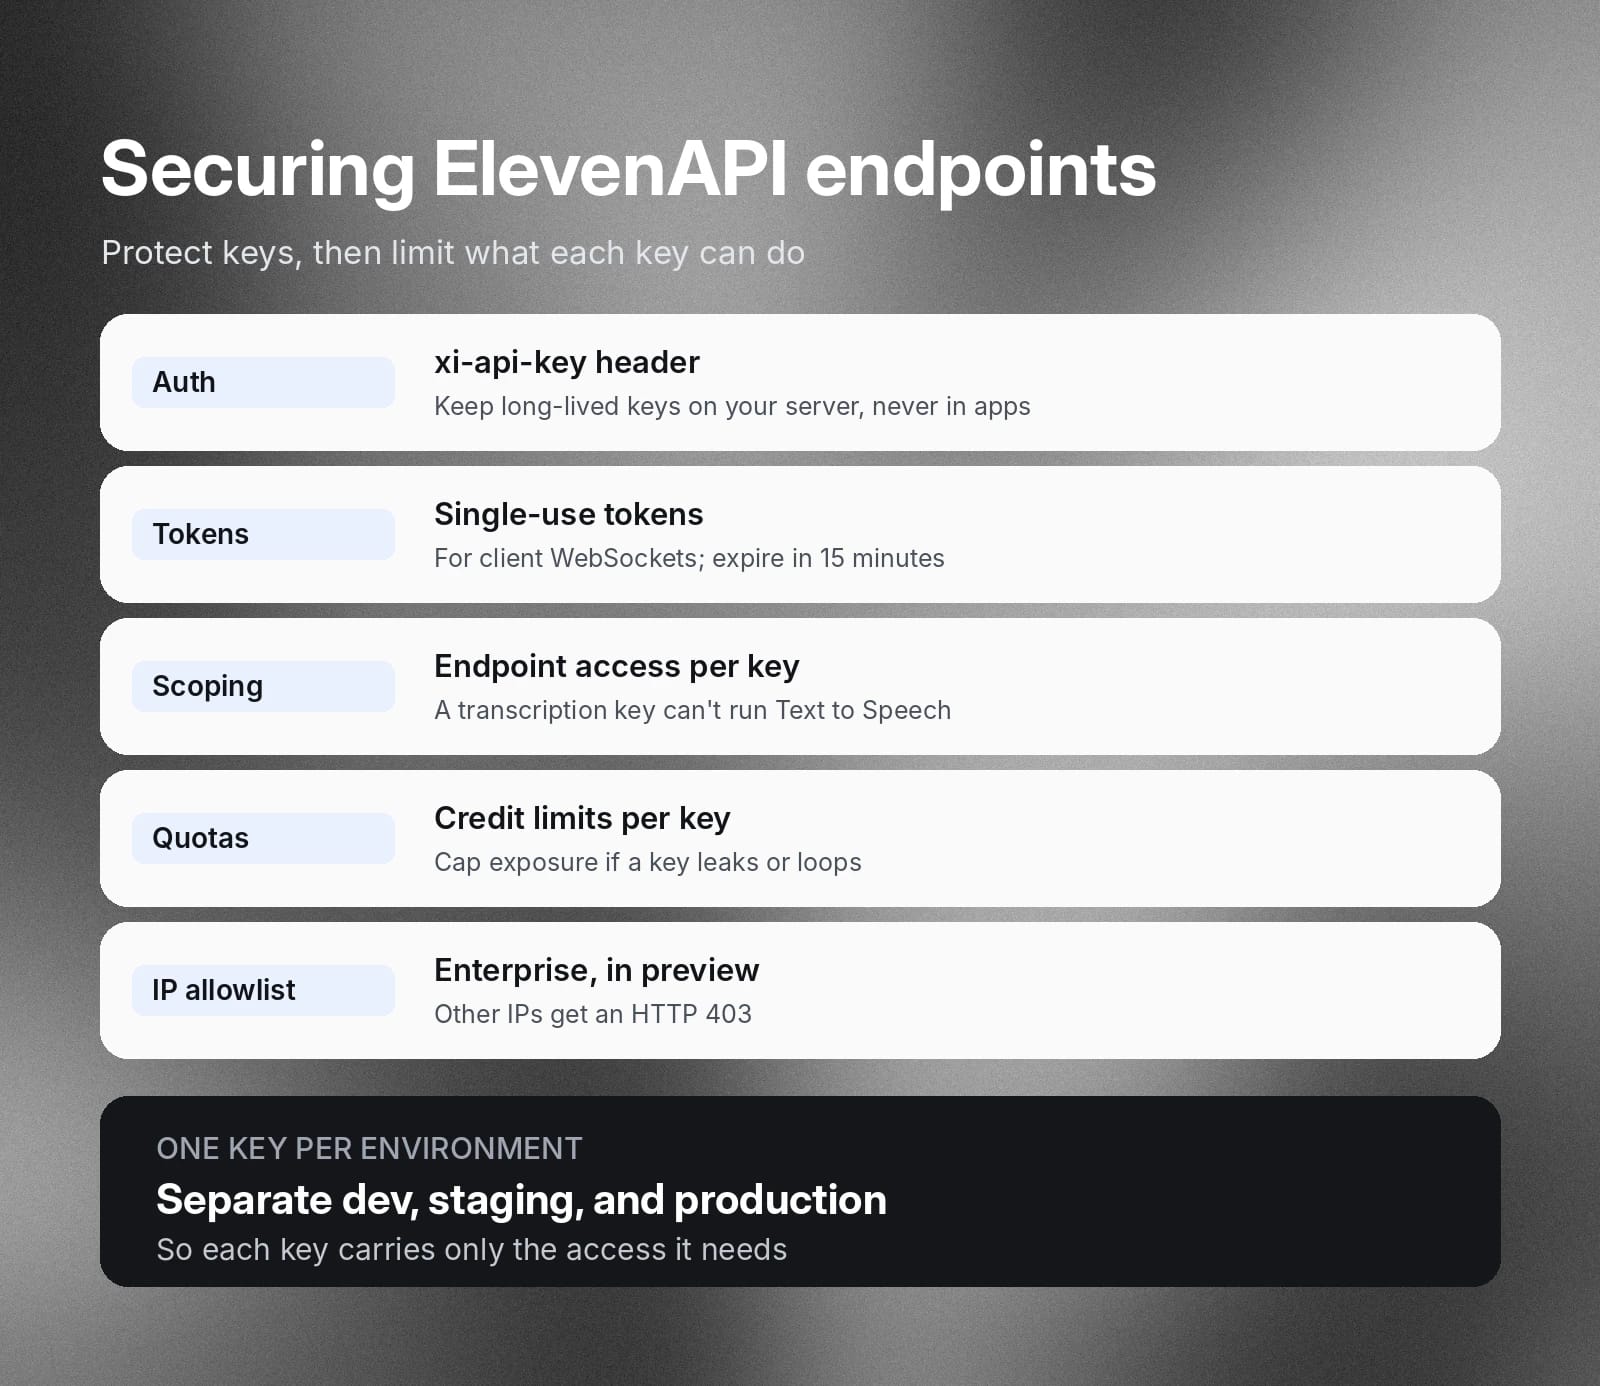
La sécurisation des endpoints API exige de protéger les identifiants secrets tout en établissant des limites précises sur ce que chaque identifiant peut effectuer. ElevenAPI utilise trois mécanismes essentiels, en complément de ses bonnes pratiques recommandées, pour sécuriser les opérations backend et les intégrations clientes.
1. Authentification
Chaque requête inclut l'en-tête HTTP d'identification secret xi-api-key. Les clés API à longue durée de vie doivent rester strictement sur des serveurs sécurisés et ne doivent pas apparaître dans le code côté client, comme dans les navigateurs ou les applications mobiles. Pour les connexions WebSocket côté client à Scribe et à Text to Speech, votre serveur génère un jeton à usage unique afin de protéger la clé à longue durée de vie.
Les jetons à usage unique expirent après 15 minutes et sont consommés dès leur première utilisation. Retrouvez de plus amples informations ici.
2. Autorisation et définition du périmètre
Émettez des clés distinctes pour les environnements de développement, de préproduction et de production. Configurez ensuite chaque clé selon ces trois mécanismes de sécurité précis :
- Accès aux endpoints : Limitez les endpoints spécifiques qu'une API peut appeler afin que chaque identifiant ne dispose que des autorisations nécessaires à la tâche qu'il exécute. Par exemple, une clé dédiée à la transcription Speech to Text n'a pas besoin d'accéder à la génération Text to Speech.
- Quotas de crédits : attribuez des limites de crédits personnalisées par clé afin de plafonner l’exposition financière liée à une consommation anormalement élevée, de contenir les boucles d’exécution dans le code applicatif et de protéger les soldes des comptes en cas de fuite d’une clé.
- Liste d’autorisation IP : les comptes Enterprise peuvent limiter l’utilisation des clés à des adresses IP ou à des plages CIDR spécifiques, actuellement en aperçu et disponibles auprès de votre responsable de compte. Les requêtes provenant de toute autre adresse IP sont rejetées avec une erreur HTTP 403.
Limites de débit
Les limites de débit reposent sur les requêtes simultanées plutôt que sur de simples quotas par minute. Elles plafonnent le nombre de générations simultanées ou de requêtes en cours d’exécution au même moment, pour certaines familles de modèles.
Concevez des workflows d’IA vocale et conversationnelle avec ElevenAPI
ElevenAPI offre un accès programmatique à une suite complète de capacités d'audio IA, dont les agents vocaux, Text to Speech et Speech to Text. Avec une faible latence, une forte expressivité émotionnelle et la prise en charge de plus de 90 langues dans sa gamme de modèles, ElevenAPI intègre un audio proche de l'humain directement à votre stack technologique. Cela étend les capacités des technologies qui alimentent vos solutions métier dans le service client, la formation des collaborateurs, la production de contenu et le marketing.
Qu’il s’agisse de déployer des agents conversationnels en temps réel ou d’automatiser la localisation multilingue, ElevenAPI fournit l’infrastructure, la rapidité et la sécurité requises pour les applications de production.
Découvrez ElevenAPI pour consulter les références des endpoints et les guides d’intégration, ou demandez une clé API pour commencer à concevoir dès aujourd’hui.
Questions fréquentes sur les endpoints API

Jack Limebear fait partie de l’équipe Growth, où il rédige et conçoit des contenus pour le blog et les pages d’analyses. Avant de rejoindre ElevenLabs, il a passé plus de dix ans à piloter la stratégie de contenu pour des organisations allant de start-ups SaaS en forte croissance à des entreprises du Fortune 500. Il est titulaire d’un master en littérature anglaise de l’Université de Cambridge.