API 엔드포인트란? 연결된 소프트웨어를 위한 가이드
- 게시일
- 최종 업데이트
API(Application Programming Interface) 엔드포인트는 API가 요청을 받고 응답을 반환하는 특정 URL입니다.
API 엔드포인트는 애플리케이션이 데이터를 요청하거나 명령을 실행하기 위해 서버에 연결하는 정확한 웹 주소 역할을 합니다. 기존 아키텍처도 여전히 사용되지만, 현대적인 애플리케이션은 다양한 서비스 전반의 HTTP 요청을 처리하기 위해 REST API를 활용합니다.
이 가이드에서는 엔드포인트가 요청을 처리하는 방식, 호출 형식 지정 방법, 프로덕션 환경에서 API 엔드포인트 보안을 유지하는 방법을 설명합니다. 또한 ElevenAPI를 사용해 시스템을 깔끔하게 연결하고 프로덕션 준비가 된 오디오 workflow를 배포하는 방법도 소개합니다.
요약
- API 엔드포인트는 API가 요청을 받고 응답을 반환하는 특정 URL입니다.
- 클라이언트 애플리케이션과 서버 인프라 간 자동화된 통신 경로를 설정하면 데이터 교환과 시스템 통합의 마찰을 줄일 수 있습니다.
- 일반적인 7가지 API 유형에는 REST API 엔드포인트, SOAP, GraphQL, RPC, WebSocket, gRPC, Web API가 있습니다.
- 일반적인 API 엔드포인트 설계 모범 사례로는 직관적인 리소스 기반 명명과 표준화된 HTTP 상태 코드를 구조화된 JSON 오류 페이로드와 함께 사용하는 것이 있습니다.
- 엔지니어링 팀은 HTTP 코드를 검증하고, 기본 요청 연결을 확인하며, 실시간 동시성을 추적하여 API 엔드포인트를 테스트하고 모니터링합니다.
- API 엔드포인트 보안에는 키 기반 인증, 최소 권한 범위 설정, 동시성 기반 속도 제한이 포함됩니다.
API 엔드포인트 설명: 요청, 응답, 라우트
API 엔드포인트는 API가 요청을 받고 응답을 반환하는 디지털 위치입니다. 클라이언트 애플리케이션은 이 엔드포인트에 연결된 특정 URL을 사용해 서버 리소스에 접근합니다.
각 엔드포인트 라우트는 HTTP 메서드와 리소스 경로를 연결하여 고유한 상호작용을 처리합니다. 클라이언트가 해당 라우트로 요청을 보내면 서버는 데이터를 처리한 후 상태 코드와 함께 응답을 전송합니다.
예를 들어 애플리케이션이 사용자 메타데이터를 요청하거나 데이터 페이로드를 제출할 때는 API 서버에서 호스팅하는 지정된 엔드포인트 URL로 HTTP 요청을 보냅니다.
API vs. 엔드포인트 vs. URL: 차이점은 무엇인가요?
API, API 엔드포인트, URL이라는 용어는 함께 자주 사용되지만, 소프트웨어 아키텍처에서는 서로 다른 구성 요소를 의미합니다.
API는 두 애플리케이션이 통신하기 위한 규칙과 프로토콜을 정의하는 완전한 소프트웨어 인터페이스입니다. 반면 API 엔드포인트는 앱이 양방향 통신에 사용하는 서버상의 특정 디지털 진입점입니다. 마지막으로 URL은 클라이언트 애플리케이션이 네트워크를 통해 해당 엔드포인트를 찾고 연결하는 데 사용하는 완전한 웹 주소 문자열입니다.
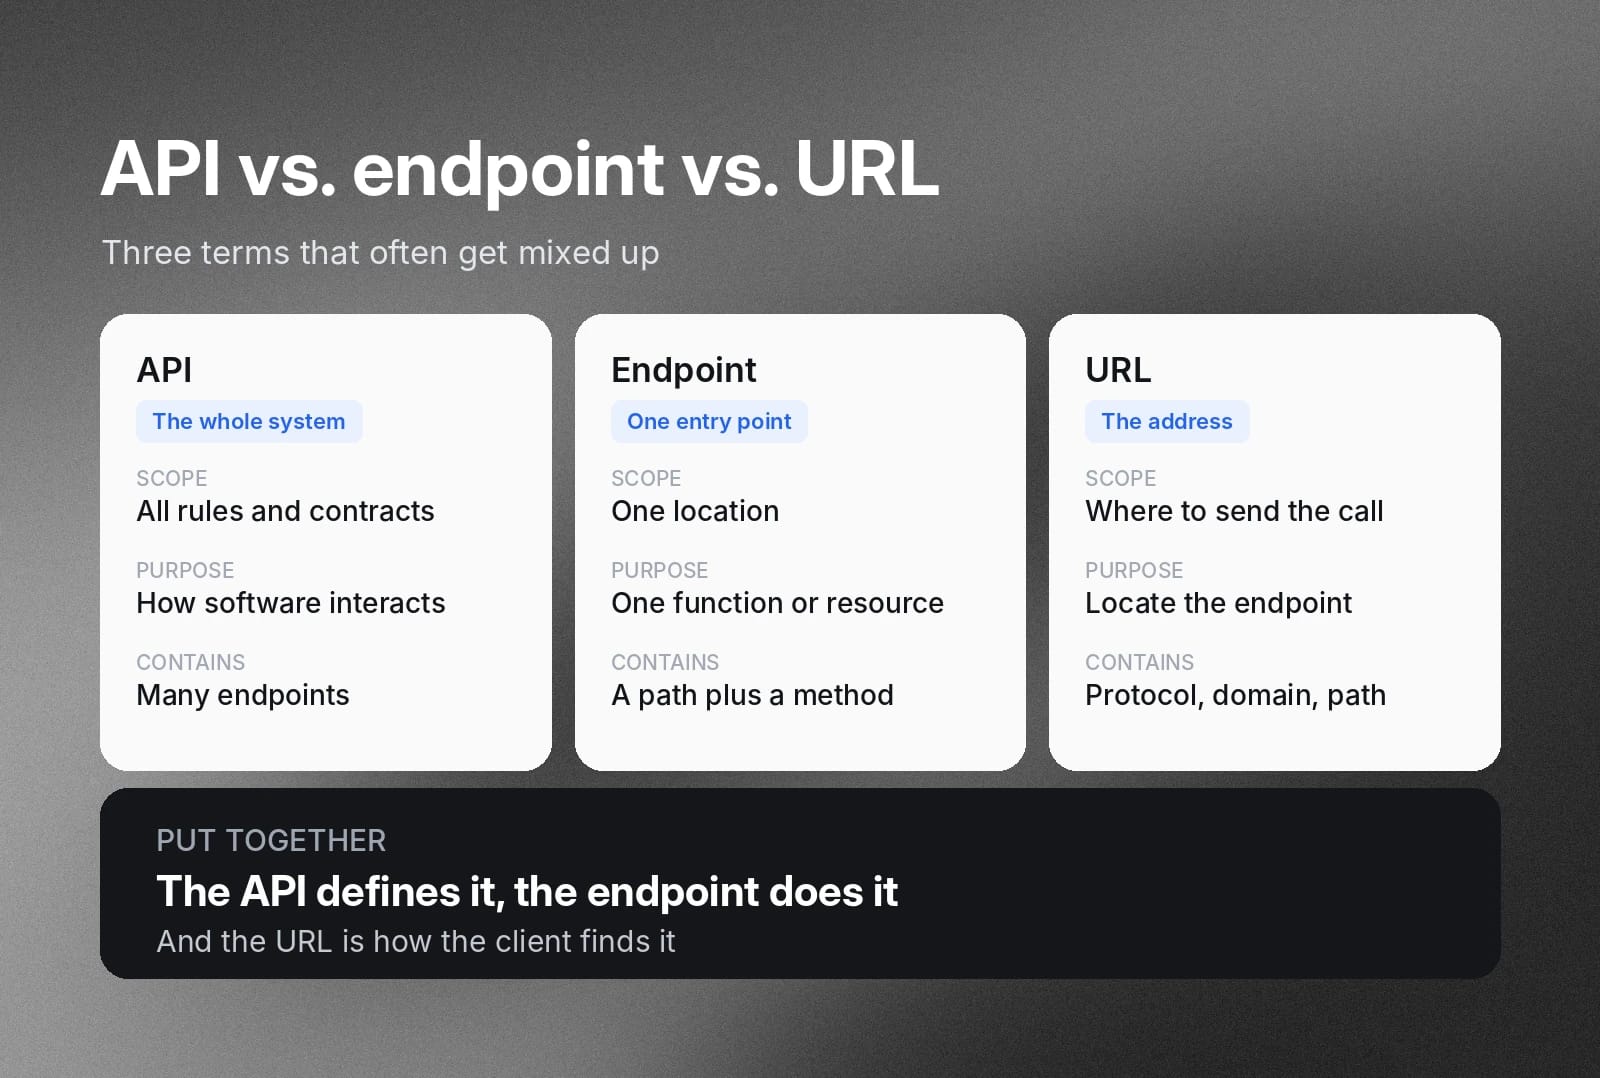
API, 엔드포인트, URL의 주요 차이점은 다음과 같습니다.
- 범위와 아키텍처: API는 규칙과 데이터 계약의 전체 시스템을 포괄하는 반면, API 엔드포인트는 특정 위치 하나만을 의미하며 URL은 그 위치의 주소입니다.
- 기능과 목적: API는 소프트웨어 구성 요소 간 상호작용 방식을 지정하고, API 엔드포인트는 특정 기능 또는 데이터 리소스에 대한 액세스를 제공하며, URL은 클라이언트 애플리케이션이 호출을 정확히 어디로 보낼지 알려 줍니다.
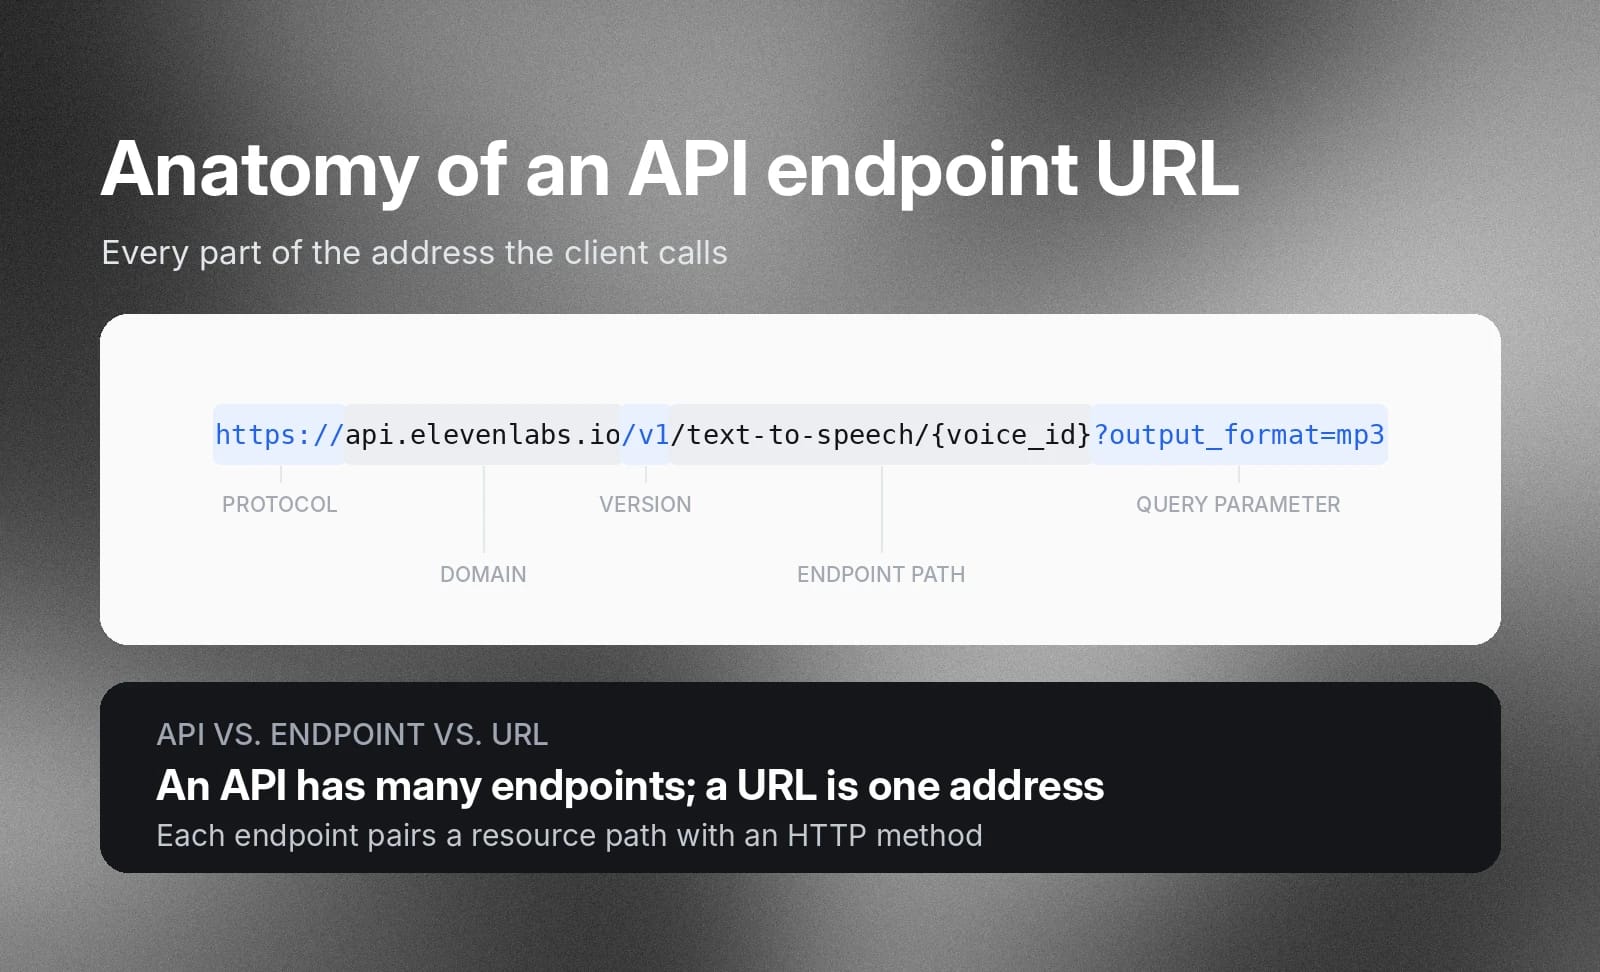
- 구성: API에는 여러 엔드포인트가 있지만, 하나의 API 엔드포인트는 특정 리소스 경로를 하나의 HTTP 메서드와 연결합니다. URL도 네트워크 프로토콜, 도메인 이름, 엔드포인트 경로, 쿼리 파라미터 등 여러 부분으로 구성됩니다.
API 엔드포인트는 어떻게 작동하나요?
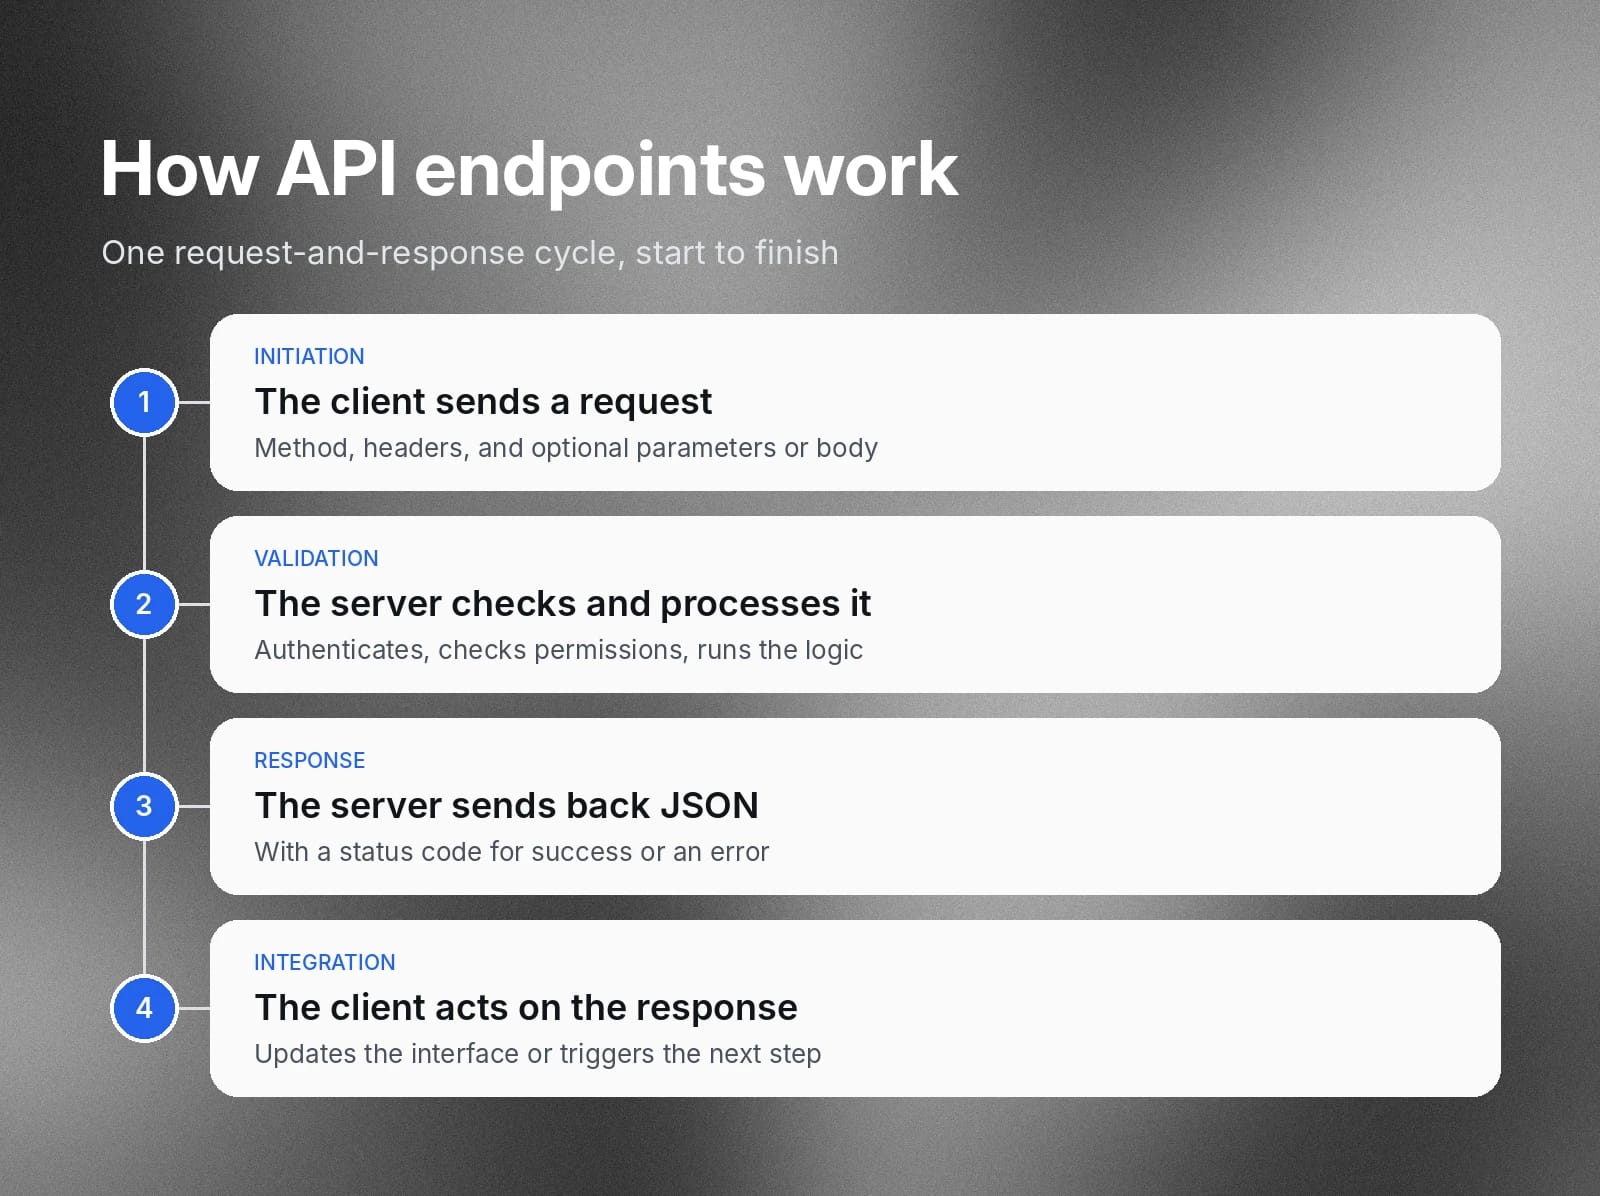
API 엔드포인트는 클라이언트 애플리케이션과 서버 간의 구조화된 요청-응답 주기를 사용하며, 일반적으로 다음 단계를 따릅니다.
- 시작: 클라이언트가 엔드포인트 URL로 직접 HTTP 요청을 보냅니다. 이 요청에는 HTTP 메서드, HTTP 헤더, 선택적 쿼리 파라미터, 선택적 요청 본문 데이터가 포함됩니다.
- 검증 및 처리: 서버는 요청을 받고 클라이언트 자격 증명을 인증하며 액세스 권한을 검토합니다. 이후 백엔드 시스템이 내부 데이터베이스를 쿼리하거나 서버 측 비즈니스 로직을 실행하여 요청된 작업을 처리합니다.
- 응답 전송: 서버는 출력을 구조화된 JSON 페이로드로 구성합니다. 그리고 성공적인 실행을 확인하거나 발생한 오류의 세부 정보를 제공하는 HTTP 상태 코드와 함께 이 페이로드를 클라이언트로 전송합니다.
- 통합 실행: 클라이언트 애플리케이션은 반환된 페이로드를 파싱하여 사용자 인터페이스를 업데이트하고, 데이터를 처리하며, 후속 작업을 트리거합니다.
REST API 엔드포인트와 사용되는 HTTP 메서드
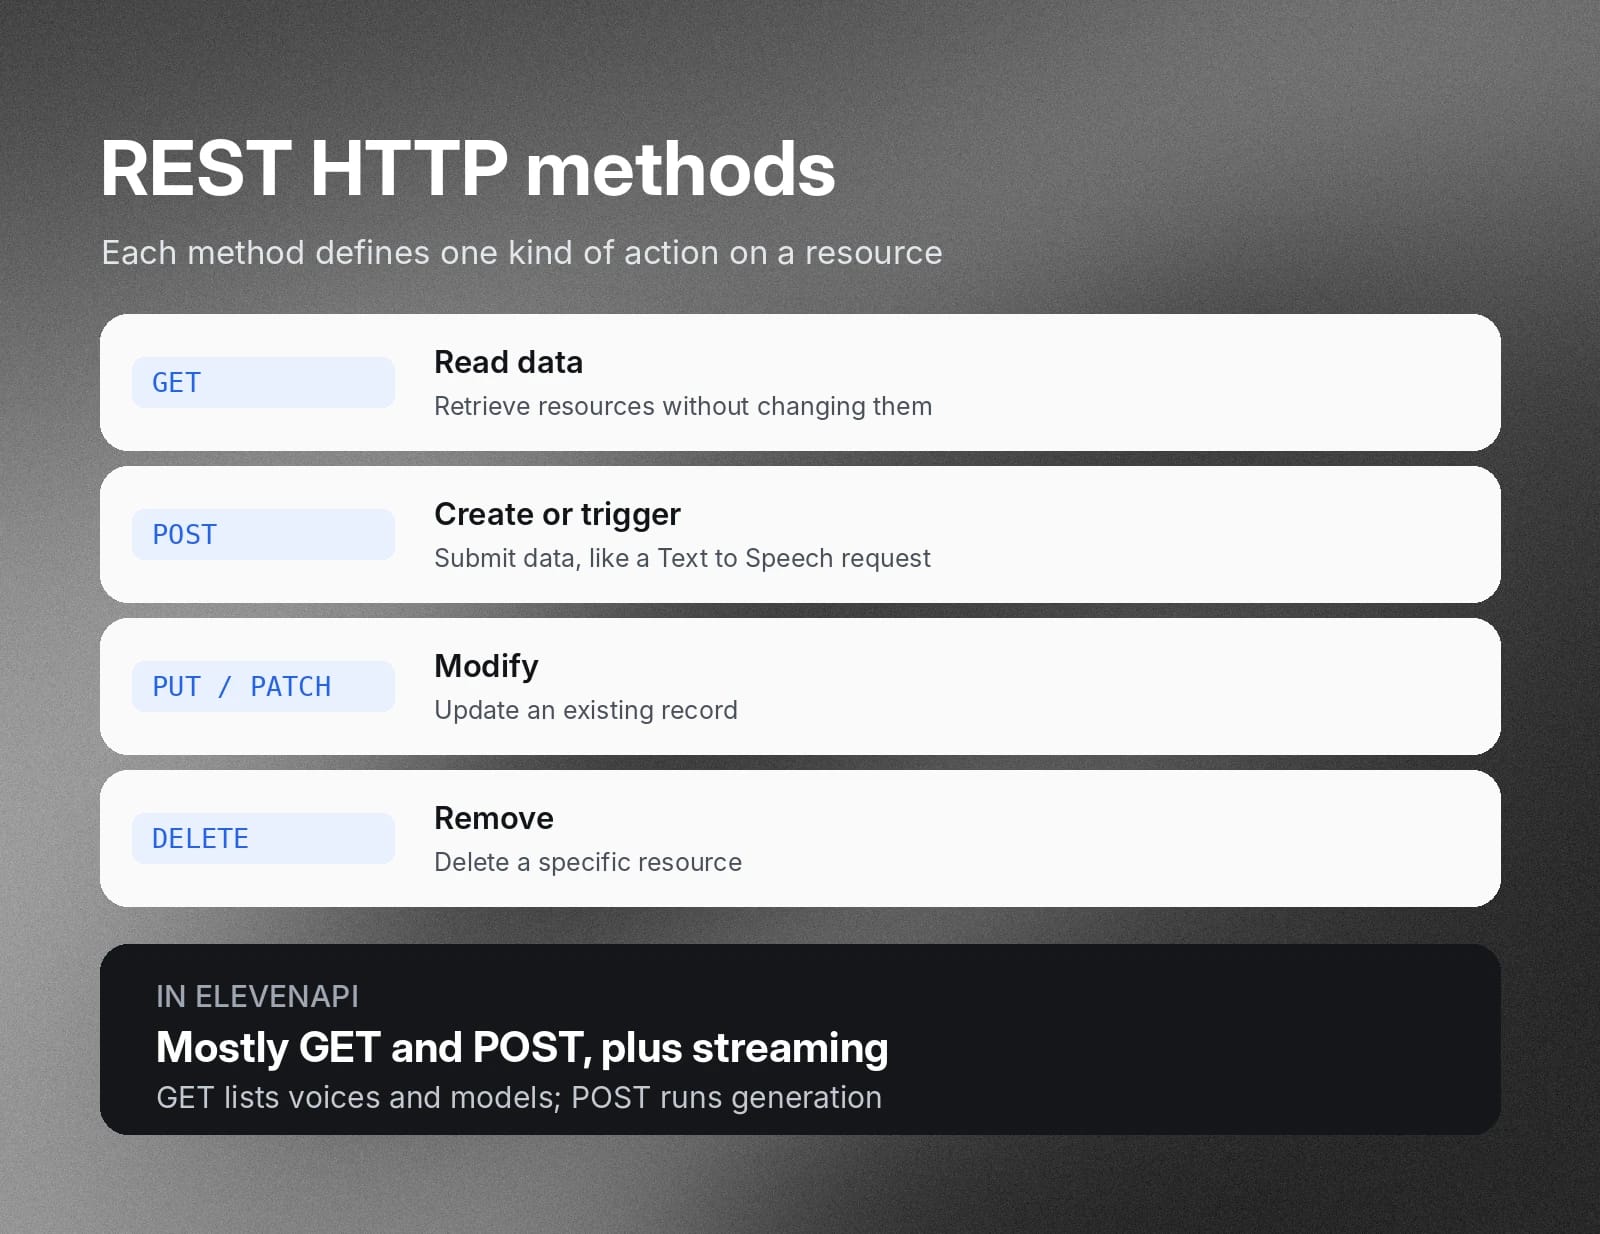
REST API 엔드포인트는 클라이언트가 서버 리소스에서 실행할 작업을 정의하기 위해 표준 HTTP 메서드를 사용합니다. GET 요청은 데이터를 읽고 백엔드 리소스를 변경하지 않습니다. 반면 POST 요청은 새 데이터를 제출해 리소스를 생성하거나 서버 측 작업을 트리거하여 데이터를 작성합니다.
또한 개발자는 PUT 또는 PATCH 요청으로 기존 레코드를 수정하고, DELETE로 데이터베이스에서 특정 리소스를 제거합니다.
ElevenAPI 통합은 주로 GET 및 POST 요청을 사용하며, 실시간 오디오를 위해 스트리밍 및 WebSocket 엔드포인트도 함께 활용합니다. GET 엔드포인트는 사용 가능한 음성 및 모델 메타데이터를 가져오고, POST 엔드포인트는 텍스트 음성 변환 합성 같은 생성 작업을 실행합니다.
API 엔드포인트 예시: 일반적인 요청 실전 살펴보기
ElevenAPI의 실제 요청을 살펴보면 API 엔드포인트가 프로덕션 환경에서 어떻게 작동하는지 알 수 있습니다.
ElevenAPI에서는 각 엔드포인트 라우트가 시스템 메타데이터 가져오기나 오디오 생성 등 특정 작업을 수행하는 HTTP 메서드에 매핑됩니다. 클라이언트 애플리케이션은 정보를 가져오기 위해 GET 요청을 보내고, 데이터를 제출하고 처리 작업을 실행하기 위해 POST 요청을 보냅니다.
이러한 핵심 라우트가 프로덕션에서 작동하는 방식은 다음과 같습니다.
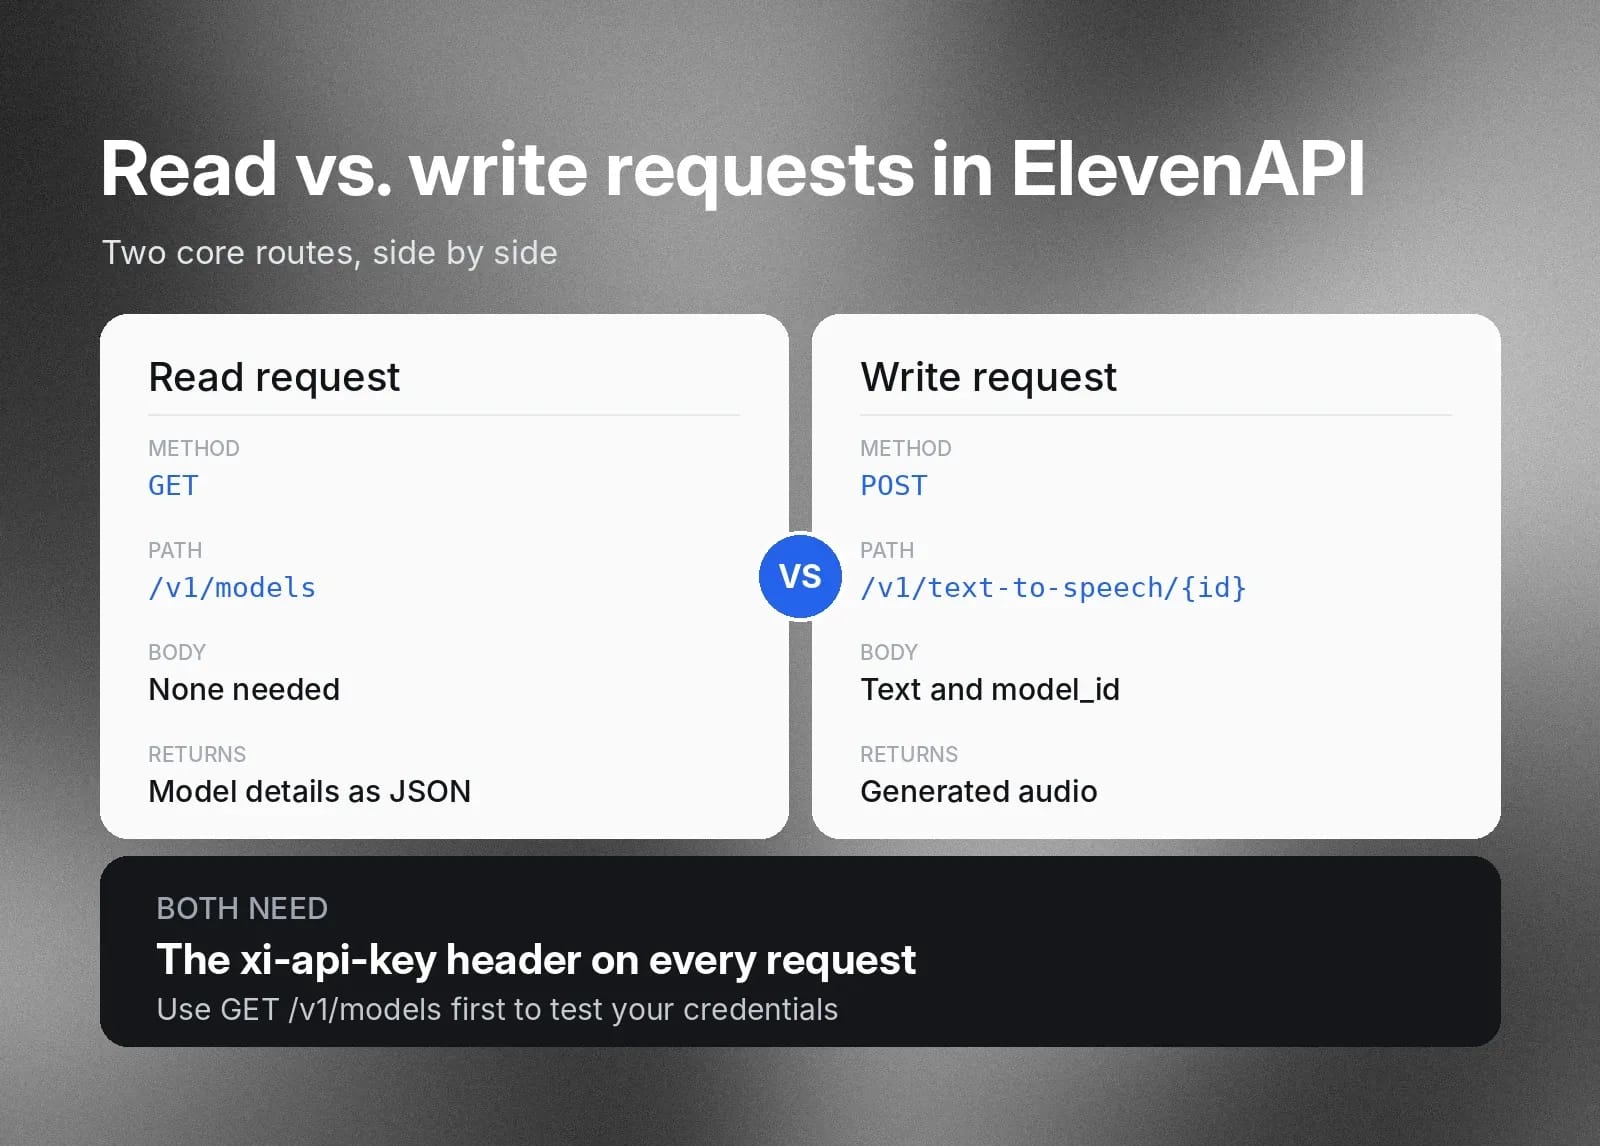
읽기 요청
GET https://api.elevenlabs.io/v1/models은(는) 사용 가능한 음성 합성 모델과 그 기능의 목록을 반환합니다. 이 요청은 인증을 위해 xi-api-key HTTP 헤더가 필요하지만 요청 본문은 필요하지 않습니다. 서버는 쿼리를 처리하고 모델 세부 정보가 포함된 JSON 페이로드를 반환합니다.
쓰기 요청
POST https://api.elevenlabs.io/v1/text-to-speech/{voice_id}은(는) 오디오를 생성하기 위해 페이로드 데이터를 서버로 전송합니다. 애플리케이션은 텍스트, model_id 등의 파라미터가 포함된 JSON 본문을 전송하여 텍스트 음성 변환 합성을 실행합니다. 엔드포인트는 이 파라미터를 처리하고 형식화된 오디오를 애플리케이션으로 스트리밍합니다.
텍스트 음성 변환 API 레퍼런스에서 자세히 알아보세요.
일반적인 7가지 API 유형과 사용 시점
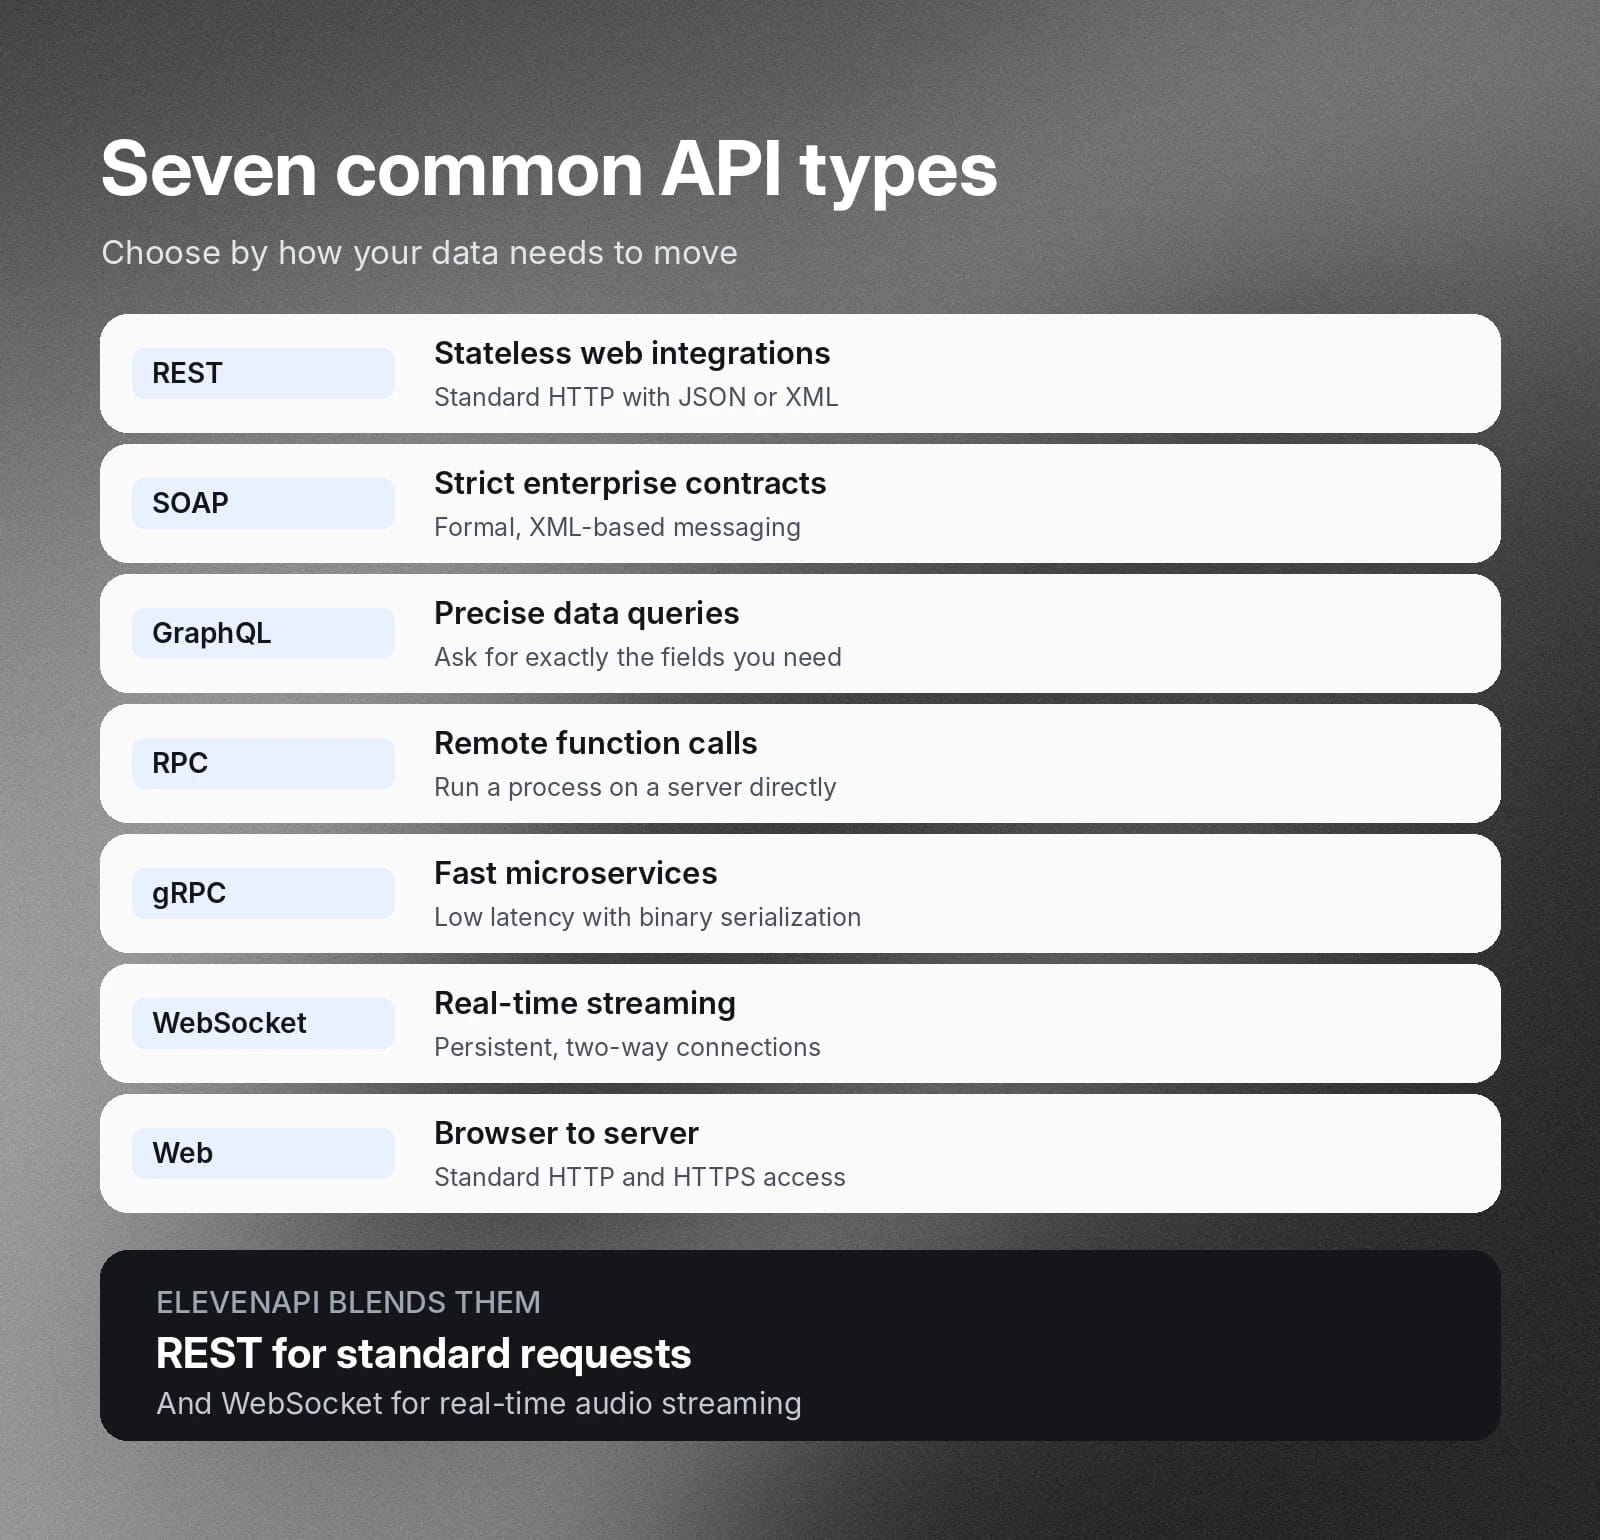
개발 팀은 일반적인 7가지 API 아키텍처 중에서 데이터 전송 요구 사항에 따라 선택합니다.
API 아키텍처
사용 시점
REST
구조화된 JSON 또는 XML 데이터 형식을 사용한 상태 비저장 표준 HTTP 통신이 필요한 웹 통합 구축
SOAP
엄격한 보안 프로토콜, 공식적인 메시징 계약, XML 기반 데이터 교환이 필요한 엔터프라이즈 앱
GraphQL
데이터의 과도한 또는 부족한 가져오기를 방지하기 위해 단일 요청으로 정확한 데이터 필드를 쿼리해야 하는 클라이언트 앱
RPC
최소한의 네트워크 오버헤드로 원격 서버에서 특정 기능 또는 프로세스를 직접 실행하는 클라이언트 앱
gRPC
짧은 지연 시간 통신과 바이너리 직렬화가 필요한 고성능 마이크로서비스 연결
WebSocket
실시간 데이터 스트리밍과 즉각적인 응답을 위해 지속적인 양방향 연결이 필요한 인터랙티브 앱 구축
웹
표준 HTTP 및 HTTPS 프로토콜을 통해 웹 브라우저와 클라이언트 애플리케이션을 서버 측 리소스에 연결
ElevenAPI는 효율성을 극대화하고 지연 시간을 최소화하기 위해 여러 아키텍처 스타일을 하나의 플랫폼에 결합합니다. 일반적으로 표준 요청에는 REST를, 실시간 오디오 스트리밍에는 WebSocket 프로토콜을 사용합니다.
예측 가능한 통합을 위한 API 엔드포인트 설계 모범 사례
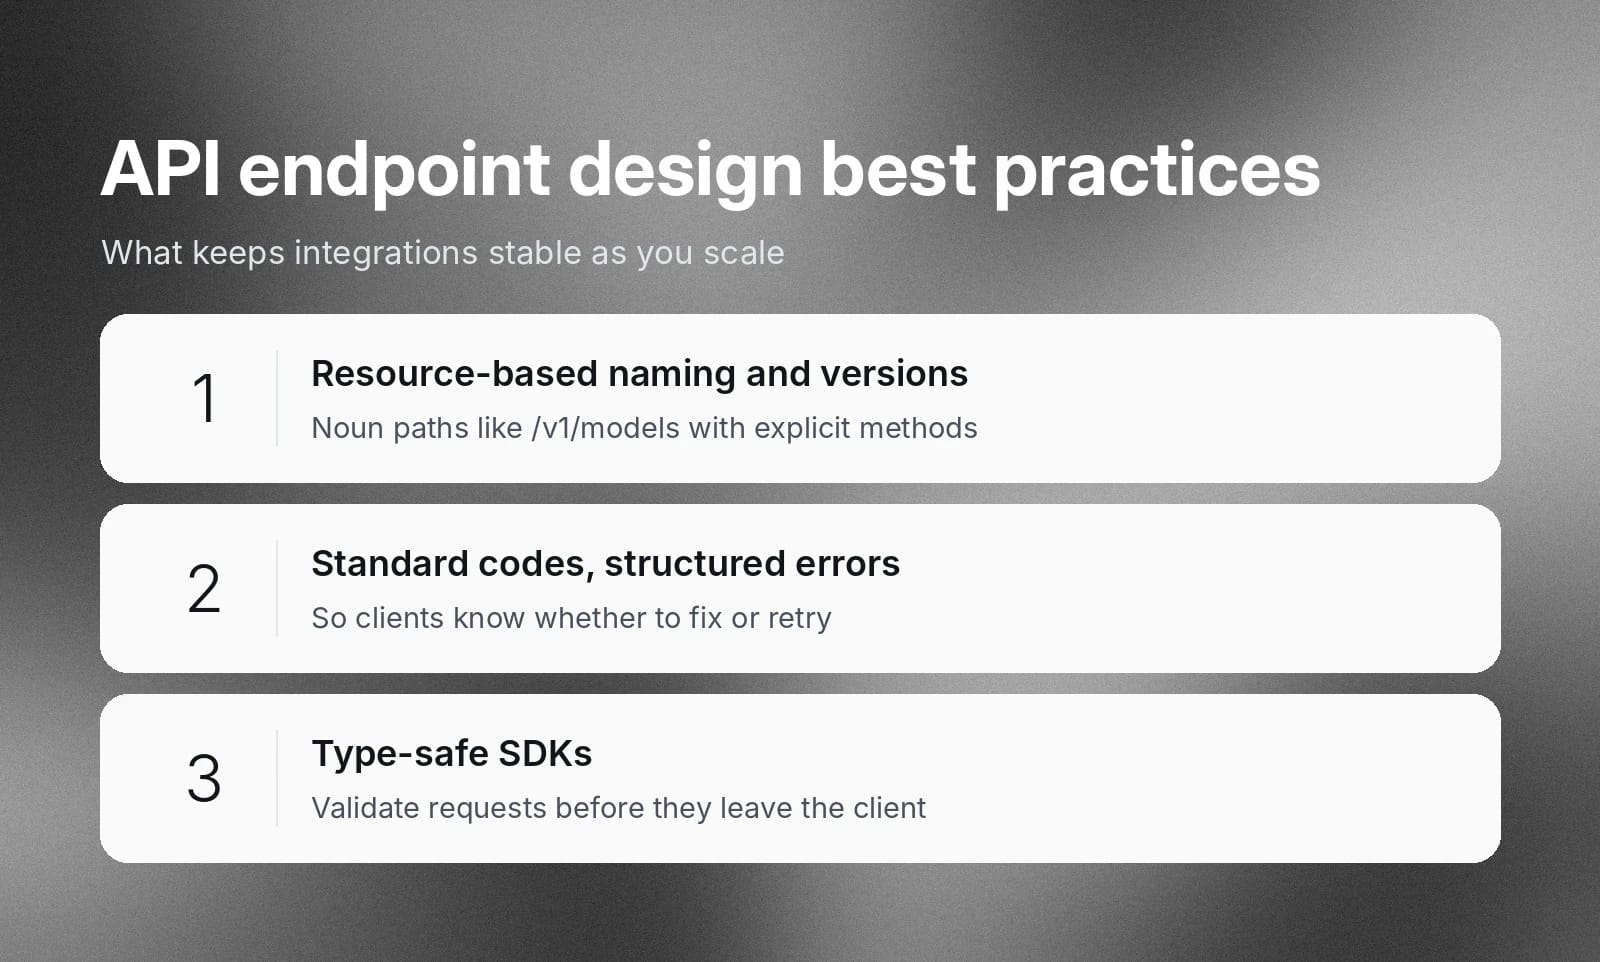
설계 모범 사례를 적용하면 기반 플랫폼이 변경되고 사용 사례가 확장되어도 API 엔드포인트를 안정적이고 유지 관리하기 쉬우며 복원력 있게 유지할 수 있습니다. ElevenAPI는 엔지니어링 팀의 통합을 간소화하기 위해 다음과 같은 깔끔한 REST 규칙을 사용합니다.
- 직관적인 리소스 기반 명명 및 버전 관리: 엔드포인트는 제공하는 리소스의 이름을 직접 따르는 명사 기반 경로를 사용하고, 작업에 명시적인 HTTP 메서드를 연결해야 합니다. 예:
/v1/models or /v1/text-to-speech/{voice_id}. - 표준화된 HTTP 상태 코드 및 구조화된 오류 페이로드: 예측 가능한 엔드포인트는 요청의 정확한 결과를 보고하기 위해 표준 HTTP 상태 코드를 반환합니다. 이러한 상태 코드를 구조화된 JSON 오류 페이로드와 함께 사용하면 클라이언트 소프트웨어가 요청 파라미터를 수정할지, 백오프 재시도를 실행할지 프로그래밍 방식으로 결정할 수 있습니다.
- 타입 안전 SDK 및 SDK 파라미터 검증: Python, TypeScript 등의 언어로 공식적인 강타입 SDK를 제공하면 통합이 간소화됩니다. 또한 이 방식은 네트워크 호출이 클라이언트를 떠나기 전에 요청 스키마를 강제합니다.
API 엔드포인트 테스트 및 모니터링 방법
개발자가 애플리케이션 로직을 작성하기 전에 API 엔드포인트를 조기에 테스트하면 인증을 확인하고 네트워크 연결을 검증할 수 있습니다.
xi-api-key HTTP 헤더를 사용하여 GET https://api.elevenlabs.io/v1/models에 요청을 보내거나 curl https://api.elevenlabs.io/v1/models를 실행하면 자격 증명과 네트워크 액세스를 검증하고 사용 가능한 모델을 반환할 수 있습니다.
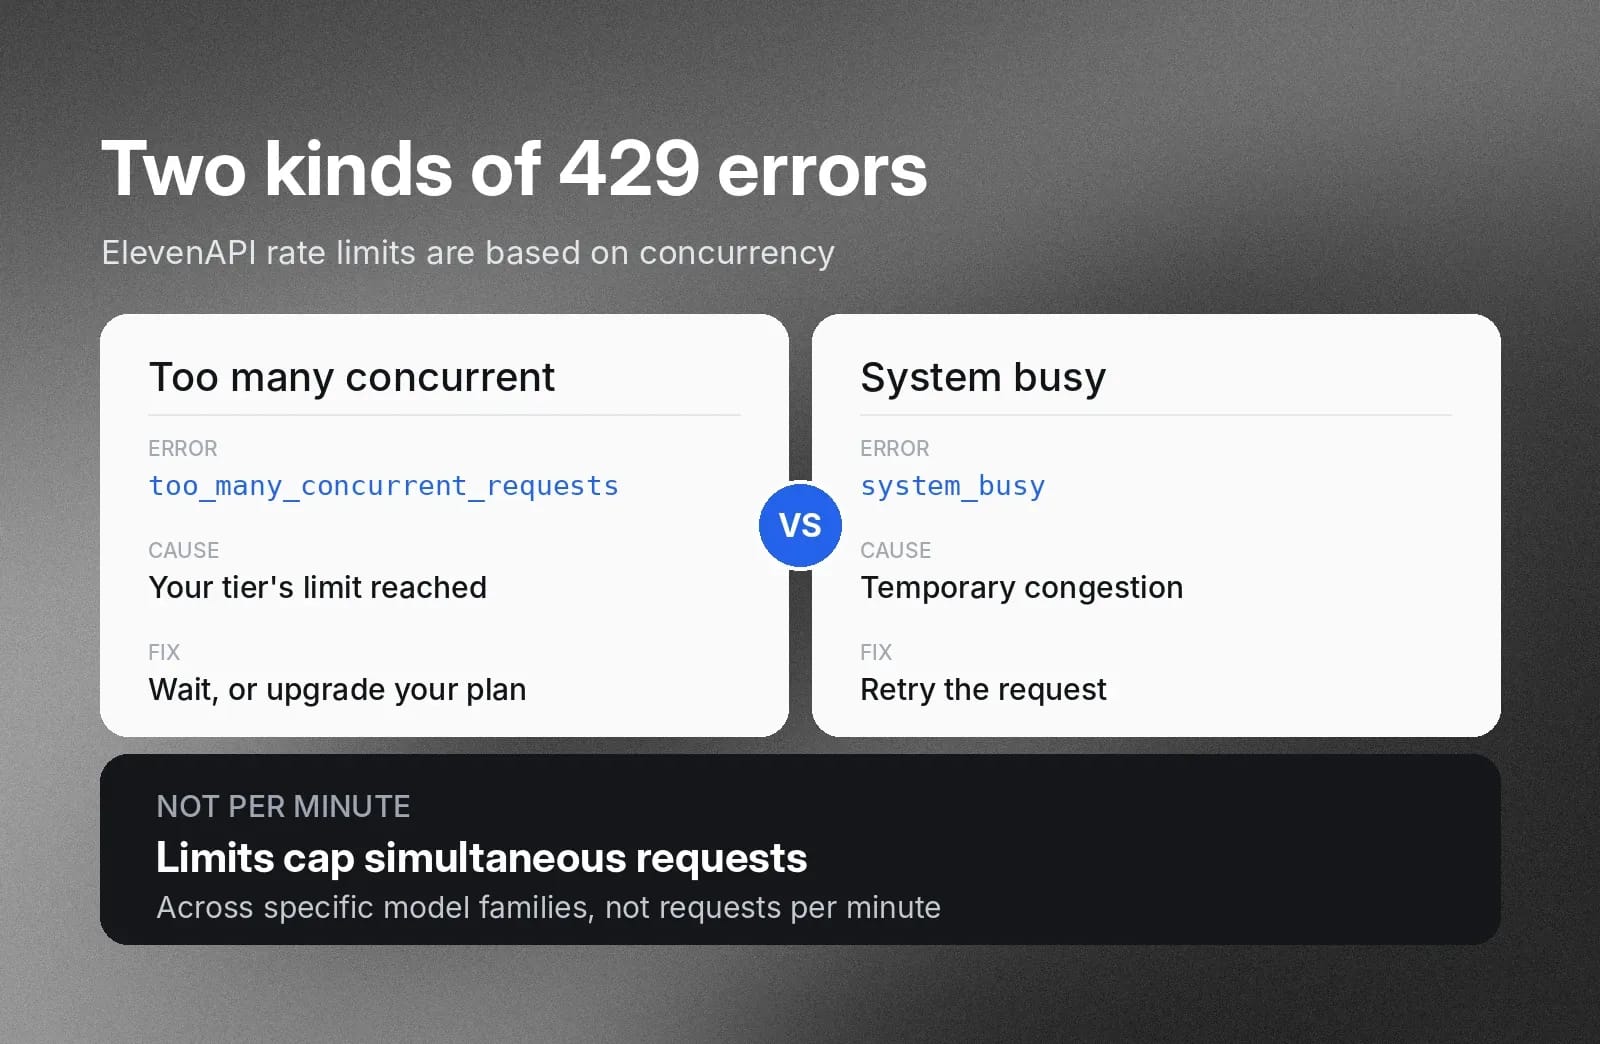
그런 다음 실시간 트래픽을 모니터링하고 HTTP 429 오류 응답을 확인하세요. 엔지니어링 팀은 메트릭을 추적해 예기치 않은 사용량 급증을 파악하고 그에 맞게 송신 요청 속도를 조정합니다.
too_many_concurrent_requests 오류는 계정이 요금제의 동시성 한도에 도달했음을 의미하므로, 진행 중인 요청이 완료될 때까지 기다리거나 상위 요금제로 이동하세요. 반면 system_busy 오류는 플랫폼에 일시적인 혼잡이 발생했음을 의미합니다. 일반적으로 요청을 재시도하면 성공합니다.
API 엔드포인트 보안: 인증, 권한 부여 및 속도 제한
API 엔드포인트를 안전하게 보호하려면 비밀 자격 증명을 보호하는 동시에 각 자격 증명이 수행할 수 있는 작업을 세부적으로 제한해야 합니다. ElevenAPI는 백엔드 작업과 클라이언트 통합을 보호하기 위해 권장 모범 사례와 함께 3가지 핵심 메커니즘을 사용합니다.
1. 인증
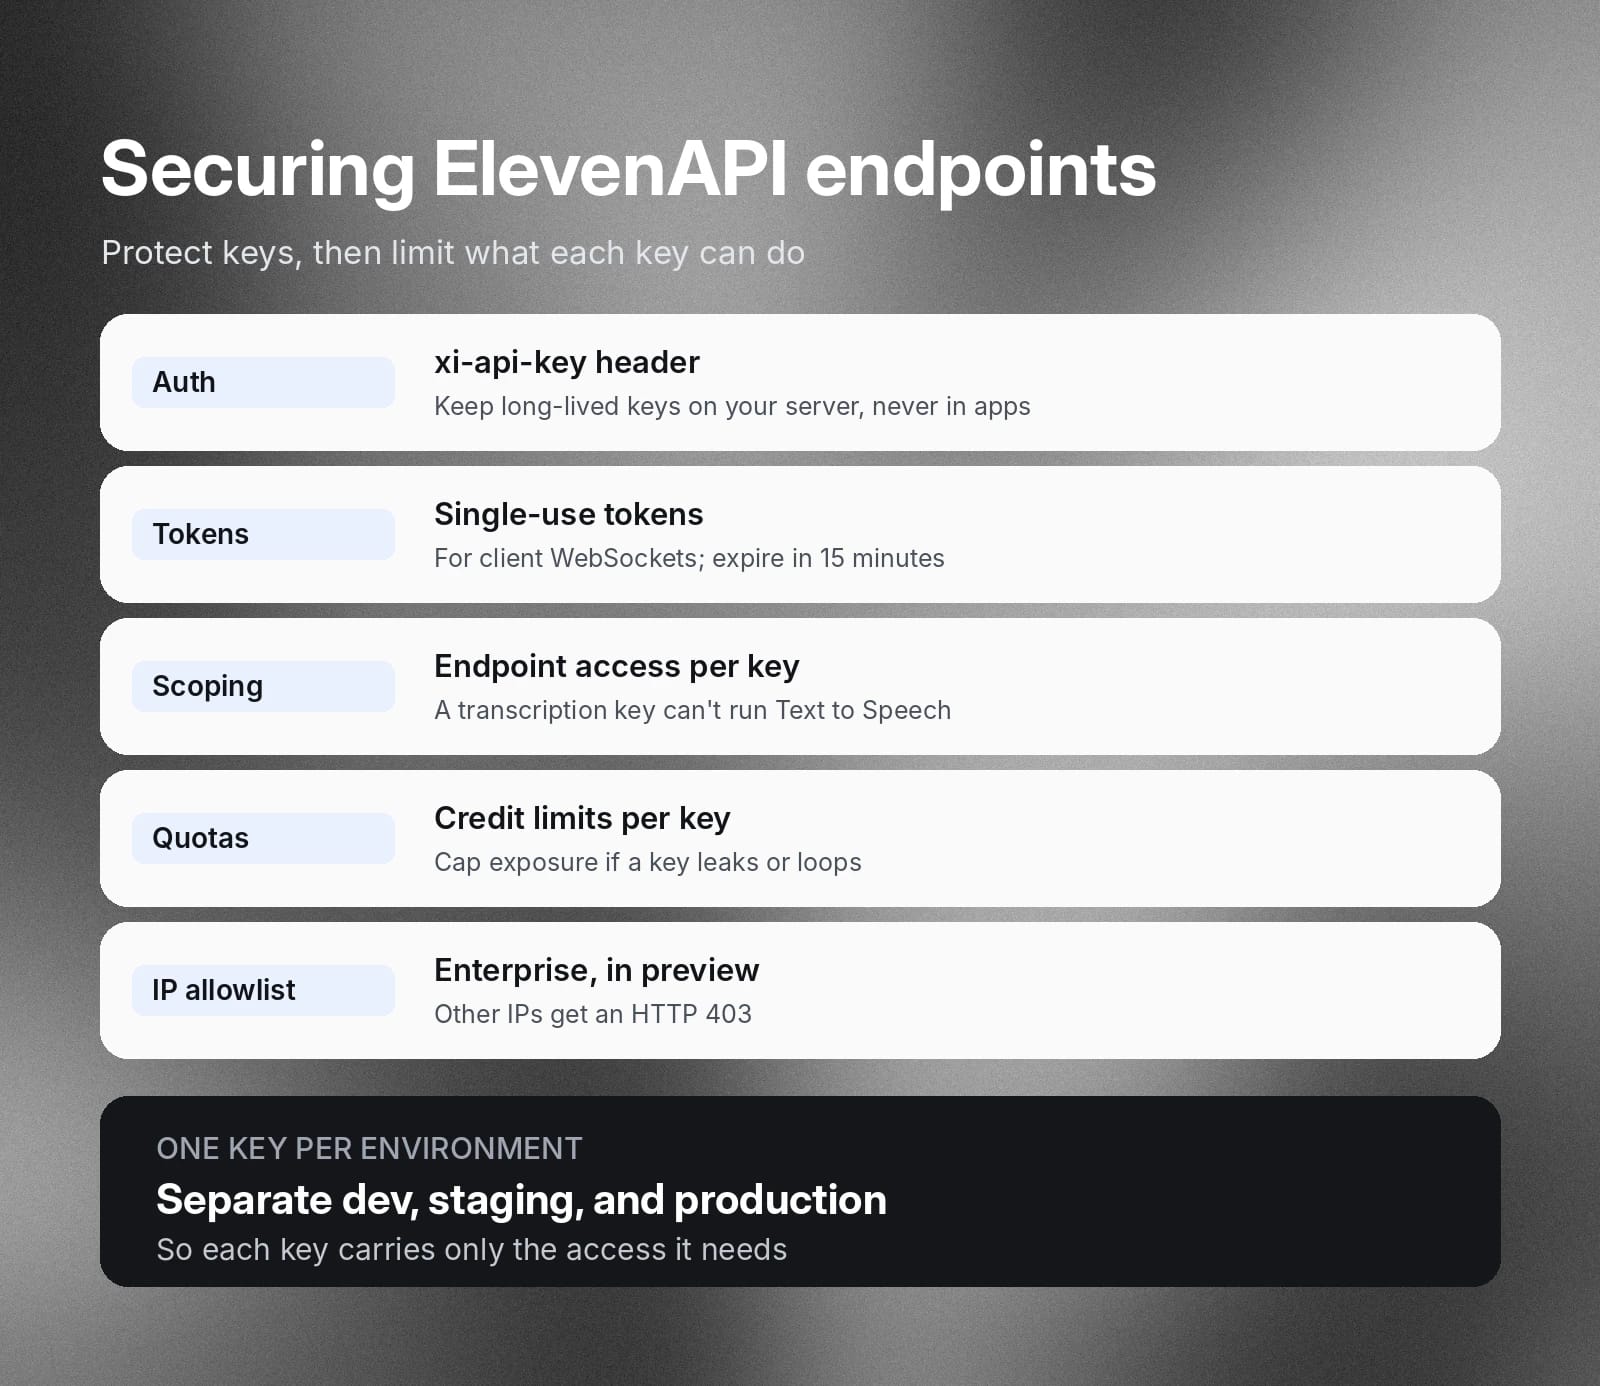
모든 요청에는 비밀 자격 증명인 xi-api-key HTTP 헤더가 포함됩니다. 장기 API 키는 반드시 보안 서버에만 보관해야 하며, 브라우저나 모바일 앱 같은 클라이언트 측 코드에 노출해서는 안 됩니다. 클라이언트 측 Scribe 및 텍스트 음성 변환 WebSocket 연결의 경우, 장기 키를 안전하게 보호할 수 있도록 서버에서 일회용 토큰을 발급합니다.
일회용 토큰은 15분 후 만료되며 처음 사용할 때 소진됩니다. 일회용 토큰 문서에서 자세히 알아보세요.
2. 권한 부여 및 범위 설정
개발, 스테이징, 프로덕션 환경별로 별도의 키를 발급하세요. 그런 다음 다음 3가지 세분화된 보안 메커니즘에 따라 각 키를 구성하세요.
- 엔드포인트 액세스: API가 호출할 수 있는 특정 엔드포인트를 제한하여 각 자격 증명에는 실행 중인 작업에 필요한 권한만 부여하세요. 예를 들어 음성 텍스트 변환 전사 전용 키에는 텍스트 음성 변환 생성에 대한 액세스가 필요하지 않습니다.
- 크레딧 할당량: 키별로 맞춤 크레딧 한도를 설정하여 예상치 못한 높은 사용량으로 인한 재정적 위험을 제한하고, 애플리케이션 코드의 실행 루프를 억제하며, 키가 유출될 경우 계정 잔액을 보호하세요.
- IP 허용 목록: 엔터프라이즈 계정은 키 사용을 특정 IP 주소 또는 CIDR 범위로 제한할 수 있습니다(현재 미리 보기로 제공되며, 계정 관리자를 통해 이용 가능). 다른 IP에서 발생한 요청은 HTTP 403 오류와 함께 거부됩니다.
속도 제한
속도 제한은 단순한 분당 할당량이 아니라 동시성 기반으로 적용됩니다. 특정 모델 제품군 전반에서 동시에 실행할 수 있는 생성 또는 진행 중인 요청 수를 제한합니다.
ElevenAPI로 음성 및 대화형 AI workflow 구축
ElevenAPI는 음성 에이전트, 텍스트 음성 변환, 음성 텍스트 변환을 포함한 종합적인 AI 오디오 기능 제품군에 프로그래밍 방식으로 접근할 수 있도록 지원합니다. 낮은 지연 시간, 높은 감정 표현력, 모델 제품군 전반의 90개 이상의 언어 지원을 제공하는 ElevenAPI는 사람처럼 자연스러운 오디오를 기술 스택에 직접 통합합니다. 이를 통해 고객 지원, 직원 교육, 콘텐츠 제작, 마케팅을 위한 비즈니스 솔루션의 기술 역량을 확장할 수 있습니다.
실시간 대화형 에이전트를 배포하든 다국어 현지화를 자동화하든, ElevenAPI는 프로덕션 애플리케이션에 필요한 인프라, 속도, 보안을 제공합니다.
ElevenAPI에서 엔드포인트 레퍼런스와 통합 가이드를 살펴보거나 API 키를 요청하여 지금 바로 개발을 시작하세요.
API 엔드포인트에 관해 자주 묻는 질문

Jack Limebear는 Growth 팀에서 블로그와 인사이트 페이지의 콘텐츠 작가이자 전략가로 활동하고 있습니다. ElevenLabs에 합류하기 전에는 빠르게 성장하는 SaaS 스타트업부터 포춘 500대 기업까지 다양한 조직에서 10년 넘게 콘텐츠 전략을 이끌었습니다. 케임브리지 대학교에서 영문학 석사 학위를 취득했습니다.