O que é um endpoint de API? Um guia de software conectado
- Escrito por
- Jack Limebear
- Publicado
- Última atualização
OuvirOuça este artigo
Um endpoint de API (Application Programming Interface) é a URL específica em que uma API recebe solicitações e envia respostas.
Os endpoints de API funcionam como o endereço exato na web em que um aplicativo se conecta a um servidor para solicitar dados ou executar um comando. Embora arquiteturas tradicionais ainda sejam usadas, os aplicativos modernos dependem de APIs REST para lidar com solicitações HTTP entre diversos serviços.
Este guia explica como os endpoints processam solicitações, como formatar suas chamadas e como manter a segurança dos endpoints de API em ambientes de produção. Também mostraremos como conectar seus sistemas de forma simples usando a ElevenAPI e implementar workflows de áudio prontos para produção.
Resumo
- Um endpoint de API é a URL específica em que uma API recebe solicitações e envia respostas.
- Configurar canais de comunicação automatizados entre aplicativos cliente e infraestrutura de servidor reduz o atrito na troca de dados e na integração de sistemas.
- Os sete tipos comuns de API incluem endpoints de API REST, SOAP, GraphQL, RPC, WebSocket, gRPC e APIs Web.
- As boas práticas comuns para o design de endpoints de API incluem uma nomenclatura intuitiva baseada em recursos e o uso de códigos de status HTTP padronizados com payloads de erro JSON estruturados.
- Equipes de engenharia testam e monitoram endpoints de API validando códigos HTTP, verificando a conectividade básica das solicitações e acompanhando a simultaneidade em tempo real.
- Proteger endpoints de API envolve autenticação baseada em chaves, escopo de permissões com privilégio mínimo e limites de taxa baseados em simultaneidade.
Endpoints de API explicados: solicitações, respostas e rotas
Um endpoint de API é um local digital que uma API usa para receber solicitações e retornar respostas. Os aplicativos cliente usam uma URL específica vinculada a esse endpoint para acessar recursos do servidor.
Cada rota de endpoint lida com uma interação distinta ao combinar um método HTTP com um caminho de recurso. O cliente envia uma solicitação a essa rota, e o servidor processa os dados antes de enviar uma resposta com um código de status.
Por exemplo, quando um aplicativo solicita metadados de usuário ou envia um payload de dados, ele manda uma solicitação HTTP para uma URL de endpoint designada hospedada no servidor da API.
API vs. endpoint vs. URL: qual é a diferença?
Embora os termos API, endpoint de API e URL sejam usados juntos com frequência, eles representam componentes distintos da arquitetura de software.
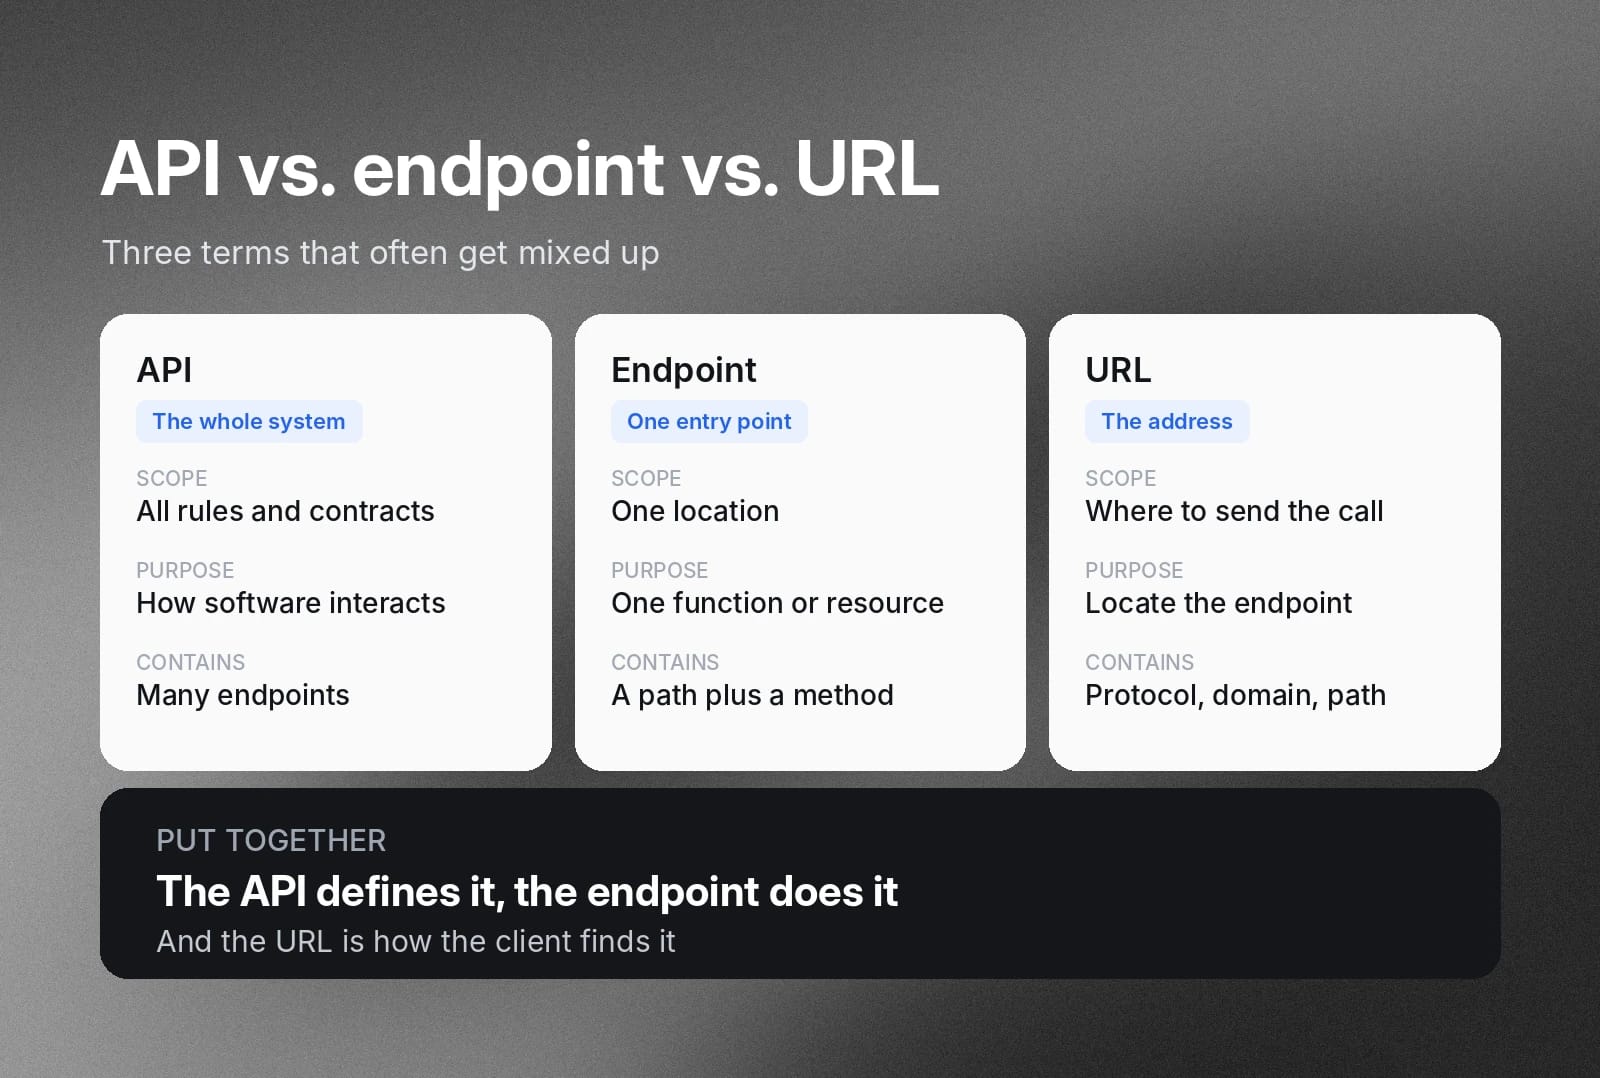
Uma API fornece a interface completa de software que define as regras e os protocolos para que dois aplicativos se comuniquem. Já um endpoint de API funciona como um ponto de entrada digital específico em um servidor, usado pelos aplicativos para comunicação bidirecional. Por fim, uma URL é a string completa do endereço web que os aplicativos cliente usam para localizar e se conectar a esse endpoint pela rede.
As principais diferenças entre API, endpoints e URLs incluem:
- Escopo e arquitetura: a API abrange todo o sistema de regras e contratos de dados, enquanto o endpoint de API corresponde apenas a um local específico, e a URL é o endereço desse local.
- Função e finalidade: uma API especifica como os componentes de software interagem entre si, enquanto os endpoints de API fornecem acesso a uma função ou recurso de dados específico, e a URL informa ao aplicativo cliente exatamente para onde direcionar sua chamada.
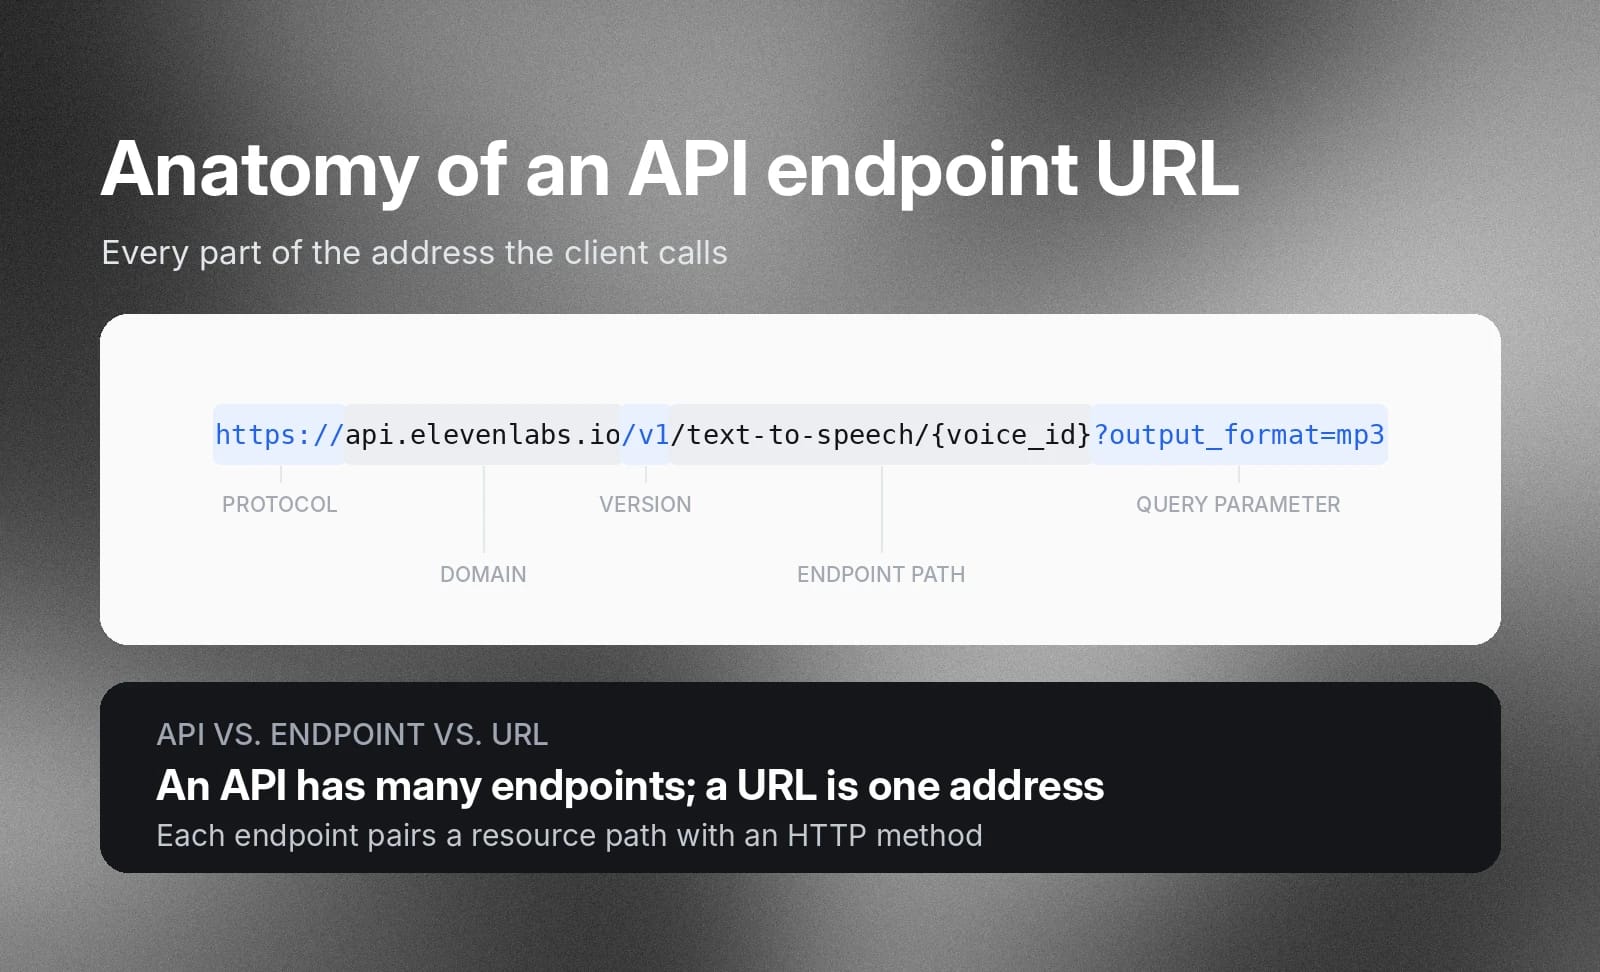
- Composição: uma API tem vários endpoints, mas cada endpoint de API associa um caminho de recurso específico a um método HTTP. Uma URL também inclui várias partes, como protocolo de rede, nome de domínio, caminho do endpoint e parâmetros de consulta.
Como funcionam os endpoints de API?
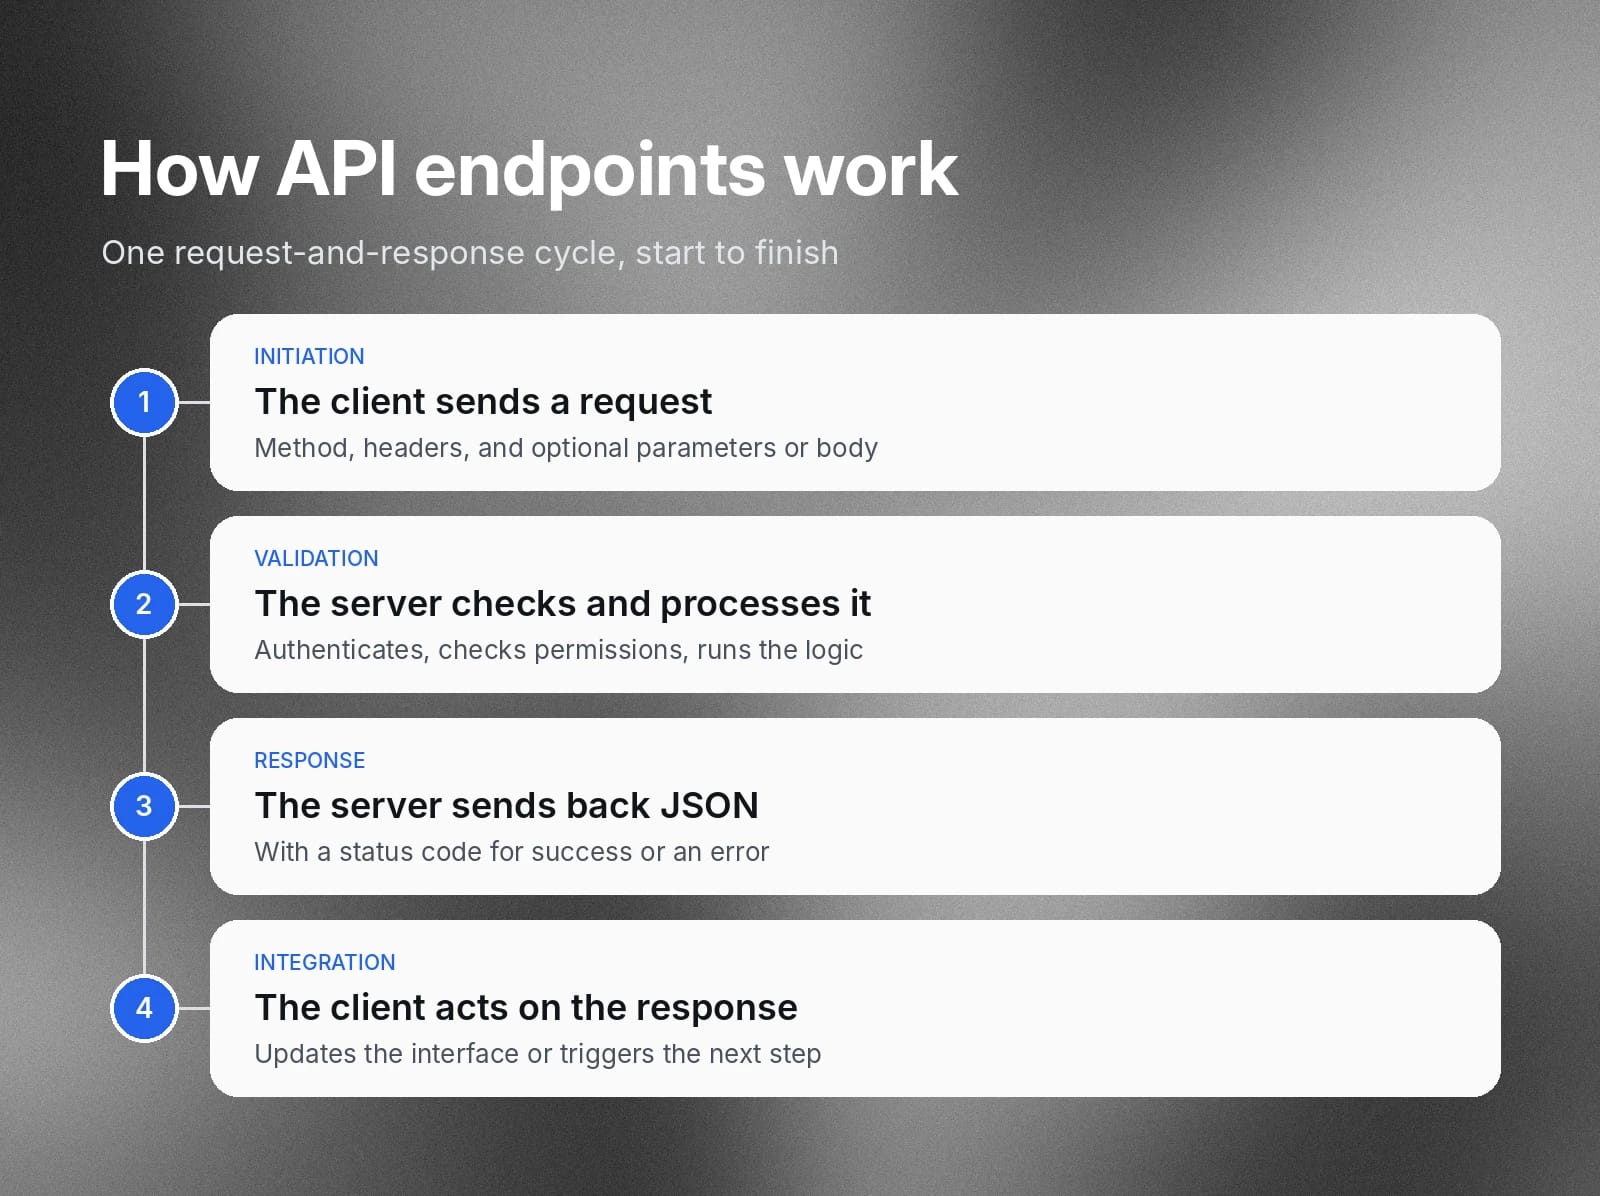
Os endpoints de API usam um ciclo estruturado de solicitação e resposta entre aplicativos cliente e servidores, que normalmente segue estas etapas:
- Iniciação: o cliente envia uma solicitação HTTP diretamente para a URL do endpoint. Essa solicitação inclui um método HTTP, cabeçalhos HTTP, parâmetros de consulta opcionais e dados opcionais no corpo da solicitação.
- Validação e processamento: o servidor recebe a solicitação, autentica as credenciais do cliente e analisa as permissões de acesso. Em seguida, o sistema de backend consulta bancos de dados internos ou executa lógica de negócios no servidor para processar a operação solicitada.
- Envio da resposta: o servidor compila a saída em um payload JSON estruturado. Ele envia esse payload de volta ao cliente junto com um código de status HTTP que confirma a execução bem-sucedida ou fornece detalhes sobre os erros gerados.
- Execução da integração: o aplicativo cliente analisa o payload retornado para atualizar interfaces de usuário, processar dados e acionar ações subsequentes.
Endpoints de API REST e os métodos HTTP que usam
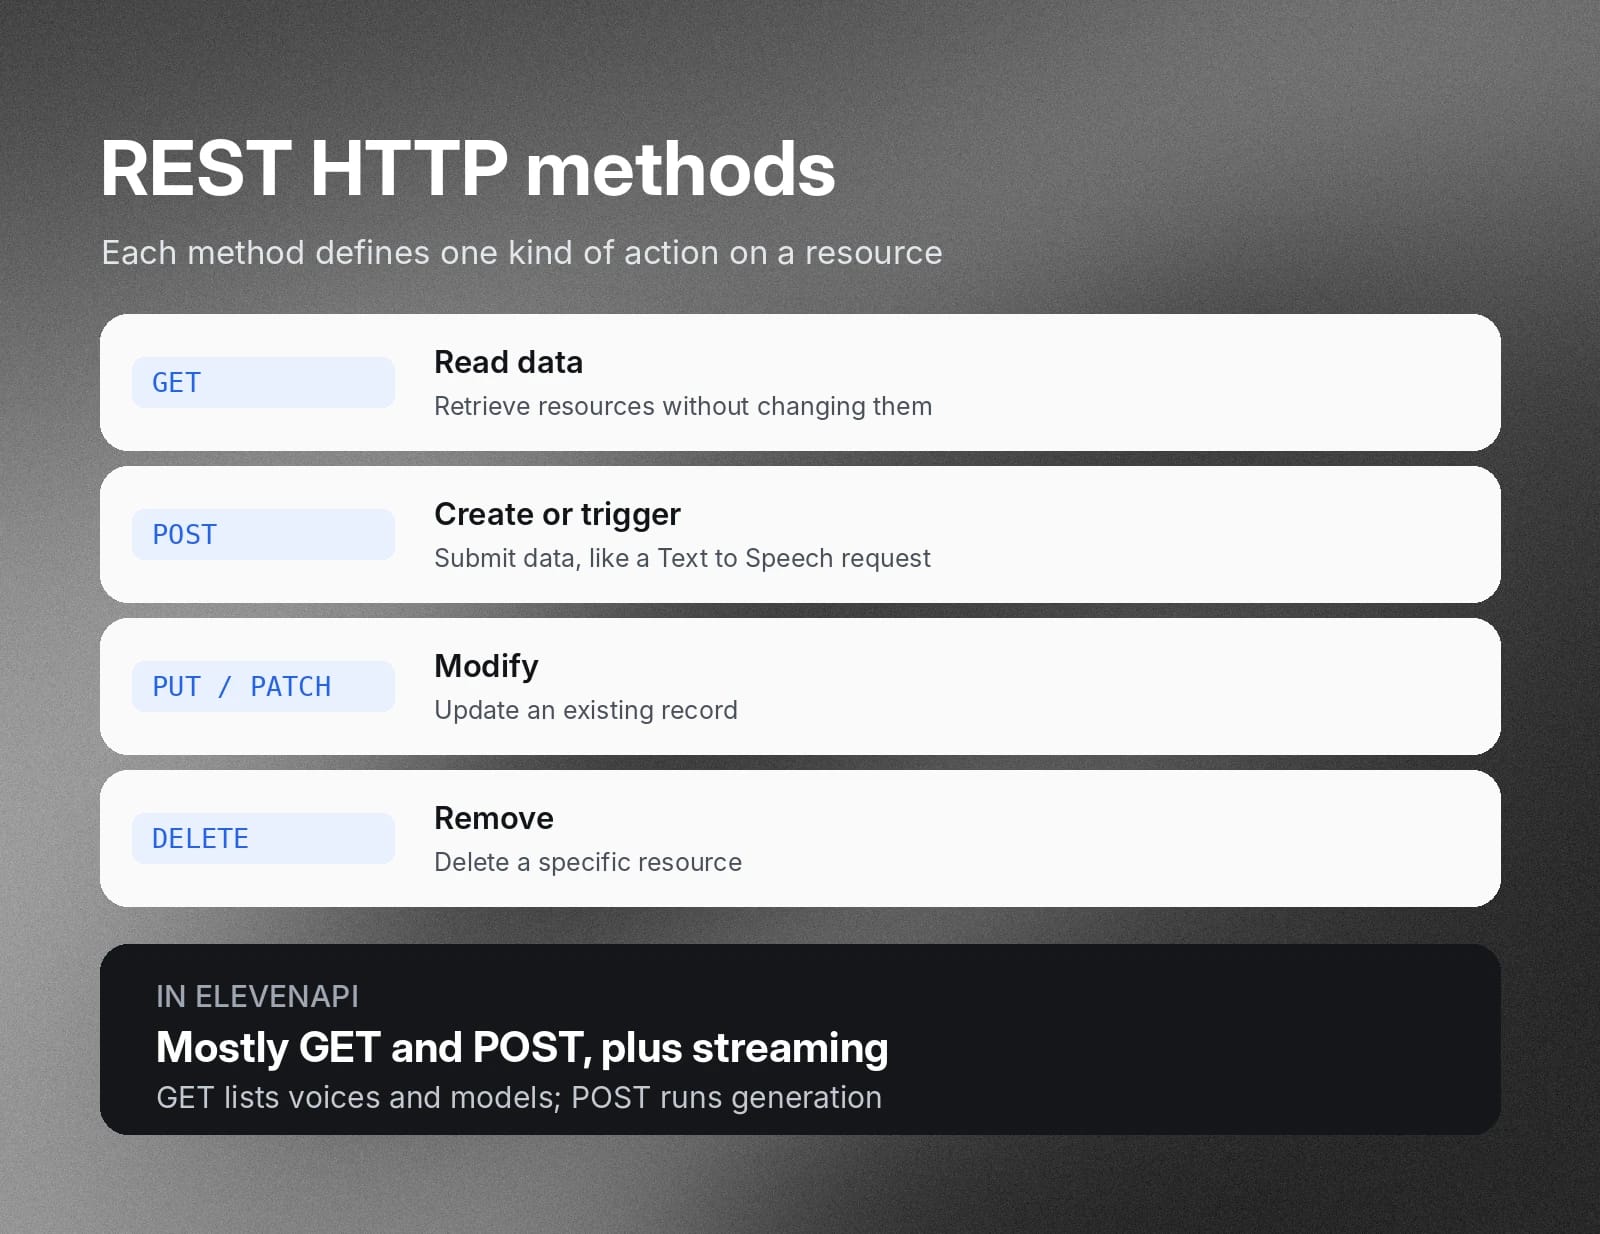
Os endpoints de API REST usam métodos HTTP padrão para definir as ações que os clientes executam em um recurso do servidor. As solicitações GET leem dados e não fazem alterações nos recursos de backend. Já as solicitações POST gravam dados ao enviar novos dados para criar recursos ou acionar ações no servidor.
Além disso, os desenvolvedores usam solicitações PUT ou PATCH para modificar registros existentes e DELETE para remover recursos específicos do banco de dados.
No ElevenAPI, as integrações dependem principalmente de solicitações GET e POST, além de endpoints de streaming e WebSocket para áudio em tempo real. Os endpoints GET recuperam os metadados disponíveis de vozes e modelos, enquanto os endpoints POST executam tarefas de geração, como a síntese de Text to Speech.
Exemplos de endpoints de API: uma visão prática de solicitações comuns
Analisar solicitações reais na ElevenAPI ilustra como os endpoints de API funcionam em ambientes de produção.
Na ElevenAPI, cada rota de endpoint é mapeada para métodos HTTP específicos que executam determinadas tarefas, como buscar metadados do sistema ou gerar áudio. Os aplicativos cliente enviam solicitações GET para recuperar informações e solicitações POST para enviar dados e executar tarefas de processamento.
Veja como essas rotas principais funcionam em produção.
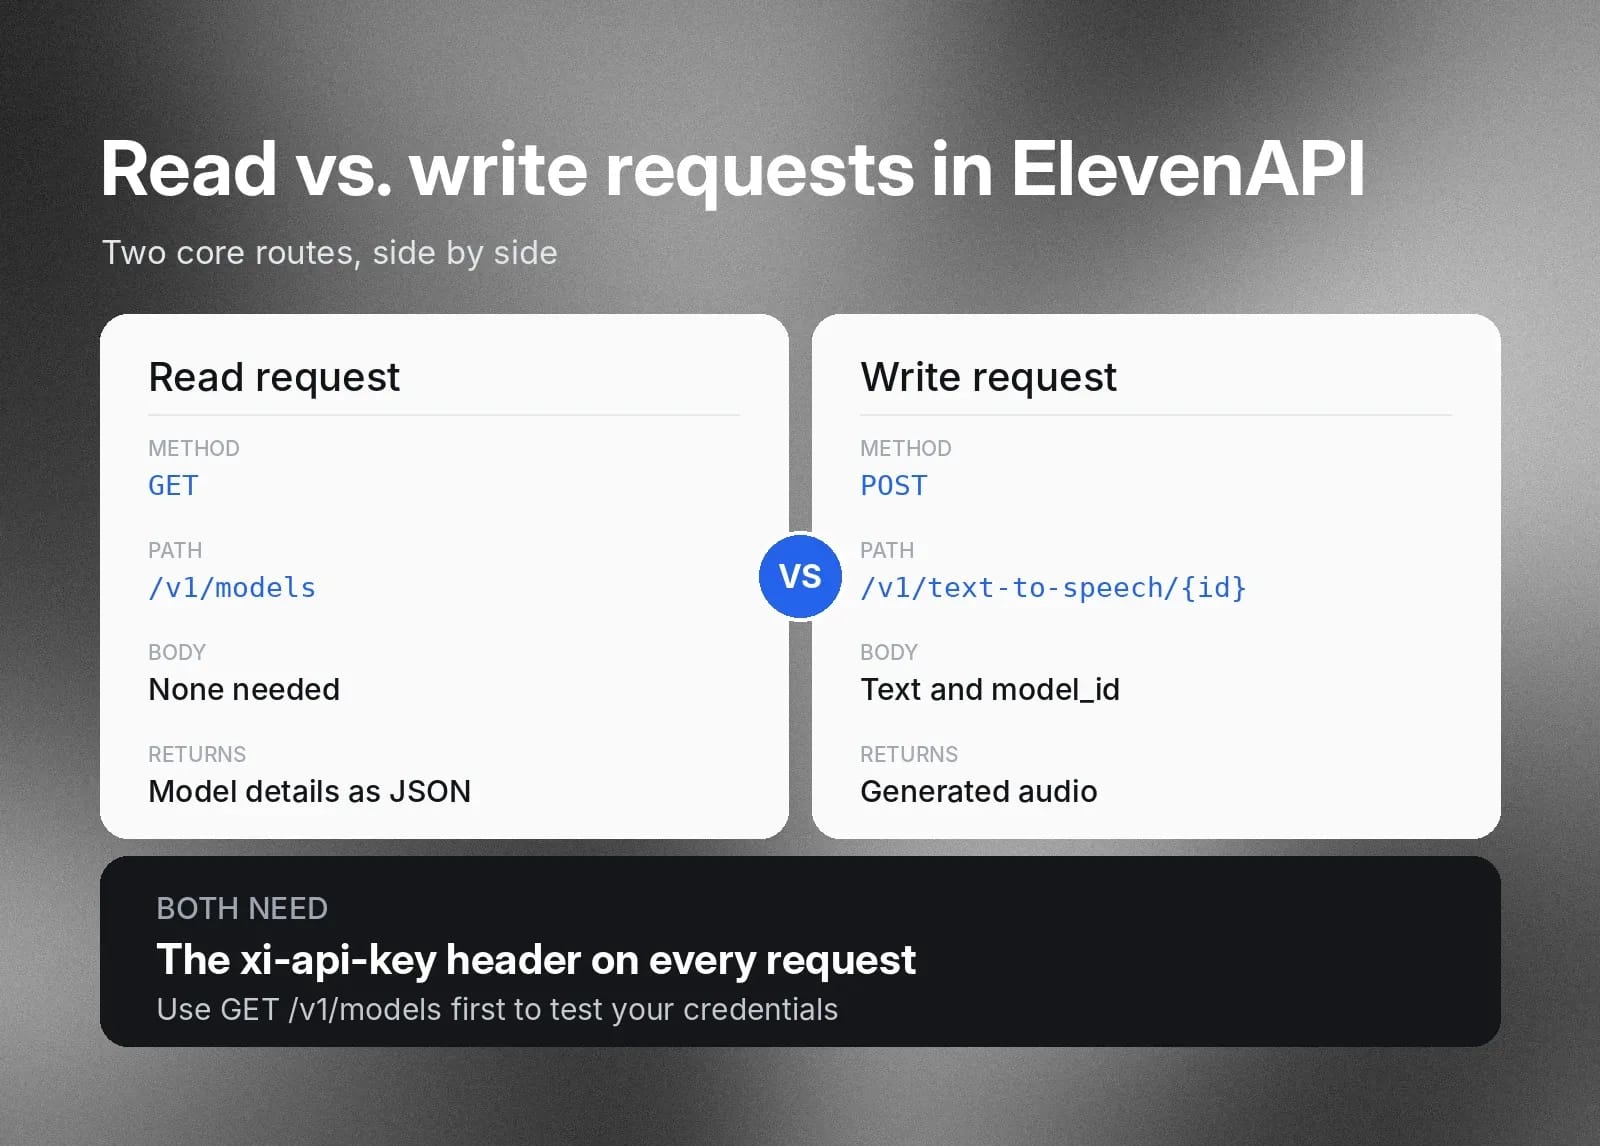
Solicitação de leitura
GET https://api.elevenlabs.io/v1/models recupera uma lista de modelos de síntese de voz disponíveis e seus recursos. Essa solicitação exige o cabeçalho HTTP xi-api-key para autenticação, mas não exige um corpo de solicitação. O servidor processa a consulta e retorna um payload JSON com os detalhes do modelo.
Solicitação de gravação
POST https://api.elevenlabs.io/v1/text-to-speech/{voice_id} envia dados de payload ao servidor para gerar áudio. Seu aplicativo envia um corpo JSON com parâmetros como texto e model_id para executar a síntese de Text to Speech. O endpoint processa esses parâmetros e transmite o áudio formatado de volta para seu aplicativo.
Leia mais na referência da API de Text to Speech.
Os sete tipos comuns de API e quando usá-los
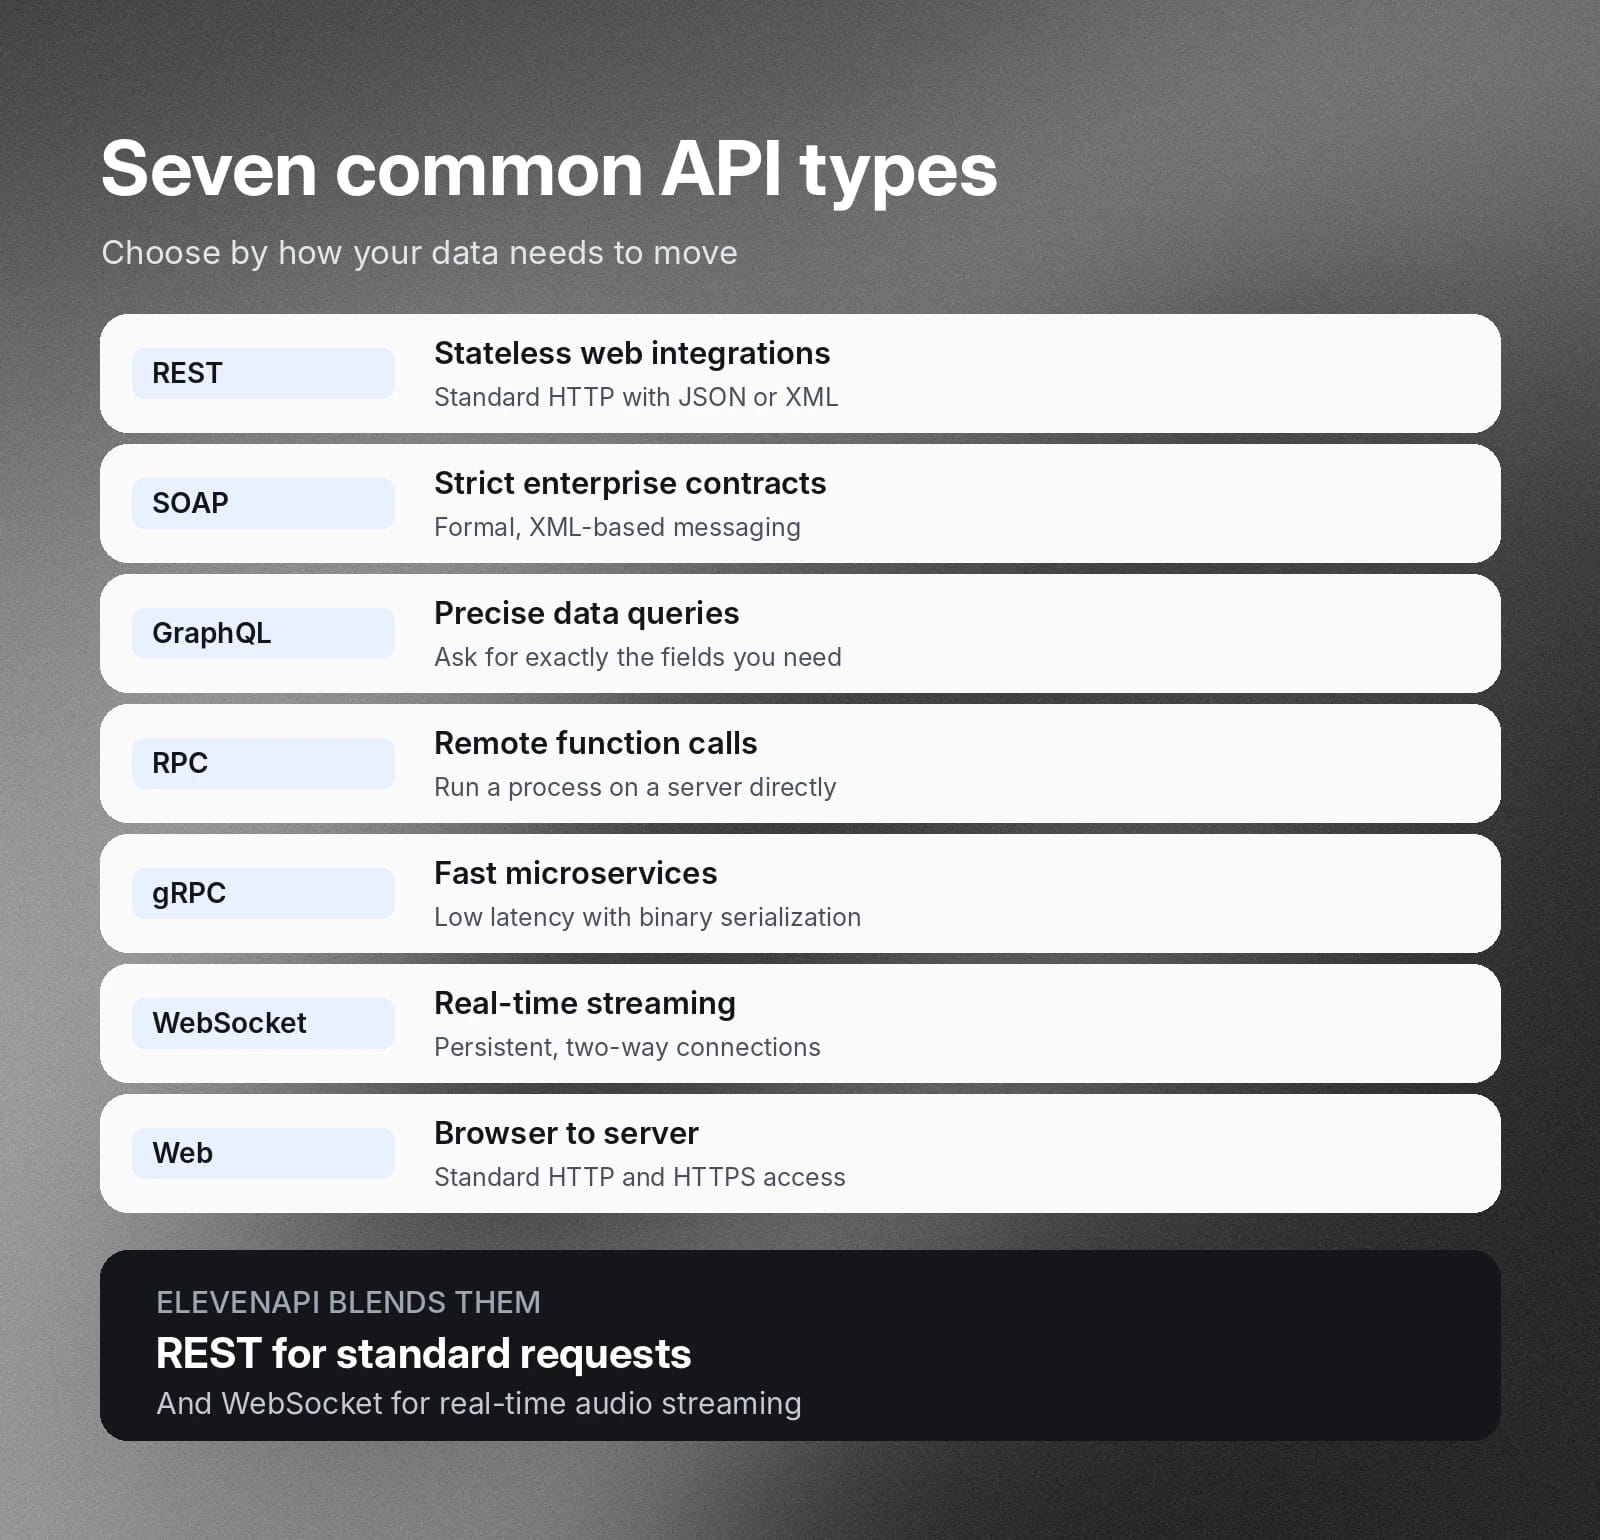
As equipes de desenvolvimento escolhem entre sete arquiteturas de API comuns e tomam decisões com base nas necessidades de transferência de dados.
Arquiteturas de API
Quando usar
REST
Criar integrações web que precisam de comunicação HTTP padronizada e sem estado usando formatos de dados JSON ou XML estruturados
SOAP
Aplicativos empresariais exigem protocolos de segurança rigorosos, contratos formais de mensagens e troca de dados baseada em XML
GraphQL
Aplicativos cliente precisam consultar campos de dados precisos em uma única solicitação para evitar buscar dados em excesso ou de menos
RPC
Aplicativos cliente executam funções ou processos específicos diretamente em um servidor remoto com mínima sobrecarga de rede
gRPC
Conectar microsserviços de alto desempenho que exigem comunicação de baixa latência e serialização binária
WebSocket
Criar aplicativos interativos que exigem conexões persistentes e bidirecionais para streaming de dados em tempo real e respostas instantâneas
Web
Conectar navegadores web e aplicativos cliente a recursos no servidor por protocolos HTTP e HTTPS padrão
A ElevenAPI combina vários estilos arquiteturais em uma única plataforma para maximizar a eficiência e minimizar a latência. Em geral, ela usa REST para solicitações padrão e protocolos WebSocket para streaming de áudio em tempo real.
Boas práticas de design de endpoints de API para integrações previsíveis
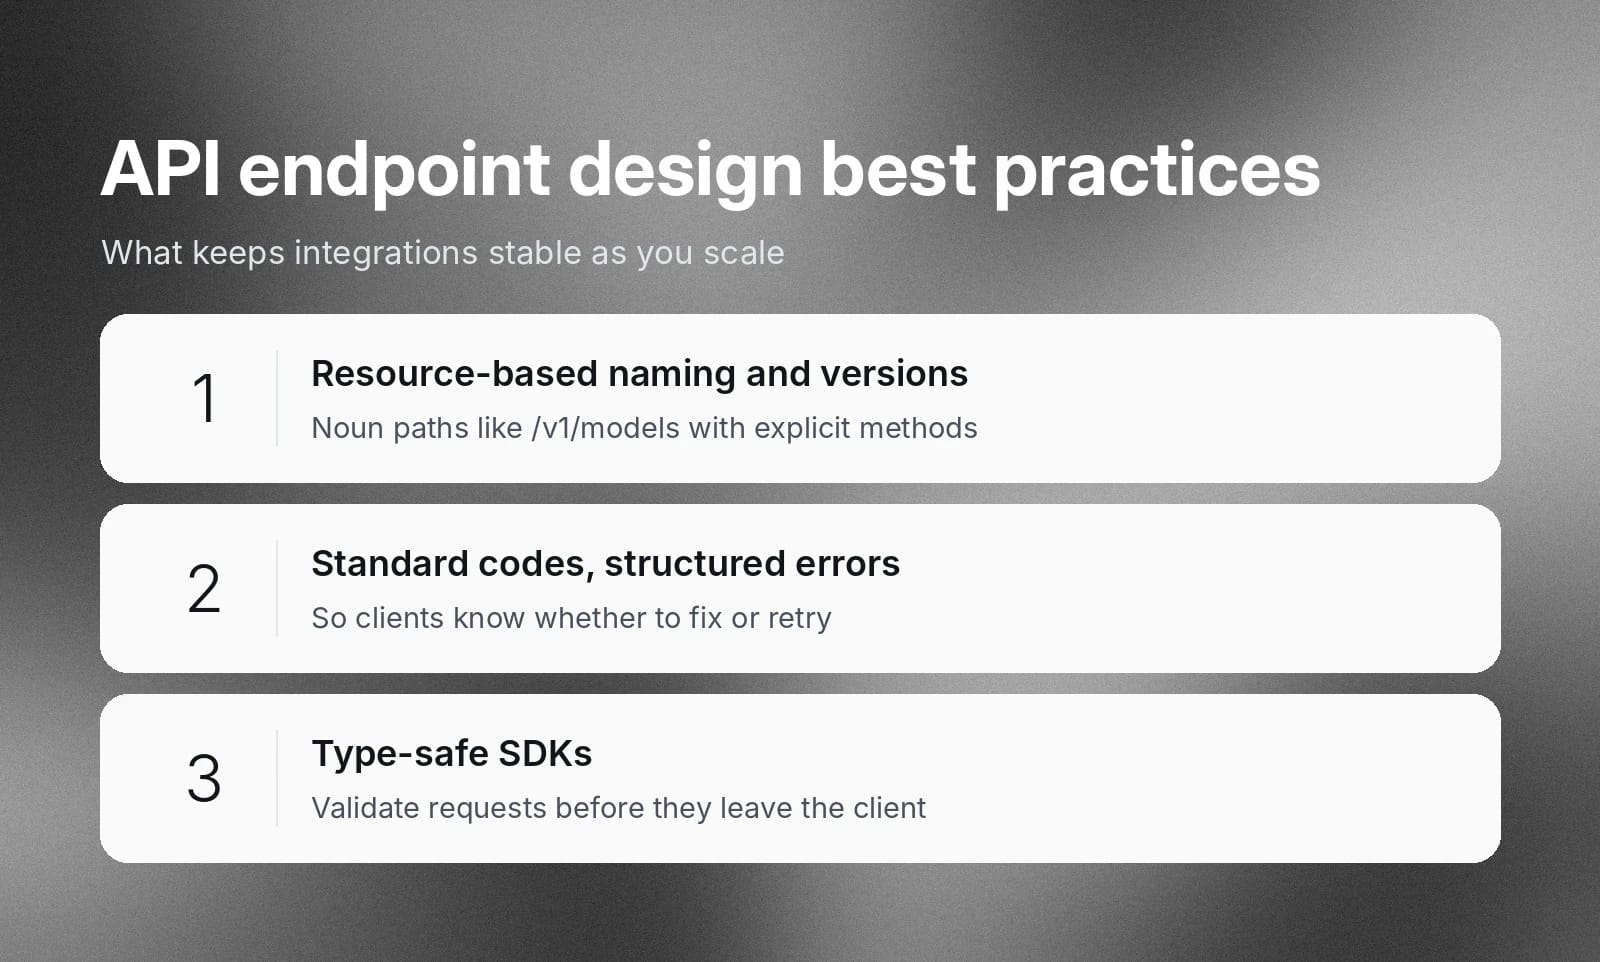
Usar boas práticas de design mantém os endpoints de API estáveis, fáceis de manter e resilientes, mesmo quando as plataformas subjacentes mudam e os casos de uso crescem. A ElevenAPI usa regras REST claras para simplificar a integração das equipes de engenharia, como:
- Nomenclatura e versionamento intuitivos baseados em recursos: Os endpoints devem usar caminhos baseados em substantivos, nomeados diretamente de acordo com o recurso que fornecem, e combiná-los com métodos HTTP explícitos para as ações. Por exemplo,
/v1/models or /v1/text-to-speech/{voice_id}. - Códigos de status HTTP padronizados e payloads de erro estruturados: endpoints previsíveis retornam códigos de status HTTP padrão para informar o resultado exato de uma solicitação. Combinar esses códigos de status com payloads de erro JSON estruturados permite que o software cliente decida programaticamente se deve corrigir os parâmetros da solicitação ou executar novas tentativas com espera progressiva.
- SDKs com tipagem segura e validação de parâmetros de SDK: oferecer SDKs oficiais e fortemente tipados em linguagens como Python e TypeScript simplifica a integração. Esse método também impõe esquemas de solicitação antes que as chamadas de rede saiam do cliente.
Como testar e monitorar endpoints de API
Testar endpoints de API antecipadamente confirma a autenticação e valida a conectividade de rede antes que os desenvolvedores escrevam a lógica do aplicativo.
Envie uma solicitação para GET https://api.elevenlabs.io/v1/models (ou execute curl https://api.elevenlabs.io/v1/models) usando o cabeçalho HTTP xi-api-key para validar as credenciais, verificar o acesso à rede e retornar os modelos disponíveis.
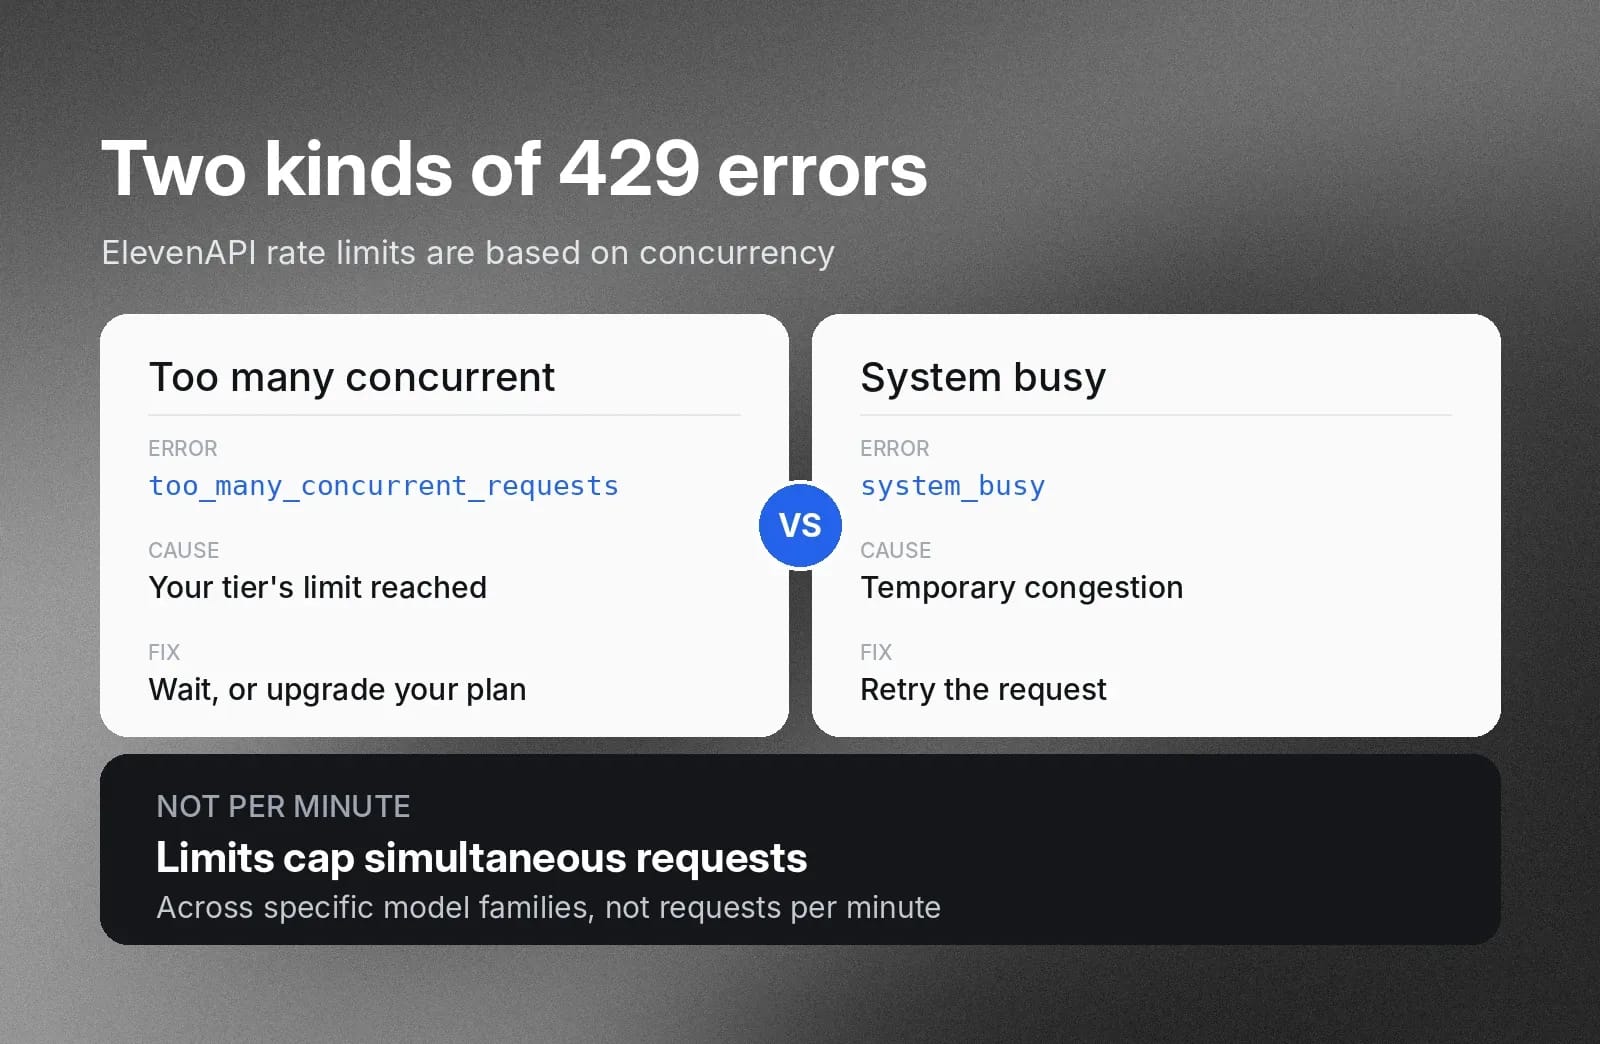
Em seguida, monitore o tráfego ao vivo e fique atento a respostas de erro HTTP 429. As equipes de engenharia acompanham métricas para identificar picos inesperados de uso e ajustar as taxas de solicitações de saída conforme necessário.
Um erro too_many_concurrent_requests indica que uma conta atingiu o limite de simultaneidade do seu plano; portanto, espere as solicitações em andamento terminarem ou mude para um plano superior. Já um erro system_busy significa que a plataforma está enfrentando congestionamento temporário. Em geral, repetir a solicitação funciona.
Segurança de endpoints de API: autenticação, autorização e limites de taxa
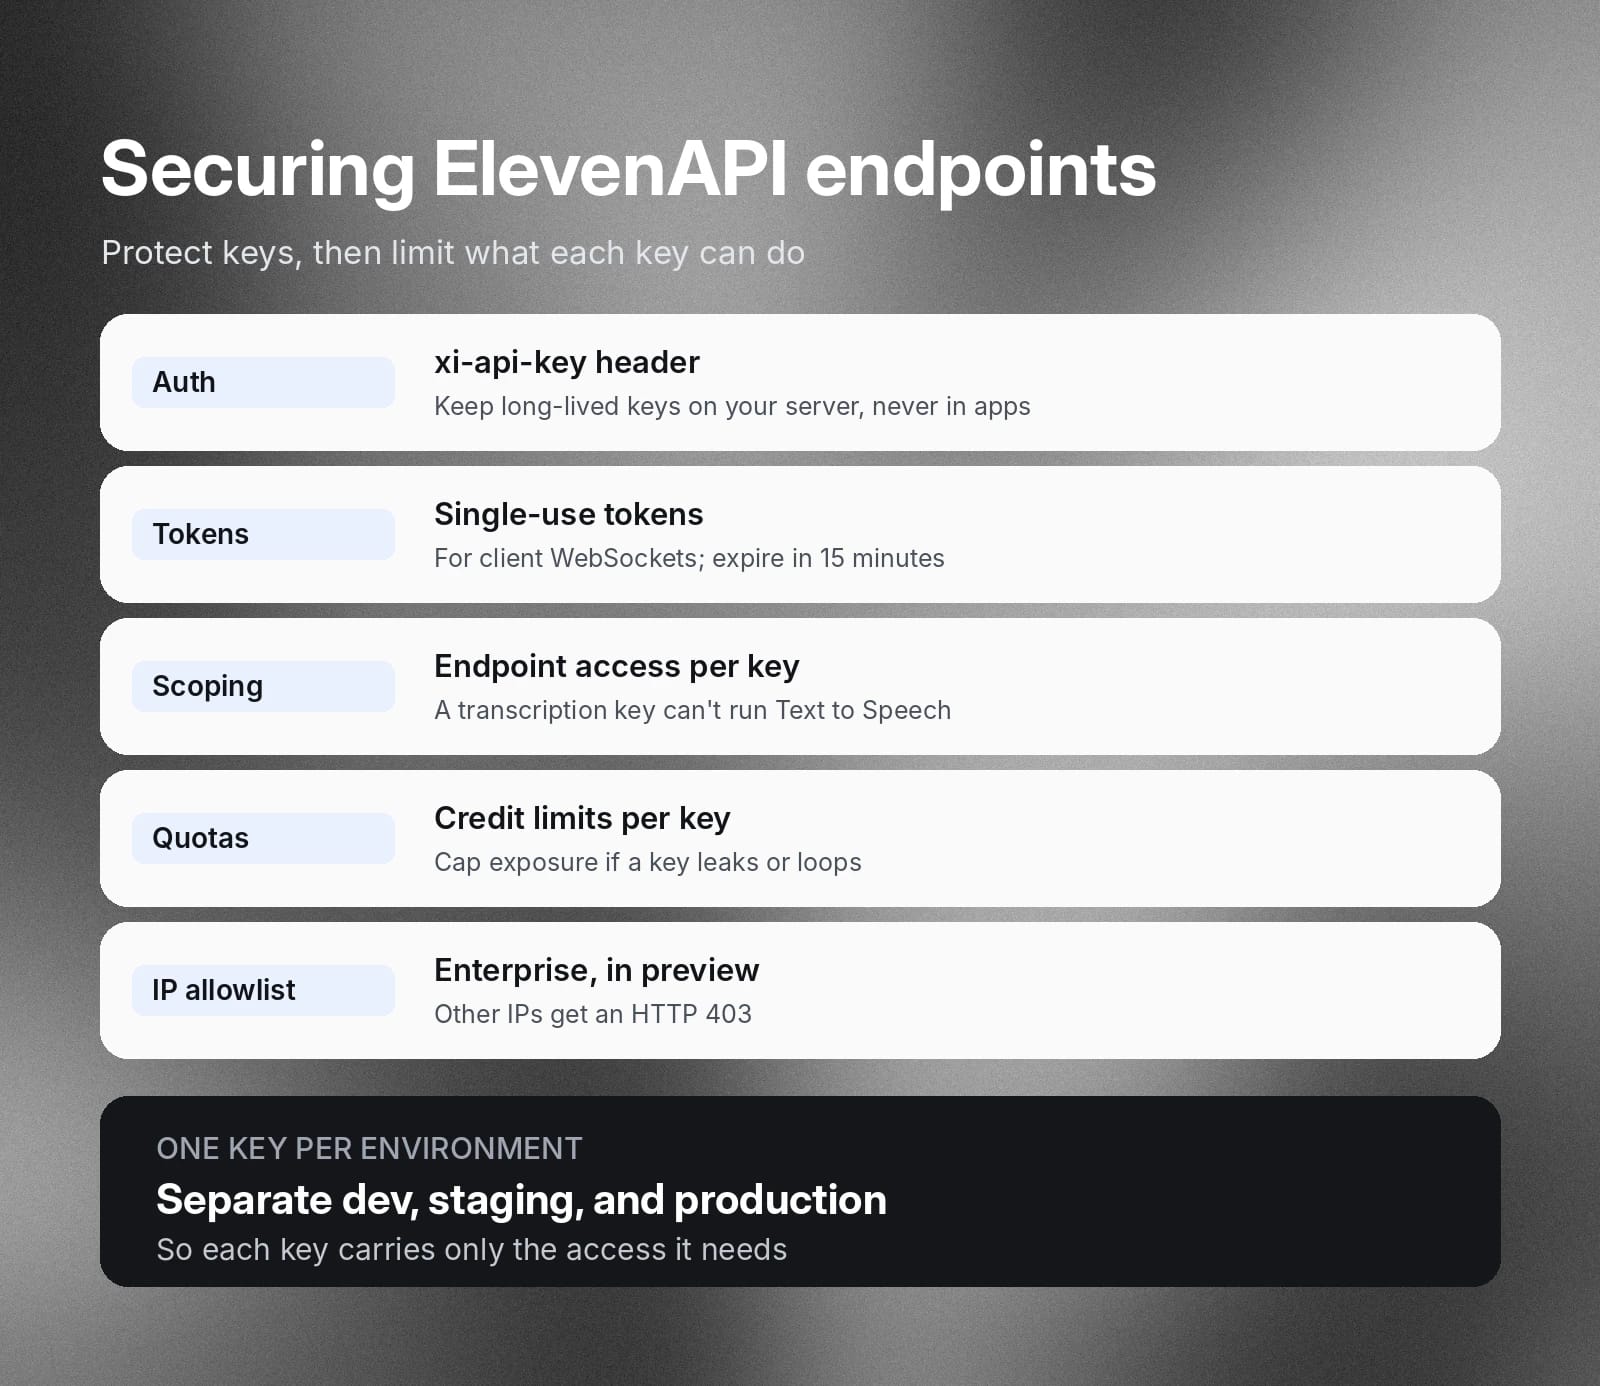
Proteger endpoints de API exige manter as credenciais secretas protegidas e estabelecer limites granulares sobre o que cada credencial pode fazer. A ElevenAPI usa três mecanismos principais, além das boas práticas recomendadas, para proteger operações de backend e integrações de clientes.
1. Autenticação
Todas as solicitações incluem o cabeçalho HTTP xi-api-key, que contém a credencial secreta. As chaves de API de longa duração devem permanecer estritamente em servidores seguros e não devem ser exibidas em código do lado do cliente, como em navegadores ou apps móveis. Para conexões WebSocket do Scribe e do Text to Speech no lado do cliente, seu servidor cria um token de uso único para manter a chave de longa duração segura.
Os tokens de uso único expiram após 15 minutos e são consumidos no primeiro uso. Leia mais na documentação sobre tokens de uso único.
2. Autorização e escopo
Emita chaves separadas para os ambientes de desenvolvimento, homologação e produção. Em seguida, configure cada chave com base nestes três mecanismos granulares de segurança:
- Acesso a endpoints: Restrinja os endpoints específicos que uma API pode chamar para que cada credencial tenha apenas a permissão necessária para a tarefa que está executando. Por exemplo, uma chave dedicada à transcrição de Speech to Text não precisa de acesso à geração de Text to Speech.
- Cotas de créditos: atribua limites personalizados de créditos por chave para limitar a exposição financeira a um consumo inesperadamente alto, conter loops de execução no código do aplicativo e proteger os saldos da conta caso uma chave vaze.
- Lista de permissões de IP: contas Enterprise podem restringir o uso de chaves a endereços IP específicos ou intervalos CIDR (atualmente em prévia, disponível por meio do seu gerente de conta). Solicitações de qualquer outro IP são rejeitadas com um erro HTTP 403.
Limites de taxa
Os limites de taxa são baseados em simultaneidade, e não em cotas simples por minuto. Eles limitam o número de gerações simultâneas ou solicitações em andamento que são executadas ao mesmo tempo em famílias específicas de modelos.
Crie workflows de voz e IA conversacional com a ElevenAPI
O ElevenAPI oferece acesso programático a um conjunto abrangente de recursos de áudio com IA, incluindo Agentes de Voz, Text to Speech e Speech to Text. Com baixa latência, alta expressividade emocional e suporte para mais de 90 idiomas em sua linha de modelos, o ElevenAPI incorpora áudio com características humanas diretamente à sua stack tecnológica. Isso amplia os recursos da tecnologia que impulsiona suas soluções de negócios em atendimento ao cliente, treinamento de funcionários, produção de conteúdo e marketing.
Seja para implementar agentes conversacionais em tempo real ou automatizar a localização multilíngue, a ElevenAPI oferece a infraestrutura, a velocidade e a segurança necessárias para aplicativos de produção.
Explore a ElevenAPI para consultar referências de endpoints e guias de integração ou solicite uma chave de API para começar a desenvolver hoje.
Perguntas frequentes sobre endpoints de API

Jack Limebear faz parte do time de Growth, atuando como redator e estrategista de conteúdo no blog e nas páginas de insights. Antes da ElevenLabs, ele passou mais de dez anos liderando estratégias de conteúdo em organizações que vão de startups SaaS em rápido crescimento a empresas da Fortune 500. Ele é mestre em Literatura Inglesa pela Universidade de Cambridge.