Wat is AIUC-1 en waarom is het belangrijk voor vertrouwen in enterprise AI
- Geschreven door
- Jack Limebear
- Gepubliceerd
- Laatst bijgewerkt
LuisterenLuister naar dit artikel
Enterprise AI wordt volwassener. Agents die begonnen als pilots, voeren nu klantgesprekken, starten workflows en werken in productie met actuele bedrijfsdata. Nu ondernemingen AI-agents op deze schaal in productie nemen, worden vertrouwen, veiligheid en betrouwbaarheid cruciaal.
Elke baanbrekende technologie bereikt dit punt. Betaalsystemen hebben PCI DSS. Cloudinfrastructuur heeft SOC 2. Onafhankelijke standaarden hebben beide veranderd in systemen die bedrijven kunnen implementeren zonder uitgebreide afzonderlijke beoordelingen. AI-agents krijgen nu ook zo'n standaard.
De AIUC-1-certificering is 's werelds eerste standaard voor beveiliging, veiligheid en betrouwbaarheid die specifiek voor AI-agents is ontwikkeld. Deze is ontwikkeld door de Artificial Intelligence Underwriting Company (AIUC) samen met onderzoekers van MIT, MITRE en Stanford, en biedt ondernemingen een onafhankelijke benchmark die ze nu kunnen gebruiken.
ElevenLabs is het eerste voice AI-bedrijf dat AIUC-1-certificering heeft behaald. Onze agents hebben 5.835 technische tests in 14 risicocategorieën doorlopen. Daarmee tonen ze robuustheid voor implementatie binnen ondernemingen en maken ze verzekeringsdekking mogelijk die uniek is voor de AI-agents die onze klanten implementeren.
In deze gids lees je wat de AIUC-1-standaard omvat, hoe deze zich verhoudt tot andere complianceframeworks zoals SOC 2 en ISO 42001, en wat het certificeringsproces inhoudt.
Deze gids is bedoeld als algemene informatie en vormt geen juridisch advies. De vereisten hangen af van je systemen, data en rechtsgebieden, dus bespreek je verplichtingen met een juridisch adviseur.
Samenvatting
- AIUC-1-certificering is de eerste onafhankelijke standaard voor AI-agentbeveiliging, veiligheid en betrouwbaarheid, gericht op specifieke tests van agents.
- Het framework organiseert 51 vereisten in zes risicopijlers, waarbij de onderliggende controles zijn afgestemd op de mogelijkheden van elke agent.
- AIUC-1 test het gedrag van agents met duizenden adversariële simulaties.
- ElevenLabs is het eerste voice AI-bedrijf dat AIUC-1-certificering met AI Insurance heeft behaald en draagt als Technical Contributor bij aan vereisten die specifiek op voice zijn gericht.
Wat is AIUC-1?
AIUC-1 is een certificeringsstandaard voor AI-agents die is ontwikkeld door de Artificial Intelligence Underwriting Company. De standaard controleert of een AI-agent de technische waarborgen, operationele controles en juridische beleidsregels toepast die bedoeld zijn om het risico op onveilig of ongeautoriseerd gedrag in productie te beperken. AIUC-1 heeft zes pijlers: data en privacy, beveiliging, veiligheid, betrouwbaarheid, verantwoording en maatschappij.
Deze certificering bestaat omdat AI-agents verder gaan dan de traditionele grenzen waarop SOC 2 en ISO 27001 waren voorbereid. Agents hebben toegang tot klantdata, starten workflows, raadplegen intern bedrijfsbeleid, escaleren cases naar menselijke agents en kunnen autonoom handelen binnen een kader. Daardoor wordt het risico op ongeautoriseerde tool calls, hallucinaties, datalekken of prompt injection veel groter.
AIUC-1 geeft ondernemingen onafhankelijk bewijs van hoe een AI-agent presteert onder adversariële omstandigheden met gevoelige data. Het toont aan dat een agent is getest op gedefinieerde beveiligings- en betrouwbaarheidsrisico's.
De zes pijlers van AIUC-1 begrijpen
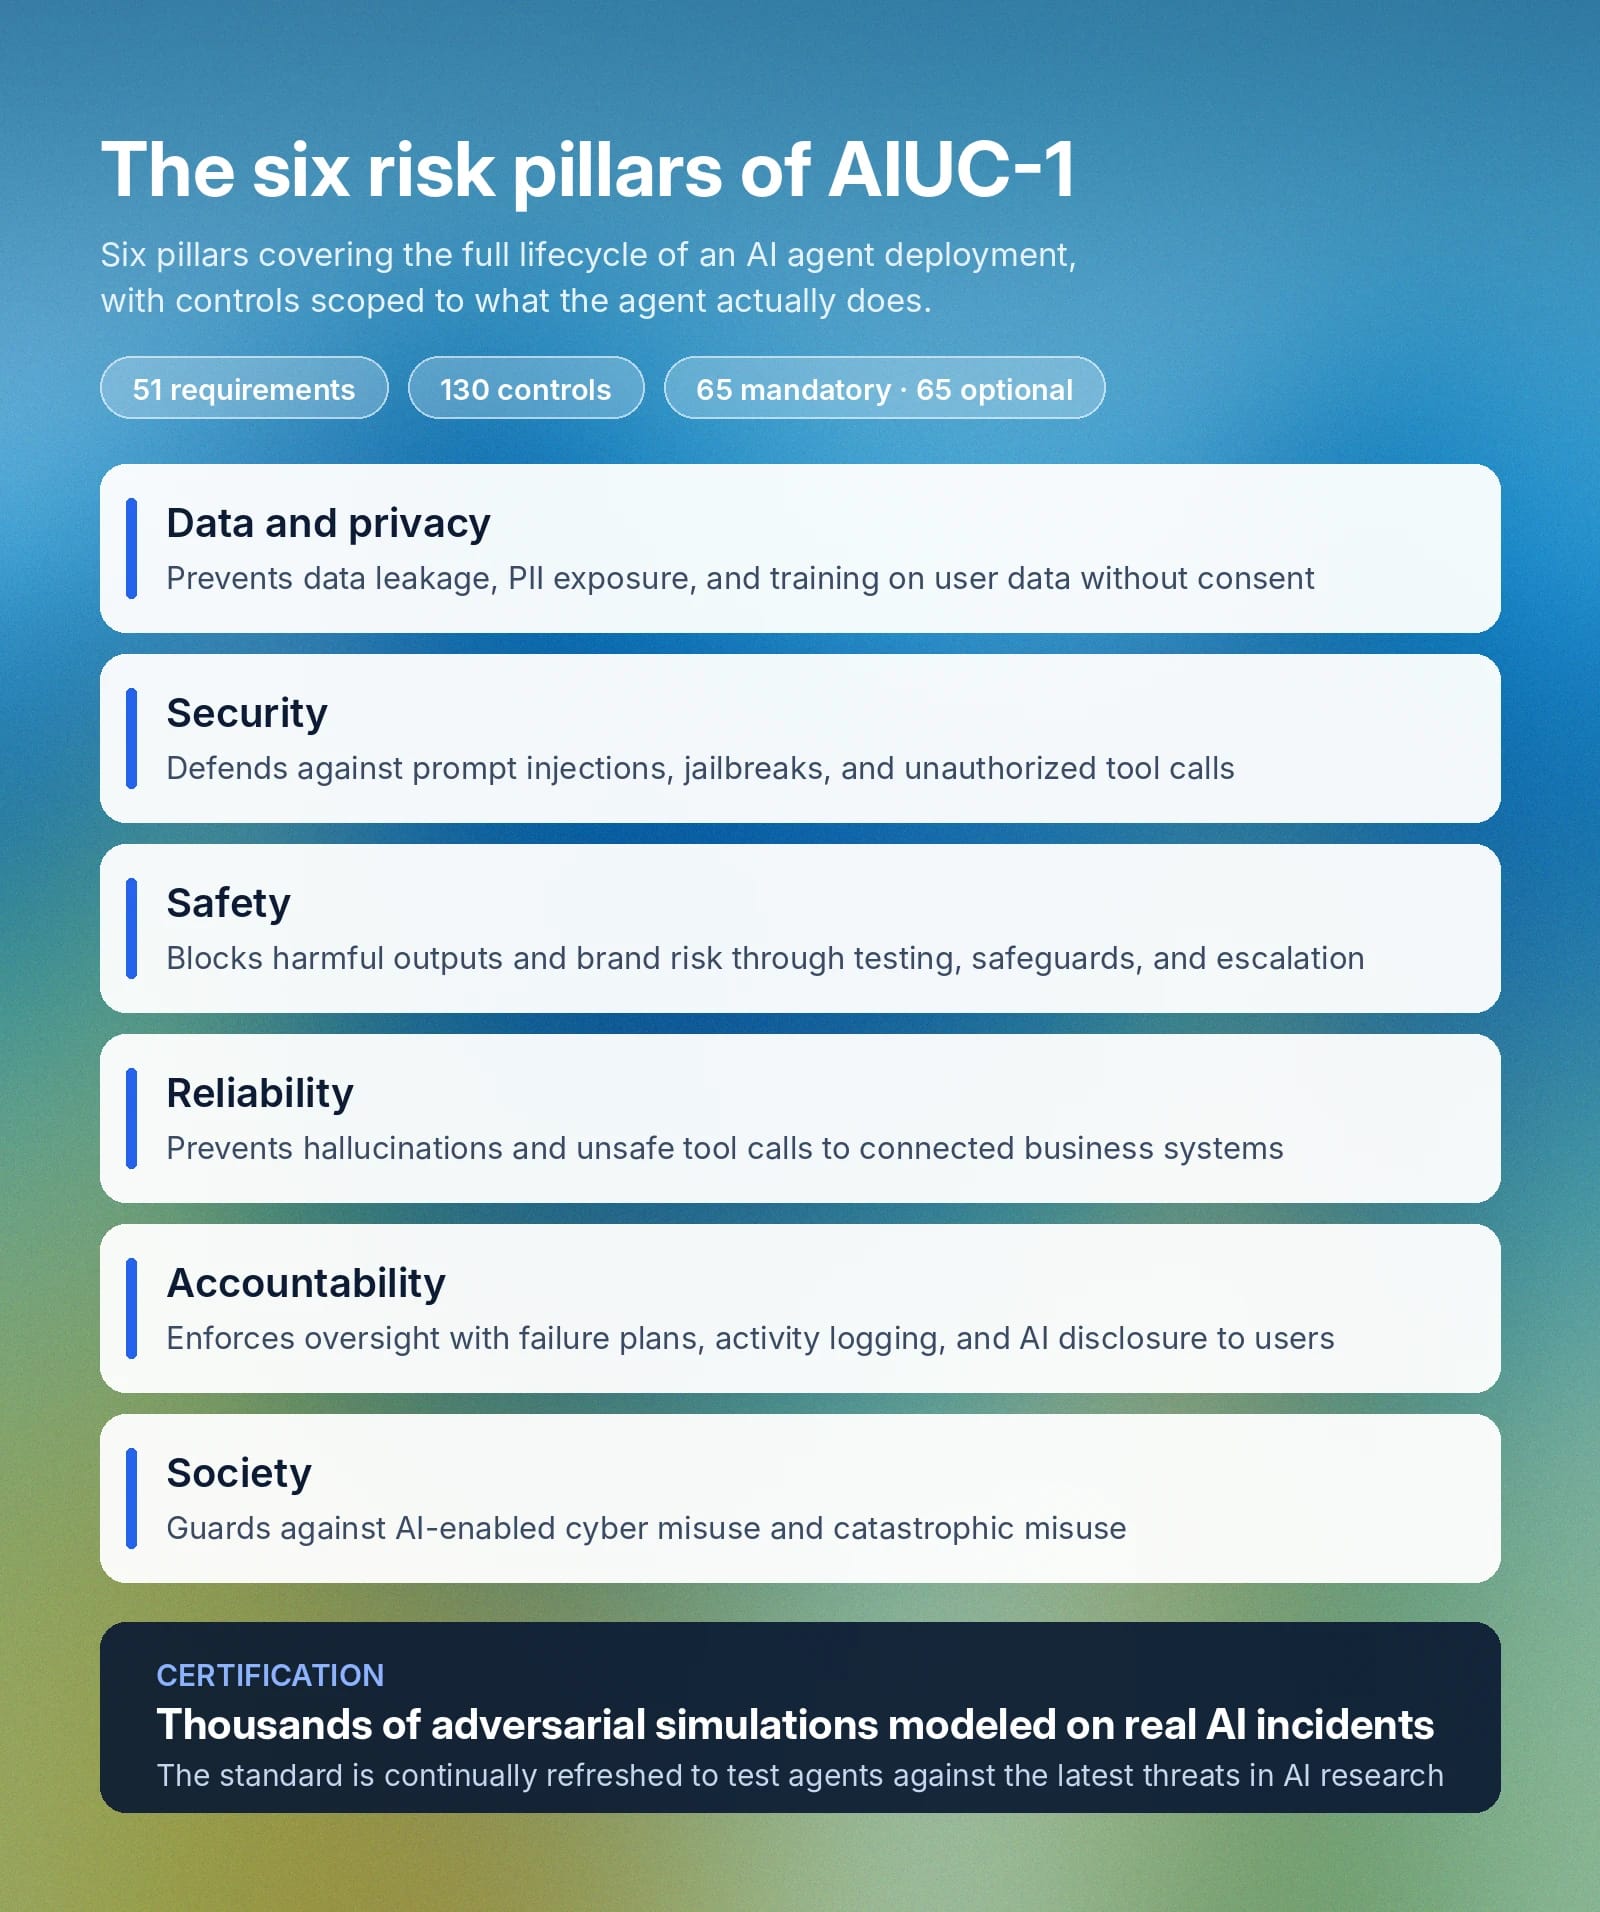
Het AIUC-1-framework bestaat uit 51 vereisten en 130 controles, verdeeld over zes risicopijlers. Van deze controles zijn er 65 verplicht en 65 optioneel, afhankelijk van de reikwijdte van wat de agent doet.
De zes pijlers van AIUC-1 omvatten de volledige levenscyclus van de implementatie van een AI-agent en zijn als volgt:
- Data en privacy: De eerste pijler van AIUC-1 is gericht op bescherming tegen datalekken, training op gebruikersdata zonder toestemming en IP-lekken. De volledige vereisten omvatten onder meer het opstellen van een beleid voor invoer- en uitvoerdata, het beperken van toegang van AI-agents tot data, het beschermen van IP en bedrijfsgeheimen, het voorkomen van blootstelling van data tussen klanten en bescherming tegen het lekken van PII, IP-inbreuken en het blootleggen van inloggegevens of geheimen. Raadpleeg de officiële pagina voor meer informatie over hoe je conformiteit met elk onderdeel van de AIUC-1-vereisten voor data en privacy aantoont.
- Beveiliging: Is gericht op bescherming tegen adversariële aanvallen zoals prompt injections en jailbreaks, en tegen ongeautoriseerde tool calls. Vereisten omvatten adversariële robuustheidstests door derden, het voorkomen van ongeautoriseerde acties van agents, toegangscontroles voor gebruikers, bescherming van de implementatieomgeving en waarborgen tegen scraping en probing van AI-endpoints.
- Veiligheid: Vermindert het risico op schadelijke AI-uitvoer en merkrisico door waarborgen en monitoring. De belangrijkste vereisten zijn een gedocumenteerde risicotaxonomie, tests vóór implementatie en controles tegen schadelijke uitvoer, zoals vooroordelen, misleiding, advies met hoog risico en aanstootgevende content. De veiligheidspijler van AIUC-1 omvat ook uitvoer buiten de scope en het escaleren van uitvoer met hoog risico naar mensen voor beoordeling.
- Betrouwbaarheid: Is gericht op het voorkomen van hallucinaties en onbetrouwbare tool calls naar gekoppelde bedrijfssystemen. Dit principe heeft slechts vier onderdelen, met waarborgen tegen gehallucineerde uitvoer, beperkingen op onveilige tool calls en tests door derden voor beide beschermingen.
- Verantwoording: Wijst verantwoordelijkheid toe en zorgt voor toezicht. Vereisten in deze pijler omvatten drie afzonderlijke plannen voor AI-storingen, due diligence van leveranciers bij upstreamproviders, activiteitenlogboeken, gegevensverwerking en mechanismen die gebruikers laten weten wanneer ze met AI spreken.
- Maatschappij: Vermindert het risico dat AI maatschappelijke schade veroorzaakt door cyberaanvallen of andere beveiligingsrisico's. Deze categorie heeft twee onderdelen: AI-cybermisbruik en catastrofaal misbruik. Beide passen guardrails toe om het risico te beperken dat het systeem voor kwaadwillende doeleinden wordt gebruikt.
De specifieke vereisten waaraan een model moet voldoen, hangen ook af van de mogelijkheden ervan. Zo gelden er specifieke vereisten voor modellen voor spraakgeneratie, automatisering, codegeneratie of tekstgeneratie. Dit betekent dat een voice agent wordt getest op risico's die specifiek zijn voor voice, in plaats van aan de hand van een generieke checklist.
Een systeem ondergaat duizenden adversariële simulaties om AIUC-1-certificering te behalen. Elk van deze simulaties is gebaseerd op een praktijkincident met AI, terwijl de standaard voortdurend wordt bijgewerkt om modellen te testen op de meest recente dreigingen uit AI-onderzoek.
Hoe AIUC-1 past binnen AI-risicobeheer voor ondernemingen
AIUC-1 kan bestaande certificeringen aanvullen. Het test op agentspecifieke risico's die frameworks zoals ISO 42001, de NIST AI RMF, de EU AI Act, MITRE ATLAS, en de OWASP Top 10 voor LLM-applicaties niet zijn ontworpen om te dekken, zoals prompt injection, ongeautoriseerde tool calls en agentische data-exfiltratie.
Voor risicoteams levert de standaard ook gekwantificeerde slaag-/zakpercentages op voor gedefinieerde risicocategorieën. Belangrijke risico's rond AI-implementatie worden gekwantificeerd en gemeten. Dit geeft ondernemingen een gedocumenteerde basis om het risico van AI-implementatie te beoordelen.
Tijdens de ElevenLabs Summit in Londen presenteerde Marco Mancini van ElevenLabs onze visie op beveiliging van AI-agents: wat nodig is om AI-systemen op schaal te implementeren, welke risico's daarbij komen kijken en hoe onafhankelijke standaarden vertrouwen in AI-agents kunnen ondersteunen.
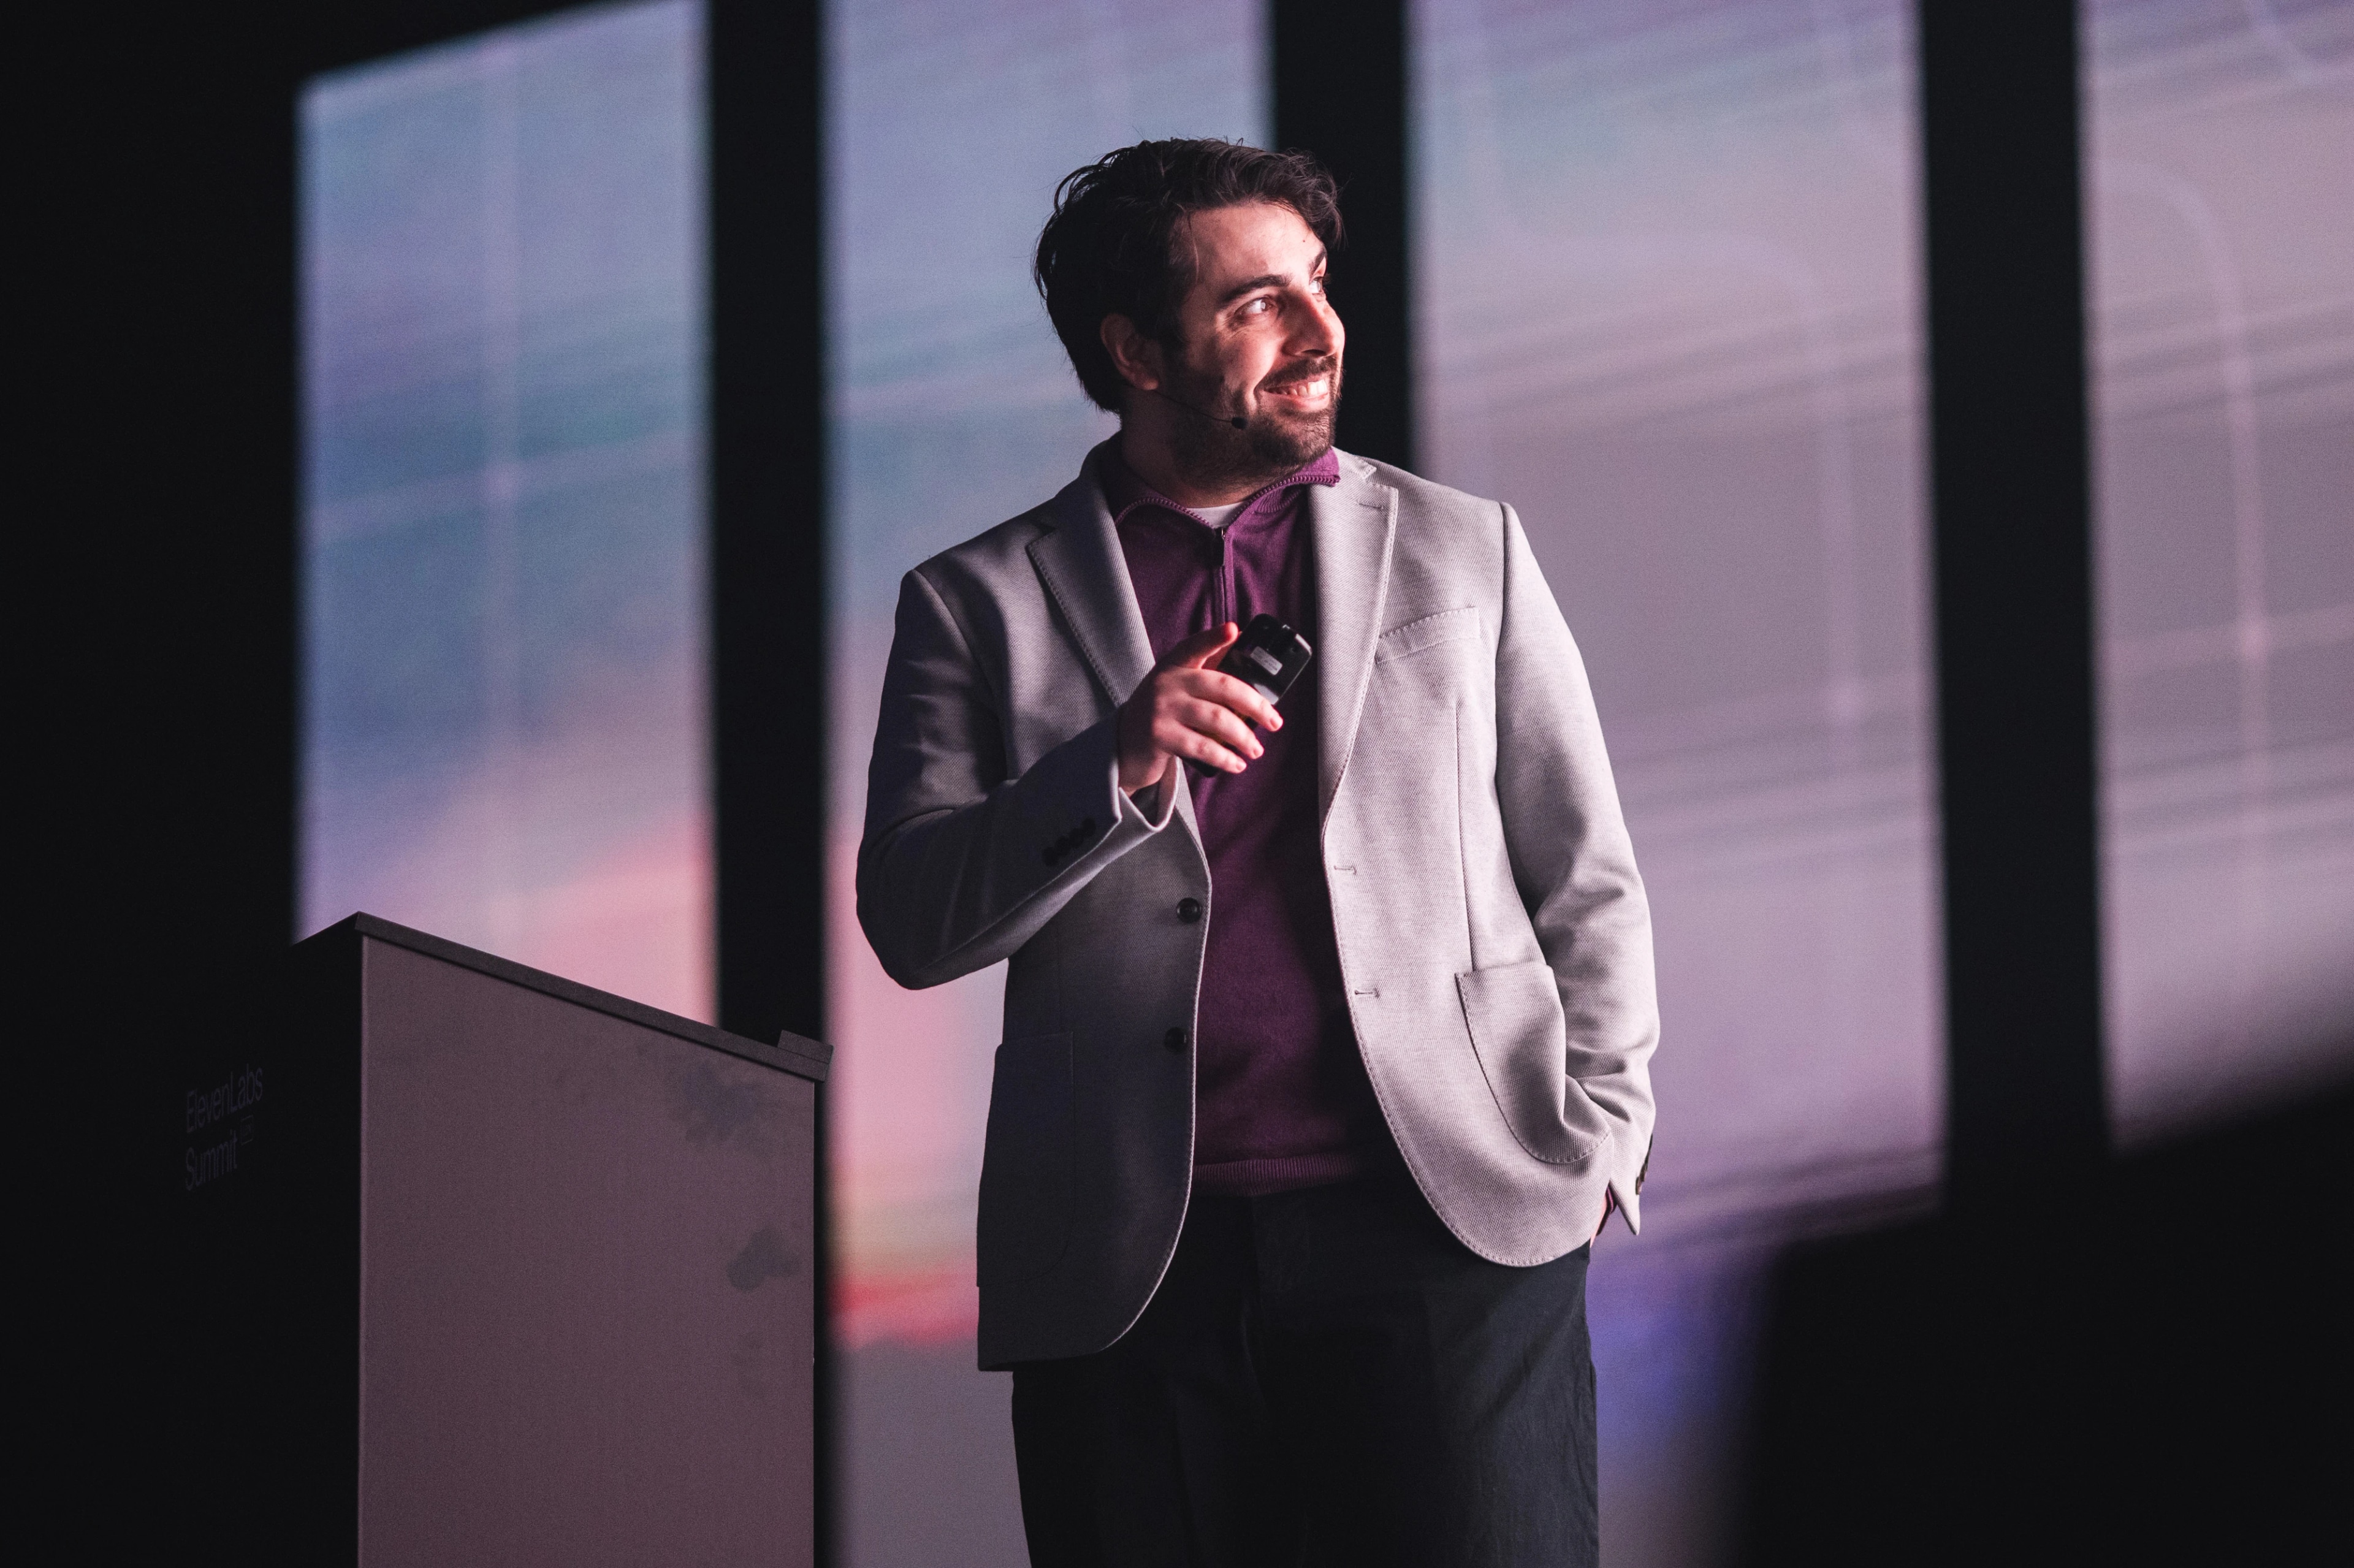
De sessie licht de gedachte toe achter onze beslissing om als eerste voice AI-bedrijf AIUC-1-certificering na te streven, en hoe testen, verzekeringen en standaarden samen het risico bij implementatie binnen ondernemingen verminderen.
AIUC-1 vergelijken met andere complianceframeworks
AIUC-1 staat naast een aantal andere frameworks die ondernemingen gebruiken om leveranciers te beoordelen, hoewel niet allemaal AI-specifiek zijn. Elk behandelt een andere reeks vragen.
Dit is wat elk framework valideert en hoe ondernemingen het gebruiken:
Eenvoudig gezegd vertelt SOC 2 een zakelijke inkoper dat de infrastructuur van een leverancier gedurende een historische beoordelingsperiode veilig was, terwijl AIUC-1 laat zien dat een AI-agent wordt getest op praktijkgerichte aanvalsvectoren. Ze werken samen om infrastructuurbrede beveiliging te bieden, maar AIUC-1 voorkomt bewust dubbel werk voor SOC 2 of ISO 27001 dat je al hebt gedaan.
Een andere factor die AIUC-1 onderscheidt, is het accreditatiemechanisme. De AIUC accrediteert AIUC-1-auditors en combineert de audit vervolgens met eigen technische tests.
Hoe het AIUC-1-certificeringsproces eruitziet
AIUC-1-certificering duurt doorgaans vier tot acht weken, afhankelijk van hoe volwassen de bestaande guardrails en AI-waarborgen van een organisatie zijn.
Het certificeringsproces doorloopt vier afzonderlijke fasen:
- Gapanalyse: In de eerste fase wordt een AI-platform gecontroleerd om vast te stellen welke scope de agents hebben, welk bestaand beleid ze gebruiken, welke technische documentatie beschikbaar is en welke waarborgen ze toepassen. In deze scoping- en kick-offfase worden alle initiële hiaten vastgesteld die moeten worden getest en sluit je een certificeringscontract.
- Herstelmaatregelen: Vervolgens pakt je organisatie alle hiaten aan in aanwezige guardrails, juridische beleidsregels of technische implementaties. Daarmee worden de vastgestelde initiële hiaten opgelost en kun je doorgaan naar de technische testfase.
- Technische evaluatie: AIUC voert adversariële tests uit op je productiesysteem en onderzoekt daarbij hallucinaties, mogelijkheden voor prompt injection, datalekken, onveilige tool calls, schadelijke uitvoer of onveilige werkwijzen.
- Certificeringsaudit: Op basis van de prestaties van je agents in fase 3 beoordeelt een auditor onafhankelijk al het bewijs en besluit vervolgens of de AIUC-1-certificering wordt afgegeven.
Aan het einde van het auditproces ontvangen organisaties:
- Een uitgebreid auditrapport met een volledig overzicht van de resultaten
- Het AIUC-1-certificaat (bij slagen)
- De AIUC-1-badge voor gebruik in sales- of marketingmateriaal (bij slagen)
Hoe lang is een AIUC-1-certificering geldig?
De AIUC-1-certificering is 12 maanden geldig, maar is geen eenmalige momentopname van de beveiligingsmaatregelen van een bedrijf. Technische tests worden elk kwartaal op AI-agents uitgevoerd en alle volledige technische en juridische controles worden jaarlijks opnieuw geaudit. Op basis van nieuw onderzoek of nieuwe AI-gerelateerde dreigingsvectoren kan de AIUC de standaard elk kwartaal bijwerken en agents certificeren volgens het nieuwe dreigingslandschap.
Welke sectoren volgen AIUC-1-certificering?
AIUC-1 is een vrijwillige standaard, maar ondernemingen gebruiken hem om aanbieders van AI-agents te beoordelen op betrouwbaarheid, beveiliging en veiligheid.
Een aantal sectoren let op AIUC-1-certificering:
- Gezondheidszorg: Agents die PII of andere gevoelige data verwerken, profiteren van expliciete, onafhankelijk geteste waarborgen tegen datalekken en hallucinaties.
- Enterprise SaaS: Enterpriseleveranciers die AI-agentmogelijkheden toevoegen, kunnen AIUC-1-certificering aantreffen in beveiligingsvragenlijsten van inkopers en vereisten voor leveranciers.
- Verzekeringen: Verzekeraars die agents implementeren voor gesprekken met klanten over polissen en claims, willen erop kunnen vertrouwen dat hun AI-systemen accurate informatie leveren en zo het risico op blootstelling bij acceptatie verminderen.
- Financiële dienstverlening: Banken en fintechs die voice- en chatagents implementeren, hebben te maken met strikte verplichtingen rond dataverwerking en controleerbaarheid. Ons playbook voor AI-agents voor financiële dienstverlening legt uit hoe gecertificeerde platforms deze implementaties kunnen ondersteunen.
Er is een reden waarom medewerkers bij bijna 70% van de Fortune 500-bedrijven ElevenLabs gebruiken. De AIUC-1-certificering van ElevenLabs geeft zakelijke inkopers onafhankelijk bewijs van hoe onze agents presteren onder adversariële omstandigheden.
Ga aan de slag met ElevenAgents
ElevenAgents is het eerste voice AI-platform dat AIUC-1-certificering heeft behaald, en ElevenLabs draagt als Technical Contributor bij aan de standaard en helpt vereisten voor voice-specifieke beveiliging vorm te geven. Het platform beschikt ook over SOC 2 Type II en is gecertificeerd als PCI DSS Level 1-serviceprovider, het hoogste van de vier PCI DSS-complianceniveaus.
Het certificeringstraject geldt ook voor klanten. Omdat AIUC-1-vereisten in het platform zijn geïntegreerd, beginnen bedrijven die op ElevenAgents bouwen met al tot 75% van de certificeringsvereisten waaraan ze al voldoen, en behalen ze doorgaans binnen vier weken de volledige certificering. Immobiliare.it, het grootste vastgoedplatform van Italië, certificeerde zijn 24/7-agent voor vastgoedaanvragen voice agent in vier weken, met minder dan twee uur engineeringtijd om de tests te configureren.
Registreer je voor ElevenLabs om je eerste agent te bouwen, of neem contact op met sales om te praten over enterprise-implementatie die aan de vereisten voldoet.
Veelgestelde vragen over AIUC-1 en AI-compliance

Jack Limebear maakt deel uit van het Growth-team en werkt als contentschrijver en strateeg voor de blog- en inzichtpagina's. Voordat hij bij ElevenLabs kwam, gaf hij meer dan tien jaar leiding aan contentstrategieën voor organisaties, van snelgroeiende SaaS-startups tot Fortune 500-bedrijven. Hij heeft een master in Engelse literatuur van de University of Cambridge.