API एंडपॉइंट क्या है? कनेक्टेड सॉफ़्टवेयर के लिए एक गाइड
- लेखक
- Jack Limebear
- प्रकाशित
- आखिरी बार अपडेट किया गया
सुनेंइस आर्टिकल को सुनें
API (एप्लिकेशन प्रोग्रामिंग इंटरफ़ेस) एंडपॉइंट वह खास URL है, जहां API रिक्वेस्ट प्राप्त करता है और रिस्पॉन्स वापस भेजता है।
API एंडपॉइंट वह सटीक वेब पता होते हैं जहां कोई एप्लिकेशन डेटा मांगने या कमांड चलाने के लिए सर्वर से जुड़ता है। पारंपरिक आर्किटेक्चर अब भी उपयोग में हैं, लेकिन आधुनिक एप्लिकेशन अलग-अलग सर्विसेज़ में HTTP रिक्वेस्ट संभालने के लिए REST API पर निर्भर करते हैं।
यह गाइड बताती है कि एंडपॉइंट रिक्वेस्ट कैसे प्रोसेस करते हैं, अपनी कॉल को कैसे फ़ॉर्मैट करें और प्रोडक्शन एनवायरनमेंट में API एंडपॉइंट सुरक्षा कैसे बनाए रखें। हम यह भी दिखाएंगे कि ElevenAPI से अपने सिस्टम को आसानी से कैसे कनेक्ट करें और प्रोडक्शन-रेडी ऑडियो वर्कफ़्लो कैसे लॉन्च करें।
सारांश
- API एंडपॉइंट वह खास URL है, जहां API रिक्वेस्ट प्राप्त करता है और रिस्पॉन्स वापस भेजता है।
- क्लाइंट एप्लिकेशन और सर्वर इन्फ्रास्ट्रक्चर के बीच ऑटोमेटेड कम्युनिकेशन पाथ सेट अप करने से डेटा एक्सचेंज और सिस्टम इंटीग्रेशन में रुकावटें कम होती हैं।
- API के सात सामान्य प्रकार हैं: REST API एंडपॉइंट, SOAP, GraphQL, RPC, WebSocket, gRPC और Web API।
- API एंडपॉइंट डिज़ाइन की सामान्य बेस्ट प्रैक्टिस में सहज रिसोर्स-आधारित नामकरण और मानकीकृत HTTP स्टेटस कोड को स्ट्रक्चर्ड JSON एरर पेलोड के साथ जोड़ना शामिल है।
- इंजीनियरिंग टीमें HTTP कोड सत्यापित करके, बुनियादी रिक्वेस्ट कनेक्टिविटी जांचकर और रियल-टाइम कन्करेंसी ट्रैक करके API एंडपॉइंट टेस्ट और मॉनिटर करती हैं।
- API एंडपॉइंट को सुरक्षित करने में कुंजी-आधारित ऑथेंटिकेशन, न्यूनतम-विशेषाधिकार परमिशन स्कोपिंग और कन्करेंसी-आधारित रेट लिमिट शामिल हैं।
API एंडपॉइंट समझें: रिक्वेस्ट, रिस्पॉन्स और रूट
API एंडपॉइंट एक डिजिटल लोकेशन है, जिसका इस्तेमाल API रिक्वेस्ट लेने और रिस्पॉन्स देने के लिए करता है। क्लाइंट एप्लिकेशन सर्वर रिसोर्स तक पहुंचने के लिए इस एंडपॉइंट से जुड़े खास URL का उपयोग करते हैं।
हर एंडपॉइंट रूट किसी HTTP मेथड को रिसोर्स पाथ के साथ जोड़कर अलग इंटरैक्शन संभालता है। क्लाइंट उस रूट पर रिक्वेस्ट भेजता है और सर्वर डेटा प्रोसेस करने के बाद स्टेटस कोड के साथ रिस्पॉन्स भेजता है।
उदाहरण के लिए, जब कोई एप्लिकेशन यूज़र मेटाडेटा मांगता है या डेटा पेलोड सबमिट करता है, तो वह API सर्वर पर होस्ट किए गए तय एंडपॉइंट URL को HTTP रिक्वेस्ट भेजता है।
API बनाम एंडपॉइंट बनाम URL: क्या अंतर है?
API, API एंडपॉइंट और URL शब्द अक्सर एक साथ इस्तेमाल होते हैं, लेकिन ये सॉफ़्टवेयर आर्किटेक्चर के अलग-अलग हिस्से हैं।
API पूरा सॉफ़्टवेयर इंटरफ़ेस देता है, जो दो एप्लिकेशन के कम्युनिकेट करने के नियम और प्रोटोकॉल तय करता है। वहीं, API एंडपॉइंट सर्वर पर एक खास डिजिटल एंट्री पॉइंट है, जिसका इस्तेमाल ऐप्स दो-तरफ़ा कम्युनिकेशन के लिए करते हैं। अंत में, URL पूरा लिखा हुआ वेब एड्रेस स्ट्रिंग है, जिसका उपयोग क्लाइंट एप्लिकेशन नेटवर्क पर उस एंडपॉइंट को खोजने और उससे जुड़ने के लिए करते हैं।
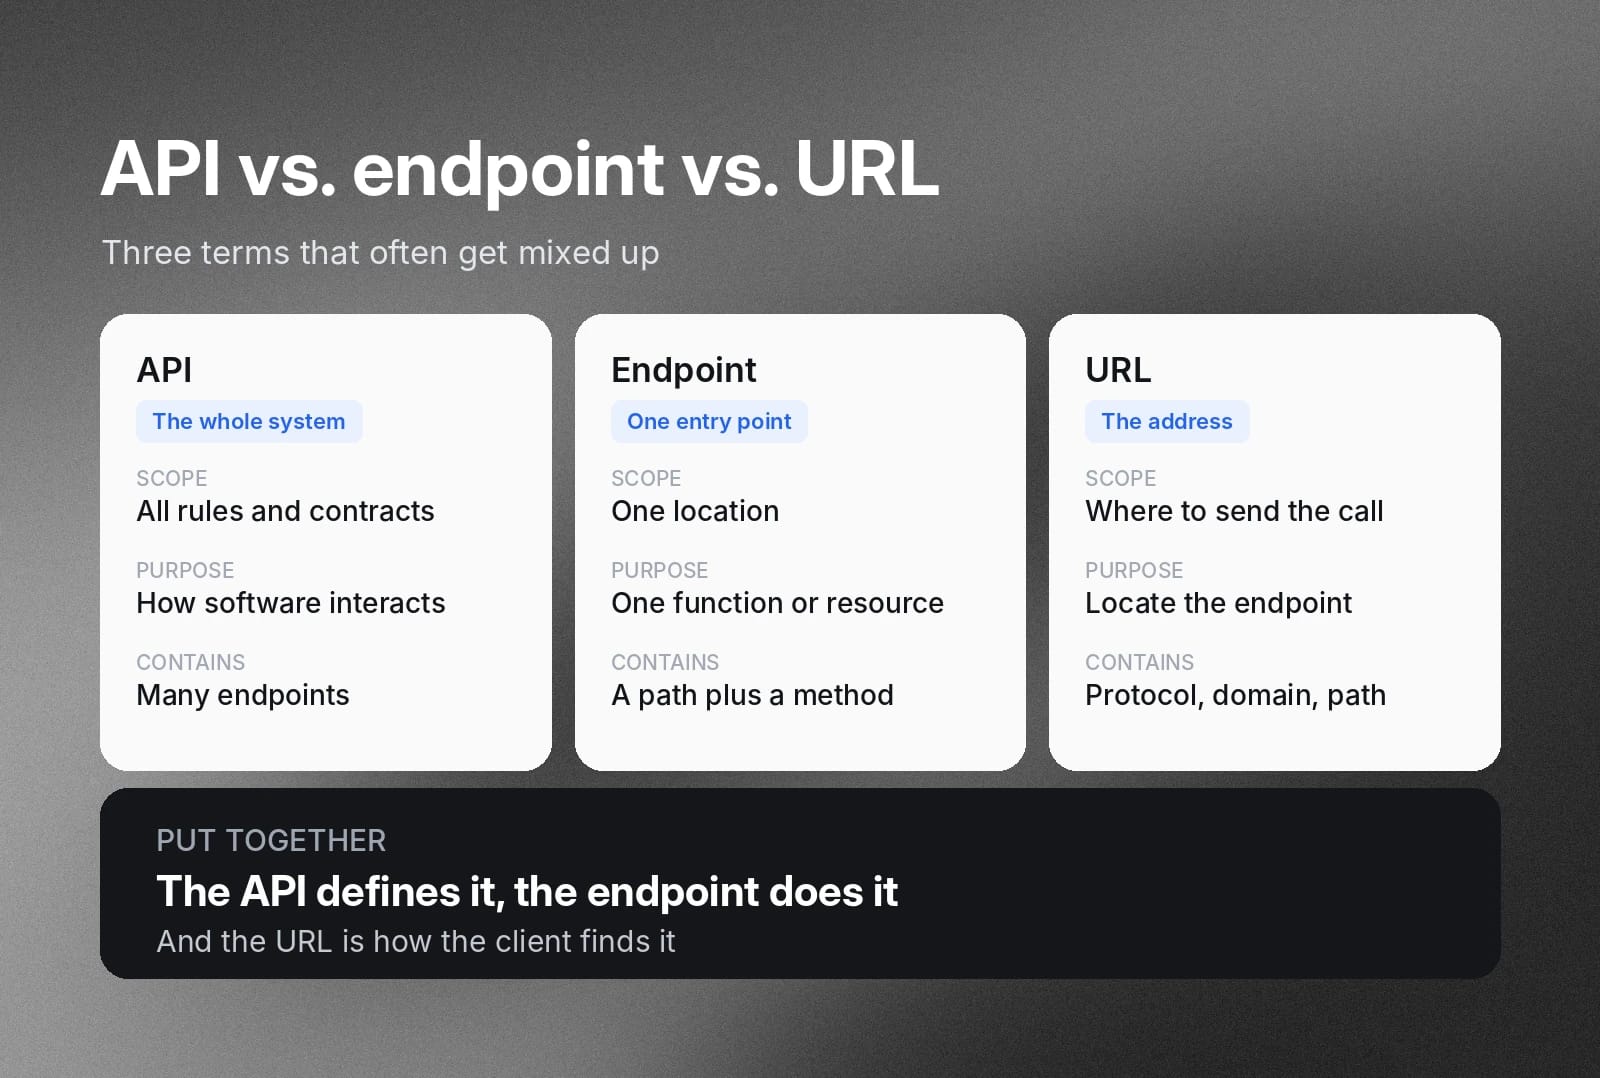
API, एंडपॉइंट और URL के मुख्य अंतर ये हैं:
- स्कोप और आर्किटेक्चर: API नियमों और डेटा कॉन्ट्रैक्ट के पूरे सिस्टम को कवर करता है, जबकि API एंडपॉइंट केवल एक खास लोकेशन को दर्शाता है और URL उस लोकेशन का पता है।
- फंक्शन और उद्देश्य: API तय करता है कि सॉफ़्टवेयर कॉम्पोनेंट एक-दूसरे से कैसे इंटरैक्ट करेंगे, जबकि API एंडपॉइंट किसी खास फंक्शन या डेटा रिसोर्स तक पहुंच देता है और URL क्लाइंट एप्लिकेशन को बताता है कि कॉल ठीक कहां भेजनी है।
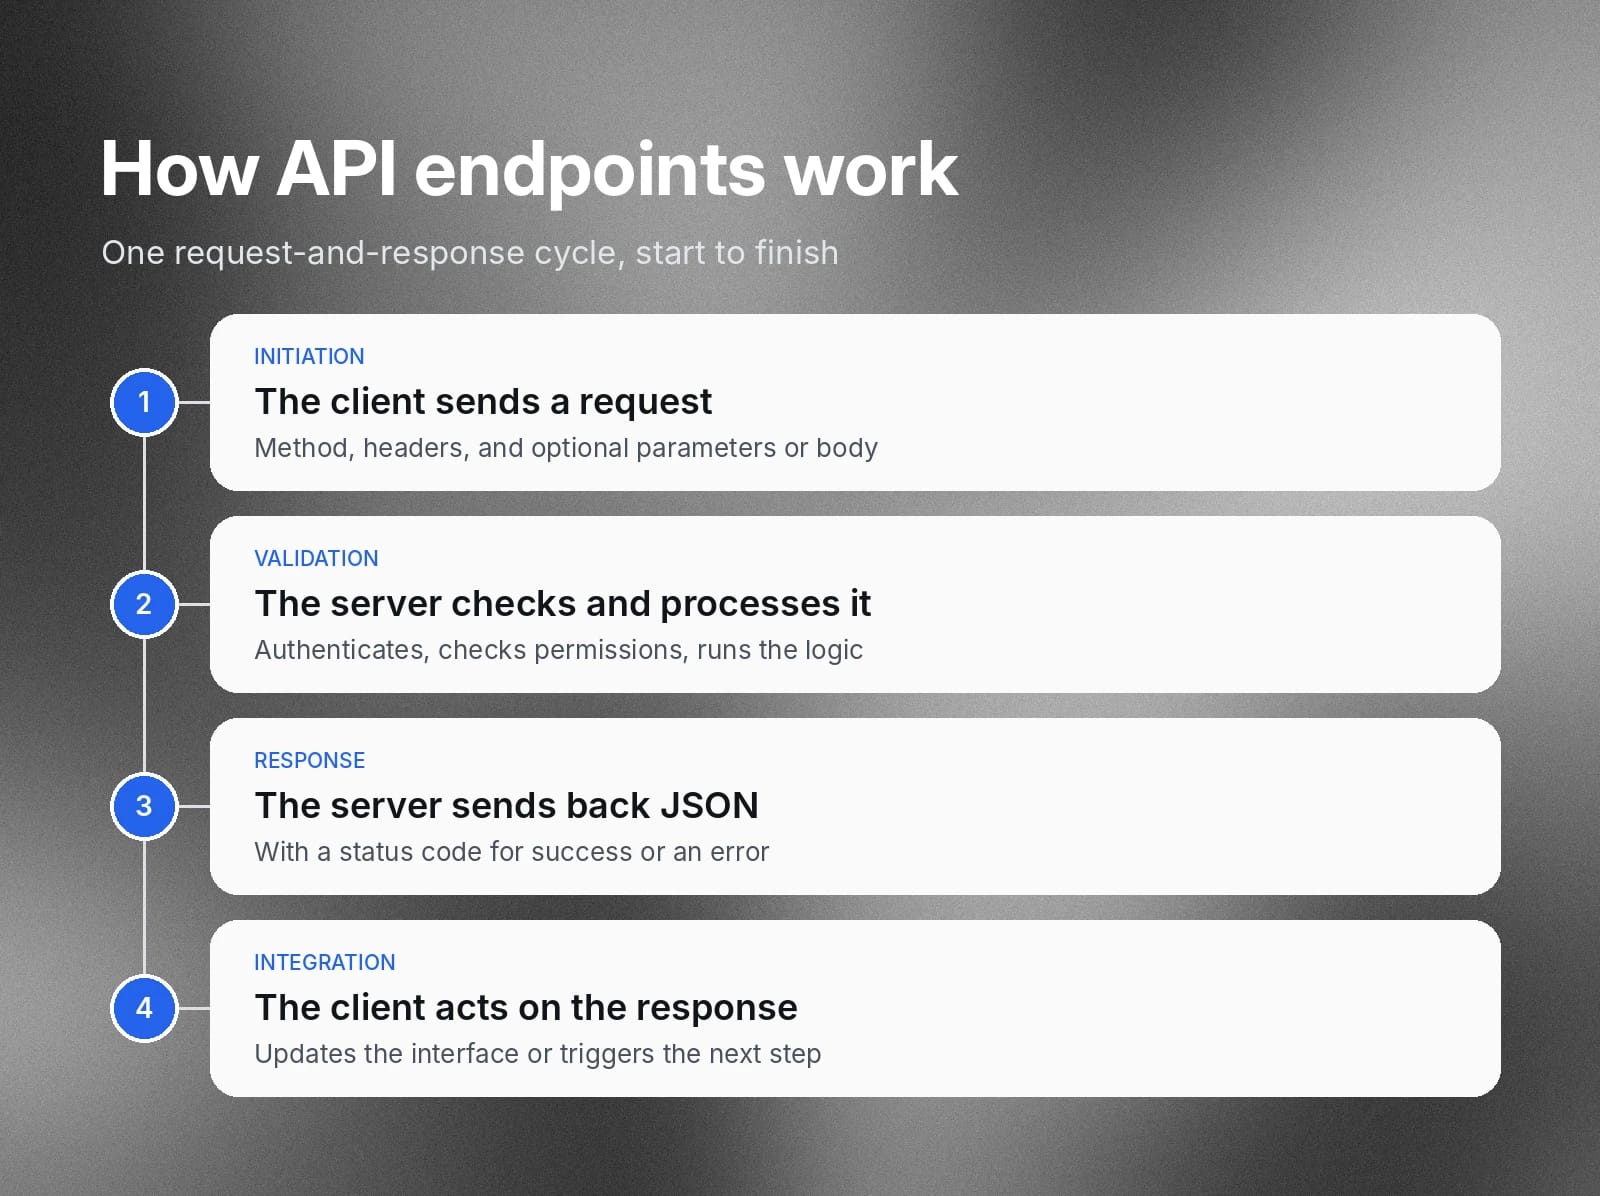
- संरचना: एक API में कई एंडपॉइंट होते हैं, लेकिन एक API एंडपॉइंट किसी खास रिसोर्स पाथ को HTTP मेथड से मिलाता है। URL में भी कई हिस्से होते हैं, जैसे नेटवर्क प्रोटोकॉल, डोमेन नाम, एंडपॉइंट पाथ और क्वेरी पैरामीटर।
API एंडपॉइंट कैसे काम करते हैं?
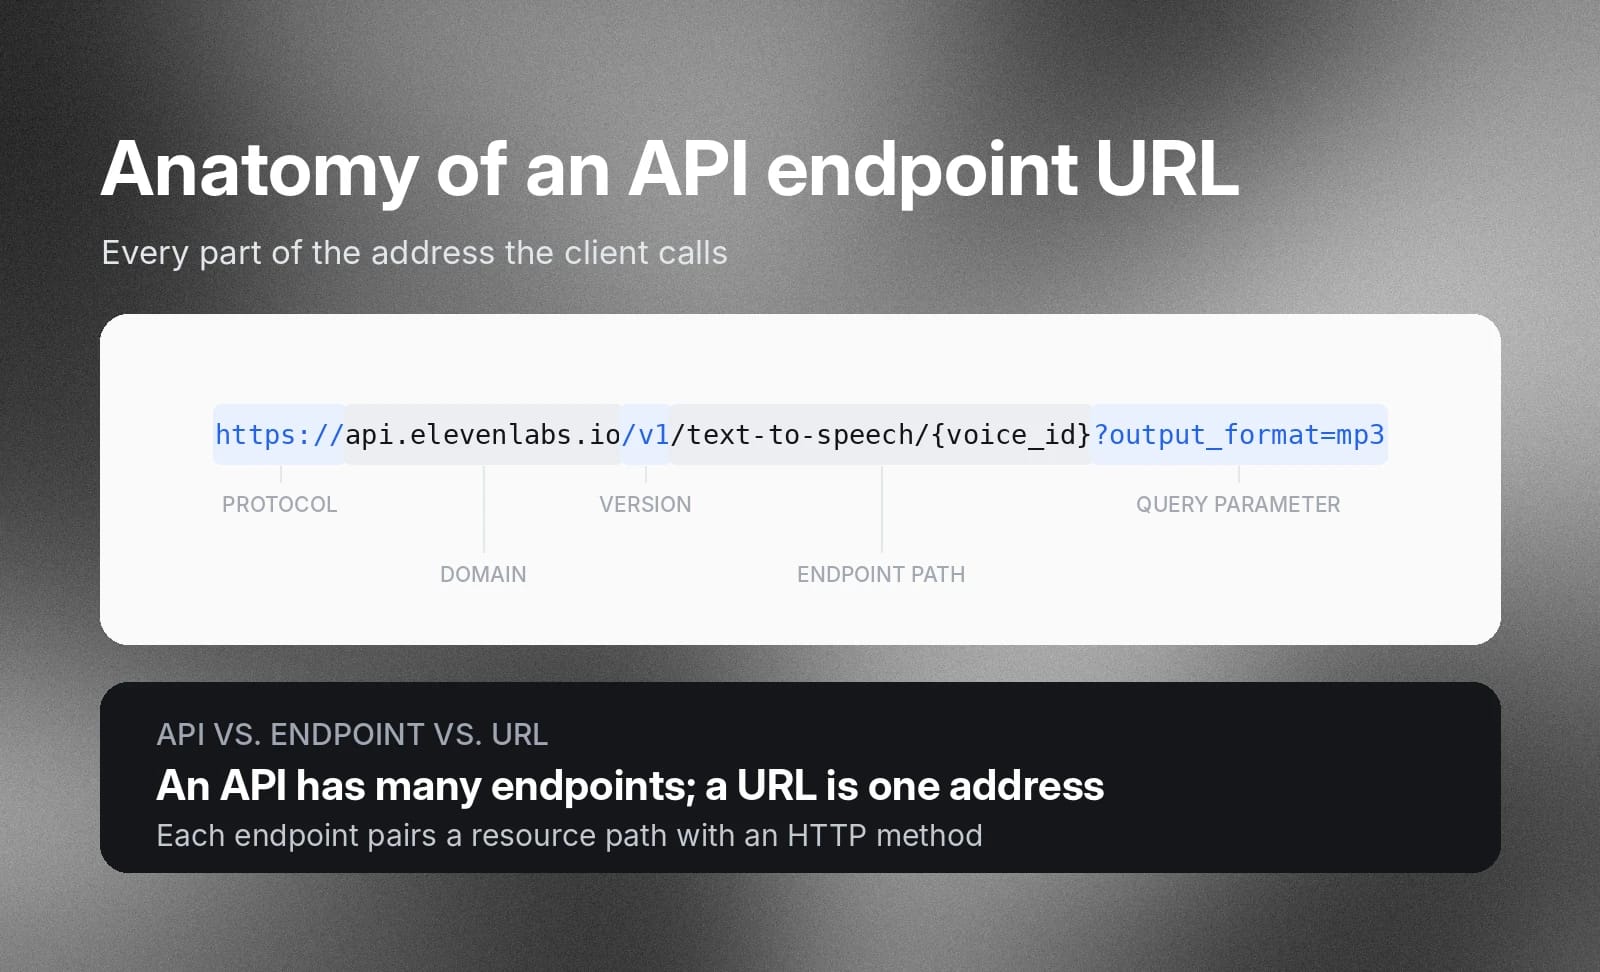
API एंडपॉइंट क्लाइंट एप्लिकेशन और सर्वर के बीच स्ट्रक्चर्ड रिक्वेस्ट-और-रिस्पॉन्स साइकल का उपयोग करते हैं, जो आमतौर पर इन चरणों का पालन करता है:
- शुरुआत: क्लाइंट सीधे एंडपॉइंट URL को HTTP रिक्वेस्ट भेजता है। इस रिक्वेस्ट में HTTP मेथड, HTTP हेडर, वैकल्पिक क्वेरी पैरामीटर और वैकल्पिक रिक्वेस्ट बॉडी डेटा शामिल होते हैं।
- वैलिडेशन और प्रोसेसिंग: सर्वर रिक्वेस्ट प्राप्त करता है, क्लाइंट क्रेडेंशियल को ऑथेंटिकेट करता है और एक्सेस परमिशन की जांच करता है। फिर बैकएंड सिस्टम मांगी गई कार्रवाई को प्रोसेस करने के लिए इंटरनल डेटाबेस से क्वेरी करता है या सर्वर-साइड बिज़नेस लॉजिक चलाता है।
- रिस्पॉन्स डिलीवरी: सर्वर आउटपुट को स्ट्रक्चर्ड JSON पेलोड में तैयार करता है। वह इसे HTTP स्टेटस कोड के साथ क्लाइंट को भेजता है, जो सफल निष्पादन की पुष्टि करता है या जनरेट हुई एरर की जानकारी देता है।
- इंटीग्रेशन एक्ज़ीक्यूशन: क्लाइंट एप्लिकेशन लौटाए गए पेलोड को पार्स करके यूज़र इंटरफ़ेस अपडेट करता है, डेटा प्रोसेस करता है और अगले एक्शन ट्रिगर करता है।
REST API एंडपॉइंट और उनके HTTP मेथड
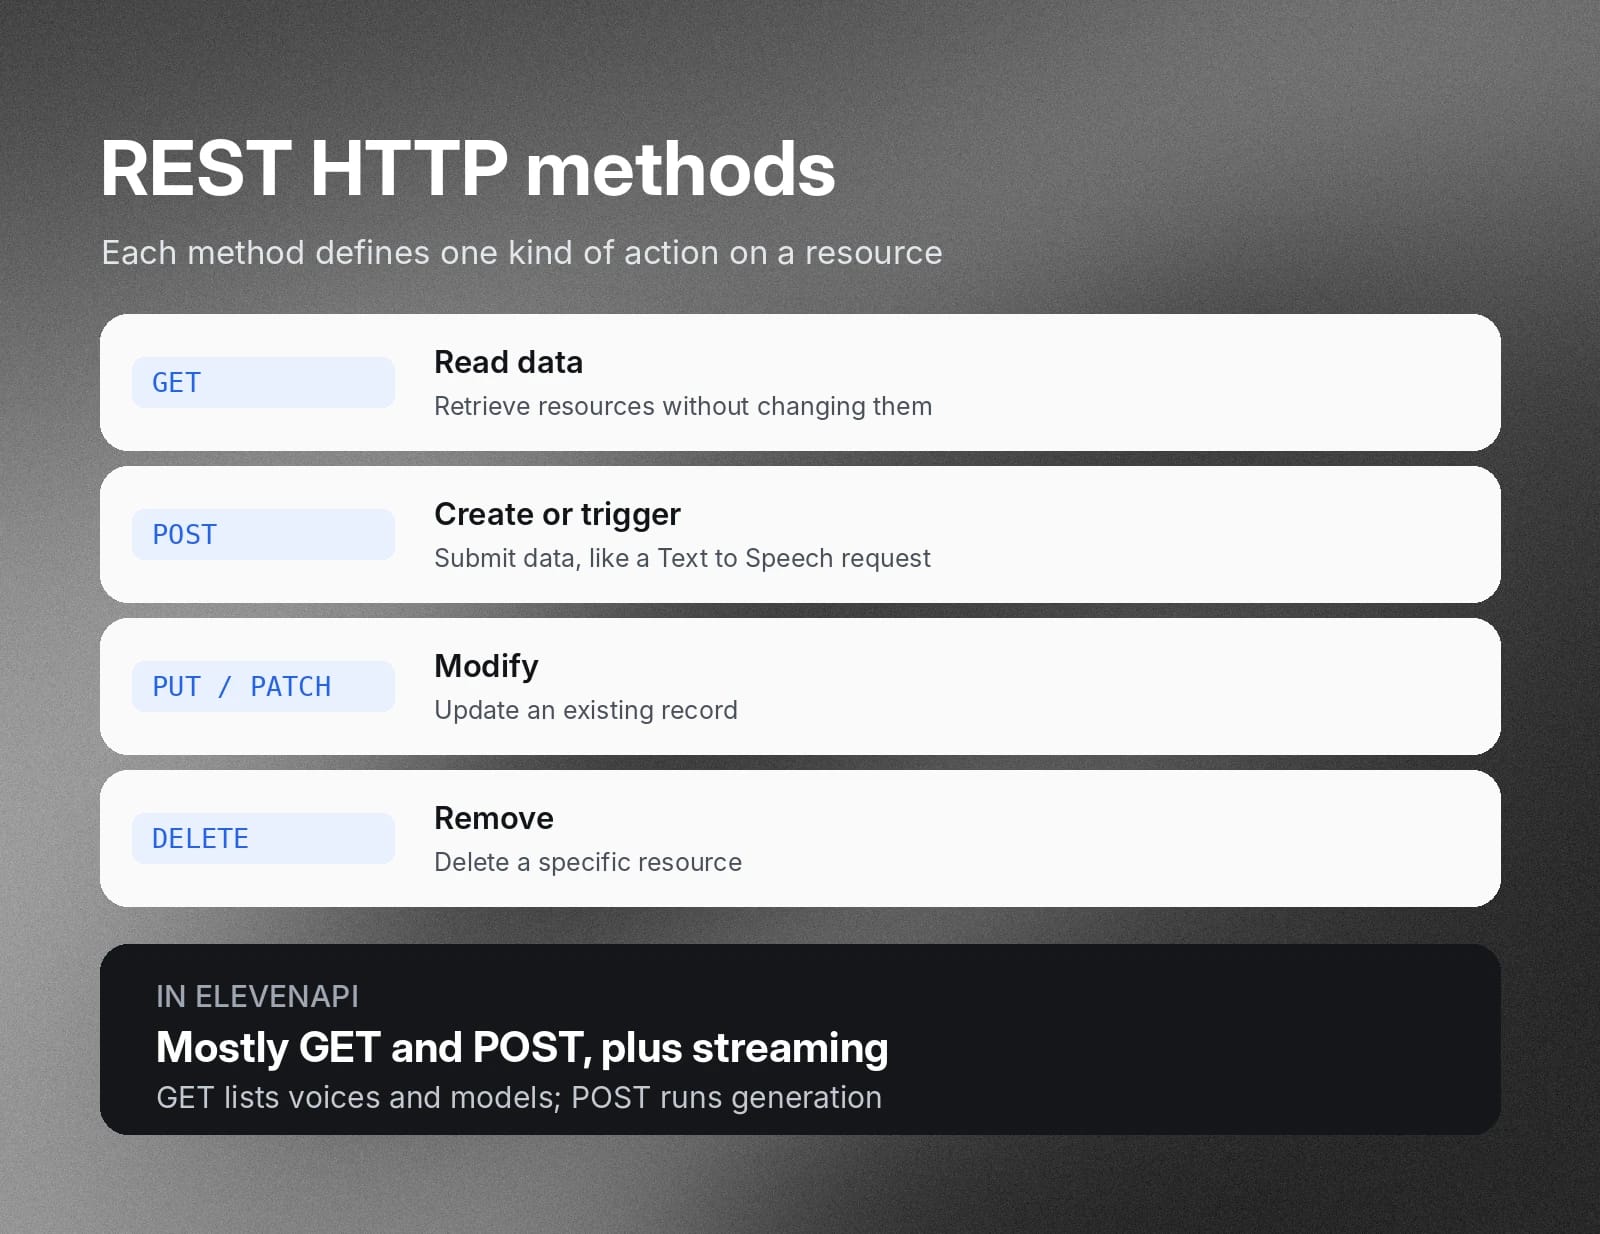
REST API एंडपॉइंट सर्वर रिसोर्स पर क्लाइंट द्वारा किए जाने वाले एक्शन तय करने के लिए स्टैंडर्ड HTTP मेथड का उपयोग करते हैं। GET रिक्वेस्ट डेटा पढ़ती हैं और बैकएंड रिसोर्स में कोई बदलाव नहीं करतीं। इसके विपरीत, POST रिक्वेस्ट नए रिसोर्स बनाने या सर्वर-साइड एक्शन ट्रिगर करने के लिए नया डेटा सबमिट करके डेटा लिखती हैं।
इसके अलावा, डेवलपर मौजूदा रिकॉर्ड में बदलाव के लिए PUT या PATCH रिक्वेस्ट का और डेटाबेस से खास रिसोर्स हटाने के लिए DELETE का इस्तेमाल करते हैं।
ElevenAPI में इंटीग्रेशन मुख्य रूप से GET और POST रिक्वेस्ट पर निर्भर करते हैं, साथ ही रियल-टाइम ऑडियो के लिए स्ट्रीमिंग और WebSocket एंडपॉइंट्स का इस्तेमाल होता है। GET एंडपॉइंट्स उपलब्ध वॉइस और मॉडल मेटाडेटा प्राप्त करते हैं, जबकि POST एंडपॉइंट्स जनरेशन कार्य करते हैं, जैसे टेक्स्ट टू स्पीच सिंथेसिस चलाना।
API एंडपॉइंट के उदाहरण: सामान्य रिक्वेस्ट पर एक व्यावहारिक नज़र
ElevenAPI में वास्तविक रिक्वेस्ट देखने से पता चलता है कि प्रोडक्शन एनवायरनमेंट में API एंडपॉइंट कैसे काम करते हैं।
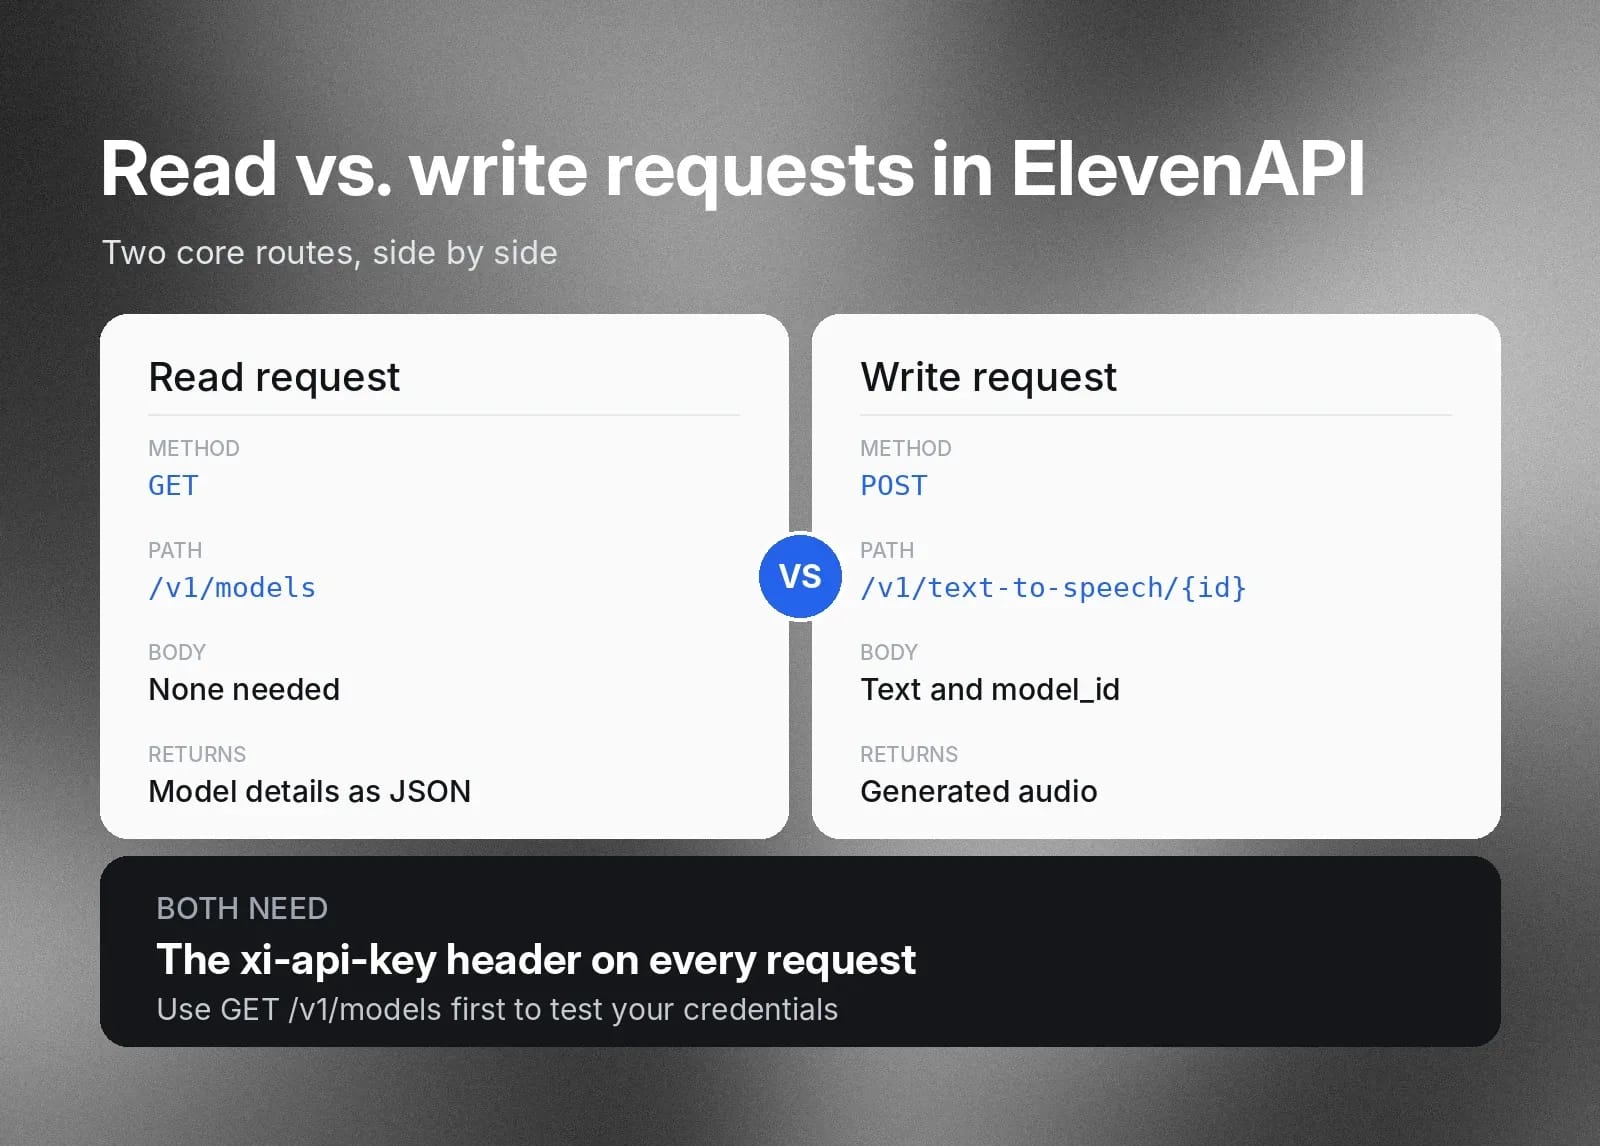
ElevenAPI में हर एंडपॉइंट रूट खास HTTP मेथड से मैप होता है, जो सिस्टम मेटाडेटा फ़ेच करने या ऑडियो जनरेट करने जैसे निश्चित काम करता है। क्लाइंट एप्लिकेशन जानकारी पाने के लिए GET रिक्वेस्ट और डेटा सबमिट करके प्रोसेसिंग टास्क चलाने के लिए POST रिक्वेस्ट भेजते हैं।
प्रोडक्शन में ये मुख्य रूट इस तरह काम करते हैं।
रीड रिक्वेस्ट
GET https://api.elevenlabs.io/v1/models उपलब्ध वॉइस सिंथेसिस मॉडल और उनकी क्षमताओं की सूची प्राप्त करता है। इस रिक्वेस्ट के लिए ऑथेंटिकेशन हेतु xi-api-key HTTP हेडर चाहिए, लेकिन रिक्वेस्ट बॉडी की ज़रूरत नहीं होती। सर्वर क्वेरी को प्रोसेस करता है और मॉडल की जानकारी वाला JSON पेलोड लौटाता है।
राइट रिक्वेस्ट
POST https://api.elevenlabs.io/v1/text-to-speech/{voice_id} ऑडियो जनरेट करने के लिए सर्वर को पेलोड डेटा भेजता है। आपका एप्लिकेशन टेक्स्ट और model_id जैसे पैरामीटर वाला JSON बॉडी भेजता है, ताकि टेक्स्ट टू स्पीच सिंथेसिस चल सके। एंडपॉइंट इन पैरामीटर को प्रोसेस करता है और फ़ॉर्मैट किया हुआ ऑडियो आपके एप्लिकेशन पर स्ट्रीम करता है।
टेक्स्ट टू स्पीच API रेफरेंस में और पढ़ें।
API के सात सामान्य प्रकार और उनका उपयोग कब करें
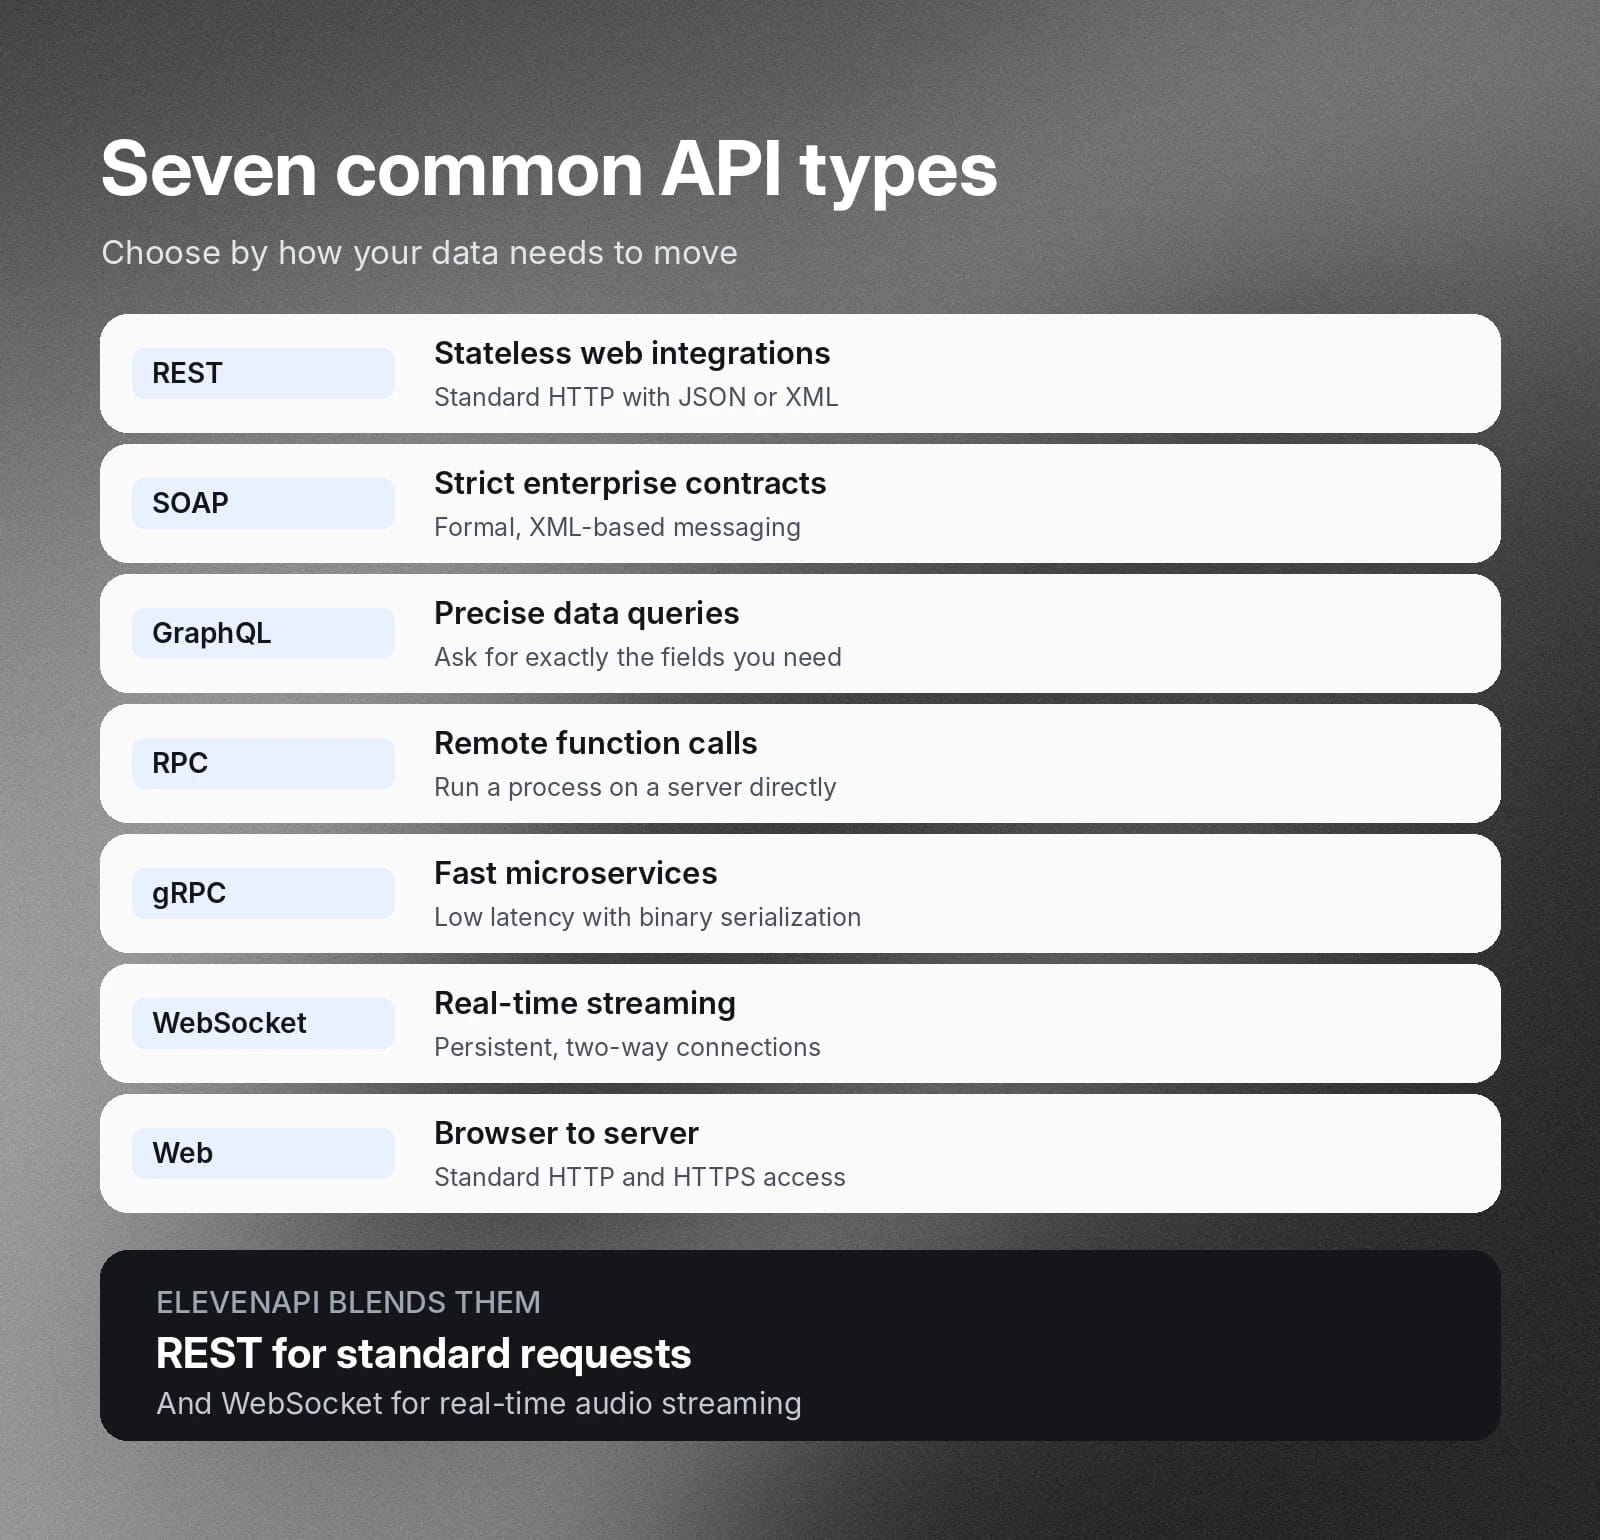
डेवलपमेंट टीमें सात सामान्य API आर्किटेक्चर में से चुनाव करती हैं और अपने डेटा ट्रांसफ़र की ज़रूरतों के आधार पर निर्णय लेती हैं।
API आर्किटेक्चर
कब उपयोग करें
REST
ऐसे वेब इंटीग्रेशन बनाने के लिए जिन्हें स्ट्रक्चर्ड JSON या XML डेटा फ़ॉर्मैट के साथ स्टेटलेस, मानकीकृत HTTP कम्युनिकेशन चाहिए
SOAP
जब एंटरप्राइज़ ऐप्स को सख्त सुरक्षा प्रोटोकॉल, औपचारिक मैसेजिंग कॉन्ट्रैक्ट और XML-आधारित डेटा एक्सचेंज चाहिए
GraphQL
जब क्लाइंट ऐप्स को डेटा के ओवरफ़ेच या अंडरफ़ेच से बचने के लिए एक ही रिक्वेस्ट में सटीक डेटा फ़ील्ड क्वेरी करने हों
RPC
जब क्लाइंट ऐप्स को कम नेटवर्क ओवरहेड के साथ रिमोट सर्वर पर सीधे खास फंक्शन या प्रोसेस चलाने हों
gRPC
ऐसे हाई-परफ़ॉर्मेंस माइक्रोसर्विस को कनेक्ट करने के लिए जिन्हें कम-लेटेंसी कम्युनिकेशन और बाइनरी सीरियलाइज़ेशन चाहिए
WebSocket
ऐसे इंटरैक्टिव ऐप्स बनाने के लिए जिन्हें रियल-टाइम डेटा स्ट्रीमिंग और तुरंत रिस्पॉन्स के लिए लगातार, दो-तरफ़ा कनेक्शन चाहिए
वेब
स्टैंडर्ड HTTP और HTTPS प्रोटोकॉल के ज़रिए वेब ब्राउज़र और क्लाइंट एप्लिकेशन को सर्वर-साइड रिसोर्स से कनेक्ट करने के लिए
ElevenAPI दक्षता बढ़ाने और लेटेंसी घटाने के लिए कई आर्किटेक्चरल स्टाइल को एक प्लैटफ़ॉर्म पर जोड़ता है। आमतौर पर यह स्टैंडर्ड रिक्वेस्ट के लिए REST और रियल-टाइम ऑडियो स्ट्रीमिंग के लिए WebSocket प्रोटोकॉल का उपयोग करता है।
अनुमानित इंटीग्रेशन के लिए API एंडपॉइंट डिज़ाइन बेस्ट प्रैक्टिस
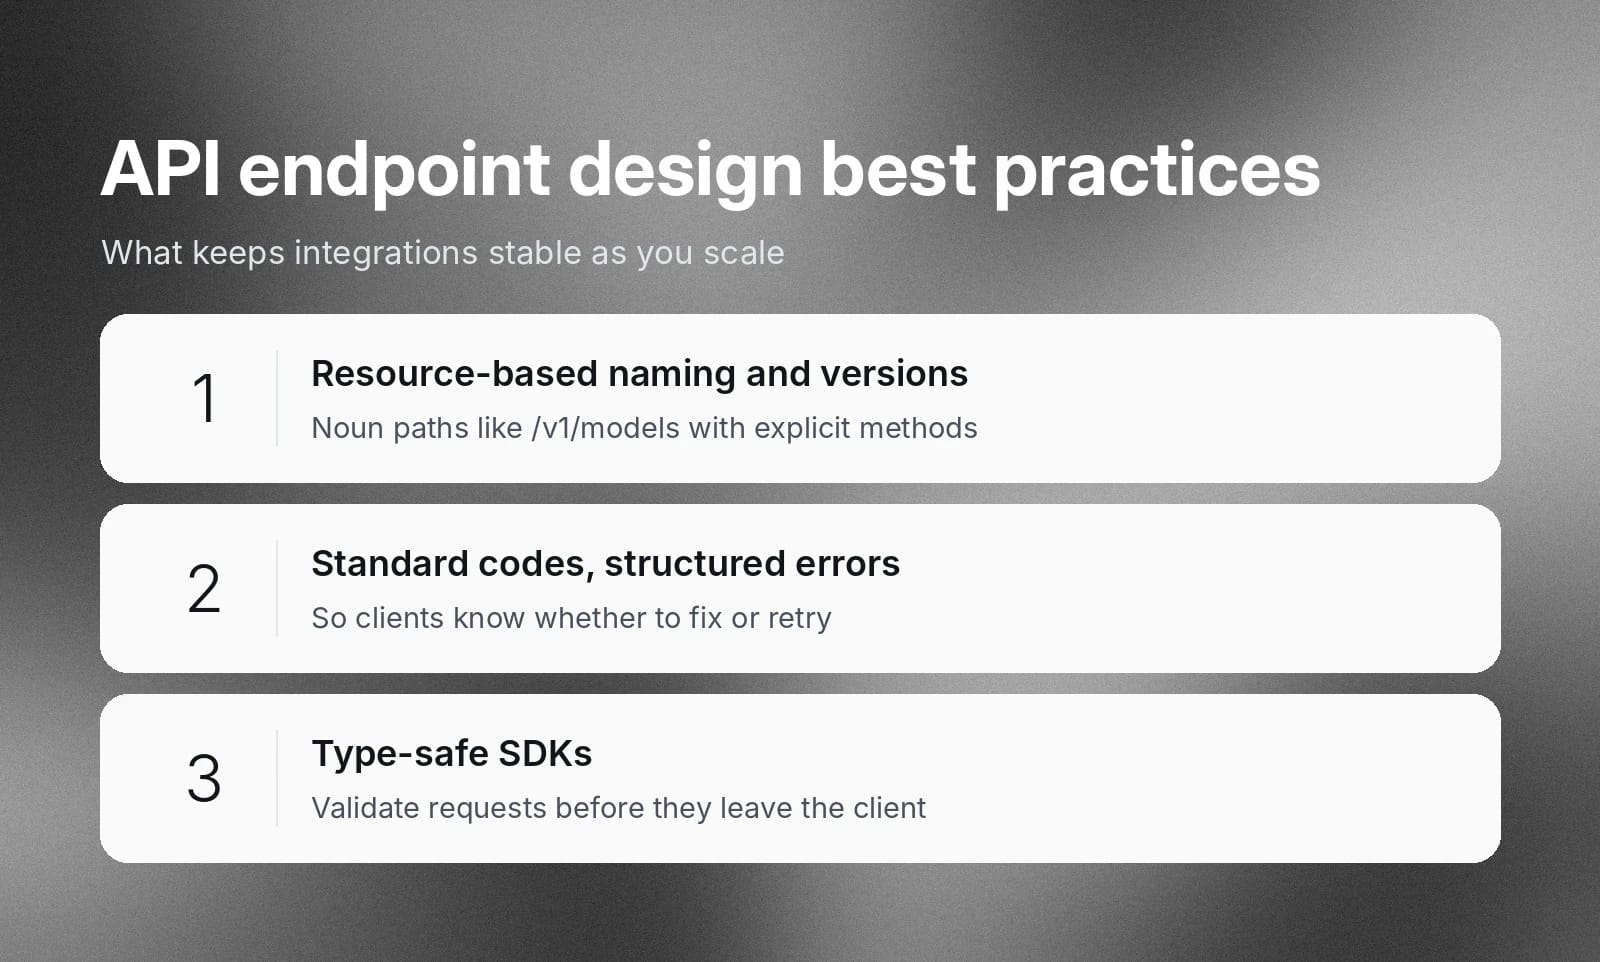
डिज़ाइन बेस्ट प्रैक्टिस अपनाने से API एंडपॉइंट स्थिर, मेंटेनेबल और भरोसेमंद बने रहते हैं, भले ही अंदरूनी प्लैटफ़ॉर्म बदलें और उपयोग बढ़े। इंजीनियरिंग टीमों के लिए इंटीग्रेशन आसान बनाने को ElevenAPI साफ़ REST नियमों का उपयोग करता है, जैसे:
- सहज रिसोर्स-आधारित नामकरण और वर्ज़निंग: एंडपॉइंट्स में उनके दिए गए रिसोर्स के नाम पर आधारित पाथ होने चाहिए, और कार्यों के लिए उन्हें स्पष्ट HTTP मेथड्स के साथ जोड़ना चाहिए। उदाहरण के लिए,
/v1/models or /v1/text-to-speech/{voice_id}। - मानकीकृत HTTP स्टेटस कोड और स्ट्रक्चर्ड एरर पेलोड: अनुमानित एंडपॉइंट रिक्वेस्ट का सटीक परिणाम बताने के लिए स्टैंडर्ड HTTP स्टेटस कोड लौटाते हैं। इन स्टेटस कोड को स्ट्रक्चर्ड JSON एरर पेलोड से जोड़ने पर क्लाइंट सॉफ़्टवेयर प्रोग्राम के ज़रिए तय कर सकता है कि रिक्वेस्ट पैरामीटर ठीक करने हैं या बैकऑफ़ रीट्राई चलाना है।
- टाइप-सेफ SDK और SDK पैरामीटर वैलिडेशन: Python और TypeScript जैसी भाषाओं में आधिकारिक, स्ट्रॉन्गली टाइप्ड SDK देने से इंटीग्रेशन आसान होता है। यह तरीका क्लाइंट से नेटवर्क कॉल जाने से पहले रिक्वेस्ट स्कीमा लागू करता है।
API एंडपॉइंट को टेस्ट और मॉनिटर कैसे करें
API एंडपॉइंट को शुरुआत में टेस्ट करने से डेवलपर के एप्लिकेशन लॉजिक लिखने से पहले ऑथेंटिकेशन की पुष्टि और नेटवर्क कनेक्टिविटी का वैलिडेशन हो जाता है।
क्रेडेंशियल वैलिडेट करने, नेटवर्क एक्सेस जांचने और उपलब्ध मॉडल लौटाने के लिए xi-api-key HTTP हेडर के साथ GET https://api.elevenlabs.io/v1/models पर रिक्वेस्ट भेजें (या curl https://api.elevenlabs.io/v1/models चलाएं)।
फिर लाइव ट्रैफ़िक मॉनिटर करें और HTTP 429 एरर रिस्पॉन्स पर नज़र रखें। इंजीनियरिंग टीमें अनपेक्षित उपयोग स्पाइक पहचानने और उसी अनुसार आउटबाउंड रिक्वेस्ट रेट एडजस्ट करने के लिए मेट्रिक ट्रैक करती हैं।
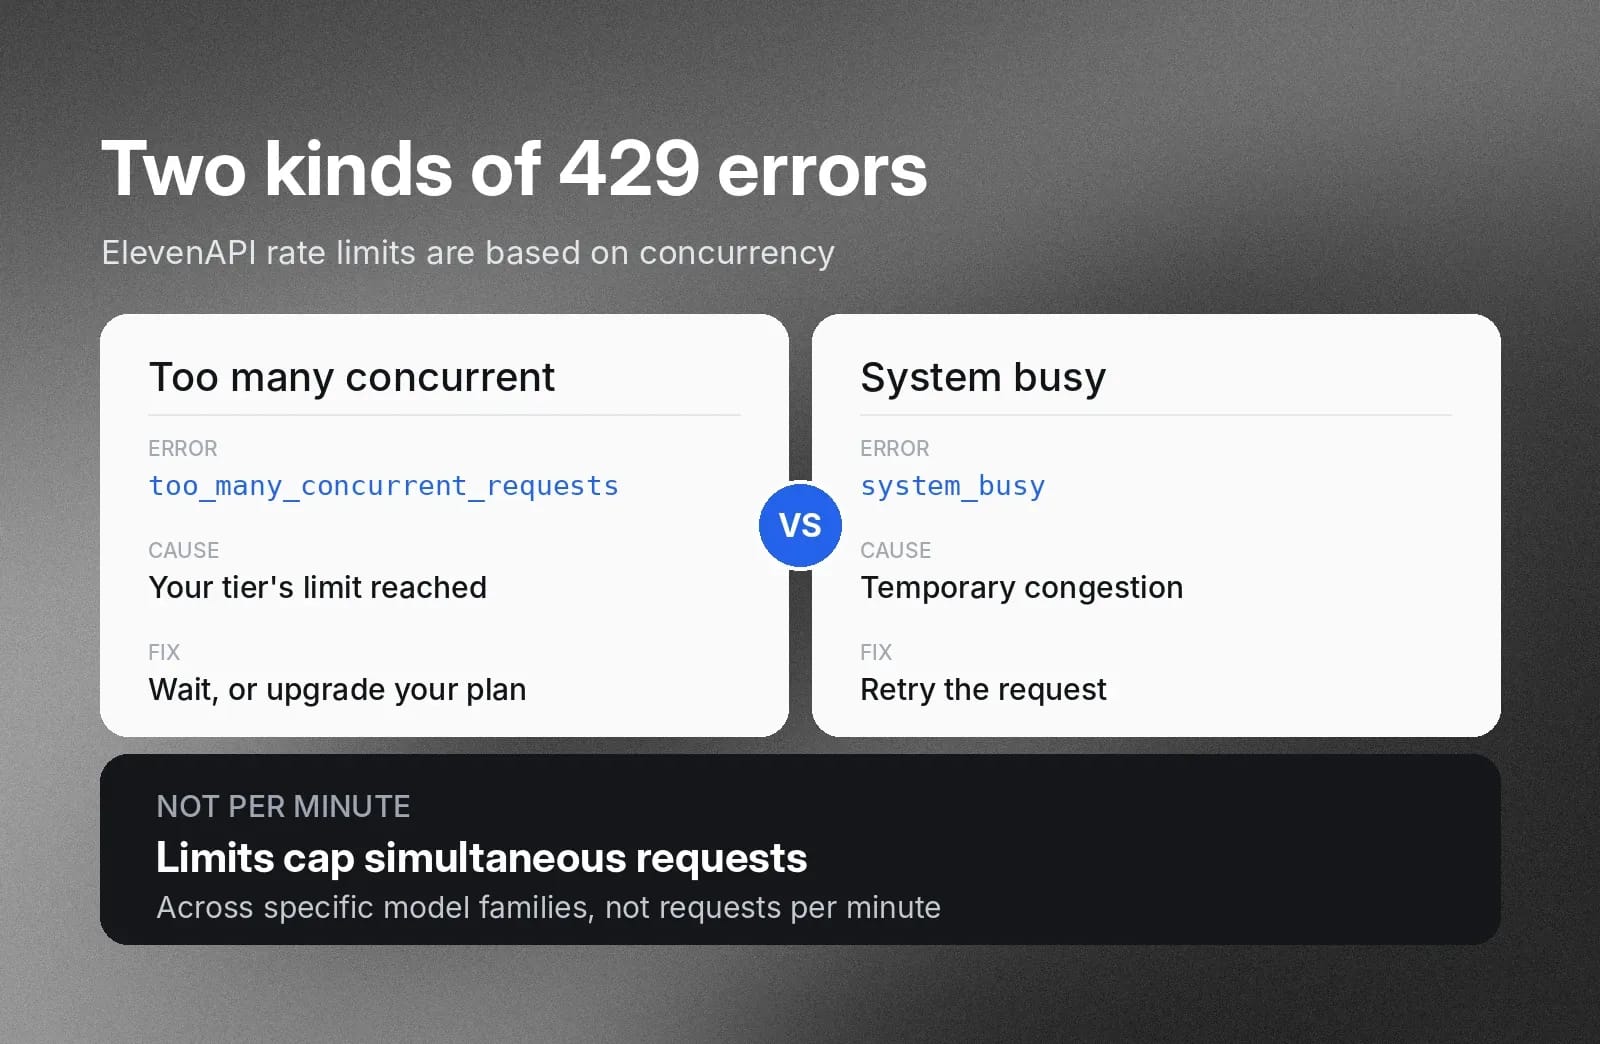
too_many_concurrent_requests एरर बताता है कि अकाउंट ने अपने टियर की कन्करेंसी लिमिट पूरी कर ली है, इसलिए चल रही रिक्वेस्ट के पूरा होने का इंतज़ार करें या ऊंचे प्लान पर जाएं। इसके विपरीत, system_busy एरर का मतलब है कि प्लैटफ़ॉर्म पर अस्थायी भीड़ है। आमतौर पर रिक्वेस्ट रीट्राई करने पर यह सफल हो जाती है।
API एंडपॉइंट सुरक्षा: ऑथेंटिकेशन, ऑथराइज़ेशन और रेट लिमिट
API एंडपॉइंट को सुरक्षित रखने के लिए सीक्रेट क्रेडेंशियल की सुरक्षा करना और हर क्रेडेंशियल के काम पर विस्तृत सीमाएं तय करना ज़रूरी है। बैकएंड ऑपरेशन और क्लाइंट इंटीग्रेशन सुरक्षित रखने के लिए ElevenAPI अपनी सुझाई गई बेस्ट प्रैक्टिस के अलावा तीन मुख्य तरीके अपनाता है।
1. ऑथेंटिकेशन
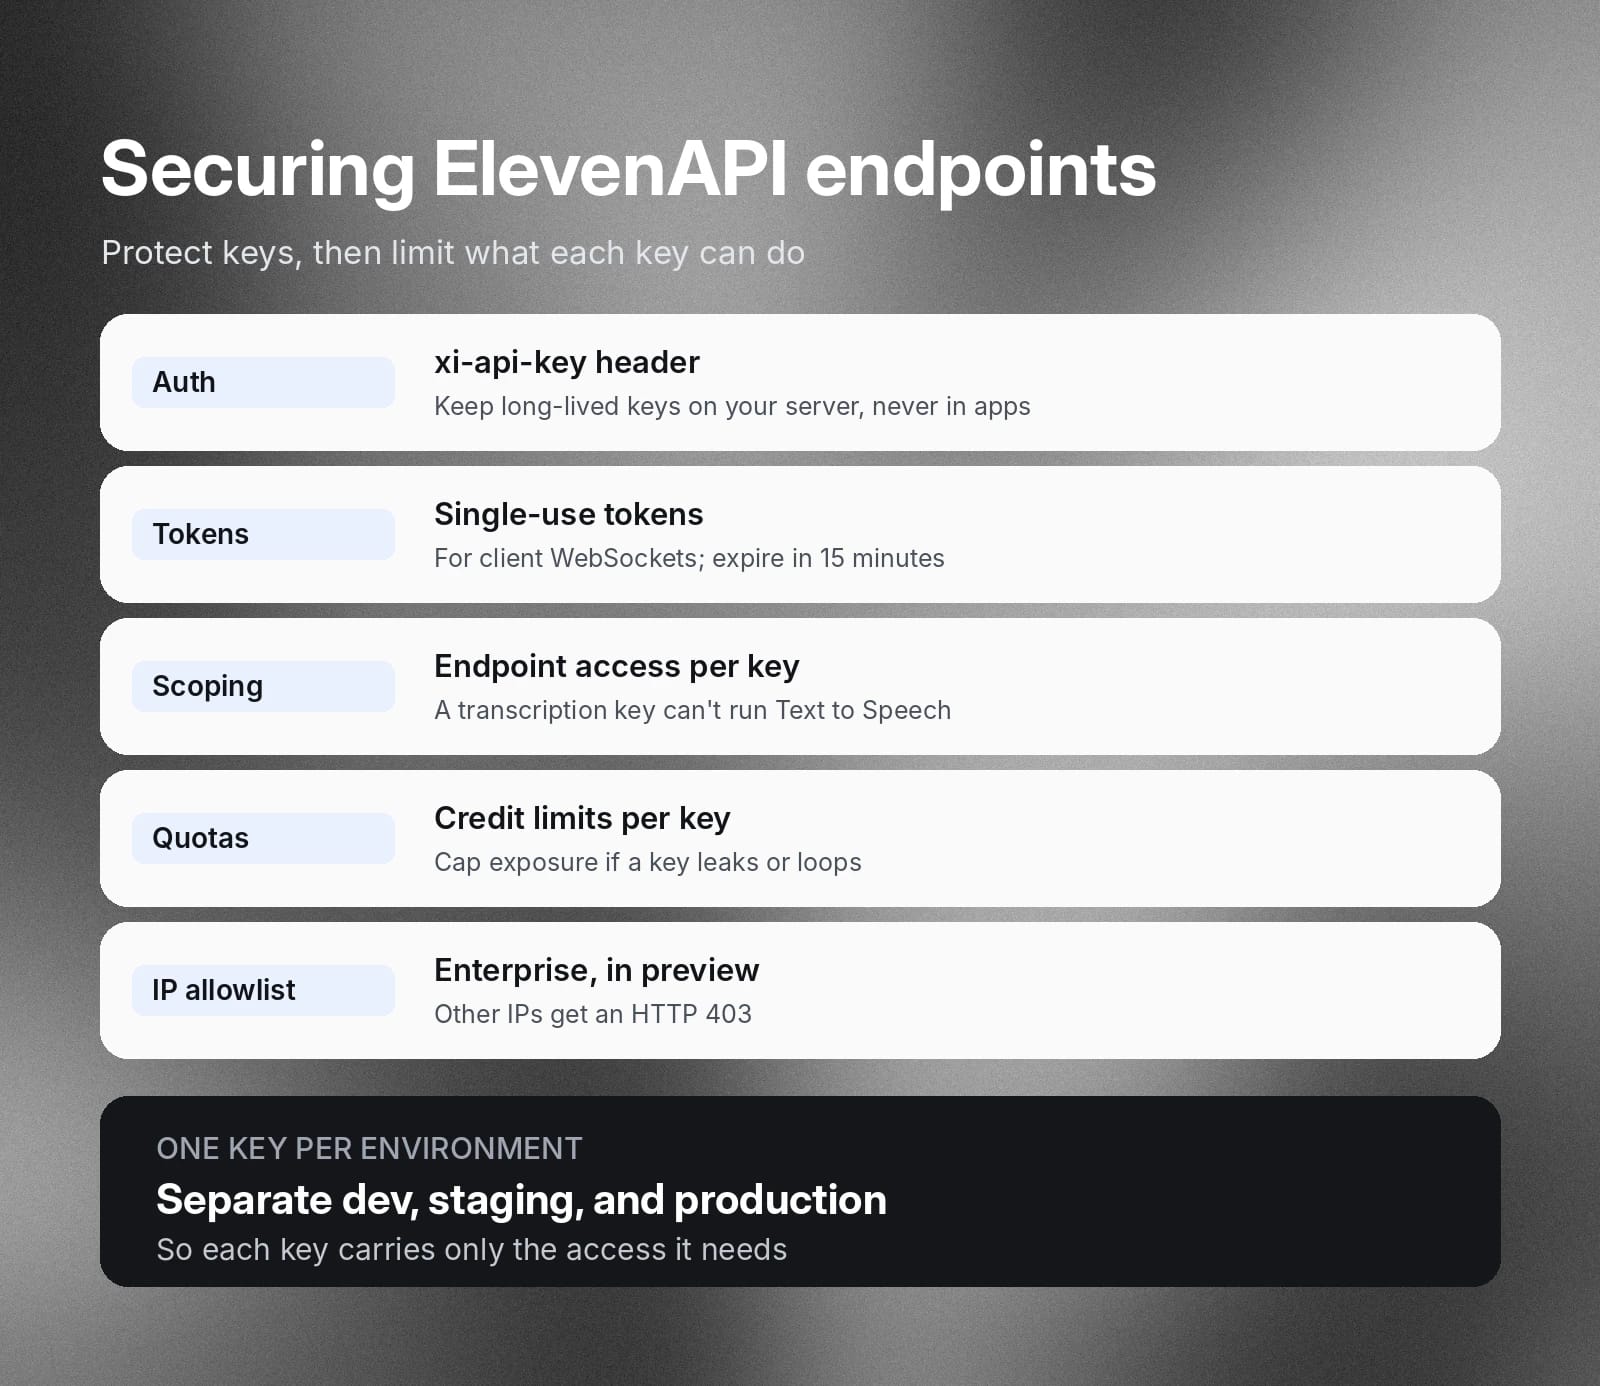
हर रिक्वेस्ट में गुप्त क्रेडेंशियल xi-api-key HTTP हेडर होता है। लंबे समय तक मान्य API keys केवल सुरक्षित सर्वर पर ही रखनी चाहिए और उन्हें ब्राउज़र या मोबाइल ऐप जैसे क्लाइंट-साइड कोड में नहीं दिखाना चाहिए। क्लाइंट-साइड Scribe और टेक्स्ट टू स्पीच WebSocket कनेक्शन के लिए, आपका सर्वर एक बार इस्तेमाल होने वाला टोकन बनाता है, ताकि लंबे समय तक मान्य key सुरक्षित रहे।
सिंगल-यूज़ टोकन 15 मिनट बाद एक्सपायर हो जाते हैं और पहले उपयोग पर इस्तेमाल हो जाते हैं। सिंगल-यूज़ टोकन डॉक्यूमेंटेशन में और पढ़ें।
2. ऑथराइज़ेशन और स्कोपिंग
डेवलपमेंट, स्टेजिंग और प्रोडक्शन एनवायरनमेंट के लिए अलग-अलग कुंजी जारी करें। फिर इन तीन विस्तृत सुरक्षा तरीकों के आधार पर हर कुंजी कॉन्फ़िगर करें:
- एंडपॉइंट एक्सेस: किसी API द्वारा कॉल किए जा सकने वाले खास एंडपॉइंट्स को सीमित करें, ताकि हर क्रेडेंशियल के पास सिर्फ़ उसके काम के लिए ज़रूरी अनुमति हो। उदाहरण के लिए, स्पीच टू टेक्स्ट ट्रांसक्रिप्शन के लिए समर्पित key को टेक्स्ट टू स्पीच जनरेशन की एक्सेस की ज़रूरत नहीं होती।
- क्रेडिट कोटा: अनपेक्षित रूप से अधिक उपयोग से होने वाले वित्तीय जोखिम को सीमित करने, एप्लिकेशन कोड में एक्ज़ीक्यूशन लूप को रोकने और कुंजी लीक होने पर अकाउंट बैलेंस सुरक्षित रखने के लिए हर कुंजी पर कस्टम क्रेडिट लिमिट तय करें।
- IP अलाउलिस्टिंग: एंटरप्राइज़ अकाउंट कुंजी के उपयोग को खास IP एड्रेस या CIDR रेंज तक सीमित कर सकते हैं (फ़िलहाल प्रीव्यू में, आपके अकाउंट मैनेजर के ज़रिए उपलब्ध)। किसी भी अन्य IP से आई रिक्वेस्ट HTTP 403 एरर के साथ अस्वीकार कर दी जाती है।
रेट लिमिट
रेट लिमिट सामान्य प्रति-मिनट कोटा के बजाय कन्करेंसी पर आधारित होती हैं। वे खास मॉडल फ़ैमिली में एक साथ चल रही जनरेशन या इन-फ़्लाइट रिक्वेस्ट की संख्या सीमित करती हैं।
ElevenAPI के साथ वॉइस और कन्वर्सेशनल AI वर्कफ़्लो बनाएं
ElevenAPI, वॉइस एजेंट्स, टेक्स्ट टू स्पीच और स्पीच टू टेक्स्ट समेत AI ऑडियो क्षमताओं के व्यापक सेट तक प्रोग्रामेटिक एक्सेस देता है। कम लेटेंसी, भावनाओं की बेहतरीन अभिव्यक्ति और अपने मॉडल सेट में 90+ भाषाओं के सपोर्ट के साथ, ElevenAPI इंसानों जैसी ऑडियो को सीधे आपके टेक स्टैक में शामिल करता है। इससे कस्टमर सपोर्ट, कर्मचारी प्रशिक्षण, कंटेंट प्रोडक्शन और मार्केटिंग में आपके बिज़नेस समाधानों को चलाने वाली टेक्नोलॉजी की क्षमता बढ़ती है।
चाहे रियल-टाइम कन्वर्सेशनल एजेंट तैनात करने हों या मल्टीलिंगुअल लोकलाइज़ेशन ऑटोमेट करना हो, ElevenAPI प्रोडक्शन एप्लिकेशन के लिए ज़रूरी इन्फ्रास्ट्रक्चर, स्पीड और सुरक्षा देता है।
एंडपॉइंट रेफरेंस और इंटीग्रेशन कुकबुक देखने के लिए ElevenAPI देखें या आज ही बनाना शुरू करने के लिए API कुंजी का अनुरोध करें।
API एंडपॉइंट के बारे में अक्सर पूछे जाने वाले सवाल

Jack Limebear हमारी ग्रोथ टीम में हैं और ब्लॉग व इनसाइट्स पेज के लिए कंटेंट राइटर और स्ट्रैटेजिस्ट के तौर पर काम करते हैं। ElevenLabs से पहले, उन्होंने दस साल से ज़्यादा समय तक तेज़ी से बढ़ती SaaS स्टार्टअप्स से लेकर Fortune 500 कंपनियों तक के लिए कंटेंट स्ट्रैटेजी लीड की है। उनके पास यूनिवर्सिटी ऑफ़ कैम्ब्रिज से इंग्लिश लिटरेचर में मास्टर डिग्री है।