Czym jest endpoint API? Przewodnik po połączonym oprogramowaniu
- Autor
- Jack Limebear
- Opublikowano
- Ostatnia aktualizacja
PosłuchajPosłuchaj tego artykułu
Endpoint API to konkretny adres URL, pod którym API odbiera żądania i odsyła odpowiedzi.
Endpointy API to dokładne adresy internetowe, pod którymi aplikacja łączy się z serwerem, aby pobrać dane lub wykonać polecenie. Choć tradycyjne architektury nadal są używane, nowoczesne aplikacje korzystają z REST API do obsługi żądań HTTP w różnych usługach.
Z tego przewodnika dowiesz się, jak endpointy przetwarzają żądania, jak formatować wywołania i jak zadbać o zabezpieczenia endpointów API w środowisku produkcyjnym. Pokażemy też, jak sprawnie połączyć systemy z ElevenAPI i wdrożyć gotowe do produkcji workflow audio.
Podsumowanie
- Endpoint API to konkretny adres URL, pod którym API odbiera żądania i odsyła odpowiedzi.
- Automatyczne ścieżki komunikacji między aplikacjami klienckimi a infrastrukturą serwerową ułatwiają wymianę danych i integrację systemów.
- Siedem popularnych typów API to endpointy REST API, SOAP, GraphQL, RPC, WebSocket, gRPC i Web API.
- Dobre praktyki projektowania endpointów API obejmują intuicyjne nazewnictwo oparte na zasobach oraz łączenie standardowych kodów stanu HTTP ze strukturalnymi komunikatami błędów JSON.
- Zespoły inżynieryjne testują i monitorują endpointy API, sprawdzając kody HTTP, podstawową łączność żądań i współbieżność w czasie rzeczywistym.
- Zabezpieczanie endpointów API obejmuje uwierzytelnianie kluczami, zakresy uprawnień zgodne z zasadą najmniejszych uprawnień oraz limity oparte na współbieżności.
Endpointy API wyjaśnione: żądania, odpowiedzi i ścieżki
Endpoint API to cyfrowa lokalizacja, której API używa do odbierania żądań i zwracania odpowiedzi. Aplikacje klienckie korzystają z konkretnego adresu URL powiązanego z tym endpointem, aby uzyskać dostęp do zasobów serwera.
Każda ścieżka endpointu obsługuje inną interakcję, łącząc metodę HTTP ze ścieżką zasobu. Klient wysyła żądanie na tę ścieżkę, a serwer przetwarza dane, zanim odeśle odpowiedź z kodem stanu.
Na przykład gdy aplikacja żąda metadanych użytkownika lub przesyła dane, wysyła żądanie HTTP na wskazany adres URL endpointu hostowanego na serwerze API.
API vs. endpoint vs. URL: czym się różnią?
Choć pojęcia API, endpoint API i URL często występują razem, oznaczają różne elementy architektury oprogramowania.
API zapewnia pełny interfejs oprogramowania, który określa zasady i protokoły komunikacji między dwiema aplikacjami. Endpoint API jest natomiast konkretnym cyfrowym punktem wejścia na serwerze, z którego aplikacje korzystają do dwukierunkowej komunikacji. Z kolei URL to pełny zapis adresu internetowego, którego aplikacje klienckie używają, aby znaleźć ten endpoint i połączyć się z nim przez sieć.
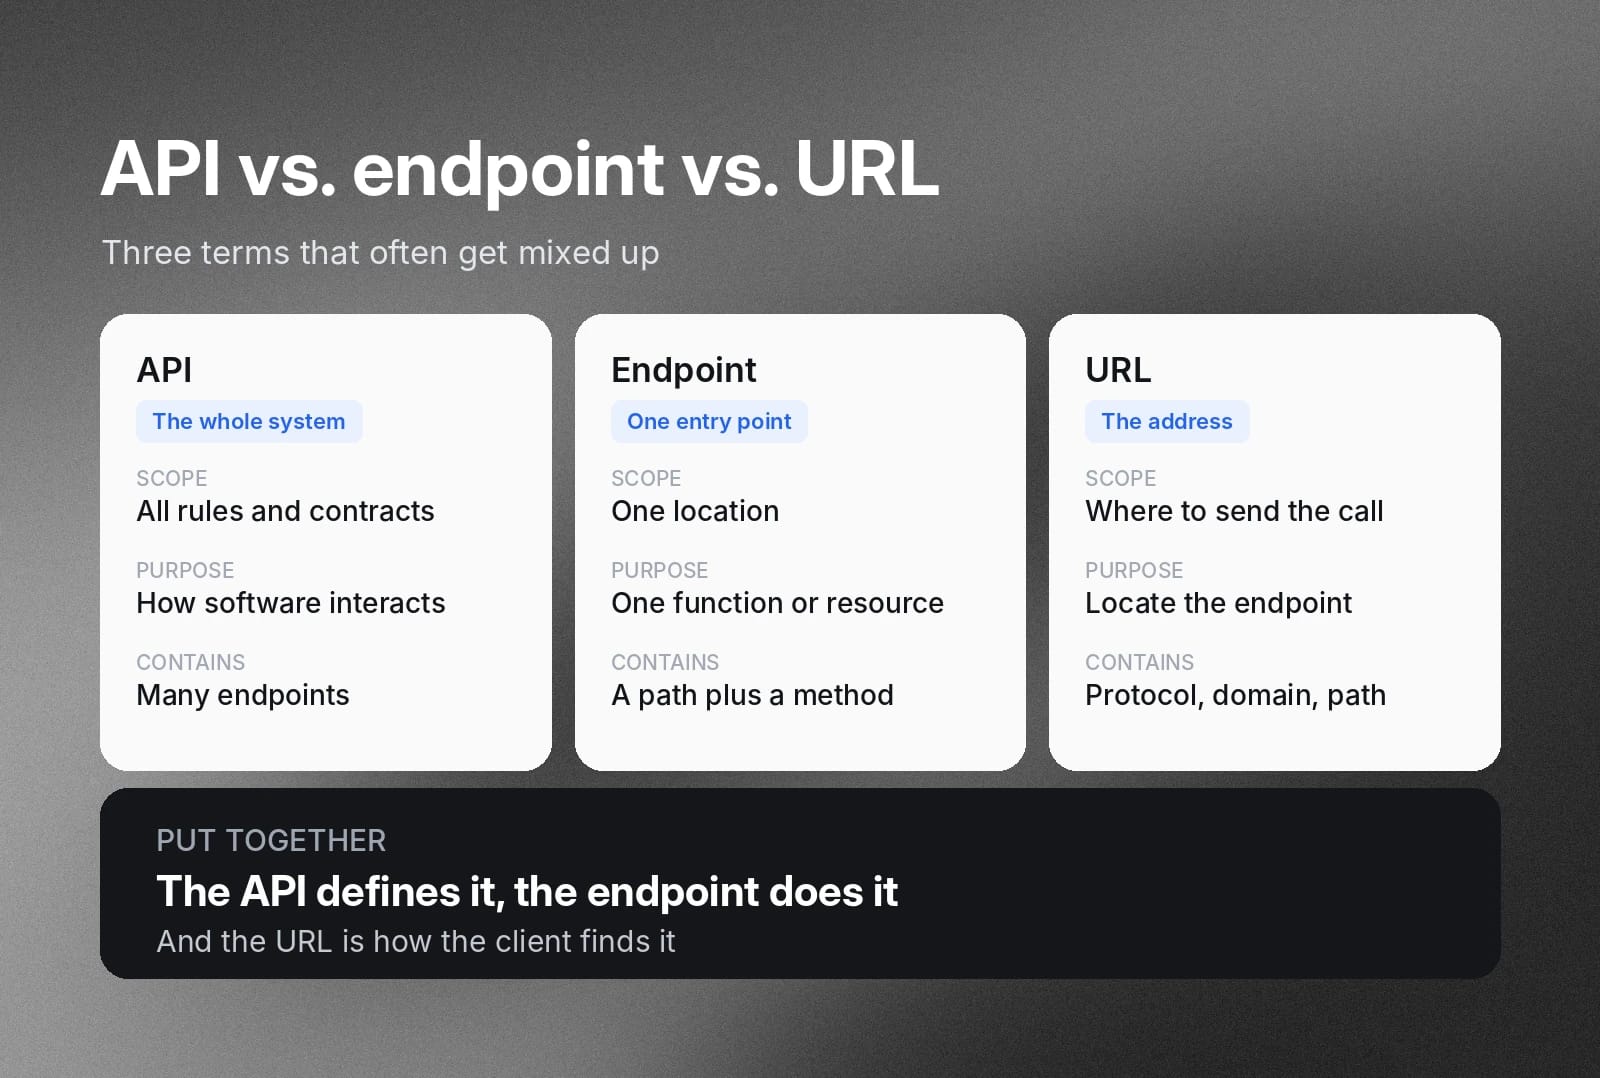
Główne różnice między API, endpointami i adresami URL to:
- Zakres i architektura: API obejmuje cały system zasad i kontraktów danych, podczas gdy endpoint API dotyczy tylko jednej konkretnej lokalizacji, a URL jest adresem tej lokalizacji.
- Funkcja i cel: API określa sposób interakcji komponentów oprogramowania, podczas gdy endpointy API zapewniają dostęp do konkretnej funkcji lub zasobu danych, a URL wskazuje aplikacji klienckiej dokładnie, gdzie skierować wywołanie.
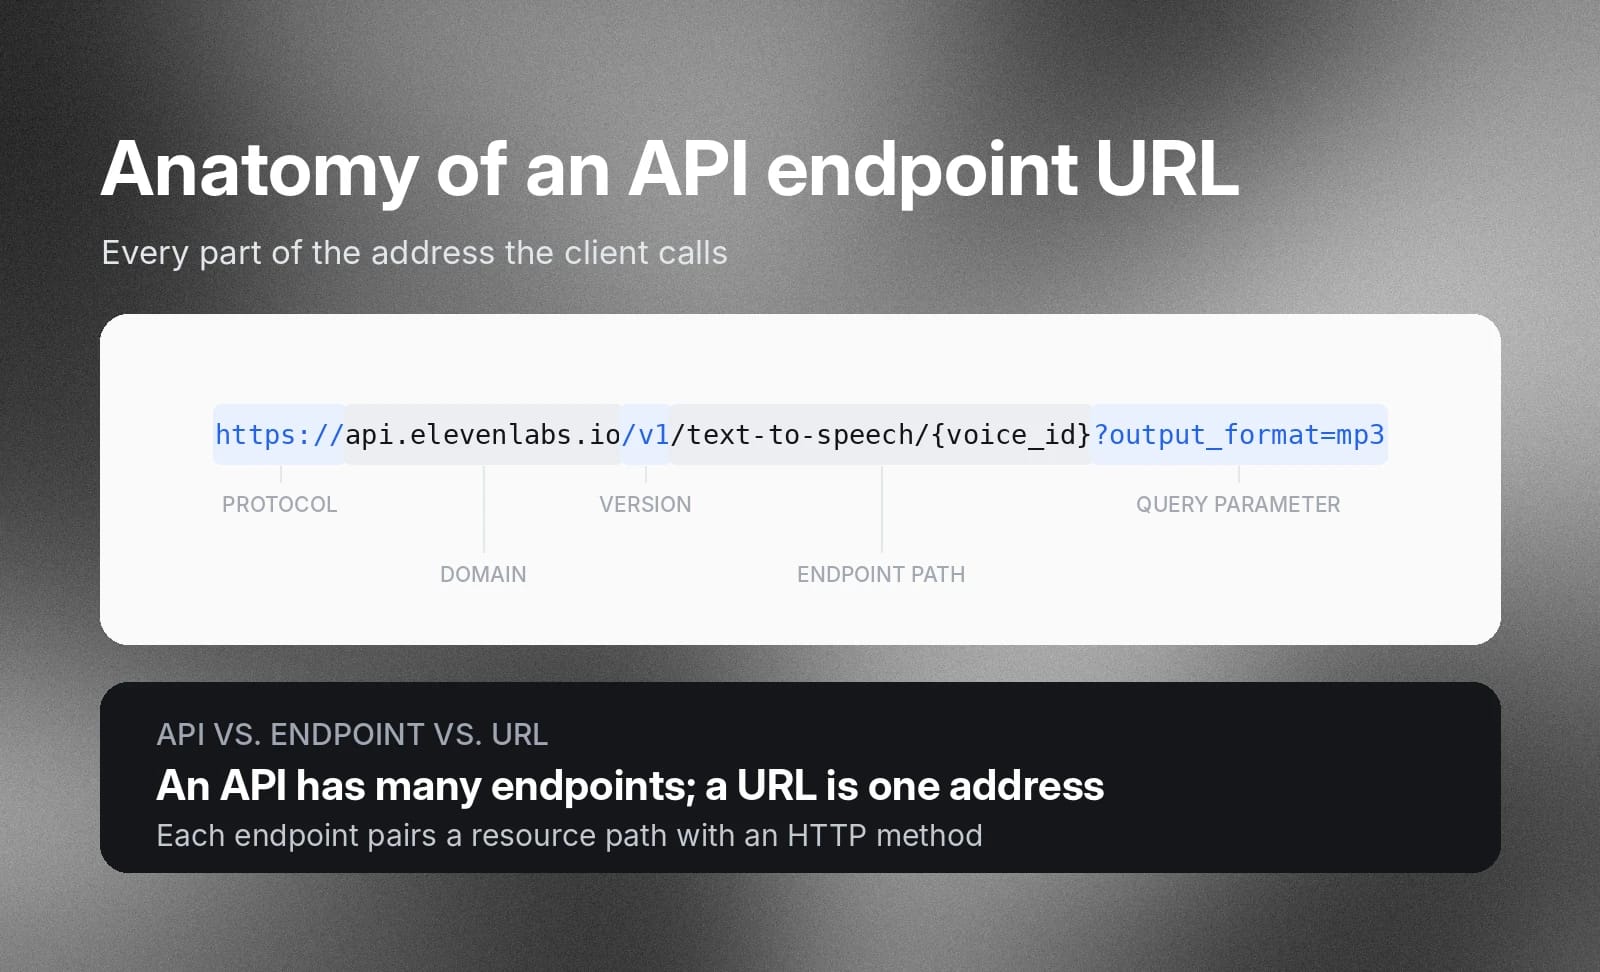
- Struktura: API ma wiele endpointów, ale jeden endpoint API łączy konkretną ścieżkę zasobu z metodą HTTP. URL także składa się z wielu części, takich jak protokół sieciowy, nazwa domeny, ścieżka endpointu i parametry zapytania.
Jak działają endpointy API?
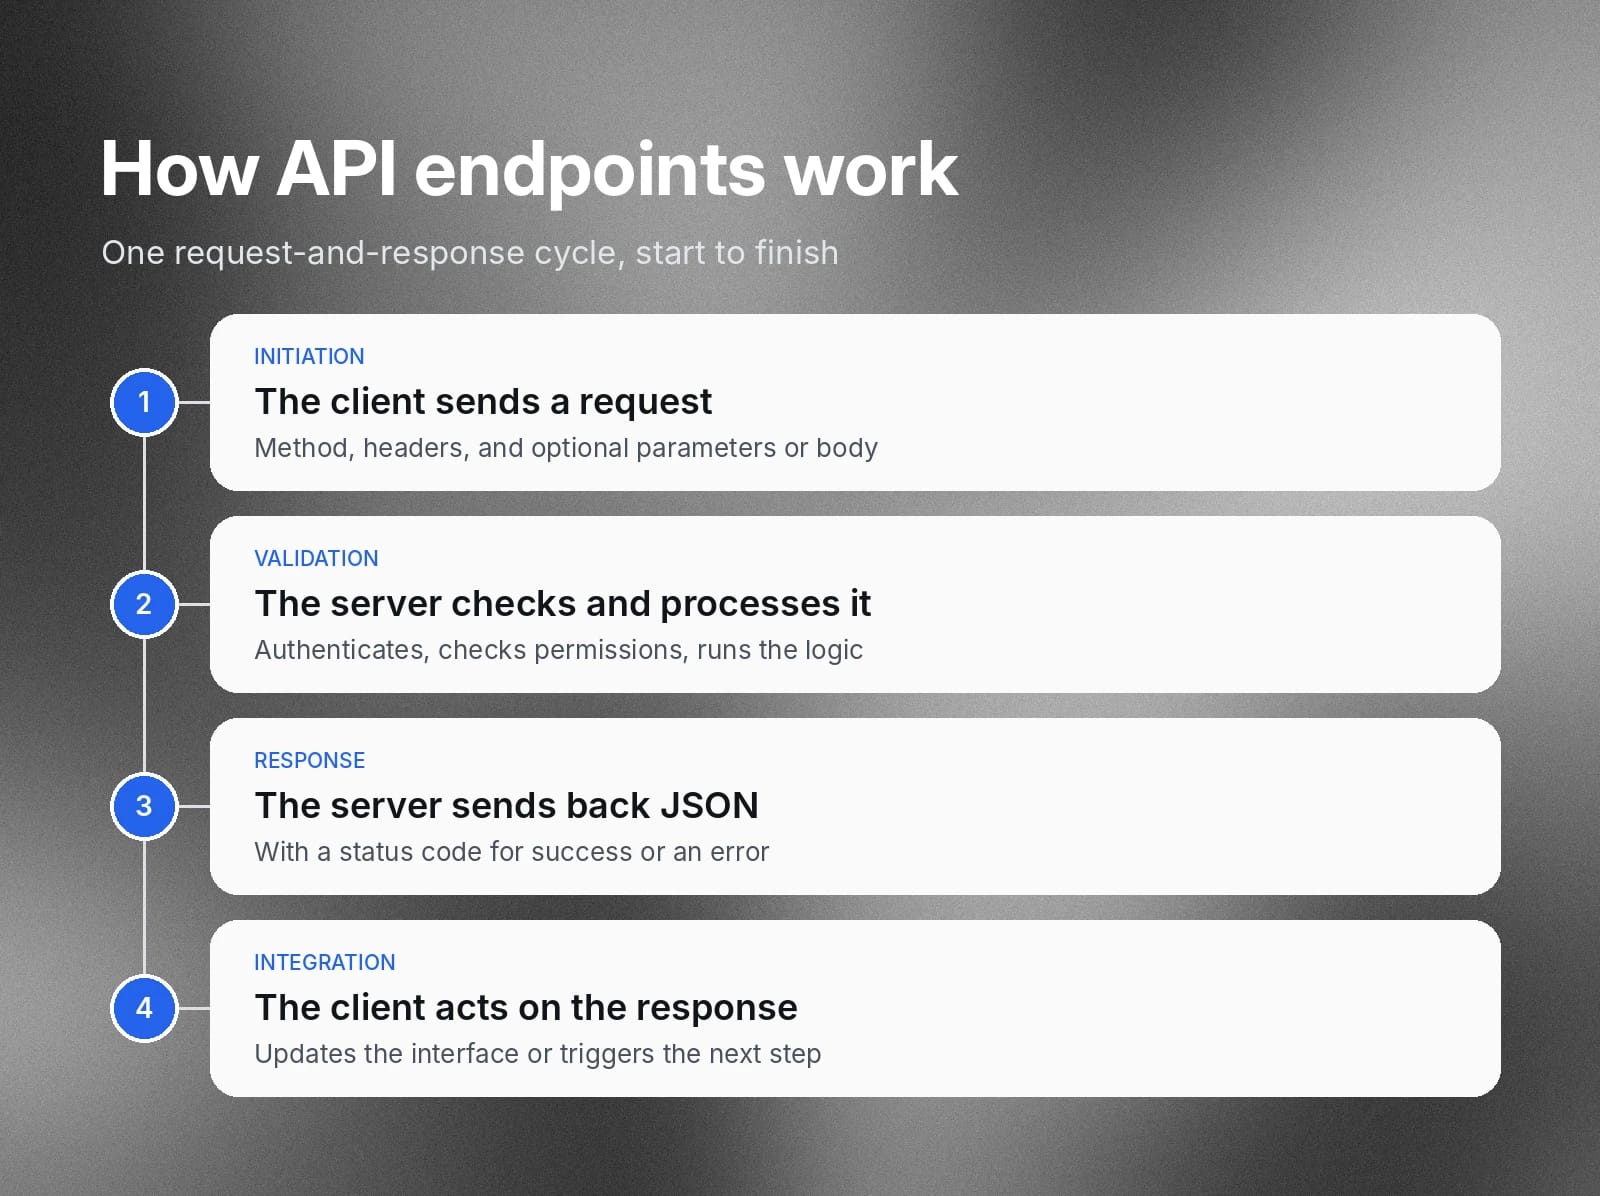
Endpointy API korzystają z uporządkowanego cyklu żądań i odpowiedzi między aplikacjami klienckimi a serwerami, który zwykle przebiega tak:
- Inicjacja: Klient wysyła żądanie HTTP bezpośrednio na adres URL endpointu. Żądanie zawiera metodę HTTP, nagłówki HTTP, opcjonalne parametry zapytania i opcjonalne dane w treści żądania.
- Walidacja i przetwarzanie: Serwer odbiera żądanie, uwierzytelnia dane klienta i sprawdza uprawnienia dostępu. Następnie system backendowy odpytuje wewnętrzne bazy danych lub wykonuje logikę biznesową po stronie serwera, aby przetworzyć żądaną operację.
- Wysłanie odpowiedzi: Serwer tworzy wynik w postaci uporządkowanych danych JSON. Odsyła je klientowi wraz z kodem stanu HTTP, który potwierdza powodzenie operacji lub zawiera informacje o błędach.
- Wykonanie integracji: Aplikacja kliencka analizuje zwrócone dane, aby zaktualizować interfejs użytkownika, przetworzyć dane i uruchomić kolejne działania.
Endpointy REST API i używane przez nie metody HTTP
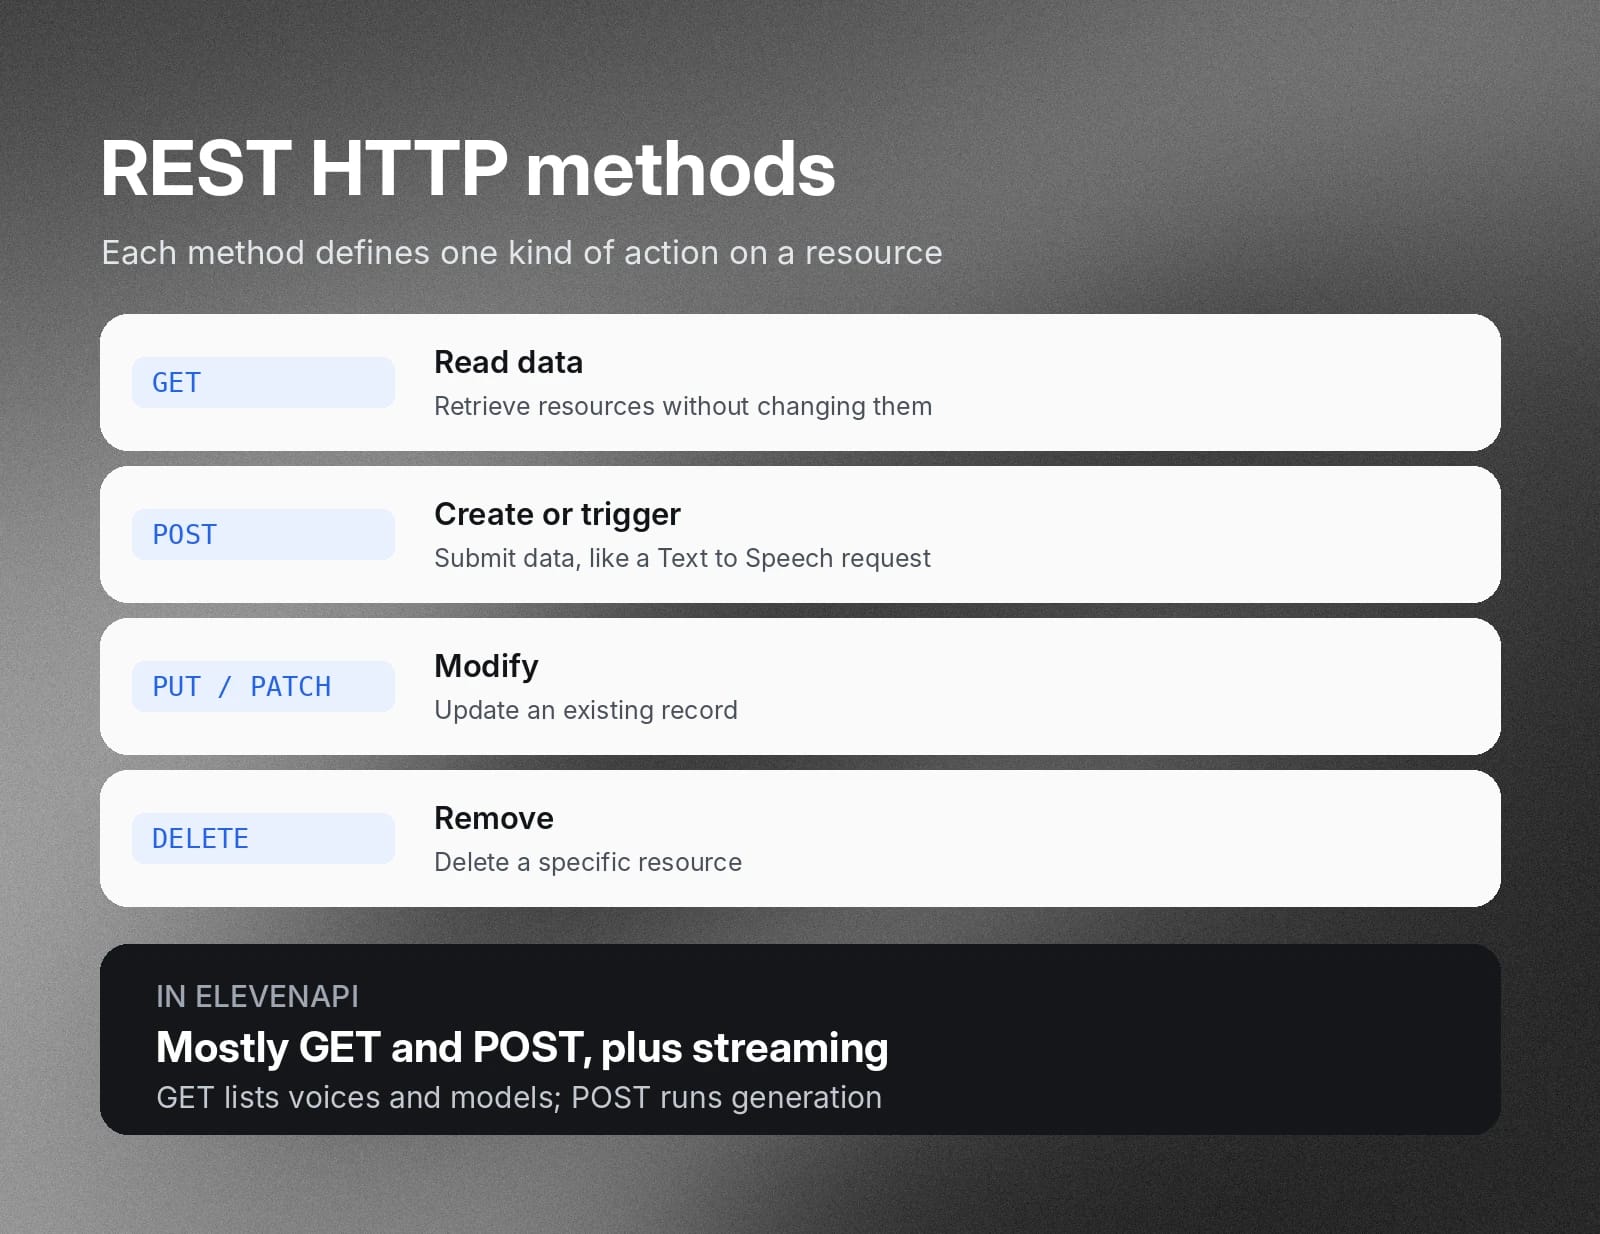
Endpointy REST API używają standardowych metod HTTP do określania działań wykonywanych przez klientów na zasobie serwera. Żądania GET odczytują dane i nie zmieniają zasobów backendu. Z kolei żądania POST zapisują dane, przesyłając nowe dane w celu utworzenia zasobów lub uruchomienia działań po stronie serwera.
Deweloperzy używają też żądań PUT lub PATCH do zmiany istniejących rekordów oraz DELETE do usuwania konkretnych zasobów z bazy danych.
W ElevenAPI integracje opierają się głównie na żądaniach GET i POST oraz endpointach streamingu i WebSocket do obsługi audio w czasie rzeczywistym. Endpointy GET pobierają dostępne metadane głosów i modeli, a endpointy POST wykonują zadania generowania, na przykład syntezę Text to Speech.
Przykłady endpointów API: praktyczne spojrzenie na typowe żądania
Przeanalizowanie rzeczywistych żądań w ElevenAPI pokazuje, jak endpointy API działają w środowisku produkcyjnym.
W ElevenAPI każda ścieżka endpointu odpowiada konkretnym metodom HTTP wykonującym określone zadania, takie jak pobieranie metadanych systemowych czy generowanie audio. Aplikacje klienckie wysyłają żądania GET, aby pobrać informacje, oraz POST, aby przesłać dane i uruchomić zadania przetwarzania.
Tak działają te podstawowe ścieżki w środowisku produkcyjnym.
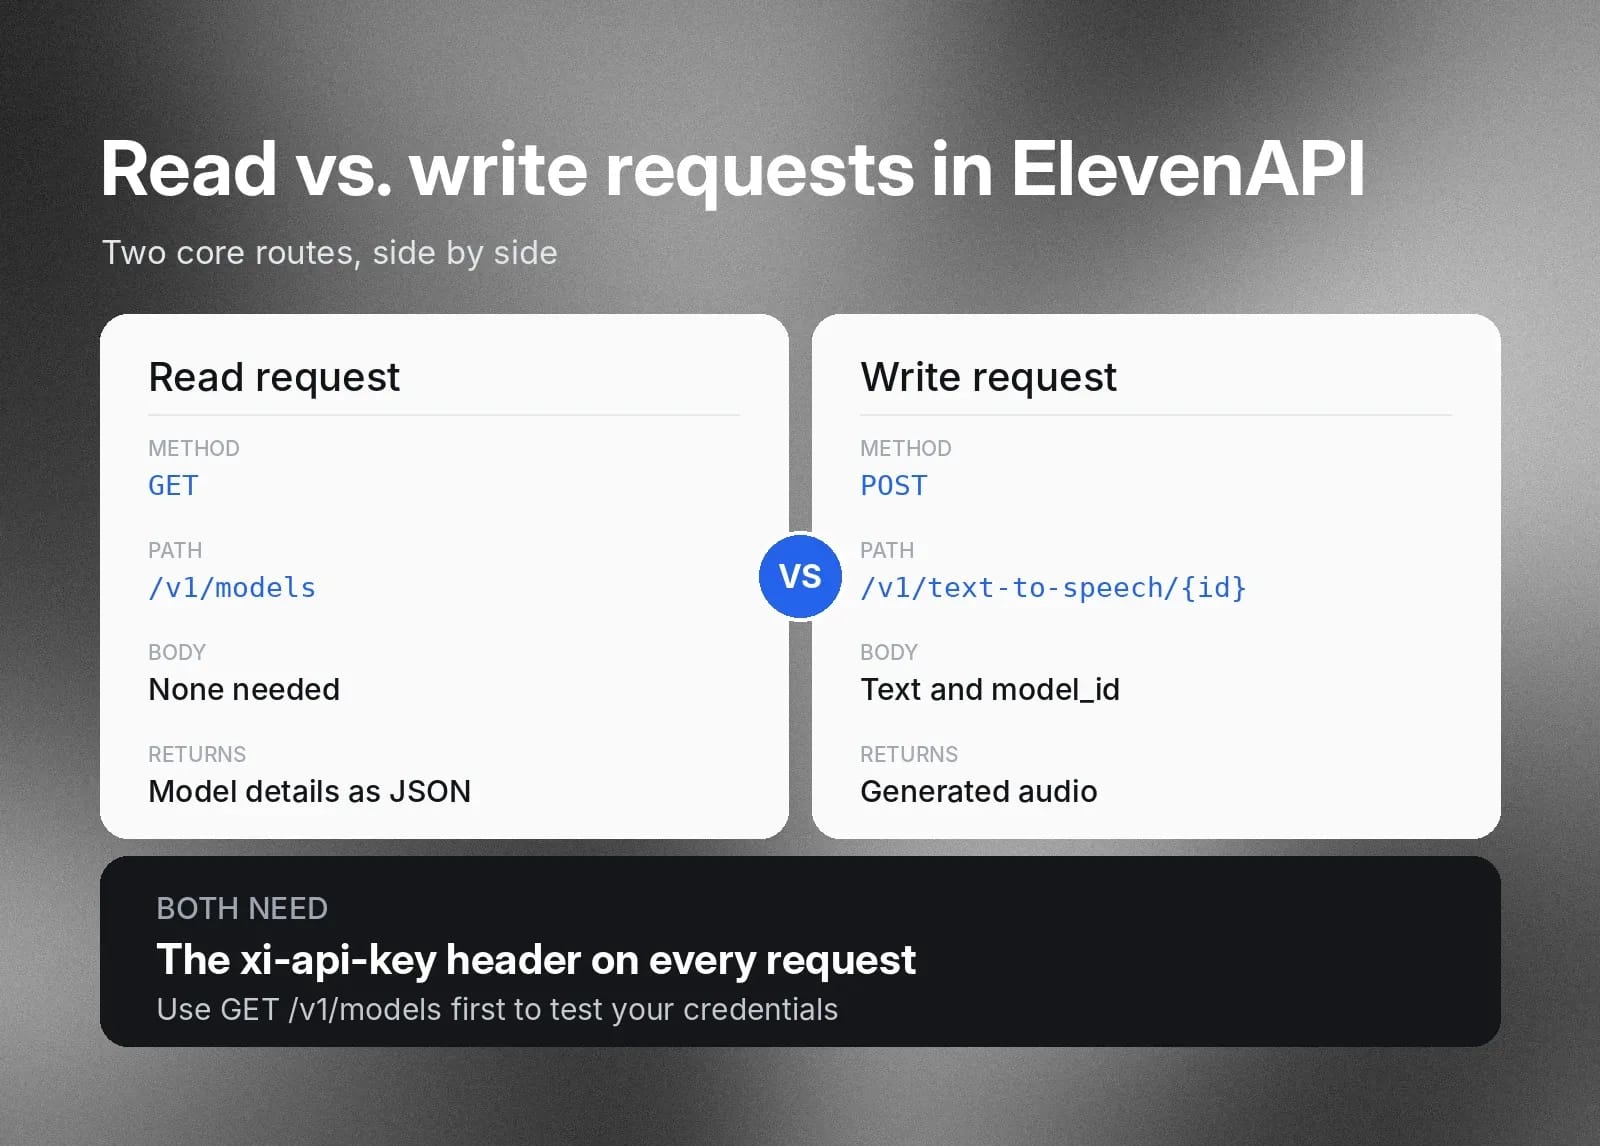
Żądanie odczytu
GET https://api.elevenlabs.io/v1/models zwraca listę dostępnych modeli syntezy głosu i ich możliwości. To żądanie wymaga do uwierzytelnienia nagłówka HTTP xi-api-key, ale nie wymaga treści żądania. Serwer przetwarza zapytanie i zwraca dane JSON zawierające szczegóły modeli.
Żądanie zapisu
POST https://api.elevenlabs.io/v1/text-to-speech/{voice_id} wysyła dane do serwera, aby wygenerować audio. Twoja aplikacja wysyła dane JSON z parametrami, takimi jak text i model_id, aby wykonać syntezę Text to Speech. Endpoint przetwarza te parametry i przesyła sformatowane audio strumieniowo z powrotem do aplikacji.
Więcej informacji znajdziesz w dokumentacji API Text to Speech.
Siedem popularnych typów API i kiedy ich używać
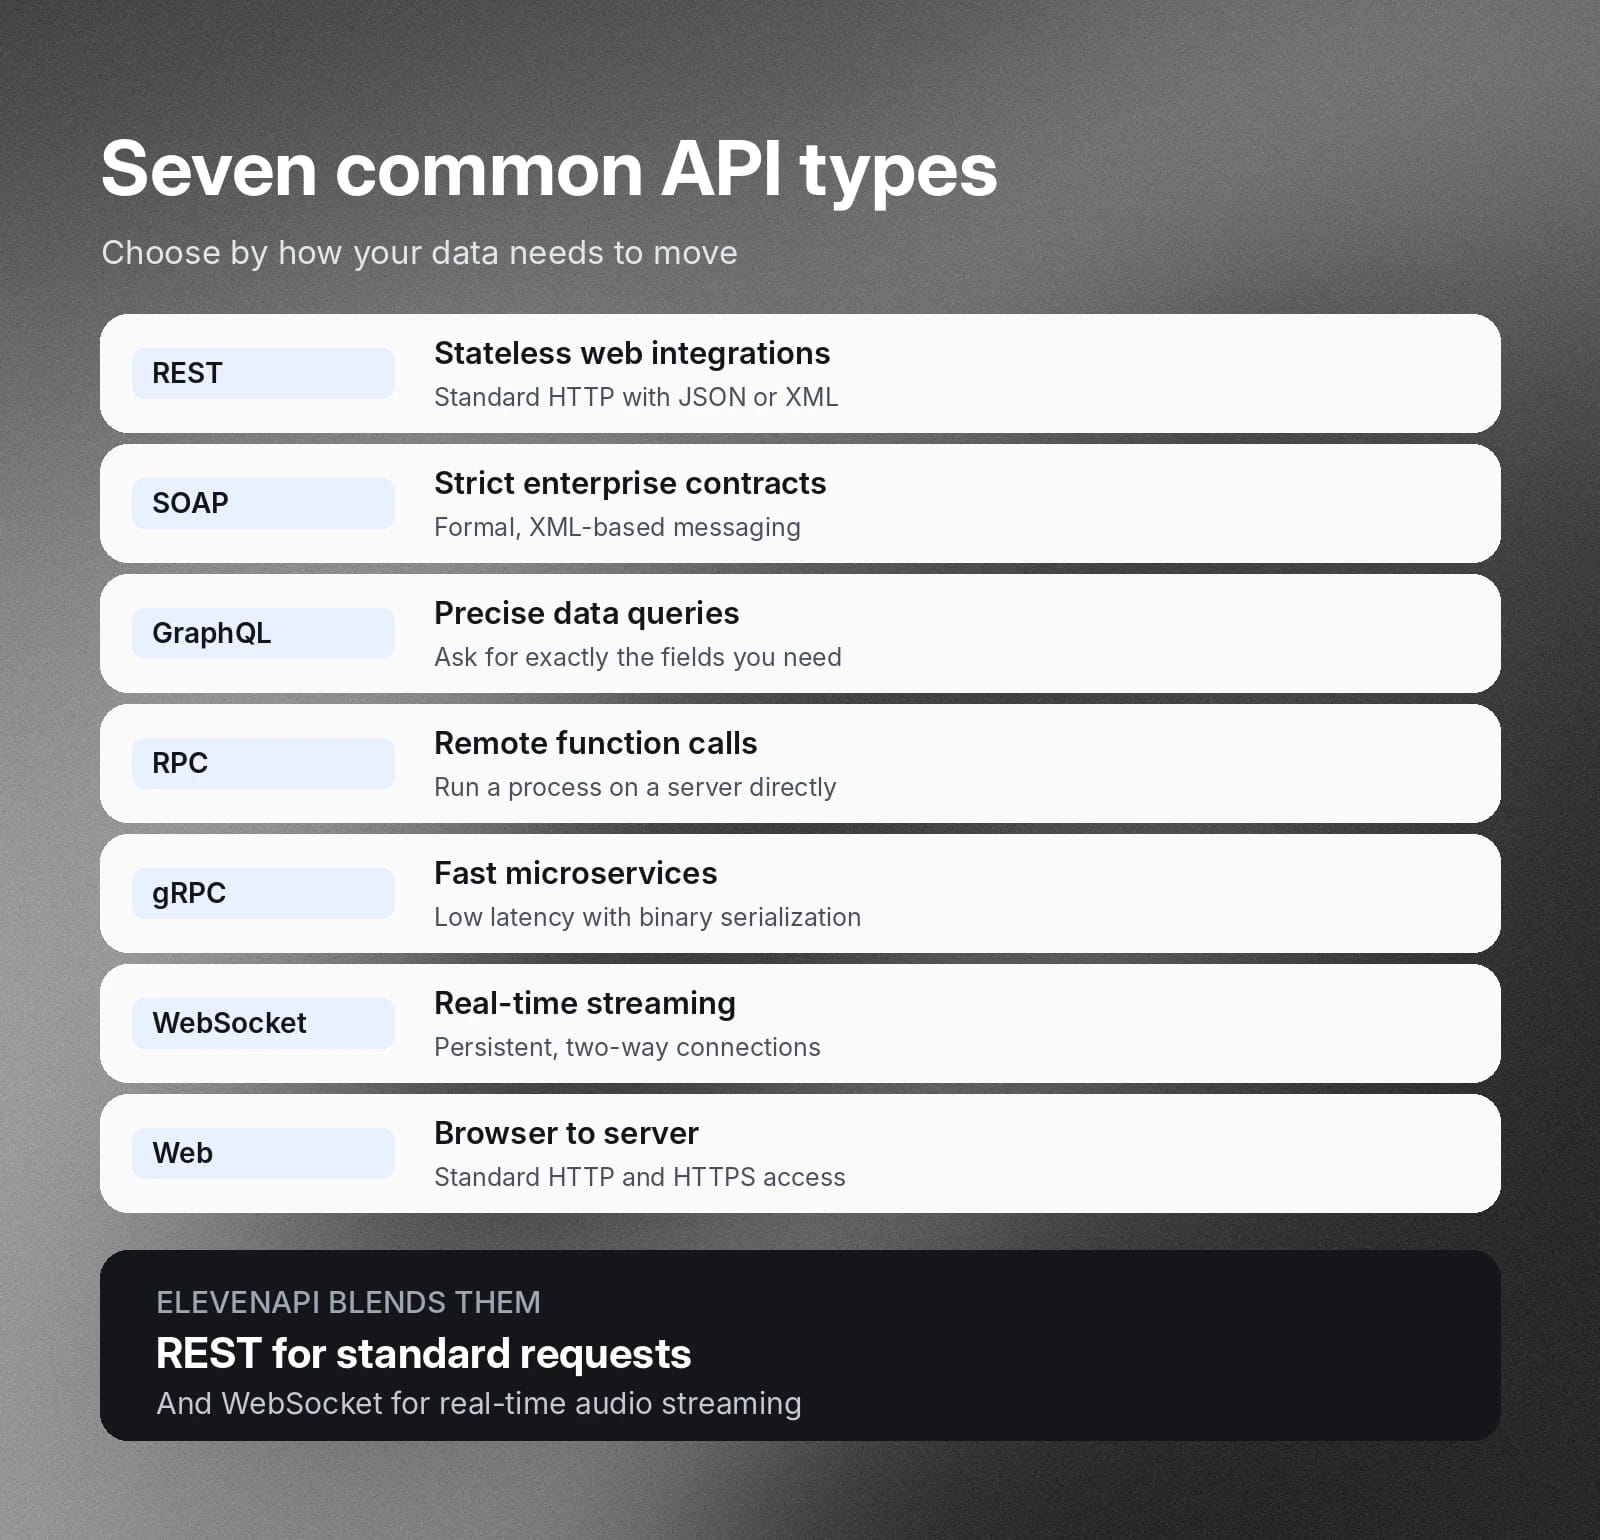
Zespoły deweloperskie wybierają spośród siedmiu popularnych architektur API, zależnie od potrzeb w zakresie transferu danych.
Architektury API
Kiedy używać
REST
Tworzenie integracji internetowych wymagających bezstanowej, standardowej komunikacji HTTP z użyciem uporządkowanych danych JSON lub XML
SOAP
Aplikacje korporacyjne wymagają ścisłych protokołów bezpieczeństwa, formalnych kontraktów komunikatów i wymiany danych opartej na XML
GraphQL
Aplikacje klienckie muszą odpytywać o precyzyjne pola danych w jednym żądaniu, aby uniknąć pobierania zbyt wielu lub zbyt małej liczby danych
RPC
Aplikacje klienckie wykonują konkretne funkcje lub procesy bezpośrednio na zdalnym serwerze przy minimalnym narzucie sieciowym
gRPC
Łączenie wydajnych mikrousług wymagających komunikacji o niskim opóźnieniu i serializacji binarnej
WebSocket
Tworzenie interaktywnych aplikacji wymagających trwałych, dwukierunkowych połączeń do streamingu danych w czasie rzeczywistym i natychmiastowych odpowiedzi
Web
Łączenie przeglądarek i aplikacji klienckich z zasobami po stronie serwera przez standardowe protokoły HTTP i HTTPS
ElevenAPI łączy kilka stylów architektury na jednej platformie, aby zwiększać wydajność i minimalizować opóźnienia. Zwykle używa REST do standardowych żądań oraz protokołów WebSocket do streamingu audio w czasie rzeczywistym.
Dobre praktyki projektowania endpointów API dla przewidywalnych integracji
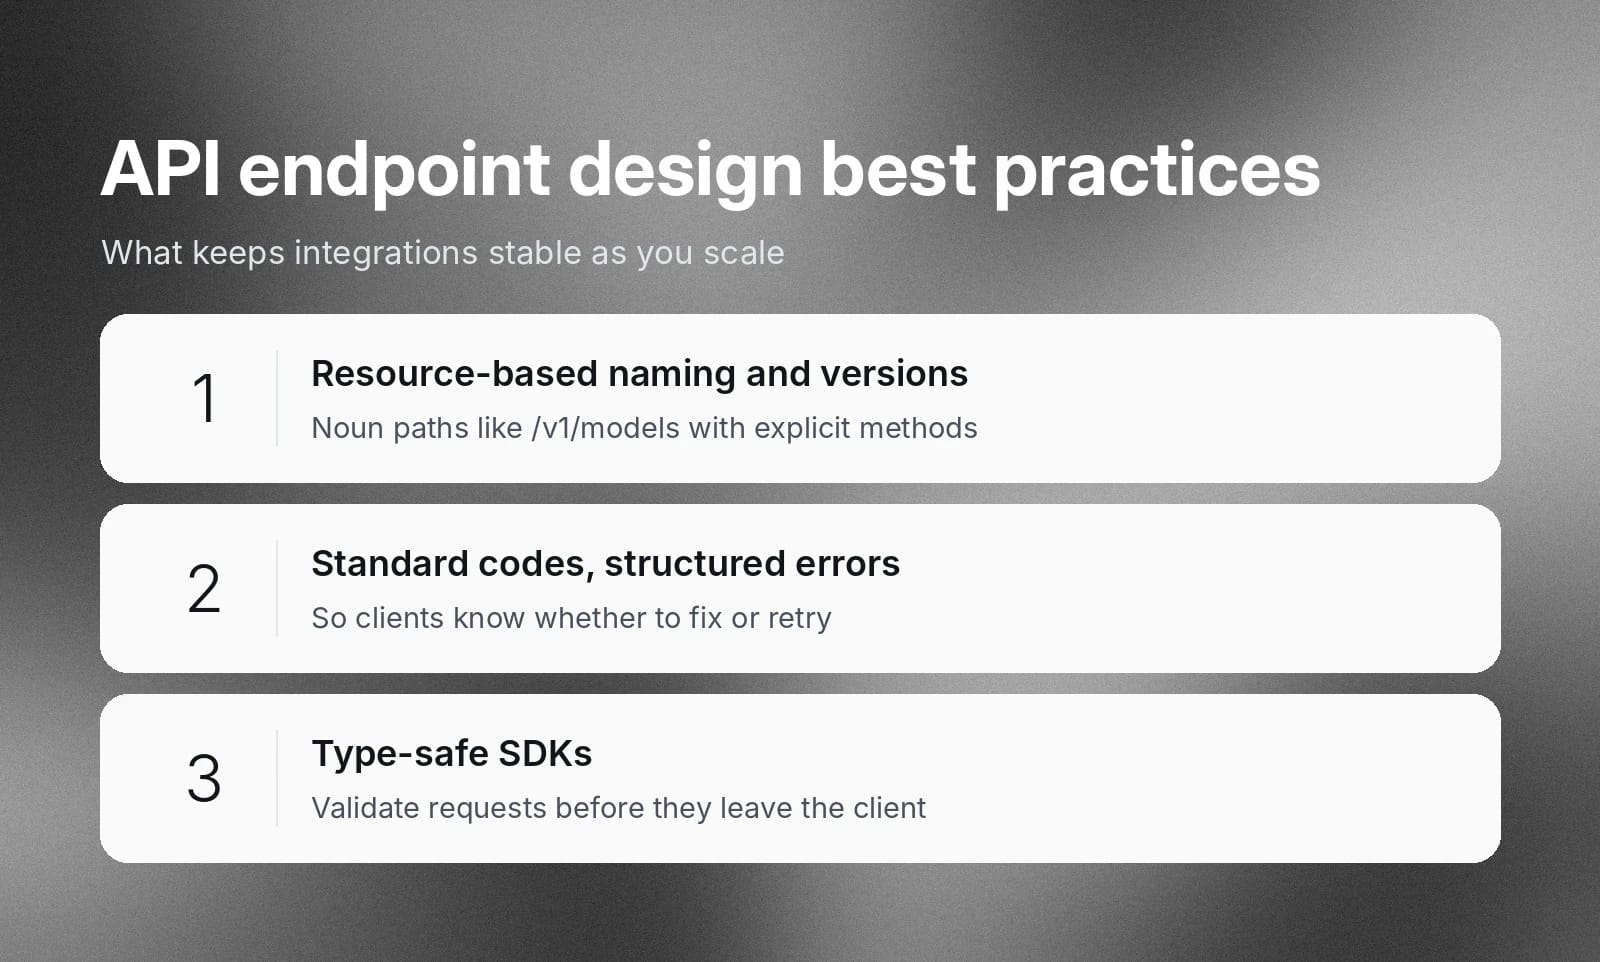
Stosowanie dobrych praktyk projektowych sprawia, że endpointy API pozostają stabilne, łatwe w utrzymaniu i odporne, nawet gdy bazowe platformy się zmieniają, a zastosowania rosną. ElevenAPI stosuje przejrzyste zasady REST, aby ułatwić integrację zespołom inżynieryjnym, między innymi:
- Intuicyjne nazewnictwo zasobów i wersjonowanie: Endpointy powinny używać ścieżek opartych na rzeczownikach, nazwanych bezpośrednio od udostępnianego zasobu, a następnie łączyć je z konkretnymi metodami HTTP dla danych działań. Na przykład
/v1/models or /v1/text-to-speech/{voice_id}. - Standardowe kody stanu HTTP i uporządkowane dane błędów: Przewidywalne endpointy zwracają standardowe kody stanu HTTP, aby podać dokładny wynik żądania. Połączenie tych kodów z uporządkowanymi danymi błędów JSON pozwala oprogramowaniu klienckiemu programowo zdecydować, czy poprawić parametry żądania, czy ponowić je z opóźnieniem.
- SDK z bezpieczeństwem typów i walidacja parametrów SDK: Udostępnianie oficjalnych, silnie typowanych SDK w językach takich jak Python i TypeScript upraszcza integrację. Takie podejście wymusza też zgodność ze schematami żądań, zanim wywołania sieciowe opuszczą klienta.
Jak testować i monitorować endpointy API
Wczesne testowanie endpointów API potwierdza uwierzytelnianie i sprawdza łączność sieciową, zanim deweloperzy napiszą logikę aplikacji.
Wyślij żądanie do GET https://api.elevenlabs.io/v1/models (lub uruchom curl https://api.elevenlabs.io/v1/models), używając nagłówka HTTP xi-api-key, aby zweryfikować dane uwierzytelniające, dostęp do sieci i pobrać dostępne modele.
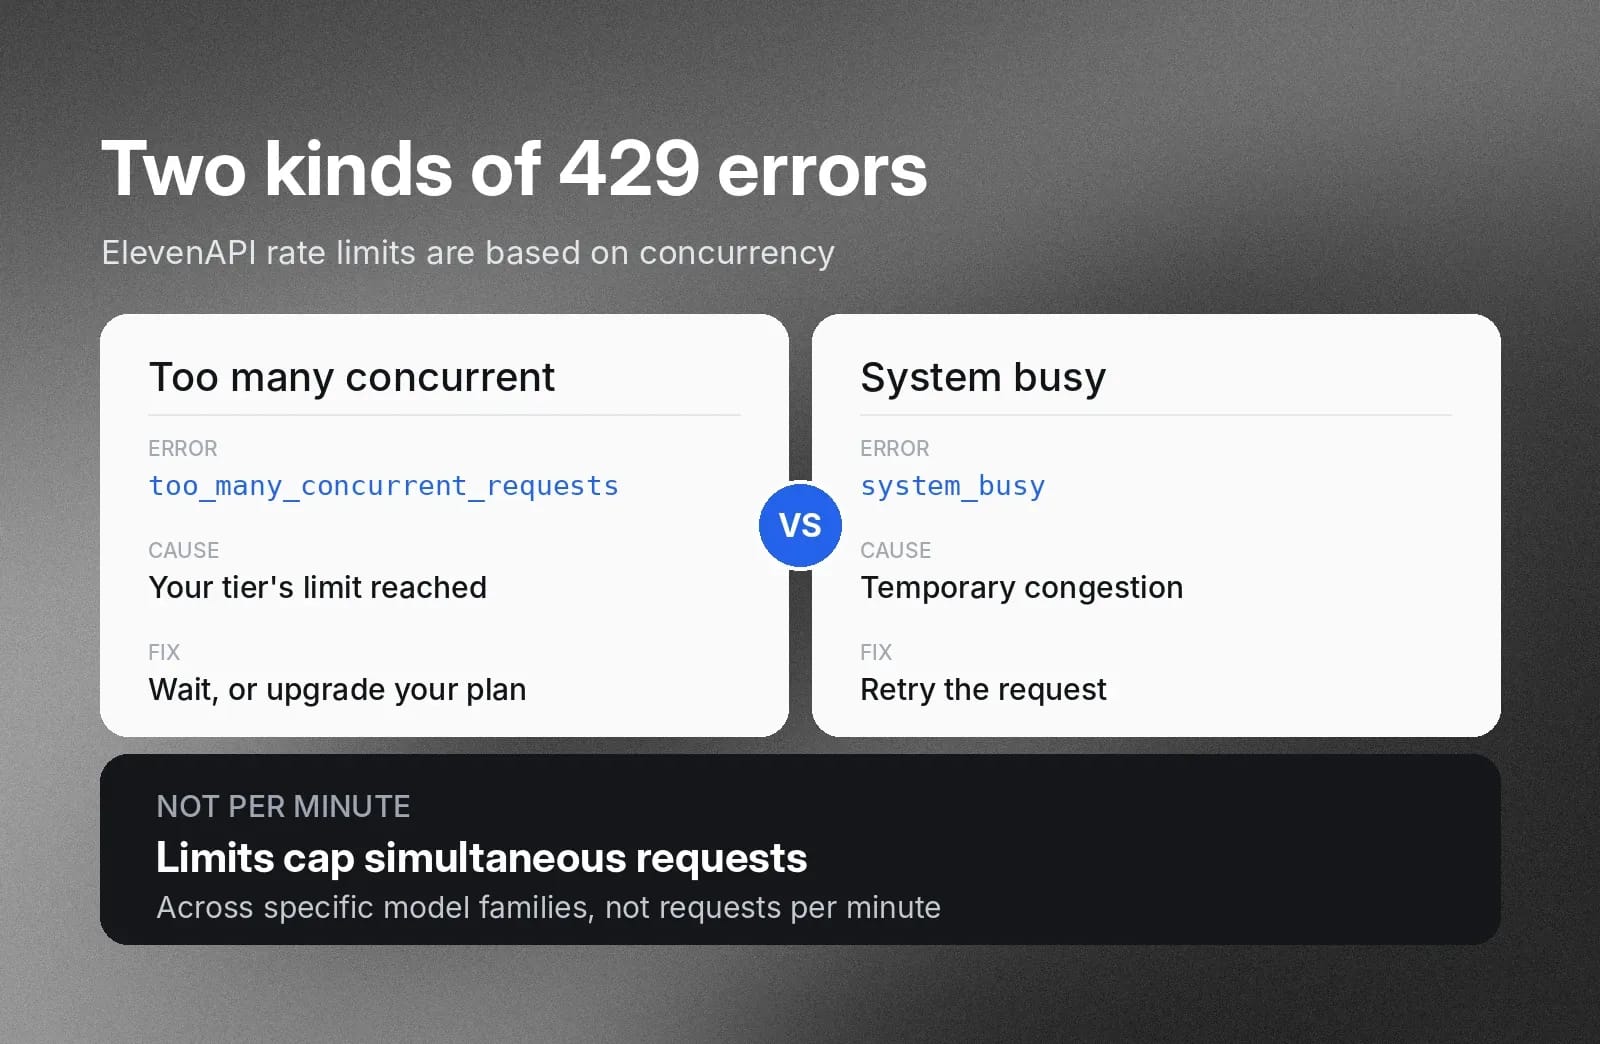
Następnie monitoruj ruch na żywo i obserwuj odpowiedzi błędów HTTP 429. Zespoły inżynieryjne śledzą metryki, aby wykrywać nieoczekiwane skoki użycia i odpowiednio dostosowywać tempo wychodzących żądań.
Błąd too_many_concurrent_requests wskazuje, że konto osiągnęło limit współbieżności dla swojego planu. Poczekaj, aż trwające żądania się zakończą, lub przejdź na wyższy plan. Z kolei błąd system_busy oznacza tymczasowe przeciążenie platformy. Ponowienie żądania zwykle kończy się powodzeniem.
Zabezpieczenia endpointów API: uwierzytelnianie, autoryzacja i limity żądań
Zabezpieczanie endpointów API wymaga ochrony tajnych danych uwierzytelniających oraz ustanowienia szczegółowych ograniczeń tego, co może robić każde poświadczenie. ElevenAPI używa trzech głównych mechanizmów i zalecanych dobrych praktyk, aby chronić operacje backendowe i integracje klienckie.
1. Uwierzytelnianie
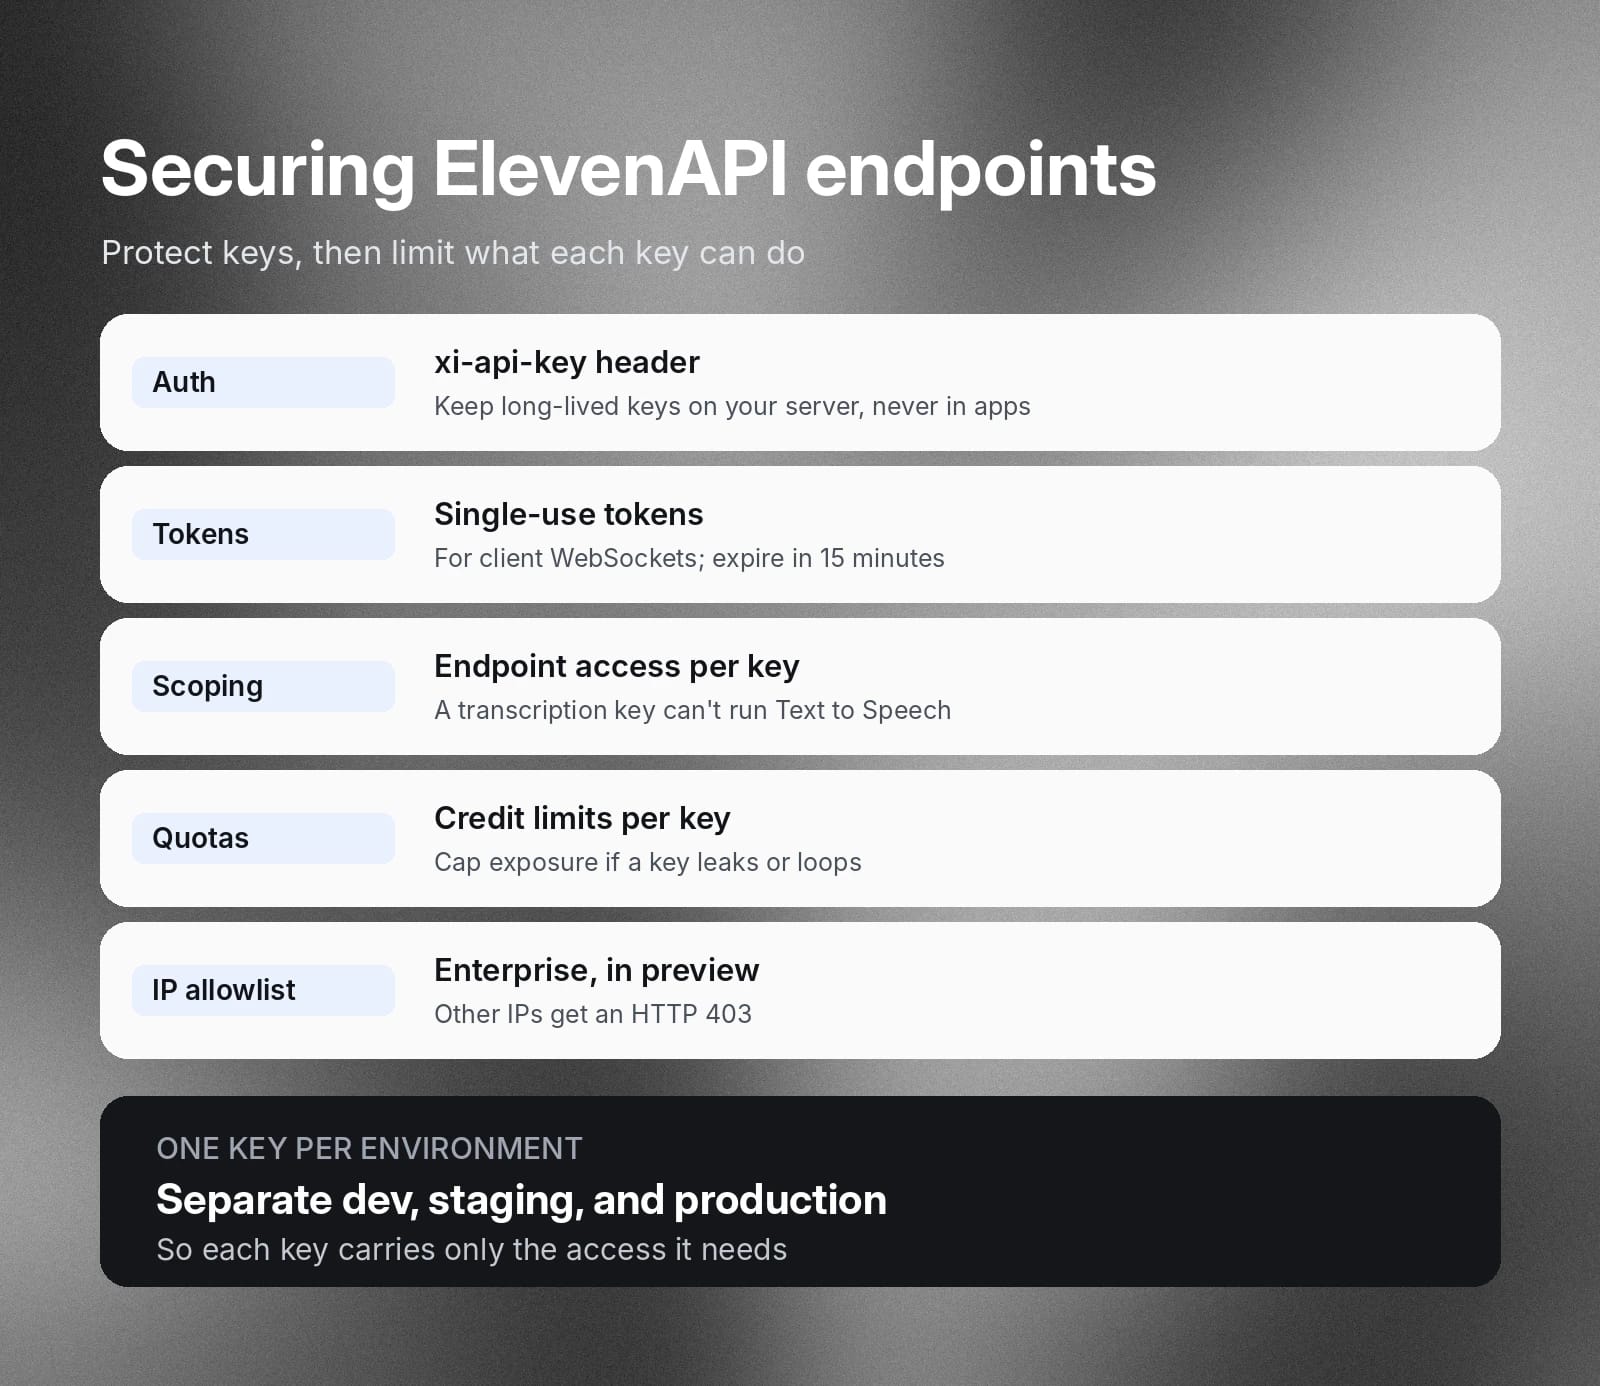
Każde żądanie zawiera tajny nagłówek HTTP xi-api-key. Długoterminowe klucze API muszą pozostawać wyłącznie na bezpiecznych serwerach i nie mogą pojawiać się w kodzie po stronie klienta, np. w przeglądarkach czy aplikacjach mobilnych. W przypadku połączeń WebSocket po stronie klienta dla Scribe i Text to Speech serwer tworzy token jednorazowy, dzięki czemu długoterminowy klucz pozostaje bezpieczny.
Tokeny jednorazowe wygasają po 15 minutach i są zużywane przy pierwszym użyciu. Więcej informacji znajdziesz w dokumentacji tokenów jednorazowych.
2. Autoryzacja i zakresy uprawnień
Twórz osobne klucze dla środowisk deweloperskiego, stagingowego i produkcyjnego. Następnie skonfiguruj każdy klucz na podstawie tych trzech szczegółowych mechanizmów bezpieczeństwa:
- Dostęp do endpointów: Ogranicz endpointy, które może wywoływać API, aby każde poświadczenie miało tylko uprawnienia potrzebne do danego zadania. Na przykład klucz przeznaczony do transkrypcji Speech to Text nie potrzebuje dostępu do generowania Text to Speech.
- Limity kredytów: Przypisuj niestandardowe limity kredytów do każdego klucza, aby ograniczać ryzyko finansowe wynikające z nieoczekiwanie wysokiego użycia, powstrzymywać pętle wykonania w kodzie aplikacji i chronić saldo konta w razie wycieku klucza.
- Lista dozwolonych adresów IP: konta Enterprise mogą ograniczyć użycie kluczy do konkretnych adresów IP lub zakresów CIDR (obecnie w wersji zapoznawczej, dostępne przez opiekuna konta). Żądania z innych adresów IP są odrzucane z błędem HTTP 403.
Limity żądań
Limity żądań opierają się na współbieżności, a nie na prostych limitach na minutę. Ograniczają liczbę jednoczesnych generacji lub trwających żądań uruchomionych w tym samym czasie dla określonych rodzin modeli.
Twórz workflow głosowe i Conversational AI z ElevenAPI
ElevenAPI zapewnia programowy dostęp do szerokiego zestawu funkcji audio AI, w tym Voice Agents, Text to Speech i Speech to Text. Dzięki niskiemu opóźnieniu, wysokiej ekspresji emocjonalnej i obsłudze ponad 90 języków w swojej gamie modeli ElevenAPI umieszcza ludzkie brzmienie audio bezpośrednio w twoim stacku technologicznym. Rozszerza to możliwości technologii wspierającej rozwiązania dla biznesu w obsłudze klienta, szkoleniach pracowników, produkcji treści i marketingu.
Niezależnie od tego, czy wdrażasz konwersacyjnych agentów w czasie rzeczywistym, czy automatyzujesz wielojęzyczną lokalizację, ElevenAPI zapewnia infrastrukturę, szybkość i zabezpieczenia potrzebne aplikacjom produkcyjnym.
Poznaj ElevenAPI, aby przejrzeć dokumentację endpointów i przewodniki integracyjne, lub poproś o klucz API, aby zacząć tworzyć już dziś.
Najczęstsze pytania o endpointy API

Jack Limebear jest w zespole Growth, gdzie pisze teksty i tworzy strategie na bloga i stronę z insightami. Zanim dołączył do ElevenLabs, przez ponad dekadę prowadził strategie contentowe dla firm – od szybko rosnących startupów SaaS po spółki z listy Fortune 500. Ma tytuł magistra literatury angielskiej z Uniwersytetu Cambridge.