Wat is een API-endpoint? Een gids voor verbonden software
- Geschreven door
- Jack Limebear
- Gepubliceerd
- Laatst bijgewerkt
LuisterenLuister naar dit artikel
Een API-endpoint (Application Programming Interface) is de specifieke URL waar een API requests ontvangt en responses terugstuurt.
API-endpoints fungeren als het exacte webadres waar een applicatie verbinding maakt met een server om gegevens op te vragen of een opdracht uit te voeren. Hoewel traditionele architecturen nog steeds worden gebruikt, vertrouwen moderne applicaties op REST API's om HTTP-requests voor uiteenlopende services af te handelen.
In deze gids lees je hoe endpoints requests verwerken, hoe je je calls formatteert en hoe je API-endpoints veilig houdt in productieomgevingen. We laten ook zien hoe je je systemen netjes verbindt met ElevenAPI en audioworkflows bouwt die klaar zijn voor productie.
Samenvatting
- Een API-endpoint is de specifieke URL waar een API requests ontvangt en responses terugstuurt.
- Door geautomatiseerde communicatiepaden tussen clientapplicaties en serverinfrastructuur in te stellen, verloopt gegevensuitwisseling en systeemintegratie soepeler.
- De zeven veelvoorkomende API-typen zijn REST API-endpoints, SOAP, GraphQL, RPC, WebSocket, gRPC en Web API's.
- Veelgebruikte best practices voor het ontwerpen van API-endpoints zijn intuïtieve, resourcegebaseerde naamgeving en gestandaardiseerde HTTP-statuscodes in combinatie met gestructureerde JSON-errorpayloads.
- Engineeringteams testen en monitoren API-endpoints door HTTP-codes te valideren, de basisconnectiviteit voor requests te controleren en realtime concurrency bij te houden.
- API-endpoints beveiligen omvat authenticatie op basis van sleutels, permissies volgens het least-privilegeprincipe en rate limits op basis van concurrency.
API-endpoints uitgelegd: requests, responses en routes
Een API-endpoint is een digitale locatie die een API gebruikt om requests te ontvangen en responses terug te sturen. Clientapplicaties gebruiken een specifieke URL die aan dit endpoint is gekoppeld om toegang te krijgen tot serverresources.
Elke endpointroute handelt een afzonderlijke interactie af door een HTTP-methode te koppelen aan een resourcepad. De client stuurt een request naar die route, waarna de server de gegevens verwerkt en een response met een statuscode terugstuurt.
Wanneer een applicatie bijvoorbeeld gebruikersmetadata opvraagt of een datapayload indient, stuurt deze een HTTP-request naar een aangewezen endpoint-URL die op de API-server wordt gehost.
API vs. endpoint vs. URL: wat is het verschil?
Hoewel de termen API, API-endpoint en URL vaak samen worden gebruikt, verwijzen ze naar afzonderlijke onderdelen van een softwarearchitectuur.
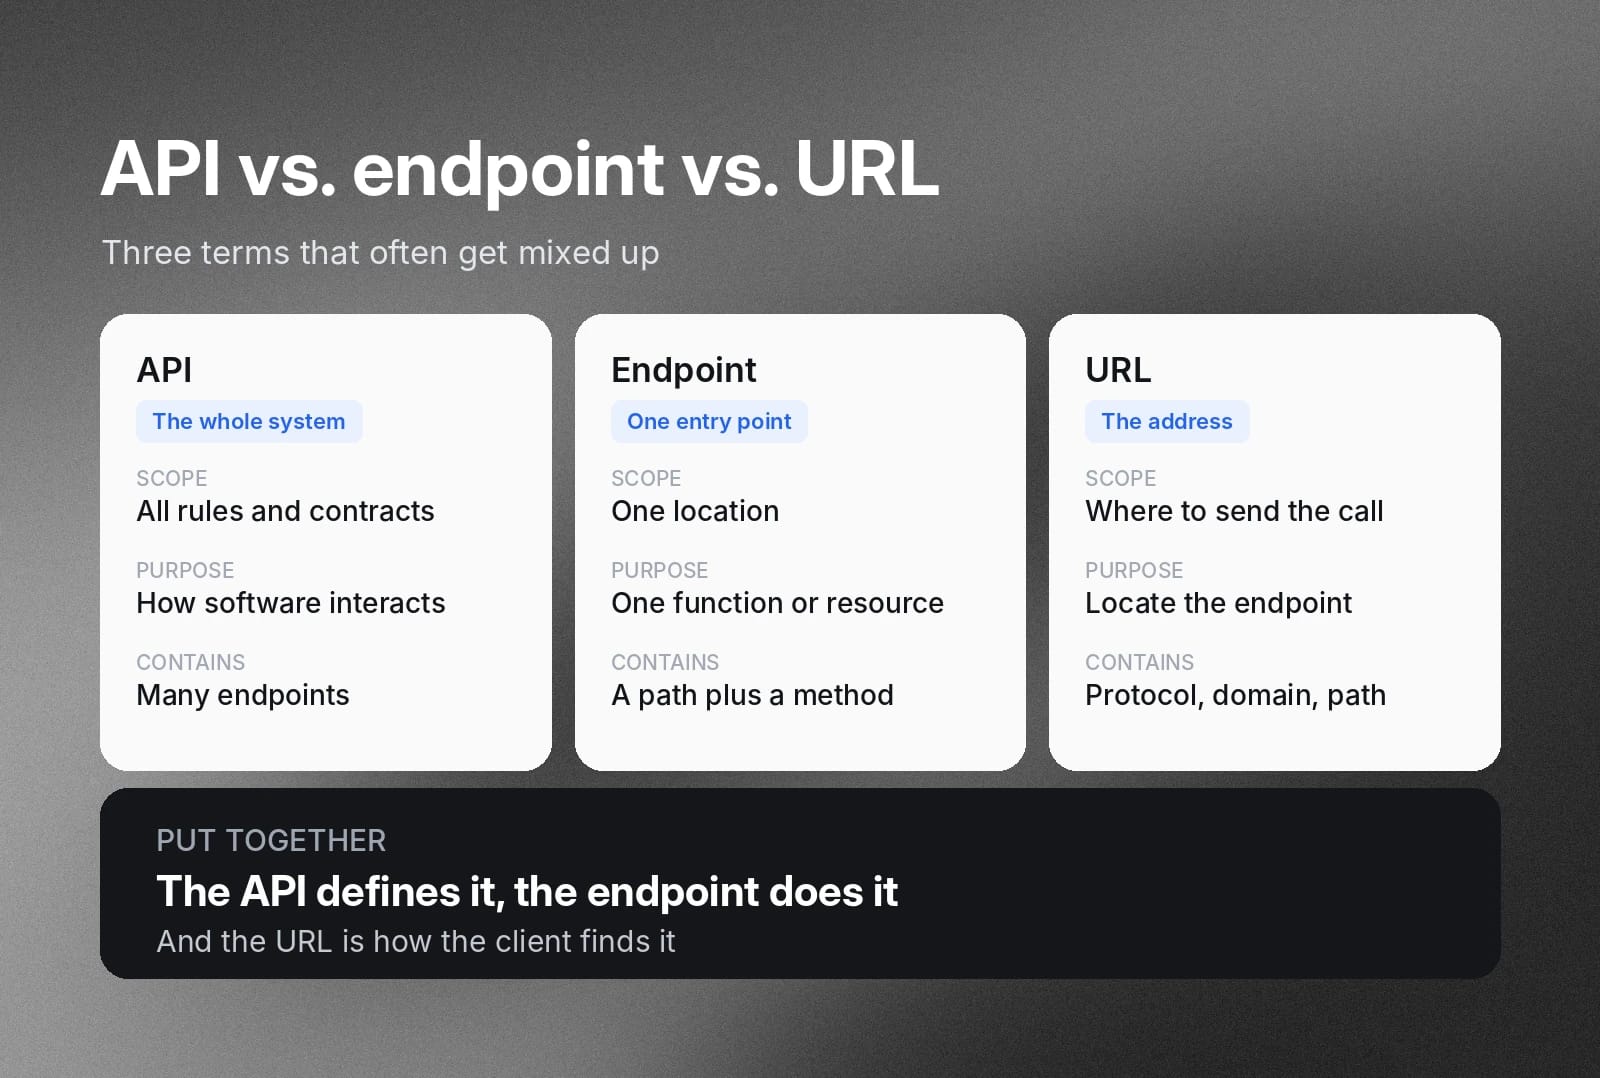
Een API biedt de volledige software-interface met de regels en protocollen waarmee twee applicaties communiceren. Een API-endpoint is daarentegen een specifiek digitaal toegangspunt op een server dat de apps gebruiken voor communicatie in twee richtingen. Een URL is tot slot de volledige geschreven webadresreeks die clientapplicaties gebruiken om dat endpoint via het netwerk te vinden en ermee te verbinden.
De belangrijkste verschillen tussen API's, endpoints en URL's zijn:
- Reikwijdte en architectuur: Een API omvat het volledige systeem van regels en datacontracten, terwijl een API-endpoint slechts één specifieke locatie betreft en een URL het adres van die locatie is.
- Functie en doel: Een API specificeert hoe softwarecomponenten met elkaar interageren, terwijl API-endpoints toegang bieden tot een specifieke functie of dataresource en de URL de clientapplicatie precies vertelt waarheen de call moet worden gestuurd.
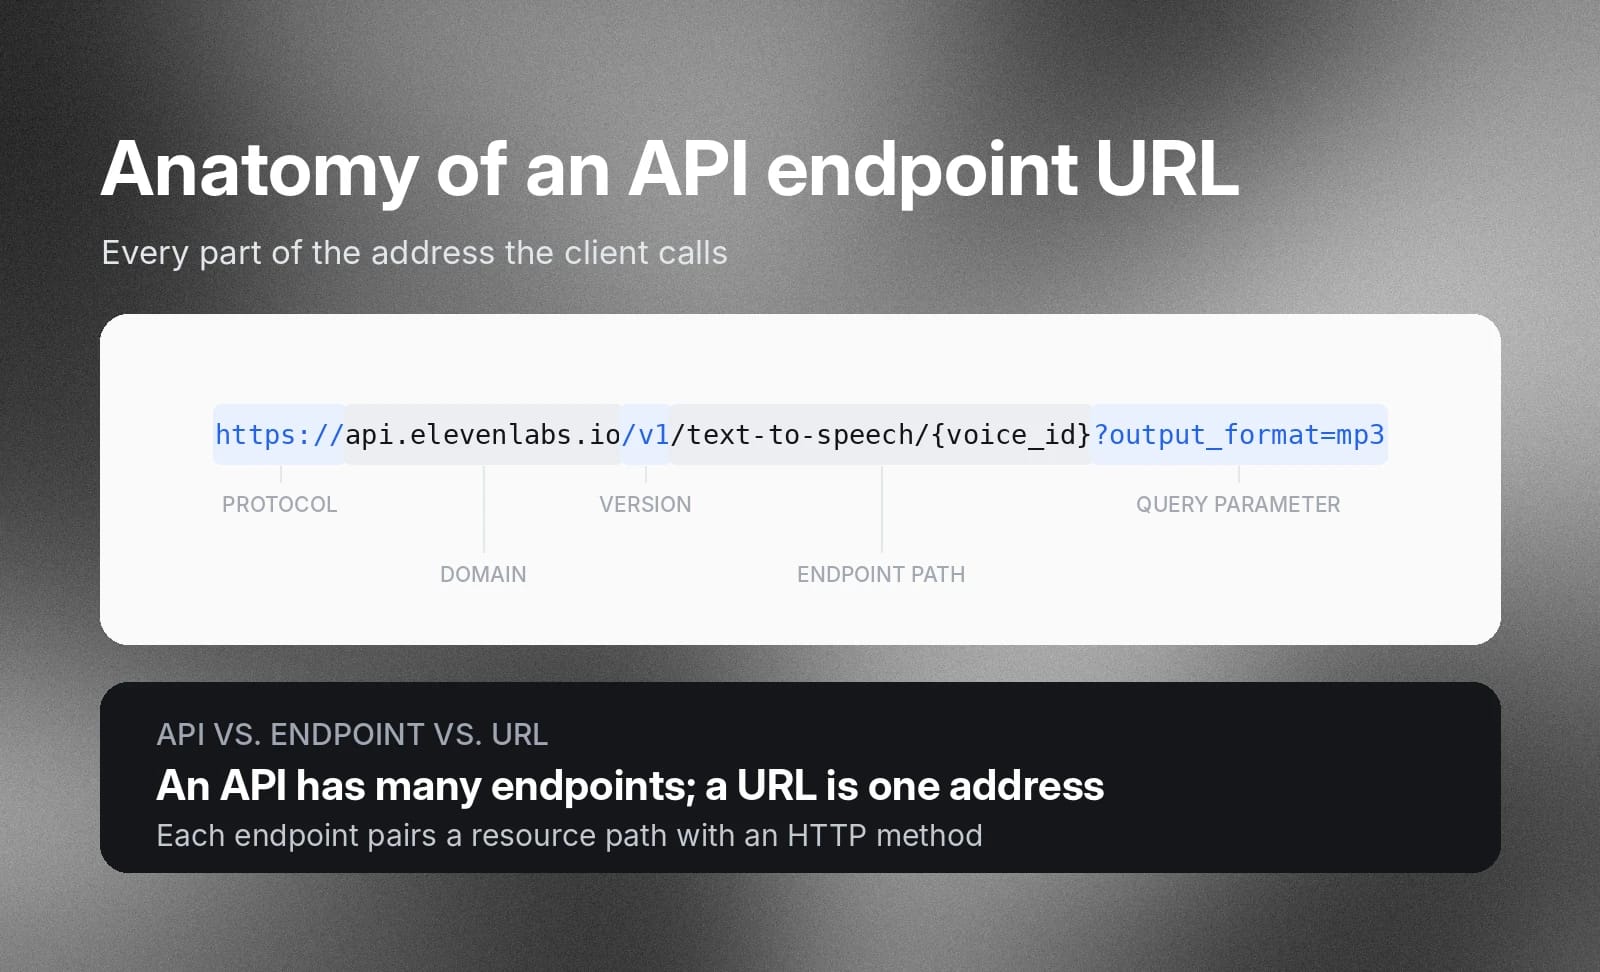
- Samenstelling: Een API heeft meerdere endpoints, maar één API-endpoint koppelt een specifiek resourcepad aan een HTTP-methode. Een URL bestaat ook uit verschillende onderdelen, zoals het netwerkprotocol, de domeinnaam, het endpointpad en queryparameters.
Hoe werken API-endpoints?
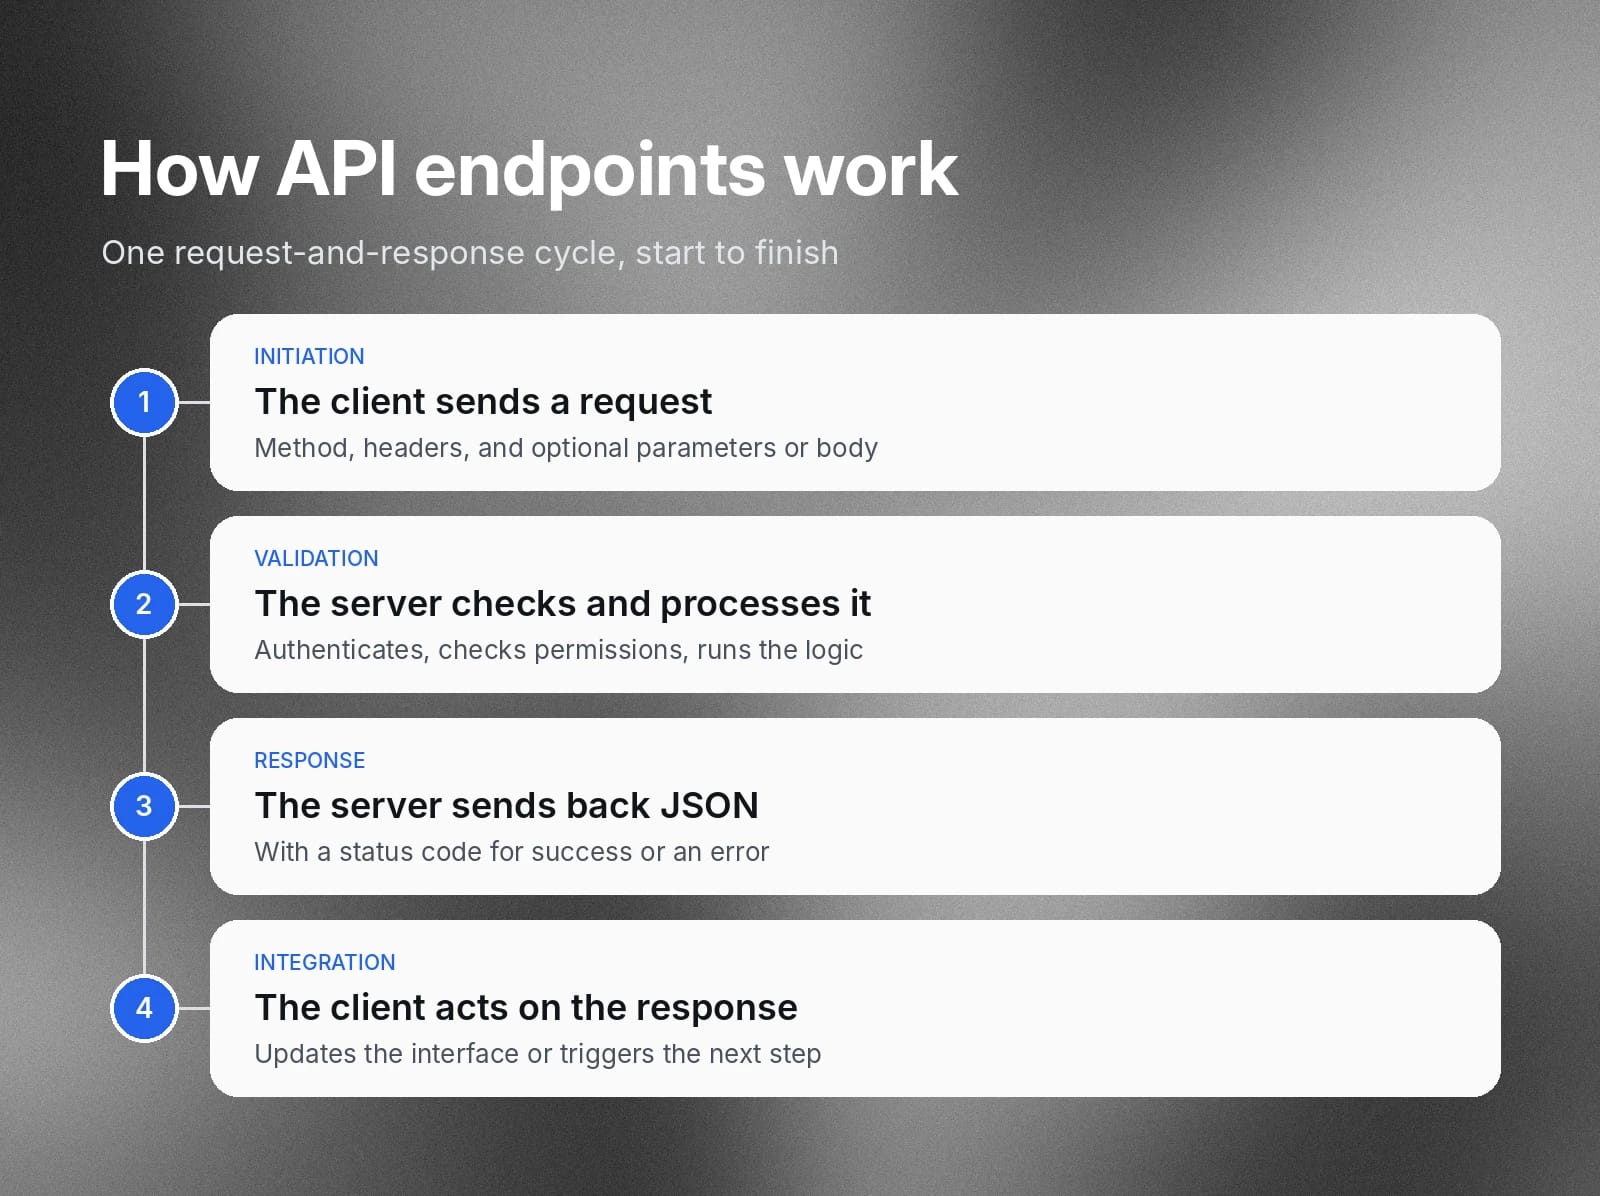
API-endpoints gebruiken een gestructureerde request-en-responsecyclus tussen clientapplicaties en servers, die doorgaans deze stappen volgt:
- Initiatie: De client stuurt rechtstreeks een HTTP-request naar de endpoint-URL. Dit request bevat een HTTP-methode, HTTP-headers, optionele queryparameters en optionele requestbodygegevens.
- Validatie en verwerking: De server ontvangt het request, authenticeert clientcredentials en controleert toegangspermissies. Het backendsysteem vraagt vervolgens interne databases op of voert businesslogica aan de serverzijde uit om de gevraagde bewerking te verwerken.
- Verzenden van de response: De server bundelt de uitvoer in een gestructureerde JSON-payload. Deze payload stuurt hij terug naar de client, samen met een HTTP-statuscode die een geslaagde uitvoering bevestigt of details geeft over gegenereerde fouten.
- Uitvoering van de integratie: De clientapplicatie parseert de geretourneerde payload om gebruikersinterfaces bij te werken, gegevens te verwerken en vervolgacties te activeren.
REST API-endpoints en de HTTP-methoden die ze gebruiken
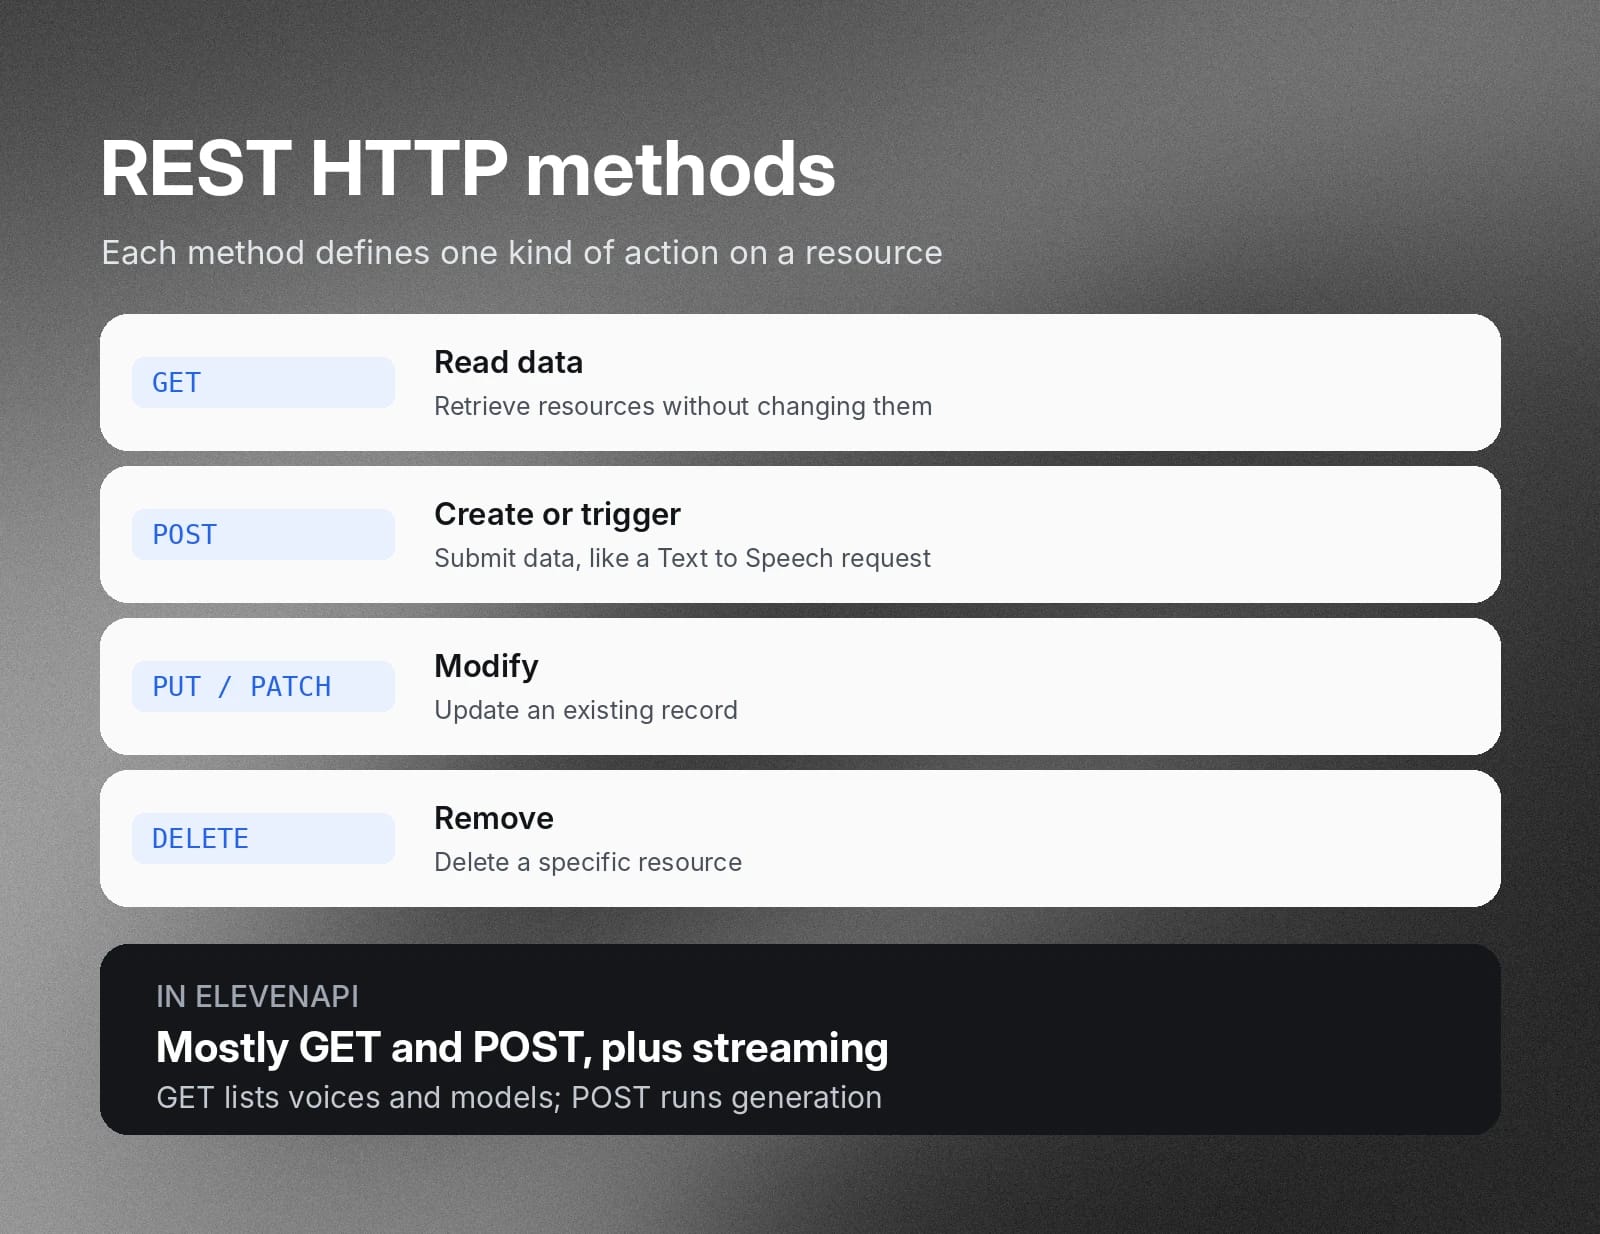
REST API-endpoints gebruiken standaard HTTP-methoden om de acties te definiëren die clients op een serverresource uitvoeren. GET-requests lezen gegevens en wijzigen geen backendresources. POST-requests schrijven daarentegen gegevens door nieuwe data in te dienen om resources te maken of acties aan de serverzijde te activeren.
Daarnaast gebruiken ontwikkelaars PUT- of PATCH-requests om bestaande records te wijzigen en DELETE om specifieke resources uit de database te verwijderen.
In ElevenAPI vertrouwen integraties vooral op GET- en POST-requests, naast streaming- en WebSocket-endpoints voor realtime-audio. GET-endpoints halen beschikbare metadata over stemmen en modellen op, terwijl POST-endpoints generatietaken uitvoeren, zoals het uitvoeren van Text to Speech-synthese.
Voorbeelden van API-endpoints: een praktische blik op veelvoorkomende requests
Door praktijkvoorbeelden van requests in ElevenAPI te bekijken, zie je hoe API-endpoints functioneren in productieomgevingen.
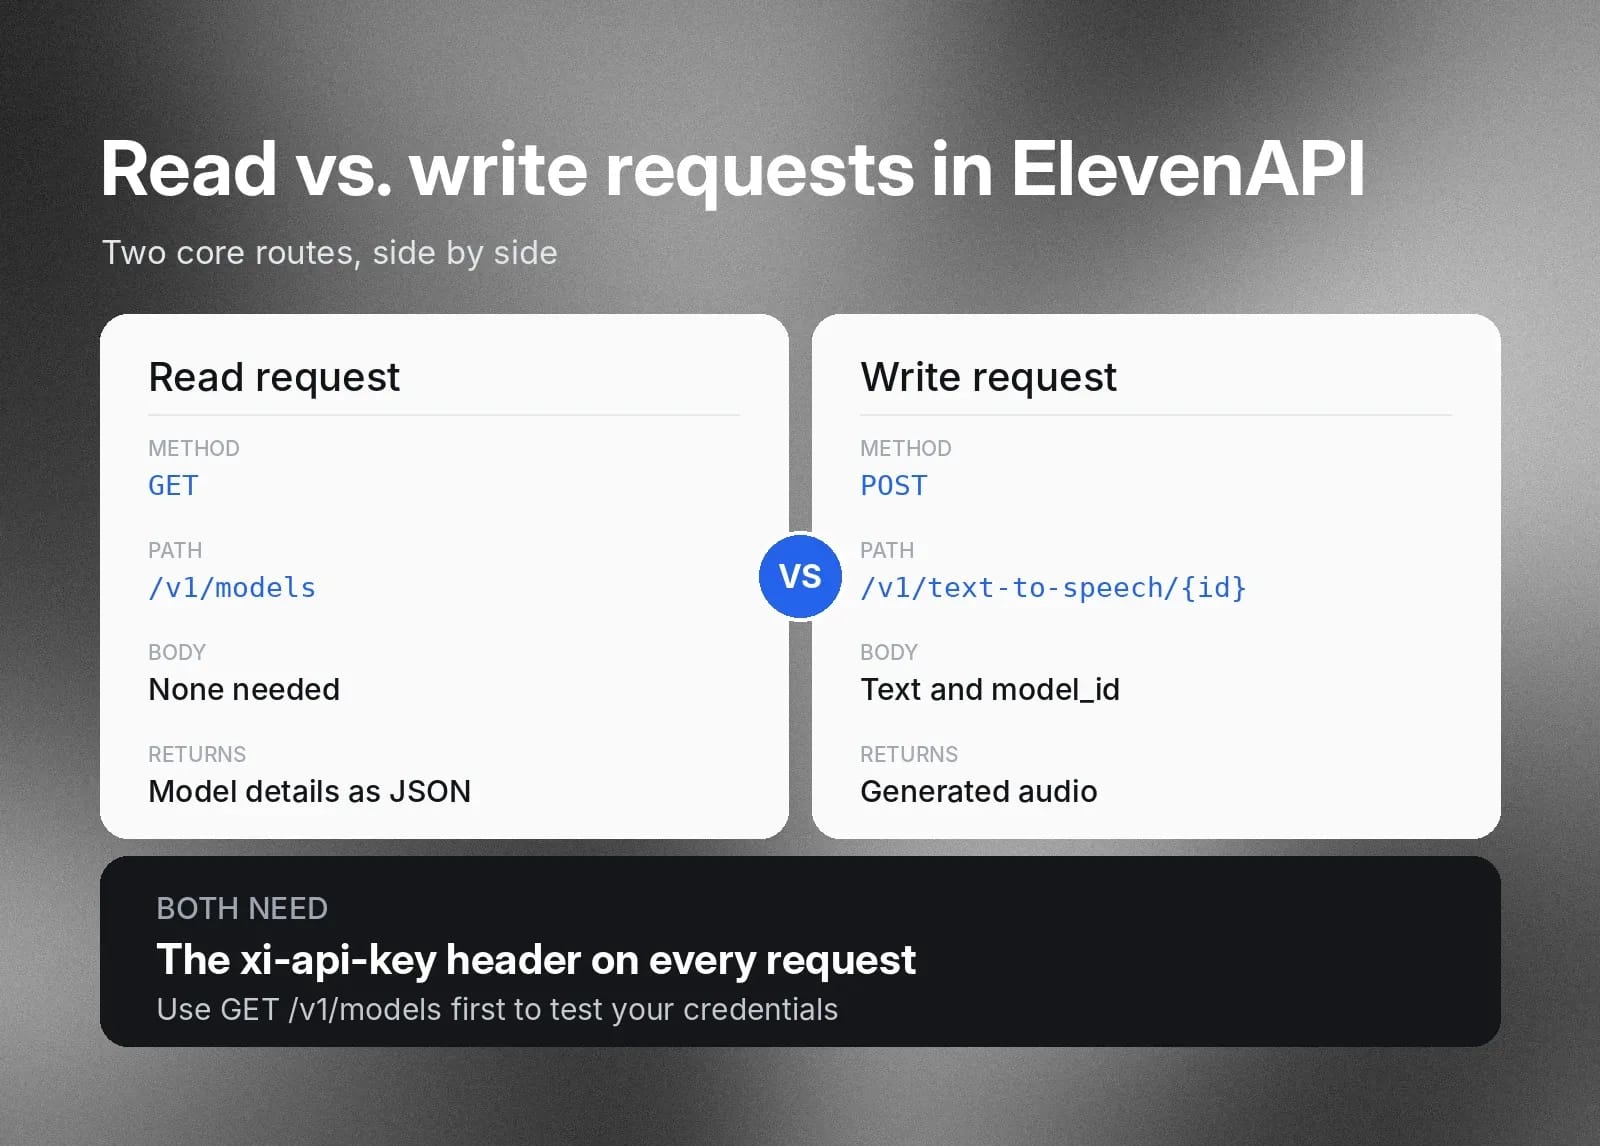
Met ElevenAPI koppelt elke endpointroute aan specifieke HTTP-methoden die bepaalde taken uitvoeren, zoals systeemmetadata ophalen of audio genereren. Clientapplicaties sturen GET-requests om informatie op te halen en POST-requests om gegevens in te dienen en verwerkingstaken uit te voeren.
Zo werken deze kernroutes in productie.
Leesrequest
GET https://api.elevenlabs.io/v1/models haalt een lijst op met beschikbare modellen voor spraaksynthese en hun mogelijkheden. Dit request vereist de HTTP-header xi-api-key voor authenticatie, maar geen requestbody. De server verwerkt de query en stuurt een JSON-payload met modeldetails terug.
Schrijfrequest
POST https://api.elevenlabs.io/v1/text-to-speech/{voice_id} stuurt payloadgegevens naar de server om audio te genereren. Je applicatie stuurt een JSON-body met parameters, zoals text en model_id, om Text to Speech-synthese uit te voeren. Het endpoint verwerkt deze parameters en streamt geformatteerde audio terug naar je applicatie.
Lees meer in de API-referentie voor Text to Speech.
De zeven veelvoorkomende API-typen en wanneer je ze gebruikt
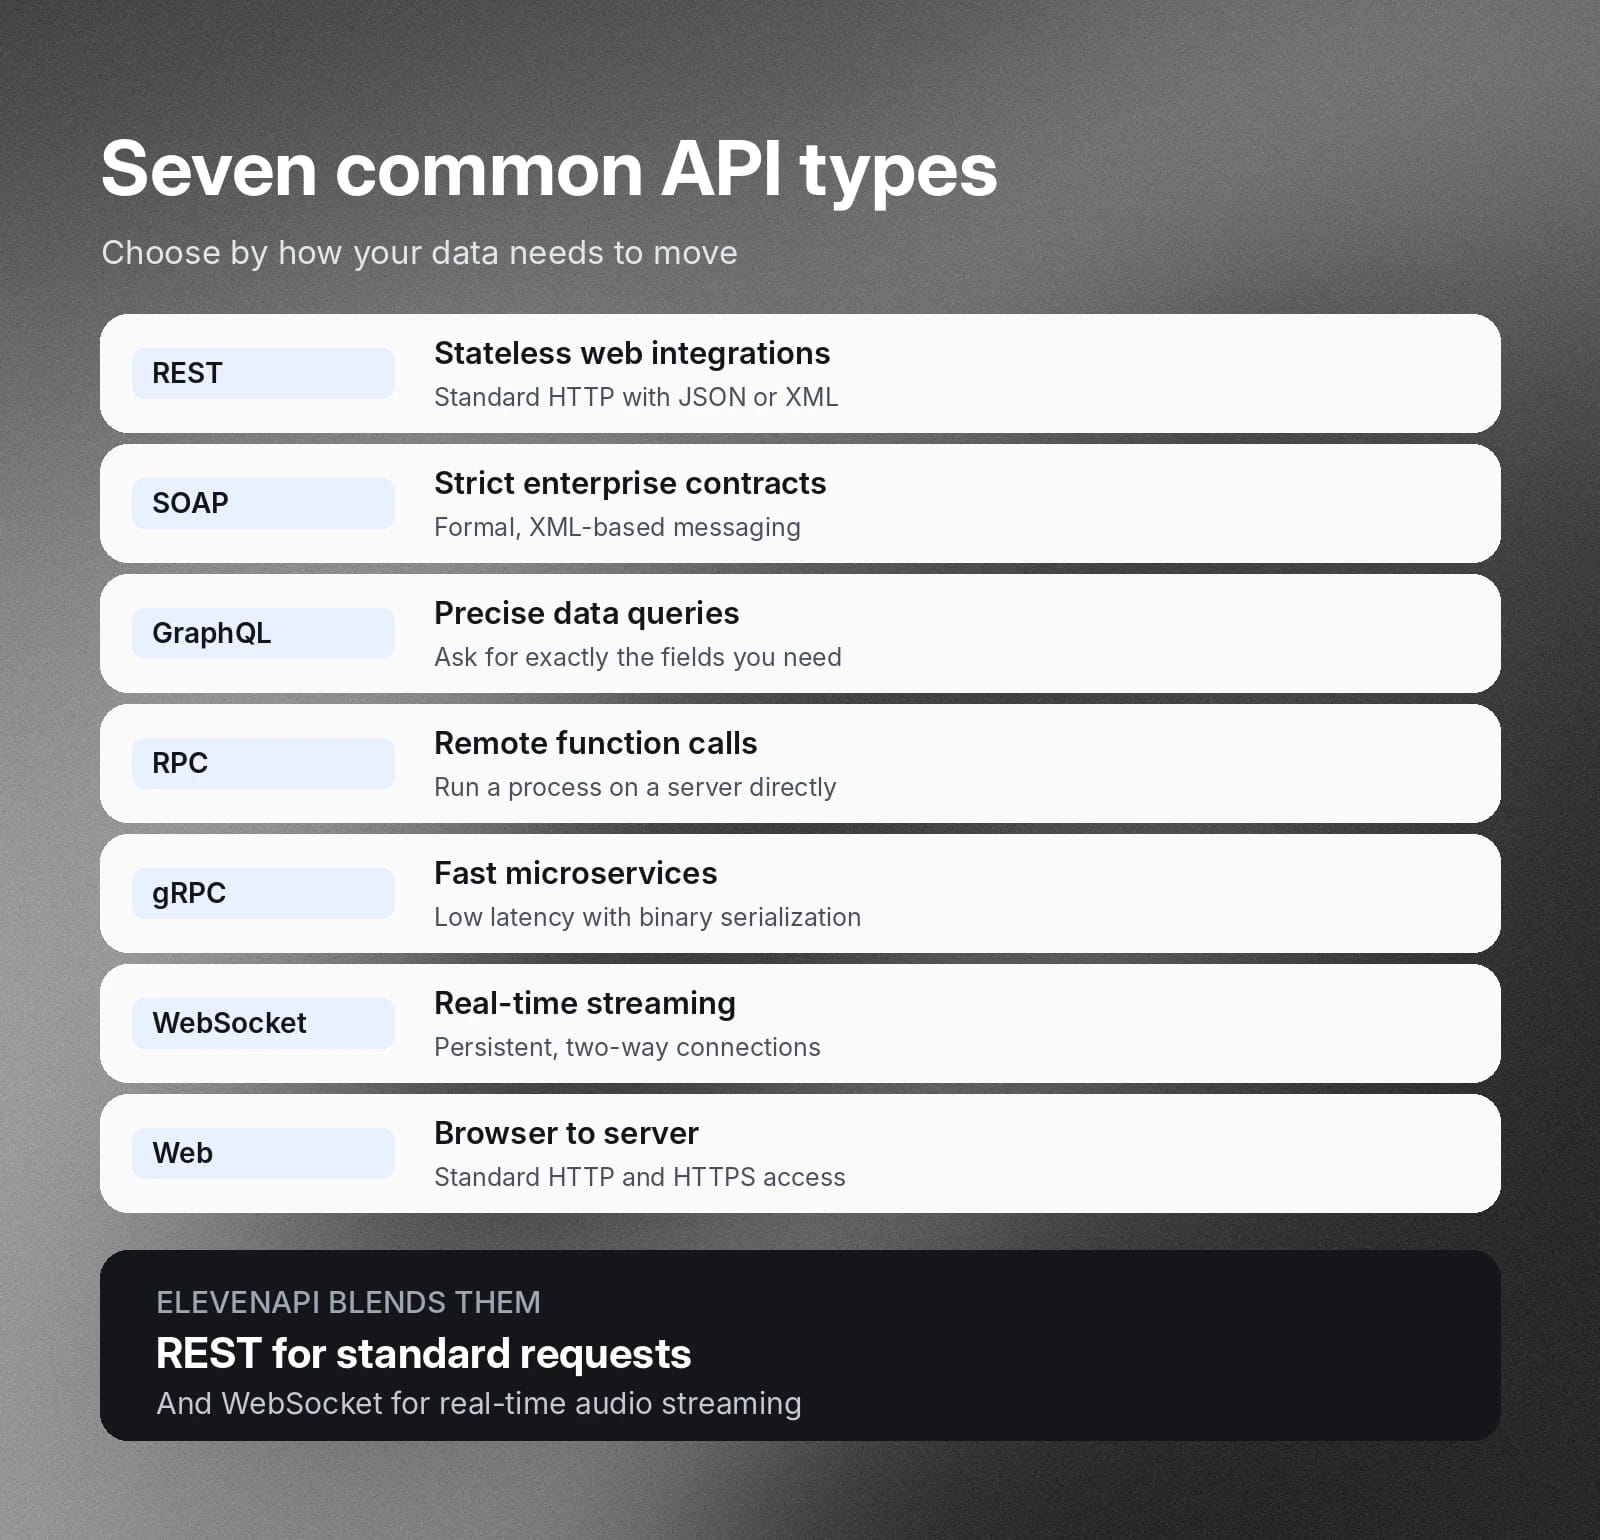
Ontwikkelteams kiezen uit zeven veelvoorkomende API-architecturen en baseren hun keuzes op hun behoeften voor dataoverdracht.
API-architecturen
Wanneer gebruiken
REST
Webintegraties bouwen die stateless, gestandaardiseerde HTTP-communicatie met gestructureerde JSON- of XML-dataformaten nodig hebben
SOAP
Enterprise-apps vereisen strikte beveiligingsprotocollen, formele berichtencontracten en XML-gebaseerde gegevensuitwisseling
GraphQL
Clientapps moeten precieze datavelden in één request opvragen om te veel of te weinig data op te halen
RPC
Clientapps voeren specifieke functies of processen rechtstreeks uit op een externe server met minimale netwerkoverhead
gRPC
High-performance microservices verbinden die communicatie met lage latentie en binaire serialisatie vereisen
WebSocket
Interactieve apps bouwen die permanente verbindingen in twee richtingen nodig hebben voor realtime datastreaming en directe responses
Web
Webbrowsers en clientapplicaties verbinden met resources aan de serverzijde via standaard HTTP- en HTTPS-protocollen
ElevenAPI combineert verschillende architectuurstijlen in één platform om efficiëntie te maximaliseren en latentie te minimaliseren. Doorgaans gebruikt het REST voor standaardrequests en WebSocket-protocollen voor realtime-audiostreaming.
Best practices voor het ontwerpen van API-endpoints voor voorspelbare integraties
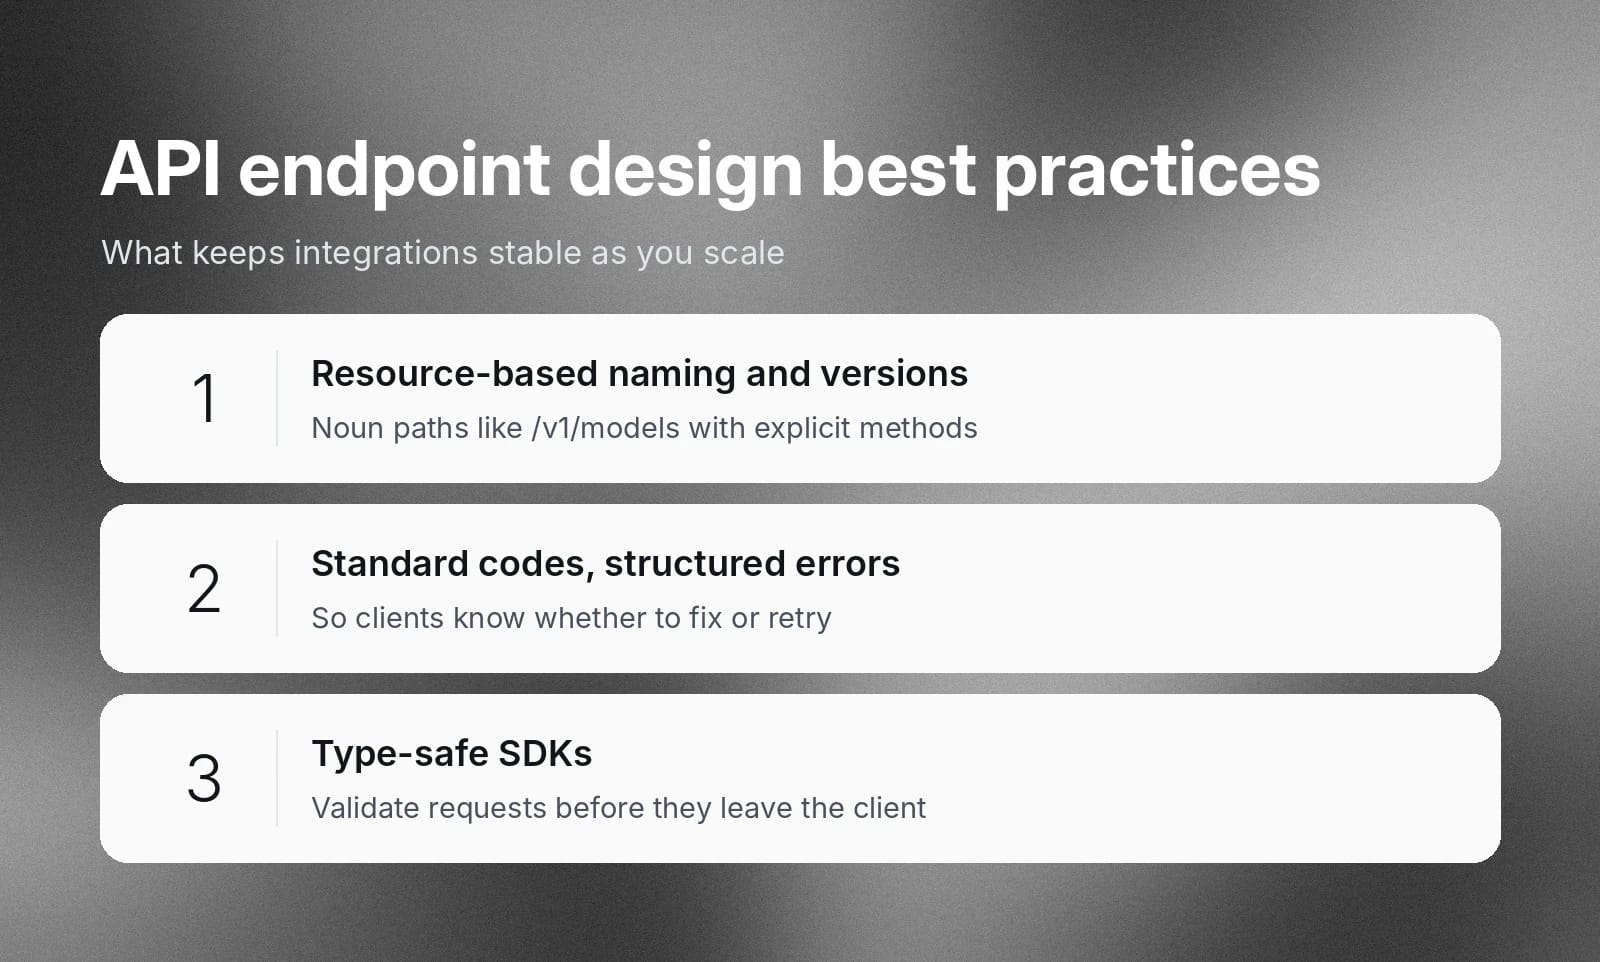
Door best practices voor ontwerp toe te passen, blijven API-endpoints stabiel, onderhoudbaar en veerkrachtig, ook als onderliggende platforms veranderen en use cases opschalen. ElevenAPI gebruikt duidelijke REST-regels om integratie voor engineeringteams te vereenvoudigen, zoals:
- Intuïtieve naamgeving en versioning op basis van resources: Endpoints moeten paden op basis van zelfstandige naamwoorden gebruiken die rechtstreeks zijn vernoemd naar de resource die ze bieden, en deze vervolgens koppelen aan expliciete HTTP-methoden voor acties. Bijvoorbeeld:
/v1/models or /v1/text-to-speech/{voice_id}. - Gestandaardiseerde HTTP-statuscodes en gestructureerde errorpayloads: Voorspelbare endpoints sturen standaard HTTP-statuscodes terug om de exacte uitkomst van een request te rapporteren. Door deze statuscodes te koppelen aan gestructureerde JSON-errorpayloads kan clientsoftware programmatisch bepalen of requestparameters moeten worden hersteld of retries met backoff moeten worden uitgevoerd.
- Type-safe SDK's en validatie van SDK-parameters: Officiële, sterk getypeerde SDK's in talen als Python en TypeScript vereenvoudigen de integratie. Deze aanpak dwingt ook requestschema's af voordat netwerkcalls de client verlaten.
API-endpoints testen en monitoren
Door API-endpoints vroeg te testen, bevestig je de authenticatie en valideer je de netwerkconnectiviteit voordat ontwikkelaars applicatielogica schrijven.
Stuur met de HTTP-header xi-api-key een request naar GET https://api.elevenlabs.io/v1/models (of voer curl https://api.elevenlabs.io/v1/models uit) om credentials te valideren, netwerktoegang te controleren en beschikbare modellen op te halen.
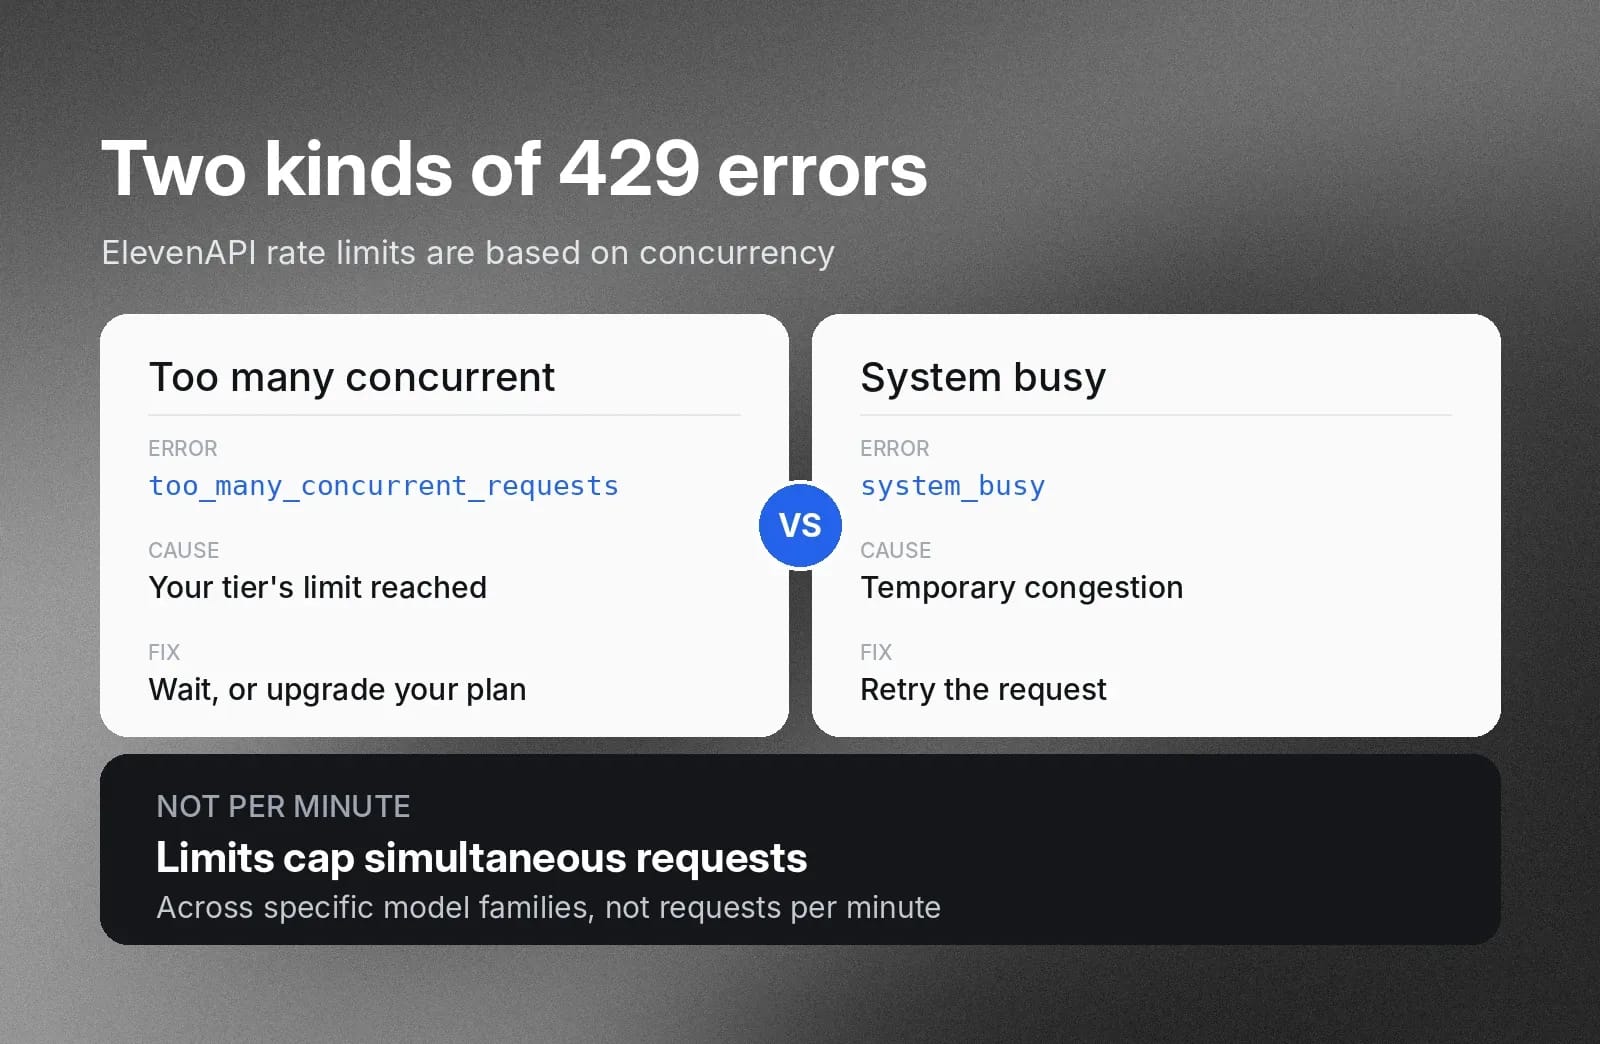
Monitor vervolgens liveverkeer en let op HTTP 429-errorresponses. Engineeringteams volgen metrics om onverwachte gebruikspieken te signaleren en passen de snelheid van uitgaande requests daarop aan.
Een too_many_concurrent_requests-error geeft aan dat een account de concurrencylimiet van zijn tier heeft bereikt. Wacht daarom tot lopende requests zijn afgerond of stap over naar een hoger abonnement. Een system_busy-error betekent daarentegen dat het platform tijdelijk overbelast is. Het request opnieuw proberen lukt doorgaans.
Beveiliging van API-endpoints: authenticatie, autorisatie en rate limits
API-endpoints beveiligen vereist dat je geheime credentials beschermt en gedetailleerde limieten instelt voor wat elke credential mag doen. Naast de aanbevolen best practices gebruikt ElevenAPI drie kernmechanismen om backendbewerkingen en clientintegraties te beveiligen.
1. Authenticatie
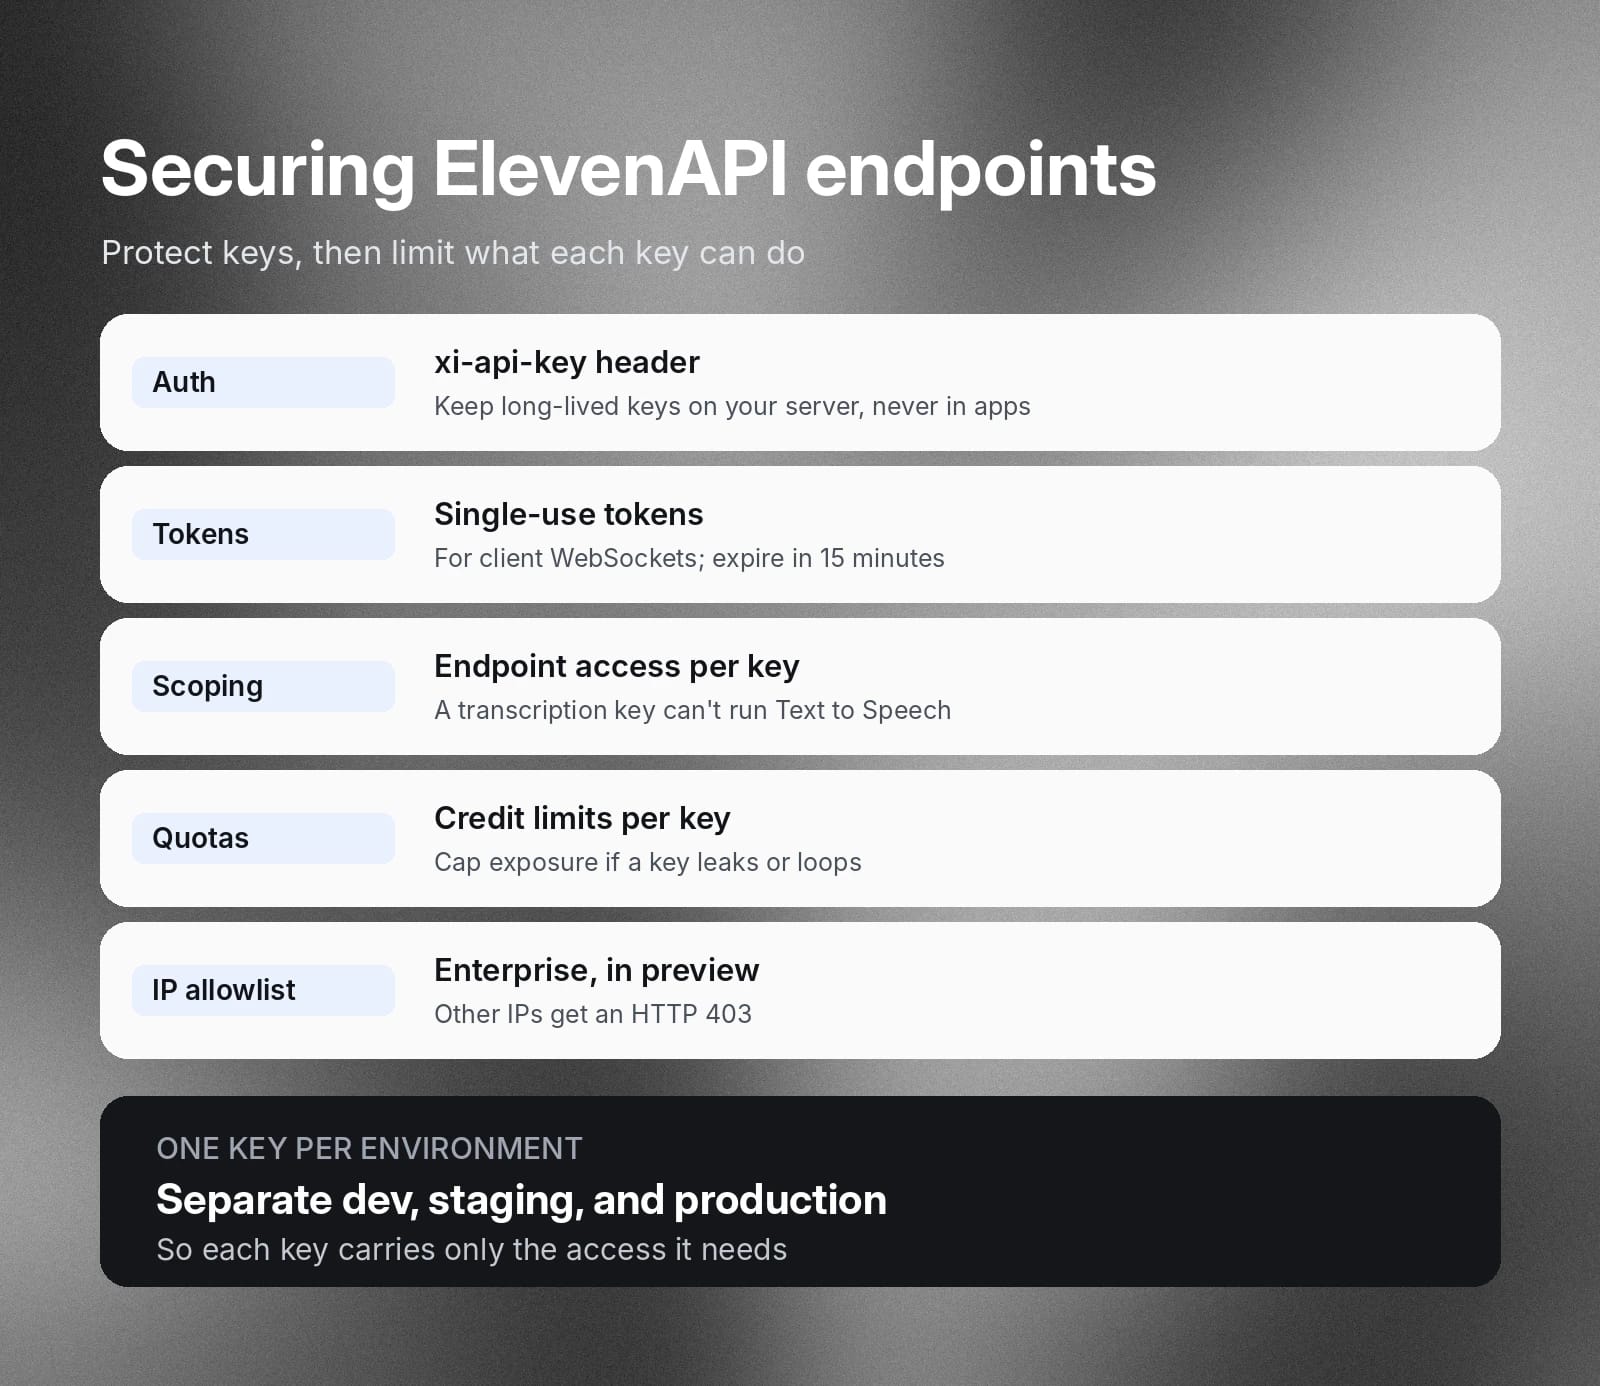
Elke request bevat de geheime xi-api-key-HTTP-header. Langdurig geldige API-sleutels moeten strikt op beveiligde servers blijven en mogen niet worden opgenomen in client-side code, zoals in browsers of mobiele apps. Voor client-side WebSocket-verbindingen van Scribe en Text to Speech maakt je server een token voor eenmalig gebruik, zodat de langdurig geldige sleutel beveiligd blijft.
Tokens voor eenmalig gebruik verlopen na 15 minuten en worden bij het eerste gebruik verbruikt. Lees meer in de documentatie over tokens voor eenmalig gebruik.
2. Autorisatie en scoping
Gebruik afzonderlijke sleutels voor ontwikkel-, staging- en productieomgevingen. Configureer vervolgens elke sleutel op basis van deze drie gedetailleerde beveiligingsmechanismen:
- Toegang tot endpoints: Beperk de specifieke endpoints die een API kan aanroepen, zodat elk credential alleen de toestemming heeft die nodig is voor de taak die het uitvoert. Een sleutel die is bedoeld voor Speech to Text-transcriptie heeft bijvoorbeeld geen toegang nodig tot Text to Speech-generatie.
- Creditquota: Wijs per sleutel aangepaste creditlimieten toe om financiële risico's door onverwacht hoog verbruik te beperken, uitvoeringslussen in applicatiecode in te dammen en accountsaldi te beschermen als een sleutel uitlekt.
- IP-allowlisting: Enterprise-accounts kunnen het gebruik van sleutels beperken tot specifieke IP-adressen of CIDR-bereiken (momenteel in preview, beschikbaar via je accountmanager). Requests vanaf andere IP-adressen worden afgewezen met een HTTP 403-error.
Rate limits
Rate limits zijn gebaseerd op concurrency, niet op eenvoudige quota per minuut. Ze beperken het aantal gelijktijdige generaties of lopende requests die tegelijk worden uitgevoerd binnen specifieke modelfamilies.
Bouw workflows voor spraak en conversationele AI met ElevenAPI
ElevenAPI biedt programmatische toegang tot een uitgebreide reeks AI-audiomogelijkheden, waaronder Voice Agents, Text to Speech en Speech to Text. Met lage latentie, hoge emotionele expressiviteit en ondersteuning voor meer dan 90 talen in de modelsuite integreert ElevenAPI mensachtige audio rechtstreeks in je tech stack. Daarmee breid je de mogelijkheden uit van de technologie achter je bedrijfsoplossingen voor klantondersteuning, medewerkerstraining, contentproductie en marketing.
Of je nu realtime conversationele agents implementeert of meertalige lokalisatie automatiseert, ElevenAPI biedt de infrastructuur, snelheid en beveiliging die productieapplicaties vereisen.
Verken ElevenAPI om endpointreferenties en integratiehandleidingen te bekijken, of vraag een API-sleutel aan om vandaag nog te beginnen met bouwen.
Veelgestelde vragen over API-endpoints

Jack Limebear maakt deel uit van het Growth-team en werkt als contentschrijver en strateeg voor de blog- en inzichtpagina's. Voordat hij bij ElevenLabs kwam, gaf hij meer dan tien jaar leiding aan contentstrategieën voor organisaties, van snelgroeiende SaaS-startups tot Fortune 500-bedrijven. Hij heeft een master in Engelse literatuur van de University of Cambridge.