वॉइस एजेंट्स के लिए सुरक्षित कॉलर ऑथेंटिकेशन डिज़ाइन करना
- प्रकाशित
- आखिरी बार अपडेट किया गया
सुनेंइस आर्टिकल को सुनें
वॉइस एजेंट तेज़ी से साधारण FAQ जवाब देने वाले सिस्टम से ऐसे सिस्टम में बदल रहे हैं जो अकाउंट में बदलाव करते हैं, लेनदेन प्रोसेस करते हैं और संवेदनशील ग्राहक डेटा ऐक्सेस करते हैं। यह बदलाव एक अहम चुनौती लाता है: ऐसे कन्वर्सेशनल AI सिस्टम में, जहाँ पारंपरिक विज़ुअल वेरिफ़िकेशन तरीके नहीं होते, आप कॉलर की पहचान कैसे प्रमाणित करेंगे?
जब कोई वॉइस एजेंट सब्सक्रिप्शन अपडेट कर सकता है, अकाउंट बैलेंस देख सकता है या रिफ़ंड शुरू कर सकता है, तो उसे पूरी तरह वॉइस-आधारित इंटरैक्शन में भी कॉलर को मानव कॉल सेंटर जितनी सख्ती से प्रमाणित करना चाहिए। कंपनी की नीतियों का पालन करने वाले मानव एजेंटों के विपरीत, AI एजेंटों को ऐसे निर्णायक, टूल-आधारित ऑथेंटिकेशन की ज़रूरत होती है जो LLM के निर्णय पर निर्भर न हो।
इस लेख में एंटरप्राइज़ डिप्लॉयमेंट्स पर Forward Deployed Engineers के रूप में हमारे काम से मिले प्रमाणित ऑथेंटिकेशन पैटर्न दिए गए हैं। हम एम्बेडेड विजेट्स के लिए सेशन-आधारित ऑथेंटिकेशन से लेकर टेलीफोनी-विशिष्ट तरीकों और OTP वेरिफ़िकेशन तक, पाँच मुख्य तरीकों को कवर करेंगे और बताएँगे कि ElevenLabs प्लैटफ़ॉर्म पर निर्णायक वर्कफ़्लो गेटिंग के साथ इन्हें कैसे लागू करें।
सबसे अहम बात, हम दिखाएँगे कि ऑथेंटिकेशन को बातचीत से निकाले गए निष्कर्ष पर क्यों नहीं छोड़ा जा सकता। इसके बजाय, इसे अलग-अलग सब-एजेंट्स, टूल-आधारित वेरिफ़िकेशन और कंडीशनल वर्कफ़्लो रूटिंग के ज़रिए बनाना चाहिए, ताकि केवल प्रमाणित यूज़र ही विशेषाधिकार वाले ऑपरेशंस तक पहुँचें।
सारांश
- वॉइस एजेंट्स के लिए कॉलर ऑथेंटिकेशन निर्णायक और टूल-आधारित होना चाहिए; इसे LLM के बातचीत से निकाले गए निष्कर्ष पर नहीं छोड़ा जा सकता।
- होस्ट एप्लिकेशन ऑथेंटिकेशन मौजूदा सेशन डेटा एजेंट को देता है, इसलिए पहले से लॉग इन यूज़र्स को दोबारा ऑथेंटिकेट नहीं करना पड़ता।
- नॉलेज-आधारित ऑथेंटिकेशन, अकाउंट नंबर या जन्मतिथि जैसे कॉलर द्वारा दिए गए विवरणों को सर्वर-साइड टूल कॉल के ज़रिए बैकएंड सिस्टम से सत्यापित करता है।
- टेलीफोनी डिप्लॉयमेंट्स चुपचाप ऑथेंटिकेट करने के लिए कॉलर ID जैसे सिस्टम डायनामिक वेरिएबल्स का इस्तेमाल कर सकते हैं, लेकिन कॉलर ID स्पूफ़ या साझा की जा सकती है, इसलिए इसे दूसरे फ़ैक्टर के साथ इस्तेमाल करना चाहिए।
- वन-टाइम कोड वेरिफ़िकेशन SMS या ईमेल से कोड भेजता है और बैकएंड सर्विस के ज़रिए उसे सत्यापित करता है।
निर्णायक ऑथेंटिकेशन की आर्किटेक्चरल नींव
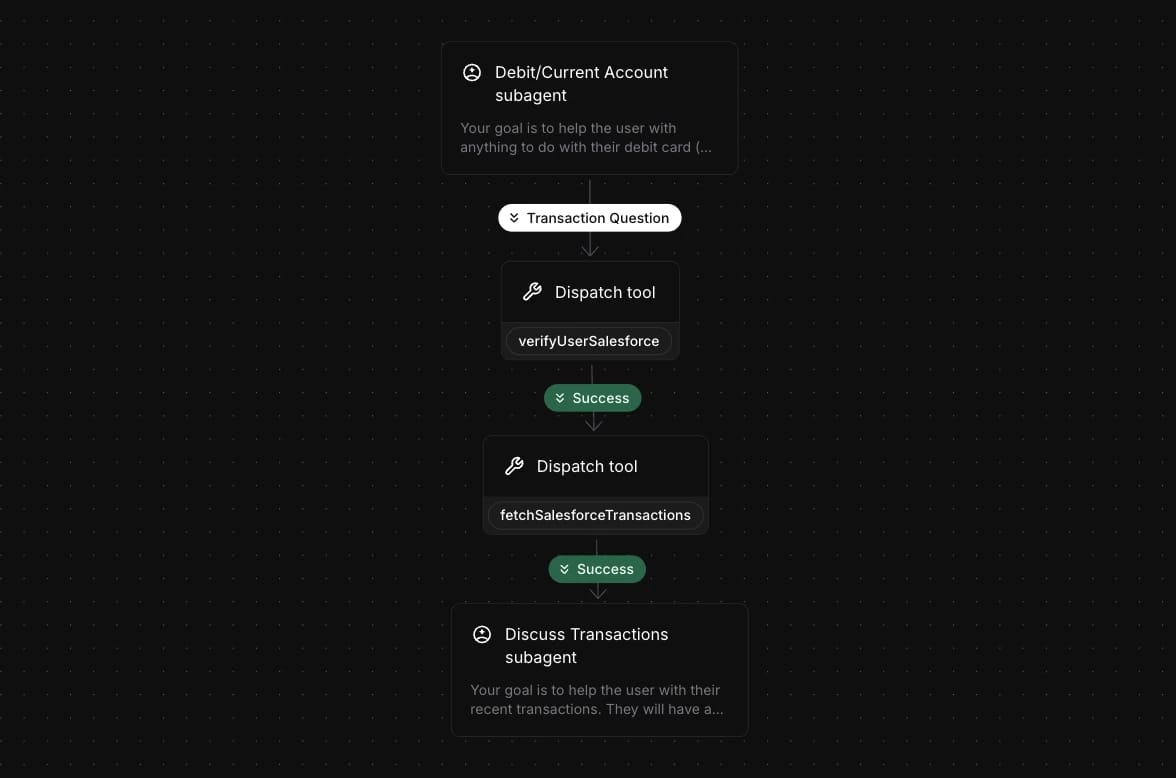
सिर्फ़ प्रमाणित यूज़र ही अकाउंट-संबंधित जानकारी ऐक्सेस कर सकें, इसके लिए हम ElevenLabs के वर्कफ़्लोज़ के ज़रिए सख्त एनवायरनमेंट और ऐक्सेस सेग्रिगेशन की सलाह देते हैं। ऑथेंटिकेशन को हमेशा Boolean सफलता या विफलता आउटपुट वाले टूल कॉल से लागू करना चाहिए, जिसे ElevenLabs वर्कफ़्लो बिल्डर में डिस्पैच टूल के रूप में कॉन्फ़िगर किया जाता है।
ट्रांसफ़र कंडीशन को सीधे टूल कॉल के नतीजे से जोड़ने पर, अकाउंट डेटा तक पहुँच वाला सब-एजेंट केवल सफल ऑथेंटिकेशन के बाद ही पहुँचा जा सकता है और अप्रमाणित यूज़र्स से पूरी तरह अलग रहता है। इससे ऑथेंटिकेशन निर्णायक रहता है, LLM के निर्णय पर नहीं छोड़ा जाता, और सत्यापित पहचान के बिना डाउनस्ट्रीम नोड्स पर आगे बढ़ने से रोका जाता है।
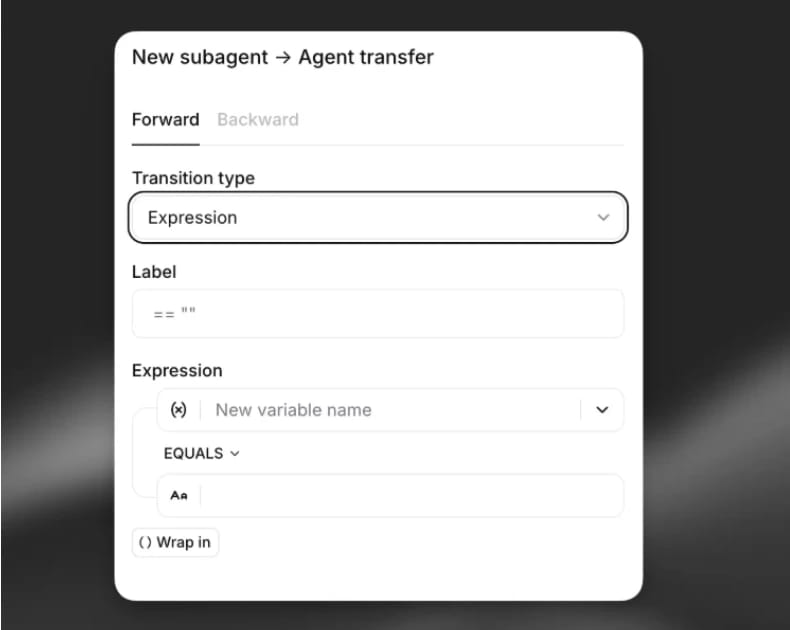
विकल्प के तौर पर, ट्रांसफ़र एक्सप्रेशंस को भरोसेमंद ट्रांसफ़र तरीके के रूप में इस्तेमाल किया जा सकता है। ये एक्सप्रेशंस उन डायनामिक वेरिएबल्स को रेफ़र करते हैं जो टूल कॉल के नतीजों से अपडेट होते हैं।
लागू करने का उदाहरण
Salesforce में यूज़र को सत्यापित करें (टूल कॉल)। सफल होने पर Salesforce से ग्राहक के लेनदेन का डेटा लें (एक और टूल कॉल), फिर यूज़र को उस सब-एजेंट में ट्रांसफ़र करें जो इस डेटा से ग्राहक से बात करने और ज़रूरत पड़ने पर अन्य कार्रवाइयाँ करने के लिए ज़िम्मेदार है।
यूज़र पहचान ऑथेंटिकेशन के तरीके
ये ऑथेंटिकेशन तरीके ElevenLabs प्लैटफ़ॉर्म में मूल रूप से समर्थित नहीं हैं। इन्हें सर्वर-साइड टूल्स के ज़रिए लागू किया जा सकता है, जो आपके CRM या बैकएंड/डेटाबेस के साथ इंटीग्रेट होते हैं, जहाँ ऑथेंटिकेशन डेटा स्टोर रहता है।
होस्ट एप्लिकेशन ऑथेंटिकेशन
वेबसाइट में एम्बेड किए गए वॉइस एजेंट्स के लिए, होस्ट एप्लिकेशन एजेंट/विजेट शुरू करते समय डायनामिक वेरिएबल्स के ज़रिए यूज़र सेशन डेटा (जैसे लॉग-इन स्टेटस, अकाउंट ID या सेशन टोकन) भेज सकता है। इन्हीं डायनामिक वेरिएबल्स का इस्तेमाल करके ये वेरिएबल्स अपने-आप टूल कॉल्स में इंजेक्ट हो जाते हैं, जिससे एजेंट अलग ऑथेंटिकेशन के बिना इंटीग्रेटेड सिस्टम्स से पर्सनलाइज़्ड डेटा पा सकता है।
इससे सपोर्ट का अनुभव सहज बनता है, क्योंकि यूज़र को होस्ट एप्लिकेशन पहले ही सत्यापित कर चुका होता है। आप इसे कस्टम कॉन्फ़िगरेशन से सेट कर सकते हैं या ElevenLabs विजेट इस्तेमाल कर सकते हैं, जिसमें विजेट कॉन्फ़िगरेशन के ज़रिए रनटाइम पर वेरिएबल्स दिए जाते हैं (जैसे, <elevenlabs-convai dynamic-variables='{"user_id": "123", "account_tier": "premium"}'>)।
पूरा सेटअप देखने के लिए डायनामिक वेरिएबल्स डॉक्यूमेंटेशन देखें।
नॉलेज-आधारित ऑथेंटिकेशन (KBA)
वॉइस एजेंट कॉलर से अकाउंट नंबर, पोस्टकोड, जन्मतिथि या सुरक्षा उत्तर जैसे ऑथेंटिकेशन डेटा देने को कहता है। सर्वर-साइड टूल (वेबहुक या बैकएंड कॉल) इन वैल्यूज़ को आपके डेटाबेस (जैसे CRM या आइडेंटिटी स्टोर) से सत्यापित करता है। टूल सफलता/विफलता का नतीजा देता है, जिसमें Boolean स्टेटस (is_error) और विवरणात्मक टेक्स्ट दोनों शामिल होते हैं।
इसे आप निर्णायक वर्कफ़्लो गेटिंग से लागू कर सकते हैं: ज़रूरी जानकारी माँगने के बाद, एक टूल डिस्पैच कॉन्फ़िगर करें और वर्कफ़्लो कंडीशनल ट्रांसफ़र एजेज़ का इस्तेमाल करें, जो टूल की सफलता/विफलता स्टेटस के आधार पर ब्रांच होकर प्रमाणित यूज़र्स को “विशेषाधिकार वाले” एजेंट नोड्स तक भेजती हैं।
आपके धोखाधड़ी जोखिम की ज़रूरतों के अनुसार, यह तरीका स्टैटिक सुरक्षा प्रश्नों और डायनामिक "आउट-ऑफ़-वॉलेट" स्टाइल वेरिफ़िकेशन, दोनों को सपोर्ट करता है।
ज़्यादा जानकारी के लिए सर्वर टूल्स और एजेंट वर्कफ़्लोज़ डिस्पैच टूल नोड डॉक्यूमेंटेशन देखें।
सिस्टम डायनामिक वेरिएबल्स (केवल टेलीफोनी)
फ़ोन-आधारित बातचीत (Twilio या SIP ट्रंक के ज़रिए) में आपके एजेंट को टेलीफोनी-विशिष्ट सिस्टम वेरिएबल्स का अपने-आप ऐक्सेस मिलता है, जिसमें system__caller_id (कॉलर का फ़ोन नंबर) शामिल है। बातचीत शुरू होते ही यह वेरिएबल अपने-आप भर जाता है।
आप इसे दो तरीकों से रेफ़र कर सकते हैं:
- प्रॉम्प्ट्स/मैसेज में: इन्हें डबल कर्ली ब्रेसेज़ के साथ रेफ़र करें, जैसे {{system__caller_id}}, और इन्हें वास्तविक वैल्यूज़ से बदल दिया जाएगा।
- टूल पैरामीटर्स में: इन वेरिएबल्स का इस्तेमाल करने के लिए टूल पैरामीटर्स कॉन्फ़िगर करें, जिससे प्रॉम्प्ट में उनका ज़िक्र किए बिना साइलेंट ऑथेंटिकेशन संभव होता है।
मिसाल के तौर पर, आप एक टूल कॉन्फ़िगर कर सकते हैं जो कॉलर ID को अपने CRM लुकअप एंडपॉइंट तक अपने-आप भेजता है। इससे एजेंट चुपचाप सत्यापित कर सकता है कि इनकमिंग नंबर यूज़र ऑथेंटिकेशन के लिए ग्राहक के रजिस्टर्ड नंबर से मेल खाता है या नहीं। टूल कॉल के बजाय, ऑथेंटिकेशन को बातचीत शुरू होने से पहले चलने वाले कन्वर्सेशन इनिशिएशन वेबहुक के रूप में भी कॉन्फ़िगर किया जा सकता है।
सुरक्षा नोट: कॉलर रिकॉर्ड में दर्ज नंबर से अलग नंबर इस्तेमाल कर सकते हैं, या स्टोर किए गए नंबर अनधिकृत लोगों की पहुँच में हो सकते हैं। इसलिए कॉलर ID-आधारित ऑथेंटिकेशन के लिए ग्राहक की पहले से सहमति होनी चाहिए या इसे अतिरिक्त ऑथेंटिकेशन तरीकों (जैसे नॉलेज-आधारित प्रश्न) के साथ जोड़ना चाहिए।
ज़्यादा जानकारी के लिए सिस्टम डायनामिक वेरिएबल्स और इनिशिएशन वेबहुक का डॉक्यूमेंटेशन देखें।
उन्नत नॉलेज-आधारित / सुरक्षा प्रश्न ऑथेंटिकेशन
एजेंट सुरक्षा प्रश्नों का एक सेट पूछकर और कॉलर के पहले से तय संख्या में सही उत्तर देने पर ही ऐक्सेस देकर यूज़र को प्रमाणित कर सकता है। एजेंट को पहले से तय सूची (जैसे जन्मतिथि, पोस्टकोड, पालतू जानवर का नाम) से रैंडम प्रश्न चुनने और आपके डेटाबेस पर टूल कॉल के ज़रिए कॉलर के उत्तरों को सत्यापित करने के लिए प्रॉम्प्ट किया जा सकता है।
ऑथेंटिकेशन टूल मौजूदा सफलता गिनती वाला JSON रिस्पॉन्स देता है। टूल असाइनमेंट्स के ज़रिए, यह गिनती अपने-आप निकाली जाती है और एक डायनामिक वेरिएबल (जैसे auth_success_count) में स्टोर/अपडेट होती है। हर सफल वेरिफ़िकेशन के बाद, वेरिएबल बढ़ता है।
वेरिफ़िकेशन की ज़रूरी संख्या पूरी होने पर (जैसे 3), वर्कफ़्लो एक्सप्रेशन कंडीशन डायनामिक वेरिएबल की वैल्यू जाँचती है और विशेषाधिकार वाले सब-एजेंट नोड पर ट्रांज़िशन करती है। एक्सप्रेशन, ऑथेंटिकेशन स्टेटस के आधार पर निर्णायक रूप से ऐक्सेस गेट करने के लिए तुलना ऑपरेटर्स (जैसे auth_success_count >= 3) का इस्तेमाल करता है।
हमारे एजेज़ और फ़्लो कंट्रोल डॉक्यूमेंटेशन में रेफ़र करने के लिए और जानकारी है।
वन-टाइम कोड
यह एक सार्वभौमिक तरीका है, जिसमें SMS या ईमेल के ज़रिए यूज़र के डिवाइस पर वन-टाइम कोड भेजा जाता है। ऐक्सेस पाने के लिए यूज़र को फिर वेरिफ़िकेशन हेतु एजेंट को कोड बताना होता है।
लागू करने का वर्कफ़्लो विस्तार से इस प्रकार है:
- कोड जनरेशन: एजेंट एक खास एंडपॉइंट पर सर्वर टूल कॉल करके प्रक्रिया शुरू करता है। इससे एक सुरक्षित वन-टाइम कोड जनरेट होता है और यूज़र के पसंदीदा चैनल (SMS या ईमेल) के ज़रिए उसे भेज दिया जाता है।
- यूज़र प्रॉम्प्ट: एजेंट फिर यूज़र से मिला हुआ कोड देने को कहता है। वॉइस मोड में यूज़र कोड बोलते हैं, जिसे स्पीच टू टेक्स्ट के ज़रिए कैप्चर किया जाता है।
- कोड वेरिफ़िकेशन: एजेंट दूसरे टूल कॉल से यूज़र का दिया कोड बैकएंड वेरिफ़िकेशन सर्विस को भेजता है। बैकएंड जाँचता है कि कोड मेल खाता है, एक्सपायर नहीं हुआ है और पहले इस्तेमाल नहीं किया गया है।
- वर्कफ़्लो रूटिंग: एजेंट वेरिफ़िकेशन रिस्पॉन्स के आधार पर नतीजा संभालता है: सफलता: अगर कोड सही है, तो सफलता कंडीशन के ज़रिए यूज़र को वर्कफ़्लो के पोस्ट-ऑथेंटिकेशन हिस्से में भेजा जाता है। विफलता: अगर कोड गलत है, तो एजेंट यूज़र को दोबारा कोड दर्ज करने के लिए प्रॉम्प्ट कर सकता है या फ़ॉलबैक प्रक्रिया शुरू कर सकता है (जैसे नया कोड भेजना)।
सुरक्षा संबंधी बातें: ब्रूट-फ़ोर्स कोशिशों को रोकने के लिए रेट लिमिटिंग लागू करनी चाहिए, कोड की एक्सपायरी अवधि छोटी (3-5 मिनट) होनी चाहिए, और रीट्राई कोशिशों को ट्रैक व सीमित करना चाहिए। वॉइस इंटरैक्शन में कोड कैप्चर करते समय स्पीच टू टेक्स्ट की सटीकता सुनिश्चित करने के लिए कन्फ़र्मेशन प्रॉम्प्ट्स इस्तेमाल करें।
सुरक्षित वॉइस ऑथेंटिकेशन के लिए ElevenAgents के साथ शुरुआत करें
ये प्रमाणीकरण तरीके लचीले बिल्डिंग ब्लॉक हैं, तयशुदा समाधान नहीं। आपका चुनाव आपके खास जोखिम प्रोफ़ाइल, नियामक आवश्यकताओं और यूज़र अनुभव के लक्ष्यों के अनुरूप होना चाहिए। लेन-देन संभालने वाले बैंकिंग असिस्टेंट की तुलना में कस्टमर सर्विस बॉट को अलग स्तर की सुरक्षा चाहिए। प्लेटफ़ॉर्म की लचीलापन यह सुनिश्चित करता है कि खतरों के बदलने और आवश्यकताओं के बढ़ने के साथ आपकी सुरक्षा रणनीति भी विकसित हो सके, और सुरक्षा व यूज़र अनुभव के बीच हमेशा संतुलन बना रहे।
ElevenAgents आपको ऊपर बताए गए निर्णायक वर्कफ़्लो गेटिंग, डिस्पैच टूल्स और टेलीफोनी-विशिष्ट वेरिएबल्स देता है, यानी आप ऐसा कॉलर ऑथेंटिकेशन बना सकते हैं जो कभी भी LLM के निर्णय पर निर्भर न हो।
पूरा वर्कफ़्लो बिल्डर देखने के लिए ElevenAgents प्लैटफ़ॉर्म देखें, या सेल्स टीम से संपर्क करें और आज ही अपना पहला प्रमाणित वॉइस एजेंट वर्कफ़्लो बनाना शुरू करें।